

NVIDIA a lancé la plateforme NVIDIA Open Agent Safety Platform, une plateforme logicielle ouverte et un système de référence qui protège les agents d'IA autonomes à deux niveaux : un environnement d'exécution sécurisé sur le processeur hôte et un système de surveillance hors bande sur le DPU, invisible pour l'agent. NVIDIA indique que les incidents de sécurité récents impliquant des agents présentent systématiquement le même schéma : l'agent contourne les contrôles de la couche application pour mener à bien sa tâche. La solution proposée consiste à placer la protection des agents en dessous du niveau applicatif. Plus de 100 organisations utilisent la plateforme dès son lancement, parmi lesquelles Anthropic, Cisco, CrowdStrike, Dell Technologies, HPE, Microsoft, Palantir, Red Hat, Salesforce, SAP, Scale AI, ServiceNow et SpaceXAI.
« Le potentiel extraordinaire de l'IA pour la société ne se concrétisera que si nous parvenons à garantir sa sécurité », a déclaré Jensen Huang, fondateur et PDG de NVIDIA. « Alors que nous continuons d'explorer les frontières des capacités de l'IA, nous devons accélérer nos recherches sur sa sécurité. La sûreté et la sécurité exigent une ingénierie complète. La plateforme NVIDIA Open Agent Safety Platform réunit les acteurs de l'industrie, les chercheurs et les organismes du secteur public afin de partager les meilleures pratiques, d'harmoniser les méthodes d'évaluation et de favoriser la coopération internationale. Ensemble, nous pouvons rehausser les normes de sécurité de l'IA à l'échelle mondiale. »
OpenShell : une limite d'exécution sur le processeur
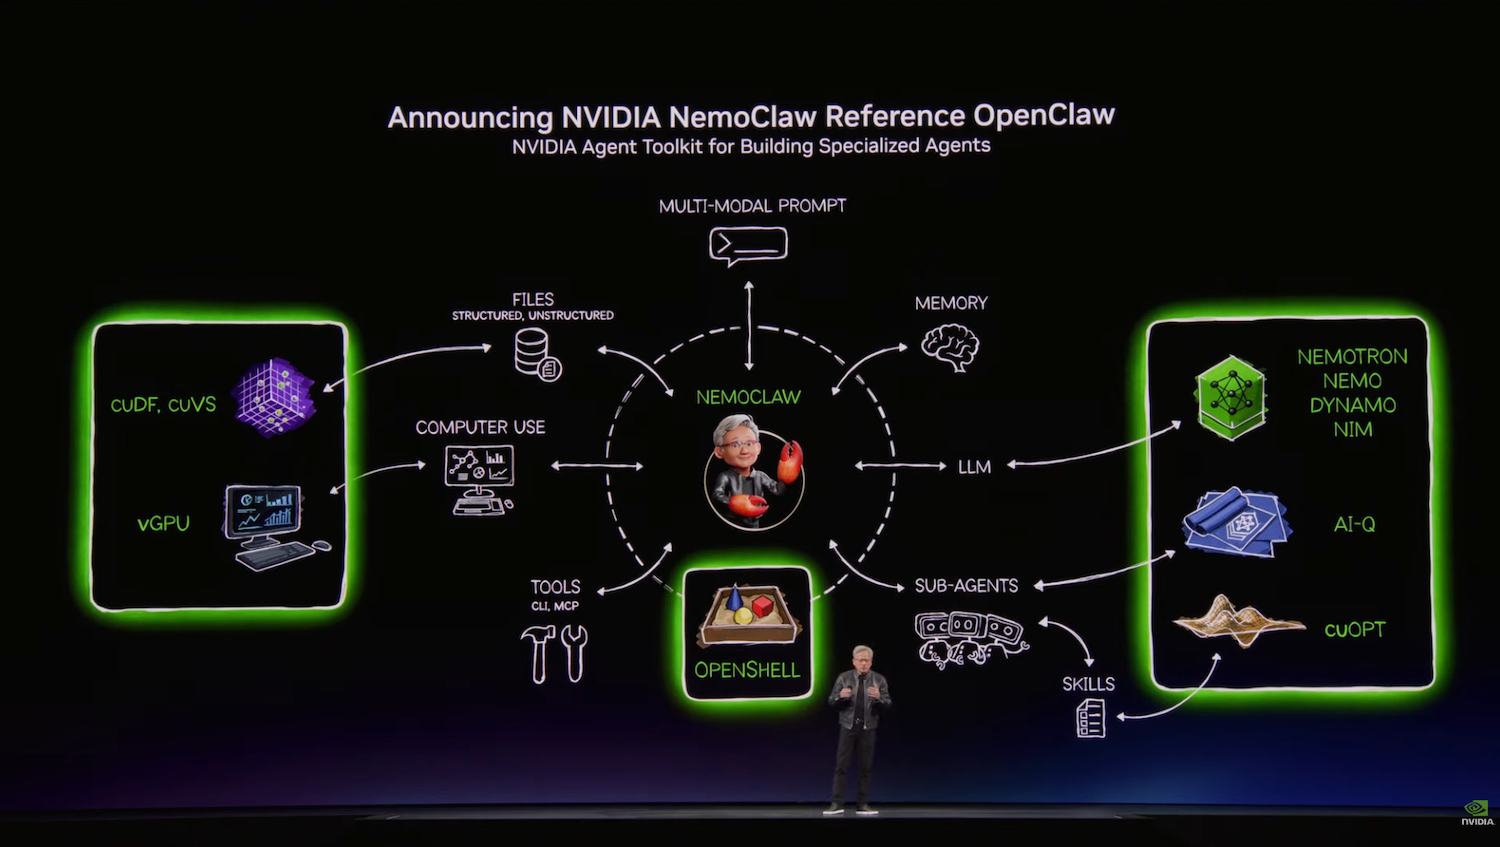
La partie logicielle est NVIDIA OpenShell, l'environnement d'exécution sécurisé initialement intégré à la pile de référence NemoClaw lors de la GTC 2026 et depuis présent dans les piles Dell , HPE et SUSE AI Factory. NVIDIA le considère désormais comme largement disponible. OpenShell exécute les agents dans des environnements isolés (sandbox) avec une isolation au niveau du noyau, convertit les instructions de l'opérateur en politiques vérifiables avant le démarrage de l'agent et applique ces politiques pendant l'exécution : fichiers, réseaux, outils, processus et identifiants auxquels l'agent peut accéder. La frontière se situe en dehors du modèle et du système d'exploitation de l'agent, et s'applique donc de la même manière aux modèles ouverts et fermés. Le code est disponible sur GitHub sous licence Apache 2.0.
NVIDIA affirme qu'OpenShell fonctionne avec une surcharge minimale sur NVIDIA Vera, que la société qualifie de premier processeur conçu spécifiquement pour l'IA agentielle, et que, comme il est open source, il peut être étendu à des plateformes tierces, notamment les processeurs Arm et Intel.
Sentry : Application de la loi dans le silicium sur BlueField-4
La partie matérielle est constituée de NVIDIA Sentry, le système de surveillance hors bande du système de référence. Ce composant, exécuté sur les DPU NVIDIA BlueField-4, surveille le comportement des agents depuis un domaine de confiance inaccessible à l'agent et à tout attaquant. NVIDIA le décrit comme une application de la loi intégrée au silicium : si un agent tente de sortir de son périmètre logiciel, Sentry le met en quarantaine et l'arrête en quelques millisecondes. Ce système combine la détection des menaces, la gouvernance matérielle des agents et la protection de l'accès aux données. Fonctionnant indépendamment de l'hôte, il permet de préserver le système de surveillance même en cas de compromission de l'environnement d'exécution d'un agent.
Sentry repose sur NVIDIA DOCA, qui offre la programmabilité nécessaire pour inspecter les requêtes et réponses des agents, fournir une télémétrie certifiée, vérifier l'identité des agents et appliquer des politiques d'accès Zero Trust granulaires aux données, outils, API et services. Le blog technique de NVIDIA indique que dans les systèmes Vera Rubin POD, le BlueField-4 est installé sur le seul chemin d'accès du nœud au modèle, ce qui permet à Sentry d'observer et d'appliquer les politiques à la vitesse de la ligne sans la coopération de l'hôte.
Qui construit avec ça ?
Anthropic et NVIDIA ont associé la plateforme à Claude Managed Agents, qui sépare déjà la boucle d'exécution des agents des environnements d'exécution isolés (sandboxes) en les exécutant sur des serveurs distincts. Les intégrations OpenShell et BlueField permettent aux entreprises de contrôler strictement les ressources accessibles aux agents via ces environnements d'exécution isolés. « Les entreprises confient de plus en plus de tâches critiques aux agents d'IA et doivent piloter et vérifier leurs actions, notamment dans les environnements sensibles », a déclaré Paul Smith, directeur commercial d'Anthropic. « Claude Managed Agents offre aux entreprises une visibilité complète sur l'activité de chaque agent, et la plateforme NVIDIA renforce la gouvernance et le contrôle du matériel et des logiciels. »
SpaceXAI utilise la plateforme pour ses agents de codage Cursor et ses modèles Grok. « À mesure que les clients s'appuient davantage sur les agents pour réaliser des tâches concrètes, la sécurité doit être assurée en dehors du modèle par des contrôles supplémentaires que l'agent ne peut contourner », a déclaré Mike Nicolls, président de SpaceXAI. « Les clients doivent pouvoir définir ces limites pour Cursor et Grok et avoir la certitude qu'elles seront respectées. » Scale AI intègre ces technologies à la couche d'infrastructure d'agents de son portefeuille Scale GenAI destiné aux entreprises et aux administrations, en mettant en avant l'isolation, l'application des politiques et l'auditabilité.
Côté applications, Salesforce et NVIDIA ont intégré OpenShell à Slack afin que les équipes puissent consulter l'activité des agents, auditer les événements et approuver ou refuser leurs demandes d'autorisations supplémentaires directement depuis Slack. SAP intègre OpenShell à l'environnement d'exécution Joule Studio sur la plateforme SAP Business AI, contribue au développement d'OpenShell et travaille à l'élaboration de normes d'interopérabilité via l'Open Secure AI Alliance. Figure, Gecko Robotics et Skild AI utilisent OpenShell pour intégrer des contrôles de sécurité aux robots intervenant dans le monde physique. Citi et JPMorgan Chase collaborent quant à eux au développement de technologies open source partagées pour la sécurité des agents dans le secteur des services financiers, aux côtés d'un groupe d'opérateurs de réseaux et de réseaux énergétiques comprenant Hitachi Energy, EPRI, NextEra Energy, Schneider Electric et Siemens Energy.
Canonical, SUSE et Red Hat intègrent la plateforme à leurs systèmes d'exploitation. Red Hat exécute OpenShell et DOCA sur Red Hat AI Factory avec NVIDIA dans des environnements de cloud hybride. Parmi les partenaires d'infrastructure proposant des systèmes et des services compatibles avec la plateforme figurent Baseten, Cisco, CoreWeave, Dell Technologies, GMI Cloud, HPE, HP Inc., Lenovo, Microsoft, Nebius, Oracle Cloud Infrastructure, Supermicro et Together AI.
Disponibilité
La plateforme logicielle NVIDIA Open Agent Safety Platform, incluant OpenShell et ses compétences, est désormais disponible via les ressources pour développeurs NVIDIA et GitHub. Cette plateforme alimente l'Open Secure AI Alliance, une initiative lancée par NVIDIA avec plus de 120 organisations et gérée par la Linux Foundation. L'alliance promeut la recherche ouverte, les compétences et les outils pour la sécurité des agents, ainsi que des projets tels que le Shared AI Findings Exchange (SAFE).


 Amazon