

Le Netgear ProSAFE FVS336G est un pare-feu VPN conçu spécifiquement pour les bureaux distants, les succursales et les télétravailleurs offrant un accès réseau sécurisé aux sièges sociaux. Le FVS336G offre aux entreprises un ensemble complet de fonctionnalités, notamment l'inspection dynamique des paquets (SPI), plusieurs passerelles VPN, la traduction d'adresses réseau (NAT), le cryptage AES et 3DES, la protection contre le déni de service (DoS) et plus encore. Il offre également une protection contre les attaques DoS et le trafic indésirable ainsi que SYSLOG et SNMP, qui permettent une surveillance détaillée du réseau.
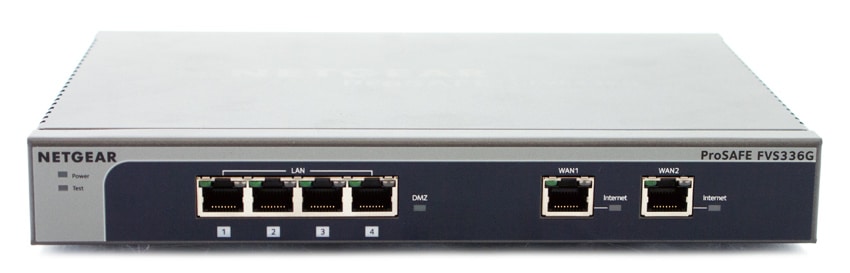
Le pare-feu Netgear ProSAFE VPN est également équipé de diverses options de filtrage de contenu Web, de rapports d'activité de navigation et d'alertes instantanées, qui peuvent toutes être envoyées par e-mail. De plus, les administrateurs réseau peuvent configurer des politiques d'accès en fonction de l'heure de la journée, des adresses de sites Web spécifiques et des mots-clés d'adresse.
Du côté matériel, le FVS336G est doté de deux ports WAN Ethernet gigabit pour l'équilibrage de charge et la protection contre les pannes pour les connexions Internet, ce qui permet un débit de données amélioré et une fiabilité globale accrue. De plus, le pare-feu ProSAFE comprend un commutateur LAN Ethernet gigabit à quatre ports intégré pour un transfert de données rapide entre les ressources du réseau local avec la capacité de prendre en charge jusqu'à 200,000 XNUMX connexions internes ou externes.
Le pare-feu VPN Netgear ProSAFE FVS336G coûte environ 163 $ et est couvert par la garantie à vie limitée ProSAFE de Netgear.
Spécifications du pare-feu VPN Netgear ProSAFE FVS336G
- Numéro de produit : FVS336G
- Ports Gigabit WAN/LAN : 2/4
- Interfaces DMZ (configurables) : 1
- Sans fil : n/a
- Prise en charge IPv6 : Oui
- Débit LAN à WAN : 350 Mbps
- Débit VPN IPsec (3DES): 78 Mbps
- Débit VPN SSL : 14 Mbps
- Connexions simultanées maximales : 10,000 XNUMX
- Nombre maximum de VLAN : 254
- Tunnels VPN IPsec dédiés : 25
- Tunnels VPN SSL dédiés : 10
- VPN IPsec
- VPN SSL
- Serveur L2TP, PPTP
- Passage VPN : IPsec, PPTP, L2TP
- Authentification des utilisateurs pour VPN : Active Directory, LDAP, Radius, WIKID, MIAS, domaine NT, base de données d'utilisateurs locaux
- Pare-feu d'inspection dynamique des paquets
- Modes WAN : NAT, routage classique
- Attribution d'adresse ISP : DHCP, attribution d'adresse IP statique, PPPoE, PPTP
- Modes NAT : 1-1, NAT, PAT
- DHCP : statique, dynamique, RIPv1, RIPv2
- Routage : Serveur DHCP, Relais DHCP
- DDNS : DynDNS.org, TZO.com, Oray.net, 3322.org
- VLAN
- QoS
- Profils de bande passante
- Filtrage de contenu (HTTP uniquement)
- Basculement WAN
Conception et construction
Le ProSAFE FVS336G a le même aspect et la même sensation que les autres produits Netgear, avec son design gris simple et son boîtier métallique. L'appareil semble également très robuste lorsqu'il est placé au sol ou sur un bureau et très robuste lorsque nous le manipulons.
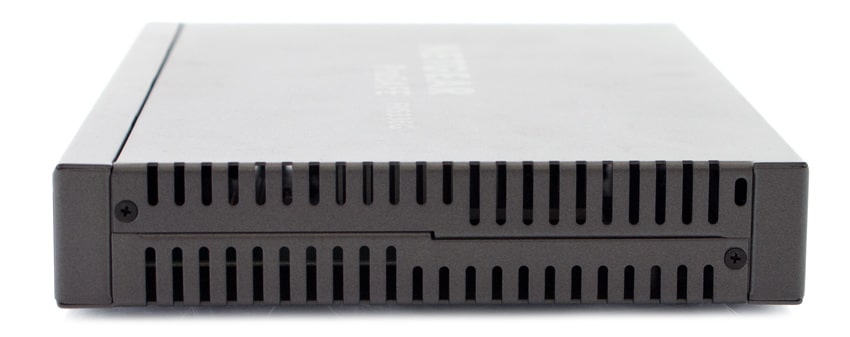
Le panneau supérieur du pare-feu VPN porte le logo NETGEAR Prosafe ainsi que le nom du produit. À l'avant de l'appareil se trouvent quatre ports LAN Gigabit Ethernet et deux ports Ethernet WAN avec connecteurs RJ-45, tous deux dotés d'une négociation de vitesse automatique N-way commutée et d'Auto MDI/MDIX. Chaque port possède deux voyants situés juste au-dessus du connecteur. La LED de gauche indique un lien avec un périphérique Ethernet connecté, recevant/transmettant des données, ou s'il n'y a pas de lien présent. Les LED de droite indiquent aux utilisateurs si le port LAN/WAN fonctionne à 1000, 100 ou 10 Mbps. Les voyants DMZ, Power et Test sont également situés à l'avant.
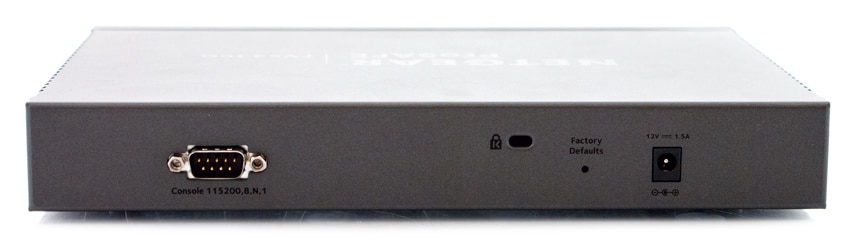
Lorsque vous regardez le panneau arrière, vous verrez un port de console utilisé pour la connexion à un terminal de console en option, un bouton de réinitialisation des paramètres d'usine par défaut pour réinitialiser le pare-feu VPN aux paramètres d'usine par défaut, une prise de câble de verrouillage de sécurité et une prise d'alimentation CA (12 V , 1.5A). L'étiquette du produit, située au bas du ProSAFE FVS336G, indique les paramètres d'usine par défaut, la conformité réglementaire et d'autres informations que l'utilisateur peut avoir besoin de connaître.
Convivialité
L'installation d'un pare-feu VPN peut représenter beaucoup de travail ; cependant, le ProSAFE FVS336G peut être opérationnel, configuré et fonctionner assez rapidement grâce à l'ensemble de fonctionnalités de Netgear pour simplifier l'installation et la gestion ainsi que la disponibilité d'une documentation complète. Certaines de ces fonctionnalités incluent : la détection automatique du FAI, qui détecte automatiquement le type de connexion Internet ; l'assistant VPN IPSec, qui permet aux utilisateurs de configurer facilement les tunnels VPN IPSec selon les recommandations du Virtual Private Network Consortium (VPNC) ; et SNMP, qui permet au FVS336G de prendre en charge le protocole SNMP (Simple Network Management Protocol) pour surveiller et gérer les ressources de journalisation à partir d'un gestionnaire de système compatible SNMP.
Le pare-feu VPN est spécialement conçu pour être utilisé dans un environnement de bureau en mode autonome ou monté dans un rack d'équipement de 19 pouces (il est livré avec un kit de montage en rack 1U), ce qui lui permet d'être placé presque n'importe où dans le bureau. Une fois que vous avez installé le pare-feu VPN sur votre réseau (en connectant les câbles et en redémarrant votre réseau), vous pouvez vous connecter et configurer l'appareil Netgear via un navigateur Internet. Nous avons utilisé le FVS336G pour accéder à distance à notre laboratoire.
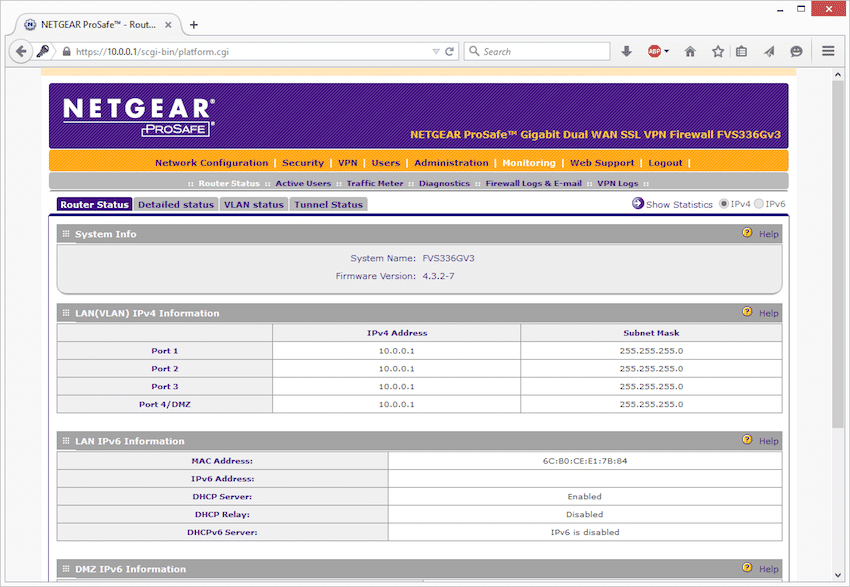
L'interface de gestion Web se compose d'une variété d'outils de configuration utiles, notamment la configuration réseau, la sécurité, le VPN, les utilisateurs, l'administration, la surveillance et l'assistance Web avec des menus organisés en une structure en couches de catégories principales et de sous-menus.
L'écran État du routeur fournit des informations sur l'état et l'utilisation, y compris la version du micrologiciel dans la section Informations système, qui changera pour refléter toute nouvelle version installée. C'est également la première page qui s'affiche lorsque vous vous connectez au pare-feu VPN ProSafe. De plus, les informations LAN IPv4 et IPv6 seront affichées ici.
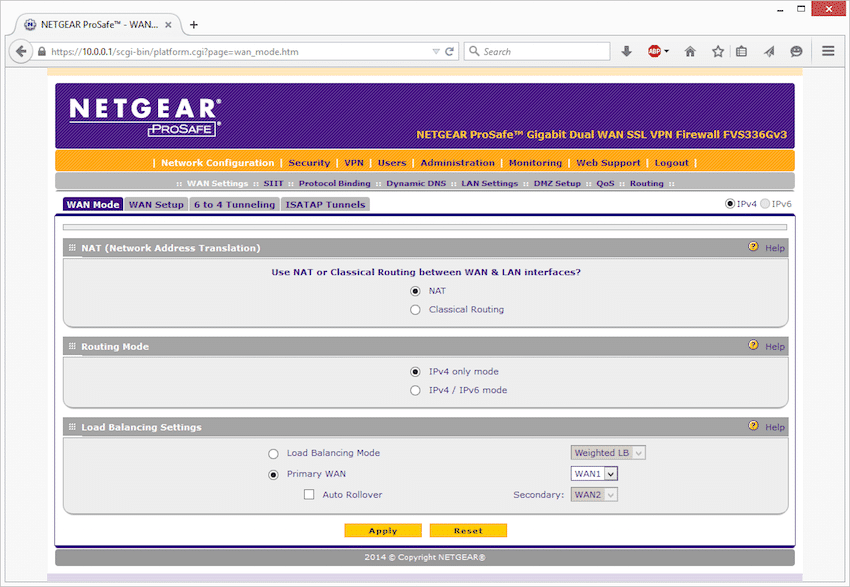
Dans l'onglet d'options WAN Mod, les utilisateurs peuvent choisir soit le routage NAT, soit le routage classique, ce dernier permettant au routeur VPN d'effectuer le routage sans NAT. Pour avoir accès à Internet, tous les ordinateurs de votre réseau LAN doivent avoir une adresse IP Internet statique valide.
Les deux ports WAN du pare-feu VPN ProSafe peuvent également être configurés en tant que basculement automatique (ce qui permet une fiabilité accrue du système) ou en équilibrage de charge (ce qui donne une efficacité maximale de la bande passante en gérant le trafic sortant de manière égale entre les interfaces WAN fonctionnelles). Un port peut également être désactivé.
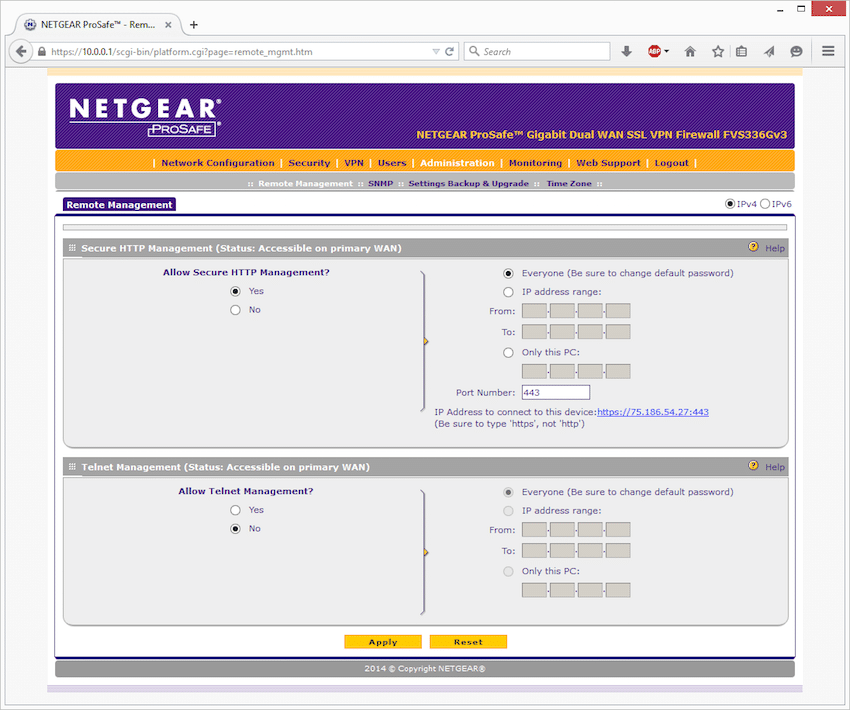
La page Gestion à distance permet à un administrateur disposant d'un accès Internet de configurer, mettre à niveau et vérifier l'état du pare-feu VPN. Une fois activé, les utilisateurs doivent simplement configurer les adresses IP externes qui doivent se connecter. Pour autoriser l'accès à partir de n'importe quelle adresse IP sur Internet, les utilisateurs choisiront l'option "Tout le monde", tandis que "Plage d'adresses IP" sera utilisée si une plage d'adresses IP nécessite un accès. Il convient de noter que les utilisateurs doivent être connectés localement pour activer cette fonctionnalité.
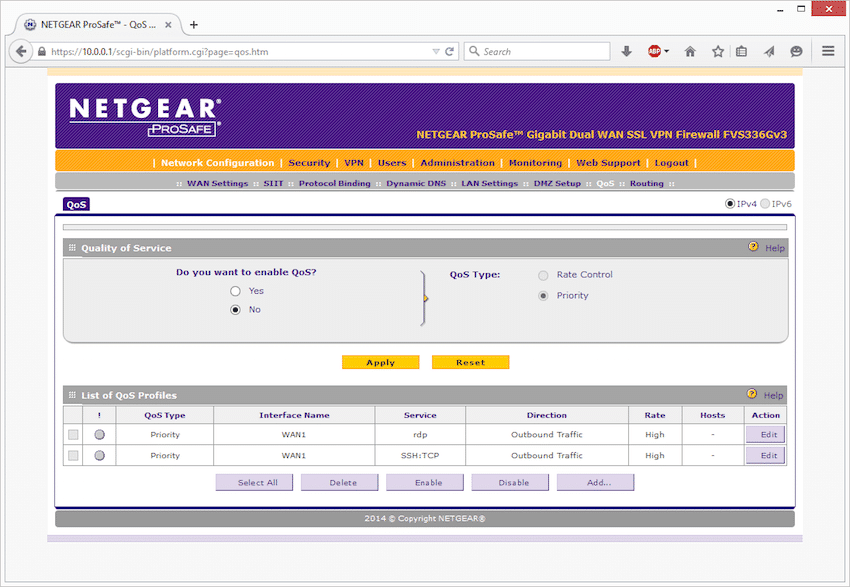
La page QoS détermine la qualité de ce service pour le trafic passant par le pare-feu VPN. Le pare-feu VPN Netgear ProSAFE FVS336G prend en charge de nombreux profils QoS pour chaque interface WAN. Les utilisateurs ont la possibilité d'attribuer des profils à des services tels que HTTP, FTP et DNS et à des groupes LAN ou des adresses IP. Ces profils QoS administrent soit le contrôle du débit avec allocation de bande passante, soit le contrôle de la file d'attente prioritaire avec les options configurables suivantes :
- Type de QoS : Le type de profil, qui est Contrôle de débit ou Priorité.
- Nom de l'interface : à quelle interface WAN le profil s'applique.
- Service : à quel service le profil s'applique.
- Direction : à quelle direction WAN le profil s'applique (entrant, sortant ou les deux).
- Débit : Le débit de la bande passante en Kbps, ou la priorité.
- Hôtes : L'adresse IP, les adresses IP ou le groupe auquel le profil de contrôle de débit s'applique.
- Action : le bouton Modifier le tableau donne accès à l'écran Modifier la QoS.
Conclusion
Les petites entreprises négligent souvent l'importance des pare-feu, en particulier lorsque les employés se connectent à leur siège depuis un emplacement situé en dehors du réseau. Il est assez courant, même de nos jours, que ces petites organisations ignorent les avantages d'un appareil spécialement conçu et ce qu'il peut offrir en termes de sécurité. Le pare-feu VPN Netgear ProSAFE FVS336G est conçu pour rendre cette transition transparente grâce à son installation simple, tout en offrant aux entreprises une pléthore de fonctionnalités utiles.
Nous avons trouvé le pare-feu VPN Netgear ProSAFE FVS336G facile à configurer et ses performances très bonnes. Les performances étaient de la même qualité élevée que celle que nous avons vue et que nous attendons des autres appareils Netgear ProSAFE que nous utilisons dans le laboratoire. Il a une conception robuste et peut facilement être caché sans empiéter sur l'espace de travail visible. Offrant plus de fonctionnalités qu'un routeur traditionnel, le ProSAFE FVS336G s'intègre bien dans les emplacements SOHO ou SMB, ou dans notre cas fonctionne parfaitement à la maison pour donner la priorité au trafic vers le laboratoire pour les activités de gestion à distance.
Avantages
- Facile à installer et utiliser
- Belle performance
- Équilibrage de charge WAN pour les applications hautes performances
Inconvénients
- Courbe d'apprentissage légère requise par rapport à un routeur domestique
Conclusion
Le Netgear ProSAFE FVS336G est un pare-feu VPN qui fonctionne bien et est idéal pour les petites entreprises et les bureaux distants.


 Amazon