

Broadcom သည် VMware Explore တွင် VMware Private AI Cloud ကို မိတ်ဆက်ခဲ့ပြီး ၎င်းသည် enterprise data နှင့်နီးစပ်သော AI model များကို လည်ပတ်ရန် ဒီဇိုင်းထုတ်ထားသော private cloud architecture တစ်ခုဖြစ်သည်။ အရေးကြီးသော data များကို ပြင်ပ model provider များထံ ရွှေ့ပြောင်းမည့်အစား၊ ဤ platform သည် အဖွဲ့အစည်းတစ်ခု၏ private infrastructure အတွင်းရှိ data များသို့ model များကို ယူဆောင်လာရန် ရည်ရွယ်ပါသည်။
VMware Private AI Cloud သည် VMware Cloud Foundation (VCF), VMware AI Factory, VMware Tanzu Platform, VMware vDefend နှင့် VMware Avi Load Balancer တို့ကို inference workloads, agentic applications, containerized services နှင့် traditional virtual machines များကို လည်ပတ်ရန်အတွက် ပေါင်းစည်းထားသောပတ်ဝန်းကျင်တစ်ခုထဲသို့ ပေါင်းစပ်ထားသည်။ ဤချဉ်းကပ်မှုသည် လုပ်ငန်းများအား AI နှင့် general-purpose workloads အတွက် ဘုံအခြေခံအဆောက်အအုံနှင့် လုပ်ငန်းလည်ပတ်မှုပုံစံကို ပေးစွမ်းပြီး data location, security policies နှင့် resource consumption တို့ကို ထိန်းချုပ်ထားဆဲဖြစ်သည်။
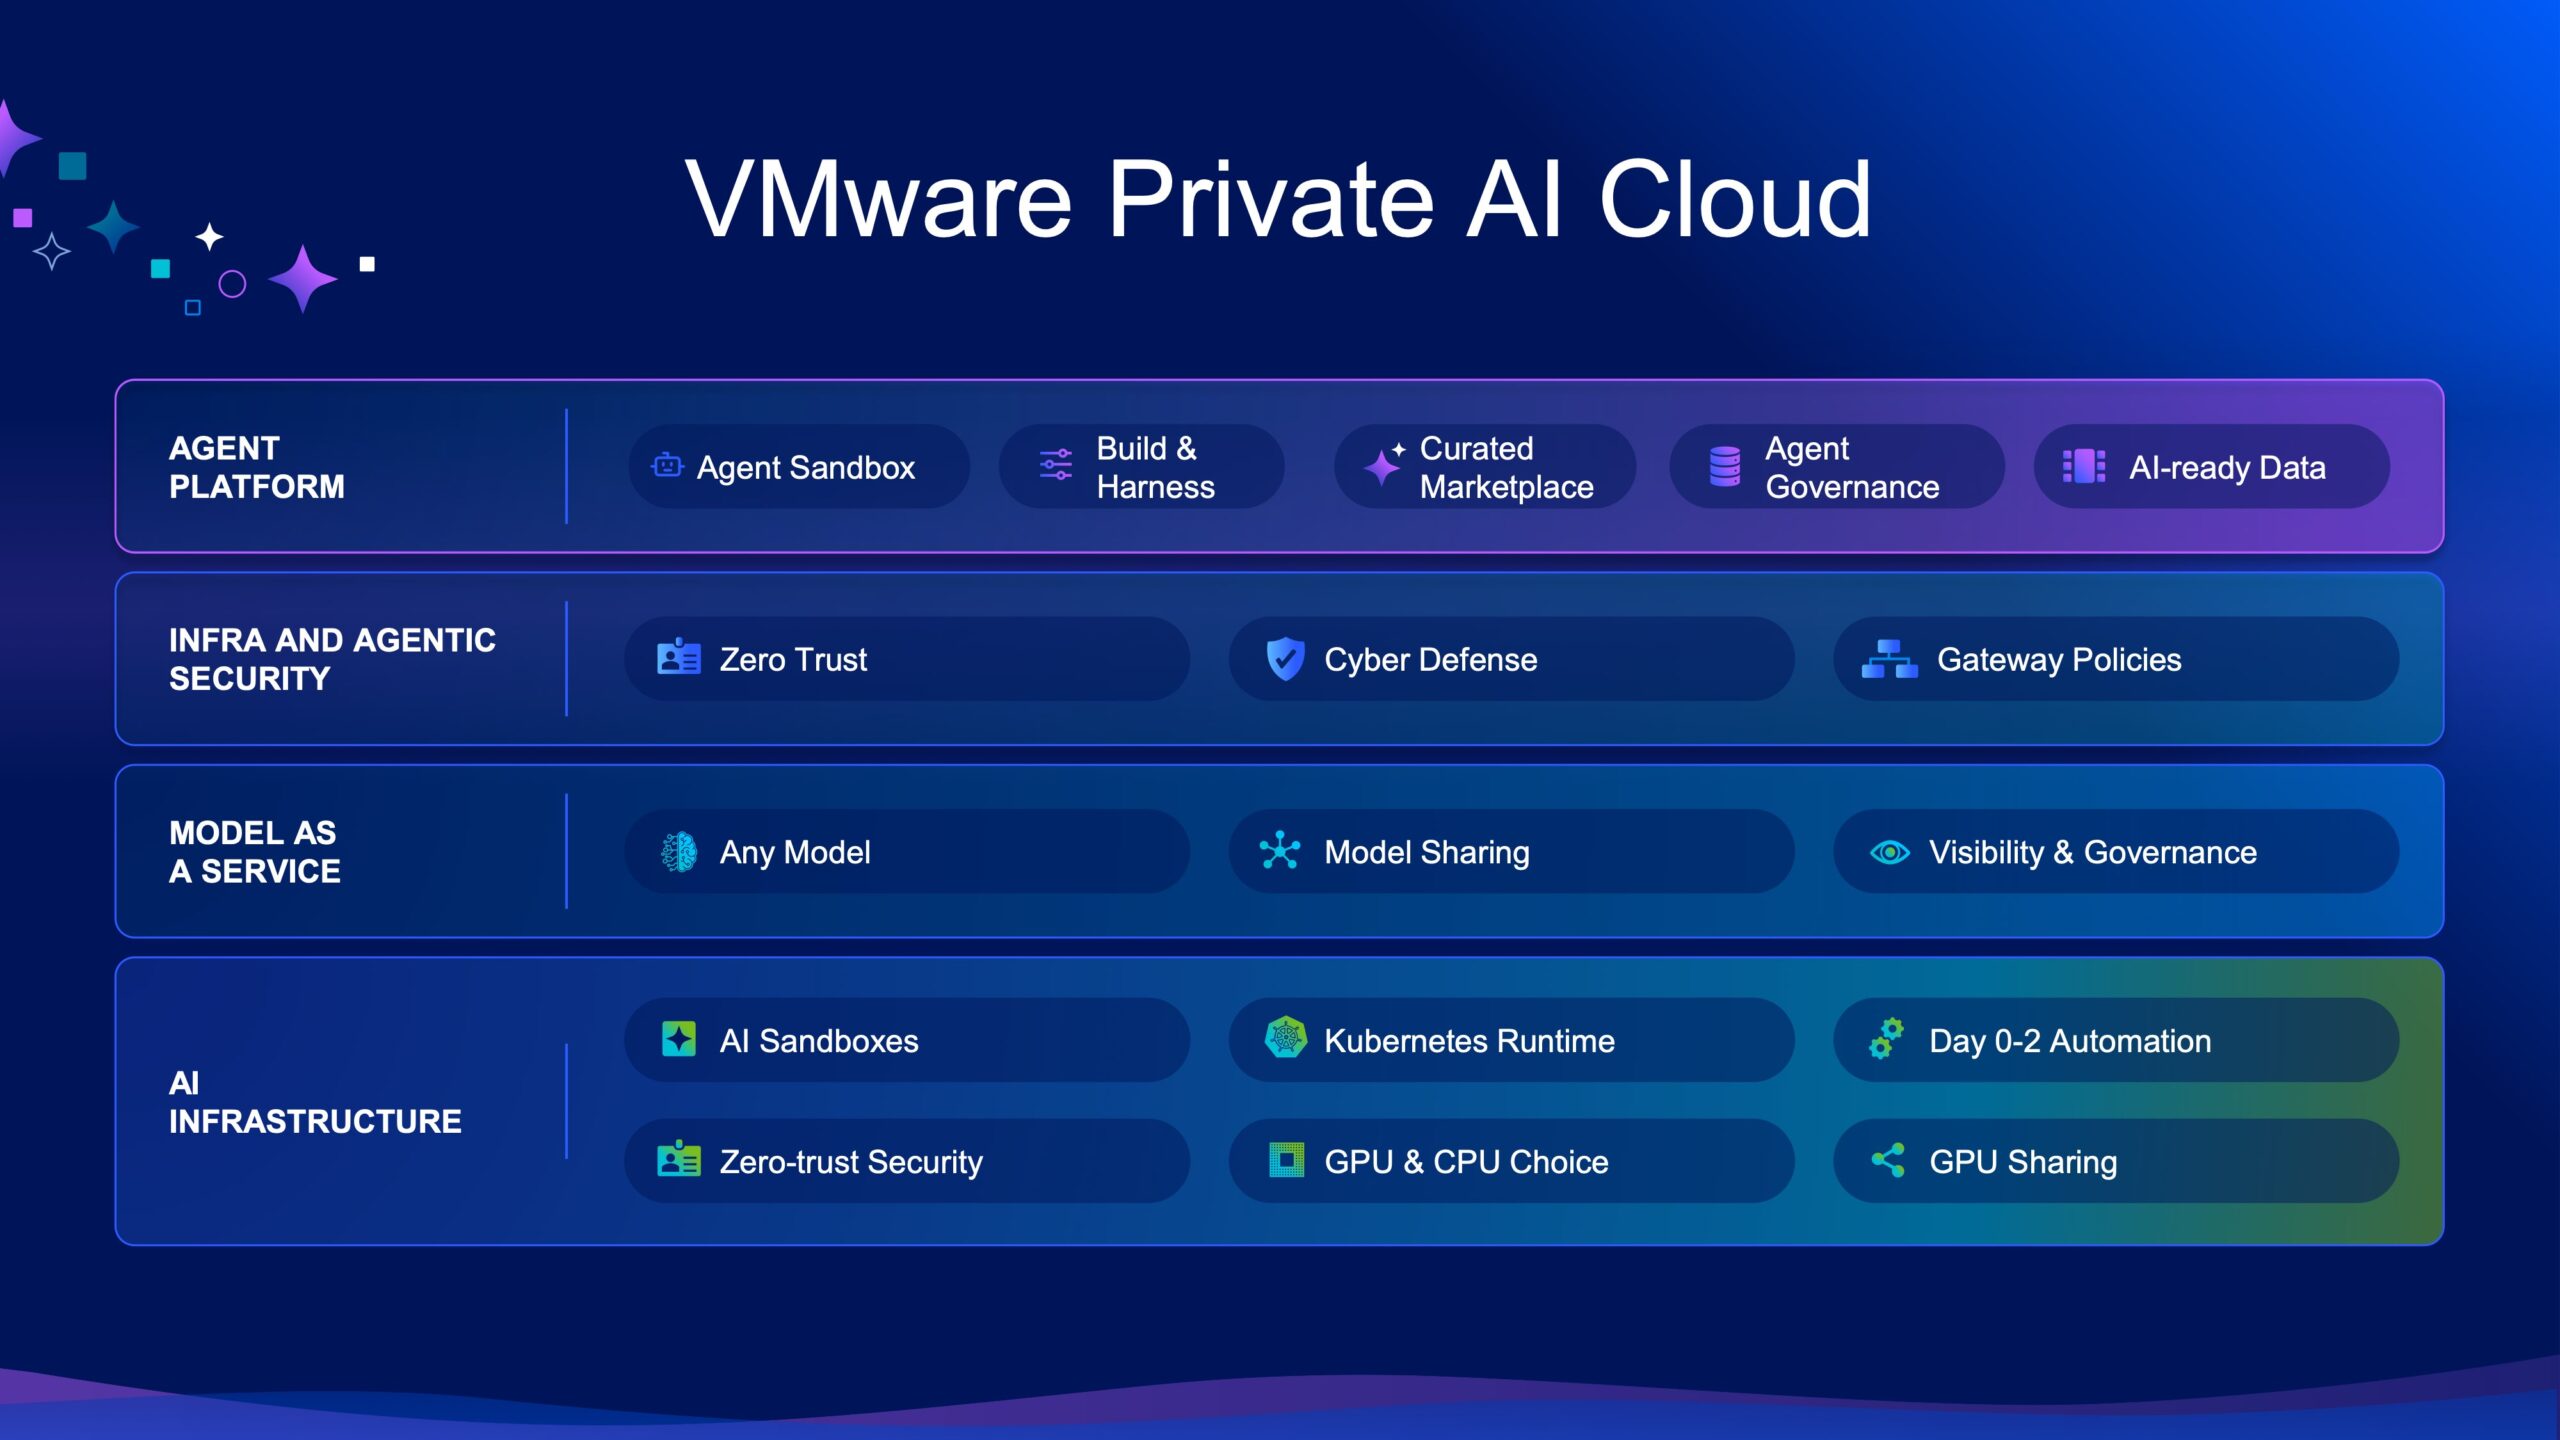
Broadcom Infrastructure Software Group ဥက္ကဋ္ဌ Ram Velaga က ဒီပလက်ဖောင်းကို private cloud နဲ့ private AI infrastructure အကြား ဆုံစည်းရာနေရာတစ်ခုအဖြစ် ဖော်ပြခဲ့ပါတယ်။ ရည်ရွယ်ချက်ကတော့ data အချုပ်အခြာအာဏာ၊ လိုက်နာမှုထိန်းချုပ်မှုတွေ ဒါမှမဟုတ် ခန့်မှန်းနိုင်တဲ့ လည်ပတ်မှုကုန်ကျစရိတ်တွေကို မစွန့်လွှတ်ဘဲ production inference နဲ့ agentic application တွေကို ပံ့ပိုးပေးဖို့ပါ။
VCF သည် AI အခြေခံအဆောက်အအုံနှင့် တိုကင်ကုန်ကျစရိတ်များကို ပစ်မှတ်ထားသည်
VMware Private AI Cloud ကို Enterprise AI ဖြန့်ကျက်မှုများတွင် အဓိကကုန်ကျစရိတ်နယ်ပယ်သုံးခုကို ဖြေရှင်းရန် ဒီဇိုင်းထုတ်ထားသည်- hardware အရင်းအနှီးအသုံးစရိတ်၊ လုပ်ငန်းလည်ပတ်မှုရှုပ်ထွေးမှုနှင့် token သုံးစွဲမှု။ အဖွဲ့အစည်းများသည် AI pilot ငယ်များမှ မော်ဒယ်ကြီးများ၊ request volume များပိုမိုမြင့်မားခြင်းနှင့် GPU စွမ်းရည်ပိုမိုလိုအပ်သည့် production inference workloads များသို့ ရွေ့လျားလာသည်နှင့်အမျှ ဤကုန်ကျစရိတ်များ တိုးလာနိုင်သည်။
VMware Cloud Foundation 9 သည် အရင်းအမြစ်အသုံးချမှုကို မြှင့်တင်ရန် ရည်ရွယ်သည့် အခြေခံအဆောက်အအုံစွမ်းရည်များကို မိတ်ဆက်ပေးထားသည်။ NVMe မှတ်ဉာဏ်အဆင့်ခွဲခြားခြင်းသည် မြန်ဆန်သော NVMe သိုလှောင်မှုကို အပိုအဆင့်အဖြစ် အသုံးပြုခြင်းဖြင့် ရရှိနိုင်သော မှတ်ဉာဏ်စွမ်းရည်ကို တိုးချဲ့နိုင်ပြီး cluster-wide storage deduplication သည် ပတ်ဝန်းကျင်တစ်လျှောက်တွင် ထပ်နေသောဒေတာများကို လျှော့ချပေးသည်။ ဤစွမ်းရည်များကို မှတ်ဉာဏ်နှင့် သိုလှောင်မှုအရင်းအမြစ်များစွာ လိုအပ်သည့် AI workloads များအတွက် အခြေခံအဆောက်အအုံစွမ်းဆောင်ရည်ကို မြှင့်တင်ရန် ဒီဇိုင်းထုတ်ထားသည်။

VCF သည် CPU များ၊ GPU များနှင့် ရောင်းချသူများစွာထံမှ အခြား accelerator များအပါအဝင် မတူညီသော အခြေခံအဆောက်အအုံများကိုလည်း ပံ့ပိုးပေးပါသည်။ ဤပလက်ဖောင်းသည် အဓိက OEM နှင့် ODM ထုတ်လုပ်သူများထံမှ ထောက်ပံ့ပေးသော server စနစ်များကို ပံ့ပိုးပေးသောကြောင့် အဖွဲ့အစည်းများအနေဖြင့် တစ်ခုတည်းသော hardware configuration ကို လက်ခံမည့်အစား workload လိုအပ်ချက်များ၊ ရရှိနိုင်မှုနှင့် ကုန်ကျစရိတ်အပေါ် အခြေခံ၍ hardware ကို ရွေးချယ်နိုင်စေပါသည်။
ယင်းပလက်ဖောင်းတွင် AI အရင်းအမြစ်သုံးစွဲမှုကို ထိန်းချုပ်ရန်အတွက် စီမံခန့်ခွဲမှုအင်္ဂါရပ်များကိုလည်း ထည့်သွင်းထားသည်။ Token စောင့်ကြည့်ခြင်းသည် မော်ဒယ်အသုံးပြုမှုနှင့် ကောက်ချက်လုပ်ဆောင်ချက်ကို မြင်သာစေပြီး၊ multi-tenant မော်ဒယ်မျှဝေခြင်းသည် အသုံးပြုသူများစွာ သို့မဟုတ် အပလီကေးရှင်းများအား ဘုံမော်ဒယ်ဝန်ဆောင်မှုများကို ဝင်ရောက်ကြည့်ရှုနိုင်စေပါသည်။ မြှင့်တင်ထားသော GPU နှင့် vGPU ခြေရာခံခြင်းသည် accelerator ခွဲဝေမှုနှင့် အသုံးပြုမှုအကြောင်း အသေးစိတ်အချက်အလက်များကို ပေးစွမ်းသည်။ AI မက်ထရစ် စောင့်ကြည့်နိုင်သော dashboard သည် ဤတိုင်းတာမှုများကို ဗဟိုလည်ပတ်မှုမြင်ကွင်းသို့ ယူဆောင်လာပါသည်။
VMware AI Factory သည် ထုတ်လုပ်မှုလမ်းကြောင်းကို အလိုအလျောက်လုပ်ဆောင်ပေးသည်
Broadcom သည် VMware Private AI Cloud အတွက် software-defined foundation ဖြစ်သော VMware AI Factory ကိုလည်း ကြေညာခဲ့သည်။ VMware AI Factory သည် AI-ready infrastructure များ ဖြန့်ကျက်မှုကို ရိုးရှင်းစေရန်နှင့် physical hardware မှ production model endpoint သို့ ရွှေ့ပြောင်းရန် လိုအပ်သောအချိန်ကို လျှော့ချရန် ရည်ရွယ်ပါသည်။
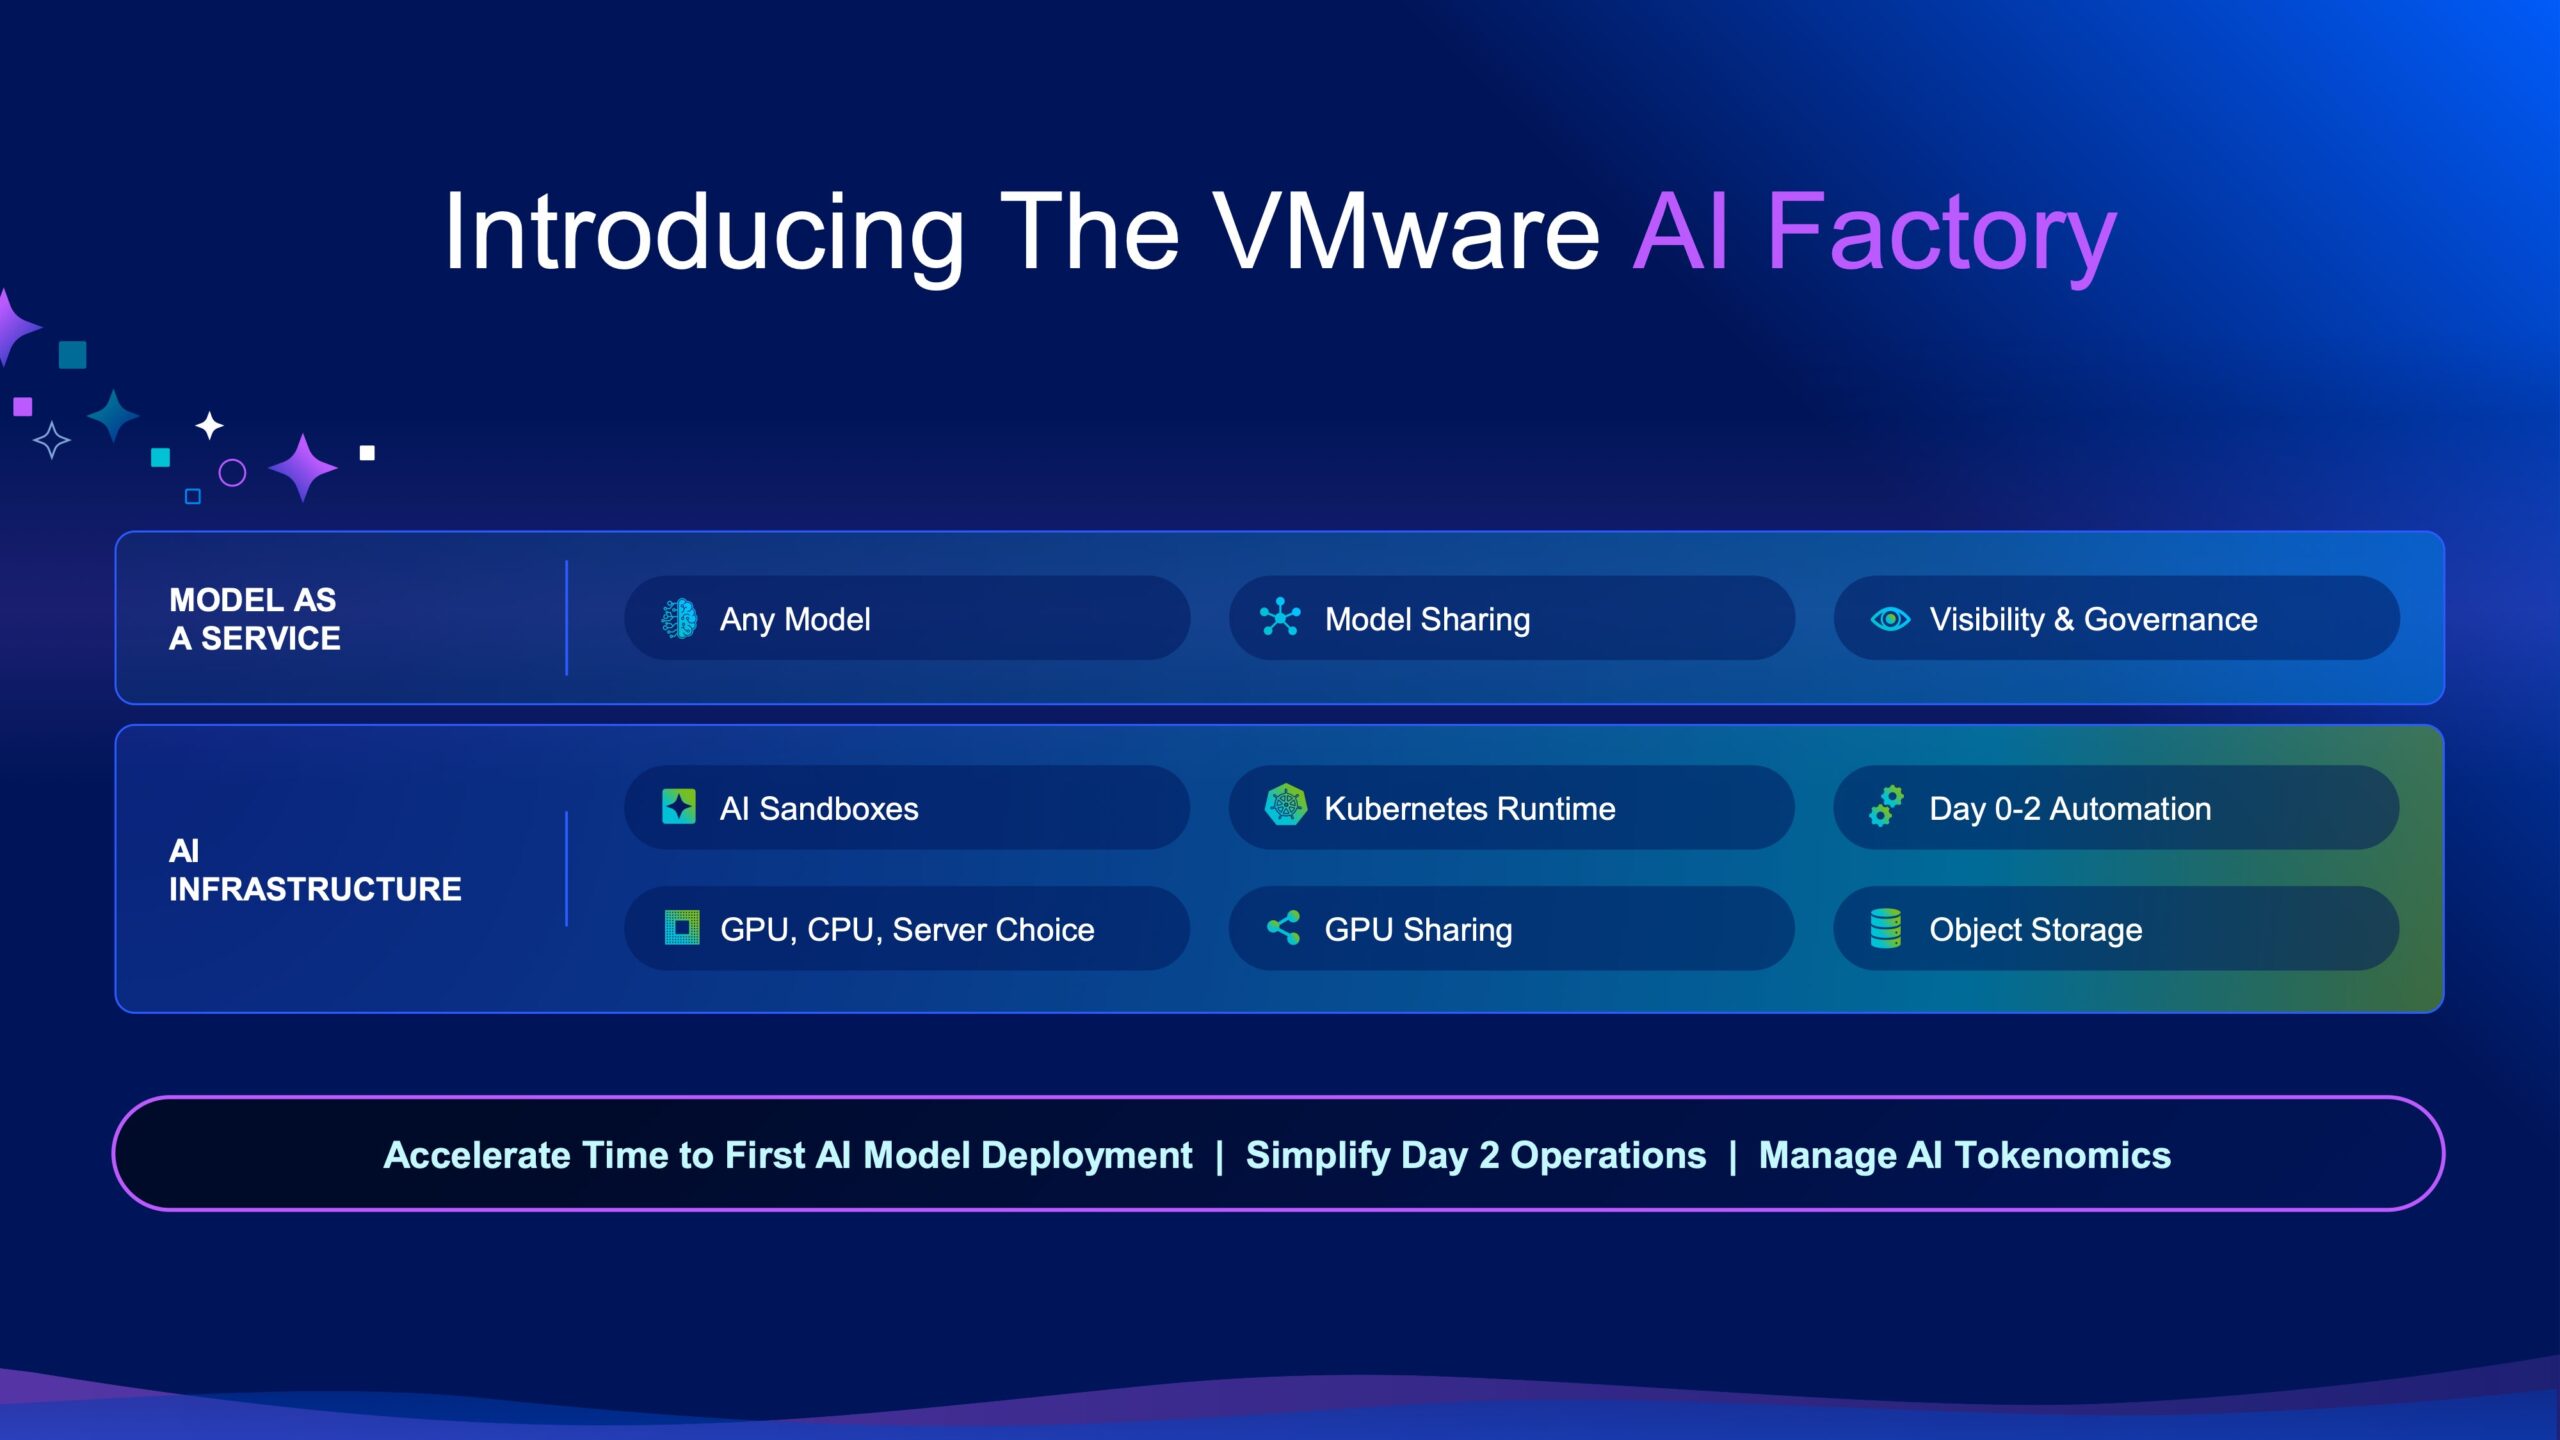
ဤပလက်ဖောင်းကို ကနဦးအခြေခံအဆောက်အအုံ ဖြန့်ကျက်မှုနှင့် လက်ရှိ ဒုတိယနေ့လုပ်ငန်းဆောင်တာများ နှစ်မျိုးလုံးကို လွှမ်းခြုံရန် ဒီဇိုင်းထုတ်ထားသည်။ ၎င်းတွင် အခြေခံအဆောက်အအုံ ပံ့ပိုးပေးခြင်း၊ မော်ဒယ်ဝန်ဆောင်မှုများ ဖြန့်ကျက်ခြင်းနှင့် ဖြန့်ကျက်ပြီးနောက် AI workloads များ၏ လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ လိုအပ်ချက်များကို စီမံခန့်ခွဲခြင်းတို့ ပါဝင်သည်။ Broadcom သည် မော်ဒယ်အသုံးပြုမှု မြင့်တက်လာသည်နှင့်အမျှ တိုကင်စီးပွားရေးနှင့် အရင်းအမြစ်သုံးစွဲမှုကို မြင်သာအောင် မြှင့်တင်ရန်အတွက် VMware AI Factory ကို ယန္တရားတစ်ခုအဖြစ်လည်း ထားရှိပေးသည်။
VCF မော်ဒယ် runtime သည် ပံ့ပိုးပေးထားသော မော်ဒယ်များအတွက် ဘုံဝန်ဆောင်မှုအလွှာကို ပံ့ပိုးပေးသည့် vLLM ပေါ်တွင် အခြေခံထားသည်။ Broadcom က VCF ဖောက်သည်များသည် ပလက်ဖောင်းမှတစ်ဆင့် open-source နှင့် စီးပွားဖြစ် မော်ဒယ် ၁၅၀ ကျော်ကို လည်ပတ်နိုင်ကြောင်း ပြောကြားခဲ့သည်။ ၎င်းသည် အဖွဲ့အစည်းများအား ဘာသာစကားပံ့ပိုးမှု၊ အကြောင်းအရာလိုအပ်ချက်များ၊ multimodal စွမ်းရည်များ၊ ကျိုးကြောင်းဆင်ခြင်စွမ်းဆောင်ရည်နှင့် hardware လိုက်ဖက်ညီမှုတို့အပေါ် အခြေခံ၍ မော်ဒယ်များကို ရွေးချယ်နိုင်စေပါသည်။
အတည်ပြုထားသော မော်ဒယ်များသည် သီးသန့်မော်ဒယ်ဝန်ဆောင်မှုများကို ဖွင့်ပေးသည်
Broadcom က Google၊ NVIDIA၊ NEC၊ Alibaba Cloud နှင့် Z.ai မှ မော်ဒယ်များကို VMware Cloud Foundation အတွက် စမ်းသပ်ပြီး အတည်ပြုပြီးဖြစ်ကြောင်း ကြေညာခဲ့သည်။ အတည်ပြုချက်အစီအစဉ်သည် ရွေးချယ်ထားသော မော်ဒယ်များကို on-premises တွင် ဖြန့်ကျက်ရန်နှင့် Model-as-a-Service ကမ်းလှမ်းချက်များမှတစ်ဆင့် အတွင်းပိုင်းအသုံးပြုသူများထံ ဖော်ထုတ်ရန် လုပ်ငန်းများအတွက် ပိုမိုရှင်းလင်းသောလမ်းကြောင်းကို ပံ့ပိုးပေးရန် ရည်ရွယ်ပါသည်။

VCF အတွက် ကြေညာထားသော အတည်ပြုထားသော မော်ဒယ်များတွင် အောက်ပါတို့ ပါဝင်သည်-
- NVIDIA Nemotron 3: Nemotron 3 မိသားစုတွင် hybrid Mamba-Transformer Mixture-of-Experts ဗိသုကာကိုအခြေခံသည့် open multimodal မော်ဒယ်များ ပါဝင်သည်။ မော်ဒယ်များသည် တိုကင် ၁ သန်းအထိရှိသော context window ကို ပံ့ပိုးပေးပြီး enterprise application များတစ်လျှောက် ရေရှည်လည်ပတ်နေသော agent workflow များအတွက် ဒီဇိုင်းထုတ်ထားသည်။
- Google DeepMind Gemma 4: Gemma 4 သည် ဒေသတွင်း အကောင်အထည်ဖော်မှုအတွက် ရည်ရွယ်ထားသော open-source၊ open-weight multimodal မော်ဒယ်မိသားစုတစ်ခုဖြစ်သည်။ VCF တွင် ရရှိနိုင်မှုသည် အဖွဲ့အစည်းများအား ၎င်းတို့၏ကိုယ်ပိုင် အခြေခံအဆောက်အအုံအတွင်း autonomous agent များကို တီထွင်ပြီး ဖြန့်ကျက်ရန် ရွေးချယ်ခွင့်ပေးသည်။
- NEC ကိုတိုမီ: NEC ရဲ့ cotomi မော်ဒယ်ကို ဂျပန်ဘာသာစကားအတွက် အကောင်းဆုံးဖြစ်အောင် ပြုလုပ်ထားပြီး curated datasets တွေမှာ လေ့ကျင့်ပေးထားပါတယ်။ Broadcom က ဒီမော်ဒယ်က token စွမ်းဆောင်ရည်မှာ ၄၀ ရာခိုင်နှုန်း တိုးတက်မှုရှိတယ်လို့ ဖော်ပြခဲ့ပါတယ်။
- Alibaba Cloud Qwen 3.7-27B: ၁ သန်းတန် တိုကင် အခြေအနေဝင်းဒိုးပါရှိသော မူပိုင် multimodal မော်ဒယ်။ ၎င်းတွင် multimodal reasoning စွမ်းရည်များ ပါဝင်ပြီး agent workloads များအတွက် ဒီဇိုင်းထုတ်ထားသည်။
- Z.ai GLM ၅.၂: GLM 5.2 သည် ဒေသတွင်း ကုဒ်ရေးသားခြင်းနှင့် ကျိုးကြောင်းဆင်ခြင်ခြင်း အေးဂျင့်များအတွက် ဒီဇိုင်းထုတ်ထားသော open-source General Language Model တစ်ခုဖြစ်သည်။ ဤမော်ဒယ်သည် ဒေတာများကို enterprise environment အတွင်းတွင် သိမ်းဆည်းထားစဉ် အဆင့်များစွာပါဝင်သော autonomous workflow များကို ပံ့ပိုးပေးရန် ရည်ရွယ်ပါသည်။
မော်ဒယ်အတည်ပြုချက်ကြိုးပမ်းမှုသည် ပုဂ္ဂလိကအခြေခံအဆောက်အအုံပေါ်တွင် စီးပွားဖြစ်နှင့် open-source မော်ဒယ်များကို လည်ပတ်လိုသော လုပ်ငန်းများအတွက် ဖြန့်ကျက်မှုမရေရာမှုကို လျှော့ချရန် ရည်ရွယ်ပါသည်။ Broadcom က မော်ဒယ်ပံ့ပိုးပေးသူများသည် VCF ၏ ပေါင်းစပ်ဝန်ဆောင်မှုများမှတစ်ဆင့် အတည်ပြုထားသော မော်ဒယ်များကို ရရှိနိုင်စေရန် ကုမ္ပဏီနှင့် ပူးပေါင်းဆောင်ရွက်နေကြောင်း ပြောကြားခဲ့သည်။
Broadcom ၏ Private Cloud Outlook 2026 တွင် လုပ်ငန်းပေါင်း ၅၆ ရာခိုင်နှုန်းသည် private cloud ပေါ်တွင် production AI inference ကို လုပ်ဆောင်နေပြီ သို့မဟုတ် လုပ်ဆောင်ရန် စီစဉ်နေပြီဟု ဖော်ပြထားသည်။ VCF သည် ရှိပြီးသား virtual machine များ၊ Kubernetes workloads များနှင့် containerized services များနှင့်အတူ ထို deployments များကို ပံ့ပိုးပေးရန် အသင့်အနေအထားတွင် ရှိနေသည်။
Broadcom ၏ အဆိုအရ MLPerf Inference v5.1 စံနှုန်းများကို အသုံးပြု၍ လွတ်လပ်သော စမ်းသပ်မှုက VCF သည် bare-metal infrastructure နှင့် တန်းတူစွမ်းဆောင်ရည်ကို ပေးဆောင်ကြောင်း အတည်ပြုခဲ့သည်။ virtualization နှင့် private cloud management သည် သီးခြား bare-metal AI stack မလိုအပ်ဘဲ production inference ကို ပံ့ပိုးပေးနိုင်ကြောင်း သက်သေပြရန် ရည်ရွယ်ပါသည်။
AI လုပ်ငန်းဝန်များအတွက် ကာကွယ်ရေးဆိုင်ရာ နက်ရှိုင်းသော လုံခြုံရေး
VMware Private AI Cloud သည် NIST Cybersecurity Framework 2.0 နှင့် ကိုက်ညီသော ကာကွယ်ရေးဆိုင်ရာ နက်ရှိုင်းသော လုံခြုံရေးမော်ဒယ်ကို အသုံးပြုသည်။ ဤပလက်ဖောင်းသည် အခြေခံအဆောက်အအုံထိန်းချုပ်မှုများ၊ ကွန်ရက်ခွဲခြားခြင်း၊ အပလီကေးရှင်းအလွှာကာကွယ်မှု၊ ထောက်ပံ့ရေးကွင်းဆက်လုံခြုံရေးနှင့် စဉ်ဆက်မပြတ်လိုက်နာမှုအင်္ဂါရပ်များကို ပေါင်းစပ်ထားသည်။
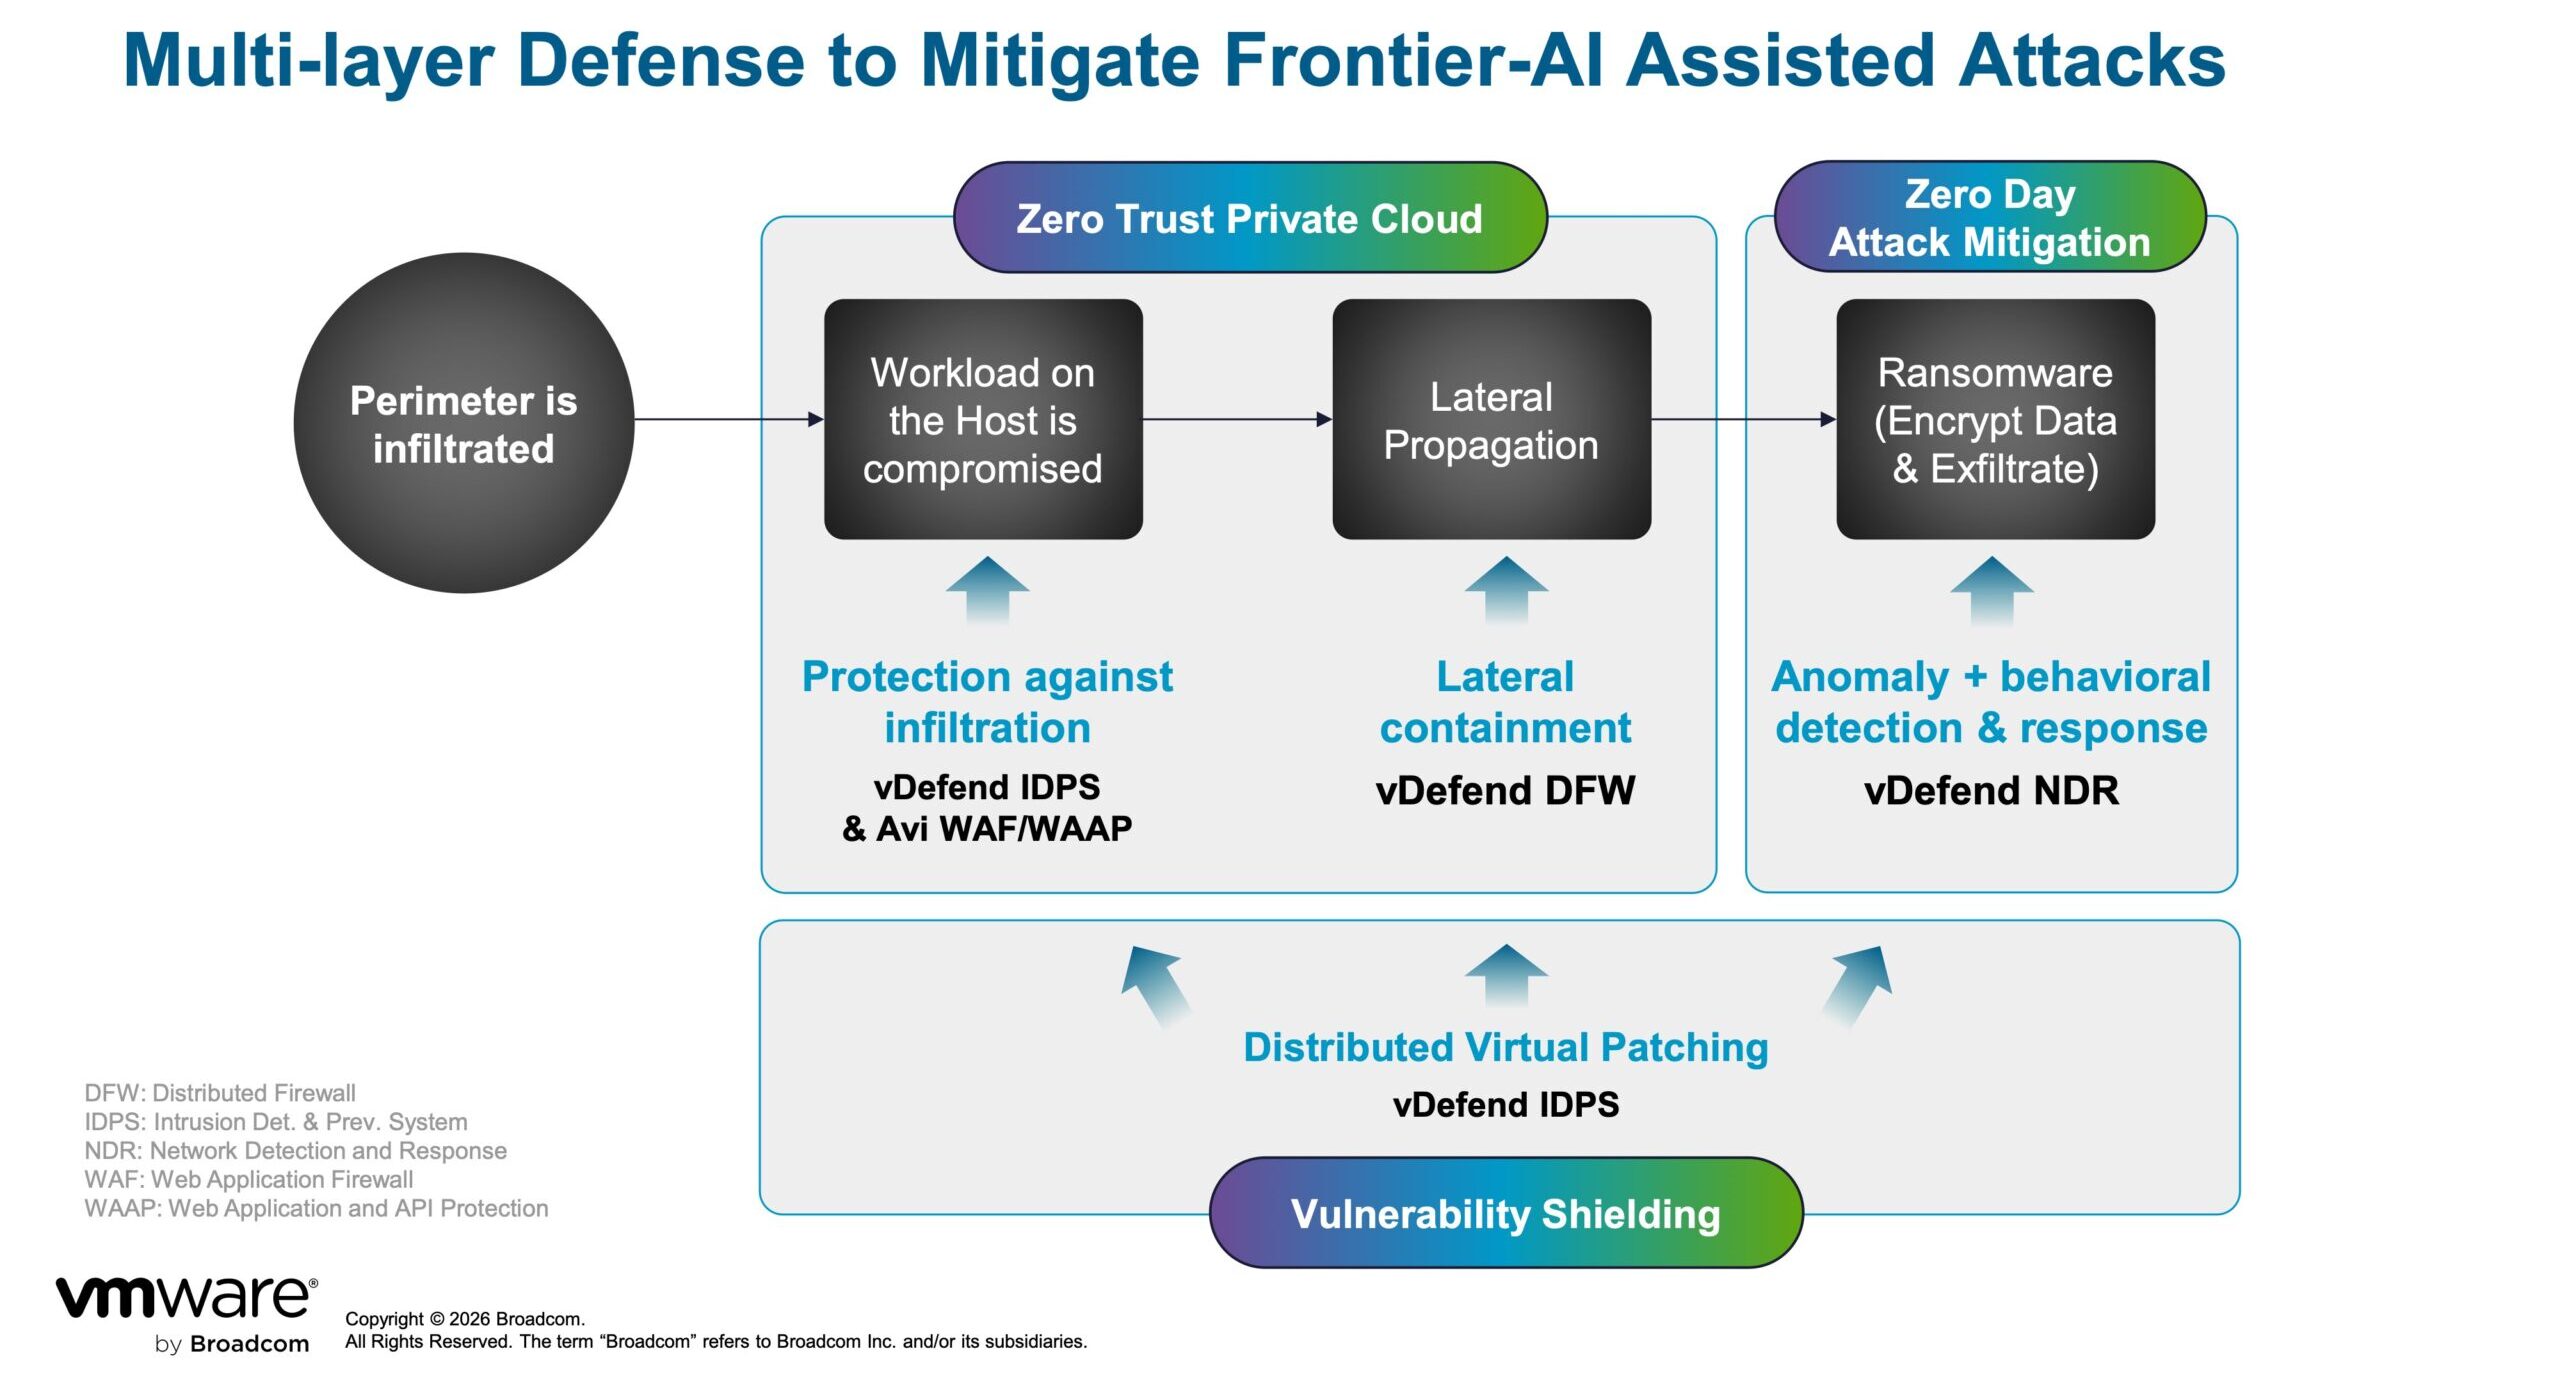
VMware vDefend သည် microsegmentation နှင့် hypervisor-level lateral security control များကို ပံ့ပိုးပေးပါသည်။ Virtual patching ကို application ပြောင်းလဲမှုများ သို့မဟုတ် infrastructure downtime မလိုအပ်ဘဲ workload များကို သိရှိထားသော vulnerabilities များမှ ကာကွယ်ရန် ဒီဇိုင်းထုတ်ထားသည်။ Traffic-flow monitoring သည် workload များအကြား မမျှော်လင့်ထားသော ဆက်သွယ်မှုကိုလည်း ဖော်ထုတ်နိုင်ပြီး ခွင့်ပြုချက်မရှိဘဲ သို့မဟုတ် shadow AI ဖြန့်ကျက်မှုများကို ထောက်လှမ်းရန် ကူညီပေးနိုင်ပါသည်။
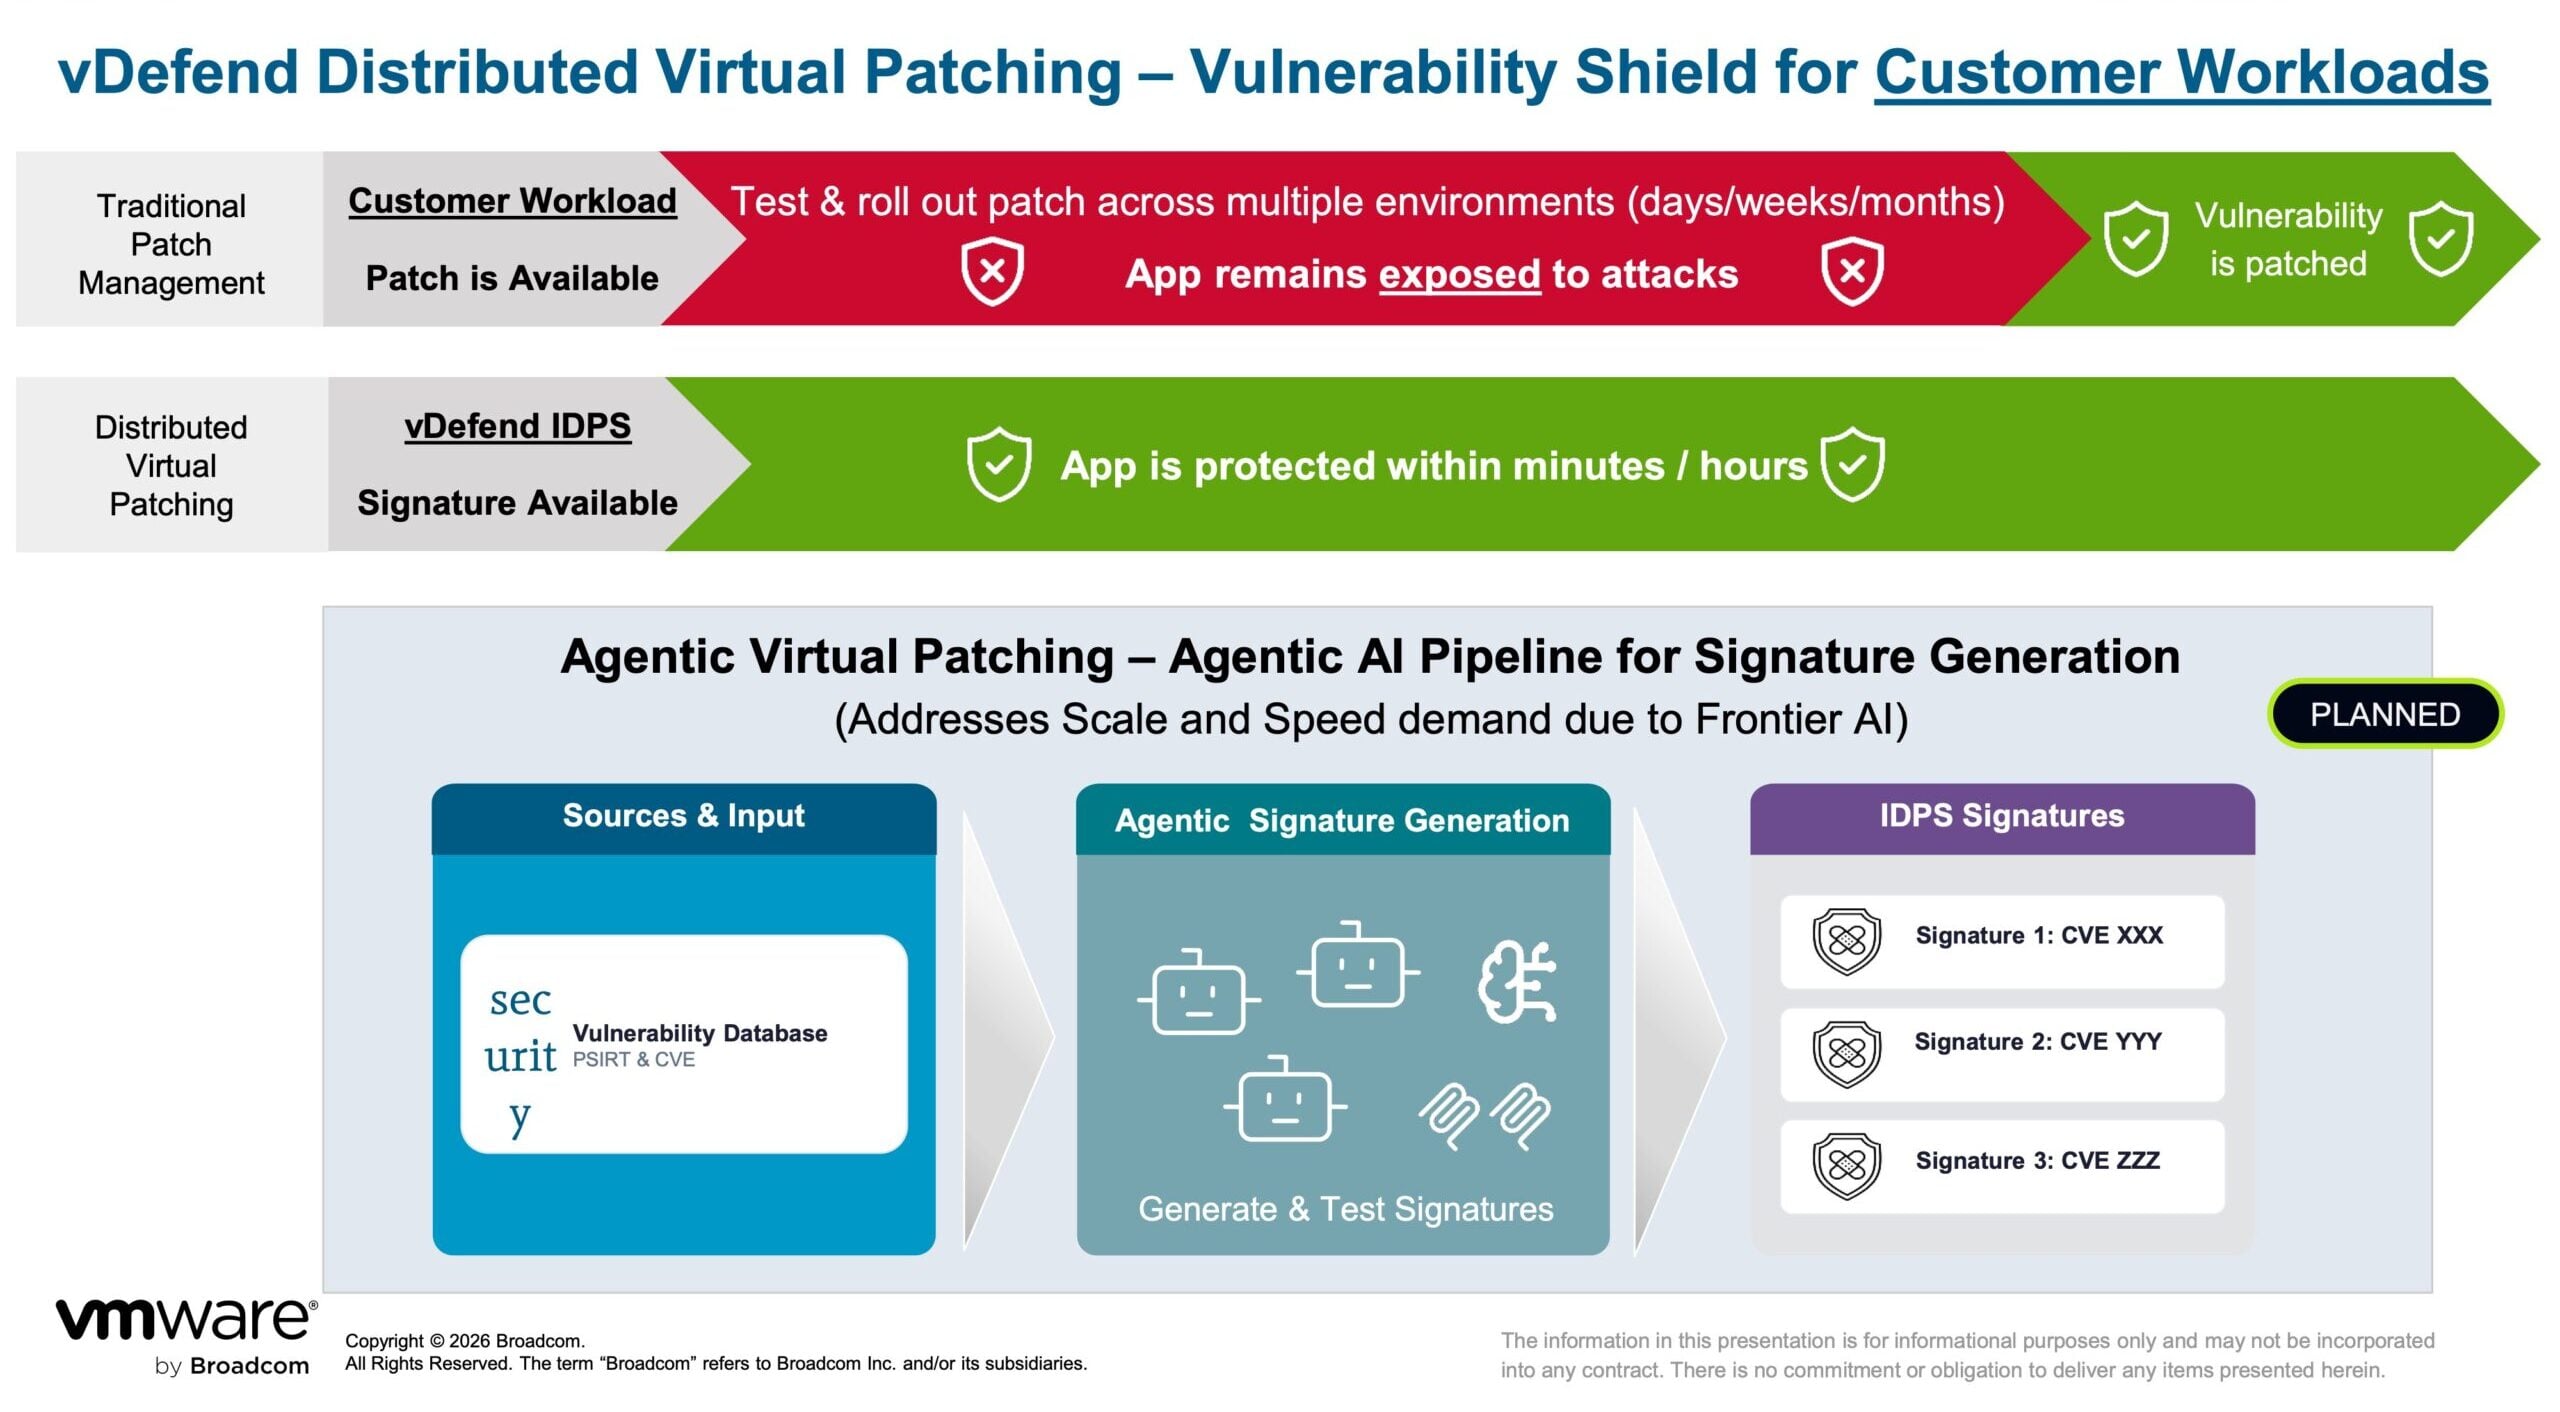
Broadcom သည် vDefend ကို agent AI workloads များသို့ တိုးချဲ့နေပါသည်။ အဆင့်မြှင့်တင်ထားသော စွမ်းရည်များကို စဉ်ဆက်မပြတ် traffic စောင့်ကြည့်ခြင်းဖြင့် agent components များကို ဖော်ထုတ်ရန်၊ AI စနစ်များကို ခွင့်ပြုချက်မရှိဘဲ အသုံးပြုမှုကို ထောက်လှမ်းရန်နှင့် AI-generated Intrusion Detection and Prevention System signatures များကို အသုံးပြု၍ virtual patches များကို ဖြန့်ဝေရန် ဒီဇိုင်းထုတ်ထားပါသည်။
VMware Avi Load Balancer သည် ၎င်း၏ web application firewall နှင့် API လုံခြုံရေးစွမ်းရည်များမှတစ်ဆင့် application-layer protection ကို ထည့်သွင်းထားသည်။ agentic workloads များအတွက် Avi ကို agent များ ခွင့်ပြုချက်မရှိသော tools များကို ဝင်ရောက်ခြင်းမှ ကန့်သတ်ရန်၊ zero-day attack ကို ညွှန်ပြနိုင်သည့် ပုံမှန်မဟုတ်သော အပြုအမူများကို ဖော်ထုတ်ရန်နှင့် ခွင့်ပြုချက်မရှိသော exfiltration ကို ကာကွယ်ရန် data protection controls များကို အသုံးပြုရန် ဒီဇိုင်းထုတ်ထားသည်။
TrueSource သည် Open-Source Supply-Chain ထိန်းချုပ်မှုများကို တိုးချဲ့သည်
Broadcom သည် သီးသန့် AI ပတ်ဝန်းကျင်များတွင် အသုံးပြုသည့် ဆော့ဖ်ဝဲနှင့် အချက်အလက်ဝန်ဆောင်မှုများအတွက် TrueSource စွမ်းရည်များကိုလည်း မိတ်ဆက်ခဲ့သည်။ TrueSource Trusted Artifacts သည် Java၊ Python နှင့် Node.js ဂေဟစနစ်များနှင့် Bitnami Secure Images ကတ်တလောက်တစ်လျှောက် clean-room build လုပ်ငန်းစဉ်များကို အသုံးချသည်။

Spring Enterprise ဖြန့်ချိမှုများကို Spring အဖွဲ့မှ စီစဉ်ပြီး ထိန်းသိမ်းထားပါသည်။ Broadcom က ဖြန့်ချိမှုများတွင် frontier မော်ဒယ်များနှင့် scan ဖတ်ပြီး လူသားများမှ အတည်ပြုထားသော patch များ ပါဝင်ပြီး၊ ပံ့ပိုးပေးထားသော ဖြန့်ချိမှုလိုင်းများတွင် ပြင်ဆင်မှုများ ပေးပို့ကြောင်း ပြောကြားခဲ့သည်။
TrueSource Data Services သည် ဒေတာအခြေခံအဆောက်အအုံ အစိတ်အပိုင်းများသို့လည်း အလားတူချဉ်းကပ်မှုကို တိုးချဲ့ထားသည်။ ကနဦးဝန်ဆောင်မှုများတွင် PostgreSQL၊ RabbitMQ၊ MySQL နှင့် Valkey တို့ ပါဝင်သည်။ ၎င်းသည် AI အပလီကေးရှင်းများနှင့် အေးဂျင့်လုပ်ငန်းစဉ်များကို ပံ့ပိုးပေးနိုင်သည့် အသုံးများသော ဖြန့်ကျက်ထားသော ဒေတာဘေ့စ်နှင့် မက်ဆေ့ချ်ပို့ခြင်း အစိတ်အပိုင်းများအတွက် ထိန်းချုပ်ထားသော အရင်းအမြစ်တစ်ခုကို ပံ့ပိုးပေးပါသည်။
Tanzu ပလက်ဖောင်းသည် အလိုအလျောက် အေးဂျင့်များအတွက် ထိန်းချုပ်မှုများကို ထည့်သွင်းထားသည်
Broadcom သည် VMware Tanzu Platform အတွက် AI-ready data foundations အသစ်များနှင့် agent runtime စွမ်းရည်များကိုလည်း ကြေညာခဲ့သည်။ Tanzu Platform ကို VMware Private AI Cloud အတွင်း လည်ပတ်နေသော application နှင့် agent platform အဖြစ် ထားရှိထားသည်။

ကိုယ်ပိုင်အုပ်ချုပ်ခွင့်ရှိသော အေးဂျင့်များသည် ရိုးရာအပလီကေးရှင်းများနှင့် ဆက်စပ်နေသော အန္တရာယ်များနှင့် ကွဲပြားသော အန္တရာယ်များကို ဖြစ်ပေါ်စေပါသည်။ အေးဂျင့်များသည် ဒေတာများကို လွတ်လပ်စွာ မေးမြန်းနိုင်သည်၊ ကိရိယာများကို ဆင့်ခေါ်နိုင်သည်၊ ညွှန်ကြားချက်များကို အဓိပ္ပာယ်ဖွင့်ဆိုနိုင်သည်၊ ချိတ်ဆက်ထားသော စနစ်များတွင် လုပ်ဆောင်ချက်များ ပြုလုပ်နိုင်သည်။ လုံလောက်သော ထိန်းချုပ်မှုမရှိဘဲ အေးဂျင့်တစ်ခုသည် ၎င်း၏ သတ်မှတ်ထားသော အတိုင်းအတာကို ကျော်လွန်နိုင်သည်၊ ခွင့်ပြုချက်မရှိသော အရင်းအမြစ်များကို ဝင်ရောက်ကြည့်ရှုနိုင်သည်၊ အရေးကြီးသော အချက်အလက်များကို ဖော်ထုတ်နိုင်သည် သို့မဟုတ် မမျှော်လင့်ထားသော အခြေခံအဆောက်အအုံနှင့် cloud ထွက်ခွာမှု ကုန်ကျစရိတ်များကို ဖြစ်ပေါ်စေနိုင်သည်။
Tanzu Platform သည် ဤအန္တရာယ်များကို deny-by-default runtime မော်ဒယ်ဖြင့် ကိုင်တွယ်ဖြေရှင်းသည်။ Agent များသည် API များ၊ ကွန်ရက်များ၊ MCP ဆာဗာများ သို့မဟုတ် အင်တာနက်ကို တိတိကျကျ ခွင့်ပြုမထားပါက ဝင်ရောက်ခွင့်မရှိပါ။ သီးခြား credential store တစ်ခုသည် credential များကို agent များထံမှ ဝှက်ထားပေးပြီး credential ခိုးယူမှု၊ အလွဲသုံးစားမှုနှင့် prompt injection attack များ၏အန္တရာယ်ကို လျှော့ချပေးသည်။
ပလက်ဖောင်းတွင် အတည်ပြုထားသော ကျွမ်းကျင်မှုများ၊ workflow buildpack များ၊ human-in-the-loop ထိန်းချုပ်မှုများနှင့် integrated memory service များပါရှိသော prebuilt developer harness တစ်ခုလည်း ပါဝင်သည်။ ဤအစိတ်အပိုင်းများသည် အကောင်အထည်ဖော်စဉ်အတွင်း လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ ကာကွယ်မှုများကို ထိန်းသိမ်းထားစဉ်တွင် building agent များအတွက် ထိန်းချုပ်ထားသော ဖွံ့ဖြိုးတိုးတက်မှုလမ်းကြောင်းကို ပံ့ပိုးပေးရန် ရည်ရွယ်ပါသည်။
AgentMinder သည် ဗဟိုချုပ်ကိုင်ထားသော အေးဂျင့်ထိန်းချုပ်မှုကို ပေးသည်
Broadcom သည် AgentMinder ကို အလိုအလျောက် AI အေးဂျင့်များအတွက် ဗဟိုထိန်းချုပ်မှုလေယာဉ်အဖြစ် မိတ်ဆက်ခဲ့သည်။ စနစ်သည် အေးဂျင့်တစ်ခုစီကို enterprise identity အဖြစ် သဘောထားပြီး ၎င်းတို့ကို သတ်မှတ်ထားသော မစ်ရှင်၊ အတည်ပြုထားသောကိရိယာများနှင့် ခွင့်ပြုထားသော အရင်းအမြစ်များနှင့် ချိတ်ဆက်ထားသည်။

Runtime မူဝါဒ ပြဋ္ဌာန်းခြင်းသည် tool invocation တွင် အနည်းဆုံး အခွင့်ထူးထိန်းချုပ်မှုများကို အသုံးချသည်။ ၎င်းသည် လုပ်ငန်းများအား agent သည် မည်သည့် tool များကို အသုံးပြုနိုင်သည်နှင့် မည်သည့်အခြေအနေများတွင် အသုံးပြုနိုင်သည်ကို ဆုံးဖြတ်နိုင်စေပါသည်။ AgentMinder သည် agent လုပ်ဆောင်ချက်အတွက် audit မှတ်တမ်းများကိုလည်း ပံ့ပိုးပေးပြီး လုံခြုံရေးနှင့် လိုက်နာမှုအဖွဲ့များကို autonomous system များမှ လုပ်ဆောင်သော လုပ်ဆောင်ချက်များကို မြင်သာစေသည်။
အေးဂျင့်အထောက်အထား၊ မူဝါဒပြဋ္ဌာန်းခြင်းနှင့် စာရင်းစစ်နိုင်ခြင်းတို့ ပေါင်းစပ်ခြင်းသည် ဌာနများနှင့် အပလီကေးရှင်းများတစ်လျှောက် အေးဂျင့်များစွာကို ဖြန့်ကျက်ထားသော အဖွဲ့အစည်းများအတွက် အုပ်ချုပ်မှုအလွှာတစ်ခု ပံ့ပိုးပေးရန် ရည်ရွယ်ပါသည်။
AI-Ready Data Foundations များသည် Enterprise တွင် အခြေအနေကို ထိန်းသိမ်းပေးသည်
Tanzu Platform ရှိ AI-ready data foundations အသစ်များသည် customer-controlled environment အတွင်းတွင် structured နှင့် unstructured enterprise data များကို process လုပ်ပါသည်။ ရရှိလာသော data product များကို source data သည် private cloud မှ ထွက်ခွာရန် မလိုအပ်ဘဲ agent များအား curated, context-rich information များ ပေးအပ်ရန် ဒီဇိုင်းထုတ်ထားပါသည်။

ဤဒေတာထုတ်ကုန်များကို Tanzu Platform marketplace သို့ အုပ်ချုပ်သောဝန်ဆောင်မှုများအဖြစ် ထုတ်ဝေနိုင်သည်။ ဆော့ဖ်ဝဲရေးသားသူများနှင့် အေးဂျင့်များသည် ဗဟိုချုပ်ကိုင်ထားသော ကတ်တလောက်မှတစ်ဆင့် ဝန်ဆောင်မှုများကို ရှာဖွေတွေ့ရှိပြီး သုံးစွဲနိုင်သော်လည်း ဒေတာပိုင်ရှင်များသည် အချက်အလက်များကို မည်သို့ပြင်ဆင်၊ ဖော်ထုတ်ပြီး စီမံခန့်ခွဲမည်ကို ထိန်းချုပ်ထားဆဲဖြစ်သည်။
ဤချဉ်းကပ်မှုသည် အေးဂျင့်များအတွက် ရရှိနိုင်သော အကြောင်းအရာ၏ အရည်အသွေးကို မြှင့်တင်ရန်၊ မစုစည်းထားသော အချက်အလက်များအပေါ် မှီခိုမှုကို လျှော့ချရန်နှင့် မော်ဒယ်သို့ ပိုမိုသက်ဆိုင်ရာ အချက်အလက်များကို ပေးပို့ခြင်းဖြင့် တိုကင်သုံးစွဲမှုကို လျှော့ချရန် ရည်ရွယ်ပါသည်။ ၎င်းသည် အရေးကြီးသော အချက်အလက်၊ မက်တာဒေတာနှင့် တွက်ချက်မှုအရင်းအမြစ်များကို အဖွဲ့အစည်း၏ ထိန်းချုပ်ထားသော အခြေခံအဆောက်အအုံအတွင်းတွင် ထိန်းသိမ်းထားရန်လည်း ကူညီပေးပါသည်။
အသုံးပြုနိုင်မှု
VMware Explore တွင် ကြေညာခဲ့သော VMware Tanzu Platform စွမ်းဆောင်ရည်အသစ်များကို ၂၀၂၆ ခုနှစ် ဆောင်းဦးရာသီတွင် ယေဘုယျအားဖြင့် ရရှိနိုင်မည်ဟု Broadcom က ပြောကြားခဲ့သည်။


 အမေဇုံ