

malware နဲ့ ransomware hack တွေ မြင့်တက်လာတာနဲ့အမျှ ဒီလုပ်ငန်းမှာရှိတဲ့ လူတိုင်းဟာ ခိုင်မာတဲ့ လုံခြုံရေး feature တွေကို အကောင်အထည်ဖော်ဖို့ အာရုံခံစားလွယ်ကြပါတယ်။ VMware ဟာ လုံခြုံရေး မြှင့်တင်မှုတွေသာမက networking နဲ့ cloud deployment တွေပါ ပါဝင်တဲ့ NSX-T 3.2 နဲ့ အဲဒီတောင်းဆိုမှုကို တုံ့ပြန်နေပါတယ်။ အင်္ဂါရပ်အသစ်တွေနဲ့ မြှင့်တင်မှုတွေအားလုံးအကြောင်းကို အရင် post တစ်ခုမှာ ရေးခဲ့ပါတယ် ။
NSX-T 3.2 သည် ကွန်ရက်အတွင်းရှိ malware နှင့် ransomware တိုက်ခိုက်မှုများကို ဖော်ထုတ်တုံ့ပြန်ရန်၊ အသုံးပြုသူ ခွဲခြားသတ်မှတ်ခြင်းနှင့် L7 အပလီကေးရှင်း ခွဲခြားသတ်မှတ်ခြင်းစွမ်းရည်များကို မြှင့်တင်ပေးခြင်းနှင့် တစ်ချိန်တည်းမှာပင် ဖြန့်ကျက်မှုကို ရိုးရှင်းစေရန်အတွက် အင်္ဂါရပ်အသစ်များကို မိတ်ဆက်ပေးထားသည်။
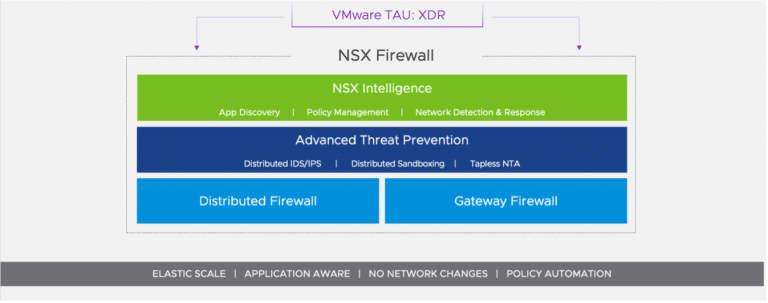
VMware NSX 3.2 လုံခြုံရေး – ဖြန့်ဝေထားသော အဆင့်မြင့်ခြိမ်းခြောက်မှုကာကွယ်ခြင်း (ATP)
ကွန်ရက်စက်ပစ္စည်းများထဲသို့ ဟက်ခ်လုပ်ရန် နည်းပညာများသည် ပိုမိုရှုပ်ထွေးလာပါသည်။ တိုက်ခိုက်မှုတစ်ခုတည်းဖြင့် ကျေနပ်မှုမရှိသော ဤတိုက်ခိုက်သူများသည် ကွန်ရက်အတွင်း ဘေးတိုက်ရွေ့လျားကာ အရေးကြီးဒေတာများကို ခိုးယူရန် နည်းပညာများစွာကို အသုံးပြုလေ့ရှိပြီး ကွန်ရက်အတွင်းသို့ ထိုးဖောက်ဝင်ရောက်လေ့ရှိသည်။ ဤဟက်ကာများကို ဟန့်တားရန် ယခင်နည်းလမ်းများသည် အကောင်းဆုံးအနေဖြင့် ဝင်ရောက်ခွင့်ထိန်းချုပ်မှုကို အာရုံစိုက်သည့် အသေးစားအပိုင်းခွဲခြင်းဖြေရှင်းချက်များဖြစ်ပြီး တိုက်ခိုက်မှုမျက်နှာပြင်ကို လျှော့ချပေးသော်လည်း ယနေ့ခေတ်အသုံးပြုနေသော နည်းပညာများမှ ကာကွယ်ရန် လုံလောက်မှုမရှိပါ။
VMware NSX-T 3.2 သည် ကွန်ရက်အတွင်း တိုက်ခိုက်မှုများကို ထောက်လှမ်းခြင်းနှင့် ကာကွယ်ခြင်းအပေါ် အာရုံစိုက်ထားသော စွမ်းရည်အသစ်များစွာကို မိတ်ဆက်ပေးထားသည်။ တစ်ချိန်က ဤလုံခြုံရေးအမျိုးအစားသည် ကွန်ရက်အပိုင်းတစ်ခုစီအတွက် ရုပ်ပိုင်းဆိုင်ရာကွန်ရက် tap တစ်ခု လိုအပ်မည်ဖြစ်သည်။ ဤ hardware tap များသည် ကွန်ရက်ကို အနှောင့်အယှက်ဖြစ်စေပြီး ချို့ယွင်းမှုတစ်စုံတစ်ရာ ဖြစ်ပေါ်ပါက tap ကို အစားထိုးရန် ဝန်ထုပ်ဝန်ပိုးဖြစ်စေမည်ဖြစ်သည်။ ထိရောက်မှု လုံးဝမရှိပါ။
NSX-T ဖြန့်ဝေထားသော Malware ကာကွယ်ခြင်း
၂၀၂၀ ခုနှစ်တွင် VMware မှ ဝယ်ယူခဲ့သော Lastline dynamic malware နည်းပညာကို NSX Distributed Firewall နှင့် ပေါင်းစပ်ထားပြီး Distributed Malware Prevention ဖြေရှင်းချက်ကို ပေးဆောင်ပါသည်။ hypervisor kernel တွင် Lastline ပေါင်းစပ်ထားသောကြောင့် embedded firewall သည် “သိရှိထားသော malicious” နှင့် “zero-day” malware နှစ်မျိုးလုံးကို ဖော်ထုတ်ပေးပါသည်။ ၎င်းသည် malware ဗားရှင်းအသစ်များကို ကာကွယ်ရန် ယခင်နည်းလမ်းများထက် ကြီးမားသော တိုးတက်မှုတစ်ခုဖြစ်သည်။
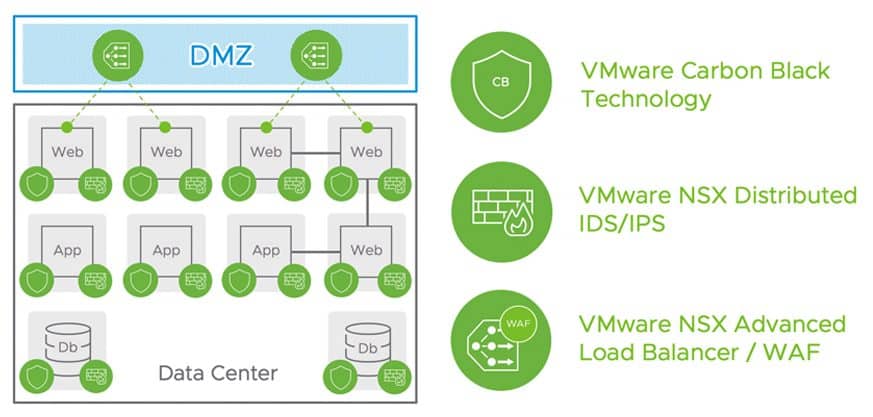
ဖြန့်ဝေထားသော အပြုအမူဆိုင်ရာ IDPS
Intrusion Detection and Prevention System (IDPS) သည် အဓိကအားဖြင့် signature-based intrusion များကို ထောက်လှမ်းပေးသော်လည်း၊ NSX 3.2 သည် “behavioral” intrusion detection စွမ်းရည်များကိုလည်း မိတ်ဆက်ပေးပါသည်။ ဤစွမ်းရည်သည် workload တစ်ခုသည် စိုးရိမ်စရာဖြစ်စေနိုင်သော DNS tunneling သို့မဟုတ် beaconing ကဲ့သို့သော အပြုအမူဆိုင်ရာ ပုံမှန်မဟုတ်မှုများကို မြင်တွေ့သည့်အခါ administrator များကို အသိပေးပါသည်။
Network Traffic Analysis (NTA)
NSX-T 3.2 တွင် Distributed Network Traffic Analysis (NTA) ကို မိတ်ဆက်ခဲ့သည်။ NTA ကို ကွန်ရက်တစ်ခုလုံး၏ အပြုအမူကို အခြေခံ၍ တွက်ချက်ခြင်းနှင့် စုစည်းထားသော ကွန်ရက်အဆင့်တွင် ပုံမှန်မဟုတ်သော အပြုအမူကို ဖော်ထုတ်ရန်အတွက် အသုံးပြုသည်။ ဥပမာအားဖြင့်၊ ဘေးတိုက်ရွေ့လျားမှု၊ သံသယဖြစ်ဖွယ် RDP traffic နှင့် Active Directory server နှင့် အန္တရာယ်ရှိသော အပြန်အလှန်ဆက်သွယ်မှုများကဲ့သို့သော ကွန်ရက်တစ်ခုလုံး၏ ပုံမှန်မဟုတ်မှုများသည် လုံခြုံရေးအဖွဲ့များအား တိုက်ခိုက်မှုများဖြစ်ပွားနေခြင်းနှင့် ပတ်သက်၍ သတိပေးနိုင်ပြီး ၎င်းတို့အား လျင်မြန်စွာ ပြန်လည်ပြုပြင်မှုလုပ်ဆောင်ချက်များ လုပ်ဆောင်ရန် ကူညီပေးနိုင်သည်။
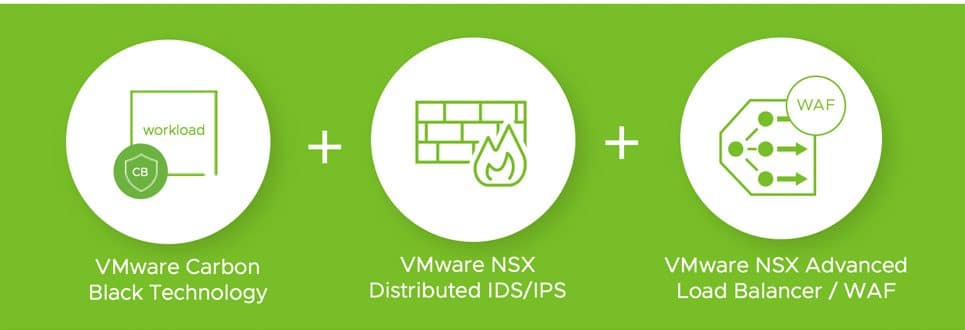
ကွန်ရက်ရှာဖွေခြင်းနှင့် တုံ့ပြန်မှု (NDR)
လုံခြုံရေး ထောက်လှမ်းခြင်းနှင့် ကာကွယ်ခြင်းတွင် ML/AI သည် နည်းစနစ်အသစ်များ ဖန်တီးရာတွင် အသုံးဝင်သလောက်၊ ဟက်ကာများသည် လက်ရှိလုံခြုံရေးကိရိယာများကို ရှောင်ရှားရန် နည်းပညာကို အသုံးပြုနေကြသည်။ ၎င်းသည် အချက်ပေးစနစ် အလွန်အကျွံ ဝန်ပိစေပြီး ရလဒ်အနေဖြင့် ပင်ပန်းနွမ်းနယ်မှုကို ဖြစ်ပေါ်စေသည်။ AI/ML သည် နေရာတိုင်းတွင် ရှိနေပုံရသောကြောင့် ဤအရာကို အနည်းငယ် ပိုမိုနက်ရှိုင်းစွာ ကြည့်ကြပါစို့။
AI နှင့် ML
ဉာဏ်ရည်တုသည် ဉာဏ်ရည်ထက်မြက်ပြီး လူသားနှင့်တူသော အပြုအမူကို ပုံတူကူးယူရန် ကြိုးစားသည်။ ၎င်းကို စက်သင်ယူမှုကို အသုံးပြု၍ အောင်မြင်နိုင်သည်။ စက်သင်ယူမှုမပါဝင်သော AI စနစ်သည် ကျွမ်းကျင်မှုများသည် ဖမ်းယူထားသော စည်းမျဉ်းစီးရီးများအပေါ် အခြေခံထားသောကြောင့် ကျွမ်းကျင်သူစနစ်အဖြစ် သတ်မှတ်သည်။
စက်သင်ယူမှု သည် AI ၏ သီးခြားအမျိုးအစားတစ်ခုဖြစ်သည်။ ML စနစ်များသည် ကြီးမားသောဒေတာအစုံများကို ခွဲခြမ်းစိတ်ဖြာပြီး ဒေတာများကို အမျိုးအစားခွဲခြားကာ မည်သည့်အမျိုးအစားတွင် ပါဝင်သင့်သည်ဆိုသည့် စည်းမျဉ်းများကို ဖန်တီးသည်။ ML ကို ကွန်ရက်အပြုအမူဒေတာကို ခွဲခြမ်းစိတ်ဖြာရန်နှင့် သတ်မှတ်ထားသော စည်းမျဉ်းအစုံအပေါ် အခြေခံ၍ ပုံမှန် သို့မဟုတ် ပုံမှန်မဟုတ်သောအဖြစ် အမျိုးအစားခွဲခြားရန် အသုံးပြုနိုင်သည်။
Machine Learning မှာ အမျိုးအစားနှစ်မျိုးရှိပါတယ်- supervised နဲ့ unsupervised တို့ဖြစ်ပါတယ် ။ Supervised ML မှာ input variable တွေကို output variable တွေနဲ့ mapping လုပ်ခြင်းပါဝင်ပြီး ခွဲခြမ်းစိတ်ဖြာနေတဲ့ data တွေအကြောင်း တိကျတဲ့ ခန့်မှန်းချက်တွေ ပေးနိုင်မှာ ဖြစ်ပါတယ်။ threat detection အနေနဲ့ အသုံးပြုတဲ့အခါ ML algorithms တွေဟာ threat classifier တစ်ခု တီထွင်ဖို့အတွက် သံသယဖြစ်ဖွယ် အပြုအမူတွေနဲ့ “malicious” category assignment ကို အသုံးပြုပြီးနောက် အဲဒီ classifier ကို အသုံးပြုပြီး sample အသစ်တွေကို ခွဲခြမ်းစိတ်ဖြာနိုင်ပါတယ်။
unsupervised ML တွင် ၊ စနစ်သည် ထိုဒေတာ၏ အင်္ဂါရပ်များအပေါ် အခြေခံ၍ ဒေတာအုပ်စုများကို အတူတကွ စုစည်းပေးသည်။ ရလဒ်အနေဖြင့် အလားတူဒြပ်စင်များပါရှိသော အုပ်စုများကို ဖော်ထုတ်နိုင်ခဲ့ပြီး ခွဲခြမ်းစိတ်ဖြာသူတစ်ဦးအား တစ်ခုတည်းသော ဆုံးဖြတ်ချက်အပေါ် အခြေခံ၍ အလားတူနမူနာအများအပြားကို ကိုင်တွယ်နိုင်စေပါသည်။
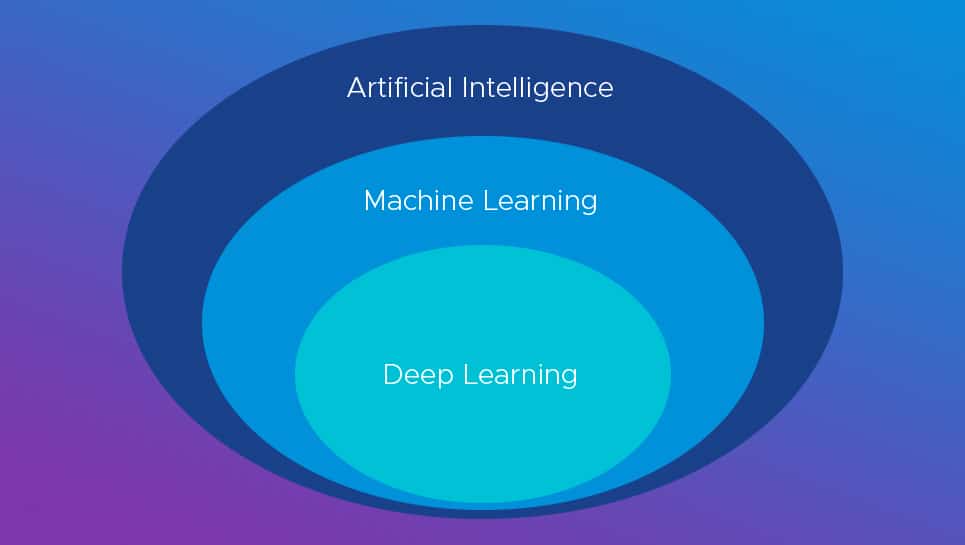
ပြီးတော့ deep learning ရှိပါသေးတယ်။ အဲဒါကတော့ data တွေကို ခွဲခြမ်းစိတ်ဖြာဖို့အတွက် statistical analysis အစား neural network တွေကို အသုံးပြုတဲ့ machine learning ရဲ့ တိကျတဲ့ အမျိုးအစား တစ်ခု ပါ။ Deep learning ဟာ data အများအပြားမှာ classification တွေကို ရှာဖွေရာမှာ အထူးကောင်းမွန်ပါတယ်။ ဒါပေမယ့် deep learning ဟာ တစ်ခုခုဟာ ဘာကြောင့် group တစ်ခုထဲမှာ ပါဝင်သင့်တယ်ဆိုတဲ့ ရှင်းလင်းချက် အားနည်းတာကြောင့် အားနည်းချက်ရှိပါတယ်။ ဥပမာ executable တစ်ခုဟာ ဘာကြောင့် အန္တရာယ်များရတာလဲဆိုတဲ့ အကြောင်းပြချက်လိုမျိုးပါ။
ရောင်းချသူများသည် AI/ML ကိရိယာများကို အသုံးပြု၍ လုံခြုံသောစနစ်များကို ဖန်တီးရန် ကြိုးစားသကဲ့သို့ ကမ္ဘာပေါ်ရှိ ဟက်ကာများလည်း ကြိုးစားကြသည်။ ၎င်းတို့သည် ယနေ့အထိ စုဆောင်းထားသော အချက်အလက်များကို အသုံးပြုပြီး အန္တရာယ်ရှိသော အပြုအမူများကို ဖန်တီးကြသည်။ ၎င်းကို ဆန့်ကျင်ဘက်သင်ယူမှုဟု ရည်ညွှန်းပြီး ဆော့ဖ်ဝဲရေးသားသူများသည် ထိုတိုက်ခိုက်မှုအမျိုးအစားများကို သတ်မှတ်ပြီး စနစ်ထဲသို့ ဝင်ရောက်ခြင်းမှ ကာကွယ်ရန် ပိတ်ဆို့မှုများ ဖန်တီးရမည်။
အဆင့်မြင့် AI/ML နည်းပညာများကို အသုံးပြု၍ NSX-T 3.2 Network Detection and Response solution သည် IDS၊ NTA၊ malware ထောက်လှမ်းခြင်းစသည့် မတူညီသော ထောက်လှမ်းစနစ်များမှ လုံခြုံရေး IOC များကို ပေါင်းစည်းပေးပြီး ထိုအချိန်တွင် ဖြစ်ပွားနေသော သီးခြားတိုက်ခိုက်မှုများကို ဖော်ပြသည့် “campaign view” ကို ပံ့ပိုးပေးပါသည်။ MITRE ATT&CK visualization သည် ဖောက်သည်များအား တစ်ဦးချင်းတိုက်ခိုက်မှုများ၏ kill chain ရှိ သီးခြားအဆင့်ကို မြင်တွေ့ရန် ကူညီပေးပြီး “time sequence” view သည် ကွန်ရက်ပေါ်တွင် တိုက်ခိုက်မှုကို အထောက်အကူပြုသည့် အဖြစ်အပျက်များ၏ အစီအစဉ်ကို နားလည်ရန် ကူညီပေးပါသည်။
အဓိက Firewall မြှင့်တင်မှုများ
NSX-T 3.2 တွင် အဆင့်မြင့်ခြိမ်းခြောက်မှုကာကွယ်ရေးစွမ်းရည်များကို ပေးဆောင်နေစဉ်၊ အဓိက firewalling စွမ်းရည်များအတွက် အဓိပ္ပာယ်ရှိသော မြှင့်တင်မှုများ ပေးအပ်ခြင်းသည်လည်း အလားတူအရေးကြီးသော ဆန်းသစ်တီထွင်မှုနယ်ပယ်တစ်ခုဖြစ်သည်။
NSX-T 3.2 မတိုင်မီက overlay-based N-VDS switch ports များနှင့် VLAN-based switch ports နှစ်ခုလုံးနှင့် ချိတ်ဆက်ထားသော workloads များကြောင့် Distributed Firewall ကို အသက်သွင်းနိုင်မီ ဖောက်သည်များသည် VLAN switch ports များကို VDS မှ N-VDS သို့ ရွှေ့ပြောင်းရန် လိုအပ်ပါသည်။ NSX-T 3.2 ဖြင့် native VLAN DVPG များကို N-VDS သို့ ရွှေ့ပြောင်းရန်မလိုဘဲ လက်ရှိအတိုင်း ပံ့ပိုးပေးပါသည်။ ထိရောက်စွာ Distributed Security ကို မည်သည့် networking constructs များကိုမျှ ပြုပြင်မွမ်းမံရန်မလိုဘဲ လုံးဝချောမွေ့စွာ ရရှိနိုင်ပါသည်။
NSX-T 3.2 ဖြင့် Distributed Firewall စည်းမျဉ်းများကို vCenter အတွင်းတွင် မူရင်းအတိုင်း ဖန်တီးပြီး ပြုပြင်နိုင်ပါသည်။ အသေးစားမှ အလတ်စား VMware သုံးစွဲသူများအတွက် ဤအင်္ဂါရပ်သည် သီးခြား NSX Manager interface ကို အသုံးပြုရန် မလိုအပ်ပါ။
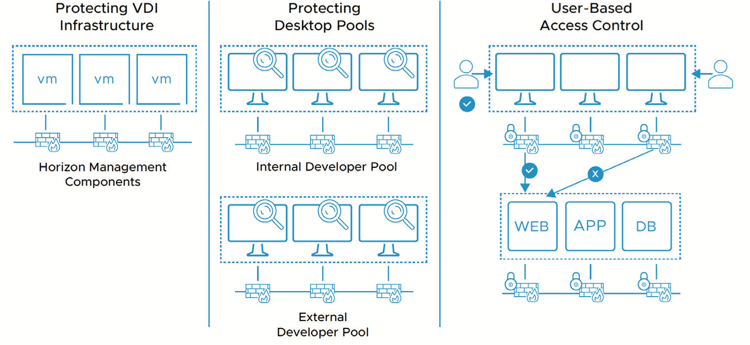
NSX သည် ယခင်ထုတ်ဝေမှုများတွင် အသုံးပြုသူ၏ အထောက်အထားကို အခြေခံသည့် ဝင်ရောက်ခွင့်ထိန်းချုပ်မှုကို ပံ့ပိုးပေးခဲ့သည်။ အသုံးပြုသူ၏ အထောက်အထားမြေပုံကို ပံ့ပိုးပေးသည့် Microsoft Active Directory သို့ တိုက်ရိုက်ချိတ်ဆက်နိုင်စွမ်းကို ဤထုတ်ဝေမှုအသစ်တွင် မိတ်ဆက်ပေးထားသည်။ Active Directory အသုံးပြုသူ အထောက်အထားစိစစ်ခြင်းကို အသုံးမပြုသော ဖောက်သည်များအတွက်၊ NSX သည် အသုံးပြုသူ၏ အထောက်အထားမြေပုံကို လုပ်ဆောင်ရန် နောက်ထပ်နည်းလမ်းတစ်ခုအဖြစ် VMware vRealize Log Insight ကို ပံ့ပိုးပေးသည်။ ဤအင်္ဂါရပ်မြှင့်တင်မှုသည် NSX Distributed Firewall နှင့် NSX Gateway Firewall နှစ်ခုလုံးအတွက် သက်ဆိုင်သည် ။
ဖြန့်ဝေထားသောနှင့် Gateway Firewall များအတွက် မြှင့်တင်ထားသော L7 အပလီကေးရှင်း ခွဲခြားသတ်မှတ်ခြင်း
signature set ကို application ၇၅၀ ခန့်အထိ မြှင့်တင်ထားပါသည်။ perimeter firewall ရောင်းချသူများနှင့်မတူဘဲ၊ NSX ၏ အဓိကအာရုံစိုက်မှုမှာ အင်တာနက် application identification ထက် enterprise များမှ host လုပ်ထားသော internal application များပေါ်တွင်ဖြစ်သည်။ ဤ feature မြှင့်တင်မှုသည် NSX Distributed Firewall နှင့် Gateway Firewall နှစ်မျိုးလုံးအတွက် သက်ဆိုင်ပါသည်။
NSX ထောက်လှမ်းရေး
NSX Intelligence သည် ကွန်ရက်အတွင်းရှိ အပလီကေးရှင်း အသွားအလာအားလုံးကို မြင်သာအောင် ပို့ဆောင်ပေးပါသည်။ အက်ဒမင်များသည် တိုက်ခိုက်မှုမျက်နှာပြင်ကို လျှော့ချရန် အဏုကြည့်မှန်ပြောင်းဖြင့် ခွဲခြားသတ်မှတ်ခြင်း မူဝါဒများကို ဖန်တီးပေးပါသည်။ လုပ်ငန်းစဉ် ပိုက်လိုင်းသည် အရှေ့-အနောက် အသွားအလာကို ခွဲခြမ်းစိတ်ဖြာခြင်း၊ စုစည်းခြင်းနှင့် ဆက်စပ်ခြင်းဖြင့် နက်ရှိုင်းသော မြင်သာမှုကို ပေးစွမ်းပါသည်။
အပလီကေးရှင်း အခြေခံအဆောက်အအုံ တိုးတက်မှုနှင့်အတူ လုံခြုံရေး ခွဲခြမ်းစိတ်ဖြာမှု ပလက်ဖောင်းသည် ၎င်းနှင့်အတူ တိုးတက်လာရမည်။ ဤဗားရှင်းအသစ်သည် ဝန်ဆောင်မှုကို stand-alone appliance မှ Kubernetes မှ စွမ်းအားပေးသော containerized micro-service architecture သို့ ရွှေ့ပြောင်းခဲ့သည်။ ဤဗိသုကာပြောင်းလဲမှုသည် NSX Intelligence data lake ကို အနာဂတ်တွင် အထောက်အကူဖြစ်စေပြီး နောက်ဆုံးတွင် n-node Kubernetes clusters များသို့ ဖြေရှင်းချက်ကို တိုးချဲ့ပေးလိမ့်မည်။ ဤအပ်ဒိတ်သည် NSX Intelligence ကို အထူးသဖြင့် scale-out feature ဖြင့် ကြီးမားသော enterprise များအတွက် သင့်လျော်စေသည်။
NSX Gateway Firewall
NSX Distributed Firewall သည် ကွန်ရက်အတွင်းရှိ အရှေ့-အနောက် ထိန်းချုပ်မှုများကို အာရုံစိုက်သော်လည်း၊ NSX Gateway Firewall ကို ဇုန်တစ်ခုအတွင်းသို့ ဝင်ရောက်ခြင်းနှင့် ထွက်ခွာခြင်း အသွားအလာကို လုံခြုံစေရန်အတွက် အသုံးပြုသည်။
3.2 ဗားရှင်းရှိ NSX Gateway Firewall ကို သိသာထင်ရှားသော Advanced Threat Detection စွမ်းရည်များဖြင့် အပ်ဒိတ်လုပ်ထားသည်။ Gateway Firewall သည် ယခုအခါ ကွန်ရက်အတွင်းသို့ ဝင်ရောက်နေသော သို့မဟုတ် ထွက်ခွာနေသော သိရှိပြီးသား malware များအပြင် zero-day malware များကိုပါ ဖော်ထုတ်နိုင်ပြီဖြစ်သည်။ ဤစွမ်းရည်အသစ်သည် Lastline ၏ အလွန်ဂုဏ်သတင်းကျော်ကြားသော dynamic network sandbox နည်းပညာနှင့် Gateway Firewall ပေါင်းစပ်မှုအပေါ် အခြေခံထားသည်။
အတွင်းပိုင်းအသုံးပြုသူများနှင့် အပလီကေးရှင်းများသည် အန္တရာယ်ရှိသော ဝဘ်ဆိုက်များထံ ဆက်သွယ်ခြင်းသည် ဖြေရှင်းရမည့် ကြီးမားသော လုံခြုံရေးအန္တရာယ်တစ်ခုဖြစ်သည်။ ထို့အပြင်၊ စီးပွားရေးလုပ်ငန်းများသည် ကော်ပိုရိတ်အင်တာနက်အသုံးပြုမှုမူဝါဒများနှင့် ကိုက်ညီစေရန် အင်တာနက်အသုံးပြုခွင့်ကို ကန့်သတ်ရန် လိုအပ်ပါသည်။
3.2 ရှိ NSX Gateway Firewall သည် အင်တာနက်ဆိုက်များသို့ ဝင်ရောက်ခွင့်ကိုလည်း ကန့်သတ်နိုင်ပြီး URL ပါဝင်သော အမျိုးအစား သို့မဟုတ် URL ၏ “ဂုဏ်သတင်း” ပေါ် မူတည်၍ အတွင်းပိုင်းအသုံးပြုသူများသည် အန္တရာယ်ရှိသောဆိုက်များသို့ ဝင်ရောက်ခြင်းမှ ကာကွယ်ပေးသည်။ အမျိုးအစားနှင့် ဂုဏ်သတင်းမြေပုံသို့ URL ကို VMware မှ အဆက်မပြတ် အပ်ဒိတ်လုပ်ထားသောကြောင့် အင်တာနက်ဆိုက်များတွင် အပြောင်းအလဲများစွာ ပြုလုပ်ပြီးနောက်ပင် ဖောက်သည်ရည်ရွယ်ချက်ကို အလိုအလျောက် အကောင်အထည်ဖော်သည်။
အကျဉ်းချုပ်
NSX-T ထုတ်ဝေမှု 3.2 သည် ရှိပြီးသား NSX-T လုံခြုံရေးကို သိသာထင်ရှားသော မြှင့်တင်မှုများ ပြုလုပ်ထားသည်။ NSX Gateway Firewall ကို အပ်ဒိတ်လုပ်ခြင်းသည် ပြင်ပဟက်ကာများမှ လက်ရှိဖြစ်ပွားနေသော ခြိမ်းခြောက်မှုကို ဖြေရှင်းပေးရုံသာမက ပြင်ပဝဘ်ဆိုက်များသို့ အတွင်းပိုင်းဝင်ရောက်ခွင့်ကို ထိန်းချုပ်ရန် လိုအပ်ချက်ကိုလည်း ဖြေရှင်းပေးပါသည်။ ဤထုတ်ဝေမှု၏ အစိတ်ဝင်စားဖွယ်ကောင်းသော အပ်ဒိတ်များထဲမှ တစ်ခုမှာ AI/ML နှင့် ၎င်းကို အသွားအလာကို ခွဲခြမ်းစိတ်ဖြာရန်နှင့် ဉာဏ်ရည်ထက်မြက်သော IDPS၊ NTA၊ NDR လုပ်ဆောင်ချက်များကို လုပ်ဆောင်ရန် မည်သို့အသုံးပြုနေသည်နှင့်ပတ်သက်သည်။ ၎င်းသည် စီမံခန့်ခွဲသူများအား အမြဲတမ်းရှိနေသော ဟက်ကာခြိမ်းခြောက်မှုကို ကာကွယ်ရန်ကိရိယာများကို ပေးပါသည်။


 အမေဇုံ