

VMware NSX-T 3.2 ကို ထွက်ရှိထားပြီး multi-cloud security၊ containers များ၊ VM များနှင့် physical workloads များအတွက် scale-out networking တို့တွင် ဆန်းသစ်တီထွင်မှုများကို ထည့်သွင်းထားပါသည်။ ၎င်း၏ထွက်ရှိမှုတွင် tapless network traffic analysis (NTA)၊ gateway firewall တို့ကို မြှင့်တင်ပေးခြင်းနှင့် integrated Network Detection and Response တို့ ပါဝင်ပါသည်။ NSX-T 3.2 တွင် တိုးတက်မှုများနှင့် အင်္ဂါရပ်များ ပါဝင်ကာ NSX အတွက် အကြီးမားဆုံးထွက်ရှိမှုများထဲမှ တစ်ခုဖြစ်သည်။
၁၂/၂၈/၂၁ အပ်ဒိတ် – NSX 3.2 အဆင့်မြင့်လုံခြုံရေးအပ်ဒိတ်များအကြောင်း အသေးစိတ်ဖော်ပြထားပါသည်။
VMware NSX-T 3.2 အဓိကအချက်များ
ထုတ်ပြန်ချက်၏ အဓိကအချက်များမှာ အောက်ပါအတိုင်းဖြစ်သည်—လုံခြုံရေး၊ ကွန်ရက်ချိတ်ဆက်မှုနှင့် လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ အသေးစိတ်အချက်အလက်များကို သီးခြားပို့စ်များတွင် ဆက်လက်ဖော်ပြပါမည်။
ခိုင်မာသော Multi-Cloud လုံခြုံရေး
VMware NSX-T 3.2 သည် cloud များအတွင်းနှင့် cloud များတစ်လျှောက် application traffic ကို လုံခြုံစေရန် multi-cloud network defenses များကို ပံ့ပိုးပေးပါသည်။ NSX-T 3.2 သည် multi-cloud environment များတွင် Zero Trust application access ကို လွယ်ကူစွာ enable လုပ်ခြင်းဖြင့် ၎င်းကို နောက်တစ်ဆင့်တက်စေပါသည်။
Tapless ကွန်ရက်အသွားအလာ ခွဲခြမ်းစိတ်ဖြာခြင်း (NTA)
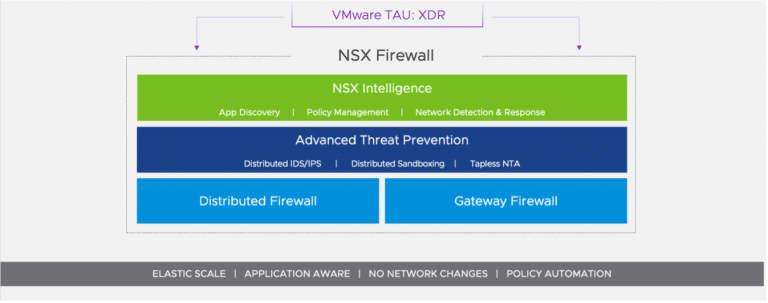
Network traffic analysis (NTA) နှင့် sandboxing solution များကို NSX Distributed Firewall (DFW) ထဲသို့ တိုက်ရိုက်ပေါင်းစပ်ထားသည်။ hypervisor အတွင်း NTA ကို service အဖြစ် ဖြန့်ဝေခြင်းသည် traffic ၏ အားနည်းချက်များကို ဖယ်ရှားပေးသည်။ distributed IDS/IPS စွမ်းရည်များနှင့် ပေါင်းစပ်လိုက်သောအခါ၊ security teams သည် security stack တစ်ခုလုံးကို virtualize လုပ်နိုင်ပြီး blind spots များကို ဖယ်ရှားပေးနိုင်ပြီး underlying infrastructure မည်သို့ပင်ရှိစေကာမူ security policies များနှင့် controls များကို ၎င်းတို့၏ lifecycle တစ်လျှောက်လုံး workflows များကို လိုက်နာနိုင်စေပါသည်။
ဂိတ်ဝေး မီးခံတံတိုင်း
မြှင့်တင်ထားသော gateway firewall သည် L2-L7 ထိန်းချုပ်မှုများပါရှိသော software-based gateway အဖြစ်ဆောင်ရွက်သည်။ URL filtering နှင့် malware analysis နှင့် sandboxing ပါရှိသော အဆင့်မြင့်ခြိမ်းခြောက်မှုကာကွယ်ခြင်းတို့ကို ထည့်သွင်းထားပြီး ဗဟိုချုပ်ကိုင်မှုလုံခြုံရေးထိန်းချုပ်မှုများကို physical workloads၊ data center perimeter နှင့် public cloud edge အထိ တိုးချဲ့ထားသည်။
NSX Intelligence နှင့်အတူ ပေါင်းစပ်ထားသော NDR
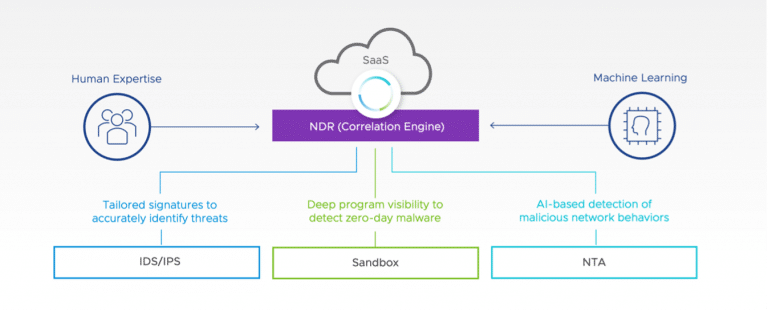
NSX Network Detection and Response (NDR) ဖြေရှင်းချက်ကို NSX Intelligence တွင် ပေါင်းစပ်ထားသည်။ ဤအင်္ဂါရပ်သည် NDR အား IDS/IPS၊ NTA နှင့် sandbox မှ အချက်ပြမှုများကို ဆက်စပ်နိုင်စေပြီး အမှန်တကယ်ကျူးကျော်မှုများကို ဖော်ထုတ်နိုင်စေပါသည်။ NSX Intelligence သည် ယခုအခါ scale-out စွမ်းဆောင်ရည်နှင့် firewall rule အကြံပြုချက်များအတွက် တိုးတက်မှုများကို ပေးဆောင်ပါသည်။
Switch-Agnostic ဖြန့်ဝေထားသော လုံခြုံရေး
NSX Distributed Firewall သည် ယခုအခါ VDS switches များပေါ်ရှိ Distributed Port Groups များတွင် ဖြန့်ကျက်ထားသော workloads များကို ပံ့ပိုးပေးသောကြောင့် ဖောက်သည်များအနေဖြင့် vSphere Distributed Switch ကို မပြောင်းလဲဘဲ NSX firewall ကို ဖြန့်ကျက်နိုင်စေပါသည်။
ကွန်ရက်ချိတ်ဆက်မှုနှင့် မူဝါဒမြှင့်တင်မှုများ
အများပြည်သူသုံးဖြစ်စေ၊ သီးသန့်ဖြစ်စေ cloud ပတ်ဝန်းကျင်ကို တိုးချဲ့ခြင်းနှင့် စီမံခန့်ခွဲခြင်းအတွက် ရိုးရှင်းသော network configuration နှင့် management၊ မြင်သာမှုနှင့် ထိန်းချုပ်မှုနှင့် ရှိပြီးသားပတ်ဝန်းကျင်ထဲသို့ စွမ်းဆောင်ရည်အသစ်များကို လျင်မြန်စွာထည့်သွင်းနိုင်စွမ်းတို့ လိုအပ်ပါသည်။ VMware NSX-T 3.2 တွင် network administrator များအတွက် container များအတွက် policies များကို အလွယ်တကူထည့်သွင်းနိုင်ရန် မြှင့်တင်မှုများကို ထည့်သွင်းပေးထားပါသည်။
NSX-T 3.2 ဖြင့် ကွန်ရက်စီမံခန့်ခွဲသူများသည် NSX-T Manager user interface မှ container များအတွက် Antrea networking နှင့် security policies များကို တိုက်ရိုက်သတ်မှတ်နိုင်သည်။ Antrea သည် distributed multi-layer switching အတွက် အကောင်းဆုံးဖြစ်အောင်ပြုလုပ်ထားသော open-source နည်းပညာ Open vSwitch ပေါ်တွင်တည်ဆောက်ထားသော public နှင့် private cloud များအတွက် ရည်ရွယ်ချက်ရှိရှိတည်ဆောက်ထားသော Kubernetes networking solution တစ်ခုဖြစ်သည်။ Antrea သည် on-premises ဖြစ်စေ၊ public cloud တွင်ဖြစ်စေ၊ edge တွင်ဖြစ်စေ Kubernetes လည်ပတ်သည့်နေရာတိုင်းတွင် လည်ပတ်မည်ဖြစ်သည်။
NSX အဖွဲ့ချုပ်
NSX Federation သည် public cloud-like operating model ကို ပေးအပ်ရာတွင် အထောက်အကူပြုပြီး operator တစ်ဦးအနေဖြင့် multi-site network ကို နေရာများစွာတွင် configuration နှင့် operational state ကို synchronize လုပ်နေစဉ်တွင် single entity အဖြစ် စီမံခန့်ခွဲနိုင်စေပါသည်။ VMware NSX-T 3.2 ဖြင့် NSX Federation သည် local managers များအကြား VM tag replication ကို ပံ့ပိုးပေးသောကြောင့် Disaster Recovery (DR) event အတွင်း replicate လုပ်၍ restart လုပ်ထားသော VM များသည် လိုအပ်သော security policies များကို ထိန်းသိမ်းထားမည်ဖြစ်သည်။ NSX-T 3.2 သည် global နှင့် local managers များအကြား communication channel များအတွက် enhanced health monitoring ကိုလည်း အကောင်အထည်ဖော်ပါသည်။
ပိုမိုကောင်းမွန်သော ကွန်ရက်ပံ့ပိုးပေးခြင်းနှင့် လည်ပတ်မှုများ
ယခုထွက်ရှိလာတဲ့ ဗားရှင်းအသစ်က vSphere ပတ်ဝန်းကျင်တွေမှာ ဖြန့်ကျက်မှုကို ရိုးရှင်းစေပြီး admin တွေအနေနဲ့ NSX-T networking နဲ့ security use case တွေကို vSphere client တွေကနေ တိုက်ရိုက် ဖြန့်ကျက်နိုင်စေပါတယ်။
NSX Advanced Load Balancer အတွက် ရိုးရှင်းသော ပံ့ပိုးပေးခြင်း
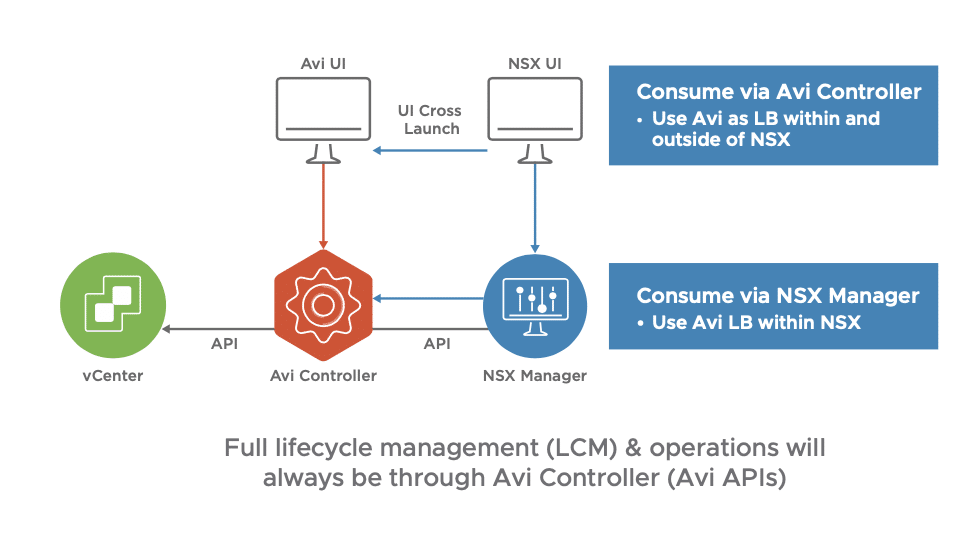
NSX Advanced Load Balancer (ALB) ထည့်သွင်းခြင်းကို NSX Manager နှင့် ပိုမိုတင်းကျပ်စွာ ပေါင်းစပ်ခြင်းဖြင့် ပိုမိုရိုးရှင်းစေပါသည်။ NSX Manager UI ကို အသုံးပြု၍ ALB controller များကို install လုပ်ပြီး configure လုပ်နိုင်သလို အဆင့်မြင့် feature များအတွက် VMware NSX ALB UI ကို cross-launch လုပ်နိုင်ပါသည်။
NSX-T ဖက်ဒရေးရှင်းနှင့် Firewall အတွက် vRealize Network Insight ပံ့ပိုးမှု
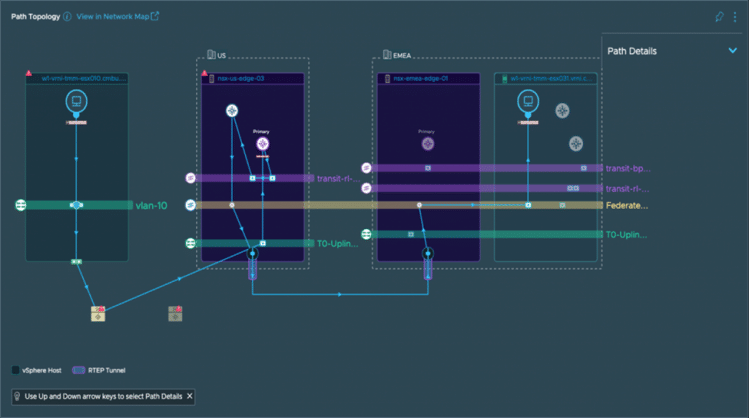
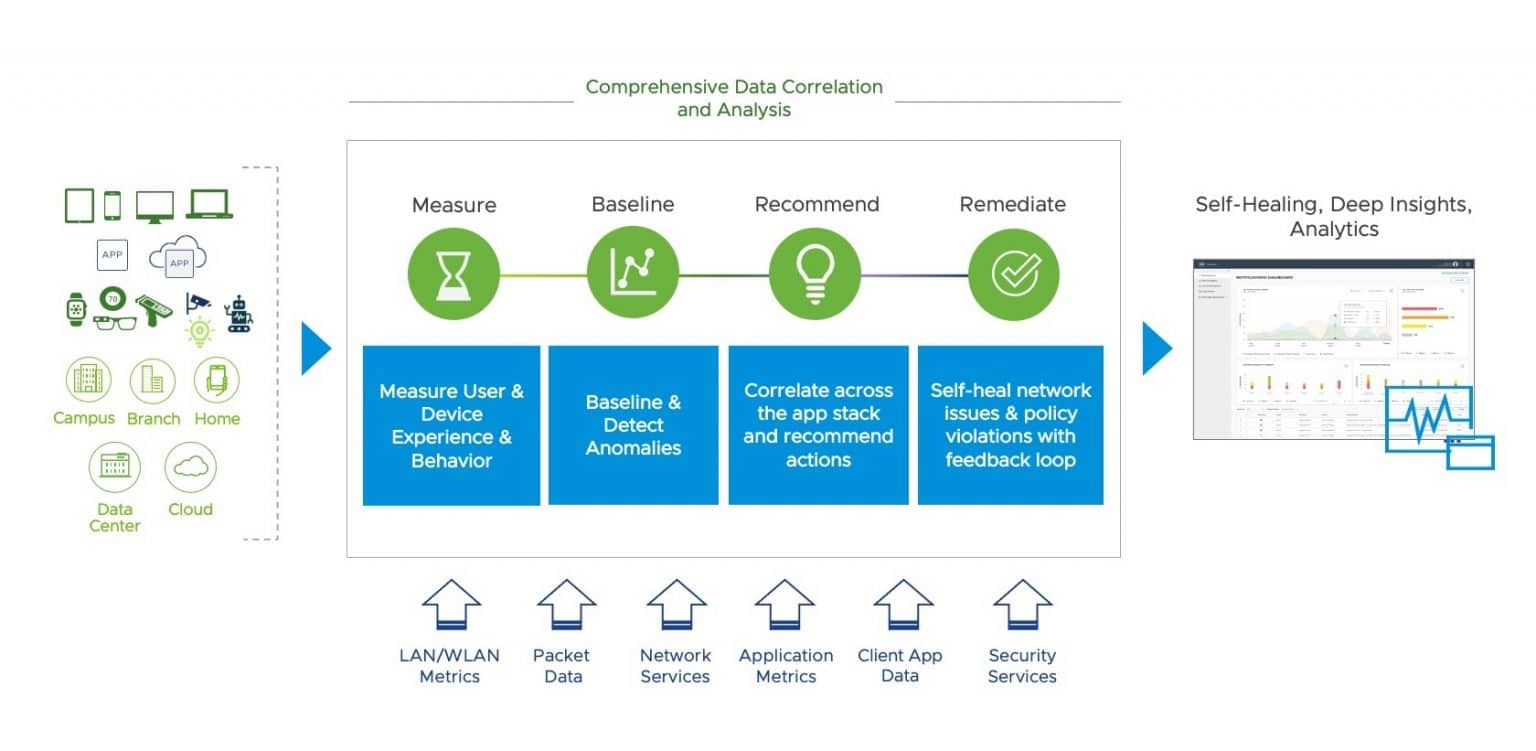
vRealize Network Insight 6.4 နှင့် NSX-T Federation တို့ကို ပေါင်းစပ်ထားခြင်းကြောင့် ကမ္ဘာလုံးဆိုင်ရာ၊ ဒေသဆိုင်ရာနှင့် ဒေသတွင်းဆိုက်အဆင့်များတွင် NSX-T ဒေတာစင်တာများစွာတွင် ကွန်ရက်မြင်သာမှုကို ပေးစွမ်းနိုင်ပါသည်။ စွမ်းဆောင်ရည်အသစ်များတွင် အပလီကေးရှင်းစွမ်းဆောင်ရည်ကို အကောင်းဆုံးဖြစ်အောင်ပြုလုပ်ခြင်းနှင့် Federation topology ရှိ inter-site VM-to-VM paths များနှင့် intra-site VM-to-VM paths များအတွက် ရိုးရှင်းသောမြင်ကွင်းများဖြင့် traffic flows များ ပါဝင်သည်။
ကွန်ရက်စောင့်ကြည့်ခြင်းနှင့် ပြဿနာရှာဖွေဖြေရှင်းခြင်း မြှင့်တင်မှုများ
ကွန်ရက်အော်ပရေတာများသည် အဓိကစွမ်းဆောင်ရည်ညွှန်းကိန်းများကို စောင့်ကြည့်ခြင်း၊ ခွဲခြမ်းစိတ်ဖြာမှုမပြုမီနှင့် ခွဲခြမ်းစိတ်ဖြာပြီးနောက် လုပ်ဆောင်ခြင်းနှင့် သမိုင်းဝင်အချက်အလက်များကို ဝင်ရောက်ကြည့်ရှုခြင်းတို့ကို ပိုမိုလွယ်ကူစေမည်ဖြစ်သည်။ Live Traffic Analysis သည် Traceflow နှင့် packet captures များကို ပေါင်းစပ်ထားသော data center များတစ်လျှောက်တွင် ပေါင်းစည်းထားသော ပြဿနာရှာဖွေဖြေရှင်းခြင်းနှင့် ရောဂါရှာဖွေခြင်းကိုလည်း ပေးပါသည်။
အကျဉ်းချုပ်
VMware NSX-T 3.2 ထုတ်ဝေမှုတွင် multi-cloud လုံခြုံရေး၊ containers များအတွက် scale-out networking၊ VM များ၊ bare-metal workloads နှင့် ရိုးရှင်းသော လုပ်ဆောင်ချက်များတစ်လျှောက် NSX-T အသုံးပြုမှုကိစ္စရပ်များ၏ ကျယ်ပြန့်မှုနှင့် အနက်ကို တိုးချဲ့ထားသည့် မြှင့်တင်မှုများနှင့် အင်္ဂါရပ်များ ပါဝင်ပါသည်။ ထုတ်ဝေမှုကို မကြာမီတွင် ယေဘုယျအားဖြင့် ရရှိနိုင်မည်ဖြစ်ပြီး ပေးအပ်ထားသော အင်္ဂါရပ်များနှင့် စွမ်းရည်များအားလုံးကို လွှမ်းခြုံထားသည့် အသေးစိတ်ထုတ်ဝေမှုမှတ်စုများနှင့်အတူ ရရှိနိုင်မည်ဖြစ်သည်။
၁၂/၂၈/၂၁ အပ်ဒိတ် – NSX 3.2 အဆင့်မြင့်လုံခြုံရေးအပ်ဒိတ်များအကြောင်း အသေးစိတ်ဖော်ပြထားပါသည်။


 အမေဇုံ