

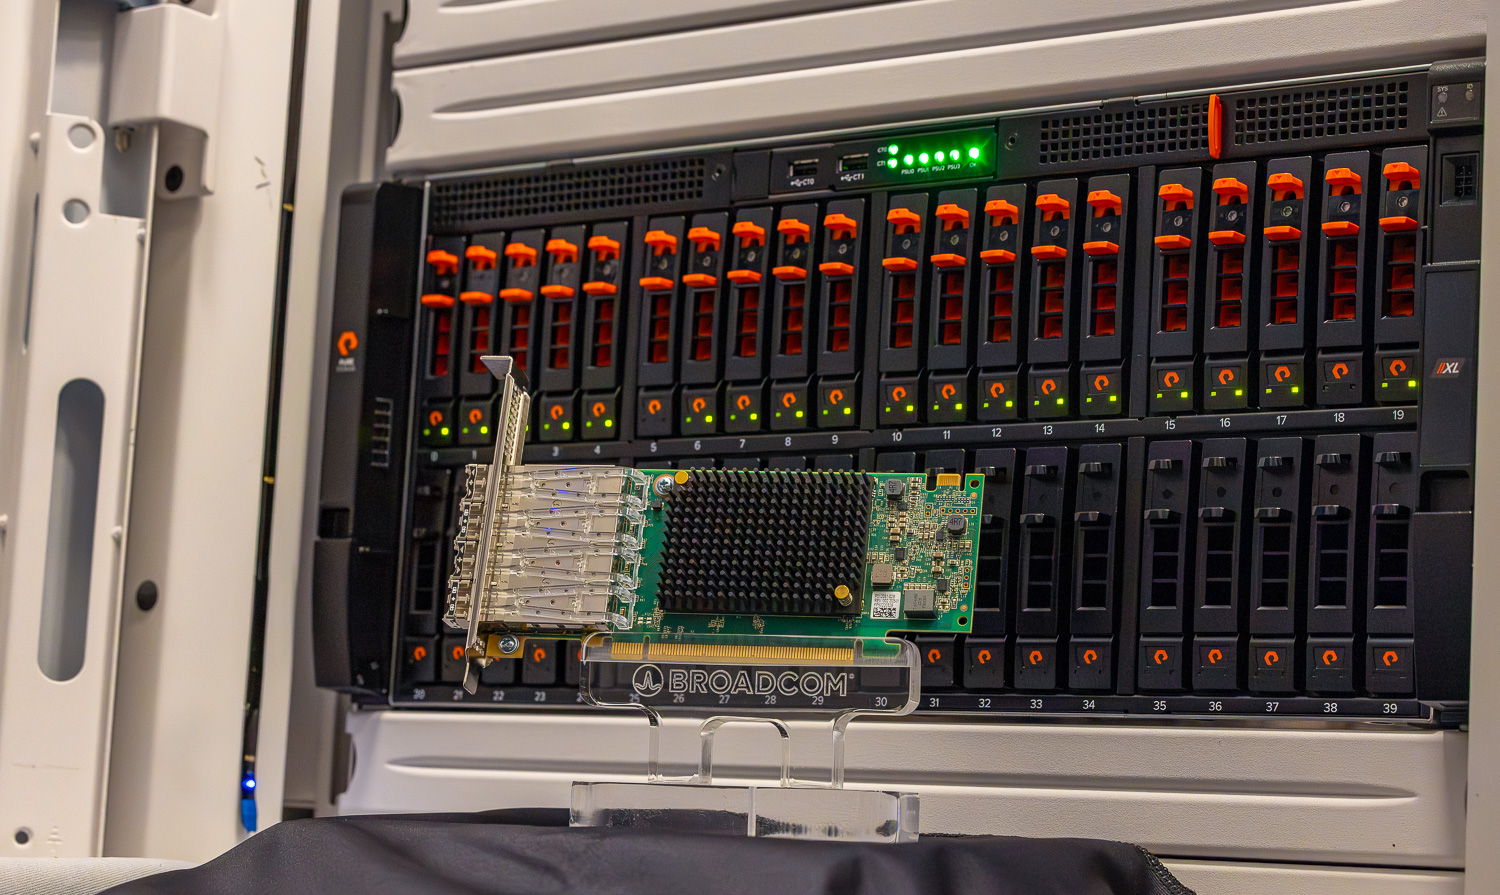
ပထမဆုံးအကြိမ်အဖြစ် end-to-end၊ hardware-based in-flight encryption ကို server မှ storage array အထိ Fibre Channel data path တစ်ခုလုံးတွင် ရရှိနိုင်ပါသည်။ Everpure (ယခင် Pure Storage) သည် ယခုအခါ Emulex SecureHBA နည်းပညာဖြင့် Fibre Channel-capable FlashArray system များကို array ထဲသို့ တိုက်ရိုက်ပေါင်းစပ်ထားပြီး လုပ်ငန်းက ကြိုးပမ်းလုပ်ဆောင်နေသော encrypted transport path ကို ပြီးမြောက်စေပါသည်။ အနာဂတ် FlashArray မော်ဒယ်များကို standard Fibre Channel adapter option အဖြစ် SecureHBA ဖြင့် တင်ပို့သွားမည်ဖြစ်သည်။ ကျွန်ုပ်တို့၏ အကဲဖြတ်ချက်တွင်၊ ဤစွမ်းရည်ကို platform သို့ မူရင်းအတိုင်း ယူဆောင်လာသည့် ပထမဆုံး primary storage array ဖြစ်သည့် FlashArray//XL130 R5 ကို ကျွန်ုပ်တို့ အကဲဖြတ်ခဲ့ပါသည်။
SecureHBA တပ်ဆင်ထားသော server များသည် Everpure array နှင့် ချိတ်ဆက်သောအခါ၊ encrypted session များကို hardware တွင် အလိုအလျောက် တည်ဆောက်ပေးပါသည်။ ထည့်သွင်းရန် အပိုဆောင်း agent များ မလိုအပ်ဘဲ external encryption infrastructure မလိုအပ်ပါ။ ရလဒ်အနေဖြင့် server မှ storage သို့ end-to-end encrypted Fibre Channel ချိတ်ဆက်မှုကို ပွင့်လင်းမြင်သာစွာ အကောင်အထည်ဖော်ပြီး အပိုဆောင်း software သို့မဟုတ် external encryption infrastructure မလိုအပ်ပါ။
အနားယူချိန်တွင် ကုဒ်ဝှက်ခြင်းသည် Enterprise storage တစ်လျှောက်တွင် စံလုပ်ထုံးလုပ်နည်းဖြစ်သော်လည်း၊ အထူးသဖြင့် Fibre Channel SAN ပတ်ဝန်းကျင်များအတွင်း လေယာဉ်ပေါ်တွင်ဒေတာများကို ကုဒ်ဝှက်ခြင်းသည် ရှုပ်ထွေးမှုမထည့်ဘဲ အပလီကေးရှင်းစွမ်းဆောင်ရည်ကို မထိခိုက်စေဘဲ အကောင်အထည်ဖော်ရန် ခက်ခဲခဲ့သည်။ သမိုင်းကြောင်းအရ၊ အဖွဲ့အစည်းများသည် ပြင်ပသော့စီမံခန့်ခွဲမှုစနစ်များပါရှိသော ဆော့ဖ်ဝဲအခြေပြုနည်းလမ်းများကို အားကိုးခဲ့ကြပြီး၊ ၎င်းသည် အပိုစီမံခန့်ခွဲမှု overhead နှင့် အန္တရာယ်များကို ဖြစ်ပေါ်စေပါသည်။ storage network တစ်လျှောက် ချောမွေ့စွာ၊ hardware-level encryption ပေးအပ်ခြင်းသည် သမိုင်းကြောင်းအရ ခက်ခဲခဲ့သည်။
Emulex သည် ၎င်း၏ SecureHBA ဖြင့် ထိုစိန်ခေါ်မှုကို ဖြေရှင်းရန် စတင်ခဲ့သည်။ host software သို့မဟုတ် external system များအပေါ် မှီခိုမည့်အစား SecureHBA သည် hardware တွင် encryption လုပ်ဆောင်ပြီး application performance နှင့် workflow များကို မထိခိုက်စေရန် သေချာစေသည်။ ထိုအစောပိုင်းလွှမ်းခြုံမှုကတည်းက နည်းပညာသည် ထုတ်လုပ်မှုထဲသို့ ပြတ်ပြတ်သားသား ရွေ့လျားခဲ့သည်။ ဖေဖော်ဝါရီလတွင် Fibre Channel Industry Association (FCIA) သည် INCITS Fibre Channel, Security Protocols, Third Edition (FC-SP-3) specification ပြီးစီးကြောင်း ကြေညာခဲ့သည်။ Emulex SecureHBA သည် စံနှုန်းအသစ်နှင့် အပြည့်အဝကိုက်ညီသည်။ SecureHBA များကို Dell၊ HPE နှင့် Lenovo အပါအဝင် အဓိက server OEM များမှ ကျယ်ကျယ်ပြန့်ပြန့် တင်ပို့နေပြီး adapter ၁၂၀,၀၀၀ ကျော်ကို enterprise environment များတွင် ဖြန့်ကျက်ပြီးဖြစ်သည်။ များစွာသောကိစ္စရပ်များတွင် အဖွဲ့အစည်းများသည် ပုံမှန် server refresh cycle များအတွင်း encryption-capable Fibre Channel endpoint များကို install လုပ်ခဲ့ကြသော်လည်း storage array များတွင် native support မရှိသောကြောင့် ၎င်းတို့၏အကျိုးကျေးဇူးများကို အပြည့်အဝမသိရှိရသေးပါ။
ဤနည်းပညာဆိုင်ရာ ခွဲခြမ်းစိတ်ဖြာမှုသည် SecureHBA သည် စမ်းသပ်ထားသော FlashArray//XL130 R5 တွင် မည်သို့လုပ်ဆောင်သည်ကို ပြန်လည်သုံးသပ်ပြီး Emulex SAN Manager 3.0 သည် လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ မြင်သာမှုနှင့် အစီရင်ခံခြင်းကို မည်သို့ပံ့ပိုးပေးသည်ကို စစ်ဆေးပြီး လက်တွေ့ကမ္ဘာပတ်ဝန်းကျင်တွင် hardware-based encryption ၏ စွမ်းဆောင်ရည်ကို အတည်ပြုပါသည်။ အဓိကခြားနားချက်မှာ data path တွင် encryption ဖြစ်ပေါ်သည့်နေရာဖြစ်သည်- application-layer encryption နှင့်မတူဘဲ၊ ၎င်းသည် data ကို array ထဲသို့မရောက်မီ မချုံ့နိုင်စေဘဲ၊ SecureHBA သည် Fibre Channel transport layer တွင် encrypt လုပ်ထားပြီး array-level compression၊ deduplication နှင့် ransomware detection စွမ်းရည်များကို ထိန်းသိမ်းထားသည်။
လေယာဉ်ပေါ် SAN ကုဒ်ဝှက်ခြင်းသည် အဘယ်ကြောင့် အရေးကြီးသနည်း။
Fibre Channel ကွန်ရက်များသည် ရိုးရာအစဉ်အလာအရ ယုံကြည်မှုနယ်နိမိတ်အတွင်း၌သာ လည်ပတ်လေ့ရှိသည်။ သိုလှောင်မှုကွန်ရက်များကို ရုပ်ပိုင်းဆိုင်ရာ အပိုင်းပိုင်းခွဲထားပြီး၊ တင်းကျပ်စွာ စီမံခန့်ခွဲထားပြီး ပိုမိုကျယ်ပြန့်သော ကွန်ရက်ခြိမ်းခြောက်မှုများမှ ကင်းလွတ်ထားသည်ဟု ယူဆကြသည်။ ထိုယူဆချက်ကို ကာကွယ်ရန် ပိုမိုခက်ခဲလာပါသည်။ Ransomware လုပ်ဆောင်ချက်သည် တည်တံ့ပြီး လိုက်လျောညီထွေဖြစ်အောင် လုပ်ဆောင်နေဆဲဖြစ်သည်။ Symantec နှင့် Carbon Black Threat Hunter Team ၏ Ransomware 2026 အစီရင်ခံစာတွင် ခြိမ်းခြောက်မှုအဖွဲ့များသည် အလျင်အမြန် တိုးတက်ပြောင်းလဲနေပြီး၊ အနှောင့်အယှက်ဖြစ်စေသော လုပ်ငန်းဆောင်တာများကို တွဲဖက်အသစ်များဖြင့် လျင်မြန်စွာ အစားထိုးလိုက်သောကြောင့် နှစ်စဉ်တိုက်ခိုက်မှုပမာဏ တည်ငြိမ်နေကြောင်း မှတ်ချက်ပြုထားသည်။ ၂၀၂၅ Verizon Data Breach Investigations အစီရင်ခံစာတွင် ဤလမ်းကြောင်းကို အတည်ပြုထားပြီး၊ ခွဲခြမ်းစိတ်ဖြာထားသော ချိုးဖောက်မှုအားလုံး၏ ၄၄% တွင် ransomware ရှိနေကြောင်း တွေ့ရှိခဲ့ပြီး ယခင်နှစ်ထက် ၃၇% တိုးလာသည်။
ဤလှုပ်ရှားမှုများသည် အခြေခံအဆောက်အအုံကို သိရှိနားလည်ပါသည်။ တိုက်ခိုက်သူတစ်ဦးသည် အထူးအခွင့်အရေးရရှိပြီးသည်နှင့် အတွင်းပိုင်း ဘေးတိုက်မြင်နိုင်စွမ်းကို ရရှိနိုင်ပါသည်။ Fibre Channel အသွားအလာကို ရိုးရာ IP အသွားအလာကဲ့သို့ လမ်းကြောင်းမသတ်မှတ်သော်လည်း၊ ၎င်းသည် transport layer တွင် လည်ပတ်နေဆဲဖြစ်ပြီး server များနှင့် storage အကြား အလွန်အရေးကြီးသော data များကို ရွှေ့ပြောင်းပေးပါသည်။ SAN ကို ပင်ကိုယ်အားဖြင့် လုံခြုံသည်ဟု ယူဆခြင်းသည် perimeter ကာကွယ်ရေးများသည် မပျက်မစီးဘဲ internal compromise ဘယ်တော့မှ မဖြစ်ပွားဟု ယူဆပြီး ချိုးဖောက်မှုပုံစံများသည် ပိုမိုစိန်ခေါ်မှုများလာပါသည်။
ပိုမိုလက်တွေ့ကျသော အန္တရာယ်အခြေအနေမှာ Fibre Channel fabric ကို တိုက်ရိုက်ပစ်မှတ်ထားသည့် ပြင်ပတိုက်ခိုက်သူမဟုတ်ဘဲ၊ compromised host သို့မဟုတ် environment အတွင်းတွင် လည်ပတ်နေသော privileged insider တစ်ဦးဖြစ်သည်။ server သို့မဟုတ် virtualization host ၏ administrative control ကိုရရှိသောအခါ၊ host နှင့် array အကြား ရွေ့လျားနေသော storage traffic ကို infrastructure boundary အတွင်းတွင် မြင်တွေ့နိုင်မည်ဖြစ်သည်။ transport path ကို encrypt လုပ်ခြင်းဖြင့် ယုံကြည်စိတ်ချရသော internal network များပင် lateral movement သို့မဟုတ် post-compromise activity အတွင်း အရေးကြီးသော data များကို မဖော်ထုတ်နိုင်ကြောင်း သေချာစေသည်။
ခြိမ်းခြောက်မှုရှုခင်းနှင့်အတူ စည်းမျဉ်းစည်းကမ်းဆိုင်ရာ မျှော်လင့်ချက်များသည် ပြောင်းလဲနေပါသည်။ CNSA 2.0၊ NIS2 နှင့် DORA ကဲ့သို့သော မူဘောင်များသည် ရပ်တန့်နေသောဒေတာများကိုသာမက ရွေ့လျားနေသောဒေတာများကို ကာကွယ်ခြင်းနှင့် ကုဒ်ဝှက်ခြင်းခံနိုင်ရည်ရှိမှုကို ပိုမိုအလေးပေးပါသည်။ လုံခြုံရေးပုံစံများကို အတွင်းပိုင်းကွန်ရက်အပိုင်းများကို သွယ်ဝိုက်ယုံကြည်မှုမရှိတော့သည့် zero-trust မူများပေါ်တွင် ပိုမိုတည်ဆောက်လာကြသည်။ ရလဒ်အနေဖြင့်၊ ယခင်က လုံခြုံသည်ဟု ယူဆထားသော သိုလှောင်မှုသယ်ယူပို့ဆောင်ရေးလမ်းကြောင်းများအပါအဝင် အခြေခံအဆောက်အအုံအလွှာအားလုံးတွင် ကုဒ်ဝှက်ခြင်းကို အကဲဖြတ်ရန် အဖွဲ့အစည်းများကို တွန်းအားပေးလျက်ရှိသည်။
လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ ရှုထောင့်တစ်ခုလည်း ရှိပါသည်။ ခေတ်မီသိုလှောင်မှုပလက်ဖောင်းများစွာသည် ransomware ကို စောစီးစွာသိရှိရန်အတွက် ပုံမှန်မဟုတ်သောအပြုအမူ (ဥပမာ ချုံ့မှုအချိုးအစားတွင် ရုတ်တရက်ပြောင်းလဲမှုများ သို့မဟုတ် ရေးသားမှုပုံစံများကဲ့သို့) ကို ဖော်ထုတ်ရန် အားကိုးနေရပါသည်။ ဒေတာသည် array သို့မရောက်မီ application layer တွင် encryption ကို အသုံးပြုပါက၊ ထိုထောက်လှမ်းမှုယန္တရားများ ချို့ယွင်းသွားနိုင်ပါသည်။ transport layer တွင် traffic ကို encrypt လုပ်ခြင်းသည် array ၏ ဒေတာဝိသေသလက္ခဏာများကို မြင်သာအောင် ထိန်းသိမ်းပေးနေစဉ်တွင်ပင် ရွေ့လျားနေစဉ်တွင် ၎င်းကို ကာကွယ်ပေးပါသည်။ ထိုဗိသုကာဆိုင်ရာ ခြားနားချက်သည် အဖွဲ့အစည်းများသည် ပြန်လည်ရယူရေးဗျူဟာများကို ပိုမိုကောင်းမွန်အောင်ပြုလုပ်ပြီး တိုက်ခိုက်မှုများအတွင်း dwell time ကို လျှော့ချရန် ကြိုးပမ်းလာသည်နှင့်အမျှ ပိုမိုသက်ဆိုင်လာပါသည်။
ဒေတာလမ်းကြောင်းအတွင်း ကုဒ်ဝှက်ခြင်းနေရာချထားမှုသည် သိုလှောင်မှုထိရောက်မှုကိုလည်း သက်ရောက်မှုရှိသည်။ သိုလှောင်မှုစနစ်သို့ မရောက်မီ application သို့မဟုတ် host အဆင့်တွင် ဒေတာကို ကုဒ်ဝှက်သောအခါ၊ ကုဒ်ဝှက်ခြင်းလုပ်ငန်းစဉ်သည် မှတ်မိနိုင်သော ဒေတာပုံစံများကို ဖယ်ရှားလိုက်သောကြောင့် ၎င်းသည် ပုံမှန်အားဖြင့် ချုံ့၍မရတော့ပါ။ ၎င်းသည် array-level ချုံ့ခြင်းနှင့် ဒေတာလျှော့ချခြင်းဝန်ဆောင်မှုများ၏ ထိရောက်မှုကို သိသိသာသာ လျော့ကျစေနိုင်သည်။ ဆန့်ကျင်ဘက်အားဖြင့်၊ Fibre Channel stack အတွင်း transport-layer encryption သည် ဒေတာသည် host မှ ထွက်ခွာပြီးနောက် SAN ကို မဖြတ်သန်းမီ ဖြစ်ပေါ်ပြီး သိုလှောင်မှု array ထဲသို့ ဝင်ရောက်သောအခါတွင် decrypt လုပ်သည်။ ဤနည်းလမ်းသည် array အား မူရင်းဒေတာစီးကြောင်းကို ပုံမှန်အားဖြင့် လုပ်ဆောင်နိုင်စေပြီး ချုံ့ခြင်း၊ ထပ်တူပြုခြင်းနှင့် အခြားဒေတာဝန်ဆောင်မှုများကို ထိန်းသိမ်းပေးနေစဉ်တွင် ပျံသန်းနေသောဒေတာကို ကာကွယ်ပေးသည်။ application-layer နှင့် transport-layer encryption အကြား ခြားနားချက်သည် ထိရောက်မှုနှင့် ransomware ထောက်လှမ်းမှုအတွက် ခေတ်မီသိုလှောင်မှု array များကို အားကိုးသော အဖွဲ့အစည်းများအတွက် အထူးအရေးကြီးပါသည်။
အခြေခံအဆောက်အအုံ ပြန်လည်ဆန်းသစ်ခြင်း ዑደብများသည် ဤအခိုက်အတန့်၏ အရေးပါမှုကို ပိုမိုထင်ရှားစေသည်။ ဆာဗာနှင့် သိုလှောင်မှုပလက်ဖောင်းများသည် ငါးနှစ် သို့မဟုတ် ထို့ထက်ပို၍ မကြာခဏ ထုတ်လုပ်နေလေ့ရှိပြီး ဆိုလိုသည်မှာ ယနေ့ခေတ်တွင် ပြုလုပ်ခဲ့သော ဗိသုကာဆိုင်ရာ ဆုံးဖြတ်ချက်များသည် နောက်ဆယ်စုနှစ်အများစုအတွက် လုံခြုံရေးအနေအထားကို ပုံဖော်ပေးသည်။ ဟာ့ဒ်ဝဲအဆင့်တွင် ထည့်သွင်းထားသော ကုဒ်ဝှက်ခြင်းစွမ်းရည်များကို ပြန်လည်ပြုပြင်မွမ်းမံခြင်း ရှားပါးသည်။ ၎င်းတို့ကို အခြေခံဒီဇိုင်း၏ တစ်စိတ်တစ်ပိုင်းအဖြစ် ရွေးချယ်လေ့ရှိသည်။ ဆာဗာအသစ်များ ဖြန့်ကျက်ခြင်းကို အကဲဖြတ်ခြင်း သို့မဟုတ် သိုလှောင်မှုအစုအဝေးများကို ခေတ်မီအောင်ပြုလုပ်ခြင်းဆိုင်ရာ အဖွဲ့အစည်းများအတွက်၊ SAN အတွင်းရှိ transport-layer ကုဒ်ဝှက်ခြင်းကို ရွေးချယ်နိုင်စရာအဖြစ် မသတ်မှတ်သင့်တော့ပါ။ ဟာ့ဒ်ဝဲအခြေခံ Fibre Channel PQC-secure ကုဒ်ဝှက်ခြင်းသည် ပြောင်းလဲနေသော လိုက်နာမှုမျှော်လင့်ချက်များ၊ သုညယုံကြည်မှုပုံစံများနှင့် ရေရှည်အန္တရာယ်စီမံခန့်ခွဲမှုတို့နှင့် ကိုက်ညီသော တာရှည်ခံလုံခြုံရေးထိန်းချုပ်မှုကို ကိုယ်စားပြုသည်။
လေယာဉ်ပေါ်တွင် SAN ကုဒ်ဝှက်ခြင်းသည် သတ်မှတ်ထားသော Fibre Channel အားနည်းချက်တစ်ခုအပေါ် တုံ့ပြန်မှုမဟုတ်ပါ။ ၎င်းသည် ကြိုတင်ကာကွယ်သော လုပ်ငန်းလုံခြုံရေးအတွေးအခေါ်တွင် ပိုမိုကျယ်ပြန့်သော ပြောင်းလဲမှုတစ်ခုကို ထင်ဟပ်စေသည်- မည်သည့် internal network layer ကိုမျှ သွယ်ဝိုက်၍ မယုံကြည်ရဘဲ၊ ခံနိုင်ရည်ရှိမှုကို အစကတည်းက အခြေခံအဆောက်အအုံတွင် ဖြစ်နိုင်သမျှ အဆင့်တိုင်းတွင် အင်ဂျင်နီယာပြုလုပ်ရမည်။
SecureHBA ဗိသုကာပုံစံခြုံငုံသုံးသပ်ချက်
Emulex SecureHBA ဂေဟစနစ်ကို INCITS Fibre Channel Security Protocols, Third Edition (FC-SP-3) စံနှုန်းပေါ်တွင် တည်ဆောက်ထားပြီး ရှိပြီးသား Fibre Channel ကွန်ရက်များနှင့် adapters များနှင့် backward နှင့် forward တွဲဖက်အသုံးပြုနိုင်မှုကို ပေးစွမ်းသည်။ SecureHBA များကို switch hardware သို့မဟုတ် software upgrades များ မလိုအပ်ဘဲ ရှိပြီးသား fabric ထဲသို့ ထည့်သွင်းနိုင်သည်။ endpoint နှစ်ခုစလုံးသည် hardware-based encryption ကို ပံ့ပိုးပေးသောအခါ၊ encryption စွမ်းရည်များကို standard Fibre Channel login လုပ်ငန်းစဉ်အတွင်း အလိုအလျောက် ညှိနှိုင်းပြီး manual configuration မပါဘဲ encrypted session တစ်ခုကို တည်ဆောက်သည်။
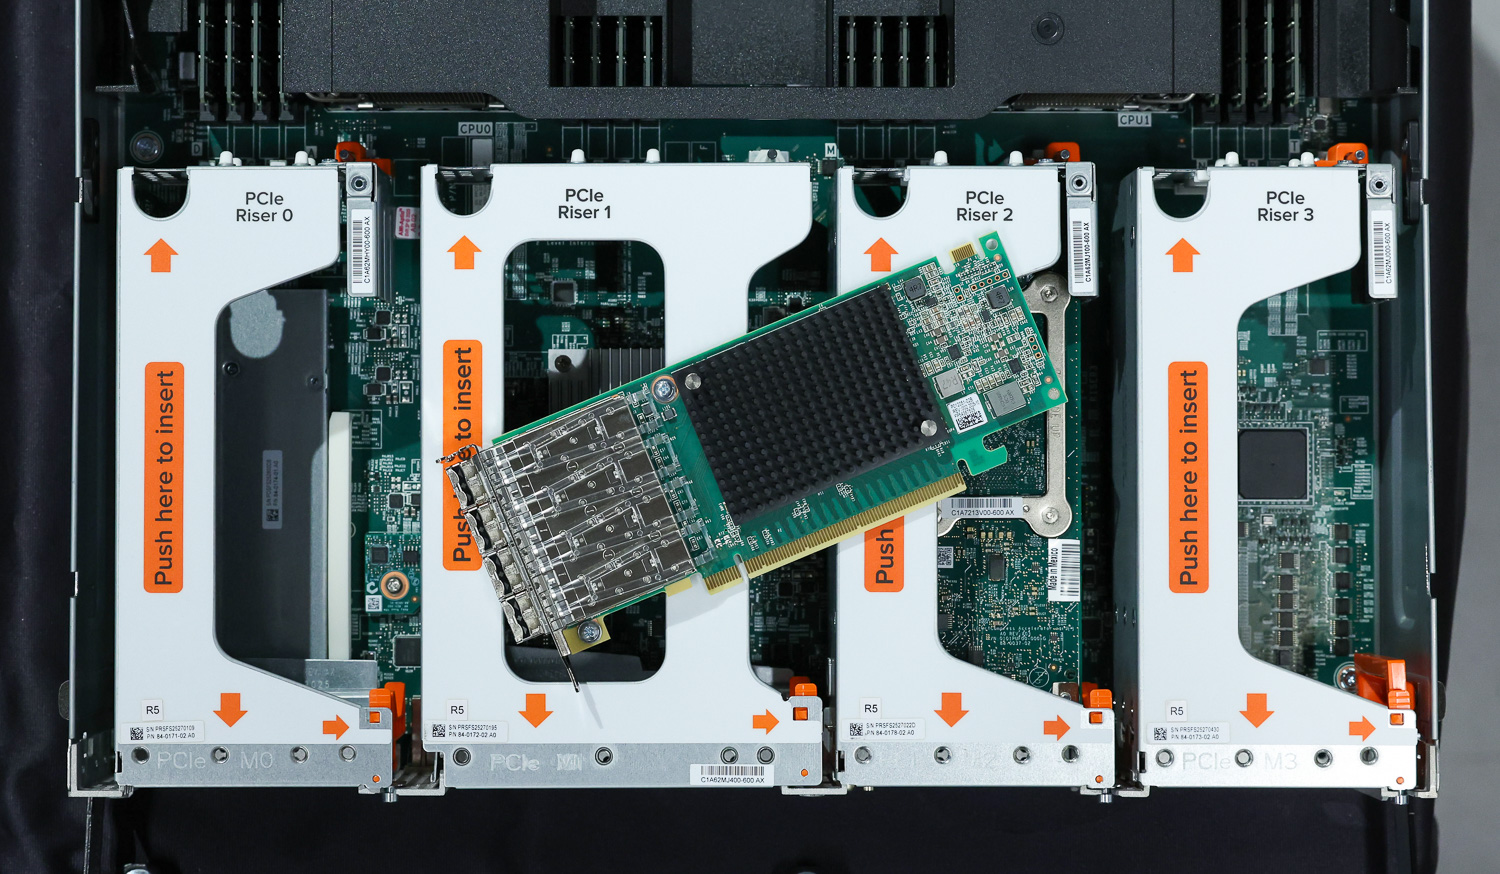
PQC-safe key negotiation ကို SecureHBA များမှ အပြည့်အဝ စီမံခန့်ခွဲသောကြောင့်၊ အပိုဆောင်း key management infrastructure သို့မဟုတ် operating system configuration မလိုအပ်ပါ။ ဤအခြေအနေတွင် PQC-safe သည် ရိုးရာ public-key algorithms များအပေါ် အနာဂတ် quantum-computing တိုက်ခိုက်မှုများကို ခံနိုင်ရည်ရှိစေရန် ဒီဇိုင်းထုတ်ထားသော cryptographic key exchange ယန္တရားများကို ရည်ညွှန်းသည်။ session key များကို အလိုအလျောက် ထုတ်လုပ်ပြီး ပြန်လည်သက်တမ်းတိုးသောကြောင့် transport layer အတွင်း encryption ကို ပွင့်လင်းမြင်သာစွာ လုပ်ဆောင်နိုင်စေပါသည်။
စီမံခန့်ခွဲသူများသည် မူရင်းအပြုအမူကို ပြောင်းလဲနိုင်သော်လည်း အပြည့်အဝ တွဲဖက်အသုံးပြုနိုင်မှုအတွက် မလိုအပ်ပါ။ စီမံခန့်ခွဲသူတစ်ဦးသည် ကုဒ်ဝှက်ထားသော ချိတ်ဆက်မှုများကိုသာ ခွင့်ပြုရန် ဆက်တင်များကို ပြောင်းလဲလိုပေမည်။ ၎င်းသည် ၎င်းတို့ကို မပံ့ပိုးသော ဆာဗာများ ချိတ်ဆက်ခြင်းမှ တားဆီးပေးမည်ဖြစ်သည်။ စီမံခန့်ခွဲသူသည် ဤအင်္ဂါရပ်ကိုလည်း ပိတ်နိုင်ပြီး လိုအပ်ပါက ဆာဗာအားလုံးကို ကုဒ်ဝှက်ခြင်းမပါဘဲ ချိတ်ဆက်နိုင်စေပါသည်။
ဗိသုကာပိုင်းဆိုင်ရာ ရှုထောင့်မှကြည့်လျှင် SecureHBA သည် application များ သို့မဟုတ် host software များပေါ်တွင် အလွှာလိုက်ထပ်ထားမည့်အစား Fibre Channel transport path ထဲသို့ တိုက်ရိုက် encryption ထည့်သွင်းထားသည်။ ၎င်းသည် လက်ရှိ fabric design ကို ထိန်းသိမ်းထားပြီး လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ ရှုပ်ထွေးမှုများကို မဖြစ်ပေါ်စေဘဲ in-flight encryption ကို ဖြန့်ကျက်နိုင်စေပါသည်။
ခေတ်မီဆာဗာပလက်ဖောင်းများတွင် ထုတ်လုပ်မှုအလုပ်များတွင် မပါဝင်မီ စနစ်အစိတ်အပိုင်းများ၏ စစ်မှန်မှုနှင့် တည်တံ့မှုကို အတည်ပြုသည့် ဟာ့ဒ်ဝဲအခြေခံ ယုံကြည်မှုယန္တရားများ ပိုမိုပါဝင်လာပါသည်။ ယုံကြည်မှု၏ ဆီလီကွန်အမြစ်၊ လုံခြုံသော boot chains နှင့် DMTF လုံခြုံရေးပရိုတိုကောနှင့် အချက်အလက်ပုံစံ (SPDM) အပါအဝင် device attestation protocols များကဲ့သို့သော နည်းပညာများသည် စနစ်များကို စတင်ချိန်တွင် firmware၊ adapters များနှင့် အခြား devices များကို ကုဒ်ဝှက်စနစ်ဖြင့် အတည်ပြုနိုင်စေပါသည်။ ဤယန္တရားများသည် အလုပ်တွင်ပါဝင်သော ဟာ့ဒ်ဝဲသည် စစ်မှန်ကြောင်းနှင့် မည်သည့်ဒေတာလွှဲပြောင်းမှုမဆို မစတင်မီ အတည်ပြုထားသော firmware ဖြင့် လည်ပတ်ကြောင်း သေချာစေသည်။
SecureHBA သည် hardware trust model ကို storage transport layer ထဲသို့ တိုးချဲ့ထားသည်။ ယုံကြည်စိတ်ချရသော device များကို server နှင့် storage endpoint များတွင် တည်ဆောက်ပြီးသည်နှင့် encrypted Fibre Channel session သည် ၎င်းတို့အကြား transit လုပ်နေသော data ကို ကာကွယ်ပေးသည်။ ဤ architecture တွင် identity verification နှင့် data protection တို့သည် အတူတကွ လုပ်ဆောင်ကြသည်- ယုံကြည်စိတ်ချရသော infrastructure components များသည် software layer များ သို့မဟုတ် external security infrastructure များ မလိုအပ်ဘဲ encrypted SAN path မှတစ်ဆင့် ဆက်သွယ်ကြသည်။ ရလဒ်အနေဖြင့် Fibre Channel environment များ၏ ပုံမှန်လည်ပတ်မှုရိုးရှင်းမှုကို ထိန်းသိမ်းထားစဉ် ခေတ်မီ zero-trust principles များနှင့် ကိုက်ညီသော security posture တစ်ခု ဖြစ်သည်။
စွမ်းဆောင်ရည် အတည်ပြုခြင်း- Oracle TPROC-H Workload
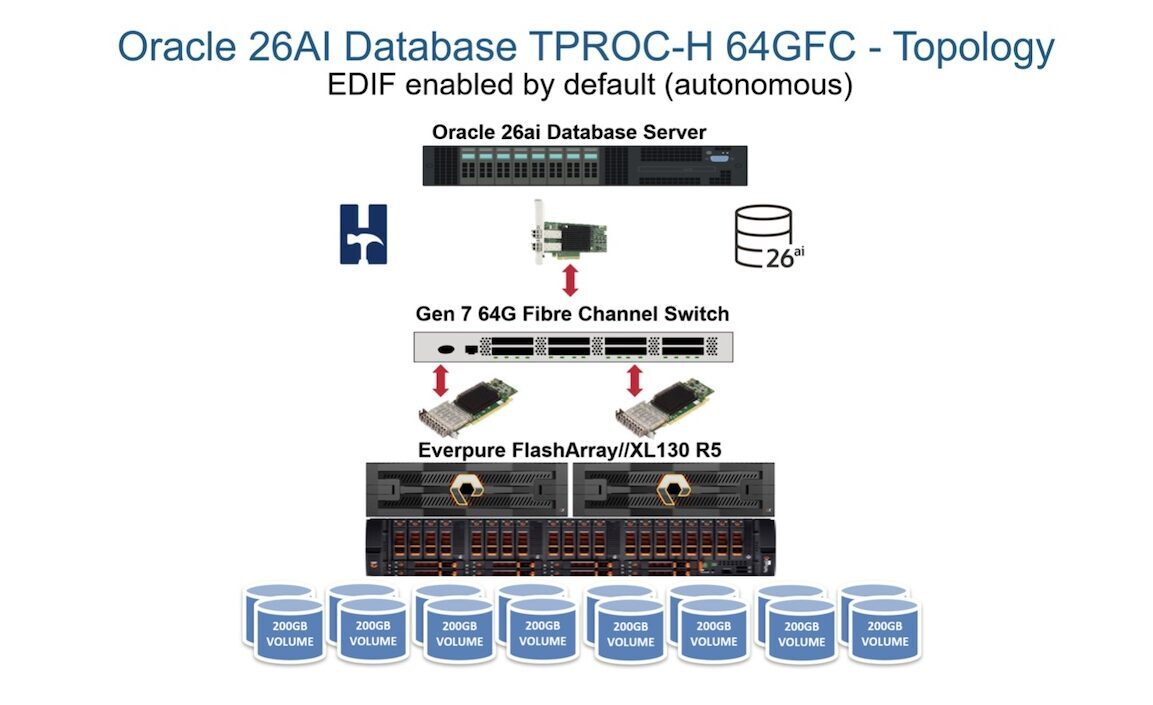
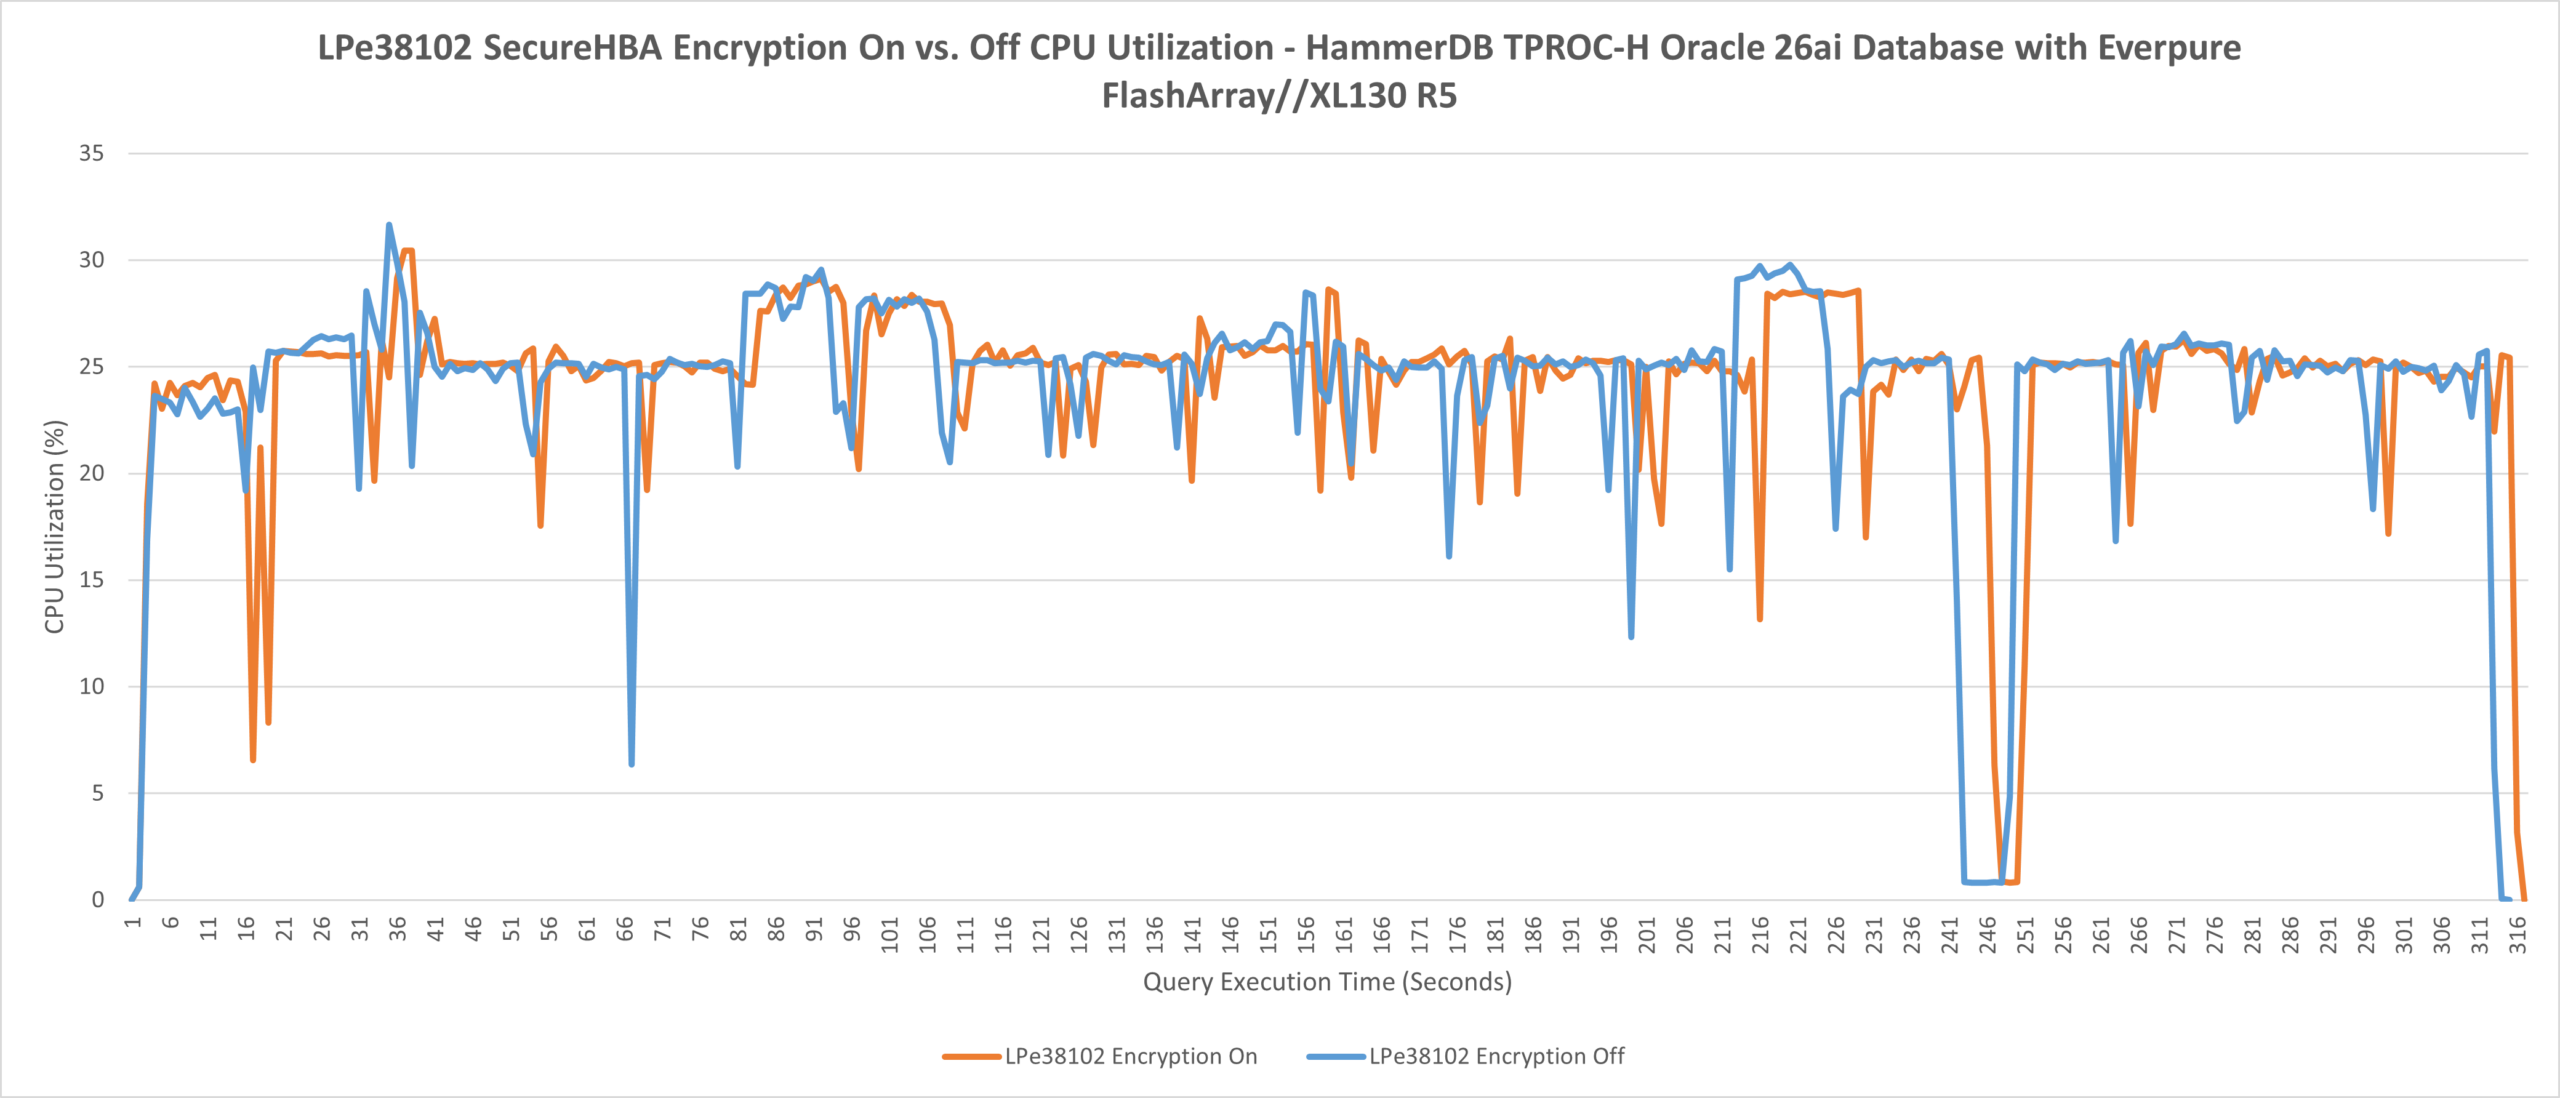
Broadcom နှင့် Everpure ကိုယ်စားလှယ်များသည် Emulex SecureHBA နှင့် Everpure FlashArray//XL130 R5 ကိုအသုံးပြု၍ unencrypted နှင့် encrypted connection များ၏ စွမ်းဆောင်ရည်လက္ခဏာများကို သရုပ်ပြရန်အတွက် virtual lab session တစ်ခုအတွက် ကျွန်ုပ်တို့နှင့် တွေ့ဆုံခဲ့ကြသည်။ စနစ်ထည့်သွင်းမှုတွင် SecureHBA ထည့်သွင်းထားသော၊ Oracle 26ai Database software ကို လည်ပတ်နေသော server တစ်ခု၊ HammerDB TPROC-H data warehousing စမ်းသပ်မှုအတွက် FlashArray//XL130 R5 တွင် 200-gigabyte volume ရှစ်ခုကို ပံ့ပိုးပေးထားသည်။ အမြင့်ဆုံး throughput အတွက် ဒီဇိုင်းထုတ်ထားသော ဤစမ်းသပ်မှုသည် array နှင့် SecureHBA ကို ၎င်းတို့၏ absolute limit များအထိ တွန်းပို့နိုင်စေပြီး hardware encryption ကို enable လုပ်ခြင်းနှင့် disable လုပ်ခြင်းဖြင့် ၎င်းတို့၏ စွမ်းဆောင်ရည်ကို ပြန်လည်သုံးသပ်နိုင်စေခဲ့သည်။
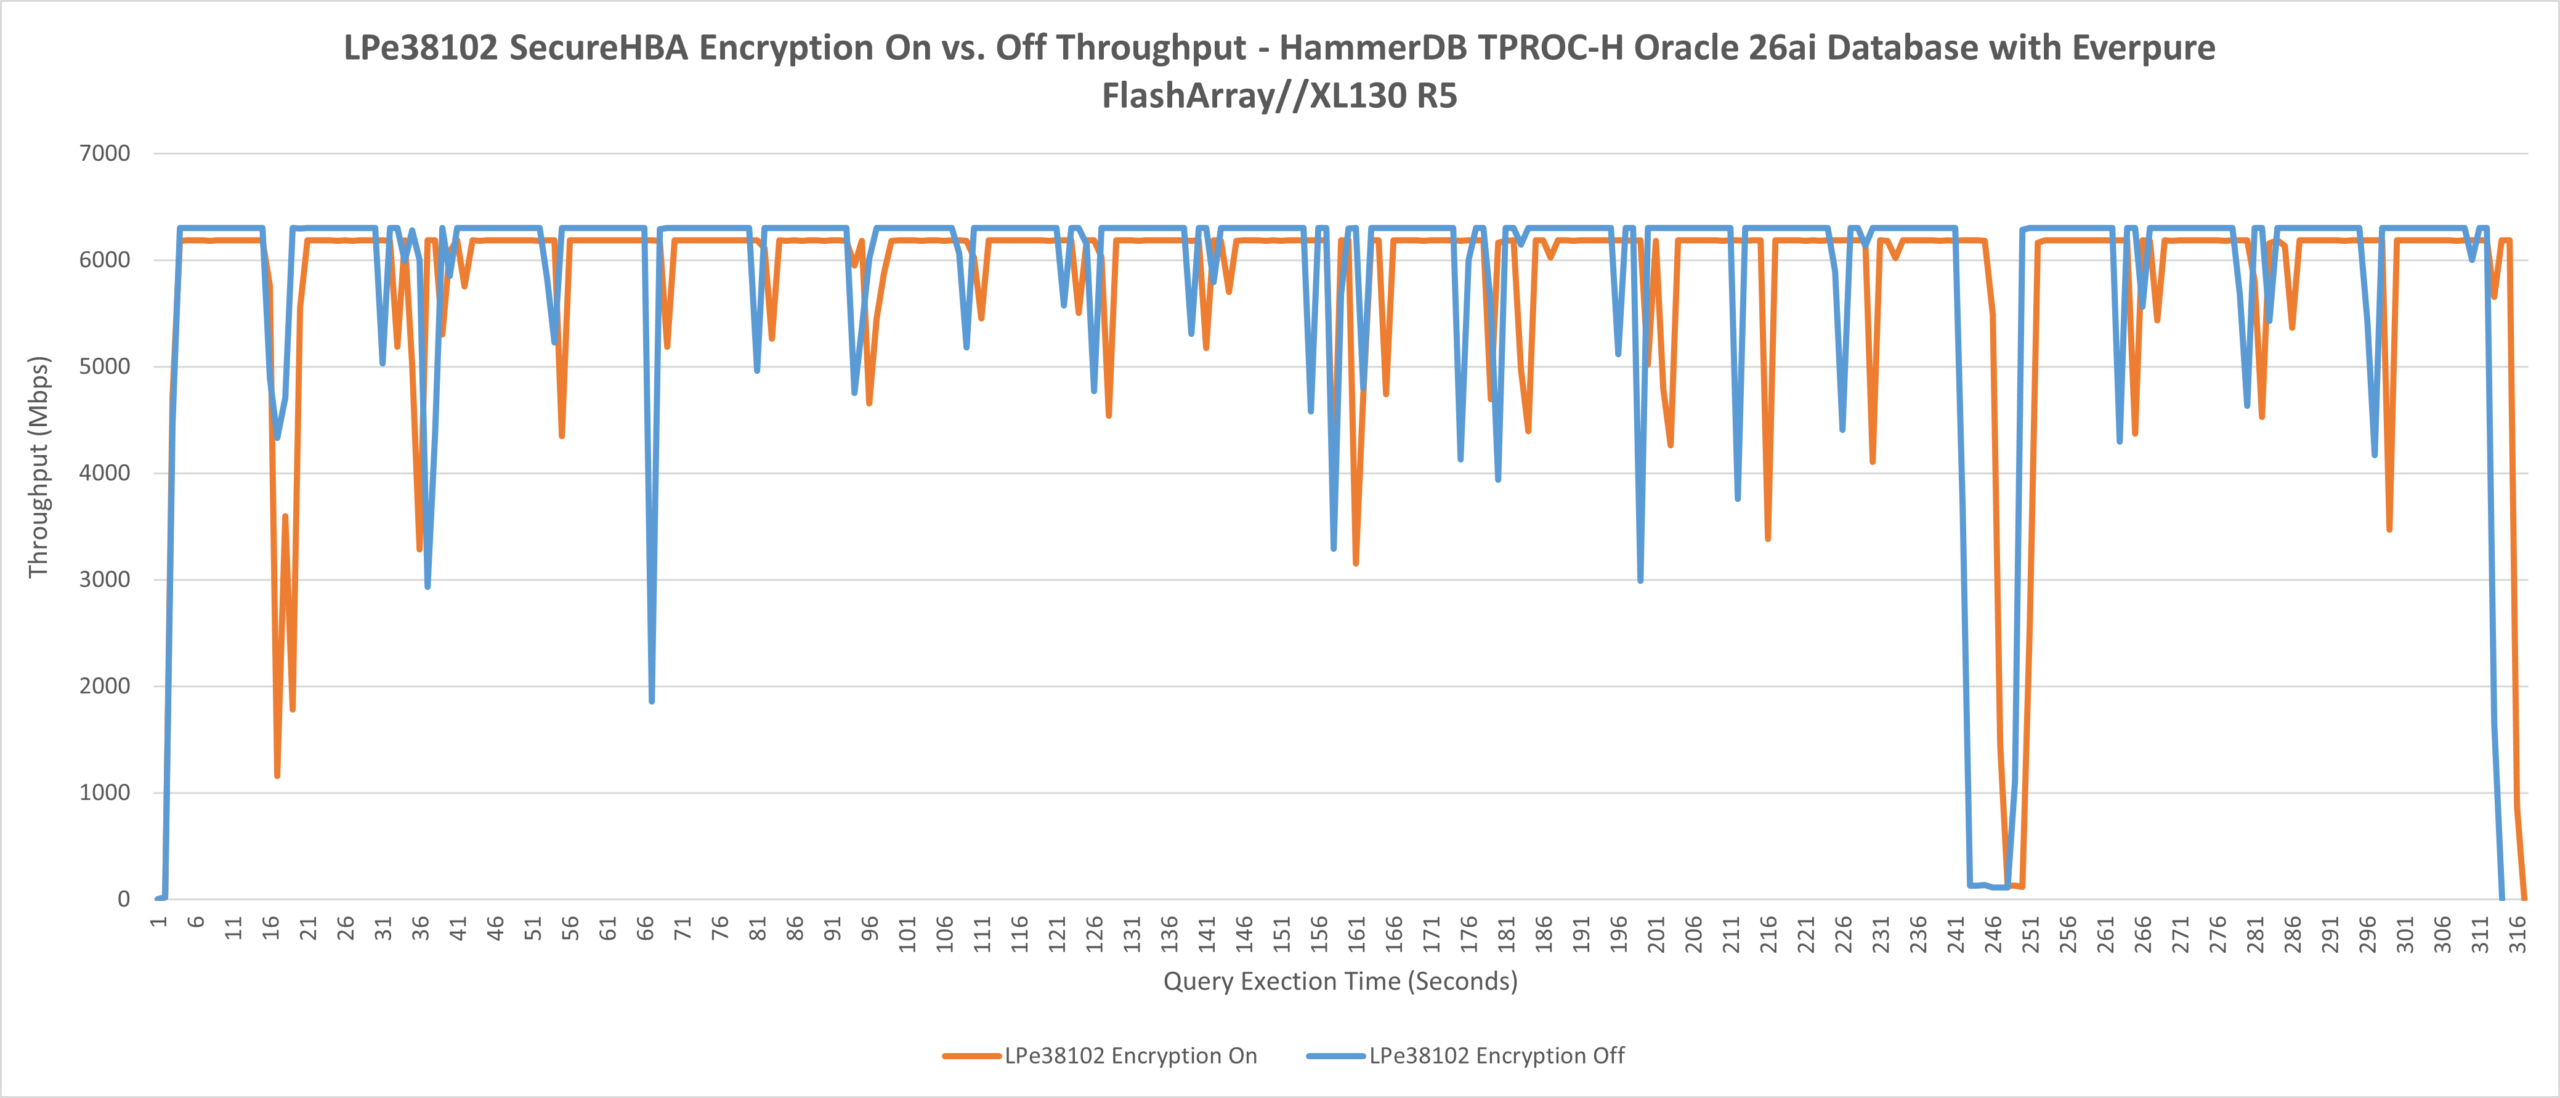
software-based encryption solution များသည် host CPU ပေါ်တွင် တိုက်ရိုက်ပြစ်ဒဏ်ချမှတ်သောကြောင့် hardware offload သည် ၎င်း၏ကတိအတိုင်း လုပ်ဆောင်ပေးခြင်း ရှိ၊ မရှိကို အကဲဖြတ်ရာတွင် host CPU သည် ကြည့်ရှုရန် မှန်ကန်သောနေရာဖြစ်သည်။ encryption လုပ်ငန်းစဉ်အားလုံးသည် SecureHBA ၏ silicon ပေါ်တွင် တိုက်ရိုက်ဖြစ်ပေါ်သောကြောင့် server ပေါ်ရှိ CPU အသုံးပြုမှုသည် unencrypted နှင့် encrypted စမ်းသပ်မှုများတွင် အတူတူပင်ဖြစ်သည်။ encryption နှင့် decryption ကို HBA သို့ offload လုပ်ခြင်းဖြင့် data ပို့လွှတ်မှုသည် CPU bottleneck မရှိဘဲ အမြင့်ဆုံး throughput တွင် ဆက်လက်ဖြစ်ပေါ်နိုင်သည်။
အနည်းငယ်ပို၍ချဲ့ကြည့်လျှင် TPROC-H workload အောက်တွင် အမြင့်ဆုံး CPU အသုံးပြုမှုတွင် ခွဲခြား၍မရနိုင်သော ကွာခြားချက်ကို ကျွန်ုပ်တို့တွေ့မြင်ခဲ့ရသည်- encrypted connection ဖြင့် ၃၀.၄၆% နှင့် insecure connection ဖြင့် ၃၁.၆၈%။ CPU အသုံးပြုမှုဒေတာ၏ ပျမ်းမျှများသည်လည်း ဤနေရာတွင် အလွန်တင်းကျပ်ပြီး encryption ၂၄.၃၅% တွင်ရှိပြီး encryption ၂၄.၂၈% တွင်ပိတ်ထားသည်။ ဤရလဒ်များသည် အလွန်နီးကပ်သောကြောင့် run-to-run variance အတွင်းတွင်ရှိနေပြီး SecureHBA ၏ onboard encryption လုပ်ငန်းစဉ်များသည် host CPU အသုံးပြုမှုကို မထိခိုက်ကြောင်း ပြသသည်။
key manager server များ သို့မဟုတ် ဝန်ဆောင်မှုများအပေါ် မူတည်သော solution များကို အသုံးပြုသည့်အခါ၊ သင့်လျော်သော authentication နှင့် encryption ကို သေချာစေရန်အပြင် failover အောင်မြင်စေရန်အတွက် ချိတ်ဆက်မှု၏ active နှင့် passive နှစ်ဖက်စလုံးကို configure လုပ်ပြီး စမ်းသပ်ရမည်။ Emulex သည် hardware တွင် ၎င်းကို အလိုအလျောက် လုပ်ဆောင်သောကြောင့် administrator များအတွက် စိုးရိမ်စရာမဟုတ်ပါ။ external key manager ဝန်ဆောင်မှုများအပေါ် မူတည်သော အခြား solution များအတွက်၊ သင့်လျော်သော failover အပြုအမူကို သေချာစေရန် active နှင့် standby path နှစ်ခုလုံးကို သီးခြား configure လုပ်၊ authenticate လုပ် နှင့် validate လုပ်ရမည်။
ချိတ်ဆက်မှုထောင်ပေါင်းများစွာရှိသော ကြီးမားသော SAN ပတ်ဝန်းကျင်များတွင်၊ ထိုလမ်းကြောင်းများကို အတည်ပြုရန် လိုအပ်သောအချိန်နှင့် လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ ရှုပ်ထွေးမှုများသည် သိသိသာသာ မြင့်တက်လာနိုင်သည်။ ဤလုပ်ငန်းစဉ်သည် port တစ်ခုလျှင် ချိတ်ဆက်မှုထောင်ပေါင်းများစွာ ပါဝင်နိုင်ပြီး ಒಟ್ಟಾರೆကြာချိန်ကို သိသိသာသာ တိုးချဲ့နိုင်သည်။ SecureHBA hardware အတွင်းတွင် တိုက်ရိုက် encryption negotiation ကို ကိုင်တွယ်ခြင်းဖြင့်၊ ဤအပိုဆောင်း authentication အဆင့်များကို ဖယ်ရှားပေးပြီး၊ misconfiguration သို့မဟုတ် နှောင့်နှေးသော failover အန္တရာယ်ကို လျှော့ချပေးသည်။ ထို့အပြင်၊ external key managers များကို အားကိုးသော solution များသည် passive path အပါအဝင် ချိတ်ဆက်မှုအားလုံးတွင် misconfiguration သို့မဟုတ် out-of-sync certificates များ ဖြစ်ပေါ်နိုင်ခြေရှိသည်။ active path သည် ပြဿနာတစ်ခုနှင့် ကြုံတွေ့ရသည့်အခါတွင်သာ ချိတ်ဆက်မှုပြဿနာအများစုကို သတိပြုမိသောကြောင့် ၎င်းသည် ချက်ချင်းသိသာထင်ရှားမည်မဟုတ်ပါ။
Everpure ရဲ့ FlashArray//XL130 R5 နဲ့ SecureHBA တွေနဲ့ဆိုရင်၊ သုံးစွဲသူတွေဟာ သူ့ရဲ့ ခံနိုင်ရည်ရှိတဲ့ dual-controller architecture နဲ့ autonomous encrypted connection re-establishment ကြောင့် အရေးကြီးတဲ့ failure တွေအတွင်း မြန်ဆန်လုံခြုံတဲ့ cutover ကို မျှော်လင့်နိုင်ပါတယ်။ storage fabrics တွေ ချို့ယွင်းသွားတဲ့အခါ Everpure နဲ့ Emulex တို့က administrator တွေကို နောက်ခံမှာ SAN failover ကို အလိုအလျောက် ကိုင်တွယ်ပေးခြင်းအားဖြင့် အရင်းခံပြဿနာကို အာရုံစိုက်နိုင်စေပါတယ်။
လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ အတည်ပြုချက်- လက်တွေ့တွင် ကုဒ်ဝှက်ခြင်းကို မည်သို့လေ့လာတွေ့ရှိသနည်း။
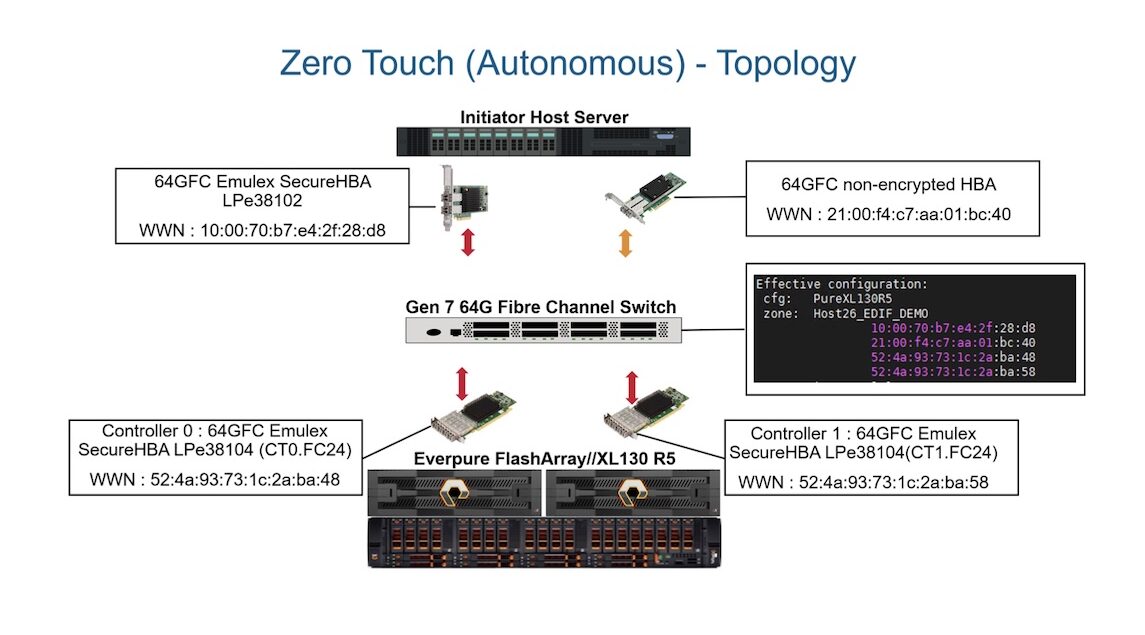
ကျွန်ုပ်တို့၏ lab session အတွင်း Emulex သည် Emulex SecureHBA ကို အသုံးပြု၍ ၎င်းတို့၏ zero-touch provisioning feature ကို အမြန်သရုပ်ပြခဲ့သည်။ ဤ lab ၏ hardware topology တွင် HBA နှစ်ခုပါသော initiator host server တစ်ခုပါဝင်သည်- 64G Fibre Channel SecureHBA တစ်ခုနှင့် hardware encryption features မပါသော 64G Fibre Channel HBA တစ်ခု။ initiator နှစ်ခုစလုံးကို targets အဖြစ် configure လုပ်ထားသော SecureHBA နှစ်ခုပါသော Everpure FlashArray//XL130 R5 နှင့် ချိတ်ဆက်ထားသည်။
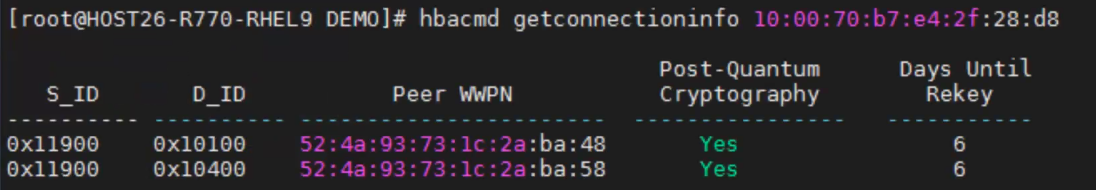
XL130 R5 ပေါ်ရှိ command-line interface ကို အသုံးပြုခြင်းဖြင့် Everpure သည် ချောမွေ့စွာ၊ အလိုအလျောက် encrypt လုပ်ထားသော ချိတ်ဆက်မှုများကို ပြသခဲ့ပြီး အောက်ဖော်ပြပါပုံအတိုင်း port တစ်ခုစီ၏ encryption status ကို မည်သို့ပြသသည်ကို အတိအကျ ပြသခဲ့သည်။

Everpure CLI သည် SecureHBA များမှ ပိုမိုအသေးစိတ်သော encryption အချက်အလက်များကိုလည်း ဖော်ပြနိုင်ပြီး ၎င်းတွင် ချိတ်ဆက်မှုသည် post-quantum cryptography ကို အသုံးပြုသည်ဖြစ်စေ နှင့် HBA ၏ re-keying deadline ကို အသုံးပြုသည်ဖြစ်စေ အသုံးပြုသည်။
မူရင်းအားဖြင့်၊ initiator host server ရှိ SecureHBA များနှင့် Everpure FlashArray//XL130 R5 အကြားတွင် ကုဒ်ဝှက်ထားသော ချိတ်ဆက်မှုများကို ချက်ချင်းတည်ဆောက်ခဲ့သည်။ စံ Fibre Channel HBA နှင့် array port တစ်ခုတည်းအကြားတွင် ကုဒ်ဝှက်မထားသော ချိတ်ဆက်မှုကို တည်ဆောက်ခဲ့ပြီး ကျယ်ပြန့်သော တွဲဖက်အသုံးပြုနိုင်မှုကို ထိန်းသိမ်းထားစဉ် အသုံးပြုရလွယ်ကူမှုကို ပြသခဲ့သည်။
Emulex SAN Manager 3.0: Fabric-Level မြင်နိုင်စွမ်းနှင့် လိုက်နာမှု
အဓိကအချက်များနှင့် အင်္ဂါရပ်အသစ်များ
- SAN ရှိ ချိတ်ဆက်မှုတိုင်း၏ encryption status ကို အမြန်ဝင်ရောက်ကြည့်ရှုခြင်း
- SAN တစ်ခုလုံး၏ လုံခြုံရေးလိုက်နာမှုကို စစ်ဆေးခြင်းနှင့် အကဲဖြတ်ခြင်းအတွက် built-in အစီရင်ခံကိရိယာများ
- Python-based CLI နှင့် SMTP မှတစ်ဆင့် အလိုအလျောက် event အကြောင်းကြားချက်ပါရှိသော scripting-friendly platform
Emulex Fibre Channel HBA များ (SecureHBA များအပါအဝင်) ကိုအသုံးပြုသောဖောက်သည်များအတွက် Broadcom သည် Emulex SAN Manager 3.0 ဆော့ဖ်ဝဲကို အပိုကုန်ကျစရိတ်မရှိဘဲ ပေးဆောင်ပါသည်။ ၂၀၂၀ ခုနှစ်တွင် စတင်တည်ထောင်ချိန်မှစ၍ ဆော့ဖ်ဝဲကို သိုလှောင်မှုစီမံခန့်ခွဲသူများအား ၎င်းတို့၏ SAN အကြောင်း ပိုမိုနက်ရှိုင်းစွာ ထိုးထွင်းသိမြင်စေရန်နှင့် Fibre Channel ပတ်ဝန်းကျင်များစွာတွင် စောင့်ကြည့်ခြင်း၊ ပြုပြင်ထိန်းသိမ်းခြင်းနှင့် အစီရင်ခံခြင်းအတွက်ကိရိယာများ ပံ့ပိုးပေးရန် ဒီဇိုင်းထုတ်ထားသည်။ ဝင်ရောက်သည့်အခါ၊ ဒိုးနတ်ပုံစံဇယားများသည် အသုံးပြုသူ၏ ဦးစားပေးမှုများနှင့်ကိုက်ညီစေရန် စိတ်ကြိုက်ပြင်ဆင်နိုင်ပြီး ပြန်လည်စီစဉ်နိုင်သော ဝစ်ဂျက်များကို အသုံးပြု၍ SAN-wide စွမ်းဆောင်ရည်နှင့် ကျန်းမာရေးဒေတာ၏ အပေါ်ယံအကျဉ်းချုပ်ကို ပေးပါသည်။ ဤဝစ်ဂျက်တစ်ခုစီကို ဇယားတစ်ခုစီ၏နောက်ကွယ်ရှိ ဒေတာကို ဖော်ထုတ်ရန် နှိပ်နိုင်ပါသည်။
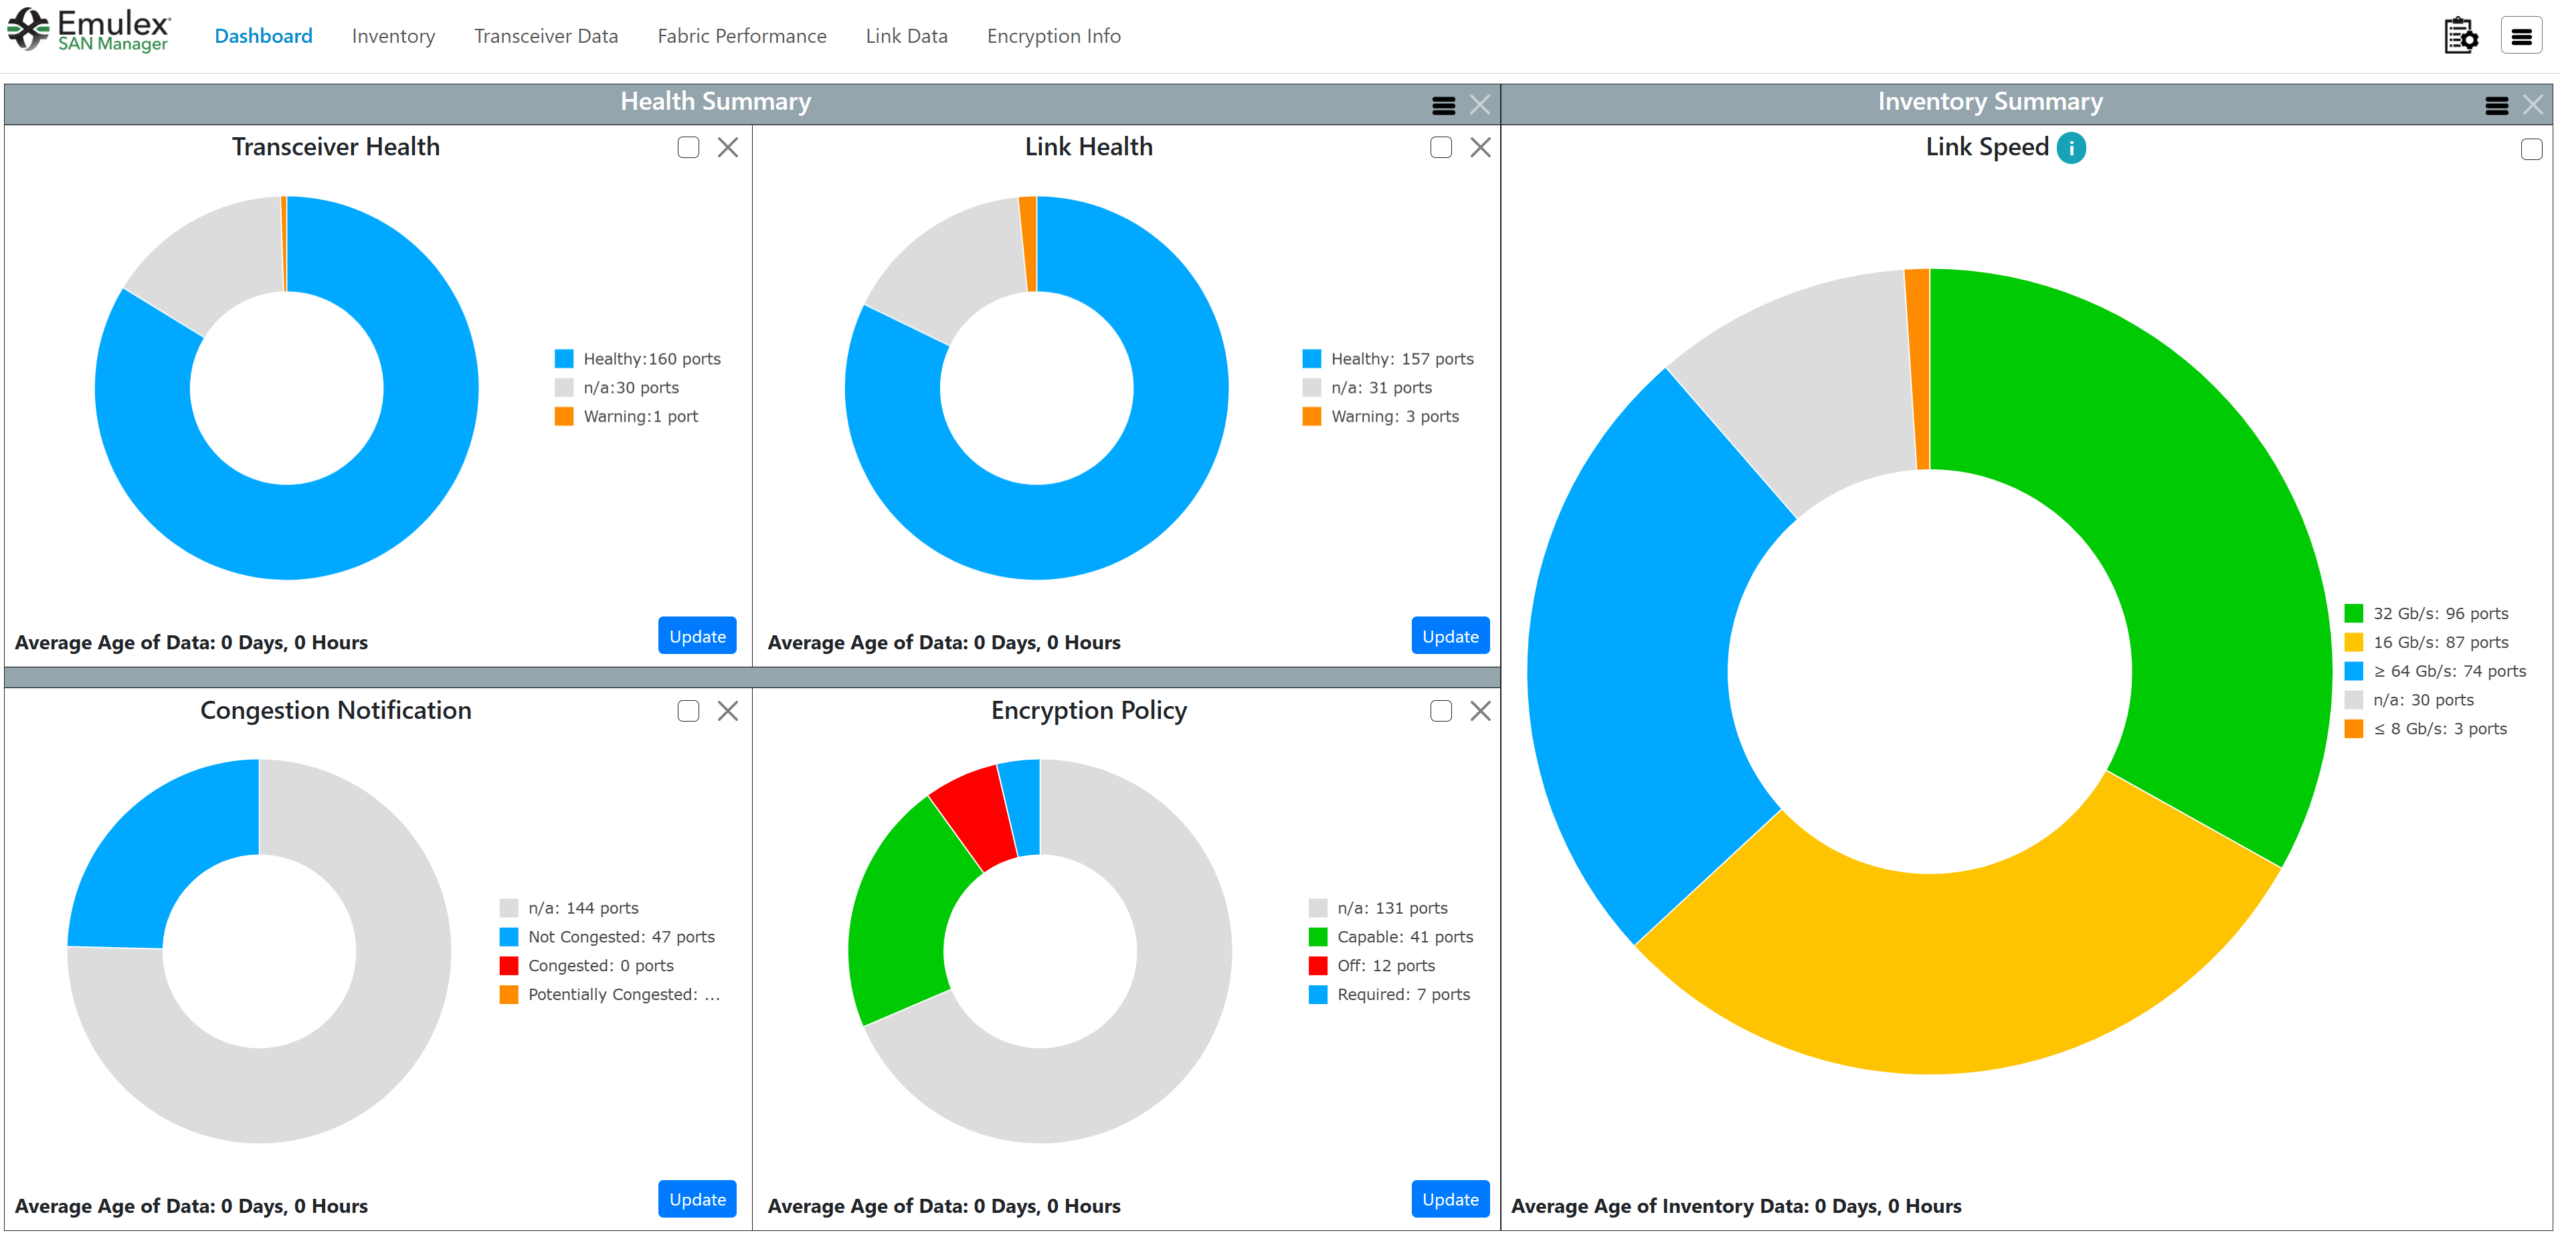
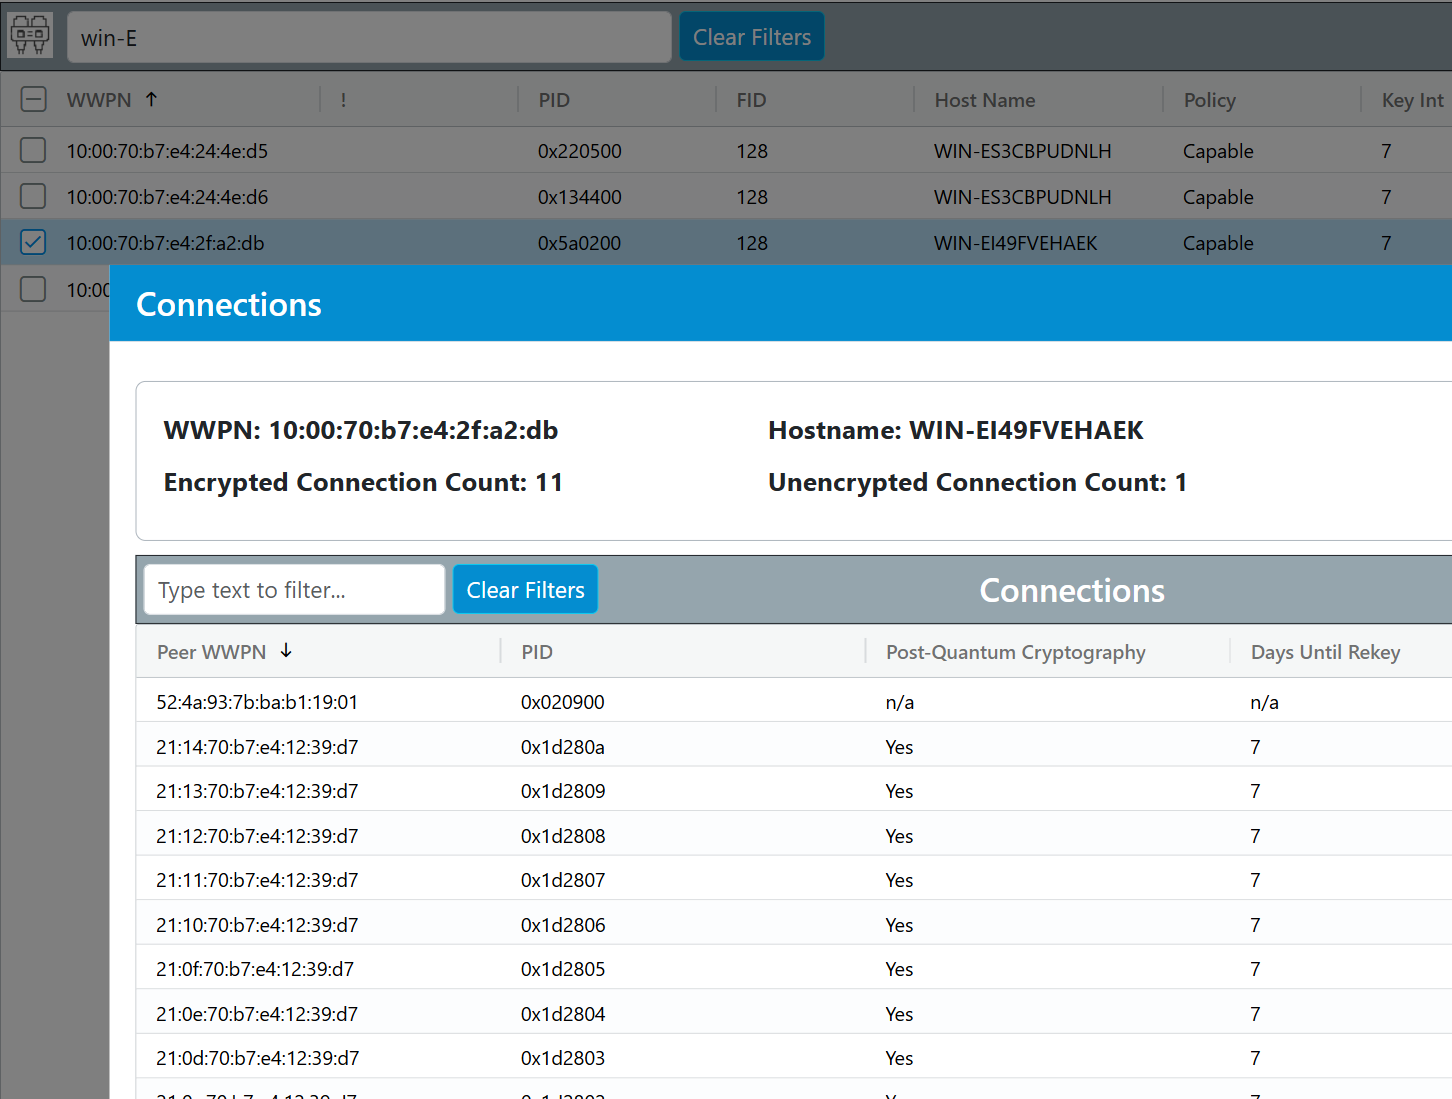
Emulex SecureHBA နှင့်အတူ ထွက်ရှိလာသော SAN Manager 3.0 တွင် ပါဝင်သော အင်္ဂါရပ်အသစ်များ ပါဝင်သည်။ အသုံးပြုသူများသည် dashboard ရှိ “Encryption Policy” widget ကို အသုံးပြု၍ Emulex Fibre Channel node မည်မျှ encrypt လုပ်နိုင်သည်၊ encryption လိုအပ်သည် သို့မဟုတ် encryption စွမ်းရည်များကို ပိတ်ထားသည်ကို အတိအကျကြည့်ရှုနိုင်ပါပြီ။ SAN Manager 3.0 ရှိ “Encryption Policy” widget သို့မဟုတ် “Encryption Info” header ကို နှိပ်ခြင်းဖြင့် ချိတ်ဆက်ထားသော port အားလုံး၏ အသေးစိတ်စာရင်းကို ပေးစွမ်းနိုင်ပြီး WWPN၊ Host Name၊ Policy နှင့် Key Interval ကဲ့သို့သော attribute များဖြင့် filter လုပ်ပြီး စီနိုင်သည်။ ၎င်းသည် port များကို လျင်မြန်စွာ ရှာဖွေရန်နှင့် စီမံခန့်ခွဲရန် လွယ်ကူစေပြီး သတ်မှတ်ထားသော port တစ်ခုကို ရွေးချယ်သောအခါတွင်ပင် ပိုမိုသော အချက်အလက်များကို ပေးစွမ်းနိုင်သည်။
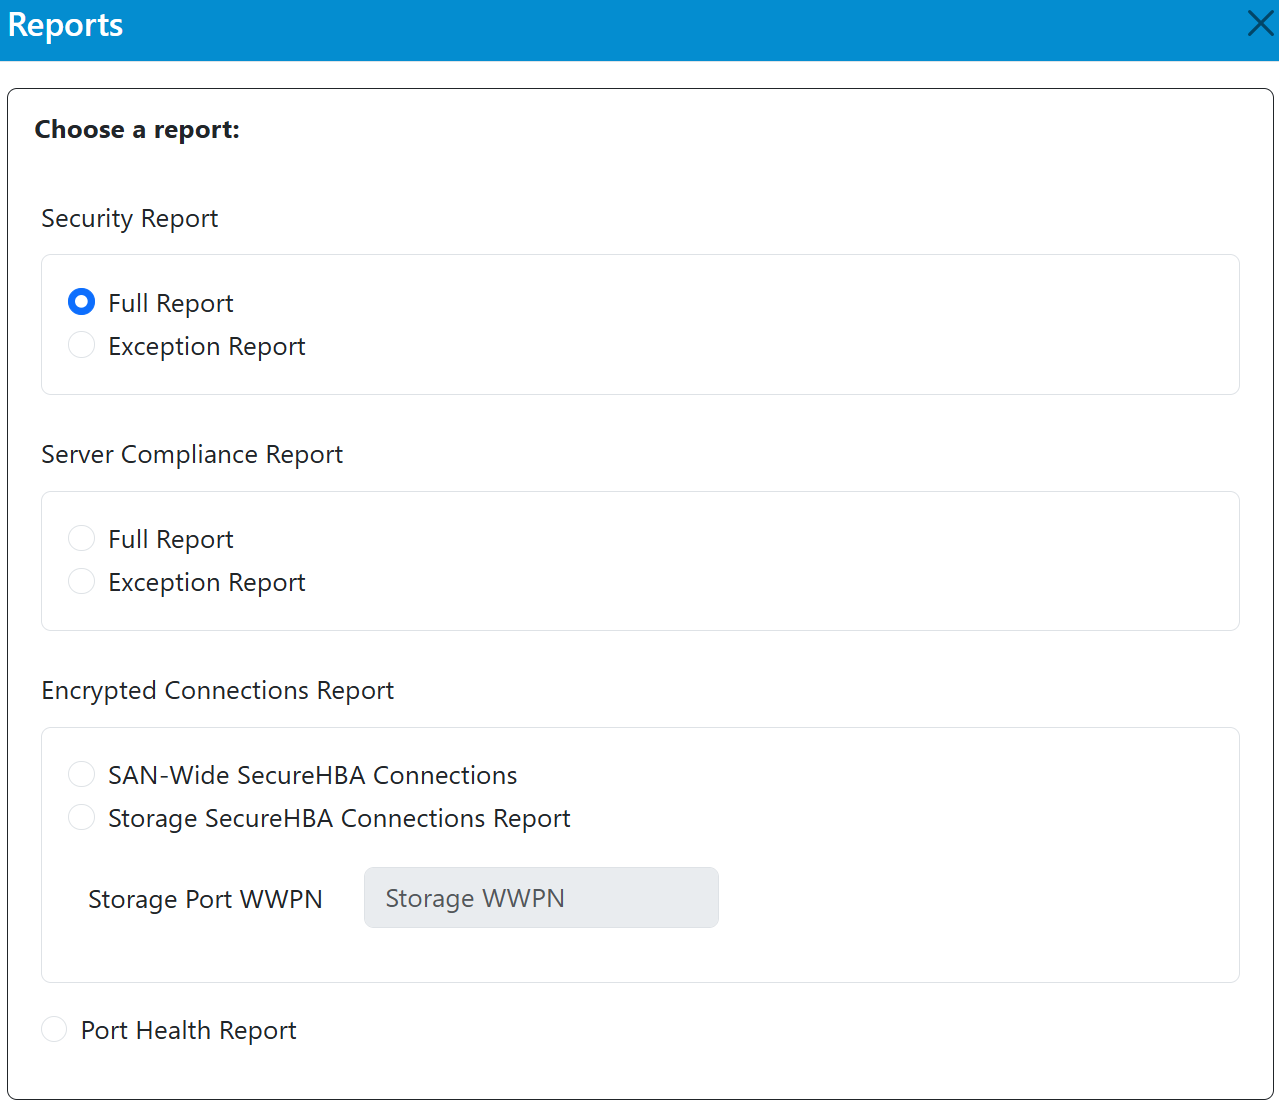
dashboard တွင် configure လုပ်ထားသော encryption မူဝါဒများကို ကြည့်ရှုခြင်းအပြင်၊ Emulex SAN Manager 3.0 တွင် ယခုအခါ စာရင်းစစ်ခြင်းနှင့် လိုက်နာမှုအတည်ပြုခြင်းအတွက် built-in reporting tools များ ပါဝင်လာပါသည်။ CSV-format လုပ်ထားသော လုံခြုံရေးအစီရင်ခံစာများကို application တွင် တိုက်ရိုက်ထုတ်လုပ်ပြီး (download သို့မဟုတ် email မှတစ်ဆင့်) ထုတ်ယူနိုင်သောကြောင့် အလုပ်များသော IT မန်နေဂျာများအနေဖြင့် Fibre Channel node ထောင်ပေါင်းများစွာမှ အချက်အလက်များစုဆောင်းခြင်းနှင့် လိုက်နာမှုကို ကိုယ်တိုင်စစ်ဆေးခြင်း၏ ဒုက္ခမှ ကင်းဝေးစေပါသည်။

Emulex SAN Manager သည် အသုံးပြုသူများအား ၎င်းတို့၏ SAN ကျန်းမာရေးကို မြင်နိုင်စေပြီး၊ ပိတ်ဆို့မှုကို လျှော့ချရန်၊ ပျက်ကွက်နေသော transceiver များကို ဖော်ထုတ်ရန်နှင့် link speed များကို ကြည့်ရှုရန် tool များဖြင့်လည်း ပေးပါသည်။ အလွန်ကောင်းမွန်သော GUI-based tool တစ်ခုအပြင်၊ Broadcom သည် scripting အတွက် Python-based command-line interface ဖြင့် automation ကို အာရုံစိုက်သော IT လူများအတွက် အခွင့်အလမ်းများကို ဖန်တီးပေးခဲ့သည်။ ၎င်းသည် ခွဲခြမ်းစိတ်ဖြာသူများ အသုံးပြုနိုင်သည့် built-in webhooks များကို ထည့်သွင်းရန် စီစဉ်ထားပြီး SAN Manager မှ စွမ်းဆောင်ရည်နှင့် ယုံကြည်စိတ်ချရမှုဒေတာများကို အခြား application များနှင့် tool များသို့ ပြန်လည်သုံးသပ်ရန်အတွက် export နှင့် review လုပ်ရန် အသုံးပြုနိုင်ပါသည်။ အရေးကြီးသောဖြစ်ရပ်များကို administrator များအား သတိပေးသည့် email alerts (SMTP မှတစ်ဆင့်) ကိုပင် အစွမ်းထက်သော task scheduler ကို အသုံးပြု၍ configure လုပ်နိုင်ပါသည်။ အဓိကအားဖြင့် customer request များမှ မောင်းနှင်အားဖြင့် development team သည် application ကို extensible, all-in-one platform တစ်ခုဖြစ်အောင် ကြိုးစားလုပ်ဆောင်နေပါသည်။ Emulex SAN Manager 3.0 သည် Emulex SAN ၏ encryption compliance, health, multipathing သို့မဟုတ် performance တို့ကို ပြန်လည်သုံးသပ်ရန် လိုအပ်သည့်အခါ မည်သည့် storage administrator ၏ လက်နက်တိုက်အတွက်မဆို ကြိုဆိုဖွယ်ကောင်းသော ထပ်လောင်းပစ္စည်းတစ်ခု ဖြစ်လိမ့်မည်။
နောက်ဆုံးထင်မြင်ချက်များ
Emulex SecureHBA ပါဝင်သော Everpure FlashArray သည် Fibre Channel ဒေတာလမ်းကြောင်းတစ်လျှောက် transport-layer၊ PQC-safe encryption ၏ ပထမဆုံး ထုတ်လုပ်မှု ဖြန့်ကျက်မှုကို ကိုယ်စားပြုသည်။
Fibre Channel stack ထဲသို့ hardware-based, transport-layer encryption ကို မိတ်ဆက်ခြင်းသည် enterprise များ storage security အကြောင်း တွေးခေါ်ပုံတွင် အဓိပ္ပါယ်ရှိသော အပြောင်းအလဲတစ်ခုကို အမှတ်အသားပြုပါသည်။ နှစ်ပေါင်းများစွာ Fibre Channel fabrics များသည် implicit trust boundary အတွင်းတွင် လည်ပတ်လုပ်ဆောင်ခဲ့ကြသည်။ Emulex SecureHBA သည် fabric ဒီဇိုင်းကို မပြောင်းလဲဘဲ သို့မဟုတ် operational overhead ကို မိတ်ဆက်ခြင်းမရှိဘဲ transport layer ထဲသို့ encryption ကို တိုက်ရိုက်ထည့်သွင်းခြင်းဖြင့် ထိုယူဆချက်ကို စိန်ခေါ်ခဲ့သည်။ Emulex SecureHBAs ပါရှိသော Everpure FlashArray ကို ကျွန်ုပ်တို့၏ အကဲဖြတ်ချက်သည် စွမ်းဆောင်ရည် ကျဆင်းခြင်း သို့မဟုတ် ရှုပ်ထွေးမှု ထပ်မထည့်ဘဲ end-to-end, in-flight encryption ကို အသုံးချနိုင်ကြောင်း ပြသခဲ့သည်။ Encryption ကို အလိုအလျောက် ညှိနှိုင်းခဲ့ပြီး session တစ်ထောင်ကျော်တွင် တိုးချဲ့ခဲ့ပြီး array ၏ data service များနှင့် host performance လက္ခဏာများကို ထိန်းသိမ်းပေးခဲ့သည်။
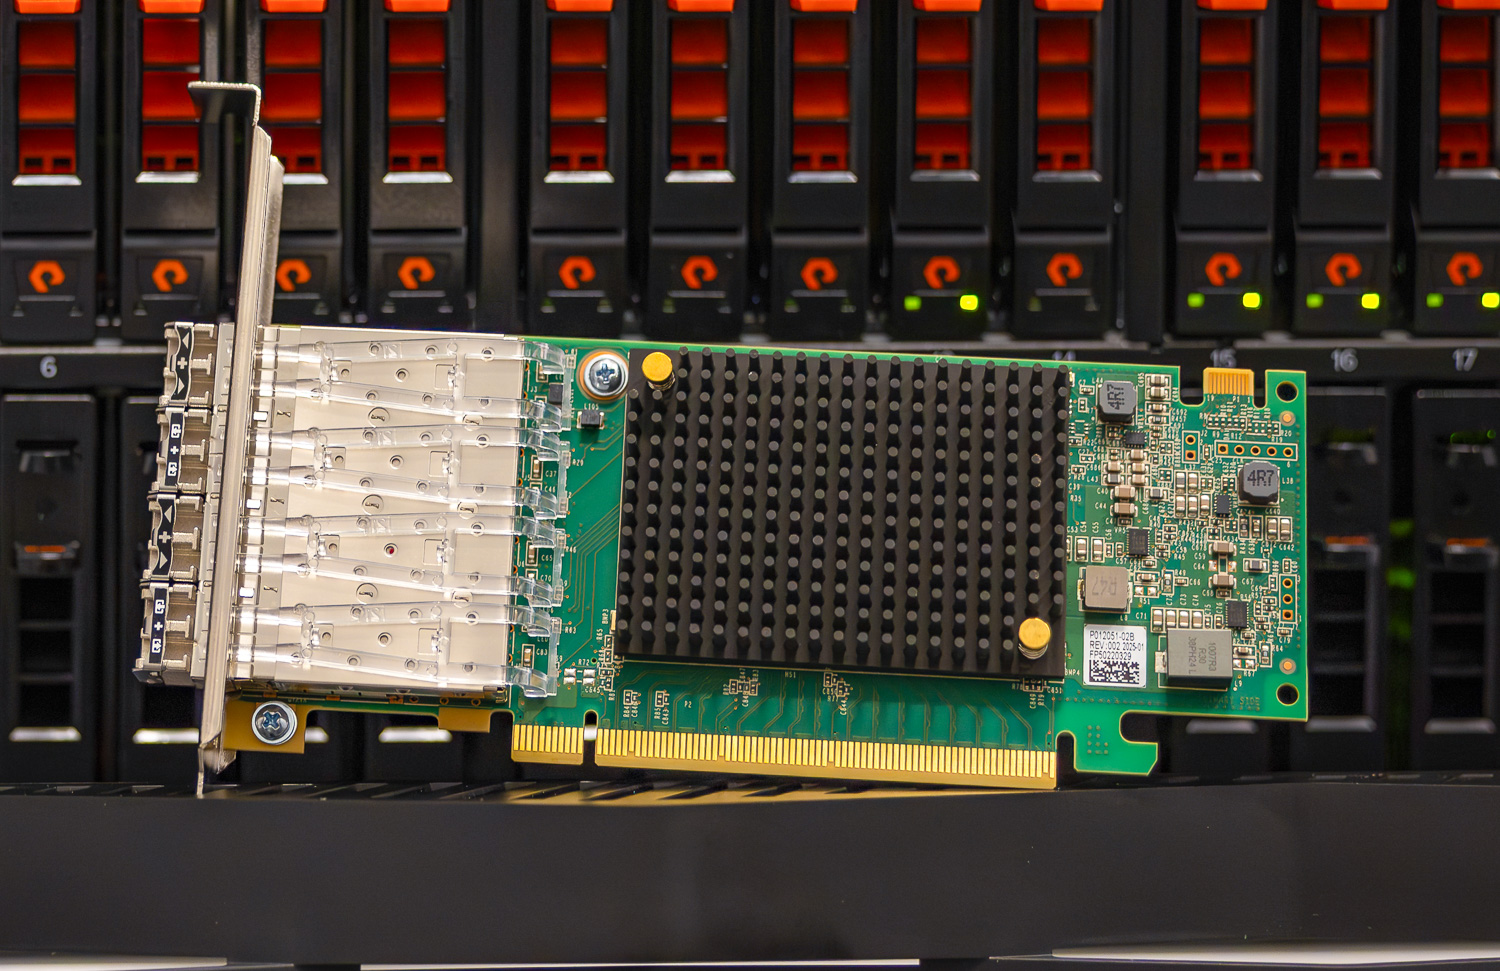
Emulex သည် အဓိက server OEM platform များတွင် SecureHBA ၁၂၀,၀၀၀ ကျော် တင်ပို့ခြင်းဖြင့် သိသာထင်ရှားသော footprint ကို တည်ဆောက်ပြီးဖြစ်သည်။ storage array endpoint တစ်ခု ထပ်ထည့်ခြင်းသည် loop ကို ပိတ်ပေးပြီး SAN တစ်လျှောက်တွင် end-to-end encryption ကို အမှန်တကယ် ပြုလုပ်နိုင်စေပါသည်။ Everpure သည် array level တွင် SecureHBA ကို ပေါင်းစပ်သည့် ပထမဆုံးကုမ္ပဏီဖြစ်သော်လည်း၊ ဗိသုကာဆိုင်ရာချဉ်းကပ်မှုသည် စံနှုန်းများကို အခြေခံထားပြီး hardware refresh cycle များ ဆက်လက်ဖြစ်ပေါ်နေချိန်တွင် အနာဂတ် Fibre Channel platform များတွင် တိုးချဲ့ရန် အနေအထားတွင် ရှိနေသည်။
ဤဖြေရှင်းချက်သည် စံနှုန်းများကို အခြေခံထားသောကြောင့် အပြန်အလှန်လုပ်ဆောင်နိုင်မှုကို သေချာစေသည်။ Emulex နှင့် Everpure တို့သည် ၎င်းကို ပထမဆုံး မိတ်ဆက်ခဲ့သော်လည်း အခြားအမှတ်တံဆိပ်များ၏ HBA များနှင့် storage array များအကြား အပြန်အလှန်လုပ်ဆောင်နိုင်မှုအတွက် နေရာချန်ထားပေးပါသည်။ ဤဖြေရှင်းချက်သည် fabric-agnostic ဖြစ်ပြီး fabric extension solutions (FC-IP) အထိ ချောမွေ့စွာ တိုးချဲ့နိုင်သည်။ အရာအားလုံးကို hardware တွင် စီမံခန့်ခွဲထားသောကြောင့် ဖြေရှင်းချက်သည် သီးခြား software ဗားရှင်းများ သို့မဟုတ် နောက်ထပ် OS ဗားရှင်း-သီးသန့် feature package များ မလိုအပ်ပါ။
ယနေ့ခေတ်တွင် ပြုလုပ်သော အခြေခံအဆောက်အအုံဆိုင်ရာ ဆုံးဖြတ်ချက်များသည် နောက်ငါးနှစ်မှ ခုနစ်နှစ်အထိ လုပ်ငန်းအန္တရာယ်အနေအထားကို မကြာခဏ သတ်မှတ်ပေးလေ့ရှိသည်။ အဖွဲ့အစည်းများသည် server များနှင့် storage array များကို ခေတ်မီအောင်ပြုလုပ်လာသည်နှင့်အမျှ transport layer တွင် PQC-safe encryption ထည့်သွင်းခြင်းသည် ပြောင်းလဲနေသော လိုက်နာမှုမျှော်လင့်ချက်များနှင့် zero-trust မူများနှင့် ကိုက်ညီသော တာရှည်ခံလုံခြုံရေးထိန်းချုပ်မှုကို ပေးစွမ်းသည်။ SecureHBA သည် in-flight SAN encryption ကို ခေတ်မီ Fibre Channel ဒီဇိုင်း၏ အခြေခံအုတ်မြစ်အဖြစ် ထားရှိပြီး၊ transport layer အတွင်းတွင် လုံခြုံရေး၊ စွမ်းဆောင်ရည်နှင့် လုပ်ငန်းလည်ပတ်မှုရိုးရှင်းမှုကို ချိန်ညှိပေးသည်။
Emulex LPe38102 SecureHBAs ၊ Emulex LPe37102 SecureHBAs နှင့် Emulex SAN Manager အကြောင်း ပိုမိုလေ့လာပါ ။
Everpure FlashArray//XL စီးရီး အကြောင်း ပိုမိုလေ့လာပါ ။
ဤအစီရင်ခံစာကို Broadcom မှ ကမကထပြုပါသည်။ ဤအစီရင်ခံစာတွင် ဖော်ပြထားသော အမြင်များနှင့် ထင်မြင်ယူဆချက်အားလုံးသည် ထည့်သွင်းစဉ်းစားနေသော ထုတ်ကုန်(များ)အပေါ် ကျွန်ုပ်တို့၏ ဘက်မလိုက်သော အမြင်ပေါ်တွင် အခြေခံထားပါသည်။



 အမေဇုံ