

Firma Hewlett Packard Enterprise (HPE) ogłosiła dziś nowe zabezpieczenia łańcucha dostaw dla klientów z sektora federalnego i publicznego w USA, którzy preferują produkty pochodzące ze Stanów Zjednoczonych. To nowe, kompleksowe zabezpieczenie łańcucha dostaw opiera się na produkcji serwerów „Made in USA”, zgodnych ze standardami branżowymi. Zmniejsza to ryzyko naruszenia bezpieczeństwa w całym łańcuchu dostaw. Serwery będą produkowane w wysoce bezpiecznych zakładach w USA w ramach inicjatywy HPE Trusted Supply Chain, która została uruchomiona dzisiaj.
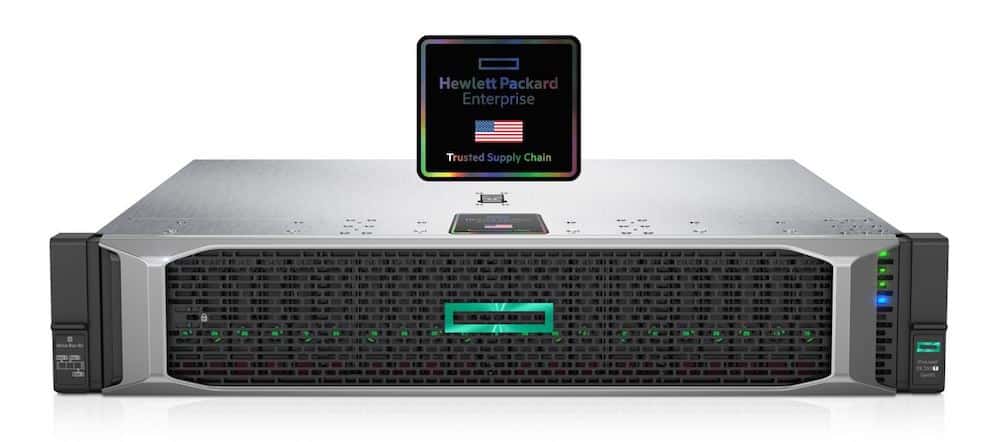
Kilka lat temu firma HPE wprowadziła krzemowe zabezpieczenia „root of trust”. Funkcja ta umieszcza zabezpieczenia bezpośrednio na chipie iLO i tworzy niezmienny odcisk palca w układzie scalonym. Jeśli oprogramowanie układowe nie jest zgodne z odciskiem palca, serwer się nie uruchomi. HPE nie ogranicza się tylko do serwerów, ale oferuje, jak twierdzi, najbardziej zaawansowane, wbudowane zabezpieczenia sieciowe, w postaci wydajnych, niezawodnych i bezpiecznych rozwiązań infrastruktury sieci przewodowej i bezprzewodowej firmy Aruba. Obecnie firma jeszcze bardziej udoskonala proces bezpieczeństwa, analizując łańcuch dostaw.
W ostatnim czasie pojawiły się dwa poważne problemy związane z łańcuchem dostaw. Pierwszym z nich była pandemia COVID-19 i ogromne zakłócenia w wielu branżach, ponieważ wiele firm zostało zamkniętych w różnych częściach świata, co opóźniło dostawy produktów. Drugim problemem było domniemane włamanie przez osobę trzecią, która dodała mikroprocesory do urządzeń, aby uzyskać dostęp do znajdujących się na nich danych. Oba te problemy można rozwiązać jedną zmianą, wprowadzając kompletny produkt w kraju, w którym jest sprzedawany.
W Stanach Zjednoczonych obserwuje się wzrost popytu na bezpieczniejsze i lokalnie produkowane produkty, szczególnie wśród amerykańskich klientów z sektora federalnego, publicznego, bankowego i finansowego oraz organizacji opieki zdrowotnej. Ponieważ cały proces produkcji jest kontrolowany, ryzyko naruszenia bezpieczeństwa jest bardzo małe. Pierwszym produktem, który przejdzie ten proces, jest serwer HPE ProLiant DL380T. HPE wdroży również weryfikację przeszłości i bezpieczeństwa swoich pracowników, aby wyeliminować czynnik ryzyka ludzkiego.
HPE wykracza poza proces produkcji i użytkowania, zapewniając bezpieczeństwo i rozszerzając je na cały cykl życia produktu. Nawiązuje to do krzemowych korzeni zaufania do bezpieczeństwa i oferuje następujące korzyści:
- Zapobiegaj uruchamianiu jakiegokolwiek zagrożonego systemu operacyjnego (OS) poprzez zastosowanie nowego wzmocnienia w celu połączenia zabezpieczeń oprogramowania sprzętowego serwera z systemem operacyjnym poprzez aktywację bezpiecznego rozruchu UEFI
- Zmniejsz powierzchnię ataku, umieszczając serwery w trybie wysokiego bezpieczeństwa w celu weryfikacji autentyczności użytkowników, co gwarantuje, że ponad cztery miliony linii kodu oprogramowania sprzętowego jest prawidłowe i nienaruszalne
- Zapobiegaj manipulacjom przy oprogramowaniu sprzętowym i sprzęcie serwera, korzystając z blokady konfiguracji serwera w celu weryfikacji nieautoryzowanego dodawania opcji (NICS, dysków) lub złośliwej aktywności poprzez przechwycenie inwentarza lub „obrazu” serwera, jego sprzętu i oprogramowania sprzętowego w fabryce, aby zapewnić ochronę w całym procesie łańcucha dostaw.
- Powiadom klientów za pomocą wbudowanego alarmu i fizycznej blokady, jeśli serwer został otwarty w trakcie procesu łańcucha dostaw, gdy zatrzask wykrywający włamanie, umieszczony w obudowie serwera, zarejestruje nieautoryzowane otwarcie, nawet jeśli zasilanie jest wyłączone.
Dostępność:
W przyszłym roku program HPE Trusted Supply Chain zostanie rozszerzony o inne produkty, a klienci z UE otrzymają usługę Make-in-Europe.


 Amazon