

W tym tygodniu w Seattle odbył się KubeCon, oferując ponad 8,000 uczestników (2,000 z listy oczekujących nie dotarło na miejsce) zaktualizowaną wizję Kubernetesa, a także projekty będące w fazie rozwoju i rozważania. Do tej pory trzy projekty zakończyły prace (Kubernetes, Prometheus i Envoy), kilkanaście jest w fazie inkubacji, a wiele innych ma nadzieję na udział w Sandboxie. Ponad 125 sponsorów wydarzenia chciało upewnić się, że uczestnicy rozumieją ich punkt widzenia i zaangażowanie w te projekty, z których większość wykraczała daleko poza samo oferowanie dystrybucji Kubernetesa. Bezpieczeństwo, a także zarządzanie i wdrażanie tych projektów były gorącym tematem.
Z perspektywy tradycyjnego przedsiębiorstwa, wiele z tych rozmów jest nadal traktowanych z rezerwą, ponieważ świat kontenerów często wykracza poza standardowe procesy IT. Tymczasem liderzy w obszarze Dev/Ops i innych rozwijających się segmentach IT wychwalają wartości organizacji stawiającej na kontenery, jeśli chodzi o wydajność i zwinne procesy programistyczne. Mimo to, poniżej znajduje się przegląd najważniejszych wiadomości z wydarzenia, wybranych z perspektywy pośredniej, starając się wyróżnić najbardziej dojrzałe i wpływowe doniesienia z KubeCon 2018.
DigitalOcean udostępnia Kubernetes jako usługę

DigitalOcean ogłosił, że usługa zarządzania Kubernetes jest już dostępna w limitowanej wersji, a ogólnoświatowa premiera planowana jest na początek przyszłego roku. Nowe funkcje obejmują:
- Doświadczenia z zakresu konfiguracji wspomagane przez przewodnik, które pomagają użytkownikom w dostarczaniu, konfigurowaniu i wdrażaniu klastrów;
- Otwarte interfejsy API umożliwiające łatwą integrację z narzędziami programistycznymi oraz umożliwiające programowe tworzenie i aktualizowanie ustawień klastra i węzłów;
- Rozszerzona obsługa wersji, obejmująca m.in. Kubernetes w wersji 1.12.1 i wkrótce obsługę wersji 1.13.1.
Mirantis wprowadza najnowszą platformę chmurową Mirantis
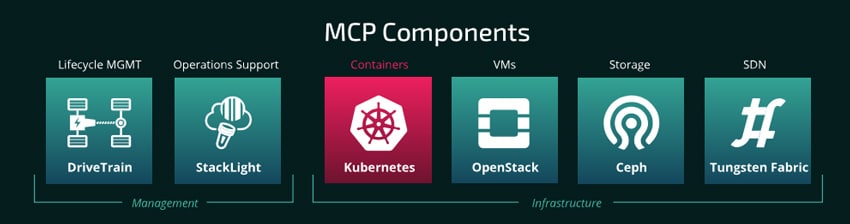
Firma Mirantis wprowadziła najnowszą wersję platformy Mirantis Cloud Platform (MCP) z nową możliwością wdrażania Kubernetesa lokalnie. Wśród innych nowości znajdują się OpenStack Queens, Kubernetes 1.11 i OpenContrail 4.0.
Red Hat wspiera etcd
Red Hat ogłosił, że wnosi wkład do etcd, projektu open source, który jest kluczowym komponentem Kubernetes. Projekt etcd koncentruje się na bezpiecznym przechowywaniu krytycznych danych systemu rozproszonego i już na wczesnym etapie udowodnił swoją jakość. Red Hat ogłosił również, że etcd został przyjęty do Cloud Native Computing Foundation (CNCF).
Pivotal ogłasza wprowadzenie usługi Pivotal Functions Service (PFS)
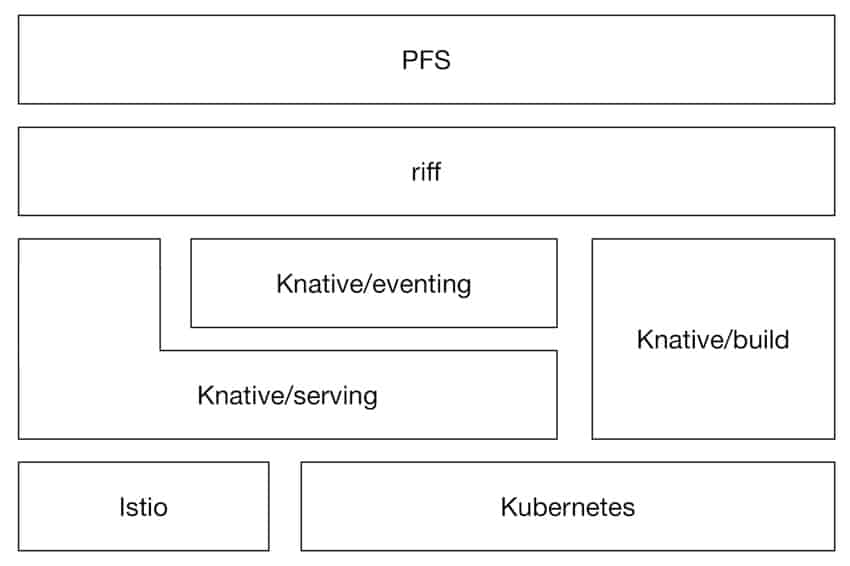
Pivotal ogłasza wprowadzenie na rynek swojego wielochmurowego produktu typu „funkcja jako usługa” (PFS) dla chmur prywatnych i publicznych. Pivotal twierdzi, że PFS to pierwsze komercyjne rozwiązanie w ramach projektu Knative. Najważniejsze nowości to:
- Środowisko do uruchamiania, skalowania i aktualizowania funkcji. PFS pobiera kod źródłowy funkcji i wdraża go. Jeśli istnieje poprzednia wersja funkcji, nowa wersja ją zastępuje, a PFS utrzymuje poprzednią wersję dostępną na wypadek wycofania. Warstwa sieci definiowanej programowo (SDN) obsługuje wszystkie korekty tras bez zakłóceń. Funkcje skalują się w dół do zera instancji, gdy są nieaktywne, i w górę w zależności od ruchu. Żadna z tych czynności nie wymaga ręcznej interwencji, więc dla dewelopera jest to rozwiązanie całkowicie bezserwerowe.
- Natywne komponenty obsługi zdarzeń, które umożliwiają tworzenie kompozycyjnych, reaktywnych systemów. Funkcje reagują na zdarzenia. Zdarzenia te mogą pochodzić z zewnątrz w formie żądań HTTP(S). Lub też, ukończona praca jednej funkcji może być zdarzeniem, które uruchamia inną funkcję. Rozważmy przypadek, gdy jedna funkcja oczyszcza przesłany adres pocztowy klienta, poprawiając kod pocztowy. Inna funkcja, która przechowuje adres pocztowy w bazie danych, czeka na zdarzenie informujące ją o poprawnym sformatowaniu adresu. Tego typu luźno powiązane relacje są cechą charakterystyczną architektury dynamicznej.
- Łatwa instalacja w dowolnym środowisku Kubernetes. Instalacja za pomocą jednego polecenia instalacji systemu pfs. Mamy dziś dokumentację instalacyjną dla PKS, GKE, a nawet lokalnego Minikube. W drodze są jeszcze inne platformy docelowe Kubernetes (takie jak Azure Kubernetes Service i PKS Cloud)!
- Pakiety Buildpack, które spójnie i bezpiecznie pakują funkcje. Programiści chcą po prostu napisać swoją logikę biznesową, a nie utknęli w skomplikowanej procedurze pakowania funkcji. W PFS wbudowaliśmy pakiety Buildpack w chmurze, które wykrywają zależności i automatycznie budują funkcje w gotowe do uruchomienia artefakty. Programiści nigdy nie wchodzą w interakcję z pakietami Buildpack; po prostu wydają polecenie pfs function create, które wskazuje na ich kod źródłowy. Pakiety Buildpack to jednak przełom dla operatorów dbających o bezpieczeństwo. Dzięki warstwowemu podejściu stosowanemu w pakietach Buildpack można transparentnie łatać obrazy bez wpływu na samą funkcję.
Twistlock wydaje wersję 18.11
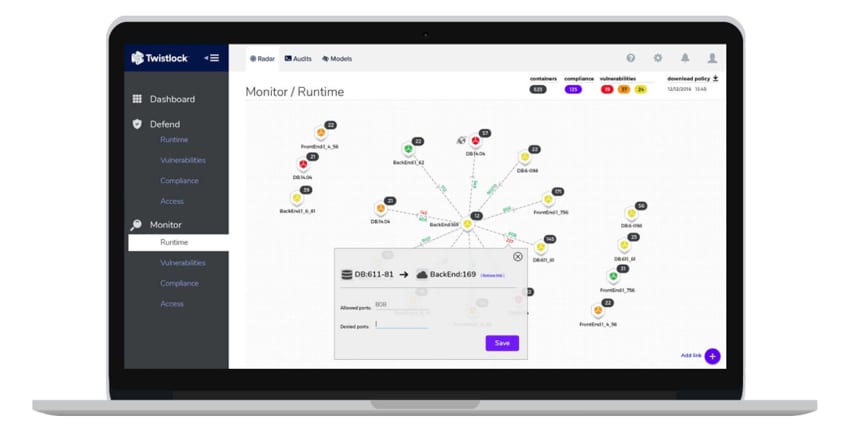
Twistlock wydał swoją najnowszą wersję, Twistlock 18.11. Aktualizacje wprowadzają wirtualizację zabezpieczeń dla Kubernetes, weryfikację konfiguracji zabezpieczeń dla Istio oraz umożliwiają klientom łatwe wyszukiwanie usług natywnych dla chmury w celu ochrony przed zagrożeniami w środowiskach hybrydowych. Dodatkowe ulepszenia w Twistlock 18.11 obejmują:
- Nowi dostawcy monitorowania i alertów: Klienci mogą tworzyć zaawansowane statystyki przypominające pulpity nawigacyjne w oparciu o dane Twistlock, wykorzystując Prometheus do monitorowania. Nowi dostawcy alertów obejmują PagerDuty, ogólne webhooki, AWS Security Hub, IBM Security Advisor oraz logowanie do standardowego wyjścia (stdout).
- Rozszerzone wsparcie dla Pivotal: klienci Pivotal mogą teraz chronić aplikacje przed zagrożeniami za pomocą usługi Pivotal Application Service w Pivotal Cloud Foundry (PCF) za pomocą jednego kliknięcia w kafelku w sieci Pivotal.
- Ulepszenia UX pulpitu nawigacyjnego: Automatycznie generowany widok Radar w Twistlock jest teraz głównym interfejsem produktu. Ten centralny widok zapewnia szybki wgląd w topologię aplikacji, ryzyko i status zgodności w całym środowisku chmurowym klientów.
- Monitorowanie tokenów usług Kubernetes: Zintegrowane z Radarem, umożliwia łatwy podgląd każdego konta usługi powiązanego z każdym zasobem w klastrze. Dla każdego konta Twistlock wyświetla szczegółowe metadane opisujące zasoby, do których ma dostęp, oraz poziom dostępu do każdego z nich.
- Ulepszenia CaaS i Serverless Defenders: AWS Fargate Defender v2 to pierwszy WAF dla Fargate z obsługą CNAF i alertami o wspólnych strumieniach danych. Serverless Defender v2 blokuje teraz połączenia wychodzące. Oba rozwiązania integrują się teraz z Incident Explorer.
- Udoskonalony menedżer poświadczeń Centralny menedżer poświadczeń obejmujący cały produkt ułatwia bezpieczne przechowywanie i ponowne wykorzystywanie kont i kluczy w usługach zewnętrznych.
Instana ulepsza swoje rozwiązanie do monitorowania Kubernetes
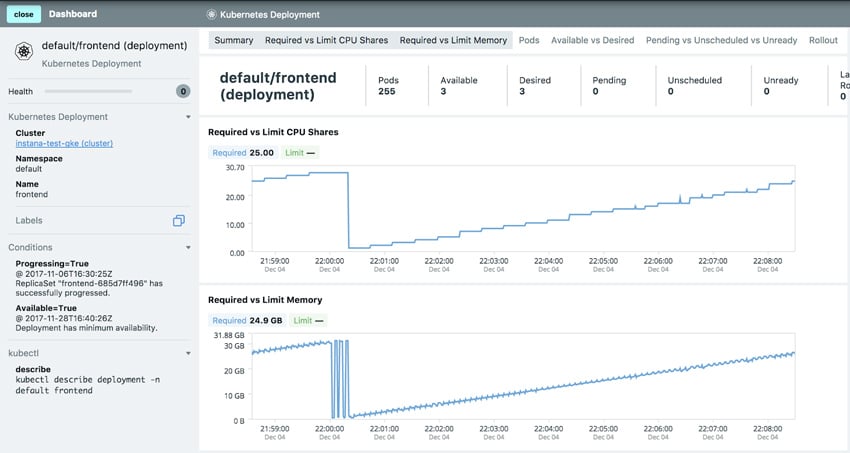
Firma Instana ogłosiła dalsze udoskonalenie swojego rozwiązania do monitorowania aplikacji konteneryzowanych. Nowe funkcje pozwalają użytkownikom analizować wszystkie metryki wydajności i ślady poszczególnych komponentów aplikacji. Rozwiązanie automatyzuje każdy etap cyklu monitorowania aplikacji, pomagając zapewnić wydajność platformy Kubernetes.
Monitorowanie Instana Kubernetes
New Relic wprowadza eksplorator klastrów Kubernetes
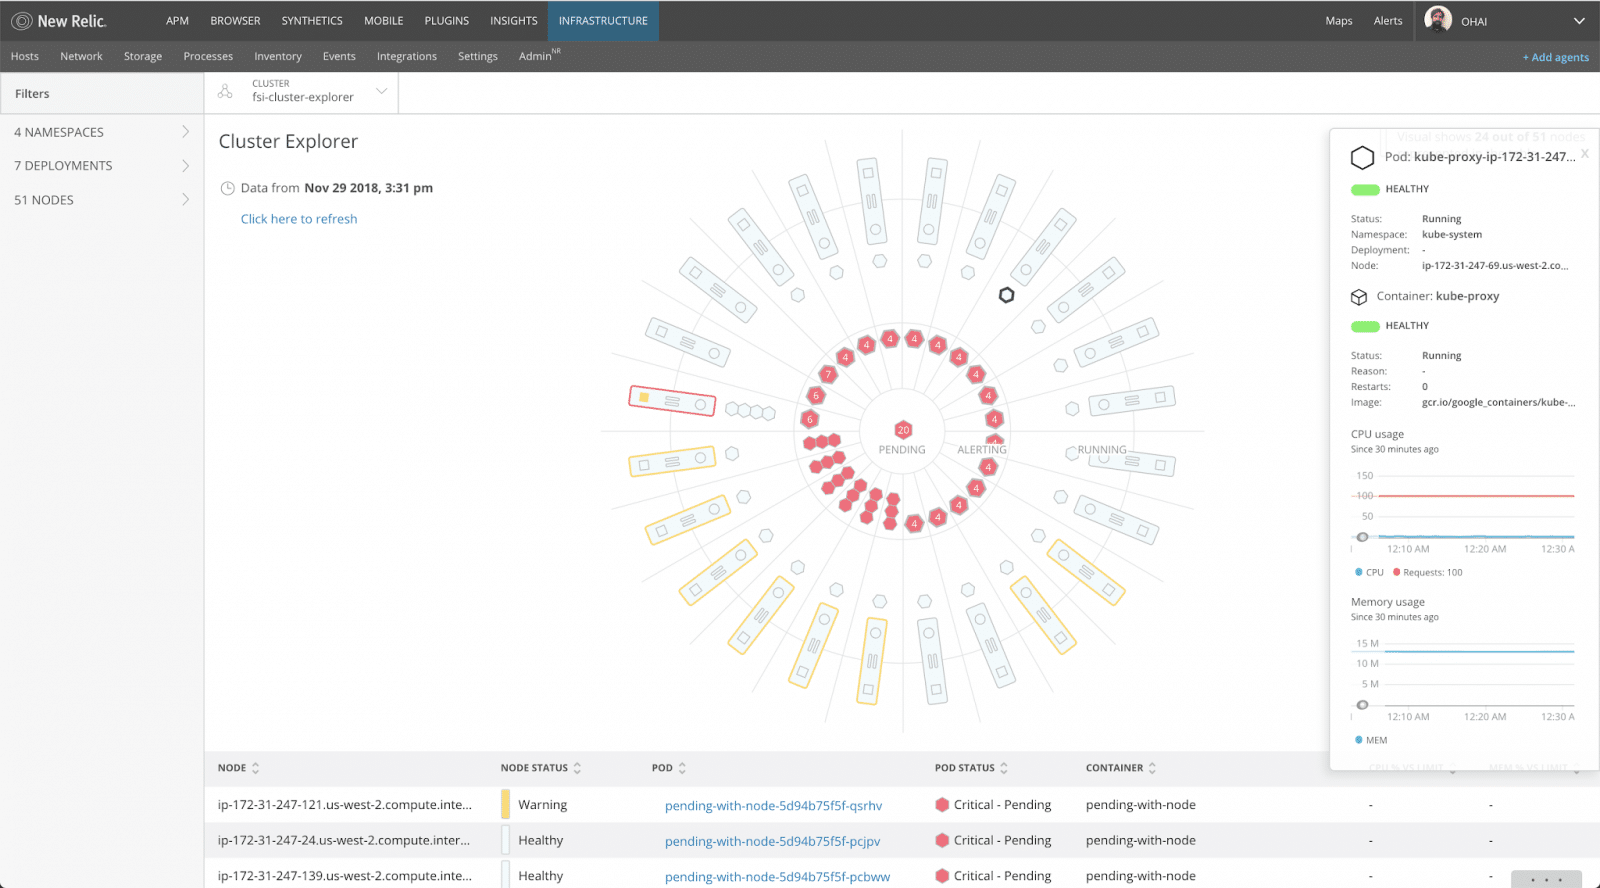
Firma New Relic Inc. ogłosiła rozwiązanie dla zespołów DevOps, które pozwala im zrozumieć stan i wydajność złożonych środowisk Kubernetes – Kubernetes Cluster Explorer. Kluczowe funkcje obejmują:
- Ujednolicony widok pozwalający uzyskać pełny obraz – Cluster Explorer zapewnia ujednolicony widok infrastruktury, aplikacji i usług w klastrach Kubernetes, dzięki czemu klienci mogą sprawdzić pojedynczy kontener lub skalować rozwiązanie, aby zbadać wdrożenie całego klastra.
- Zaawansowane filtrowanie umożliwiające szybkie znalezienie przyczyny problemu – zespoły DevOps mogą łatwo przejść do obiektów, które ich interesują – kontenerów, kontenerów, węzłów, wdrożeń, przestrzeni nazw i etykiet – oraz uzyskać dostęp do metryk aplikacji i infrastruktury, aby połączyć elementy w swoich złożonych, rozproszonych systemach.
- Zapewnia natychmiastową wartość – platforma SaaS firmy New Relic zapewnia wartość natychmiast po wdrożeniu agenta Kubernetes. Nie ma potrzeby konfigurowania, zabezpieczania ani uruchamiania infrastruktury. Zespoły DevOps mogą skupić się na dostarczaniu oprogramowania dla swoich klientów, a nie na instrumentacji i budowaniu rozwiązania monitorującego.
- Łatwe rozpoczęcie pracy w dowolnej chmurze lub lokalnie — monitorowanie Kubernetes za pomocą New Relic jest kompatybilne ze wszystkimi głównymi platformami chmurowymi, a także środowiskami lokalnymi, dzięki czemu zespoły mogą monitorować obciążenia Kubernetes bez względu na to, gdzie wdrożone są ich kontenery.
Rook ogłasza wersję 0.9.0
Firma Rook wydała wersję 0.9.0 ze stabilną obsługą Ceph oraz dodatkowymi rozwiązaniami do przechowywania danych, takimi jak Cassandra, NFS i Nexenta EdgeFS. Stabilność Ceph zapewnia następujące korzyści:
- Nowa wtyczka CSI opracowana dla Ceph, zapewniająca dynamiczne udostępnianie pamięci masowej.
- Nowe wersje Ceph mogą zostać wdrożone przez operatora Rook (Mimic i Nautilus), a także wstępnie wprowadzono obsługę automatycznych aktualizacji między wersjami.
- Bardziej kompleksowe pokrycie różnorodnych typów pamięci masowej dzięki wykorzystaniu narzędzia ceph-volume


 Amazon