

Wraz z rosnącą adopcją sztucznej inteligencji (AI) przez przedsiębiorstwa, potrzeba zabezpieczenia „fabryki AI” – infrastruktury, w której realizowane są złożone, agentowe przepływy pracy – nigdy nie była bardziej pilna. Najnowsze osiągnięcia firmy NVIDIA, w szczególności framework oprogramowania DOCA działający na jednostkach DPU BlueField, zmieniają podejście organizacji do cyberbezpieczeństwa w środowisku wykonawczym obciążeń AI. Niniejszy artykuł analizuje odrębne role procesorów CPU i jednostek DPU w tym kontekście, ze szczególnym uwzględnieniem sposobu, w jaki DOCA wykorzystuje architekturę DPU do zapewnienia bezpieczeństwa nowej generacji.
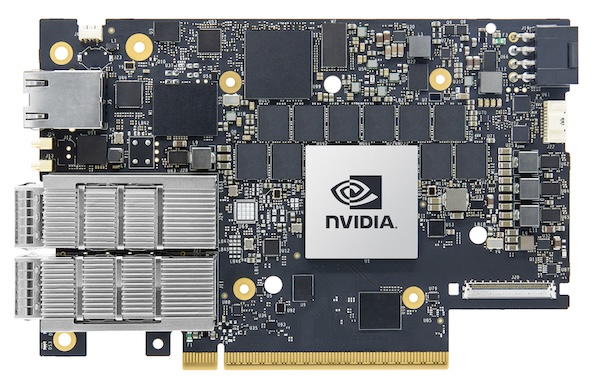
Procesory, jednostki DPU i DOCA
Procesory (CPU) od dawna stanowią podstawę obliczeń ogólnego przeznaczenia, realizując szeroki zakres zadań, od logiki aplikacji po zarządzanie systemem. Natomiast jednostki przetwarzania danych (DPU) zostały zaprojektowane specjalnie w celu odciążenia i przyspieszenia operacji skoncentrowanych na danych, takich jak sieć, pamięć masowa i bezpieczeństwo, uwalniając zasoby procesora na potrzeby podstawowej logiki biznesowej.
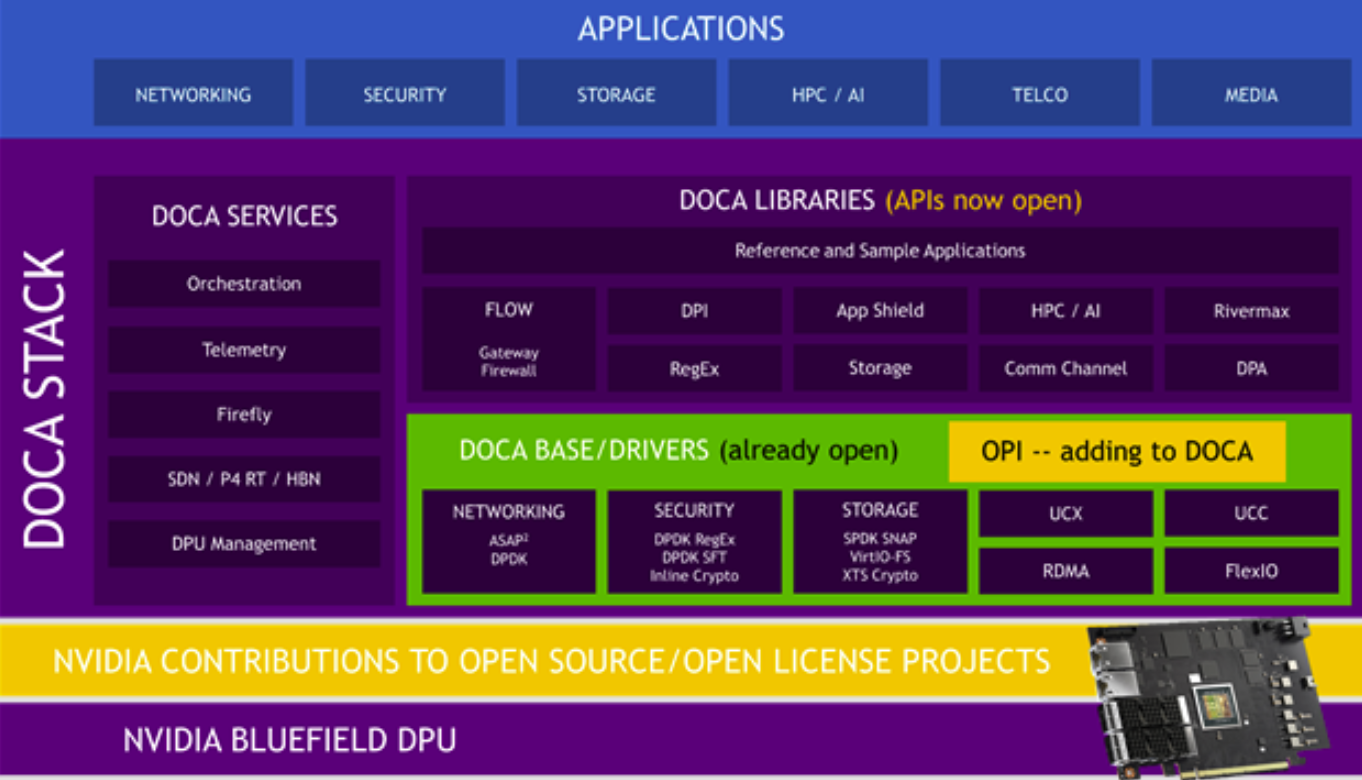
NVIDIA DOCA (Data Center Infrastructure-on-a-Chip Architecture) to platforma programowa zaprojektowana w celu wykorzystania pełnego potencjału jednostek przetwarzania danych (DPU) BlueField . DOCA zapewnia platformę do tworzenia, wdrażania i zarządzania usługami centrum danych – w tym zaawansowanymi zabezpieczeniami – bezpośrednio na jednostce przetwarzania danych (DPU), niezależnie od procesora hosta.
Porównanie architektury: CPU kontra DPU w kontekście bezpieczeństwa AI
Tradycyjne podejście do bezpieczeństwa środowiska wykonawczego opiera się na agentach hosta działających na procesorach. Choć skuteczny w wielu scenariuszach, model ten wprowadza narzut, może wpływać na wydajność i jest podatny na ataki w przypadku naruszenia bezpieczeństwa hosta. Jednostki DPU (Database Distribution Unit) działają natomiast niezależnie od hosta, umożliwiając wydajne i odporne operacje bezpieczeństwa poza pasmem.
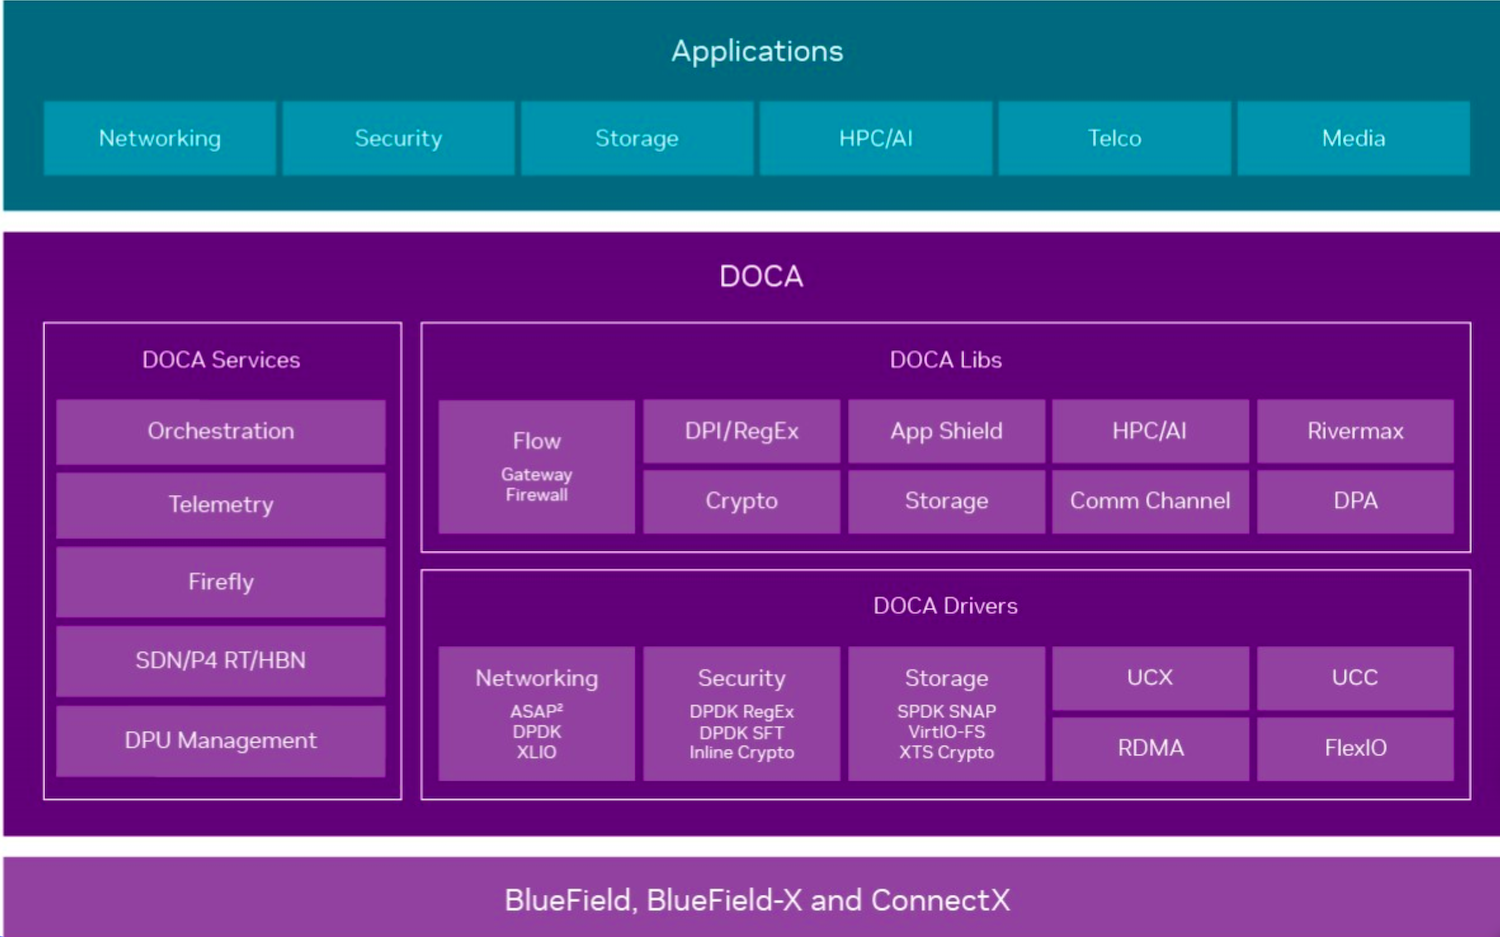
Poniżej przedstawiono ogólne porównanie strategii CPU i DPU w kontekście bezpieczeństwa sztucznej inteligencji opartego na technologii DOCA.
| Funkcja/możliwość | Procesor (na bazie hosta) | DPU (BlueField z DOCA) |
|---|---|---|
| Operacje bezpieczeństwa | Działa na hoście, używa agentów | Działa na DPU, bez agenta |
| Wpływ na wydajność | Można wprowadzić narzut | Zerowy narzut dla obciążeń hosta |
| Widoczność dla atakujących | Widoczne, można wyłączyć | Niewidzialny, odizolowany od gospodarza |
| Integracja | Wymaga integracji hosta | Integruje się z platformami bezpieczeństwa przedsiębiorstwa (SIEM, SOAR, XDR) |
| Sprężystość | Narażony na ataki, jeśli host zostanie naruszony | Pozostaje operacyjny, jeśli host zostanie zaatakowany |
| Skalowalność | Ograniczone przez zasoby hosta | Skalowalność z wdrożeniem DPU |
DOCA Argus: wykrywanie zagrożeń w czasie rzeczywistym bez użycia agentów
NVIDIA DOCA Argus jest przykładem zalet podejścia skoncentrowanego na DPU. Działając w całości na DPU BlueField, Argus zapewnia wykrywanie zagrożeń w czasie rzeczywistym za pomocą zaawansowanej analizy pamięci, osiągając prędkość wykrywania nawet 1,000 razy większą niż tradycyjne rozwiązania bezagentowe, według firmy NVIDIA. Osiąga to bez wpływu na wydajność systemu, ponieważ wszystkie operacje bezpieczeństwa są odciążane od procesora hosta.
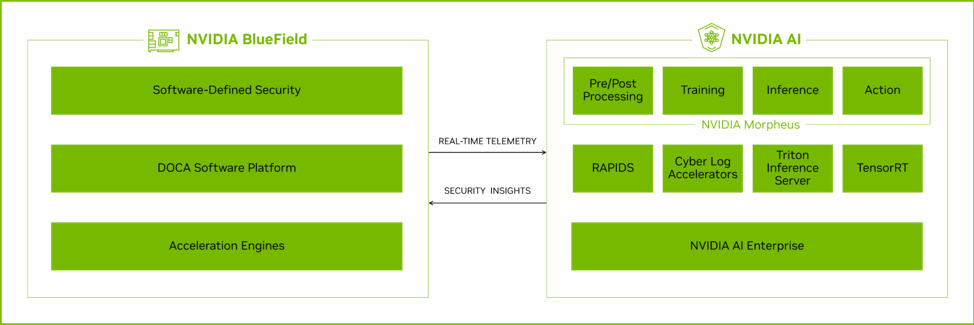
Bezagentowa konstrukcja Argusa oznacza brak konieczności stosowania agentów programowych ani integracji hosta, co zmniejsza złożoność operacyjną i powierzchnię ataku. Działając poza hostem, Argus pozostaje niewidoczny dla atakujących, nawet jeśli system hosta zostanie naruszony. Integracja z platformami bezpieczeństwa korporacyjnego (SIEM, SOAR, XDR) umożliwia ciągły monitoring i automatyczne ograniczanie zagrożeń, rozszerzając istniejące możliwości cyberbezpieczeństwa na infrastrukturę AI.
Przykłady zastosowań: zabezpieczanie obciążeń AI na dużą skalę
Wielodostępne fabryki AI
W środowiskach, w których wiele zespołów lub klientów korzysta z tej samej infrastruktury AI, izolowanie i ochrona obciążeń ma kluczowe znaczenie. Jednostki przetwarzania danych BlueField DPU z DOCA Argus zapewniają ochronę środowiska kontenerowego i wielodostępnego, gwarantując wykrywanie i powstrzymywanie zagrożeń bez wpływu na wydajność i konieczności wprowadzania zmian na hoście.
Autonomiczne centra danych
Wraz z wdrażaniem przez przedsiębiorstwa modeli AI opartych na agentach i autonomicznych agentów na dużą skalę, ilość i prędkość danych dramatycznie rosną. DOCA Argus, zoptymalizowany pod kątem analizy zagrożeń w świecie rzeczywistym, uwidacznia tylko zweryfikowane zagrożenia, redukując liczbę fałszywych alarmów i zmęczenie alertami wśród zespołów ds. bezpieczeństwa. Pozwala to organizacjom utrzymać wysoki poziom bezpieczeństwa, nawet gdy ich operacje AI są skalowalne.
Współpraca i ekosystem branżowy
NVIDIA i Cisco współpracują nad tworzeniem bezpiecznych systemów sztucznej inteligencji (AI). Dzięki dodaniu zabezpieczeń na każdym poziomie procesu AI, od sprzętu po oprogramowanie, firmy mogą śmiało korzystać z aplikacji AI i rozwijać je, mając świadomość, że ochrona jest wbudowana od samego początku.
Jak zauważa Jeetu Patel, wiceprezes wykonawczy i dyrektor ds. produktów w Cisco, kluczem do wykorzystania innowacyjnych zastosowań sztucznej inteligencji jest zapewnienie bezpieczeństwa od samego początku. Wspólna architektura NVIDIA i Cisco stanowi fundament, na którym przedsiębiorstwa mogą skalować sztuczną inteligencję, chroniąc jednocześnie swoje najcenniejsze dane.
Zaleta DPU dla bezpieczeństwa sztucznej inteligencji
Przejście od wykorzystywania procesorów (CPU) do zapewnienia bezpieczeństwa za pomocą jednostek DPU oznacza znaczącą zmianę w sposobie ochrony fabryk sztucznej inteligencji (AI). Dzięki rozwiązaniom takim jak NVIDIA DOCA, firmy mogą zarządzać zadaniami bezpieczeństwa za pomocą jednostek DPU. Pozwala im to wykrywać zagrożenia w czasie rzeczywistym bez konieczności korzystania z agentów, co utrudnia atakującym dostrzeżenie stosowanych zabezpieczeń. Ta metoda poprawia bezpieczeństwo, jednocześnie zachowując wysoką wydajność i efektywność. Te aspekty są kluczowe dla dzisiejszych systemów AI na dużą skalę.


 Amazon