

NVIDIA nawiązuje współpracę z firmami Akamai, Forescout, Palo Alto Networks, Siemens i Xage Security, aby przyspieszyć obliczenia i rozwój sztucznej inteligencji (AI) w środowiskach technologii operacyjnych (OT) i przemysłowych systemów sterowania (ICS). Celem jest usprawnienie wykrywania zagrożeń i reagowania na nie w czasie rzeczywistym w infrastrukturze krytycznej. Partnerstwa te wykorzystują rozproszoną konfigurację, w której bezpieczeństwo jest egzekwowane na brzegu sieci i zarządzane przez scentralizowaną sztuczną inteligencję.
Obecnie środowiska OT i ICS w energetyce, produkcji i transporcie w większym stopniu opierają się na sieciach korporacyjnych i łączności w chmurze. Chociaż wspiera to automatyzację i analizę, zwiększa również ryzyko cyberataków. W przeciwieństwie do środowisk IT, systemy OT zarządzają procesami fizycznymi, więc cyberincydenty mogą bezpośrednio wpływać na bezpieczeństwo i operacje. Wiele starszych systemów zostało zaprojektowanych z myślą o trwałości, a nie o współczesnych zagrożeniach. Tworzy to lukę między zaawansowanymi atakami a obecnymi metodami obrony.
Rozproszone zasady Zero-Trust i egzekwowanie zasad brzegowych
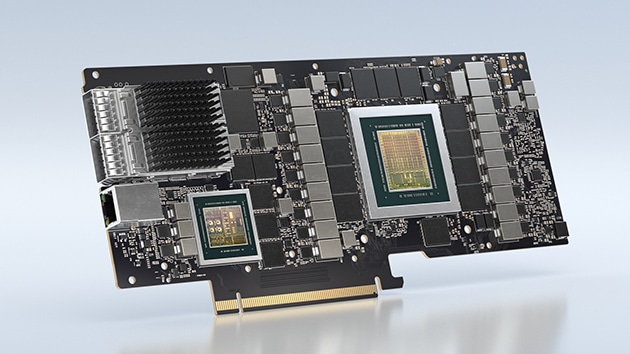
Forescout i NVIDIA współpracują, aby urzeczywistnić zasadę „zero trust” w OT, identyfikując zasoby bez konieczności stosowania agentów programowych. Forescout oferuje analizę ryzyka w czasie rzeczywistym i segmentację sieci, aby ograniczyć ruch boczny bez zakłócania działania. Dzięki wykorzystaniu jednostek DPU NVIDIA BlueField do obsługi usług bezpieczeństwa, ochrona pozostaje sprzętowo odizolowana od kluczowych procesów, dzięki czemu kontrole bezpieczeństwa nie wpływają negatywnie na wydajność systemu.
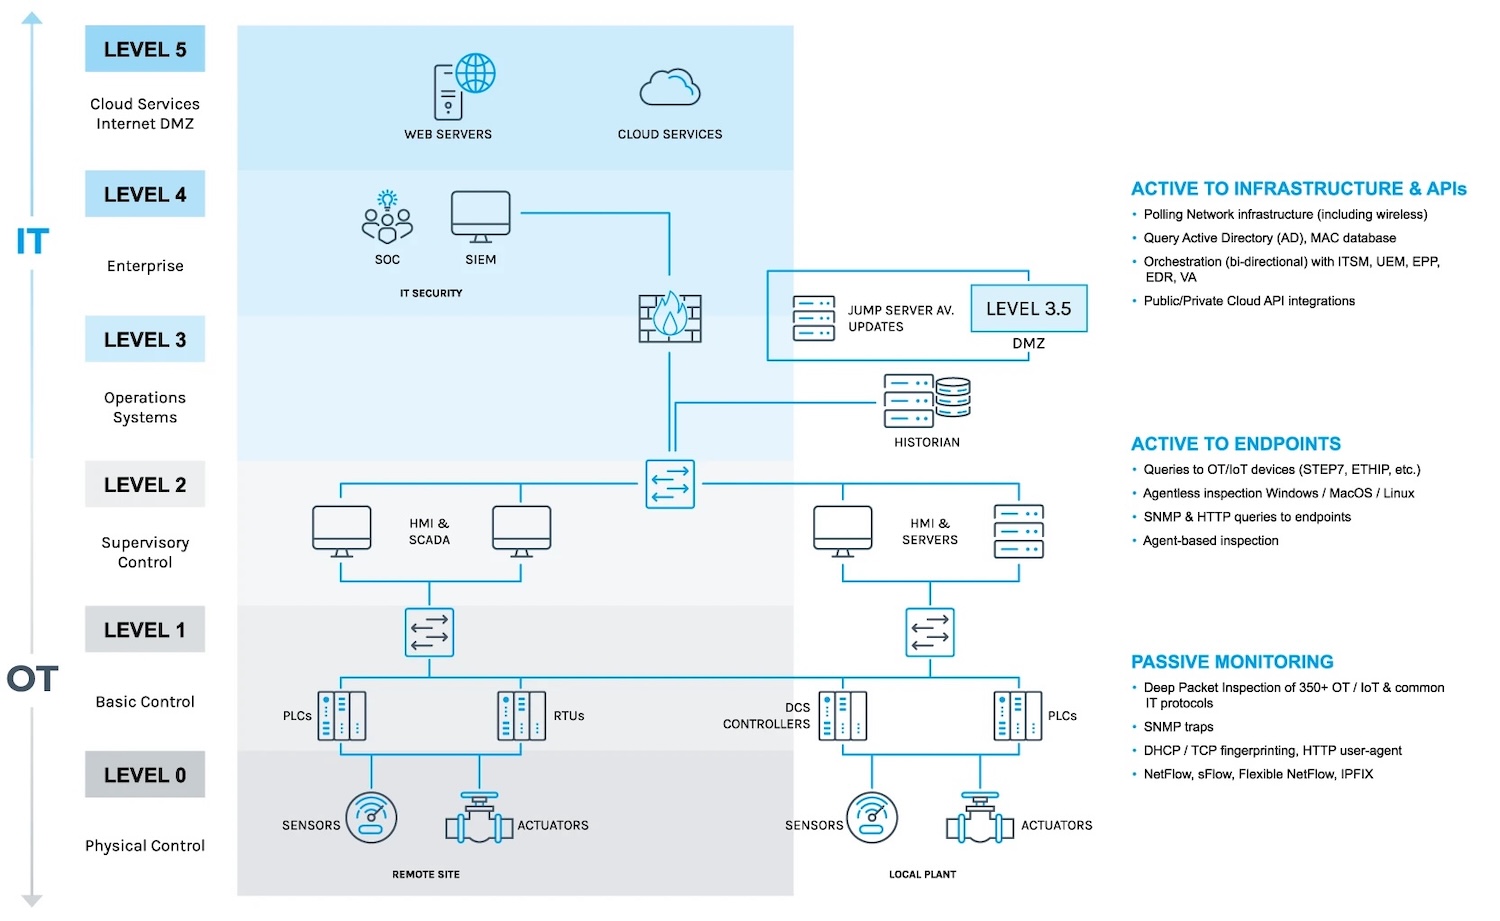
Siemens i Palo Alto Networks integrują również bezpieczeństwo z automatyką przemysłową. Tradycyjne narzędzia bezpieczeństwa często spowalniają procesy, co może być problematyczne w automatyce o wysokiej dostępności. Na konferencji S4x26 Siemens zaprezentuje centrum danych automatyki przemysłowej (Data Center) gotowe na sztuczną inteligencję (AI). Łączy ono wirtualną moc obliczeniową z cyberbezpieczeństwem zgodnym z normami IEC 62443. Przeniesienie systemu Prisma AIRS AI Runtime Security firmy Palo Alto Networks do jednostek DPU NVIDIA BlueField umożliwia dogłębną inspekcję pakietów i monitorowanie anomalii na poziomie infrastruktury. Pozwala to utrzymać niskie opóźnienia przy jednoczesnym monitorowaniu ruchu przemysłowego.
Segmentacja bezagentowa i ochrona infrastruktury energetycznej
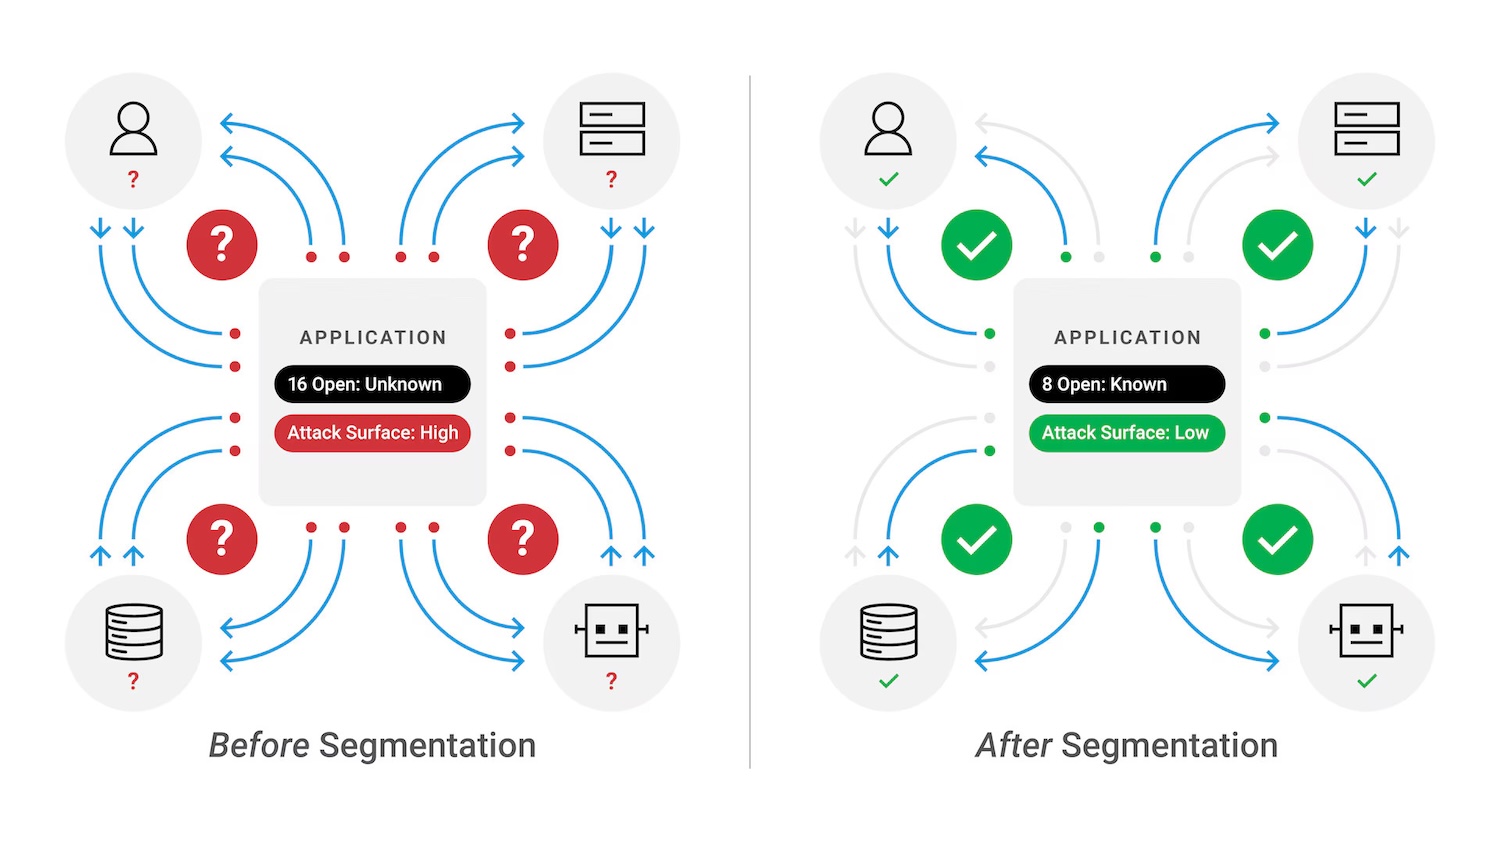
Firma Akamai Technologies rozszerzyła swoją platformę Guardicore o technologię NVIDIA BlueField, umożliwiającą segmentację bezagentową. Pozwala to operatorom zabezpieczać urządzenia i obciążenia w bezpiecznych strefach bez konieczności instalowania agentów na starszym sprzęcie lub sprzęcie z certyfikatem bezpieczeństwa. Segmentacja odbywa się z pełną prędkością sieci w ramach jednostki DPU, umożliwiając szybkie powstrzymywanie zagrożeń i zapewniając płynne działanie pilnych obciążeń w centrach danych lub lokalizacjach brzegowych.
Firma Xage Security współpracuje z firmą NVIDIA w celu ochrony infrastruktury energetycznej obsługującej projekty AI na dużą skalę. Xage oferuje rozproszoną, opartą na tożsamości platformę bezpieczeństwa, która zabezpiecza znaczną część amerykańskiego łańcucha dostaw (midstream). Podczas konferencji S4x26 firma Xage zaprezentuje, jak wdrożyć zasadę „zero trust” bezpośrednio w środowiskach energetycznych i AI, wykorzystując platformę NVIDIA BlueField. Ta integracja umożliwia zarządzanie dostępem osób trzecich i zabezpiecza operacje AI na dużą skalę, zachowując jednocześnie niezawodność.
Zunifikowana architektura cyberbezpieczeństwa OT
W wyniku tej współpracy wyłania się przejrzysta architektura cyberbezpieczeństwa. Usługi bezpieczeństwa działają na jednostkach DPU NVIDIA BlueField w pobliżu systemów operacyjnych, umożliwiając izolowaną sprzętowo inspekcję i egzekwowanie przepisów. Dane OT generowane na brzegu sieci są przesyłane do scentralizowanych centrów AI w celu analizy wzorców i wykrywania anomalii w wielu lokalizacjach.
Model ten umożliwia lokalne działania w zakresie bezpieczeństwa na brzegu sieci, jednocześnie udostępniając centralne informacje. Skoordynowana obrona zwiększa widoczność i skraca czas reakcji w środowiskach rozproszonych. Przenosząc funkcje bezpieczeństwa do DPU, organizacje mogą zapewnić spójną wydajność i chronić czas sprawności, ustanawiając jednocześnie nowy standard odporności infrastruktury krytycznej.
Firma NVIDIA i jej partnerzy zaprezentują te rozwiązania z zakresu przyspieszonych obliczeń i sztucznej inteligencji na konferencji S4x26 w Miami w dniach od 24 do 26 lutego.


 Amazon