

Ataki ransomware wciąż stanowią stałe zagrożenie dla organizacji i są najczęstszą przyczyną awarii i przestojów IT. 41% danych zostaje naruszonych podczas cyberataków, wynika z najnowszego raportu Veeam® 2024 Ransomware Trends Report. Raport ujawnia, że tylko 57% naruszonych danych zostanie odzyskanych, co naraża organizacje na znaczną utratę danych i negatywny wpływ na działalność.
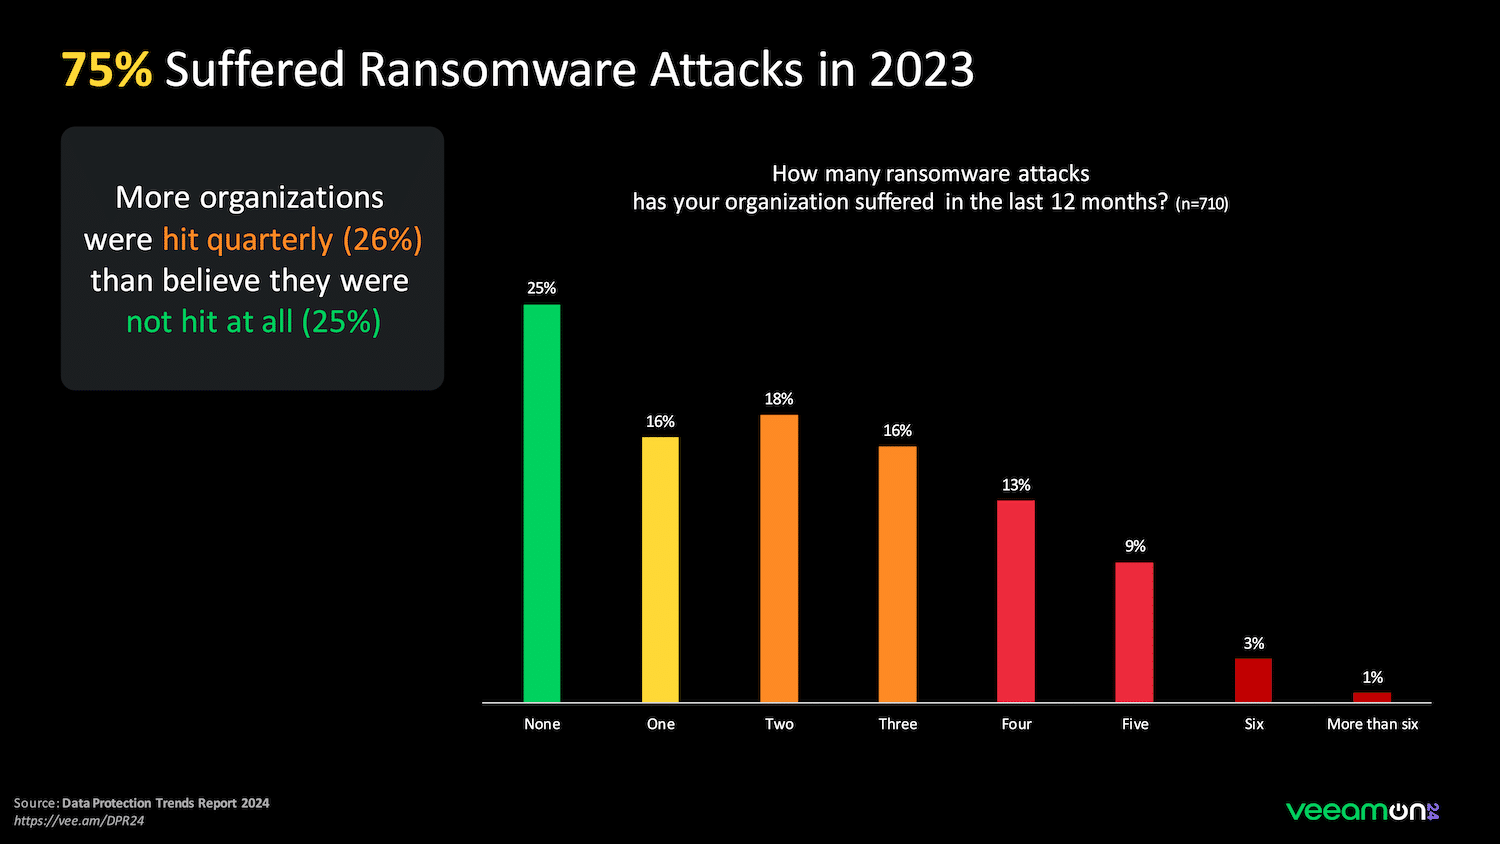
„Ransomware jest powszechne i w 2023 roku dotknie 3 na 4 organizacje. Sztuczna inteligencja umożliwia obecnie tworzenie inteligentniejszych i bardziej zaawansowanych zabezpieczeń, ale jednocześnie sprzyja wzrostowi liczby zaawansowanych ataków” – powiedział Dave Russell, starszy wiceprezes i dyrektor ds. strategii w Veeam. Russell dodał, że przesłanie jest jasne: ataki ransomware będą kontynuowane i poważniejsze niż przewidywano. W rezultacie organizacje poniosą wyższe koszty niż przewidywano. Organizacje muszą podjąć proaktywne działania, aby zagwarantować cyberodporność i uznać, że szybkie i skuteczne odzyskiwanie danych ma ogromne znaczenie.
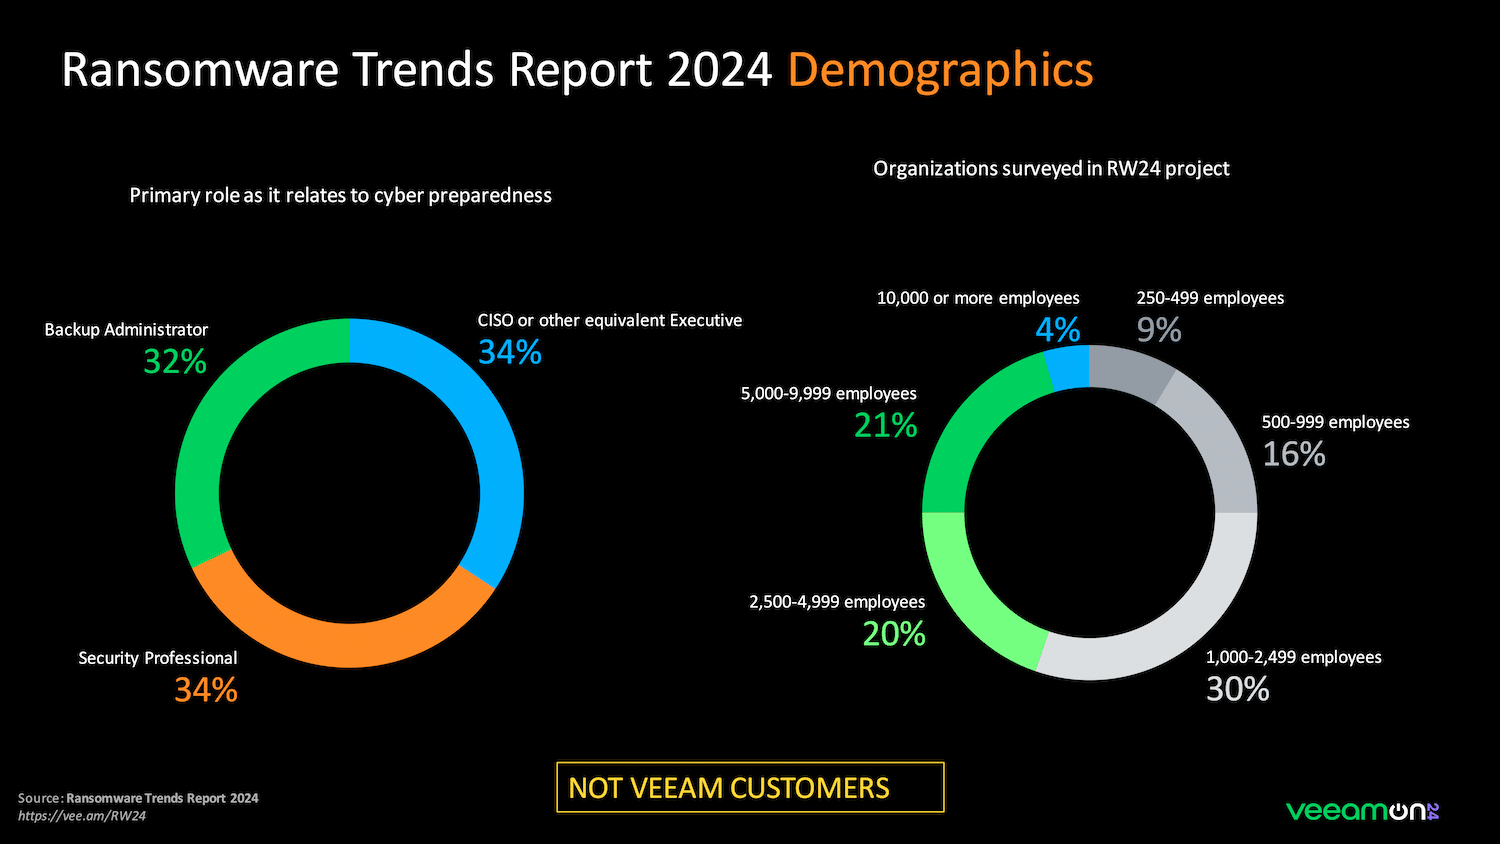
Trzeci coroczny raport Veeam 2024 Ransomware Trends Report zawiera wnioski z analiz organizacji, które doświadczyły co najmniej jednego skutecznego cyberataku w ciągu ostatnich 12 miesięcy. Raport, obejmujący 1,200 odpowiedzi, w tym przedstawicieli kadry kierowniczej, specjalistów ds. bezpieczeństwa informacji i administratorów kopii zapasowych, zapewnia kompleksowy przegląd zmieniającego się krajobrazu zagrożeń.
Obciążanie zespołów
Cyberataki naturalnie wpływają na stabilność finansową organizacji, ale równie istotny jest ich wpływ na zespoły i osoby. W przypadku cyberataku 45% respondentów zgłosiło zwiększoną presję na zespoły IT i bezpieczeństwa. Dodatkowo, 26% odnotowało spadek produktywności, a 25% doświadczyło zakłóceń w świadczeniu usług wewnętrznych lub związanych z obsługą klienta.
Raport pokazuje, że wpływu cyberataków na ludzi nie da się przecenić. 45% ankietowanych wskazało na zwiększone obciążenie pracą po ataku, a 40% zgłosiło podwyższony poziom stresu i inne osobiste wyzwania, z którymi trudno sobie poradzić w „normalne” dni. Te wyzwania, w połączeniu z istniejącymi problemami organizacyjnymi, dodatkowo podkreślają znaczenie skutecznych strategii cyberobrony.
Pomimo rosnącego nacisku na cyberbezpieczeństwo, organizacje wciąż borykają się z brakiem synchronizacji między zespołami ds. tworzenia kopii zapasowych i cyberbezpieczeństwa. Trzeci rok z rzędu blisko dwie trzecie (63%) organizacji uważa, że ich zespoły ds. tworzenia kopii zapasowych i cyberbezpieczeństwa nie są zsynchronizowane. Dodatkowo, 61% specjalistów ds. bezpieczeństwa i 75% administratorów ds. tworzenia kopii zapasowych uważa, że zespoły te wymagają „znacznej poprawy” lub gruntownej przebudowy systemu.
Zapłacenie okupu nie jest równoznaczne z odzyskaniem
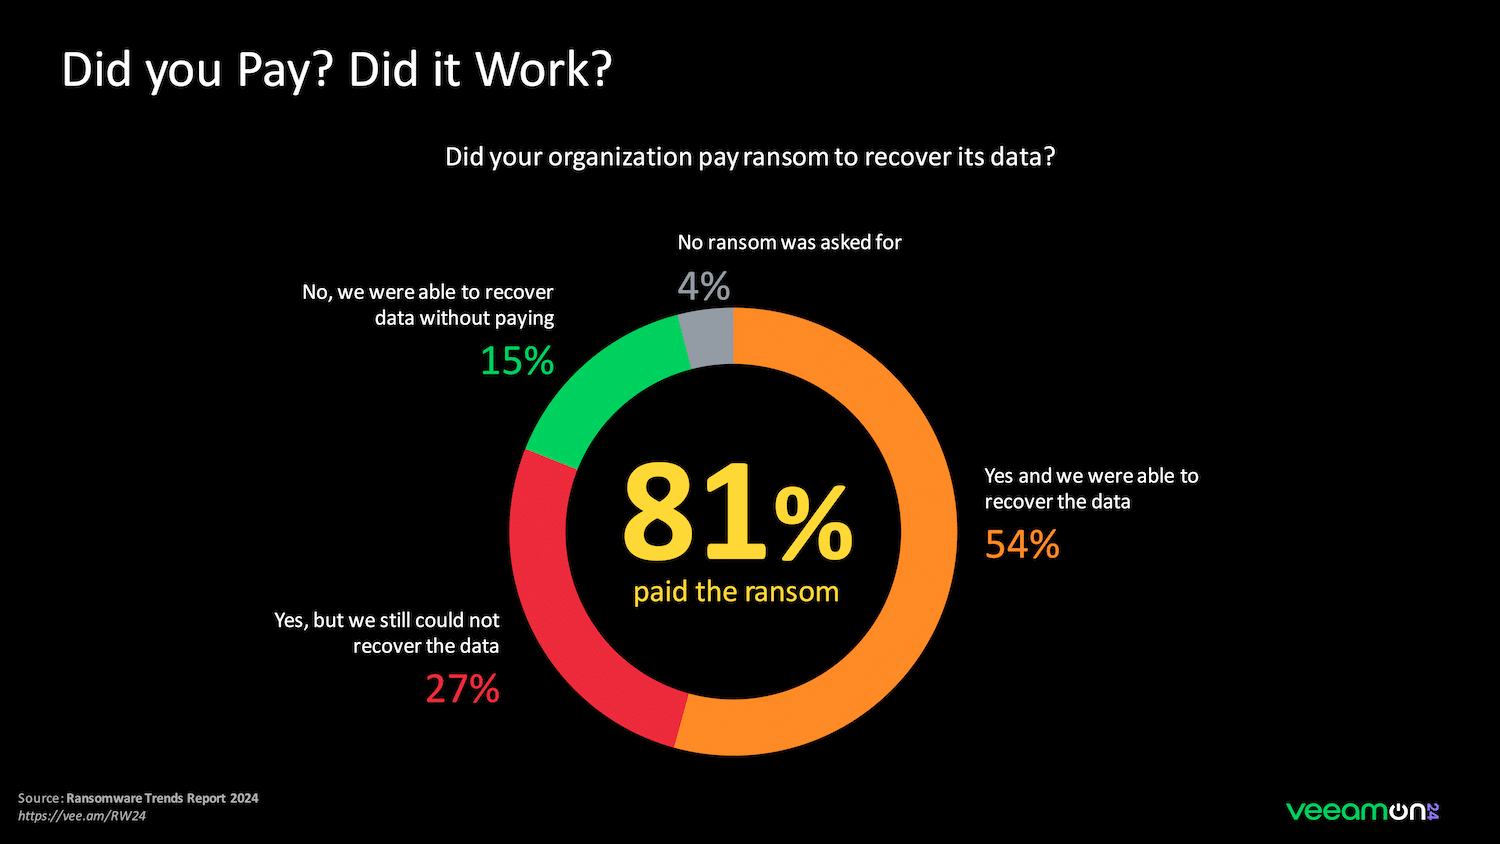
Trzeci rok z rzędu większość (81%) ankietowanych organizacji zapłaciła okup, aby zakończyć atak i odzyskać dane. Co trzecia organizacja, która zapłaciła okup, nadal nie mogła odzyskać danych, nawet po jego zapłaceniu . Co więcej, trzeci rok z rzędu więcej organizacji „ zapłaciło, ale nie mogło odzyskać danych” niż tych, które „ odzyskały dane bez płacenia ”.
Wbrew przekonaniu, że posiadanie cyberubezpieczenia zwiększa prawdopodobieństwo żądania okupu, badania Veeam wskazują na coś innego. Pomimo że tylko niewielka część organizacji posiada polisę umożliwiającą zapłatę okupu, 81% zdecydowało się na to. Co ciekawe, 65% zapłaciło z ubezpieczenia, a kolejne 21% miało ubezpieczenie, ale zdecydowało się zapłacić bez zgłaszania roszczenia. Oznacza to, że w 2023 roku 86% organizacji posiadało ubezpieczenie, z którego można było skorzystać w przypadku cyberataku.
Średnia wysokość okupu stanowi zaledwie 32% całkowitych strat finansowych poniesionych przez organizację po ataku. Ponadto ubezpieczenie cybernetyczne nie pokryje wszystkich kosztów związanych z atakiem. Około 62% strat można odzyskać poprzez ubezpieczenie lub inne metody, a resztę pokrywa budżet organizacji.
Poleganie na „dobrej kopii zapasowej”
Najczęstszym elementem podręcznika cyberbezpieczeństwa jest „dobry plan awaryjny”. Chociaż zespoły ds. cyberbezpieczeństwa i plan awaryjny nie zawsze są ze sobą powiązane, na pytanie o istnienie zespołu reagowania na incydenty (IRT) i o to, czy zespół ten posiadał podręcznik, zaledwie 2% organizacji nie posiadało wcześniej określonego zespołu. Dodatkowo, tylko 3% organizacji posiadało zespoły, ale bez podręcznika.
Raport Veeam 2024 Ransomware Trends przedstawia kilka kluczowych spostrzeżeń na temat stanu bezpieczeństwa danych i wyzwań, przed którymi stoją organizacje w zakresie ochrony swoich informacji. Wnioski te są szczególnie istotne dla działów sprzedaży technicznej i profesjonalistów, którzy chcą zrozumieć najnowsze trendy w cyberbezpieczeństwie i ochronie danych.
Dane w chmurze i lokalnie są równie podatne na ataki
Jednym z najbardziej zaskakujących ustaleń raportu jest to, że dane w chmurze i lokalnie są równie podatne na ataki. Nie zaobserwowano znaczących różnic w ilości danych, których dotyczyły ataki, niezależnie od tego, czy znajdowały się one w centrach danych, biurach zdalnych, oddziałach, czy nawet w chmurach publicznych lub prywatnych. Wskazuje to, że cała infrastruktura IT jest równie łatwo dostępna dla atakujących, jak dla uprawnionych użytkowników. Bezproblemowa dostępność zasobów IT dla atakujących podkreśla potrzebę stosowania solidnych środków bezpieczeństwa we wszystkich środowiskach.
Ryzyko ponownego wprowadzenia infekcji w trakcie rekonwalescencji
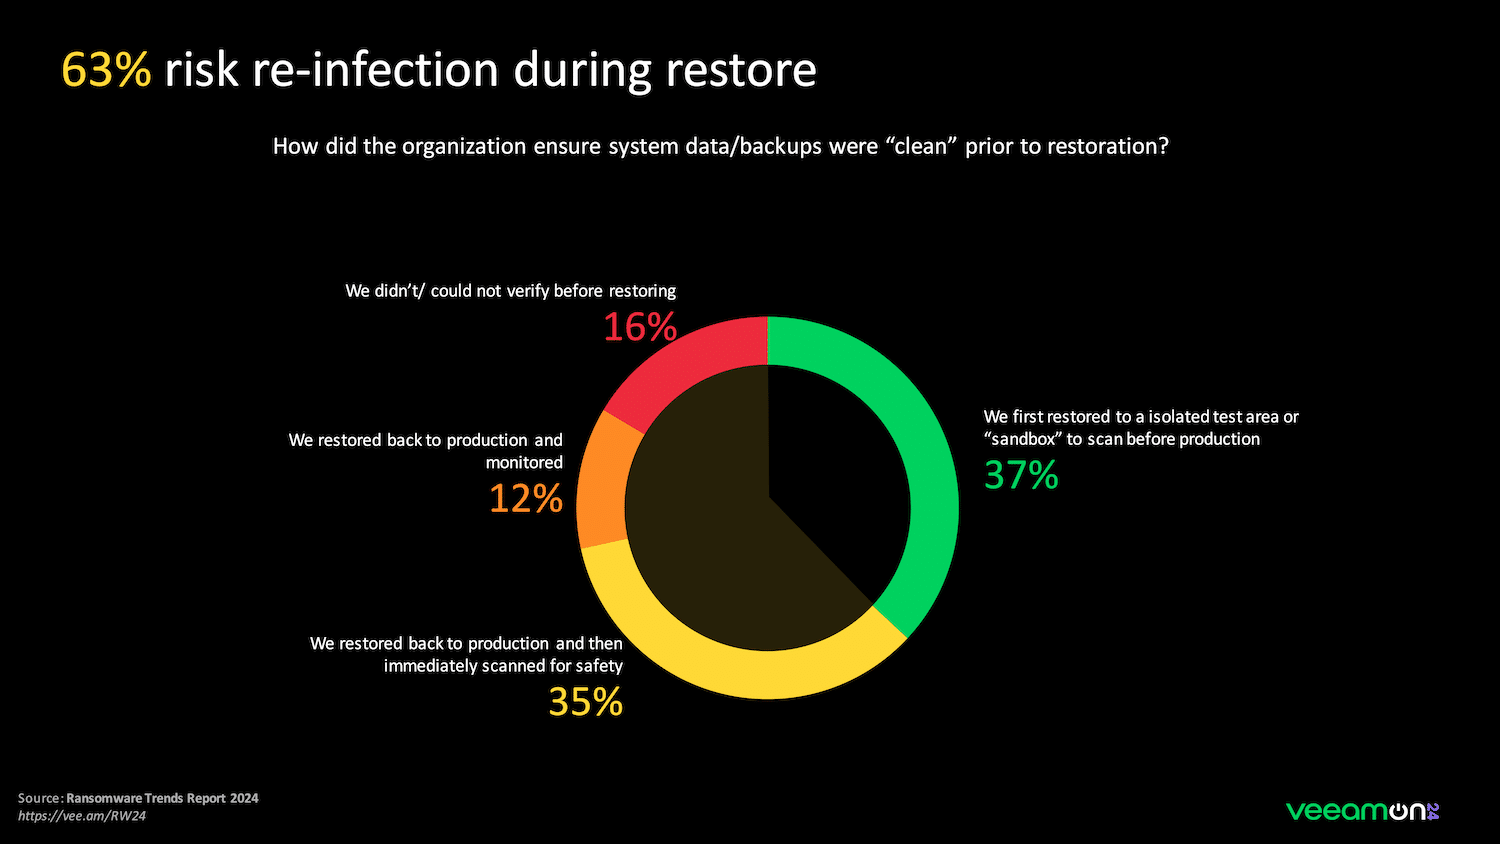
Raport podkreśla również istotne ryzyko związane z procesem odzyskiwania danych po atakach ransomware lub poważnych katastrofach informatycznych. Co alarmujące, prawie dwie trzecie (63%) organizacji jest narażonych na ponowne zainfekowanie podczas próby przywrócenia działania systemów informatycznych. Pod presją szybkiego wznowienia działalności, często pod wpływem nacisków ze strony kadry kierowniczej, wiele organizacji może pominąć kluczowe kroki, takie jak ponowne skanowanie danych w kwarantannie. To niedopatrzenie może prowadzić do przypadkowego przywrócenia zainfekowanych danych lub złośliwego oprogramowania, pogłębiając szkody i wydłużając czas odzyskiwania danych.
Znaczenie zapewnienia odzyskiwalności danych
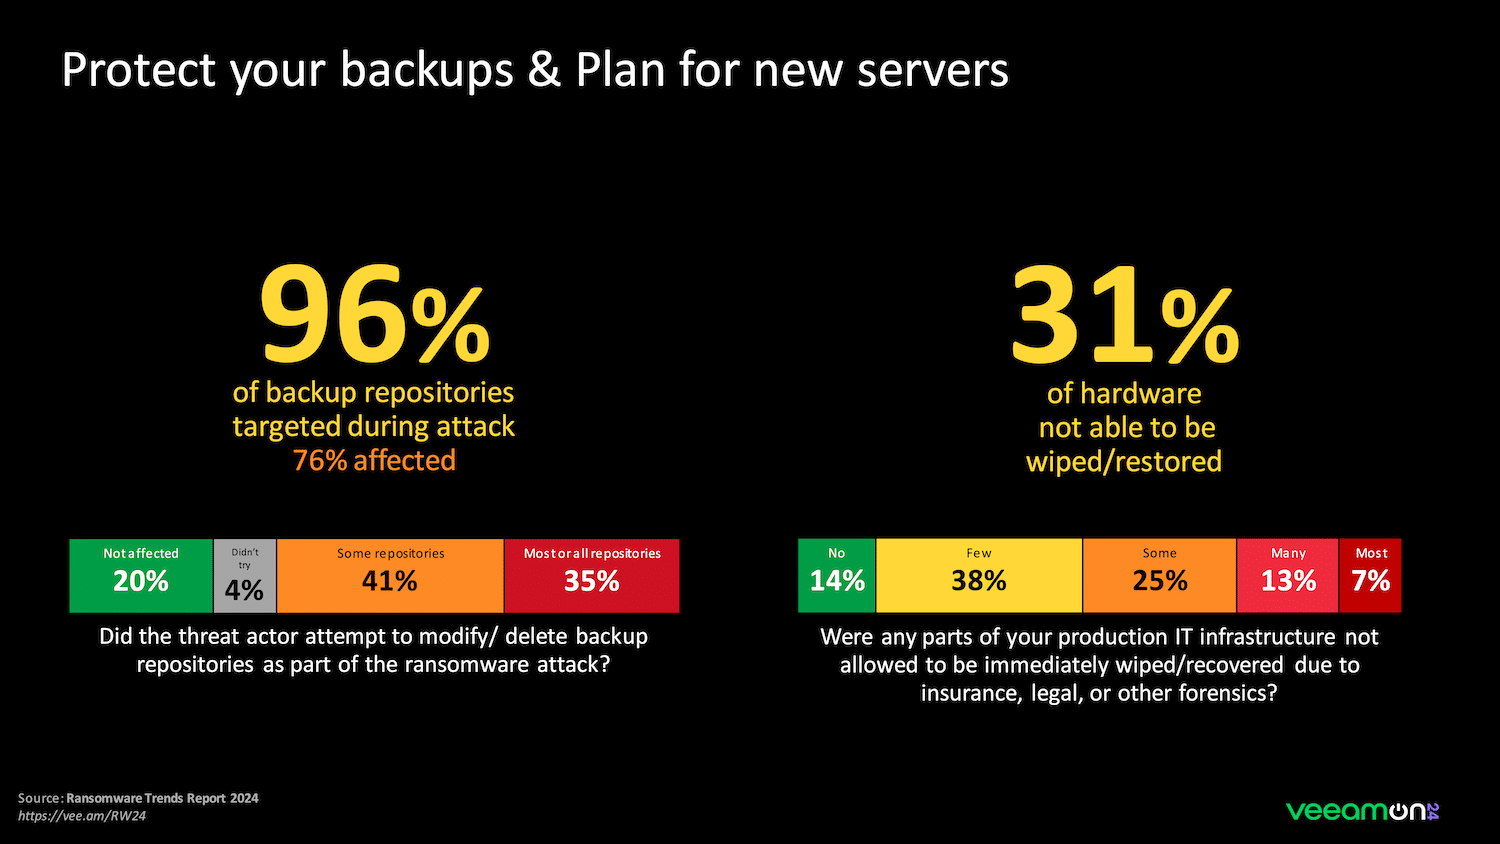
Kluczową lekcją wyciągniętą z poprzednich cyberataków jest znaczenie zapewnienia odzyskiwalności i bezpieczeństwa danych. Raport wskazuje, że zdecydowana większość organizacji dostrzega obecnie wartość niezmienności w swoich strategiach ochrony danych. 75% organizacji korzysta z dysków lokalnych, które można zabezpieczyć przed atakami, a 85% z nich korzysta z pamięci masowej w chmurze z funkcją niezmienności. To przejście w kierunku niezmienności rozwiązań pamięci masowej jest pozytywnym zjawiskiem, wskazującym na poprawę praktyk w zakresie ochrony danych. Jednak, biorąc pod uwagę, że tylko połowa pamięci masowej kopii zapasowych jest niezmiennicza, nadal pozostaje wiele do zrobienia, aby osiągnąć optymalne bezpieczeństwo danych.
Pełny raport Veeam 2024 Ransomware Trends Report jest już dostępny do pobrania pod adresem https://vee.am/RW24.


 Amazon