

Firma Broadcom wydała aktualizacje dla VMware vDefend i VMware Avi Load Balancer, które zwiększają bezpieczeństwo, wydajność, wdrażanie i automatyzację w środowiskach VMware Cloud Foundation 9.1 . Aktualizacje te obejmują vDefend SSP 5.2, vDefend 9.1.1, Avi Load Balancer 32.1.4 oraz vDefend i Avi Conversion Tool 3.0.
Aktualizacje koncentrują się na wdrożeniach chmury prywatnej, w których zespoły IT wdrażają rozproszone mechanizmy bezpieczeństwa obejmujące maszyny wirtualne, usługi Kubernetes, infrastrukturę AI i interfejsy API aplikacji. Broadcom opracowuje te wydania w ramach wielowarstwowego modelu integrującego mikrosegmentację wschód-zachód, zapobieganie włamaniom, analizę złośliwego oprogramowania, funkcje zapory sieciowej dla aplikacji internetowych, zabezpieczenia interfejsów API i dostarczanie aplikacji.
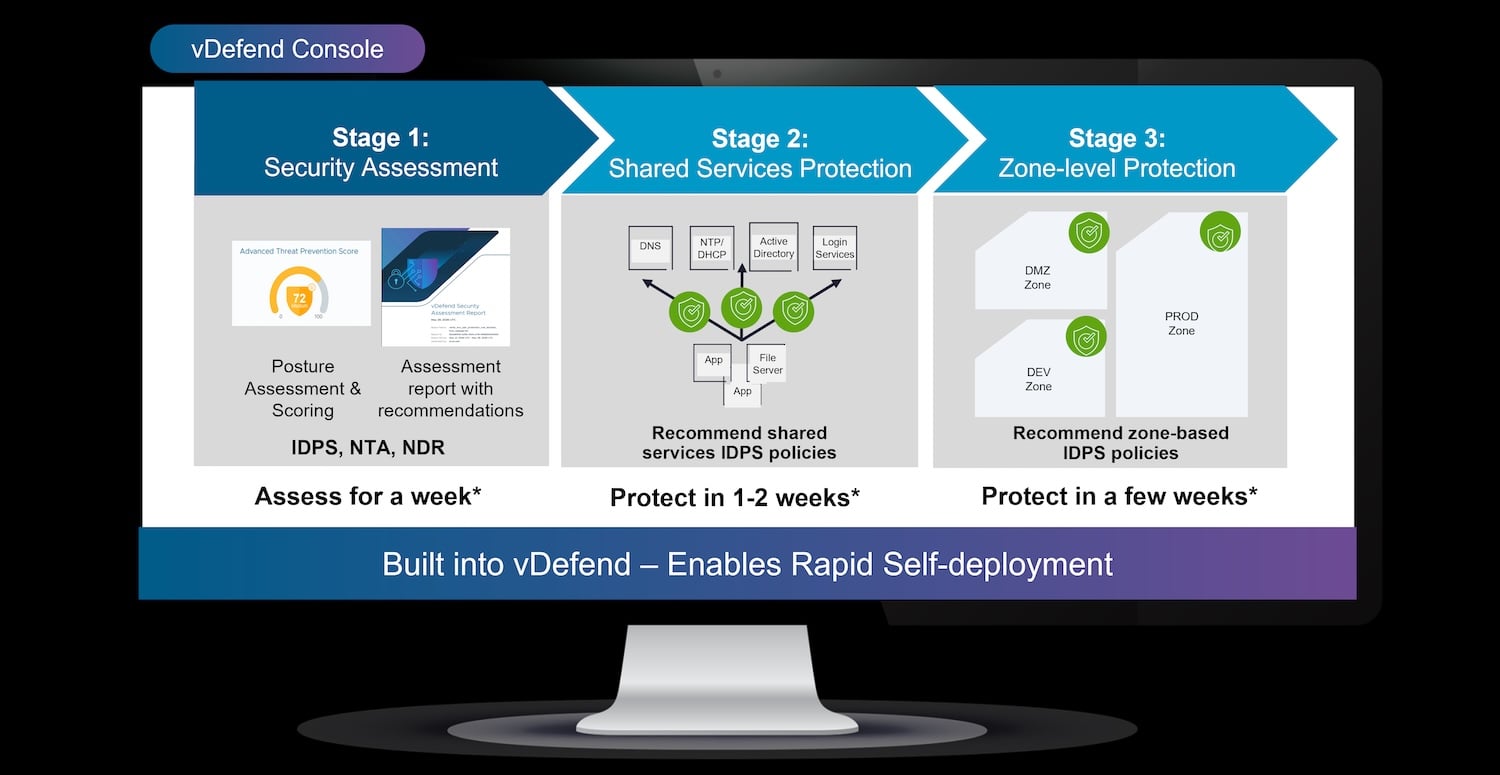
Szybsze wdrażanie vDefend i rozszerzone zabezpieczenia lokalne
Platforma vDefend Security Services wprowadza cykliczny proces wdrażania dla zaawansowanego zapobiegania zagrożeniom (ATP). Proces ten redukuje nakład pracy operacyjnej potrzebny do wdrożenia usług zapobiegania zagrożeniom, zapewniając ukierunkowaną ścieżkę oceny polityk, rekomendacji dotyczących reguł i wdrożenia.

Przepływ pracy integruje się z vDefend Distributed Firewall, wykorzystując widoczność na poziomie obciążenia do oceny stanu bezpieczeństwa i rekomendowania polityk segmentacji. Celem jest skrócenie czasu wdrażania zaawansowanych rozwiązań zapobiegających zagrożeniom i ograniczenie ręcznego tworzenia polityk przez zespoły ds. bezpieczeństwa.
Broadcom dodał również lokalną ochronę przed złośliwym oprogramowaniem poprzez lokalne środowisko testowe (sandboxing). Statyczne i dynamiczne artefakty złośliwego oprogramowania można analizować w środowisku klienta bez konieczności przesyłania danych do usługi chmurowej. Ta opcja jest odpowiednia dla organizacji z wymaganiami dotyczącymi suwerenności danych, danych regulowanych lub środowiska izolowanego.

Wszystkie funkcje vDefend obsługują teraz środowiska odizolowane od sieci. Firma Broadcom poinformowała, że dane wywiadowcze dotyczące zagrożeń można aktualizować w trybie offline, co pozwala odłączonym środowiskom otrzymywać aktualne dane o zagrożeniach, zachowując jednocześnie izolację sieciową.
Natywna ochrona interfejsu API dla maszyn wirtualnych, platformy Kubernetes i obciążeń AI
Avi Load Balancer dodaje teraz natywną ochronę API dla maszyn wirtualnych, usług vSphere Kubernetes i obciążeń AI. Łączy to kontrolę zapory sieciowej aplikacji internetowych z ochroną API, tworząc funkcję WAAP do identyfikowania narażonych interfejsów API, stosowania zabezpieczeń i poprawy widoczności warstwy aplikacji.

Interfejsy API stały się częstą powierzchnią ataku we wdrożeniach chmury prywatnej, zwłaszcza w miarę rozpadu aplikacji na mikrousługi udostępniane za pośrednictwem usług opartych na Kubernetes. Zintegrowanie ochrony API z Avi Load Balancer może zmniejszyć liczbę oddzielnych produktów bezpieczeństwa potrzebnych do ochrony ruchu aplikacji, jednocześnie utrzymując egzekwowanie zasad blisko warstwy równoważenia obciążenia i dostarczania aplikacji.
Wyższa wydajność rozproszonej zapory sieciowej i IDPS
Firma Broadcom poinformowała również o wyższych wynikach przepustowości w przypadku wdrożeń vDefend Distributed Firewall i Distributed Intrusion Detection and Prevention System.
W przypadku rozproszonej zapory sieciowej Broadcom podaje przepustowość do 22 Gb/s na serwerach z kartami sieciowymi 25 GbE, co stanowi wzrost o 129%, oraz do 75 Gb/s w systemach z kartami sieciowymi 100 GbE, co stanowi wzrost o 241%. W skali Broadcom podaje przepustowość rozproszonej zapory sieciowej do 75 Tb/s na instancję VMware Cloud Foundation.

Firma zwiększyła również wydajność rozproszonego IDPS do 17 Gb/s na serwer, co stanowi wzrost o 89%. Broadcom deklaruje skalowalną przepustowość IDPS do 17 Tb/s na instancję VCF. Wszystkie dane dotyczące wydajności oparte są na wewnętrznych wynikach testów Broadcom z lipca 2026 r.
Te możliwości obsługują wirtualne łatanie na poziomie obciążenia. Rozproszony system IDPS może kontrolować ruch i blokować próby wykorzystania luk w warstwie hiperwizora, zapewniając kontrolę kompensacyjną podczas testowania i wdrażania poprawek oprogramowania przez organizacje. Jest to szczególnie istotne w przypadku infrastruktury AI i innych środowisk o dużej ilości danych, gdzie natężenie ruchu bocznego może być znaczne.
Zmniejszona ilość zajmowanego miejsca w SSP i wzrost przepustowości AVI
vDefend SSP 5.2 wprowadza model wdrożenia dwuwęzłowego. Firma Broadcom twierdzi, że taka konfiguracja może zmniejszyć infrastrukturę fizyczną potrzebną do obsługi SSP nawet o 33 procent, zachowując jednocześnie funkcjonalność segmentacji poziomej.
Avi Load Balancer zyskuje również usprawnienia w zakresie skalowania w poziomie. Broadcom deklaruje przepustowość do 12.25 Tb/s na instancję kontrolera, co stanowi wzrost o 88%. W przypadku dużych środowisk aplikacji, celem jest uzyskanie większej gęstości dostarczania aplikacji bez proporcjonalnej rozbudowy infrastruktury równoważenia obciążenia.
Asystent AI i automatyzacja migracji zapór sieciowych
Zarówno vDefend Distributed Firewall, jak i Avi Load Balancer zawierają teraz Asystenta AI, który upraszcza administrację, rozwiązywanie problemów i procesy naprawcze. Firma Broadcom nie podała szczegółów wdrożenia, ale określiła go jako wbudowane narzędzie mające na celu zmniejszenie złożoności operacyjnej w zakresie bezpieczeństwa i równoważenia obciążenia.

Zaktualizowane narzędzie vDefend and Avi Conversion Tool, vACT 3.0, dodaje funkcje migracji, umożliwiając przejście ze starszych zapór opartych na agentach na vDefend Distributed Firewall. Narzędzie automatyzuje elementy migracji zasad zapory i zmniejsza nakład pracy związany z przejściem na rozproszony model segmentacji oparty na hiperwizorze.
Nowe funkcje są zgodne z rozwiązaniem VMware Cloud Foundation 9.1.


 Amazon