

Firma Western Digital ogłosiła obsługę kryptografii postkwantowej (PQC) w swoich najnowszych dyskach twardych Ultrastar UltraSMR. Jest to jedno z pierwszych wdrożeń zatwierdzonych przez NIST algorytmów odpornych na ataki kwantowe w sprzęcie pamięci masowej. Nowe dyski przechodzą obecnie proces kwalifikacji u wielu klientów z branży hiperskalowej, ponieważ operatorzy infrastruktury chmurowej i sztucznej inteligencji (AI) rozpoczynają ocenę długoterminowej odporności kryptograficznej w warstwie pamięci masowej.
Firma postrzega ten ruch jako odpowiedź na zmieniającą się naturę infrastruktury AI, w której trwałość danych staje się równie ważna, co wydajność obliczeniowa. Oczekuje się, że duże jeziora danych AI obsługujące obciążenia związane z trenowaniem, wnioskowaniem i analizą będą funkcjonować przez lata, co stwarza nowe obawy dotyczące bezpieczeństwa związane z przyszłymi atakami kwantowymi.
Firma Western Digital poinformowała, że nowa implementacja koncentruje się na ochronie źródła zaufania urządzenia, integralności oprogramowania sprzętowego i zarządzaniu kluczami kryptograficznymi, a nie na szyfrowaniu danych w spoczynku. Celem jest wzmocnienie infrastruktury pamięci masowej przed przyszłymi zagrożeniami, takimi jak ataki typu „zbierz teraz, odszyfruj później” (HNDL), w których zaszyfrowane dane zebrane dzisiaj mogłyby zostać odszyfrowane po pojawieniu się odpowiednio wydajnych systemów kwantowych.
Infrastruktura o długim cyklu życia stwarza ryzyko kwantowe
Infrastruktura dysków twardych przedsiębiorstw często pozostaje w użyciu przez pięć lat lub dłużej, potencjalnie pokrywając się z pojawieniem się systemów obliczeń kwantowych o znaczeniu kryptograficznym. Tak długi okres eksploatacji stwarza zagrożenie dla platform pamięci masowej, które opierają się wyłącznie na tradycyjnych schematach kryptografii klucza publicznego, takich jak RSA i ECC.
Firma Western Digital zauważyła, że ataki na poziomie oprogramowania sprzętowego stanowią coraz większe zagrożenie w nowoczesnych środowiskach pamięci masowej. Wystarczająco zaawansowany kwantowy przeciwnik mógłby teoretycznie sfałszować sygnatury oprogramowania sprzętowego lub naruszyć łańcuchy zaufania, umożliwiając złośliwym aktualizacjom oprogramowania sprzętowego pozorowanie legalności. Wraz z rosnącą automatyzacją zarządzania flotą i zdalnego serwisowania przez operatorów infrastruktury, utrzymanie zaufanej walidacji oprogramowania sprzętowego staje się kluczowe.
Szczegóły wdrożenia PQC
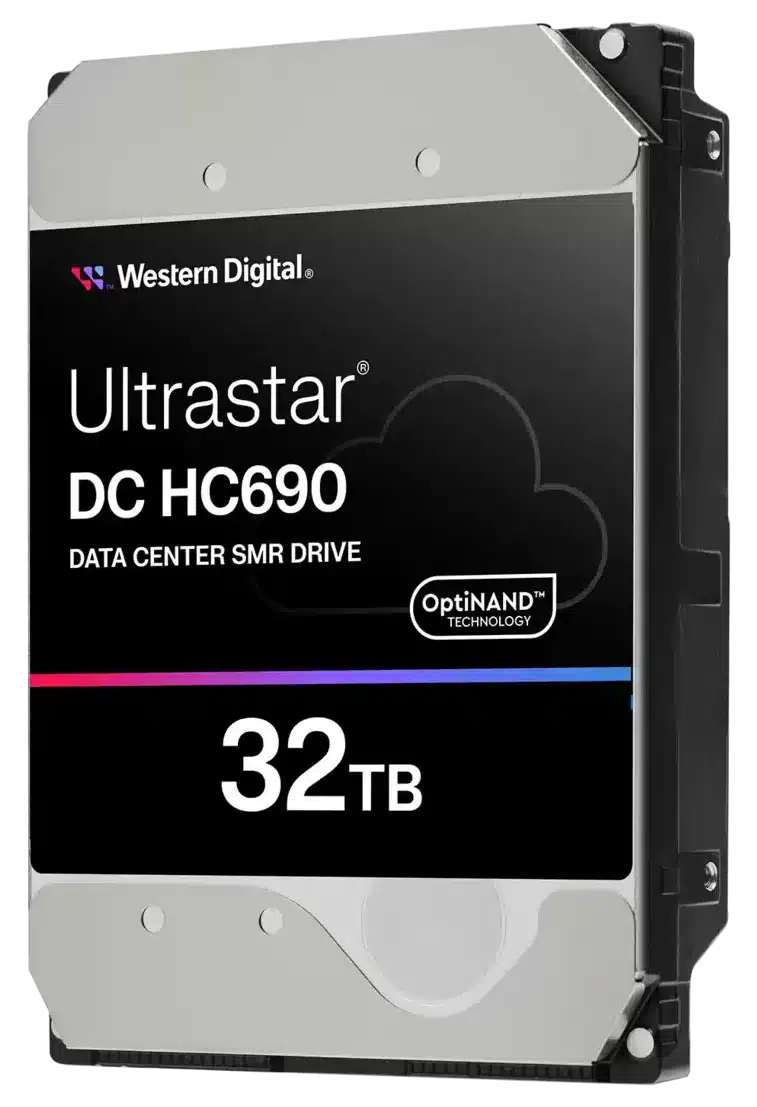
Wdrożenie PQC firmy debiutuje na platformie UltraSMR Ultrastar DC HC6100. Firma Western Digital poinformowała, że wdrożenie ma na celu zabezpieczenie łańcuchów zaufania urządzeń w całym procesie produkcji, wdrażania i serwisowania w terenie.
Implementacja wykorzystuje ML-DSA-87, znormalizowany algorytm NIST FIPS 204, opracowany na podstawie CRYSTALS-Dilithium, zapewniający podpisywanie kodu o wysokim poziomie bezpieczeństwa. Western Digital korzysta również z modelu podwójnego podpisywania, łączącego ML-DSA-87 z RSA-3072, aby zachować zgodność z istniejącą infrastrukturą, a jednocześnie wprowadzić zabezpieczenia odporne na ataki kwantowe.
Firma wdrożyła również infrastrukturę klucza publicznego (PKI) z obsługą PQC oraz przepływy pracy modułu bezpieczeństwa sprzętowego (HSM), aby wspierać wydawanie kluczy, zarządzanie cyklem życia i rotację. Zabezpieczenia operacyjne obejmują zabezpieczenia przed wycofaniem zmian i obsługę podwójnego podpisu, co ma na celu uproszczenie wdrażania w zróżnicowanych flotach sprzętowych bez zakłócania obecnych przepływów pracy w przedsiębiorstwie.
Dyrektor ds. technologii i starszy wiceprezes Western Digital, dr Xiaodong „Carl” Che, powiedział, że szybkie tempo rozwoju komputerów kwantowych wymusza konieczność aktualizacji modeli bezpieczeństwa infrastruktury, szczególnie w środowiskach opartych na sztucznej inteligencji, które zarządzają długoterminowymi i coraz cenniejszymi zbiorami danych. Dodał, że wdrożenie firmy jest zgodne z nowymi standardami, w tym wytycznymi NIST i zaleceniami CNSA 2.0.
Firma Western Digital spodziewa się, że z czasem rozszerzy obsługę PQC na kolejne rodziny produktów HDD klasy korporacyjnej, ponieważ wymagania dotyczące infrastruktury zapewniającej bezpieczeństwo kwantowe staną się powszechniejsze w środowiskach hiperskalowalnych i korporacyjnych.


 Amazon