

Infrastruktura tworzenia kopii zapasowych i odzyskiwania danych zawsze była tą częścią centrum danych, która przyciąga najwięcej uwagi w przypadku awarii, ale ten schemat uległ zmianie. Ransomware sprawił, że tworzenie kopii zapasowych stało się ostatnią linią obrony, a nie polisą ubezpieczeniową, co wpłynęło na zmianę oczekiwań operacyjnych. Czasy odzyskiwania danych, które były akceptowalne pięć lat temu, są teraz obciążeniem; same dane zapasowe stanowią główny cel; a zespoły odpowiedzialne za cyberodporność są mniejsze i mniej wyspecjalizowane niż kiedyś, mimo że zarządzane przez nie platformy stały się bardziej złożone.
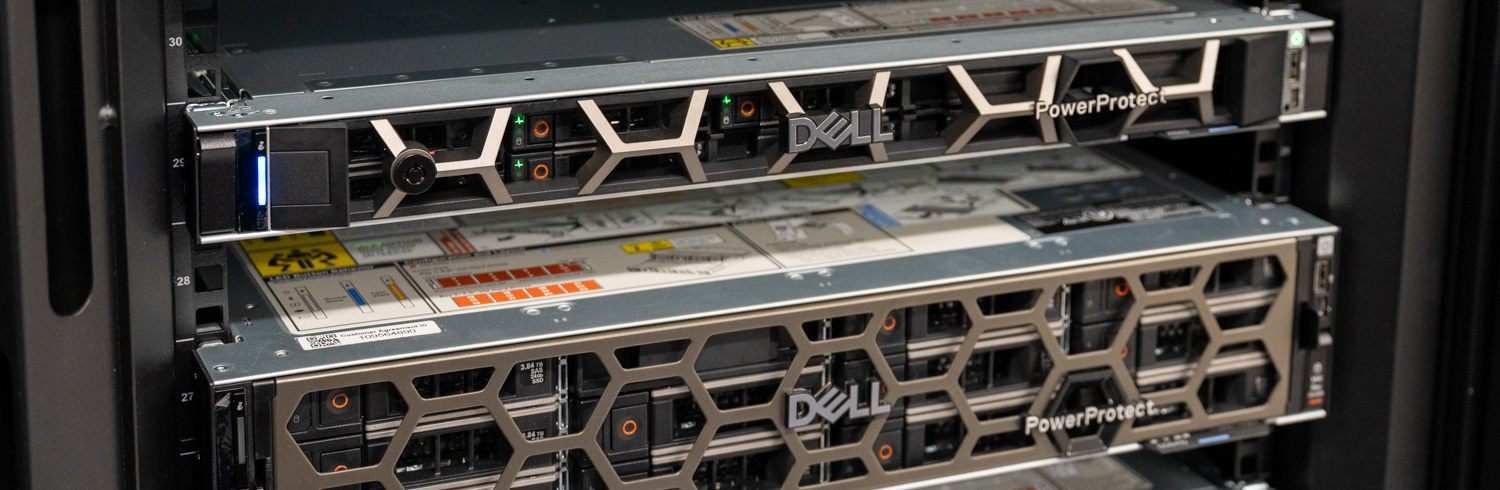
Odpowiedzią firmy Dell na tę zmianę jest PowerProtect One. Platforma opiera się na produktach, które klienci już znają, a wprowadzenie PowerProtect One sygnalizuje silniejsze pozycjonowanie: to odpowiedź firmy Dell na historyczny kompromis między otwartymi ekosystemami a zintegrowanym zarządzaniem. PowerProtect One to ujednolicona platforma cyberodporności, która łączy zarządzanie, koordynację i bezpieczną ochronę pamięci masowej w jednym, inteligentnym rozwiązaniu.
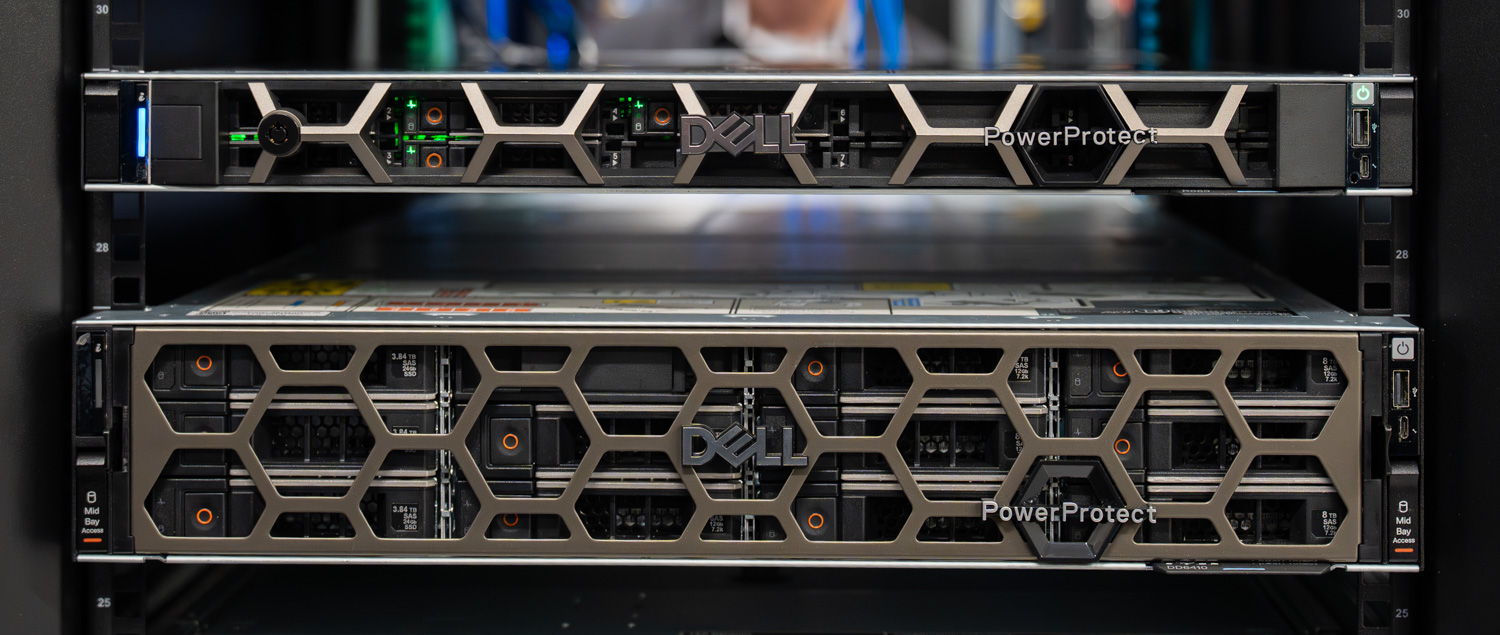
Zaprojektowany z myślą o ochronie danych krytycznych dla biznesu w dowolnym środowisku, PowerProtect One upraszcza sposób, w jaki organizacje budują i wdrażają cyberodporność – bez konieczności rezygnowania z heterogenicznych ekosystemów, na których już polegają. Zbudowany na połączeniu zalet PowerProtect Data Manager i PowerProtect Data Domain, PowerProtect One zapewnia pojedynczą płaszczyznę kontroli, która definiuje polityki, zarządza zasobami i obsługuje przepływy pracy operacyjnej w chronionym środowisku. W ciągu ostatnich kilku lat pisaliśmy obszernie o Data Domain, a szersza platforma Data Domain pozostaje najszerzej wdrażanym, specjalnie zaprojektowanym systemem tworzenia kopii zapasowych na rynku, z ponad 15 000 aktywnych klientów na całym świecie.
Platforma w dużym stopniu opiera się również na Asystencie AI, funkcji, która w obecnym klimacie operacyjnym nabiera większego znaczenia niż kilka lat temu. Zespoły ds. tworzenia kopii zapasowych i odzyskiwania danych są mniejsze i coraz częściej zatrudniają specjalistów o ogólnym profilu; wzrosła liczba powtarzalnych zadań monitorowania i triażu, a czas reakcji na ataki ransomware lub inicjowania odzyskiwania danych uległ skróceniu. Asystent AI pobiera dane telemetryczne w czasie rzeczywistym z całej platformy, odpowiada na zapytania w języku naturalnym dotyczące stanu ochrony, nieudanych zadań, pojemności i kondycji systemu oraz wyświetla klikalne linki nawigacyjne, które prowadzą administratorów bezpośrednio od pytania do działania. Łączy się z hostowanym przez klienta systemem LLM za pośrednictwem konfigurowalnego punktu końcowego API i działa w oparciu o wyselekcjonowaną wiedzę o produktach firmy Dell. Dzięki temu odpowiedzi opierają się zarówno na rzeczywistym stanie systemu, jak i dokumentacji firmy Dell, a nie na ogólnych wynikach sztucznej inteligencji.
W niniejszej analizie analizujemy platformę PowerProtect One, która pojawi się na targach Dell Technologies World 2026, w tym jej funkcjonalność, architekturę otwartego ekosystemu, która umożliwia współpracę z platformą narzędzi do tworzenia kopii zapasowych innych firm, możliwości cyberodporności oparte na niezmienności i wykrywaniu anomalii, a także sposób, w jaki asystent AI zmienia ścieżkę od pytania do odpowiedzi. Omawiamy również, jak platforma będzie wyglądać po premierze, ponieważ Dell sygnalizuje wsparcie dla innych modeli w rodzinie Data Domain.
Otwarty ekosystem i architektura pamięci masowej
Jednym z najwyraźniejszych sygnałów, jak PowerProtect One działa jako ujednolicona platforma cyberodporności, jest jego podejście do przechowywania danych. Kopie zapasowe danych przechowywane są w jednostkach pamięci masowej, które administratorzy tworzą i zarządzają nimi bezpośrednio z ujednoliconego interfejsu, znanego każdemu, kto pracował z Data Domain. Różnica polega na sposobie, w jaki platforma obsługuje te jednostki pamięci masowej po ich utworzeniu.
Jednostka pamięci masowej w PowerProtect One może służyć dwóm różnym celom. Pierwszym jest wewnętrzne wykorzystanie przez własne polityki ochrony rozwiązania, z zaplanowanymi i skoordynowanymi zadaniami tworzenia kopii zapasowych, a dane trafiają do jednostki pamięci masowej dedykowanej dla tej polityki. Drugie jest bardziej interesujące. Tę samą konstrukcję jednostki pamięci masowej można udostępnić zewnętrznie za pośrednictwem DD Boost, umożliwiając aplikacjom do tworzenia kopii zapasowych innych firm zapisywanie danych bezpośrednio do PowerProtect One jako celu. Commvault, HYCU, Veeam i inni partnerzy ekosystemu DD Boost mogą wykorzystywać platformę jako pamięć masową kopii zapasowych bez konieczności zmiany własnego stosu oprogramowania, a dane są przechowywane w tej samej pamięci masowej z tymi samymi opcjami redukcji, kompresji i blokady retencji, co w przypadku kopii zapasowych koordynowanych przez firmę Dell.
To praktyczny mechanizm leżący u podstaw podejścia firmy Dell „otwartość z założenia, integracja z doświadczenia”. Klienci korzystający z mieszanych środowisk nie muszą wybierać między zachowaniem narzędzi do tworzenia kopii zapasowych, które ich zespoły już znają, a konsolidacją na ujednoliconej warstwie pamięci masowej. Mogą to robić jednocześnie. Platforma oferuje również niezwykle szeroki katalog obciążeń roboczych za pośrednictwem PowerProtect One, z natywną ochroną dla VMware, Hyper-V, Nutanix AHV, Kubernetes, Oracle, SQL, Exchange, SAP HANA, systemów plików, NAS oraz Storage Direct Protection dla Dell PowerStore i Dell PowerMax. Ta głębia ochrony ma znaczenie, ponieważ pozwala platformie służyć jako warstwa ochronna dla niemal wszystkiego w środowisku, bez narzucania decyzji o wyborze narzędzi samym obciążeniom roboczym.
W praktyce tworzenie jednostek pamięci masowej jest proste. Administratorzy definiują limity miękkie i twarde, ustawiają limity strumieni, włączają blokadę retencji, gdy wymagana jest niezmienność, oraz stosują dostrajanie specyficzne dla obciążenia, gdy jest to konieczne. Obsługiwane są zarówno warstwy aktywne, jak i chmurowe, dzięki czemu dane mogą pozostać lokalne lub rozszerzyć się na obiektową pamięć masową w chmurze, w zależności od wymagań dotyczących retencji i dostępu. Jednostki pamięci masowej nie są wyłącznie konstrukcją firmy Dell na tej platformie. Są one wykorzystywane przez PowerProtect One i narzędzia innych firm oddzielnie, ale jako część współdzielonej warstwy pamięci masowej.
Cyberodporność w fazie projektowania
Oprócz wykrywania anomalii i operacyjnych przepływów pracy, które je generują, PowerProtect One oferuje funkcje bezpieczeństwa i zgodności wymagane przez środowiska korporacyjne. Platforma obsługuje zgodność ze standardem FIPS 140/2 dla operacji kryptograficznych, szyfrując wszystkie dane w trakcie transmisji i umożliwiając włączenie szyfrowania w spoczynku dla przechowywanych kopii zapasowych. Gotowość na zgodność z Common Criteria jest częścią tej samej strategii zgodności, a firma Dell przeprowadza na platformie ciągłe skanowanie bezpieczeństwa w poszukiwaniu złośliwego oprogramowania, aktywności rootkitów, luk w zabezpieczeniach systemu operacyjnego, integralności kontenerów i luk w interfejsie API.
Kontrola dostępu obejmuje wiele ścieżek uwierzytelniania. Integracje z logowaniem jednokrotnym obejmują Okta, Microsoft Entra ID, PingOne i RSA SecurID. Jednocześnie uwierzytelnianie wieloskładnikowe jest obsługiwane przez dostawców TOTP, takich jak Google Authenticator, Microsoft Authenticator, Authy, Duo i LastPass. Kontrola dostępu oparta na rolach ogranicza działania administracyjne do odpowiednich użytkowników, a rejestrowanie audytów rejestruje aktywność na platformie w celu weryfikacji zgodności i analizy śledczej.
Blokada retencji to mechanizm niezmienności najściślej powiązany z ochroną przed ransomware. Po zastosowaniu, dane kopii zapasowej nie mogą zostać usunięte ani zmodyfikowane przed upływem okresu retencji, nawet przez administratorów z podwyższonymi uprawnieniami. Platforma obsługuje zarówno tryby zarządzania, jak i zgodności, umożliwiając organizacjom dostosowanie się do wymogów regulacyjnych, które wymagają bardziej rygorystycznych kontroli niezmienności. W połączeniu z przepływami pracy wykrywania anomalii, które sygnalizują podejrzane zmiany w danych kopii zapasowych, blokada retencji zapewnia PowerProtect One fundament do bezproblemowego odzyskiwania danych po atakach ransomware bez konieczności korzystania z zainfekowanego środowiska produkcyjnego.
Zarządzanie PowerProtect One
Dzień 1: Wdrożenie
Pierwsze wdrożenie urządzenia PowerProtect One przebiega szybko i sprawnie. W naszym teście system może być gotowy do użycia w mniej niż 10 minut po konfiguracji. Początkowa konfiguracja koncentruje się na uruchomieniu podstawowych usług, zamiast przeprowadzać użytkowników przez długi proces provisioningu.
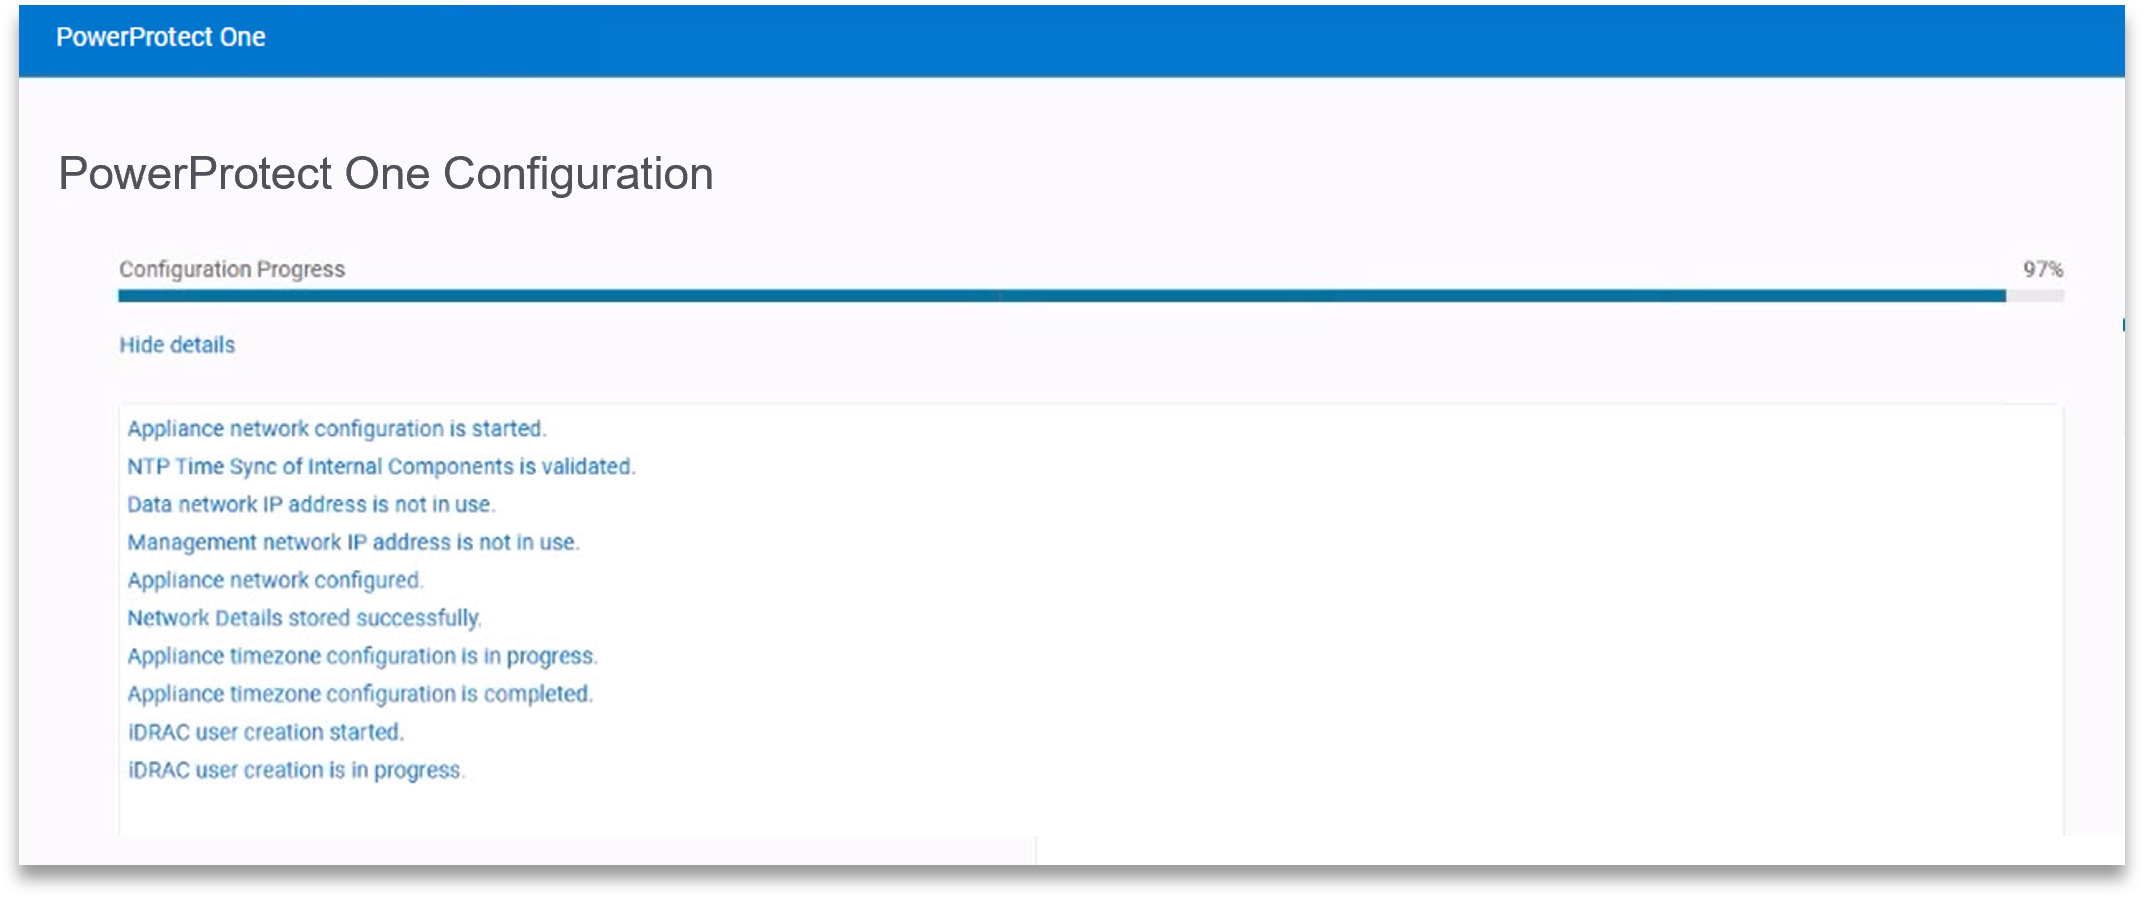
Wczesna konfiguracja obejmuje sieć hosta, ustawienia czasu oraz dostęp do kontrolera iDRAC dla sprzętu bazowego. Firma Dell dołącza konto iDRAC tylko do odczytu, co okazało się przydatne w praktyce. Zapewnia ono wgląd w stan sprzętu i alerty bez ryzyka przypadkowych zmian lub wyłączeń, co staje się szczególnie istotne w środowiskach zarządzających flotą systemów Dell.
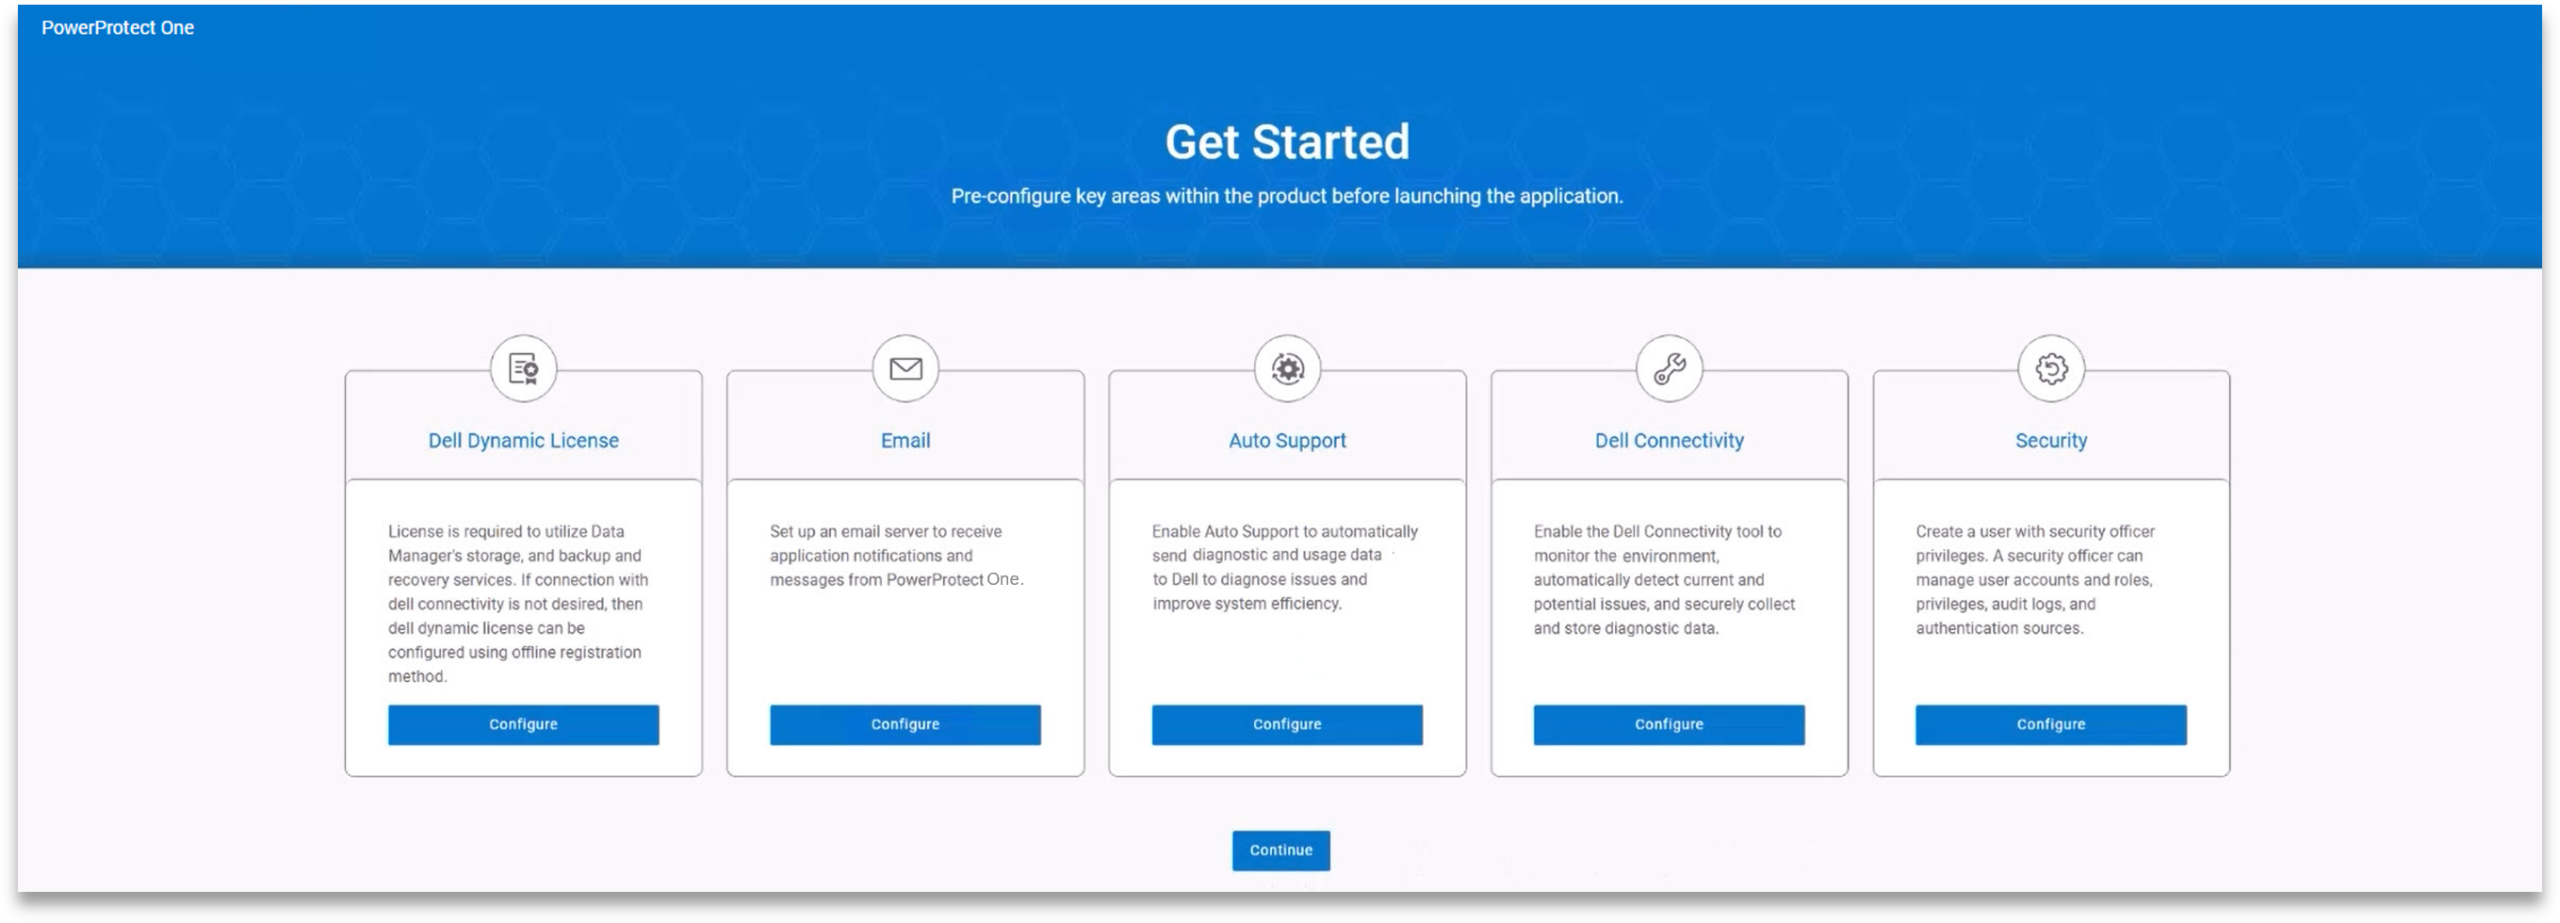
Po pierwszym zalogowaniu platforma prezentuje użytkownikowi przepływ pracy „Rozpocznij”. Obejmuje on powiadomienia e-mail, funkcję AutoSupport, ustawienia zabezpieczeń i licencjonowanie. Chociaż wszystkie te elementy można skonfigurować później, ich wcześniejsze włączenie pomaga użytkownikom uniknąć krytycznych pominięć i szybko doprowadzić urządzenie do stanu gotowości produkcyjnej.
Dzień 2: Operacje
Unified Dashboard
Codzienne operacje koncentrują się wokół tego, co Dell nazywa Ujednoliconym Panelem. Z tego miejsca PowerProtect One może zarządzać wieloma zarejestrowanymi systemami, zapewniając administratorom wgląd i kontrolę nad wszystkimi podłączonymi systemami w całym środowisku.
W praktyce pulpit nawigacyjny wyświetla najważniejsze informacje systemowe, które najprawdopodobniej sprawdzisz w pierwszej kolejności. Aktywność zadań jest wyraźnie wyświetlana we wszystkich systemach, w tym w trakcie tworzenia, ukończonych i nieudanych kopii zapasowych. Stan systemu jest podzielony na usługi, ochronę, pamięć masową i zabezpieczenia, co ułatwia identyfikację problemów bez konieczności przeszukiwania wielu menu.
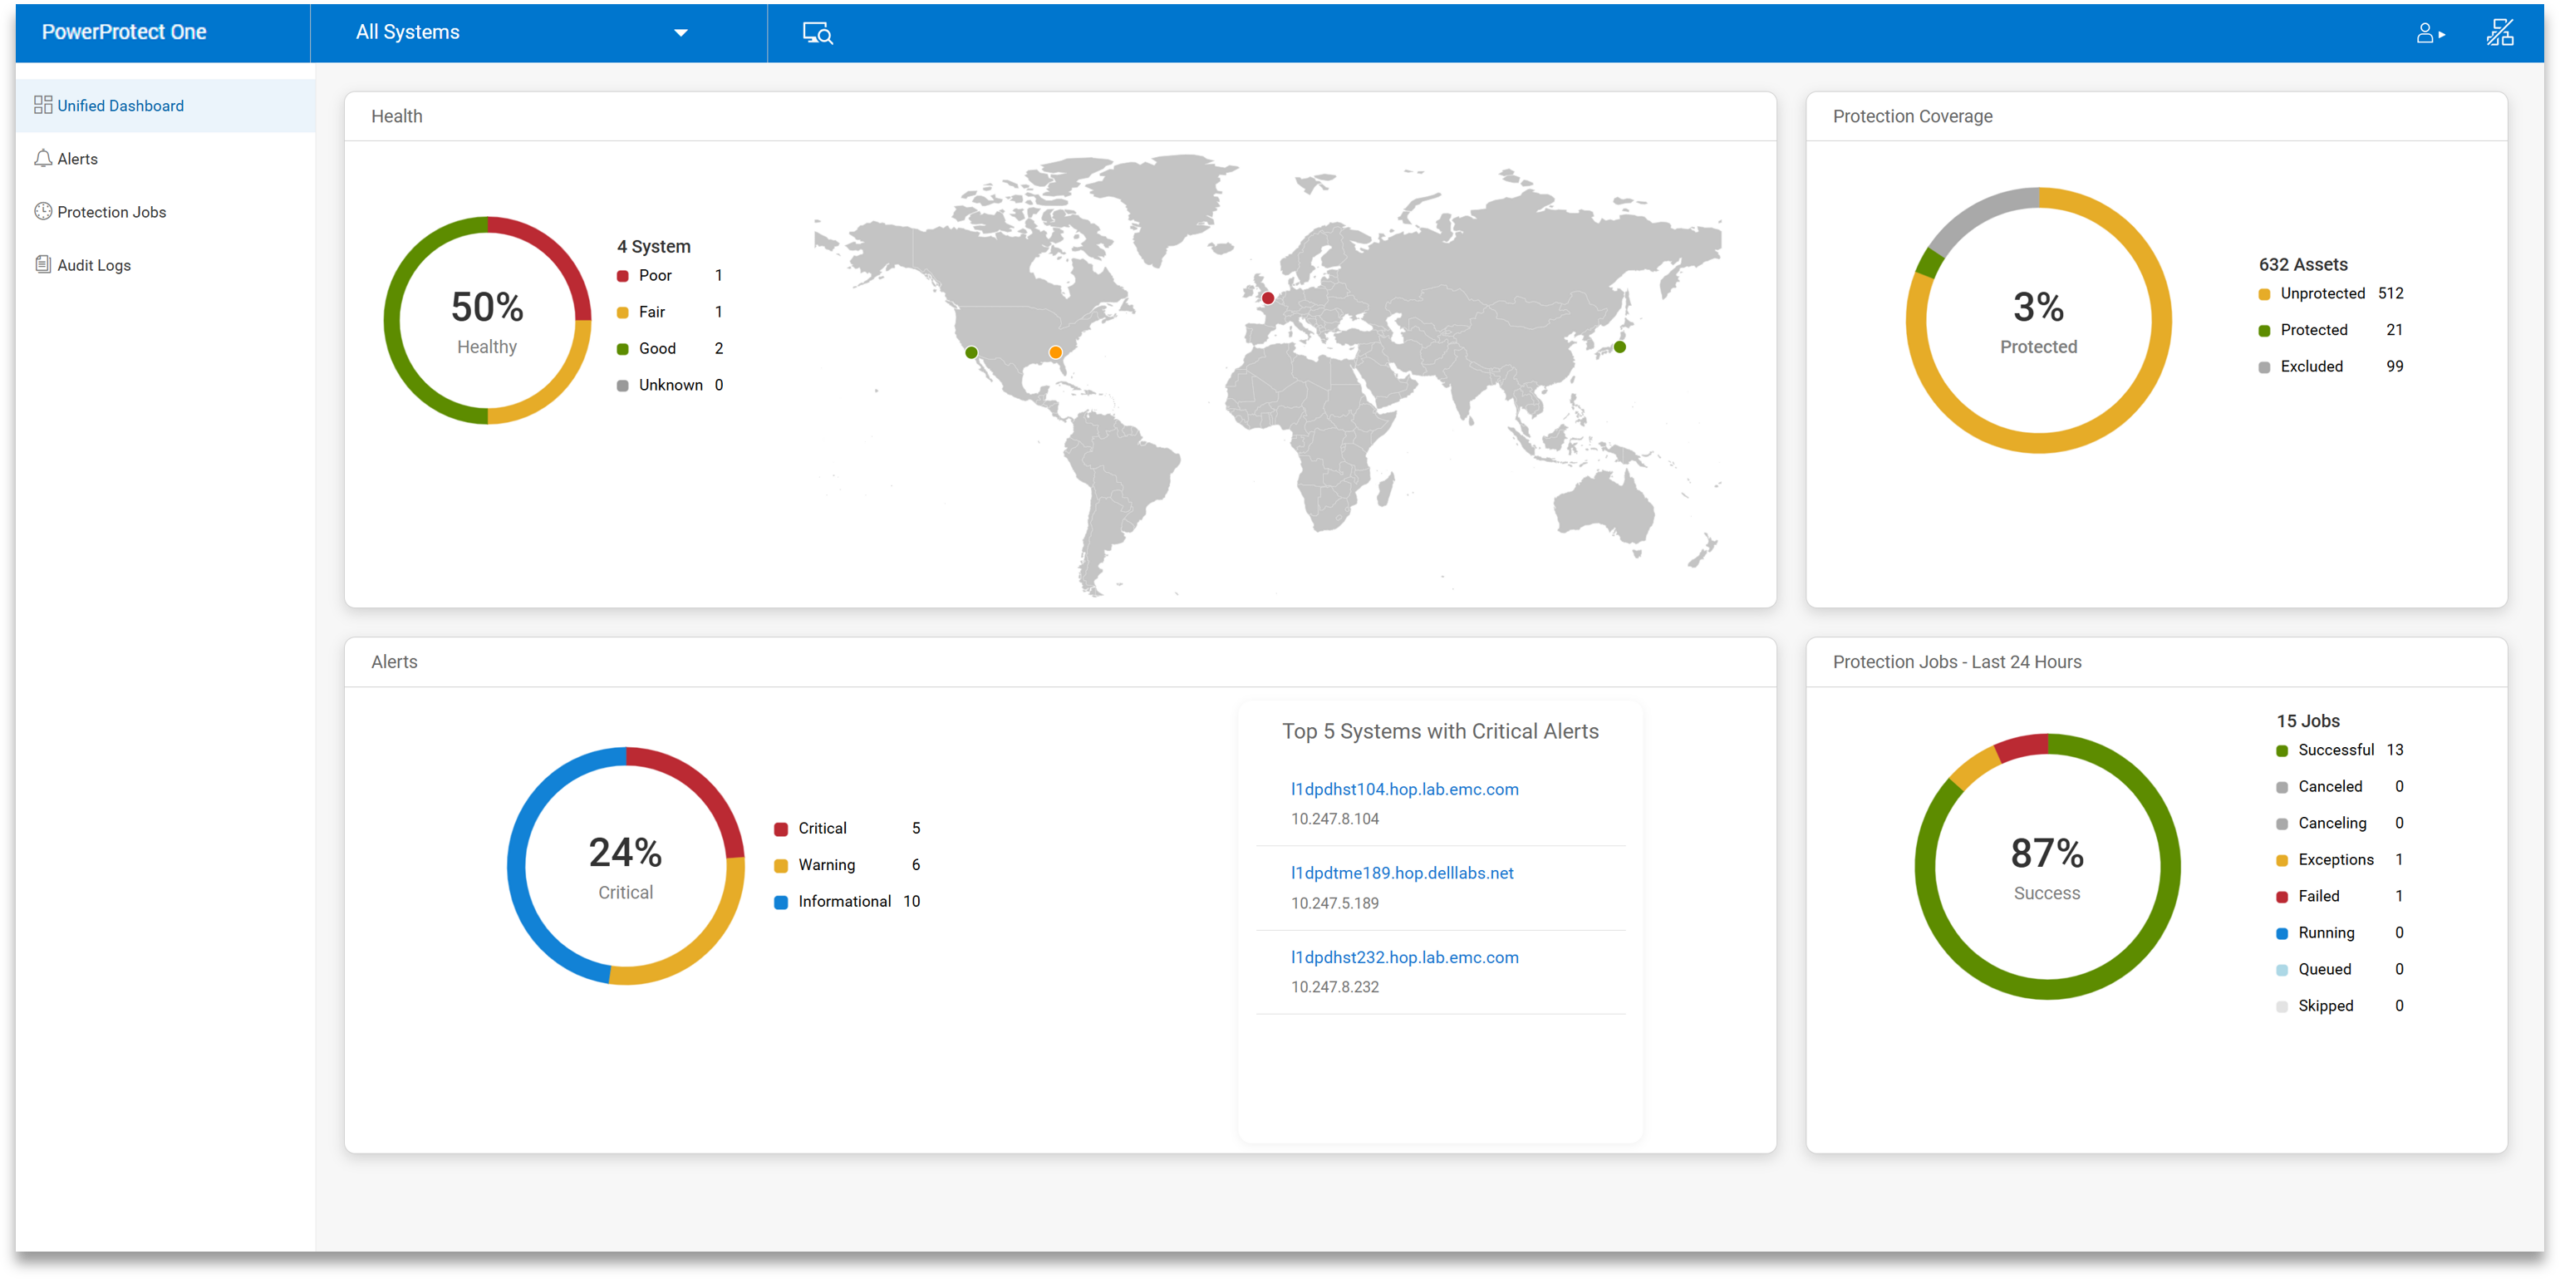
Pojemność jest również łatwa do śledzenia dzięki wyświetlanemu z góry aktywnemu wykorzystaniu poziomów i dostępnej przestrzeni. Panel pokazuje również całkowitą liczbę chronionych zasobów, ostatnie anomalie i efektywność redukcji danych, co zapewnia bogaty kontekst dotyczący codziennego funkcjonowania systemów w danym środowisku.
Nawigacja wykorzystuje zagnieżdżony układ drzewa po lewej stronie. Dzięki temu wszystko jest przewidywalne. Podczas przeglądania konkretnego systemu lub alertu wystarczy kilka kliknięć, aby przełączać się między widokami bez utraty orientacji.
Tworzenie jednostki pamięci masowej
Pamięć masowa w PowerProtect One opiera się na jednostkach pamięci masowej, które pełnią funkcję podstawowych kontenerów dla danych zapasowych w ramach różnych zasad. Jednostki pamięci masowej są tworzone bezpośrednio z zakładki „Infrastruktura” i generują niewielkie obciążenie.
Każdą jednostkę pamięci masowej można skonfigurować z miękkimi i twardymi limitami, a także limitami strumieniowania, aby kontrolować przepustowość. Dostępna i prosta w użyciu blokada retencji pozwala na zachowanie niezmienności kopii zapasowych przez określony czas. Podczas naszych testów włączenie tej funkcji było łatwe i nie komplikowało przepływu pracy.
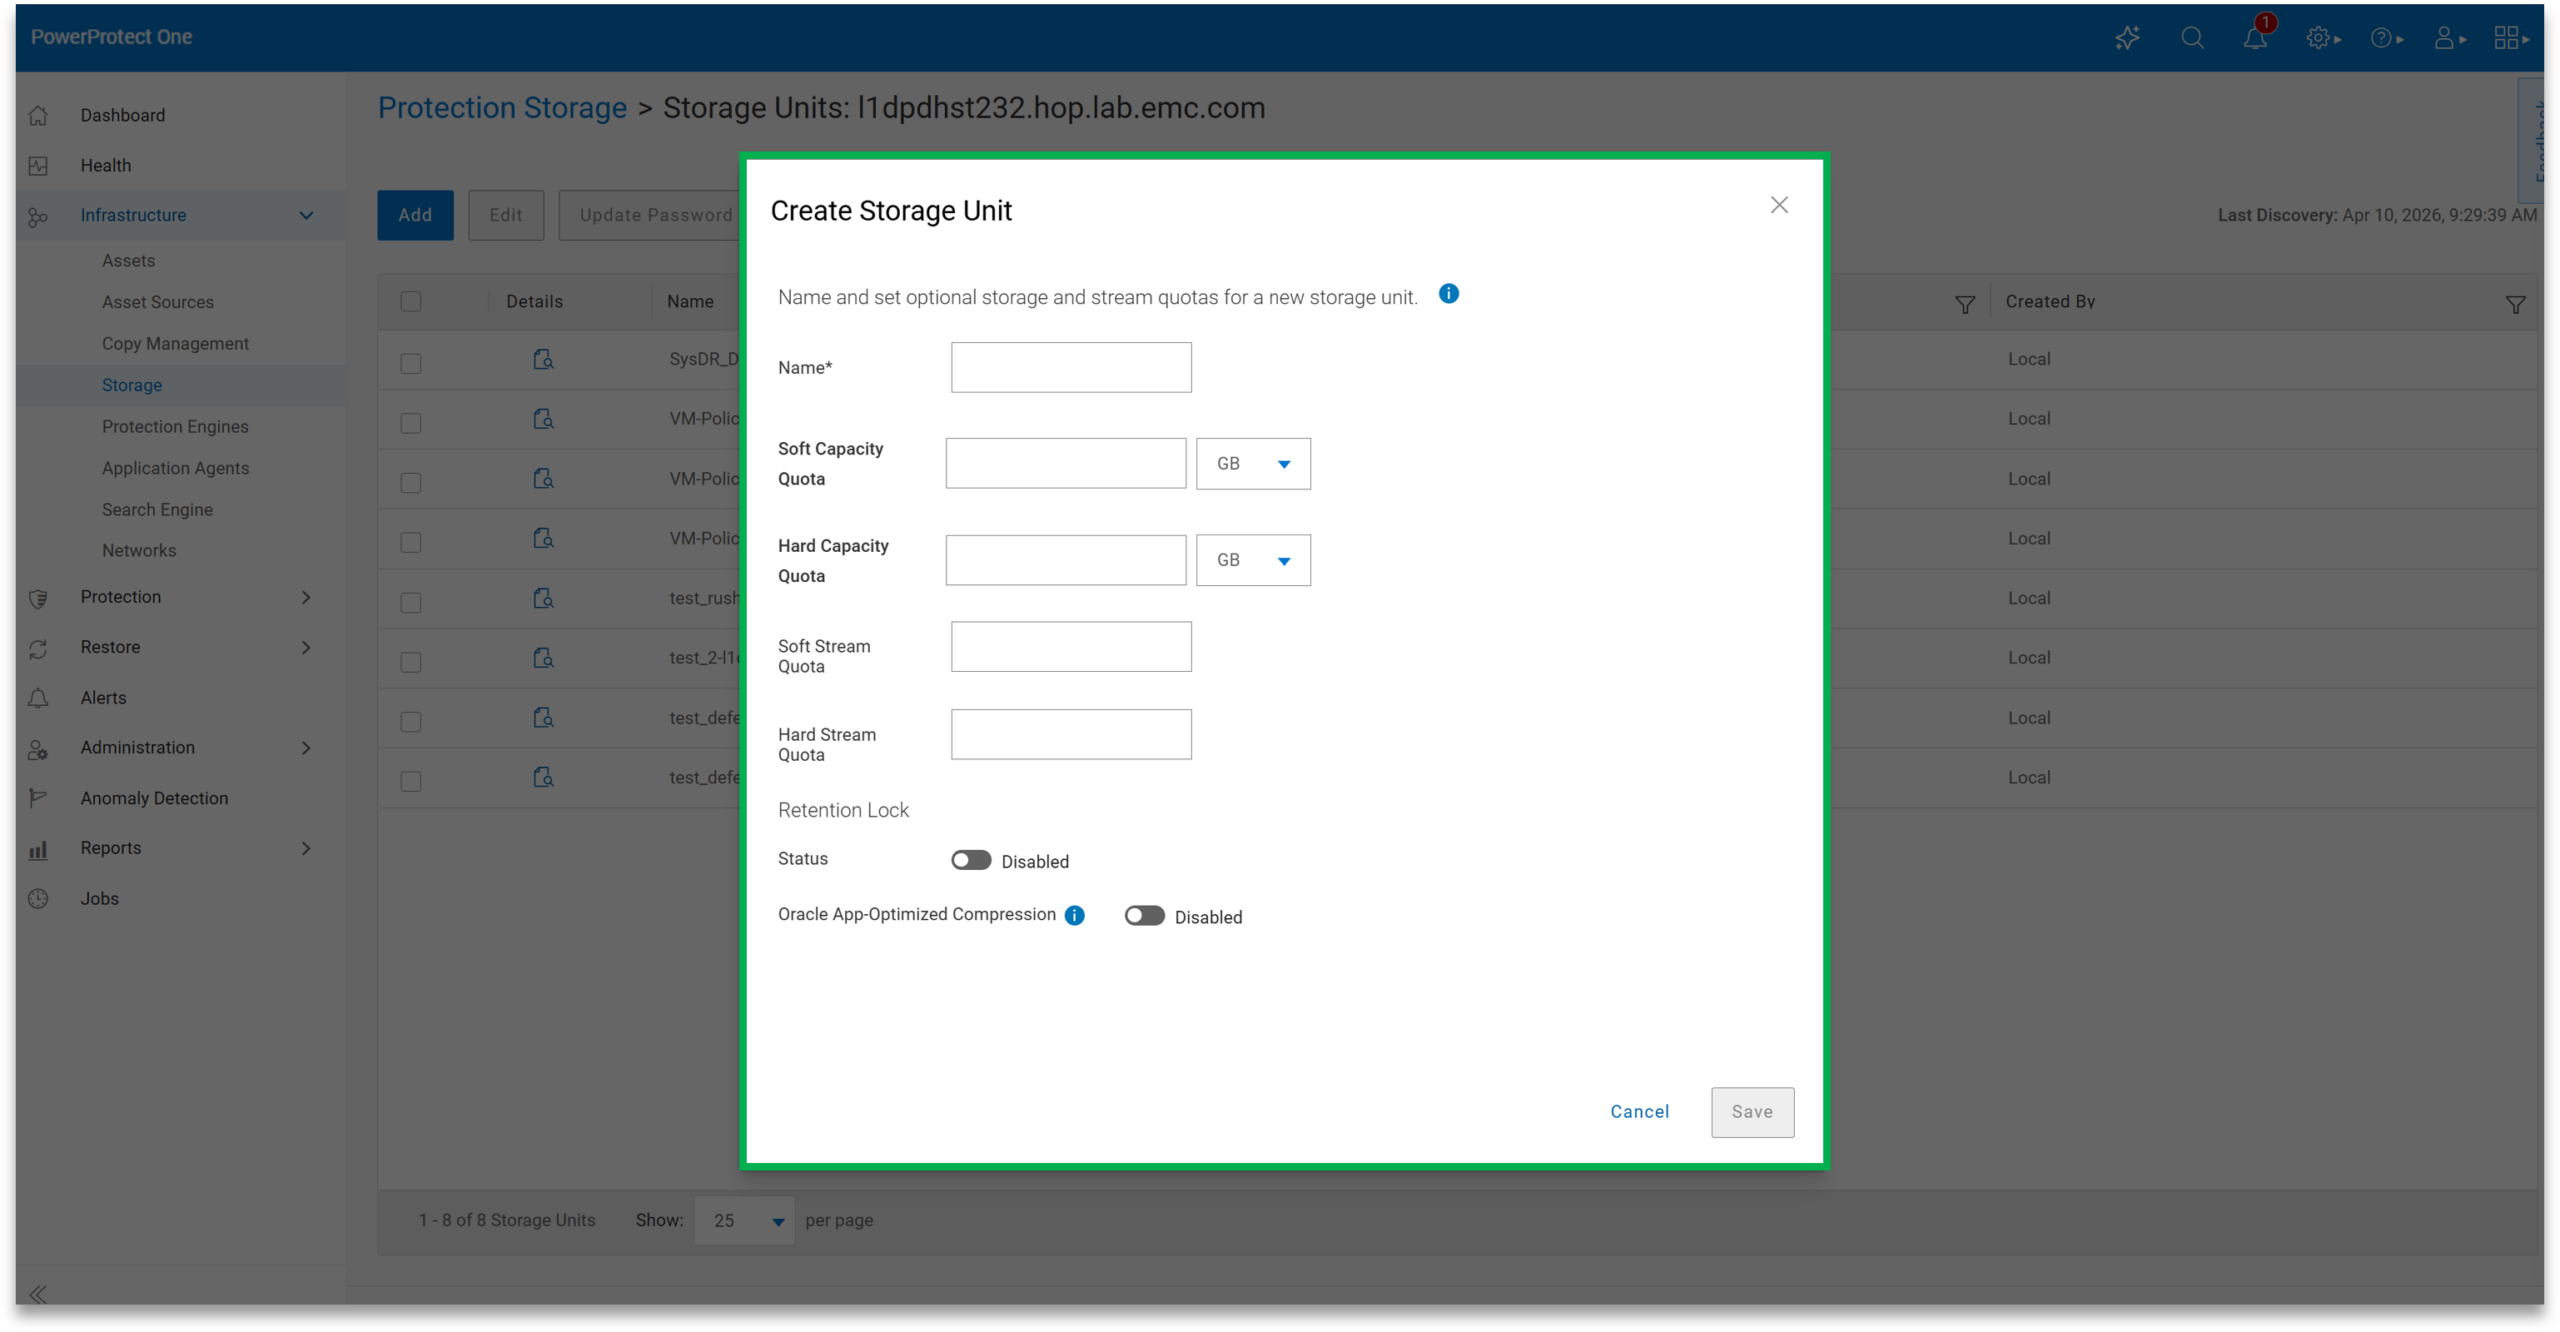
Dostępne są również optymalizacje specyficzne dla obciążeń, takie jak dostrajanie do środowisk Oracle. Jednostki pamięci masowej mogą być wykorzystywane do wewnętrznych zadań tworzenia kopii zapasowych lub udostępniane zewnętrznie poprzez integracje, takie jak DD Boost. PowerProtect One obsługuje aktywne i chmurowe warstwy pamięci masowej, umożliwiając lokalne przechowywanie danych lub rozszerzanie ich do pamięci masowej w chmurze w razie potrzeby.
Tworzenie polityki
Tworzenie zasad odbywa się na karcie „Ochrona” i przebiega zgodnie z prostym procesem. Po dodaniu zasobów do systemu można je przypisać do zasad i zdefiniować cel tworzenia kopii zapasowych.
Domyślnie utworzenie polityki powoduje również utworzenie nowej jednostki pamięci masowej, choć w razie potrzeby można wybrać istniejące jednostki. Na tym etapie można zastosować blokadę retencji, co gwarantuje, że kopie zapasowe pozostaną niezmienione do momentu wygaśnięcia okresu retencji.
Częstotliwość i rodzaj tworzenia kopii zapasowych są konfigurowalne, w tym syntetyczne, pełne harmonogramy i zdefiniowane okna wykonywania. Okresy przechowywania można dostosować w zależności od potrzeb. Dodatkowe opcje, takie jak replikacja, tworzenie kopii zapasowych, warstwowanie w chmurze i archiwizacja, są dostępne w ramach tej samej konfiguracji zasad.
Po utworzeniu polityki jej postęp można monitorować w widoku zadania. W praktyce ułatwia to sprawdzenie, czy polityki działają zgodnie z oczekiwaniami, bez konieczności przeskakiwania między wieloma sekcjami interfejsu.
Inteligentne planowanie
Harmonogram jest elastyczny i nie wprowadza niepotrzebnych komplikacji. Administratorzy mogą definiować, kiedy tworzone są kopie zapasowe, jak często mają być tworzone pełne kopie syntetyczne oraz jak długo dane mają być przechowywane – wszystko to w ramach prostego i łatwego do dostosowania przepływu pracy.
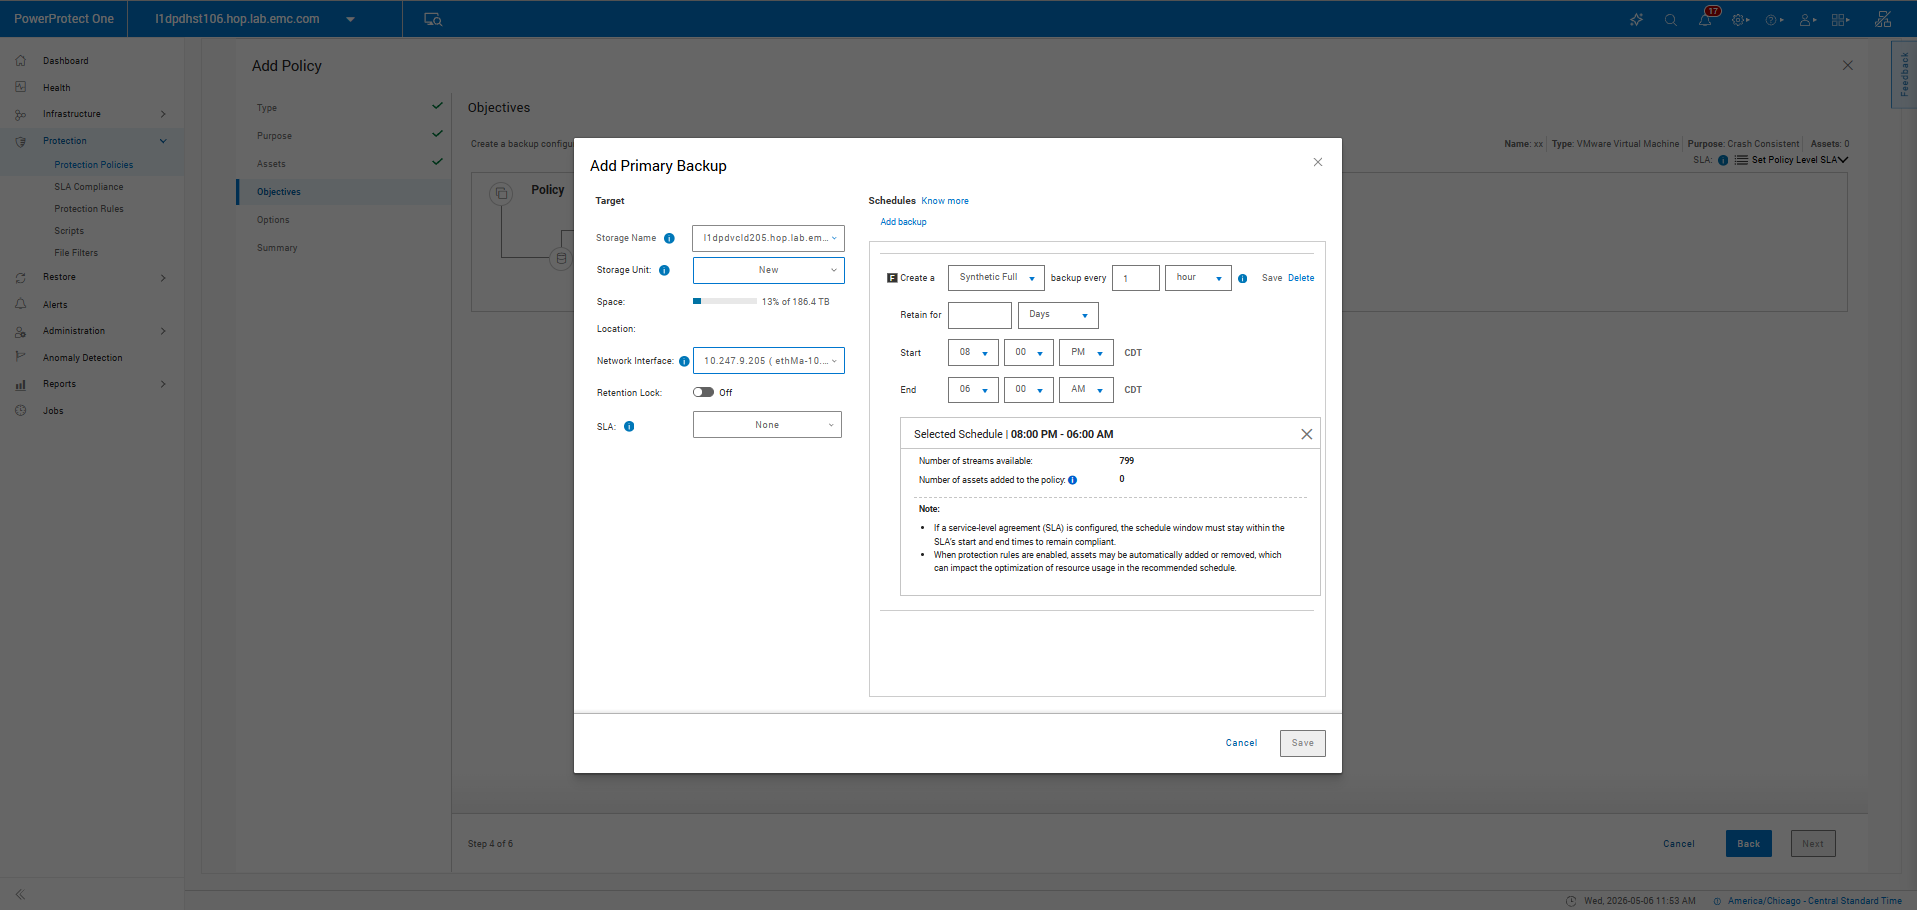
Okna wykonawcze pomagają unikać konfliktów z obciążeniami produkcyjnymi, a ustawienia optymalizacji pozwalają zespołom na preferowanie wydajności lub pojemności w zależności od przypadku użycia. Ta elastyczność pomaga również spełnić wymagania SLA, zgodnie z którymi zadania tworzenia kopii zapasowych muszą być wykonywane w określonych ramach czasowych. Dzięki dostosowaniu harmonogramów i wykorzystania zasobów administratorzy mogą lepiej dostosować operacje tworzenia kopii zapasowych do zdefiniowanych celów odzyskiwania i oczekiwań biznesowych.
Ogólnie rzecz biorąc, sterowanie zapewnia równowagę między elastycznością a prostotą, dzięki czemu można łatwo dostosowywać harmonogramy bez wprowadzania zbędnych obciążeń.
Wykrywanie anomalii
Platforma ma wbudowaną funkcję wykrywania anomalii, która zapewnia dodatkową warstwę widoczności wykraczającą poza standardowe monitorowanie zadań. Po włączeniu system analizuje dane kopii zapasowej pod kątem nietypowych wzorców, które mogą wskazywać na uszkodzenie, błędną konfigurację lub potencjalną aktywność ransomware.
Wyniki są prezentowane w dedykowanym widoku, w którym administratorzy mogą przeglądać oznaczone zdarzenia, generować raporty i podejmować działania. Obejmuje to oznaczanie zdarzeń jako bezpiecznych lub izolowanie podejrzanych danych. System umożliwia również tworzenie niestandardowych reguł anomalii, co pomaga ograniczyć liczbę fałszywych alarmów i lepiej dostosować się do specyficznego zachowania każdego środowiska.
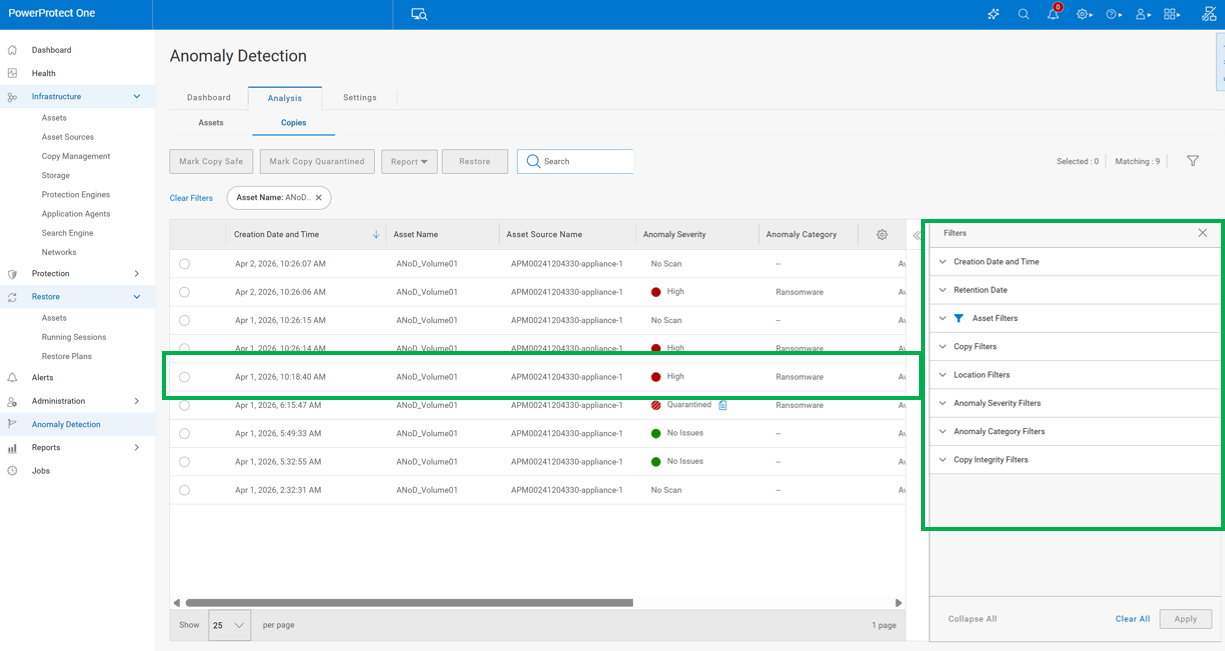
W przypadku organizacji oznacza to przeniesienie kopii zapasowych z pasywnej siatki bezpieczeństwa do bardziej aktywnego elementu strategii bezpieczeństwa i operacji. Zamiast jedynie potwierdzać pomyślne wykonanie zadań, zespoły zyskują wgląd w to, czy same dane wyglądają spójnie i wiarygodnie. Może to pomóc we wcześniejszym wykryciu problemów, zmniejszeniu ryzyka odzyskiwania i zapewnieniu dodatkowej pewności, że kopie zapasowe będą gotowe do użycia w razie potrzeby.
Jest to szczególnie cenne w większych środowiskach, gdzie ręczna weryfikacja integralności kopii zapasowych w różnych systemach jest niepraktyczna. Proaktywnie wykrywając potencjalne problemy, funkcja wykrywania anomalii pomaga skrócić czas ich identyfikacji i wspiera szybsze, bardziej świadome podejmowanie decyzji w przypadku nieprawidłowości.
Asystent AI
PowerProtect One zawiera Asystenta AI, który pozwala administratorom na wysyłanie zapytań do systemu za pomocą języka naturalnego. Łączy się on z dostarczonym przez klienta systemem LLM i pobiera dane operacyjne w czasie rzeczywistym.
Zamiast zastępować interfejs, działa on jak skrót do niego. Zapytania takie jak „pokaż nieudane kopie zapasowe” lub „które systemy nie są chronione” zwracają trafne wyniki bez konieczności przechodzenia przez wiele menu. Oprócz wyświetlania informacji, asystent może kierować użytkowników bezpośrednio do odpowiednich obszarów interfejsu w celu podjęcia działań, takich jak sprawdzenie nieudanego zadania, dostosowanie polityki czy utworzenie nowej konfiguracji.
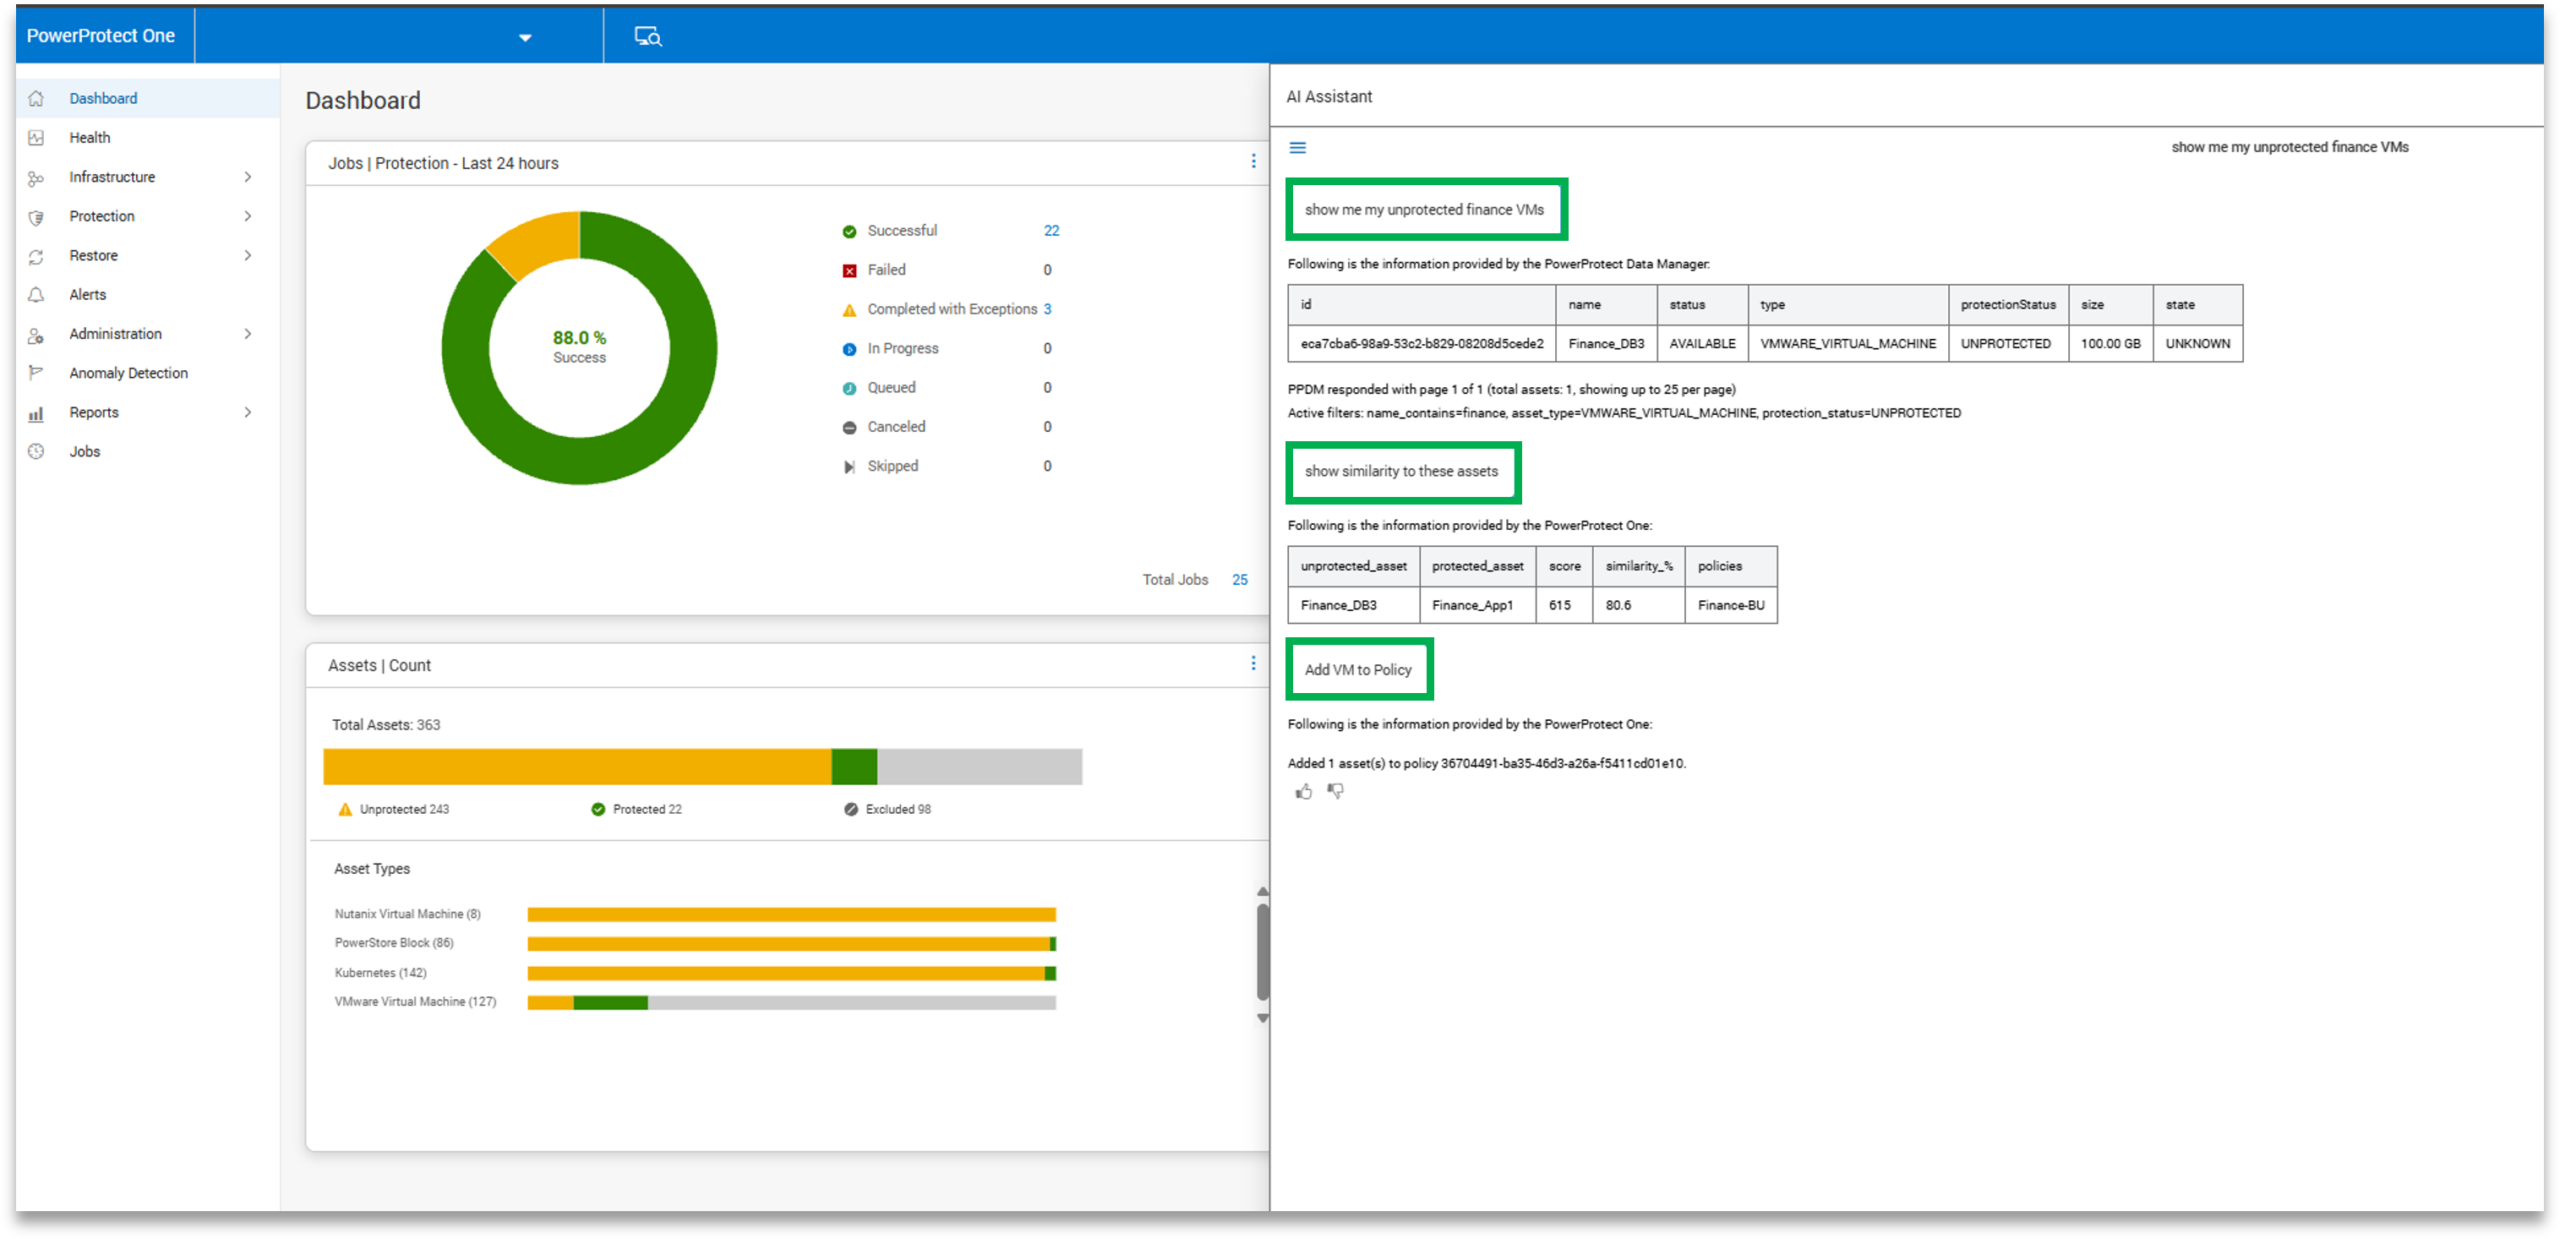
Staje się to szczególnie cenne w środowiskach z wieloma systemami lub wdrożeń na dużą skalę. Zamiast ręcznie analizować każdy system w celu zebrania danych o statusie lub zadaniach, administratorzy mogą przeszukiwać całe środowisko w jednym kroku. Zmniejsza to również barierę dla specjalistów lub zespołów bez dogłębnej wiedzy z zakresu pamięci masowej, umożliwiając im bardziej intuicyjną interakcję z platformą i skracając czas wyszukiwania informacji.
Konfiguracja jest prosta i wymaga podania podstawowego adresu URL, klucza API oraz wyboru modelu. Po skonfigurowaniu platforma zapewnia dodatkową warstwę dostępu, usprawniając rutynowe kontrole, rozwiązywanie problemów i codzienne operacje.
Dzień 3: Zarządzanie
Monitorowanie pojemności
Monitorowanie pojemności jest zawsze widoczne na pulpicie. Pokazuje, ile miejsca jest zajęte, ile pozostało i jak efektywna jest redukcja danych w czasie.
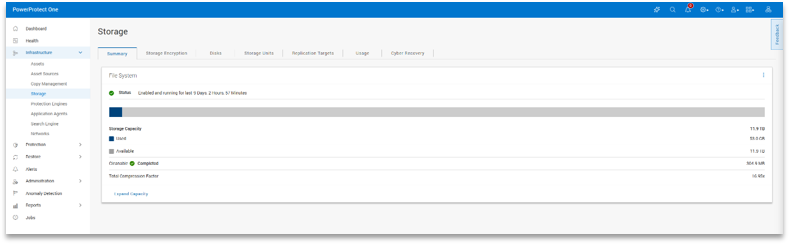
W praktyce ułatwia to planowanie. Nie musisz przeglądać wielu widoków, aby zrozumieć swoją sytuację; trendy łatwo dostrzec w głównym interfejsie.
Koncesjonowanie
Urządzenie jest fabrycznie wyposażone w tymczasową licencję, która obsługuje do 24 TB danych przez 90 dni. Zapewnia to wystarczającą ilość miejsca na wdrożenie i walidację systemu przed zastosowaniem zakupionej licencji stałej.
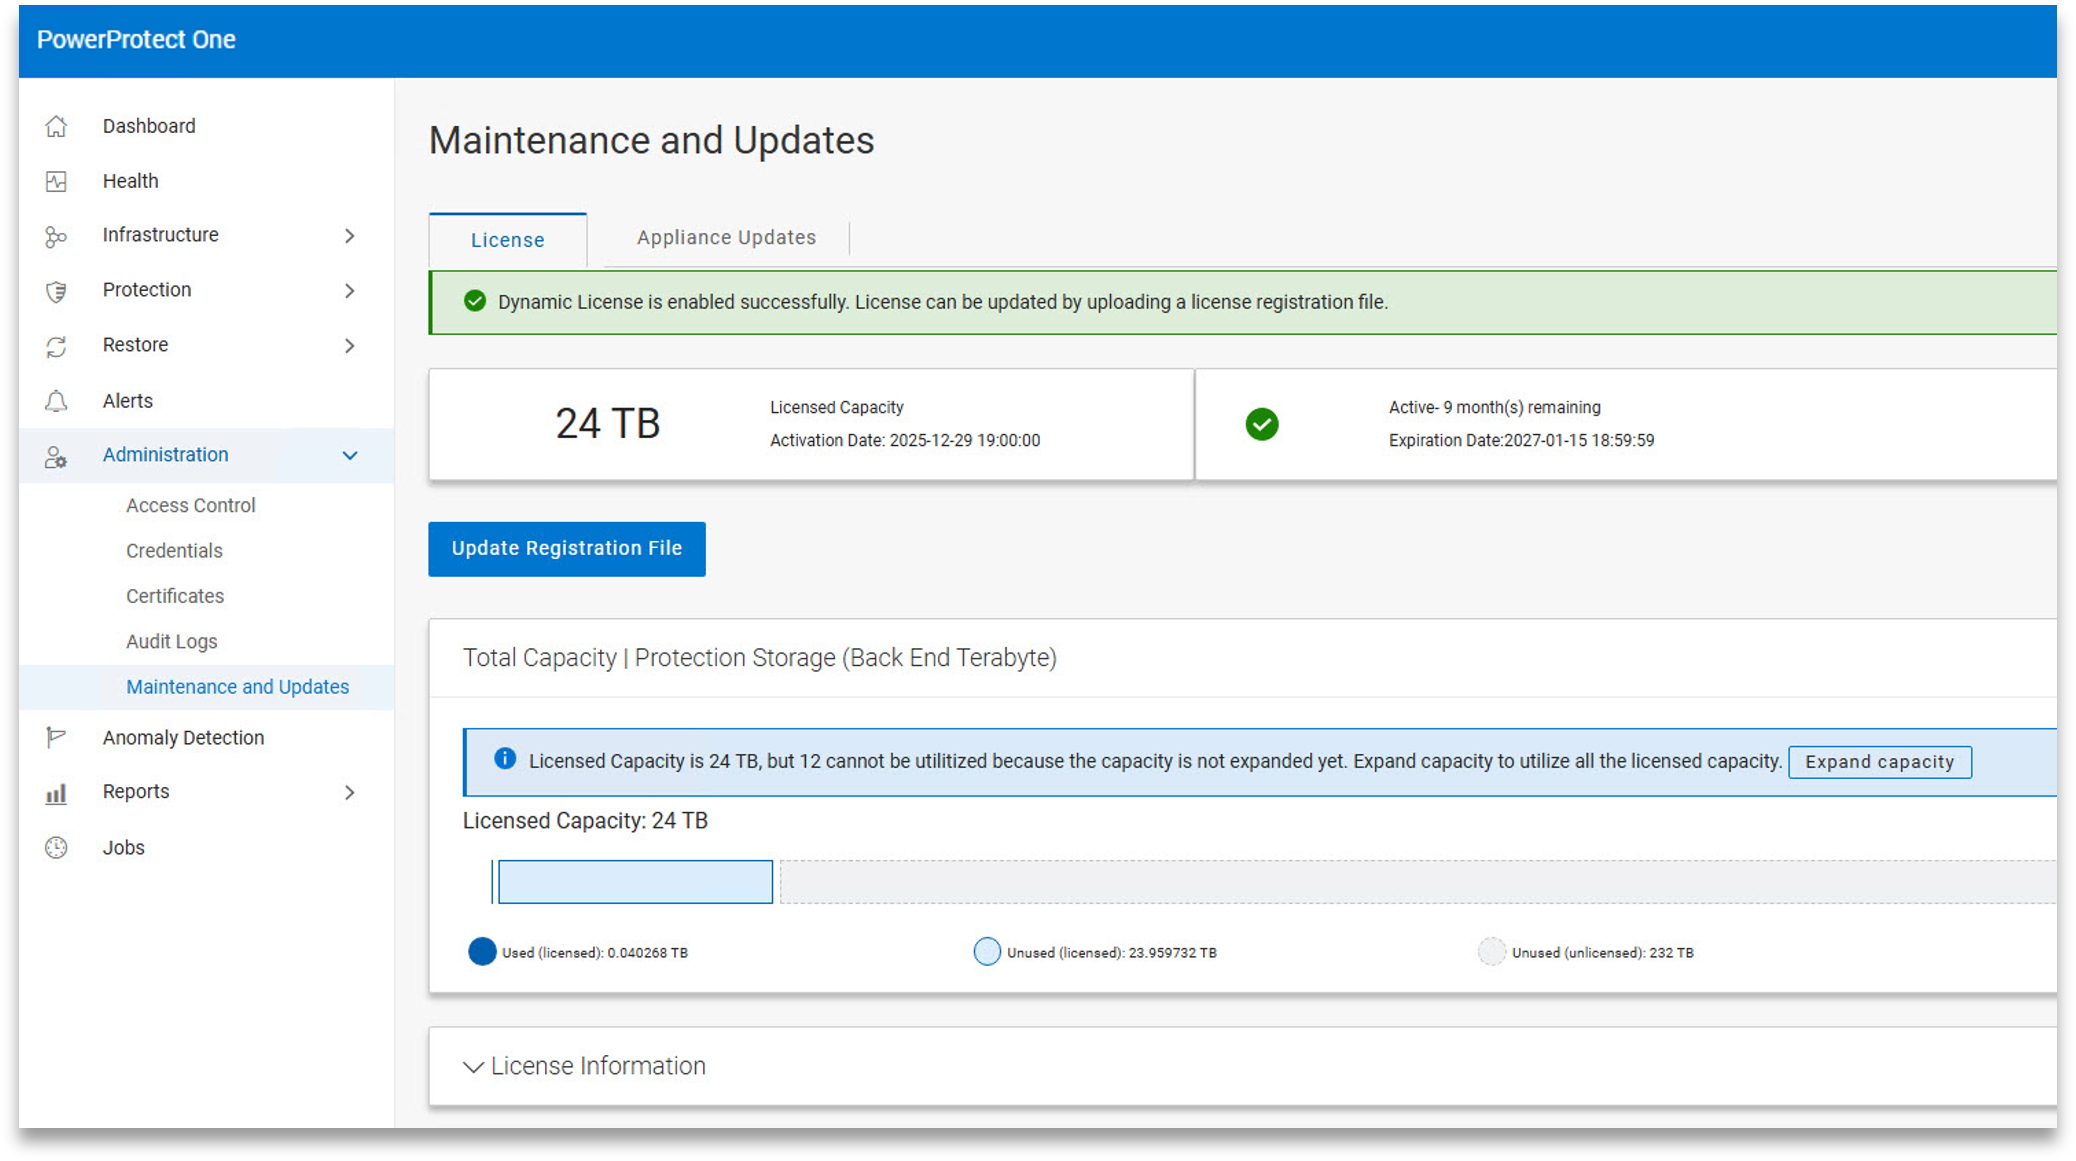
Licencjonowanie można stosować online lub offline, w zależności od wymagań organizacji. Po zainstalowaniu system można ręcznie rozszerzyć do nowej, licencjonowanej pojemności jednym kliknięciem, bez konieczności przeprowadzania rozbudowanej dodatkowej konfiguracji. Podczas testów proces ten był prosty i nie zakłócał normalnego działania.
Aktualizacje PowerProtect One
Aktualizacje są obsługiwane za pomocą prostego procesu. System może sprawdzać dostępność aktualizacji online bezpośrednio w firmie Dell lub akceptować ręcznie przesłane pakiety, a instalacja aktualizacji to proces wymagający jednego kliknięcia.
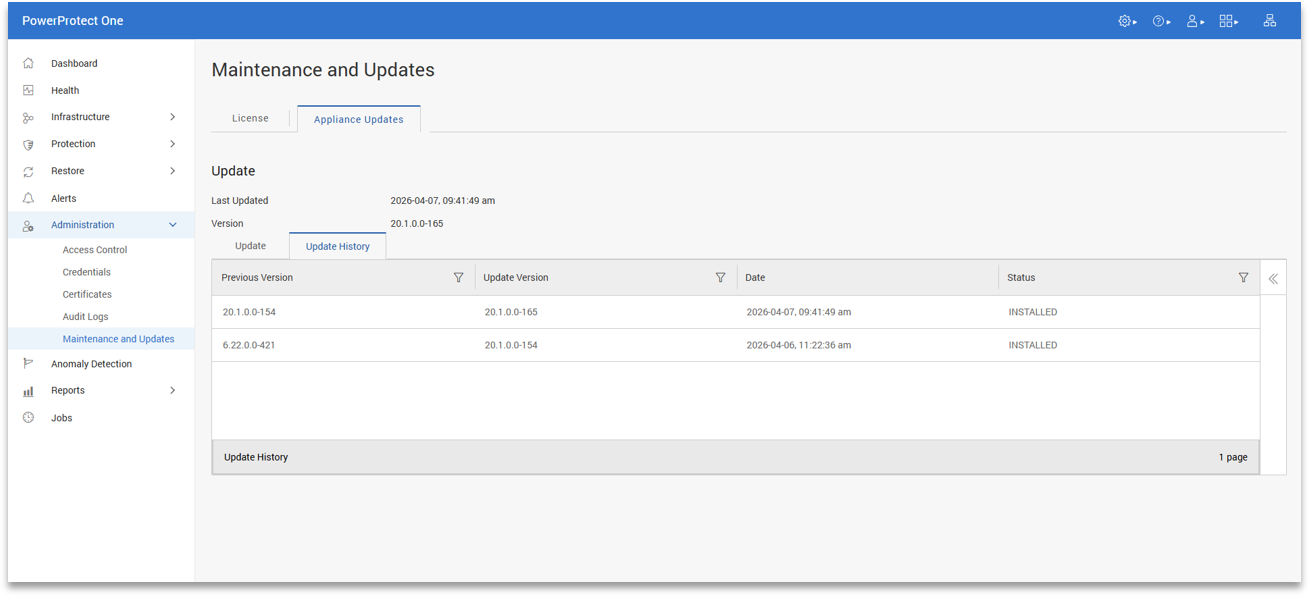
Dzięki temu bieżąca konserwacja jest prosta. W praktyce skraca to czas i nakład pracy potrzebny do utrzymania aktualności systemu, co jest ważne w środowiskach, w których aktualizacje często ulegają opóźnieniu lub są zapominane z powodu złożoności.
Na wynos
PowerProtect One to przełom w sposobie, w jaki Dell zapewnia cyberodporność. Architektura pamięci masowej, mechanizm deduplikacji, szeroki katalog obciążeń i ekosystem DD Boost to rozwiązania przeniesione z rozwiązań Data Manager i Data Domain, które klienci Dell wdrażają od lat. PowerProtect One konsoliduje te możliwości w jedną, ujednoliconą platformę, dostosowaną do wyzwań operacyjnych, z którymi borykają się obecnie zespoły ds. cyberodporności.
To podejście ma znaczenie, ponieważ długotrwała równowaga między otwartymi ekosystemami a zintegrowanym zarządzaniem ukształtowała strategie organizacji w zakresie cyberodporności. PowerProtect One pomija ten kompromis. Klienci mogą zachować narzędzia do tworzenia kopii zapasowych innych firm, które ich zespoły już znają, udostępnić PowerProtect One jako cel dla tych narzędzi za pośrednictwem DD Boost i zyskać ujednolicone zarządzanie, operacje wspomagane przez sztuczną inteligencję oraz możliwości cyberodporności na poziomie platformy bez konieczności zmiany reszty środowiska. Otwarty ekosystem jest wpisany w architekturę produktu.
PowerProtect One nie wymaga od organizacji przebudowy strategii cyberodporności. Aplikacje do tworzenia kopii zapasowych, integracje DD Boost, architektura pamięci masowej i operacyjne przepływy pracy, z których korzysta już większość klientów Dell, pozostają nienaruszone. Zmienia się jedynie model zarządzania nimi. Dell skonsolidował oprogramowanie do tworzenia kopii zapasowych, pamięć masową, narzędzia do cyberodporności i nadzór operacyjny w ramach jednej platformy, którą łatwiej wdrożyć, zarządzać i skalować.
Ta zmiana ma znaczenie, ponieważ infrastruktura kopii zapasowych jest obecnie oceniana mniej pod kątem pomyślnego wykonania kopii zapasowych, a bardziej pod kątem tego, jak szybko organizacje potrafią identyfikować problemy, weryfikować punkty odzyskiwania i przywracać czyste dane po ataku. PowerProtect One został zaprojektowany z myślą o tych realiach operacyjnych. Platforma zachowuje elastyczność otwartego ekosystemu, jednocześnie upraszczając codzienne zarządzanie infrastrukturą ochrony w coraz większych i bardziej złożonych środowiskach.
Strona produktu – Dell PowerProtect One
Niniejszy raport jest sponsorowany przez firmę Dell Technologies. Wszystkie poglądy i opinie wyrażone w niniejszym raporcie opierają się na naszej obiektywnej ocenie omawianego produktu/produktów.


 Amazon