

W korporacyjnym IT większość modernizacji zabezpieczeń zazwyczaj następuje w odpowiedzi na naruszenia bezpieczeństwa lub inne poważne incydenty. Niedawno opracowany standard INCITS FC-SP-3 stanowi jednak proaktywną odpowiedź na terminy regulacyjne i kryptograficzne, które już wpływają na planowanie infrastruktury. Wytyczne NSA CNSA 2.0 przedstawiają systemom bezpieczeństwa narodowego złożoną ścieżkę migracji, podczas gdy unijne ramy NIS2 i DORA włączyły zasady kryptografii i szyfrowania do aktywnych programów zgodności. Harmonogram komputerów kwantowych nasila tę presję, nie ze względu na przewidywalne pojawienie się komputera kwantowego o znaczeniu kryptoanalitycznym, ale dlatego, że ataki typu „zbierz teraz, odszyfruj później” z wyprzedzeniem czynią dane o długim okresie istnienia podatnymi na ataki. Mapa drogowa FCIA (Fibre Channel Industry Association) kontekstualizuje te wyzwania w kontekście zgodności do 2030 roku, zasad szyfrowania NIS2 i DORA oraz standardowego cyklu wymiany serwerów i pamięci masowych wynoszącego od trzech do pięciu lat.
Czas ma kluczowe znaczenie, ponieważ Fibre Channel przesyła dane, na których utratę przedsiębiorstwa nie mogą sobie pozwolić. Nadal służy jako podstawowa infrastruktura pamięci masowej o znaczeniu krytycznym w sektorach takich jak finanse, opieka zdrowotna, administracja publiczna, przedsiębiorstwa użyteczności publicznej i inne regulowane branże. Fibre Channel jest fizycznie i logicznie odizolowany od sieci Ethernet, nie jest routowalny z sieci Ethernet i dodatkowo zabezpieczony poprzez strefowanie w strukturze i maskowanie urządzeń pamięci masowej. Dane rynkowe FCIA wskazują, że dostarczono ponad 160 milionów portów Fibre Channel, z czego ponad 35 milionów nadal działa. Ta znaczna baza zainstalowanych urządzeń podkreśla znaczenie standardu FC-SP-3, który nie wymaga od przedsiębiorstw wymiany sieci SAN, a zamiast tego zapewnia oparte na standardach podejście do zabezpieczania istniejących środowisk Fibre Channel.
FC-SP-3 wprowadza kilka aktualizacji, które poprawiają bezpieczeństwo i upraszczają wdrażanie. Usuwa przestarzałą kryptografię, którą nadal obsługiwały wcześniejsze wersje, w tym 3DES, MD5, SHA-1, RSA-SHA-1, starsze grupy DH-CHAP, użycie protokołu RADIUS, uwierzytelnianie CT oraz krótsze klucze AES dla AES-GCM i AES-CBC. W ich miejsce wprowadzane są dodatki zgodne ze standardem CNSA 2.0, w tym ML-KEM-1024 do ustanawiania kluczy i ML-DSA-87 do podpisów cyfrowych, a także silniejsze algorytmy PRF SHA-2 i wymagane użycie AES-GCM do zarządzania skojarzeniami bezpieczeństwa (SAS). Inną istotną zmianą jest struktura: FC-SP-3 odchodzi od elementów zgodności z FC-SP-2 na rzecz profili interoperacyjności, dzięki czemu implementacje mogą być zgodne z obecnymi wymaganiami bezpieczeństwa bez opóźniania w czasie przestarzałych, ale zgodnych wymagań. W ramach tych zmian specyfikację zmniejszono o prawie połowę, z 288 do 152 stron.
Należy zauważyć, że sam standard FC-SP-3 nie eliminuje ryzyka narażenia; służy on jako zestaw narzędzi, a nie automatyczne wdrożenie. Standard ten jest istotny, ponieważ zapewnia branży praktyczną ścieżkę do uwierzytelnionego, szyfrowanego i chronionego integralnością ruchu SAN, zintegrowanego z regularnymi cyklami odświeżania serwerów, kart HBA i pamięci masowej. Dla przedsiębiorstw zarządzających danymi o długim okresie życia i regulowaną infrastrukturą, krytyczny termin nie ogranicza się do Q-Day lub 2030 roku, ale raczej do kolejnej decyzji o aktualizacji. W kolejnych sekcjach omówiono przepisy napędzające te zmiany, aktualizacje kryptograficzne wprowadzone przez standard FC-SP-3 oraz praktyczny model wdrażania szyfrowania typu end-to-end w działającej strukturze Fibre Channel.
Na wynos
- Standard pokonuje terminy: FC-SP-3, ukończony przez INCITS T11 w 2026 r., unowocześnia zabezpieczenia Fibre Channel, aby spełnić wymagania CNSA 2.0, NIS2 i DORA na lata przed datami zgodności przypadającymi na rok 2030 i 2031.
- Najpierw odejmowanie, potem opór kwantowy: Usunięto starsze algorytmy kryptograficzne, takie jak 3DES, MD5, SHA-1 i grupy DH o długości mniejszej niż 2048 bitów, a dodano postkwantowe algorytmy NIST ML-KEM-1024 i ML-DSA-87, co pozwoliło skrócić specyfikację z 288 do 152 stron i ułatwić jej poprawną implementację.
- Szyfrowanie bez podatku infrastrukturalnego: Autonomiczne szyfrowanie w trakcie przesyłania danych generuje klucze wewnątrz karty HBA i działa z szybkością łącza, bez zewnętrznego serwera kluczy, bez zmian przełącznika SAN i bez dodatkowego obciążenia procesora hosta.
- Tablica zachowuje swoje supermoce: Szyfrowanie na poziomie warstwy transportowej pozwala zachować kompresję, deduplikację i wykrywanie oprogramowania wymuszającego okup, co jest niemożliwe w przypadku szyfrowania na poziomie aplikacji.
- Zgodność jest elementem cyklu odświeżania: Wdrażanie stopniowe w ramach standardowej wymiany sprzętu co trzy do pięciu lat pozwoli na uzyskanie w pełni zaszyfrowanej, odpornej na ataki kwantowe sieci SAN do 2030 r. jako produktu ubocznego rutynowych zakupów.
Szyfrowanie ma swój termin
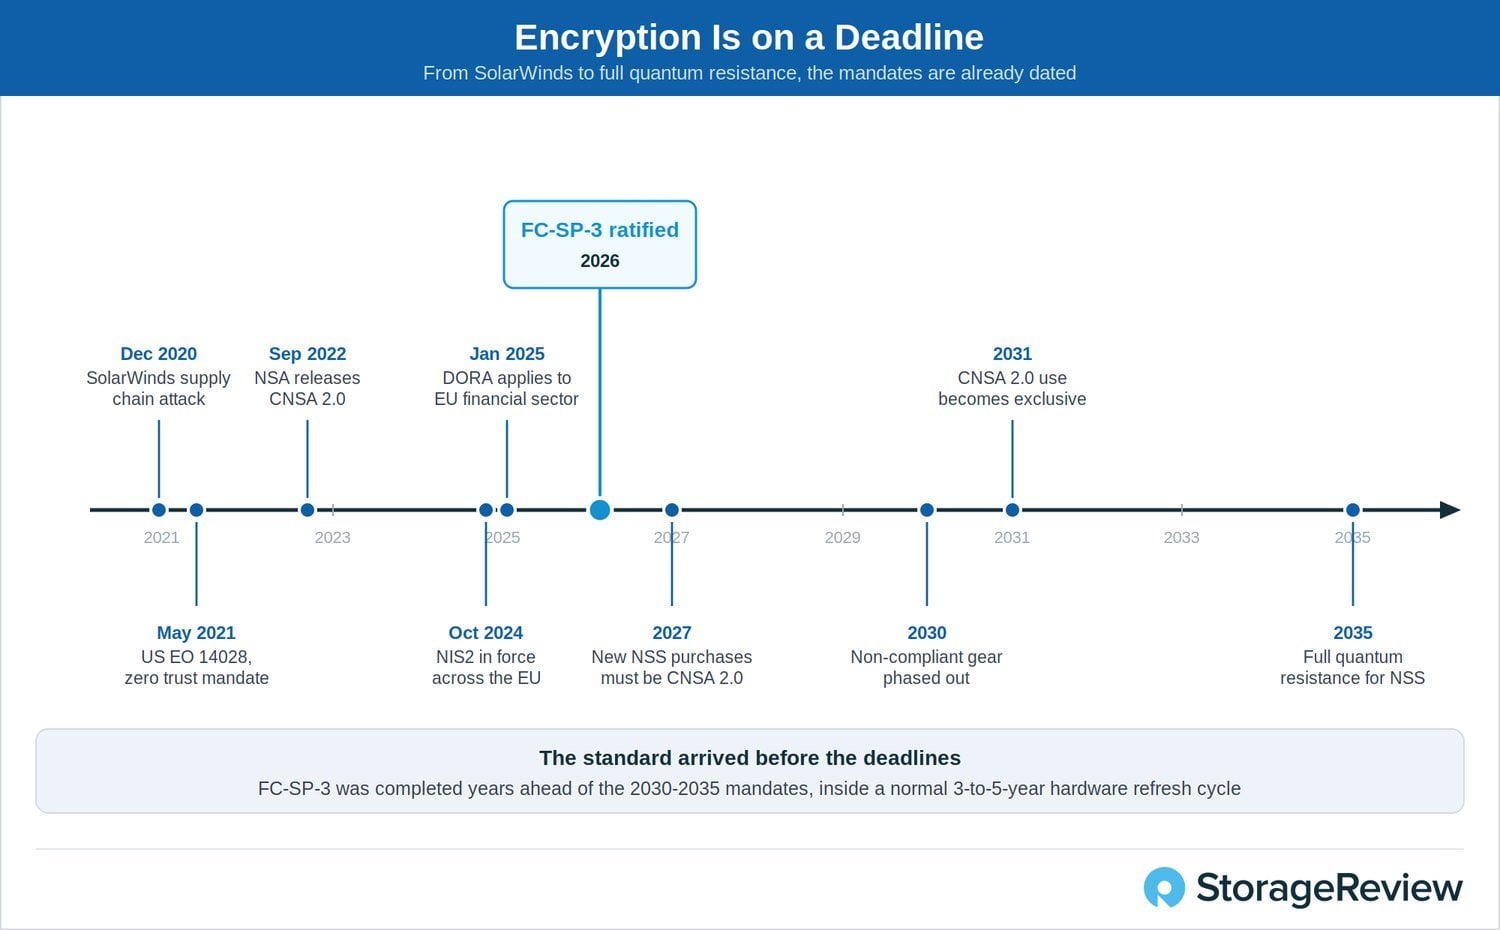
Rozwój standardu FC-SP-3 jest motywowany przede wszystkim rosnącym zapotrzebowaniem na zaawansowane środki bezpieczeństwa w całym stosie technologii centrów danych. Tradycyjne architektury często opierają się na dorozumianym zaufaniu w sieciach pamięci masowej; jednak zaawansowane ataki na tej warstwie mogą narazić na szwank znaczne ilości danych. Ataki na łańcuchy dostaw, których przykładem jest kampania złośliwego oprogramowania SolarWinds z lat 2019-2021, pokazały, że zagrożenia wewnętrzne wykorzystujące zainfekowane komponenty infrastruktury stają się coraz powszechniejsze.
W bezpośredniej odpowiedzi, prezydent USA Joseph Biden wydał 12 maja 2021 r. rozporządzenie wykonawcze nr 14028. Rozporządzenie to ustanowiło szereg nowych wymogów bezpieczeństwa i procedur operacyjnych dla systemów wykorzystywanych przez rząd federalny (znanych również jako Narodowe Systemy Bezpieczeństwa). Wymagając szyfrowania danych w spoczynku i w tranzycie, skutecznie zmusiło agencje federalne do przyjęcia zasad oryginalnego pakietu Commercial National Security Algorithm (CNSA), który określał algorytmy kryptograficzne zatwierdzone do ochrony danych federalnych. Chociaż pakiet CNSA (często nazywany CNSA 1.0) nie uwzględniał ani nie przewidywał przyszłych możliwości, ustanowił on punkt odniesienia dla akceptowalnych algorytmów ochrony danych, ustalania kluczy, haszowania i podpisu cyfrowego.
CNSA 2.0 realizuje cele pakietu, przygotowując federalne standardy bezpieczeństwa informacji na nadejście komputerów kwantowych. Wycofuje algorytmy, które teoretycznie mogą być łatwo złamane przez komputery kwantowe i wprowadza algorytmy odporne na kwantowe. NSA zaprojektowała politykę, która ma być wdrażana etapami, a pierwszy etap egzekwowania rozpocznie się po 31 grudnia 2025 r. Do 1 stycznia 2027 r. nowe instalacje Narodowych Systemów Bezpieczeństwa będą musiały być w pełni zgodne z CNSA 2.0, a wycofywanie z eksploatacji niezgodnych systemów musi zostać zakończone do 31 grudnia 2030 r. Wreszcie, wszystkie Narodowe Systemy Bezpieczeństwa będą musiały korzystać wyłącznie z algorytmów CNSA 2.0 do 31 grudnia 2031 r . Terminy są napięte dla tak ogromnej sieci, ale zagrożenie naruszeniem bezpieczeństwa przez komputery kwantowe sprawia, że jest to konieczne w oczach rządu federalnego Stanów Zjednoczonych.
Stany Zjednoczone nie są jedynym krajem, który wymaga silniejszych środków bezpieczeństwa dla krytycznych systemów informatycznych. Ustawa o odporności operacyjnej cyfrowej (Digital Operational Resilience Act, DORA), która ma zastosowanie do instytucji finansowych w Unii Europejskiej, wymaga rygorystycznych procedur raportowania, zarządzania ryzykiem i testowania bezpieczeństwa, aby lepiej przygotować te usługi na przyszłe cyberataki. Podobnie dyrektywa Network and Information Security 2 (NIS2) zachęca do wymiany informacji o zagrożeniach cyberbezpieczeństwa między państwami członkowskimi UE. Zobowiązuje ona każdy kraj do opracowania i wdrożenia strategii zwalczania ataków na łańcuchy dostaw i wykorzystywania luk w zabezpieczeniach. Ponieważ wiele z tych przepisów wymaga silnego szyfrowania danych w trakcie transmisji i w spoczynku, FC-SP-3 wspiera wspólny cel, jakim jest zapewnienie odporności infrastruktury bazowej na ataki na każdej warstwie.
Q-Day i Harvest Now, odszyfruj później
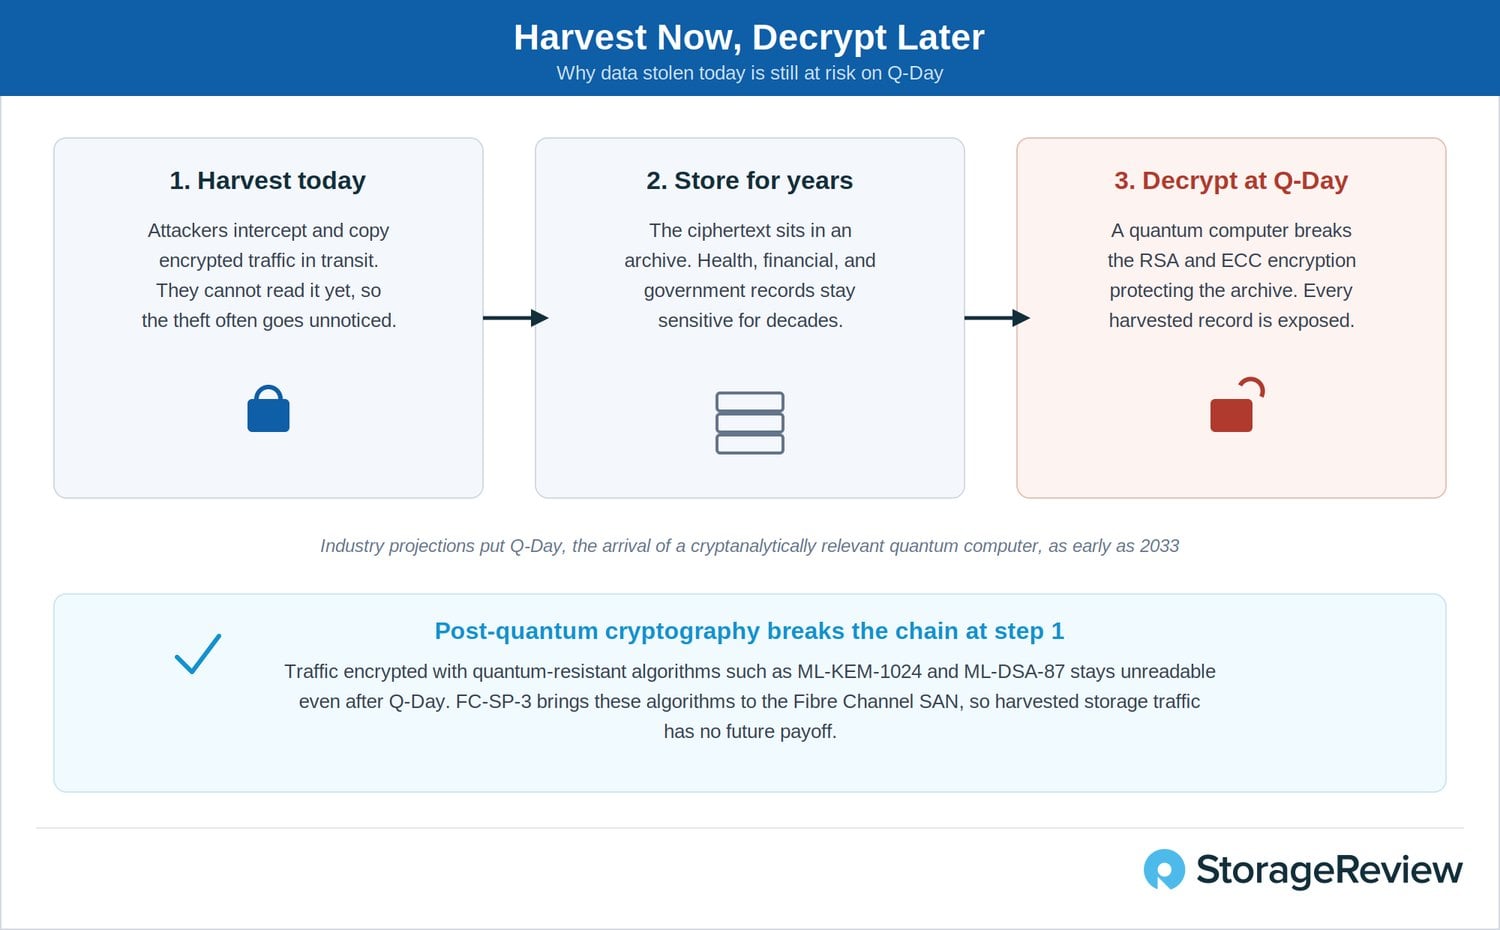
Choć CNSA 2.0 wydaje się trudnym zadaniem, nie bez powodu. „Zbierz teraz, odszyfruj później” (HNDL) to strategia stosowana obecnie przez cyberprzestępców , która opiera się na przyszłych możliwościach komputerów kwantowych w celu odszyfrowania gór przechwyconej komunikacji i skradzionych danych. Chociaż wiele współczesnych standardowych algorytmów i protokołów kryptograficznych jest wysoce odpornych na ataki siłowe i inne metody łamania kluczy na konwencjonalnym sprzęcie, stworzenie „Kryptoanalitycznie Istotnego Komputera Kwantowego” (CRQC) mogłoby złamać metody szyfrowania kluczem publicznym oparte na RSA i ECC (kryptografii krzywych eliptycznych).
Aby zmniejszyć skuteczność potencjalnego ataku Q-Day, NSA nakazała, aby wszystkie komponenty kryptograficzne amerykańskiego systemu bezpieczeństwa narodowego ( NSA) były zgodne ze standardem CNSA 2.0 do 31 grudnia 2031 r., wyprzedzając prognozy branżowe, które wskazują na atak Q-Day najwcześniej w 2033 r . Algorytmy kryptograficzne wymagane w CNSA 2.0 są gotowe na „postkwantowe obliczenia”, co oznacza, że zostały zaprojektowane z myślą o problemach matematycznych, które są trudne do rozwiązania obliczeniowo, takich jak problemy sieciowe i jednokierunkowe problemy teorii liczb . Wykorzystując większe rozmiary kluczy w tradycyjnych algorytmach i wdrażając zaawansowane algorytmy gotowe na PQC, NSA zamierza zapobiegać atakom HNDL, które mogłyby zagrozić bezpieczeństwu narodowemu.
Dwie dekady bezpieczeństwa Fibre Channel
Bezpieczeństwo Fibre Channel nie zaczęło się od FC-SP-3. Norma ta jest trzecią generacją prac, które trwają w INCITS (Międzynarodowy Komitet Standardów Technologii Informacyjnych) od ponad dwudziestu lat, w ramach Komitetu Technicznego Fibre Channel znanego jako T11 . Pierwotny projekt FC-SP został zatwierdzony w 2002 r. i opublikowany w 2007 r., ustanawiając kontrole autoryzacji i segmentacji, które dały administratorom pamięci masowych formalne narzędzia do określania, które urządzenia mogą się widzieć w obrębie struktury. FC-SP-2 został przyjęty w 2012 r., rozszerzając ramy o uwierzytelnianie i szyfrowanie, i nadal ewoluował poprzez dwie poprawki, AM1 w 2015 r. i AM2 w 2023 r. FC-SP-3 został zatwierdzony jako projekt w 2022 r. i ukończony w 2026 r. , aktualizując ramy dla wymagań regulacyjnych i postkwantowych, które obecnie ciążą na sieciach pamięci masowych.
Ta linia ma znaczenie, ponieważ określa, czym jest FC-SP-3, a czym nie. Nie jest to ponowne wynalezienie zabezpieczeń Fibre Channel ani dodatkowa odpowiedź na pojedyncze zagrożenie. Jest to zaplanowana modernizacja dojrzałej struktury, przeprowadzana otwarcie przez ludzi, którzy budują ten sprzęt. Grupą ekspertów FC-SP-3 kierował Roger Hathorn z IBM, a jej redaktorami byli David Peterson i James Smart z Broadcom, przy współudziale Broadcom, Cisco, Dell, HPE, IBM, Marvell, NetApp i Viavi. Warto odnotować tę szerokość w standardzie bezpieczeństwa: firmy, które konkurują o każde gniazdo SAN, zgodziły się, jak powinno działać szyfrowanie w tych gniazdach. Praca nie kończy się na tym. T11 rozpoczął już prace nad kolejną rewizją , więc struktura będzie dotrzymywać kroku dalszym zmianom wymagań.
Co zmienia FC-SP-3
Główną zmianą w standardzie FC-SP-3 jest odejmowanie. Podążając tym samym tropem, który obrał TLS 1.3 dla sieci WWW, standard usuwa przestarzałą kryptografię, którą nadal obsługiwał FC-SP-2: protokoły uwierzytelniania FC-PAP i FC-EAP, szyfrowanie 3DES i AES-CTR, podpisy RSA-SHA-1, MD5 i SHA-1 w niemal każdej roli, grupy DH-CHAP poniżej 2048 bitów, klucze AES o długości poniżej 256 bitów dla trybów GCM i CBC, użycie protokołu RADIUS oraz uwierzytelnianie CT. Usunięcie przestarzałych treści i reorganizacja dokumentu skróciły specyfikację z 288 do 152 stron. Krótszy standard jest nie tylko łatwiejszy w odbiorze; łatwiej jest go poprawnie zaimplementować i pozostawia mniej słabych opcji, do których można się odwołać.
W ich miejsce wprowadzono dodatki zgodne ze standardem CNSA 2.0: ML-KEM -1024 do ustanawiania kluczy i ML-DSA -87 do podpisów cyfrowych, algorytmy postkwantowe standaryzowane przez NIST, a także ECDSA z kluczami 384- i 512-bitowymi, algorytmy PRF oparte na SHA-2 oraz wymóg, aby AES-GCM chronił sam protokół zarządzania stowarzyszeniem bezpieczeństwa (SMA). Ukrycie metody szyfrowania używanej do ochrony danych tworzy warstwę niejasności, zmuszając potencjalnych atakujących do uwzględnienia szerokiego zakresu algorytmów (co może być dość kosztowne obliczeniowo). Bezpieczne kwantowo algorytmy enkapsulacji klucza, takie jak ML-KEM, skutecznie przeciwdziałają atakom podsłuchowym, zapewniając, że tylko uwierzytelnione i autoryzowane urządzenia mogą odczytywać dane przesyłane przez kartę HBA z wykorzystaniem najnowszych protokołów bezpieczeństwa.
Zmiana strukturalna jest równie istotna. Standard FC-SP-2 zdefiniował wielowarstwowe elementy zgodności, a najniższy wspólny poziom, Auth-A, wymagał implementacji obsługujących algorytm MD5 i 2048-bitową grupę DH. Wraz ze starzeniem się tych algorytmów, dostawcy znaleźli się w dziwnej sytuacji, implementując niezabezpieczoną kryptografię, której nigdy nie zamierzali używać, wyłącznie po to, by zachować zgodność ze standardem. Standard FC-SP-3 porzuca ten model na rzecz profili interoperacyjności zdefiniowanych w Załączniku A. Zgodna implementacja obsługuje jeden lub więcej profili, które odpowiadają wymaganiom bezpieczeństwa docelowego środowiska, a osądy dotyczące tego, które wymagania mają zastosowanie, pozostają tam, gdzie ich miejsce – w rękach takich organów jak NIST i NSA, a nie samego standardu transportowego. Wsteczna kompatybilność z wdrożeniami standardu FC-SP-2 jest omówiona w Załączniku D, więc struktury mieszane mają udokumentowaną ścieżkę, a nie urwisko.
Tryb audytu ułatwia przejście na zaktualizowany standard kryptograficzny, umożliwiając negocjowanie protokołów bezpieczeństwa w istniejących strukturach bez zakłócania dostępu do danych. Autorzy standardu zdają sobie sprawę, że wiele sieci SAN nie osiągnie pełnej zgodności od razu, ale będzie stopniowo wdrażać standard w miarę wprowadzania nowszego sprzętu i wycofywania starszych urządzeń. W trybie audytu kompatybilność jest utrzymywana dzięki podejściu stawiającemu dostępność na pierwszym miejscu, co pozwala na wdrożenie najbardziej rygorystycznych środków bezpieczeństwa tylko wtedy, gdy oba punkty końcowe w połączeniu są w pełni sprawne. Oznacza to, że dostęp do danych o znaczeniu krytycznym jest zachowany podczas migracji do silniejszych zabezpieczeń.
Umieszczanie FC-SP-3 w aktywnej sieci SAN
Standard ma znaczenie dopiero po dotarciu do sprzętu produkcyjnego, a dokument FC-SP-3 został napisany z myślą o wdrożeniu. Specyfikacja definiuje narzędzia kryptograficzne i mechanizmy negocjacyjne; sposób, w jaki te narzędzia są stosowane w działającej infrastrukturze, sprowadza się do dwóch powszechnie dostępnych modeli. Oba są niezależne od dostawców i zgodne z tym samym standardem.
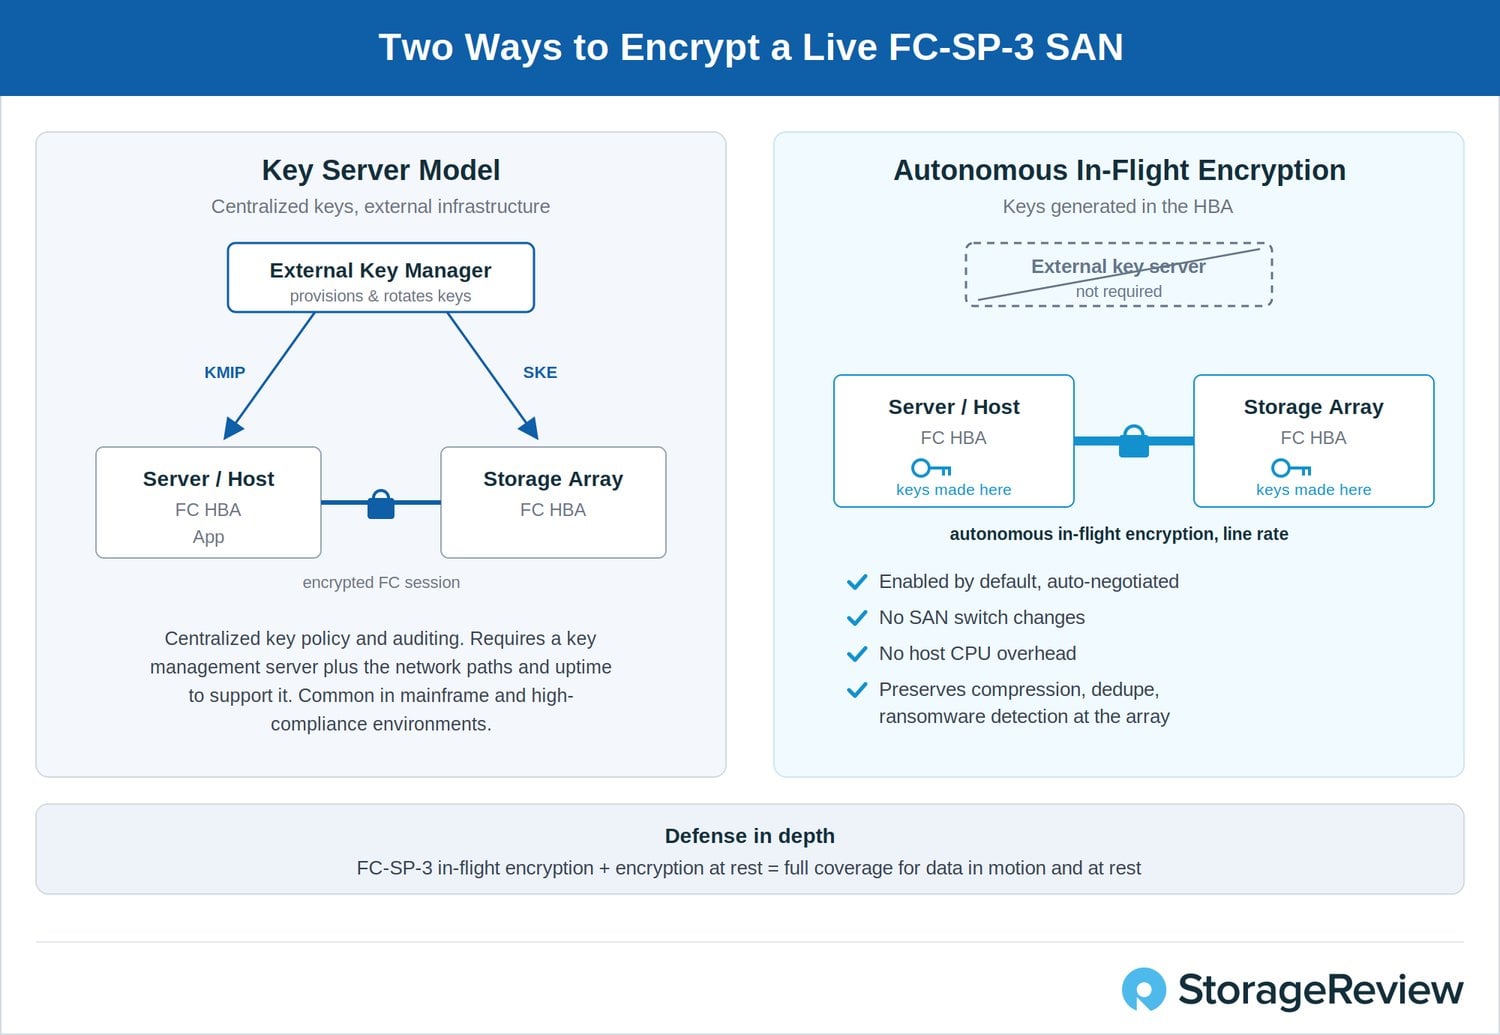
Pierwszym z nich jest model serwera kluczy, od dawna znany z komputerów mainframe i środowisk o wysokiej zgodności. Zewnętrzny menedżer kluczy dostarcza i rotuje współdzielone sekrety lub certyfikaty używane do ustanawiania bezpiecznych sesji, komunikując się z hostami i pamięcią masową przez sieć za pośrednictwem protokołu KMIP (Key Management Interoperability Protocol) oraz wymiany kluczy bezpieczeństwa. Takie podejście centralizuje politykę i audyt, czego oczekują niektóre podmioty podlegające regulacjom. Wprowadza również infrastrukturę do uruchomienia i utrzymania: serwer zarządzania kluczami, ścieżki sieciowe do niego oraz dyscyplinę operacyjną zapewniającą jego dostępność. W organizacjach, które już korzystają z infrastruktury KMIP, protokół FC-SP-3 wpasowuje się w istniejący przepływ pracy, a nie go zastępuje.
Drugi model to autonomiczne szyfrowanie w trakcie transmisji obsługiwane wewnątrz adaptera magistrali hosta (HBA), co umożliwia realistyczne wdrożenie w całej strukturze. Losowe klucze sesji są generowane w samej karcie HBA, co eliminuje potrzebę zewnętrznego serwera generującego i zarządzającego kluczami. Punkty końcowe są domyślnie włączone i automatycznie negocjują szyfrowanie, wycofując się, gdy któryś z równorzędnych urządzeń nie obsługuje jeszcze szyfrowania, co pozwala na zabezpieczenie struktury bez konieczności ustawiania flagi. Ponieważ szyfrowanie odbywa się na poziomie warstwy transportowej Fibre Channel wewnątrz adaptera, nie są wymagane żadne zmiany w przełącznikach SAN, a struktura przełączników nie widzi ani nie zarządza kluczami.
Wydajność to cel, który ten model ma osiągnąć. Szyfrowanie działa w dedykowanym układzie scalonym z pełną przepustowością łącza, więc nie ma mierzalnego spadku przepustowości ani dodatkowego obciążenia procesorów hosta. Równie ważne dla zespołów ds. pamięci masowej jest szyfrowanie w trakcie transmisji, a nie na poziomie aplikacji, co pozwala zachować usługi macierzy, od których zależą przedsiębiorstwa. Dane docierające do macierzy pamięci masowej nadal mogą być kompresowane, deduplikowane i skanowane pod kątem anomalii współczynnika kompresji, które sygnalizują zdarzenie ransomware. Żadne z tych zdarzeń nie jest możliwe, gdy aplikacja zaszyfruje dane przed opuszczeniem hosta.
Szyfrowanie w trakcie transmisji nie jest przeznaczone do samodzielnego działania. Protokół FC-SP-3 wpisuje się w koncepcję obrony w głąb, w której szyfrowanie łączy jest połączone z szyfrowaniem danych w stanie spoczynku na poziomie całego dysku lub macierzy, aby chronić dane zarówno przesyłane przez sieć SAN, jak i przechowywane na nośnikach. Punkty końcowe obsługujące tę koncepcję są zaprojektowane jako samodzielne komponenty zerowego zaufania. Silikonowy rdzeń zaufania (root of trust) ustala tożsamość sprzętu, procesor i karta HBA poświadczają się wzajemnie za pomocą protokołu bezpieczeństwa i modelu danych (SPDM), a sterowniki są podpisane kryptograficznie. Adapter wymuszający szyfrowanie może zatem zostać zweryfikowany, a nie uznany za zaufany.
Funkcją, która najbardziej bezpośrednio rozwiązuje problem związany z ingerencją w produkcyjną sieć SAN, jest tryb audytu (Audit Mode), nowość w standardzie FC-SP-3. Umożliwia on administratorom włączenie negocjacji zabezpieczeń w istniejącym środowisku i sprawdzenie, które łącza będą szyfrowane, a które nie, przed włączeniem egzekwowania. Dzięki temu potencjalnie destrukcyjne przełączenie staje się stopniowym, weryfikowalnym procesem i stanowi praktyczny mechanizm wdrażania stopniowego, zgodnie z planem działania FCIA: bezpieczne łącza są realizowane w postaci serwerów i aktualizacji pamięci masowej, a nie w ramach pojedynczego, skoordynowanego zdarzenia.
Autonomiczne szyfrowanie w trakcie transmisji jest już dostępne w kartach HBA zgodnych ze standardem FC-SP-3, a StorageReview opisał je po raz pierwszy w momencie wprowadzenia technologii. To cenny dowód na to, że standard ten można wdrożyć już dziś. Jednak ważniejszy jest aspekt architektoniczny, a nie specyfika marki: każdy punkt końcowy zgodny ze standardem FC-SP-3 może z niego korzystać, a wszyscy główni dostawcy serwerów oferują już łączność Fibre Channel zdolną do autonomicznego szyfrowania w trakcie transmisji, a większość producentów OEM pamięci masowych będzie ją dodawać do 2026 roku.
Przed czym chroni szyfrowanie w trakcie lotu
Argumenty za szyfrowaniem ruchu w pamięci masowej stają się znacznie łatwiejsze po zidentyfikowaniu wektorów ataku. Łącza Fibre Channel rutynowo opuszczają pomieszczenie, w którym powstały, krzyżując się z rurami osłonowymi, pionami i sieciami kampusowymi między budynkami. Atakujący z fizycznym dostępem do tego światłowodu nie musi go przecinać. I choć zdarza się to bardzo rzadko, zgięcie kabla na tyle, aby spowodować wyciek światła, lub włożenie pasywnego rozdzielacza wystarcza do odczytania przechodzącego przez niego ruchu, a nic w samym łączu nie wskazuje administratorowi, że tak się stało.
Zagrożenia wewnątrz budynku są mniej filmowe i bardziej powszechne. Osoba z dostępem do panelu krosowego może rejestrować ruch bez zakłócania łącza, a urządzenia diagnostyczne mogą przechwytywać ramki do logów usług, udostępniając dane każdemu, kto ma do nich dostęp. Szyfrowanie w trakcie transmisji blokuje wszystkie te ścieżki jednocześnie. Ruch przechwytywany w dowolnym miejscu między dwoma punktami końcowymi FC-SP-3, niezależnie od tego, czy pochodzi z zagiętego światłowodu, panelu krosowego, czy pliku logu, jest szyfrowany i nie zawiera klucza dostępnego w momencie przechwytywania.
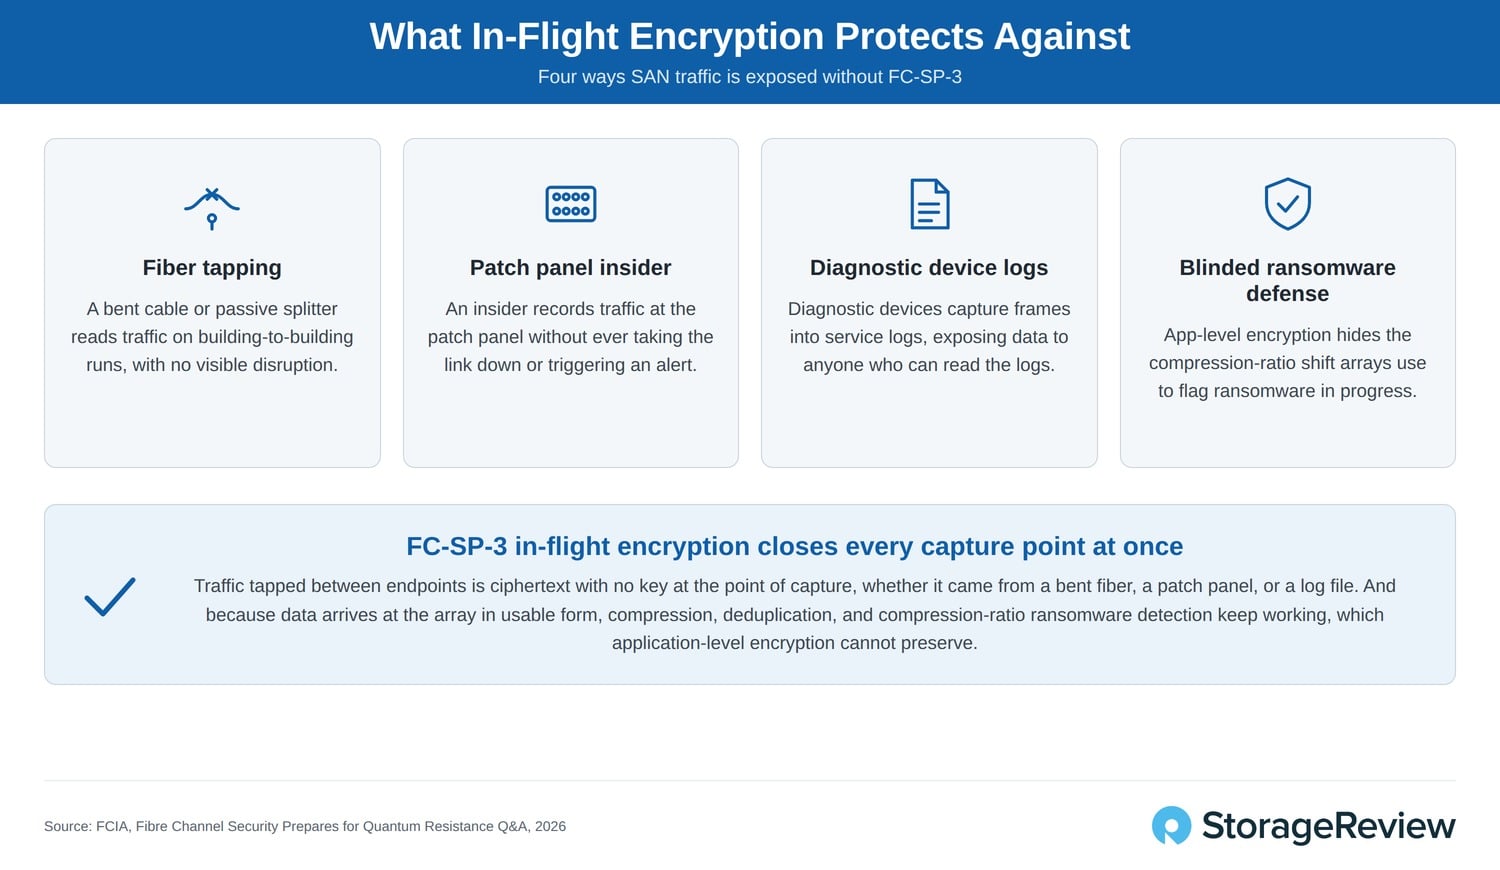
Subtelniejszą korzyścią jest to, co szyfrowanie w trakcie transmisji zachowuje. Oprogramowanie ransomware szyfruje dane w trakcie ataku, a zaszyfrowane dane nie ulegają kompresji, dlatego zmiana współczynnika kompresji w macierzy jest jednym z bardziej wiarygodnych wczesnych wskaźników postępującej infekcji. Jeśli aplikacje szyfrują dane przed opuszczeniem hosta, macierz zawsze widzi tekst zaszyfrowany: kompresja i deduplikacja przestają działać, a sygnał ransomware znika wraz z nimi. Szyfrowanie w warstwie transportowej chroni dane w trakcie transmisji, dostarczając je do macierzy w użytecznej formie, co pozwala na redukcję danych i wykrywanie anomalii. Dlatego wytyczne FCIA preferują szyfrowanie w trakcie transmisji w połączeniu z szyfrowaniem w spoczynku zamiast szyfrowania na poziomie aplikacji.
Droga do w pełni szyfrowanej sieci SAN
Podstawą planu działania FCIA jest matematyka cyklu odświeżania. W większości zakładów serwery i pamięci masowe wymieniają się co trzy do pięciu lat, co oznacza, że prawie każda infrastruktura (ang. fabric) wymieni swoje punkty końcowe co najmniej raz przed upływem terminów CNSA 2.0 w latach 2030 i 2031. Każdy główny dostawca serwerów oferuje już łączność Fibre Channel z autonomicznym szyfrowaniem w trakcie transmisji FC-SP-3, a większość producentów OEM pamięci masowych wprowadza zgodną z tym standardem łączność do 2026 roku, więc sprzęt kupowany w normalnym cyklu od tego momentu może być dostarczany z wbudowaną funkcją.
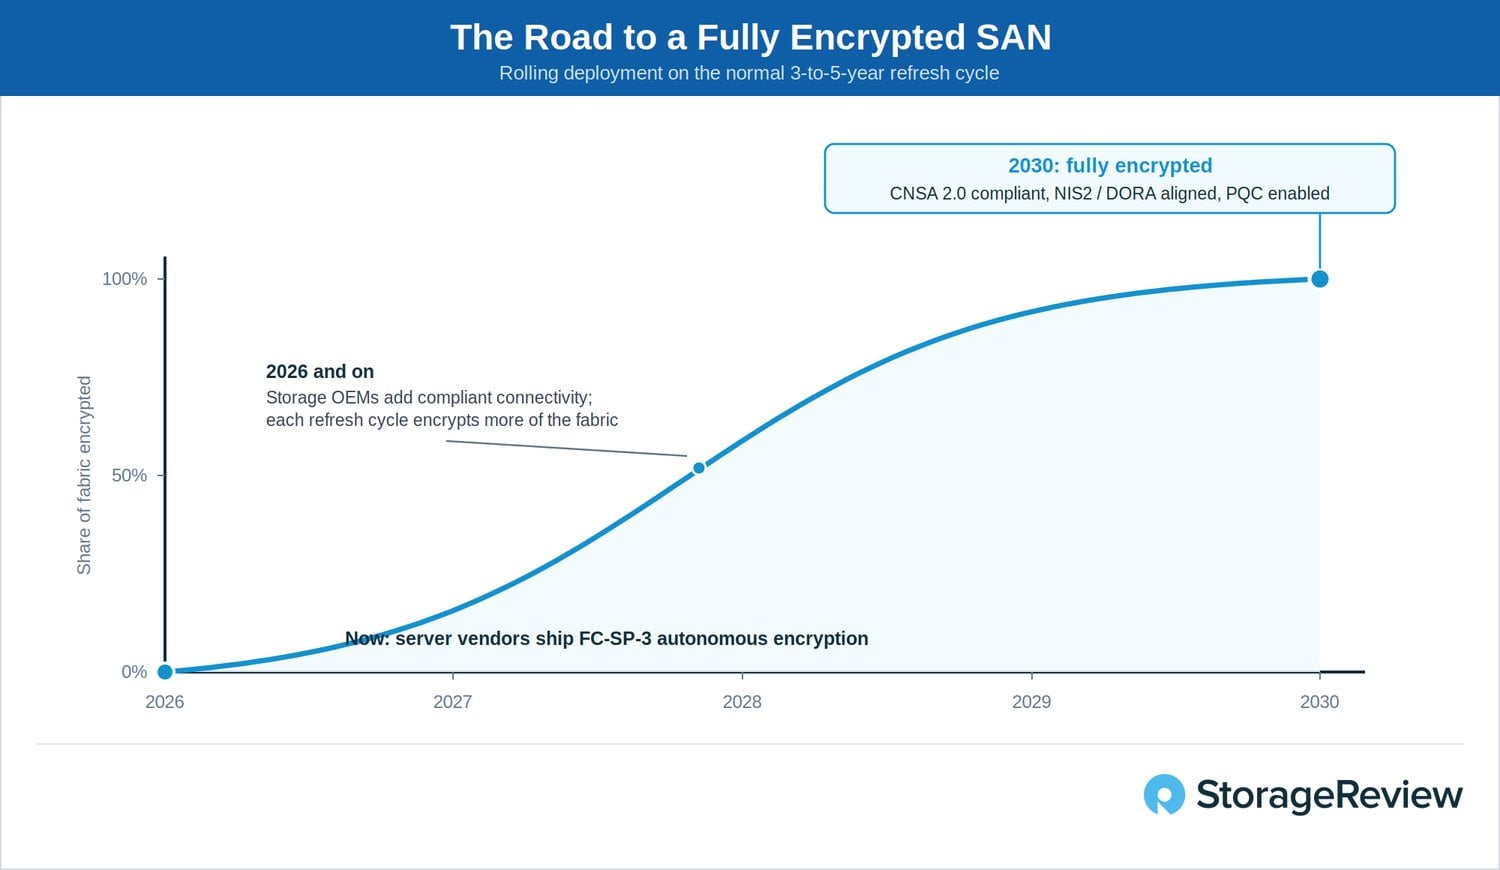
To właśnie sprawia, że wdrożenie stopniowe jest wiarygodne, a nie jedynie aspiracyjne. Punkty końcowe z obsługą szyfrowania automatycznie negocjują zabezpieczenia i współistnieją ze starszym sprzętem podczas przejścia. Tryb audytu pozwala administratorom zweryfikować gotowość przed wdrożeniem, zachowując dostęp do danych o znaczeniu krytycznym podczas migracji do silniejszego systemu zabezpieczeń. Nie jest wymagane żadne działanie „forklift”, a żaden projekt nie musi być planowany w okolicach daty zgodności. Organizacja, która odświeża swoje działania w swoim zwykłym rytmie i określa łączność FC-SP-3 w trakcie jej realizacji, osiąga rok 2030 z w pełni zaszyfrowaną siecią SAN jako efektem ubocznym procesu zakupowego, który i tak zamierzała przeprowadzić: zgodną z CNSA 2.0, dostosowaną do zasad szyfrowania NIS2 i DORA oraz odporną na ataki kwantowe siecią typu end-to-end.
Wniosek
FC-SP-3 nie jest krzykliwym standardem i to jest jego zaletą. Usuwa kryptografię, która powinna zostać wycofana lata temu, dodaje algorytmy postkwantowe NIST, których obecnie wymagają organy regulacyjne, i zastępuje model zgodności, który popadł w absurd, profilami opracowanymi z myślą o interoperacyjności. Ukończona specyfikacja wyprzedza o lata wymagania, które spełnia, w ramach cyklu odświeżania zaplanowanego przez przedsiębiorstwa. Najtrudniejszy etap wdrożenia został wyeliminowany: brak zmian przełączników, brak dodatkowej infrastruktury bezpieczeństwa, brak obciążenia procesora hosta oraz tryb audytu, który umożliwia obserwację wdrożenia przed jego wdrożeniem.
Zastrzeżenie jest takie, że standard to zestaw narzędzi, a nie wdrożenie. Nic nie szyfruje się samo; organizacje nadal muszą inwentaryzować swoje karty HBA i flotę pamięci masowej, określać łączność FC-SP-3 w nadchodzących zakupach i włączać zabezpieczenia, gdy w strukturze sieci pojawią się sprawne punkty końcowe. W przypadku regulowanych branż, które są najbardziej uzależnione od Fibre Channel (finanse, opieka zdrowotna, przedsiębiorstwa użyteczności publicznej i administracja publiczna), prace te mają określony termin, niezależnie od tego, czy ktoś je zaplanuje. Zbierz teraz, odszyfruj później oznacza, że dane skradzione dzisiaj są już narażone na działanie komputerów kwantowych kolejnej dekady, więc każdy rok niezaszyfrowanego ruchu generuje koszty, które pojawiają się później. FC-SP-3 sprawia, że wypełnienie tej luki jest kwestią zamówienia, a nie projektu, i utrzymuje Fibre Channel tym, czym był przez dwie dekady: strukturą, której regulowane branże powierzają dane, na których utratę najmniej mogą sobie pozwolić.
For teams weighing where that data should live, our Najlepsze macierze pamięci masowej page tracks the current enterprise array leaders, with audited benchmark results labeled separately from deployment evidence.
Słownik FC-SP-3
| 3DES | Triple DES, starszy szyfr blokowy usunięty przez FC-SP-3. |
| AES-GCM, AES-CBC, AES-CTR | Tryby Advanced Encryption Standard. GCM szyfruje i chroni integralność danych w jednym przejściu i jest wymagany do zarządzania skojarzeniami bezpieczeństwa w FC-SP-3; CTR jest usuwany, a klucze krótsze niż 256 bitów są pomijane w przypadku GCM i CBC. |
| CNSA 2.0 | Commercial National Security Algorithm Suite 2.0, zestaw algorytmów odpornych na ataki kwantowe opracowany przez NSA oraz terminy wdrożenia dla amerykańskich systemów bezpieczeństwa narodowego. |
| Jakość życia | Komputer kwantowy o znaczeniu kryptoanalitycznym, komputer kwantowy wystarczająco potężny, aby złamać dzisiejszą kryptografię klucza publicznego. |
| Uwierzytelnianie CT | Uwierzytelnianie ruchu Fibre Channel Common Transport do usług strukturalnych, realizowane w protokole FC-SP-2 i usunięte w protokole FC-SP-3. |
| DH-CHAP | Protokół uwierzytelniania Diffie-Hellman Challenge Handshake, protokół uwierzytelniania Fibre Channel, który łączy CHAP z wymianą kluczy Diffie-Hellmana. FC-SP-3 obniża liczbę grup DH poniżej 2048 bitów. |
| DORA | Ustawa o odporności operacyjnej w dziedzinie technologii cyfrowych, rozporządzenie UE regulujące ryzyko ICT dla instytucji finansowych. |
| ECC, ECDSA | Kryptografia krzywych eliptycznych i algorytm cyfrowego podpisu krzywych eliptycznych. FC-SP-3 utrzymuje ECDSA na poziomie 384 i 512 bitów wraz z postkwantowym ML-DSA. |
| FC-PAP, FC-EAP | Protokół uwierzytelniania hasła Fibre Channel i protokół rozszerzonego uwierzytelniania Fibre Channel, starsze protokoły uwierzytelniania FC-SP-2 zostały usunięte w FC-SP-3. |
| FCIA | Fibre Channel Industry Association, grupa branżowa, która promuje i pomaga w koordynacji standardów Fibre Channel oraz ich wdrażaniu. |
| HBA | Karta magistrali hosta, karta interfejsu Fibre Channel w serwerze lub systemie pamięci masowej. |
| HDL | Zbierz teraz, odszyfruj później: przechwytywanie zaszyfrowanego ruchu dzisiaj w celu odszyfrowania po utworzeniu CRQC. |
| INCITS, T11 | Międzynarodowy Komitet Norm Technologii Informatycznych i jego komitet techniczny T11, który opracowuje standardy Fibre Channel, w tym FC-SP-3. |
| KMIP | Protokół interoperacyjności zarządzania kluczami (Key Management Interoperability Protocol), standard OASIS używany pomiędzy zewnętrznymi menedżerami kluczy a hostami i pamięciami masowymi, którym służą. |
| MD5, SHA-1, SHA-2 | Kryptograficzne funkcje skrótu. Algorytmy MD5 i SHA-1 zostały wycofane i usunięte z niemal wszystkich ról w standardzie FC-SP-3; zastępuje je rodzina algorytmów SHA-2. |
| ML-DSA-87 | Algorytm podpisu cyfrowego oparty na module kratowym (NIST FIPS 204) w swoim najsilniejszym zestawie parametrów dodaje algorytm podpisu postkwantowego FC-SP-3. |
| ML-KEM-1024 | Mechanizm kapsułkowania klucza opartego na module kratowym (NIST FIPS 203) w najsilniejszym zestawie parametrów dodaje algorytm ustalania klucza postkwantowego FC-SP-3. |
| 2 XNUMX NIS | Dyrektywa w sprawie bezpieczeństwa sieci i informacji 2, dyrektywa UE w sprawie cyberbezpieczeństwa dla podmiotów o zasadniczym znaczeniu. |
| PQC | Kryptografia postkwantowa – algorytmy oparte na problemach, których nie da się rozwiązać efektywnie przy użyciu komputerów kwantowych. |
| PRF | Funkcja pseudolosowa służąca do wyprowadzania kluczy sesji ze wspólnego sekretu. FC-SP-3 wymaga algorytmu PRF opartego na algorytmie SHA-2. |
| Dzień Q | Moment, w którym CRQC staje się dostępny i możliwe jest złamanie obecnej kryptografii klucza publicznego. |
| PROMIEŃ | Usługa zdalnego uwierzytelniania użytkowników poprzez połączenie telefoniczne, protokół serwera uwierzytelniania sieciowego, którego użycie zostało usunięte z FC-SP-3. |
| RSA | Algorytm klucza publicznego Rivesta-Shamira-Adlemana, jedna z metod, które może złamać CRQC. Podpisy RSA-SHA-1 zostały usunięte w FC-SP-3. |
| SPDM | Protokół bezpieczeństwa i model danych, standard DMTF umożliwiający procesorowi i karcie HBA wzajemne potwierdzanie tożsamości i oprogramowania sprzętowego. |
Niniejszy raport jest sponsorowany przez Stowarzyszenie Przemysłu Kanałów Fibre (FCIA). Wszystkie poglądy i opinie wyrażone w niniejszym raporcie opierają się na naszej obiektywnej opinii na temat rozpatrywanego produktu/produktów.
Dowiedz się więcej o standardzie FC-SP-3 z webinarium FCIA Fibre Channel Security przygotowuje się na odporność kwantową.



 Amazon