

Witamy w moim laboratorium testów penetracyjnych/rozwoju oprogramowania/edycji multimediów/specjalisty od wszystkiego! To, co zaczęło się dwa lata temu, to stary, nędzny przełącznik i router Cisco z tanim r610 i bez gigabitowej sieci w zasięgu wzroku (o zgrozo!), a teraz rozrosło się do całkiem przyzwoitego małego laboratorium.
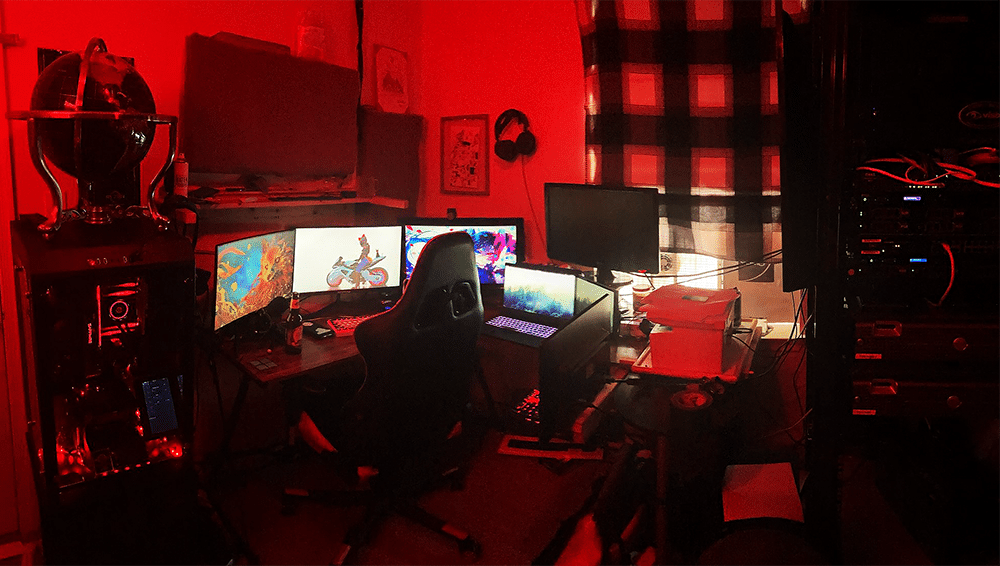
Zacznę od mojego dużego chłopca w kącie, mojej stacji roboczej Threadripper. Z Threadripperem 3960x, 128 GB pamięci RAM, procesorem AMD 5700xt, kartą graficzną Quadro RTX 4000 i łączną pojemnością 8 TB. To mój główny „koń roboczy” do wszystkiego, co wymaga dużej mocy obliczeniowej. Do tymczasowych aplikacji wymagających dużej mocy obliczeniowej, uruchamiam maszynę wirtualną w VMware Workstation 20H2 i pozwalam moim cyklom roboczym na wykonywanie wszelkich niezbędnych zadań.
Ostatnio kompilowałem pliki binarne dla urządzenia zabezpieczającego, nad którym pracowałem. Aplikacje obsługiwane przez GPU (bądźmy szczerzy i nazywajmy je aplikacjami obsługiwanymi przez CUDA) trafiają do mojej karty RTX 4000.
Obejmowało to kilka aplikacji uczenia maszynowego, renderowanie w Blenderze i stale działający głos NVIDIA RTX (to był dar niebios, bo moja serwerownia to moje biuro). A tak przy okazji, biedny mały 5700XT jest do gier. Kiedy się za to zabiorę.
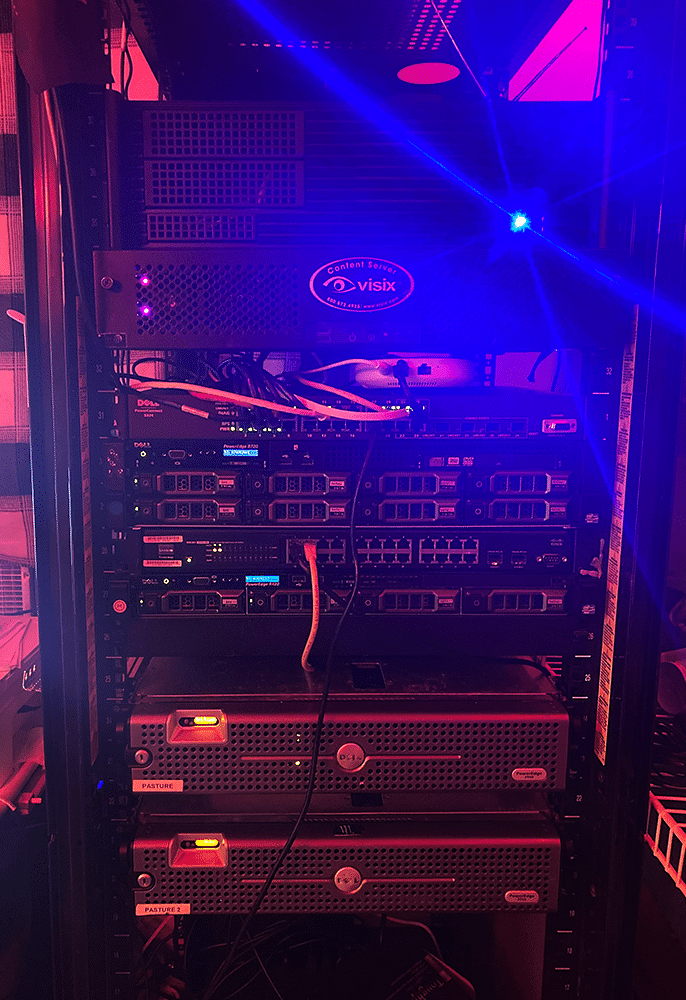
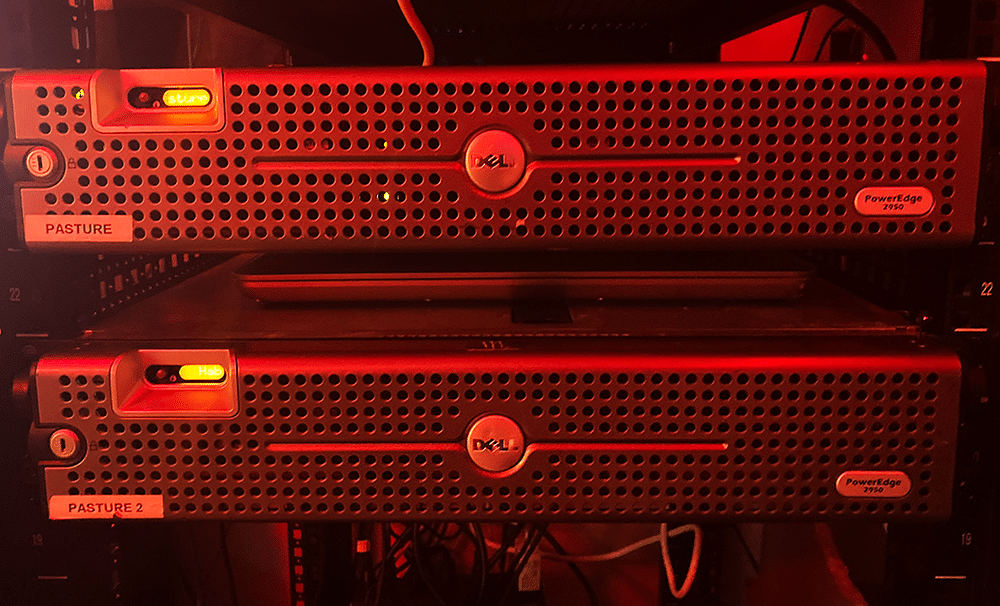
A teraz do stosu rack! Pozwólcie, że jako pierwszy powitam Was w Habitual Lab! Zacznijmy od podstaw! Na dole mamy Ye Olde Workhorses, (2) Poweredge 2950 z ESXi 6.5, z łączną pamięcią RAM 64 GB, ich procesory E5410 zazwyczaj ciężko pracują przy testowanych przeze mnie aplikacjach kontenerowych. Nie jestem wielkim fanem konteneryzacji wszystkiego, ale biorąc pod uwagę kierunek rozwoju branży, warto wiedzieć, co się z nimi dzieje. Obecnie korzystam z VIC firmy VMware, ale kiedy będę miał na to ochotę, poeksperymentuję z k8s i docker swarms.
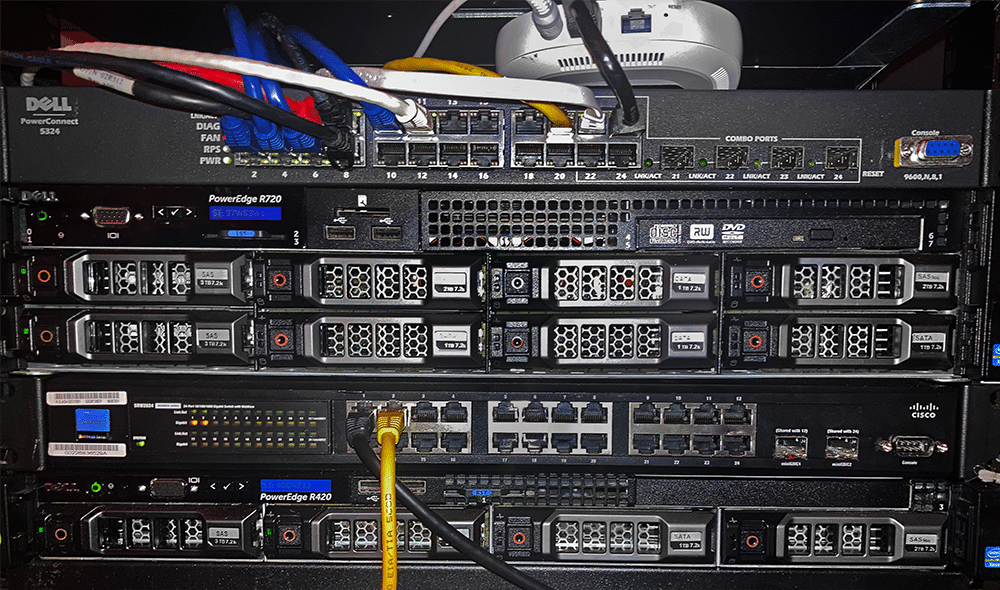
Przechodząc wyżej, mamy rdzeń mojego laboratorium. Ponownie, zaczynając od podstaw, mamy mój r420 z zainstalowanym ESXi 6.7. Z 64 GB pamięci RAM, parą E5-2407 i łączną pamięcią masową 6 TB. Obsługuje znaczną część moich lżejszych maszyn wirtualnych z systemem Linux i połowę mojej domeny Windows. Obsługuje również mój router brzegowy, sprawdzoną maszynę wirtualną PFsense.
Powyżej znajduje się mój przełącznik WAN. Jest tam tylko po to, żeby obsługiwać czujnik Security Onion, który właśnie buduję, dzięki czemu mam lepszy zasięg całego ruchu wychodzącego przez porty SPAN. Przynajmniej do czasu, aż w końcu kupię odgałęzienie.
A potem dochodzimy do Ol' Faithful, mojego r720. Wyposażony w parę niezawodnych E5-2640, 192 GB RAM-u i kolejne 6 TB pamięci masowej, z systemem ESXi 6.7, to mój główny „koń roboczy” w laboratorium. Obsługuje w pełni wydzieloną sieć penetracyjną, moją sieć rozwojową, moją sieć rdzeniową i pozostałe części mojej domeny Windows, to bardzo obciążona maszyna.
Czym byłaby sieć bez pamięci masowej? Następnym krokiem jest mój NAS typu whitebox (czyli sklecony z części zamiennych). Dysponując łącznie 5 TB pamięci masowej, może nie jest tak duży, jak niektóre z moich hostów ESXi, ale rekompensuje to agregacją czterech kart sieciowych, z łatwością obsługując ruch z całego laboratorium.
W połączeniu z macierzą RAID 5 oznacza to, że cokolwiek obsługiwane jest z mojego NAS-a (zazwyczaj) nigdy nie spadnie poniżej 90-100 MBps, niezależnie od tego, ile rzeczy jest przeciąganych. Działa na gołej instalacji serwera Server 2016, głównie dlatego, że łatwa integracja z moją domeną ułatwia logowanie jednokrotne (SSO) dla każdego dostępu przez sieć.
Teraz, z powodu pewnej dziwności związanej z połączeniem kontrolera RAID h610 klasy enterprise z płytą główną konsumencką, która nie wie, co zrobić z urządzeniami PCIe z niezależnymi pamięciami ROM, proces rozruchu jest… Interesujący. Krótko mówiąc, NAS jest włączony i w połowie testu POST podłączam kontroler RAID. Nie będziemy już o tym rozmawiać.
Na samym szczycie znajduje się maszyna do gier, która została odłożona na emeryturę. Z procesorem i7-4770k, 24 GB pamięci RAM i kartą graficzną R9 390, była to całkiem niezła platforma do gier w tamtych czasach. Ale czasy gier AAA już minęły, a po wyposażeniu w dysk twardy o pojemności 500 GB służy jako zapasowy komputer stacjonarny, a także obsługuje niektóre monitory w moim laboratorium. Posiada również host ESXi działający na VMware Workstation, więc mogę przenieść na niego moje najważniejsze usługi w razie potrzeby przeprowadzenia konserwacji moich „prawdziwych” serwerów.
Z konieczności moje środowisko jest niezwykle zróżnicowane, około 35% hostów z systemem Windows działa w środowisku produkcyjnym, a reszta to hosty z Linuksem o różnym przeznaczeniu. Wcześniej domyślnie używałem Redhat 8 dla hostów z Linuksem, ale ostatnio zacząłem używać Ubuntu 18.04 i 20.04. Przejście nie było spowodowane żadnym konkretnym powodem, ale było wygodniejsze, gdy uruchamiałem nowego hosta, ponieważ nie musiałem dołączać subskrypcji. Jeśli chodzi o system Windows, mam to szczęście, że posiadam klucz KMS ważny dla systemu Server 2016 i starszych. Oznacza to, że mogę mieć praktycznie dowolną liczbę komputerów z systemem Windows, ale uniemożliwia mi to dodanie serwera Server 2019 do mojej sieci produkcyjnej.
Co robię w tym laboratorium? Wszystko. Z zawodu jestem analitykiem cyberbezpieczeństwa/inżynierem bezpieczeństwa. Jednak moja praca zazwyczaj wiąże się z kontaktem z każdym aspektem cyberświata, od sieci, przez infrastrukturę, aplikacje, po analizę hostów i złośliwego oprogramowania. Posiadanie sprawnego laboratorium pozwoliło mi zachować elastyczność i możliwość testowania i wypróbowywania każdego scenariusza, jaki przyjdzie mi do głowy, a następnie sprawdzenia tego, co faktycznie znajdę w sieci klienta, bez obawy o awarię jego sprzętu.
Wewnątrz znajduje się również odizolowana „brudna sieć”. Co tu jest, pytasz? Złośliwe oprogramowanie, wirusy i mnóstwo bardzo złych praktyk. Oddzielony od wszystkiego i nigdy nie podłączony do internetu, to właśnie tutaj przeprowadzam prostą analizę złośliwego oprogramowania. Monitorując zarówno hosta, jak i sieć podczas uruchamiania konkretnego złośliwego oprogramowania, pomaga mi to w opracowaniu metod wykrywania „szkodliwych rzeczy” w sieci. Nie będę udawał eksperta od złośliwego oprogramowania, ale nawet prosta dynamiczna analiza uruchomionego złośliwego oprogramowania wraz z oprogramowaniem monitorującym często daje proste, ale skuteczne sposoby jego identyfikacji.
Mam też całą sieć, która działa jak laboratorium testów penetracyjnych, i to nie tylko dla mnie! Regularnie zapraszam do niej zarówno kolegów, jak i podopiecznych, gdzie każdy na zmianę tworzy drużynę niebieską i czerwoną, aby uzupełnić swoją wiedzę. Sama sieć jest wzorowana na uproszczonej sieci korporacyjnej, z własną lasem Windows Active Directory i domenami, hostami Linux udostępniającymi treści, celowo podatnymi na ataki hostami i mnóstwem żartów. Każdy użytkownik ma komputer z systemem Kali Linux Jump Box jako atakujący i komputer administratora Windows 10 jako obrońca. To świetny sposób na podniesienie poziomu moich umiejętności w bardziej organicznym środowisku niż można znaleźć na wielu szkoleniach/kursach.
– Corbett F.


 Amazon