

Wraz z wydaniem Proxmox VE 7.1 pojawiło się wiele imponujących nowych lub ulepszonych funkcji, z których najbardziej imponujące są te związane z bezpieczeństwem. Niektóre z nich są nowe i ekscytujące, a inne to po prostu ulepszenia jakości życia, które sprawiają, że wdrażanie lepszych praktyk bezpieczeństwa jest łatwiejsze niż kiedykolwiek wcześniej. W tym artykule szczegółowo omówimy najnowsze ulepszenia i aktualizacje zabezpieczeń Proxmox VE 7.1.
Proxmox VE 7.1 Security – TPM i bezpieczny rozruch UEFI
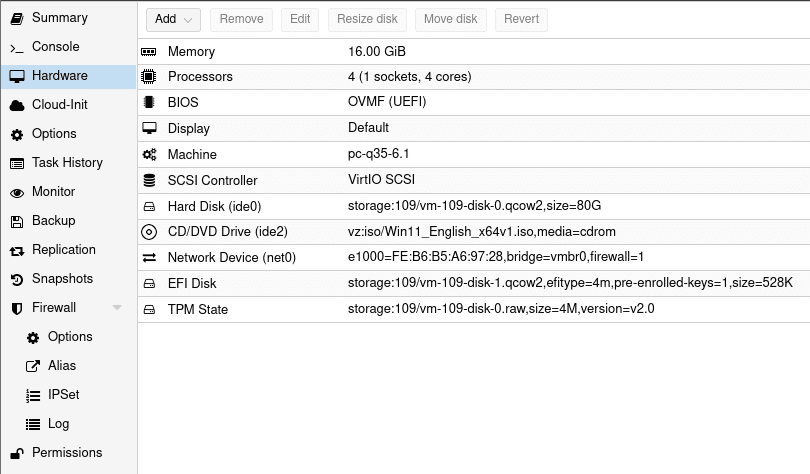
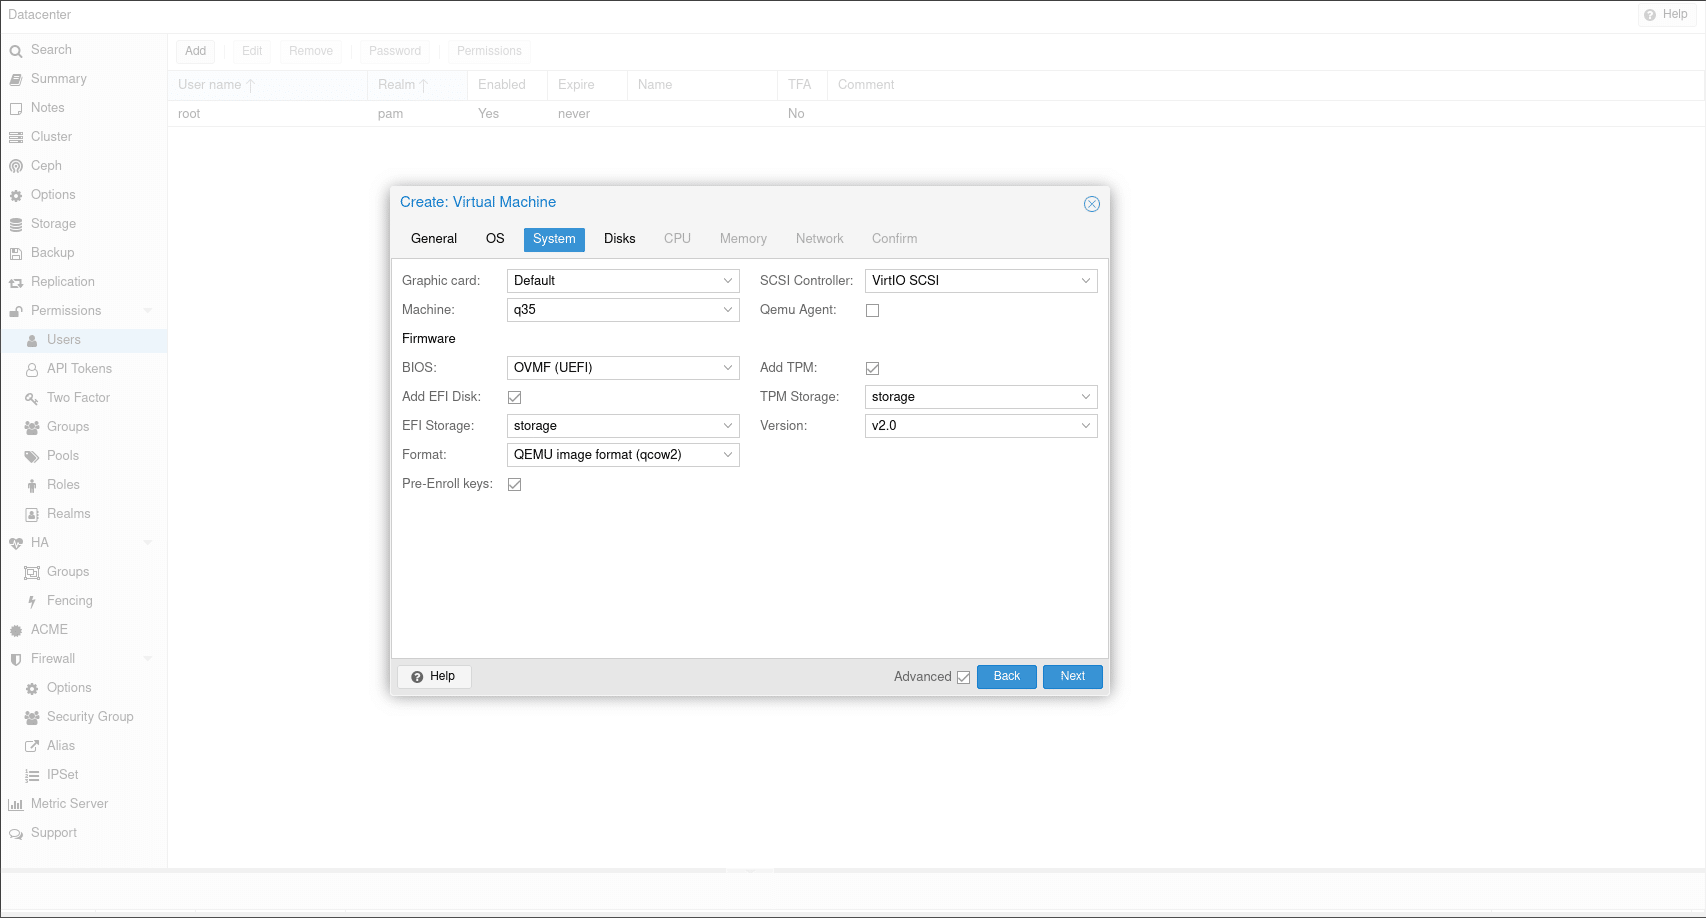
Najważniejszą funkcją bezpieczeństwa w tej aktualizacji jest oficjalna obsługa modułu Trusted Platform Module (TPM) 2.0. Przed aktualizacją było to możliwe, ale wymagało instalacji pakietów firm trzecich. TPM 2.0 pozwala użytkownikowi zainstalować systemy operacyjne, które go wymagają lub po prostu z niego korzystają, w szczególności Windows 11. Aby dodać TPM podczas tworzenia maszyny wirtualnej, wystarczy go włączyć, wybrać pamięć masową i wybrać żądaną wersję.
 Dodanie modułu TPM do istniejącej maszyny wirtualnej jest równie proste. Wystarczy wybrać zakładkę „Sprzęt” maszyny wirtualnej i dodać komponent stanu TPM. Następnie wystarczy wybrać pamięć masową, na której będzie on przechowywany, oraz wersję modułu TPM.
Zarówno Linux, jak i Windows mogą korzystać z TPM 2.0, który może służyć do przechowywania kluczy szyfrujących dyski, jako generator liczb losowych i wiele innych. Obsługa TPM przez Proxmox otwiera wiele możliwości w zakresie rozwoju i testowania.
Dodatkowo, Proxmox ma teraz wbudowaną w interfejs użytkownika funkcję bezpiecznego rozruchu. Nowo utworzone maszyny wirtualne mają możliwość włączenia tej funkcji, z możliwością wstępnej rejestracji kluczy Microsoft i popularnych dystrybucji Linuksa.
Uwierzytelnianie dwuskładnikowe
Nowa aktualizacja wprowadza również znaczące ulepszenia w zakresie jakości uwierzytelniania dwuskładnikowego (2FA). Przede wszystkim, dodanie jednorazowych kluczy odzyskiwania jest ogromną zmianą. Służą one do uzyskania dostępu do konta w przypadku utraty lub utraty dostępu do metody uwierzytelniania dwuskładnikowego (2FA), niezależnie od tego, czy jest to klucz YubiKey (obsługiwany przez Proxmox), czy aplikacja TOTP na telefonie. Zasadniczo jest to lista 10 kodów, które można odzyskać dopiero po wygenerowaniu i wprowadzić zamiast metody uwierzytelniania dwuskładnikowego; raz użyte, nie mogą być użyte ponownie. Istnieje również opcja korzystania wyłącznie z jednorazowych kluczy odzyskiwania jako jedynej metody uwierzytelniania dwuskładnikowego, ale w rzeczywistości prawdopodobnie jest to bardzo kiepski wybór.
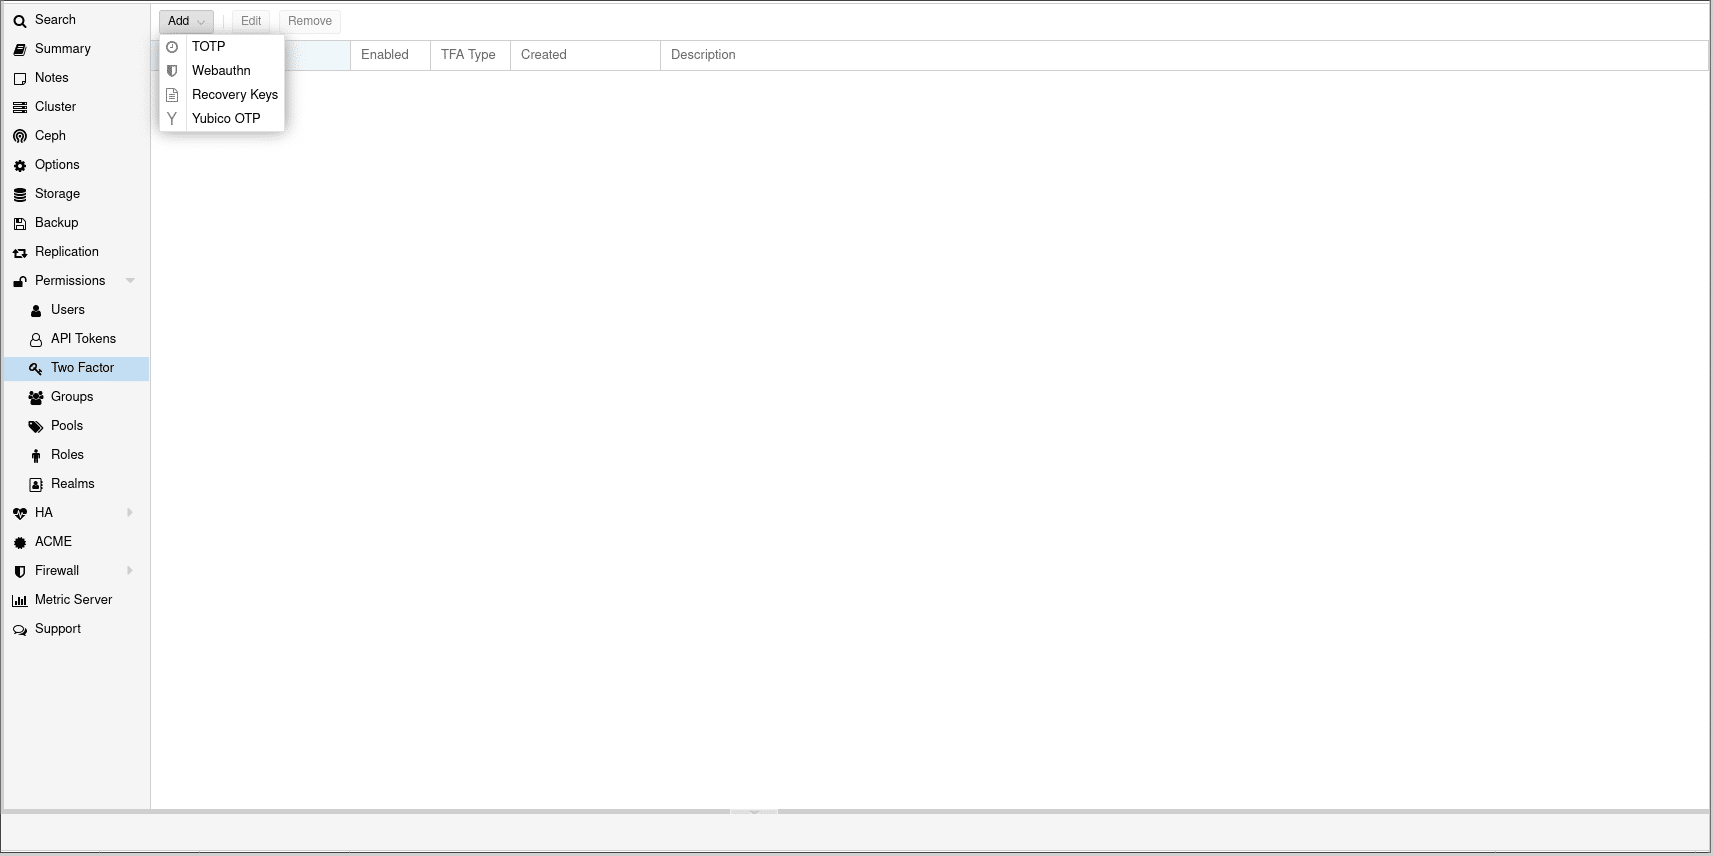 Ponadto aktualizacja wprowadza obsługę wielu metod uwierzytelniania dwuskładnikowego (2FA), dzięki czemu możesz zalogować się za pomocą klucza YubiKey, TOTP, a nawet, jak wspomniano wcześniej, jednorazowych kodów odzyskiwania.
Łącząc to z tworzeniem użytkowników i grup, 2FA staje się niezwykle potężnym narzędziem do tworzenia bezpiecznych i opartych na dostępie uprawnień w Twoim środowisku. Można to jeszcze bardziej rozwinąć dzięki Realms, umożliwiając integrację serwera LDAP lub OpenID, przekazując uwierzytelnianie do Active Directory, OpenLDAP lub OpenID Connect, w zależności od potrzeb.
Proxmox VE 7.1 Security – przewodnik po 2FA
Aby utworzyć użytkownika, do którego możesz się zalogować, możesz wybrać jedną z dwóch Krain:
- Korzystanie z serwera uwierzytelniania Proxmox VE
- Korzystanie ze standardowego uwierzytelniania Linux PAM
Oba rozwiązania mają swoje zalety i wady. Jeśli zdecydujesz się na użycie PAM, musisz utworzyć odpowiedniego użytkownika Linux na serwerze. Jeśli masz już zainstalowany system, rozwiązanie to sprawdzi się doskonale. Jeśli zdecydujesz się na serwer uwierzytelniania Proxmox VE, użytkownik jest współdzielony na WSZYSTKICH serwerach w centrum danych Proxmox i NIE wymaga utworzenia odpowiedniego użytkownika Linux. Poza tym, dla naszych celów, są one identyczne.
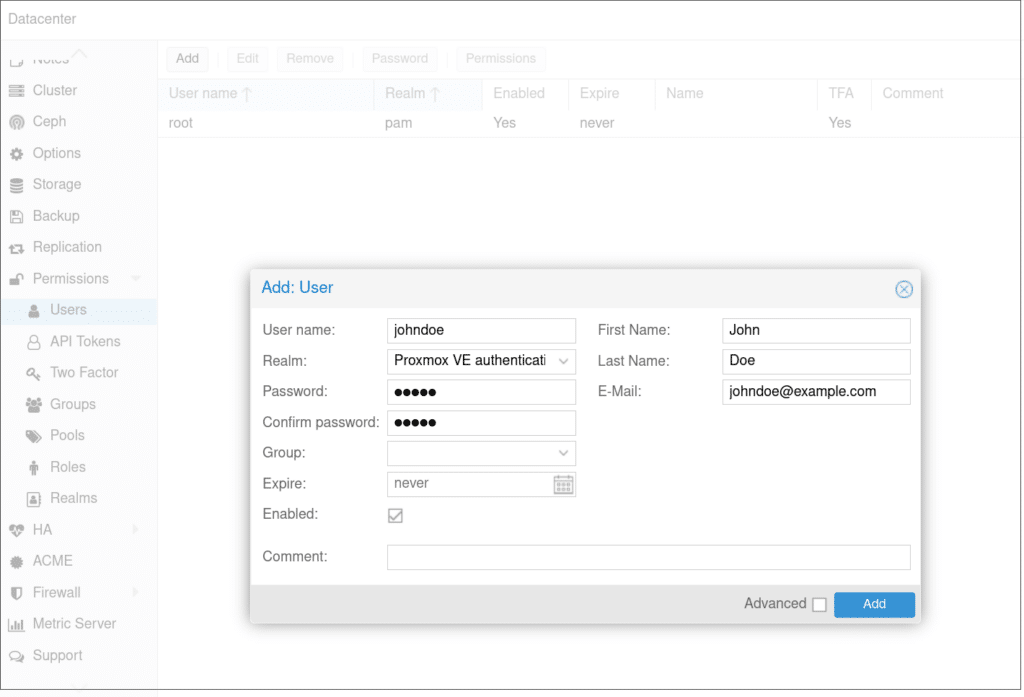
W moim przypadku serwer uwierzytelniania Proxmox VE sprawdza się najlepiej, ale możesz wybrać ten, który najbardziej Ci odpowiada. Utworzę użytkownika o nazwie John Doe z hasłem, które zapamiętam.
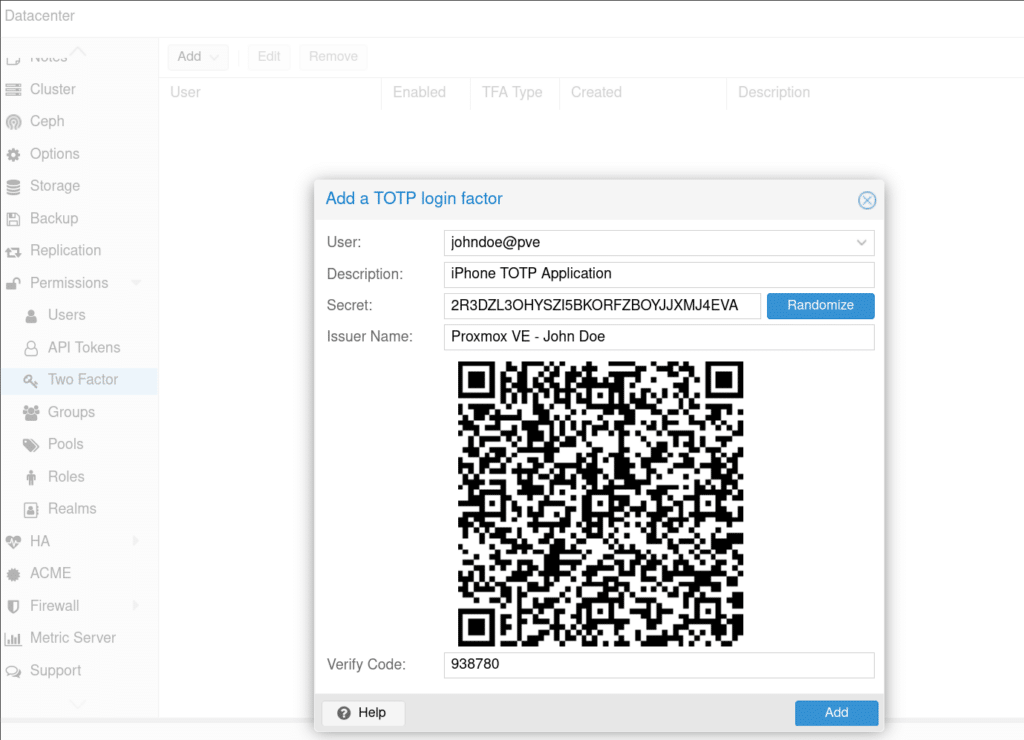
Następnie przechodzę do strony 2FA i dodaję uwierzytelnianie TOTP.
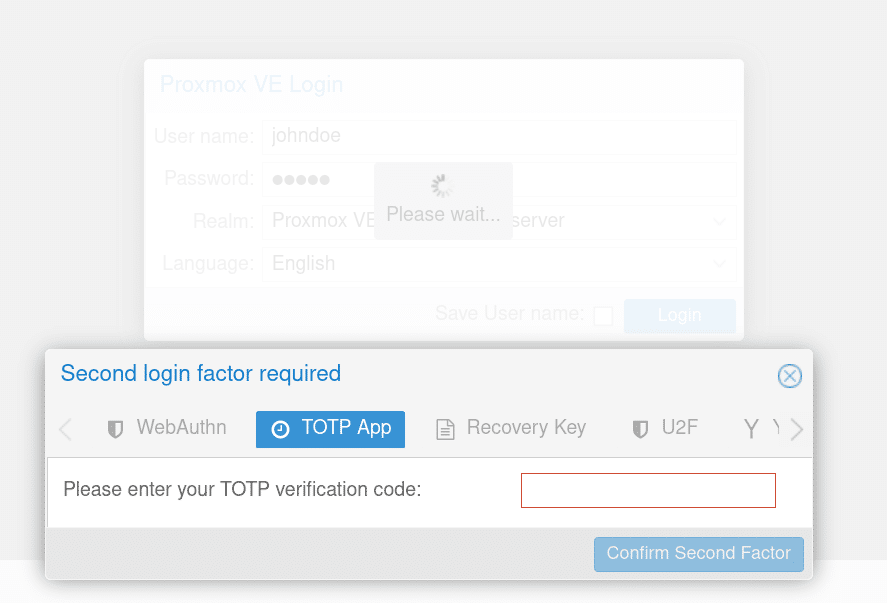
I w końcu mogę sprawdzić, czy to działa.
Wniosek
Ta aktualizacja wprowadziła wiele nowych funkcji i ulepszeń , ale moim zdaniem funkcje bezpieczeństwa Proxmox VE 7.1 są najbardziej wyjątkowe. Łatwo zrozumieć, dlaczego Proxmox jest używany zarówno przez profesjonalistów z branży, jak i domowych laborantów, ponieważ ich zespół stale tworzy wysokiej jakości prace. Dodanie TPM, Secure Boot i ulepszeń w zakresie uwierzytelniania dwuskładnikowego (2FA) nie jest wyjątkiem.


 Amazon