

Datadobi 已在 StorageMAP 中正式推出数据访问治理 (DAG) 功能,使企业能够了解哪些用户可以访问其非结构化数据,以及这些访问权限是否符合企业策略。DAG 可显示分散的非结构化数据环境中的访问权限,以便管理员能够检测权限不一致的情况、降低网络安全风险并大规模地实施数据治理。
权限可见性和安全暴露控制
Datadobi 将 DAG 定位为其数据存储管理服务 (DSMS) 体系的第一阶段,该体系涵盖从可见性到理解、决策和执行的整个过程。这项功能于今年 2 月以“数据访问审查”的名称面向 StorageMAP 客户推出早期访问计划。Datadobi 表示,这些早期访问客户发现,他们对哪些关键数据集已暴露以及谁可以访问这些数据集缺乏了解。该公司列出了 DAG 的三个用例:保护敏感数据并降低数据泄露的影响、维护记录合规性以及通过并购和资产剥离管理风险。
DAG 在 StorageMAP 中的位置
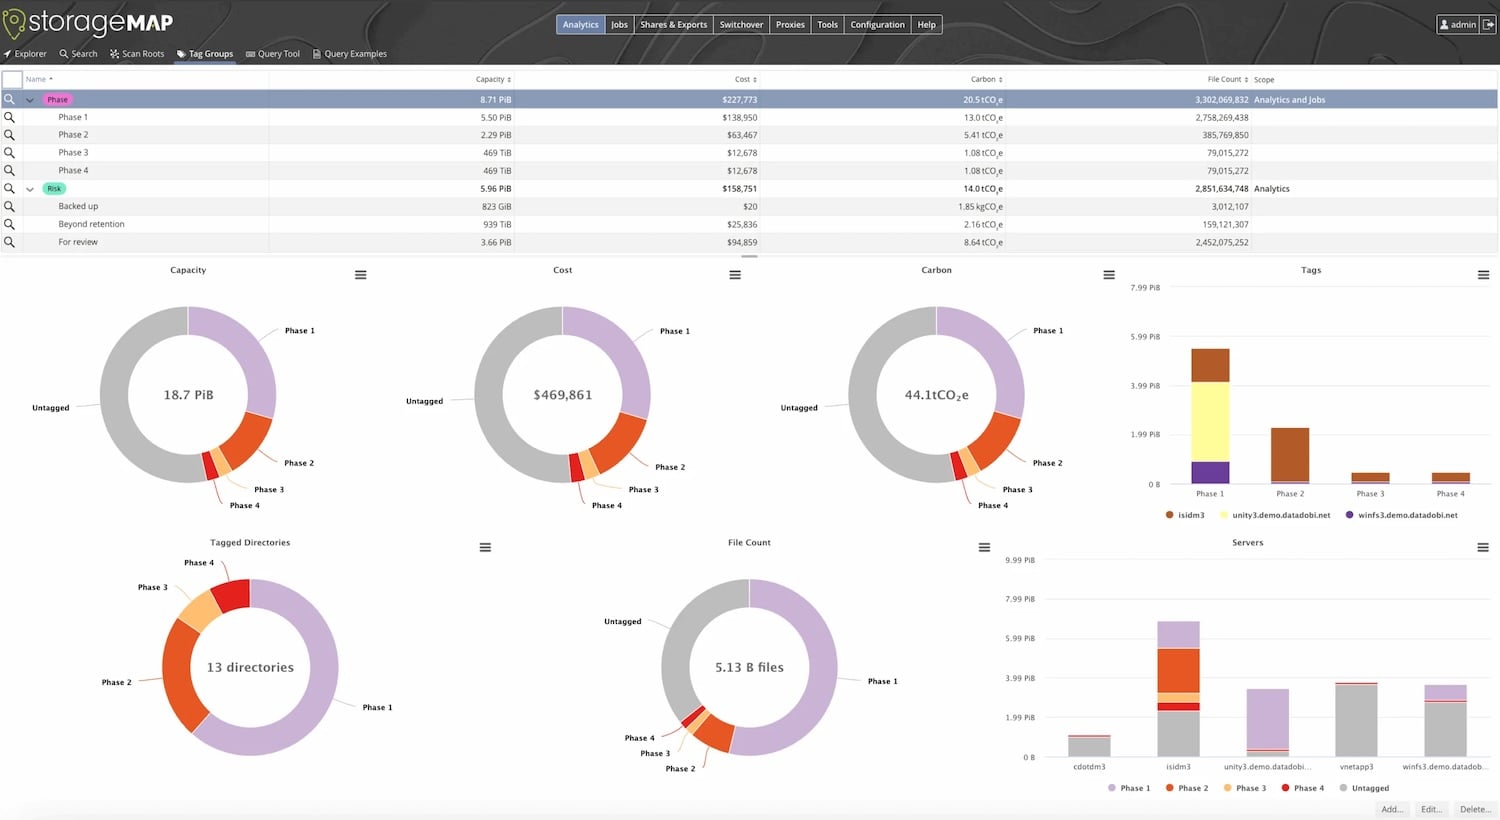
DAG扩展了StorageMAP在数据发现、分类、风险评估、生命周期管理和AI数据就绪方面的现有功能。Datadobi表示,这些功能共同帮助企业发现自身拥有的数据,使其与业务价值和风险要求相匹配,并根据策略在整个环境中采取行动。我们上次报道该平台是在2022年,当时Datadobi为StorageMAP添加了孤立数据管理功能。
“非结构化数据是目前企业面临的所有重大挑战的核心,包括人工智能准备、网络弹性、成本管理和合规性。但如果企业无法查看或控制数据,就无法应对这些挑战,”Datadobi 联合创始人兼首席营收官 Michael Jack 表示。“数据访问治理能够让团队了解谁有权访问哪些数据,识别风险所在,并采取措施来控制非结构化数据。”


 Amazon