

早在 XNUMX 月,计算机科学与工程专业的硕士生 Björn Ruytenberg 发现并报告了一系列 Thunderbolt 安全漏洞,他的专业是信息安全。 Ruytenberg 发布了一份 Thunderbolt 漏洞报告,并将这种黑客技术命名为 Thunderspy。 Thunderspy 是破坏所有主要 Thunderbolt 安全声明的漏洞集合。 从本质上讲,Thunderbolt 允许在大多数情况下在用户不注意的情况下监视系统。
根据研究,Thunderbolt 的漏洞可能允许黑客在几分钟内闯入计算机并访问其数据。 Thunderspy 以具有 Thunderbolt 端口的设备为目标,影响 2019 年之前生产的任何 PC(数百万台 PC)。 研究人员说,如果计算机有这样的端口,即使驱动器已加密且计算机已锁定或设置为睡眠状态,只要对其进行短暂的物理访问,攻击者就可以读取和复制所有计算机数据。
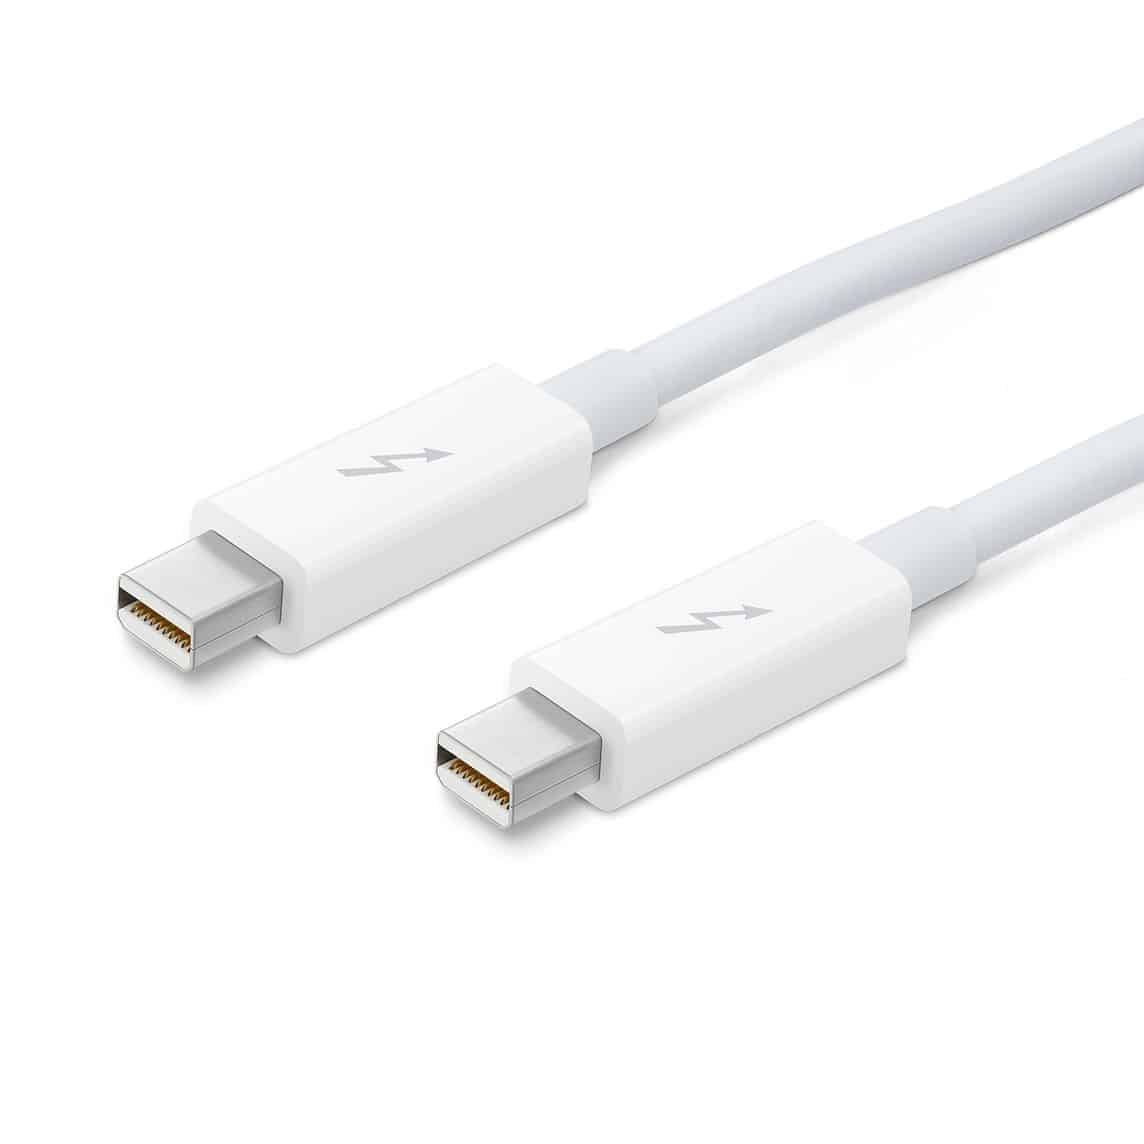
Thunderbolt 是由 Intel(与 Apple 合作)开发的专有 I/O 协议,允许将外部外围设备连接到计算机,并实现快速数据传输。 该协议包含在一些笔记本电脑、台式机和其他系统中。
Ruytenberg 解释说,由于 Thunderbolt 是一种外部互连,它允许将系统的内部 PCI Express (PCIe) 域暴露给外部设备。 “这可以实现高带宽、低延迟的用例,例如外部显卡。 基于 PCIe,Thunderbolt 设备拥有支持直接内存访问的 I/O,允许完全访问 PC 的状态以及读写所有系统内存的能力”。 这种能力促使人们研究统称为“邪恶女仆”的攻击。 邪恶的女仆攻击是对无人看管设备的攻击,其中具有物理访问权限的攻击者以某种无法检测的方式更改它,以便他们以后可以访问该设备或其中的数据。
“Thunderspy 是隐身的,这意味着你找不到任何攻击痕迹。 它不需要你的参与。” 鲁腾伯格说。 “即使您在短暂离开时通过锁定或暂停计算机来遵循最佳安全实践,Thunderspy 也能正常工作。 如果您的系统管理员已经为设备设置了安全启动、强大的 BIOS 和操作系统帐户密码,并启用了全盘加密。” 此漏洞意味着攻击者只需花几分钟时间单独使用计算机即可获得访问权限并破坏数据。
在这项研究中,研究人员发现并通过实验证实了多个与 Thunderbolt 协议安全相关的漏洞。 研究人员披露了以下漏洞:
- 固件验证方案不足。
- 弱设备认证方案。
- 使用未经验证的设备元数据。
- 向后兼容性。
- 使用未经验证的控制器配置。
- SPI flash接口的不足。
- Boot Camp 上没有 Thunderbolt 安全性。
在上传到 YouTube 的视频(Thunderspy PoC 演示 1:5 分钟内解锁 Windows PC)中,研究展示了利用 Thunderspy 漏洞变体 5 进行的攻击:使用未经身份验证的控制器配置。
https://www.youtube.com/watch?v=7uvSZA1F9os&feature=emb_logo
英特尔已确认以下漏洞:
- Thunderbolt 的所有三个版本都受到 Thunderspy 漏洞的影响。
- 只有提供内核 DMA 保护的系统才能缓解部分(而非全部)Thunderspy 漏洞。
- 只有自 2019 年开始出货的系统才带有内核 DMA 保护。
- 除了内核 DMA 保护之外,英特尔不会提供任何缓解措施来解决 Thunderspy 漏洞。 因此,英特尔不会将任何 CVE 分配给 Thunderspy 漏洞,也不会发布任何公共安全建议以告知公众。
研究人员表示,尽管他们一再努力,但英特尔决定不缓解市场系统上的 Thunderspy 漏洞的理由仍然未知。 “然而,鉴于 Thunderspy 的性质,我们认为假设这些无法修复并且需要重新设计芯片是合理的。 事实上,对于未来采用 Thunderbolt 技术的系统,英特尔已经表示他们将加入额外的硬件保护。”
问题是内核 DMA 保护仅在有限数量的现代系统上可用。 对于 2019 年之前发布的所有系统和未提供内核 DMA 保护的现代系统,这个问题甚至更严重。 这些将永远完全容易受到 Thunderspy 的攻击。
易受攻击的系统
因此,2011-2020 年间出货的所有配备 Thunderbolt 的系统都容易受到攻击。 自 2019 年开始发货的一些提供内核 DMA 保护的系统存在部分漏洞。 Thunderspy 漏洞无法在软件中修复; 因此,它们将影响未来的标准,例如 USB 4 和 Thunderbolt 4。它们需要重新设计芯片。
并非所有系统都会受到影响,例如,专门提供 USB-C 端口的系统。 这些端口由 USB 符号标识,而不是闪电符号。 因此,用户应参考受影响的系统来验证他们的系统是否提供 Thunderbolt 或 USB-C 端口。 如需易受攻击的设备和系统列表以及 Ruytenberg 的建议,请查看 Thunderspy 官方网站。
作为解决方法,强烈建议用户使用 Spycheck 确定他们是否受到影响,Spycheck 是该计划开发的免费开源工具,可验证系统是否易受 Thunderspy 攻击。 如果发现系统易受攻击,Spycheck 将指导用户获得有关如何帮助保护其系统的建议。
文献参考:
https://thunderspy.io/assets/reports/breaking-thunderbolt-security-bjorn-ruytenberg-20200417.pd


 Amazon