

基于第五代IBM FlashCore 模块的IBM FlashSystem 5600、7600 和 9600 阵列,除了模块本身已有的勒索软件加密检测功能外,现在还能检测驱动器内部的数据泄露。IBM 表示,该模块会学习每个卷的正常读取模式,标记偏离该模式的读取操作,并在 30 分钟的置信窗口内确认可疑事件,经验证的误报率低于 1%。该功能将于 2026 年 10 月起在运行固件版本 9.1.2 或更高版本的符合条件的配置中提供。
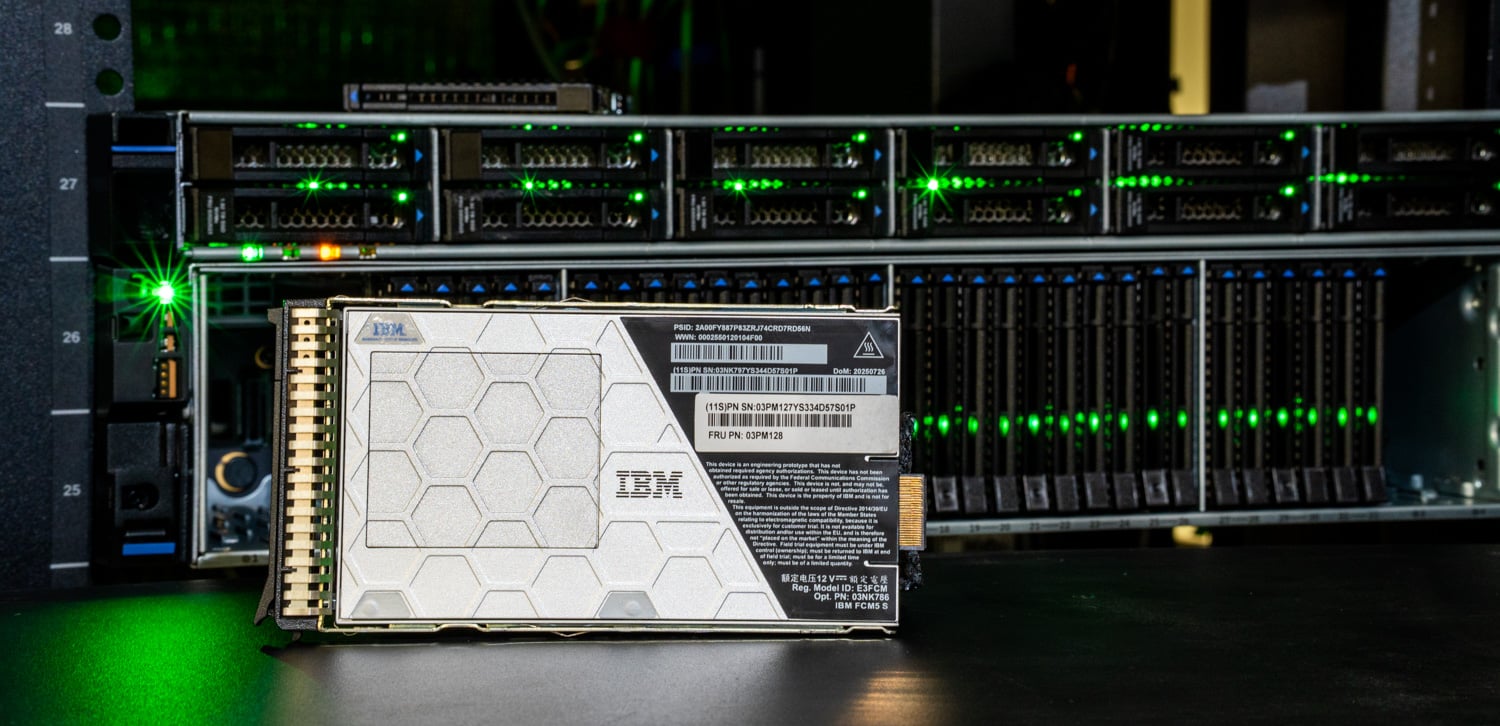
IBM 的论点是,当数据已经泄露时,恢复操作回答的就不是问题。恢复操作可以找回数据卷,但无法告知操作员加密开始前读取了哪些数据,也无法告知他们数据泄露的范围有多大。IBM 引用了 Google Cloud 的 M-Trends 2026 报告,指出攻击者通常会在部署勒索软件前在网络内部潜伏 11 到 14 天;以及其发布的 Cost of a Data Breach 2026 报告,指出平均需要 247 天才能发现数据泄露事件。
在线 FlashCore 模块遥测和威胁检测
数据泄露比加密更难被发现,因为它伪装成普通的读取操作。FlashCore 模块会分析驱动器上的每一次 I/O 操作,为每个卷建立基线,并识别例行备份和分析扫描,从而避免计划内的完整读取操作触发警报。由于分析在模块内部运行,因此它不依赖于攻击者可能控制的终端代理或主机日志,无需对应用程序进行任何更改,IBM 也表示它不会对性能造成任何可衡量的影响。
IBM存储总经理Sam Werner表示:“网络韧性的未来不仅仅在于遭受攻击后的恢复。”他认为,关键在于在损害发生之前识别风险,更早地洞察潜在的数据窃取,并更快地做出响应。OCF Limited技术总监Laurence Horrocks-Barlow将存储层检测描述为防御的另一个阶段:“越早发现问题,就能越早采取行动。”
FIPS后量子密码学和安全光纤通道HBA
第二项改进旨在应对“先窃取后解密”的攻击,即窃取加密数据后将其保存,直至量子硬件能够破解密钥。FlashSystem 保持静态数据采用 AES-256 加密,而第五代 FlashCore 模块则新增了符合 FIPS 203 标准的 ML-KEM 和符合 FIPS 204 标准的 ML-DSA,这两种算法均由 IBM 研究人员开发。ML-KEM 以混合模式运行,用于将解锁 PIN 码传输到模块,而混合 ML-DSA 签名则用于验证固件的真实性。
IBM 表示,安全 HBA 将把后量子时代的保护机制引入光纤通道数据路径,并在光纤通道架构上实现量子安全的会话级加密,同时不会影响效率、性能或模块中运行的勒索软件检测功能。IBM 尚未公布 HBA 的具体发布日期,会话级加密功能也被描述为一项未来功能。
FlashSystem.ai 运营治理
FlashSystem.ai 随 5600、7600 和 9600 系列产品一同发布,此次更新进一步增强了其咨询功能:提供上下文相关的建议、跨管理会话保留的任务上下文信息以及推荐的下一步操作。管理员可以使用自然语言进行操作,了解建议背后的逻辑,并通过基于策略的治理机制保留审批权限。IBM 表示,通过实验室控制的评估,结合 Safeguarded Copy 和灾难恢复策略,日常配置工作量最多可减少 90%。
| 规格 | IBM FlashSystem 2026 年 10 月更新 |
|---|---|
| 数据泄露检测 | |
| 适用系统 | IBM 闪存系统 5600、7600、9600 |
| 检测引擎 | 第五代 IBM FlashCore 模块,可对每个 I/O 进行驱动器内分析 |
| 付款方式 | 按卷读取基线,并识别例行备份和分析扫描 |
| 确认窗口 | 30分钟 |
| 假阳性率 | 低于 1%(IBM 现场遥测,固件版本 9.1.2 或更高版本) |
| 可用性 | 自 2026 年 10 月起,符合条件的配置 |
| 加密 | |
| 静止数据 | AES-256 |
| 后量子算法 | ML-KEM(FIPS 203),混合型,解锁 PIN 传输至 FCM5 ML-DSA(FIPS 204)、混合签名、固件认证 |
| 织物延伸 | 用于光纤通道数据路径的安全主机总线适配器 (HBA),以及未来的会话级加密 |
| 管理学 | |
| FlashSystem.ai | 上下文建议 跨会话的任务上下文 建议的次优行动 基于政策的治理 |
| 声称的努力减少 | 日常配置成功率高达 90%(IBM 实验室评估) |


 Amazon