

如今,越来越多的移动工作人员将越来越多的最终用户、设备、计算应用程序和高度敏感的数据转移到企业防火墙的安全范围之外。 随着整个企业中笔记本电脑数量的成倍增加,因设备丢失或被盗而导致安全漏洞的可能性从推测风险转变为几乎不可避免。 此类违规行为现在可以用美元符号来衡量,正如 Ponemon Institute 2009 年的一项研究所强调的那样,该研究估计,丢失或被盗的笔记本电脑可能会使企业因设备上存储的每条客户记录而损失 200 美元。 其中大部分成本来自 46 个州、哥伦比亚特区和整个欧洲根据欧盟数据保护指令和英国的数据保护法通过的“违规通知”法律所施加的处罚此类法律通常要求公司公开报告安全漏洞,除非它可以保证数据安全并且不会被未经授权的人滥用。
因此,大多数企业 IT 经理现在都认为全盘加密 (FDE) 不仅对保护敏感数据至关重要,而且对他们组织的财务状况也至关重要。 这催生了大量第三方 FDE 软件解决方案,这些解决方案加密存储在磁盘驱动器上的所有数据,包括可启动的操作系统分区。 然而,尽管软件 FDE 解决方案是朝着正确方向迈出的一步,但它们也有缺点。 例如,它们不会加密主引导记录,从而将数据留给针对笔记本电脑操作系统的攻击。 此外,与任何附加应用程序一样,软件 FDE 会占用 PC 的内存和处理资源,从而导致整体系统性能下降。
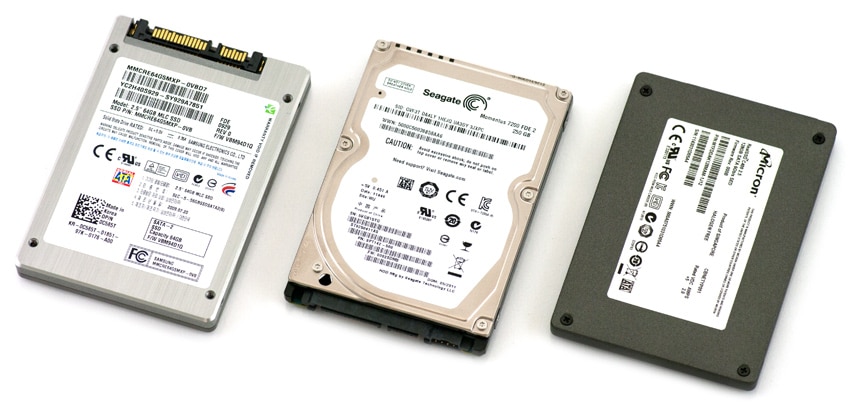
软件解决方案的局限性导致越来越多的 IT 经理青睐自加密驱动器 (SED) 提供的卓越 FDE。 SED 与任何标准硬盘驱动器一样,有一个关键区别:它将加密嵌入驱动器本身。 因此,数据在写入驱动器时即受到保护。
希捷于 2007 年推出了第一款内置加密功能的笔记本电脑硬盘。从那时起,可信计算组织 (TCG) 定义了名为 Opal 的 SED 标准,该标准为来自领先企业的各种基于 Opal 的 SED 铺平了道路希捷和日立等硬盘制造商,美光和三星等闪存供应商以及 CMS 等外部驱动器供应商。 戴尔、惠普和联想等 PC 供应商在各种系统上提供这些 SED,几乎不需要额外费用。 Gartner 估计在五年内所有驱动器都将进行硬件加密。
SED 是如何工作的?
SED 的工作原理很简单:包含一个封闭且独立的架构,它们包括自己的处理器、内存和 RAM,并对可以在其架构内运行的代码施加非常严格的限制。 数据的加密和解密发生在驱动控制器本身,而不是依赖于 PC 的主机 CPU。
每个 SED 都保留一小块内部存储器,与驱动器的其余部分隔离开来。 这些“受保护的分区”安全地存放加密密钥和用户访问凭证。 驱动器解锁后,数据将正常流入和流出驱动器。 如果您是授权用户,则可以访问数据。 否则,驱动器将不会授予访问权限,并且无法通过任何其他方式获取数据,例如通过恶意软件和 Rootkit 进行的基于软件的传统攻击。 驱动器上的所有数据始终加密。
由于加密密钥是在制造过程中在驱动器上创建的,并且永远不会离开驱动器的受保护硬件边界,因此它不可能被窃取,并且不会受到传统软件攻击。 在驱动器解锁并启动操作系统之前,任何软件(无论是恶意软件还是其他软件)都不能在机器上运行。
“内置”数据加密还提供了优于软件解决方案的后勤和拥有成本优势。 由于加密密钥永远不会离开硬盘驱动器,因此 IT 人员无需花费时间或金钱来管理密钥,或构建密钥托管和备份程序。 此外,SED 不占用机器的内存或处理资源,因此避免了软件解决方案通常对系统性能造成的显着降级。 Trusted Strategies LLC 的一项研究表明,商用 SED 的性能与标准驱动器一样好,处理大文件操作的速度几乎是配备基于软件的主动加密工具的三个驱动器的两倍。
SED部署
SED 也非常容易部署。 在 Trusted Strategies 之前引用的研究中,软件加密工具需要 3 到 24 小时才能完全加密硬盘驱动器。 相比之下,企业 IT 部门可以在购买每台新机器时逐步加入 SED。 由于该驱动器是内置的并且启用了加密,因此几乎不需要 IT 开销或机器停机时间来打开数据保护。
云平台的出现只是促进了 SED 的部署和管理。 如今,中小型企业现在可以利用曾经只有拥有资源的大型组织才能使用的管理工具来维护本地解决方案。 这种基于云的解决方案支持所有 SED 的驱动器初始化、用户管理、驱动器锁定和用户恢复。 更重要的是,它们为 IT 提供了一个集中式平台,通过该平台可以制定 SED 驱动的安全策略,从而确保更强的数据安全性并遵守数据泄露法律,即使笔记本电脑丢失也是如此。
尽管当今的劳动力不断扩展到公司防火墙之外,但 IT 管理员的基本目标仍然不变:确保所有数据、用户、设备和应用程序的安全——从网络的中央服务器一直到每个分散的端点. 要完全遵守违规通知法规来完成此任务,需要一流的集中管理数据加密选项。
SED 是唯一一种物理上独立的 FDE 解决方案,可避免系统性能下降,并通过专属服务器或云实现远程集中管理。 仅凭这些品质,它们就是当今市售的同类最佳 FDE 解决方案。
另请参阅——购买SED的十大理由
关于作者
 Lark Allen – 业务发展执行副总裁, 波浪系统
Allen 先生负责 Wave 的业务和企业发展,特别是建立战略技术关系和评估有潜力实现 Wave 战略目标的机会。 此外,Allen 先生还负责监督与安全产品相关的一组核心市场和战略的开发,从而进一步提升公司的竞争地位。
Allen 先生在多个行业标准组织中扮演着积极的角色,包括可信计算组,他是存储工作组的成员,该组建立在现有 TCG 技术的基础上,并专注于围绕安全数据存储开发开放标准。 Allen 先生在大型企业拥有超过三十年的行业 IT 经验,并在销售、营销、开发和咨询方面担任过执行管理职位。 在加入 Wave 之前,Allen 先生在 IBM 工作了多年。 他毕业于杨百翰大学,获得物理学学士学位,并在普渡大学获得工业管理硕士学位。


 Amazon