

VAST Data 预览了 VAST DataEnclave,这是基于 NVIDIA Confidential Computing 构建的VAST DataEngine的一项机密 AI 功能,它允许专有和开放的 AI 模型在客户可控的环境(例如本地数据中心、主权云和完全物理隔离的站点)中针对企业数据运行。该运行时将硬件隔离执行与加密认证相结合,确保模型权重和受监管数据集的处理过程中,各方的密钥都保留在各自的信任域内,基础设施运营商和管理员无法访问任何密钥。
加密认证和内存保护
VAST DataEnclave 与 Hopper、Blackwell 和Rubin架构上的第三代 NVIDIA 机密计算技术集成。该系统在机密虚拟机和容器之间建立硬件隔离环境,对客户机系统内存、GPU 内存和 GPU 间 NVLink 流量进行加密。活动数据管道和模型与主机平台管理员、基础架构运维人员以及共享同一芯片的相邻多租户工作负载完全隔离。
运行时采用先验证后解密的认证工作流程,在公开解密密钥之前,对可信执行环境和 NVIDIA GPU 硬件进行加密验证。这可以防止权重或源记录以明文形式泄露,直到安全域验证系统完整性和策略执行情况为止。密钥管理通过自带密钥管理系统 (KMS) 集成实现,将客户数据密钥和供应商模型权重保存在独立的信任域中。
主权部署、审计跟踪和代理隔离
DataEnclave 同时支持网络连接环境和完全物理隔离的数据中心。部署方案采用基于开源 CNCF Trustee 堆栈构建的认证服务,或通过与 Fortanix 的合作,利用其 Confidential AI 基础设施实现完全自主的 AI。认证事件、加密密钥发布和 Enclave 生命周期操作都会被记录到 VAST 数据库中,形成防篡改且可查询的审计跟踪。
同一个 DataEngine 安全运行时通过 VAST AgentEngine 为 AI 代理提供隔离的执行环境,对代理可以访问的数据、系统和工具以及可以采取的操作强制执行策略。
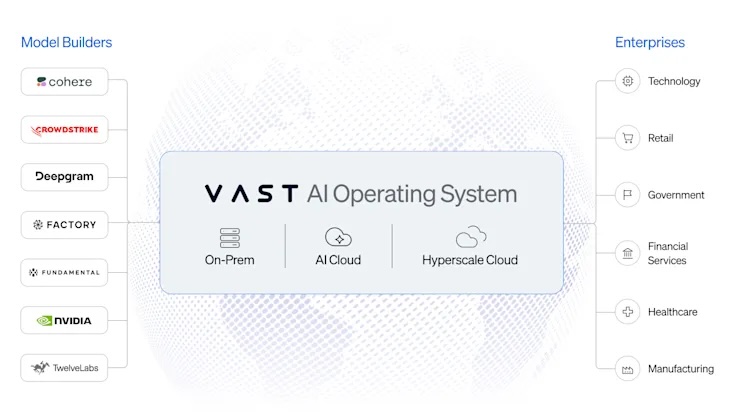
VAST宣布推出DataEnclave预览版,合作方包括模型构建商Cohere、CrowdStrike、Deepgram、Factory、Fundamental和TwelveLabs,AI云服务提供商BUZZ HPC、Nscale和Sharon AI,以及硬件合作伙伴思科和Supermicro,还有Fortanix和NVIDIA。此次预览版发布于VAST的CrowdStrike集成上线三周后,CrowdStrike现已作为模型构建商加入DataEnclave合作伙伴名单。DataEnclave计划于2027年第一季度通过VAST Data和包括思科和Supermicro在内的参与OEM合作伙伴进行交付。


 Amazon