

西部数据宣布其最新款 Ultrastar UltraSMR 硬盘支持后量子加密 (PQC) 技术,这标志着美国国家标准与技术研究院 (NIST) 认证的抗量子算法首次应用于生产级存储硬件。目前,多家超大规模客户正在对这些新型硬盘进行认证,云和人工智能基础设施运营商也开始评估其在存储层面的长期加密安全性。
该公司将此举视为对人工智能基础设施变革的回应,在人工智能基础设施变革中,数据持久性与计算性能同等重要。支持训练、推理和分析工作负载的大型人工智能数据湖预计将持续运行数年,这引发了人们对未来量子攻击的新安全担忧。
西部数据表示,这项新方案的重点在于保护设备的信任根、固件完整性和加密密钥管理,而非对静态数据进行加密。其目标是强化存储基础设施,抵御未来诸如“先收集后解密”(HNDL)攻击等威胁。在这种攻击中,今天收集的加密数据最终可能在功能强大的量子系统出现后被解密。
长生命周期基础设施带来巨大风险
企业级硬盘基础设施通常会持续运行五年或更久,这可能与密码学相关的量子计算系统的出现时间重叠。如此长的运行周期使得仅依赖传统公钥加密方案(例如 RSA 和 ECC)的存储平台面临风险。
西部数据指出,固件级攻击在现代存储环境中日益令人担忧。理论上,技术足够先进的量子攻击者可以伪造固件签名或破坏信任链,从而使恶意固件更新看起来像是合法的。随着基础设施运营商越来越多地采用自动化集群管理和远程服务,维护可信固件验证变得至关重要。
PQC实施详情
该公司推出的PQC(处理器质量控制)方案首次应用于Ultrastar DC HC6100 UltraSMR平台。西部数据表示,该方案旨在确保设备在制造、部署和现场服务等各个环节的信任链安全。
该实现方案采用 ML-DSA-87 算法进行高可靠性代码签名,该算法源自 CRYSTALS-Dilithium,并已通过 NIST FIPS 204 标准认证。西部数据还采用了一种结合 ML-DSA-87 和 RSA-3072 的双重签名模型,以在保持与现有基础设施兼容性的同时,引入抗量子攻击的保护机制。
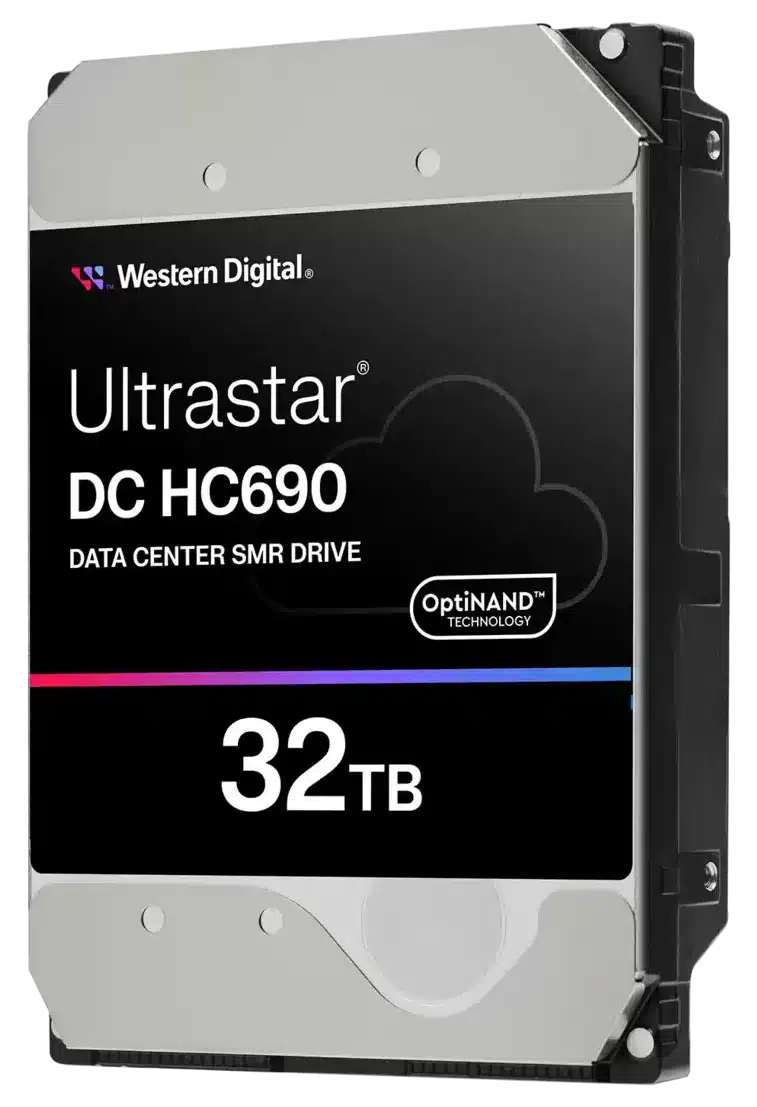
该公司还部署了支持 PQC 的公钥基础设施 (PKI) 和硬件安全模块 (HSM) 工作流程,以支持密钥颁发、生命周期管理和轮换。运营保障措施包括回滚保护和双重签名支持,旨在简化跨混合硬件集群的部署,同时不会中断当前的企业工作流程。
西部数据首席技术官兼高级副总裁车晓东博士表示,量子计算的快速发展推动了对更新基础设施安全模型的需求,尤其是在管理长期存在且日益增多的数据集的人工智能驱动环境中。他还补充说,公司的实施符合新兴标准,包括美国国家标准与技术研究院 (NIST) 的指导和加拿大国家安全局 (CNSA) 2.0 的建议。
随着超大规模和企业环境中对量子安全基础设施的需求越来越普遍,西部数据预计将逐步扩大对更多企业级硬盘产品系列的 PQC 支持。


 Amazon