

Cette semaine, Amazon Web Services Inc. (AWS) a annoncé la disponibilité générale d'AWS Nitro Enclaves. AWS Nitro Enclaves permet aux clients de créer facilement des environnements de calcul isolés au sein des instances Amazon Elastic Compute Cloud (Amazon EC2) afin de protéger leurs charges de travail hautement sensibles. Nitro Enclaves utilise la même technologie Nitro Hypervisor qui fournit une isolation du processeur et de la mémoire pour les instances EC2.
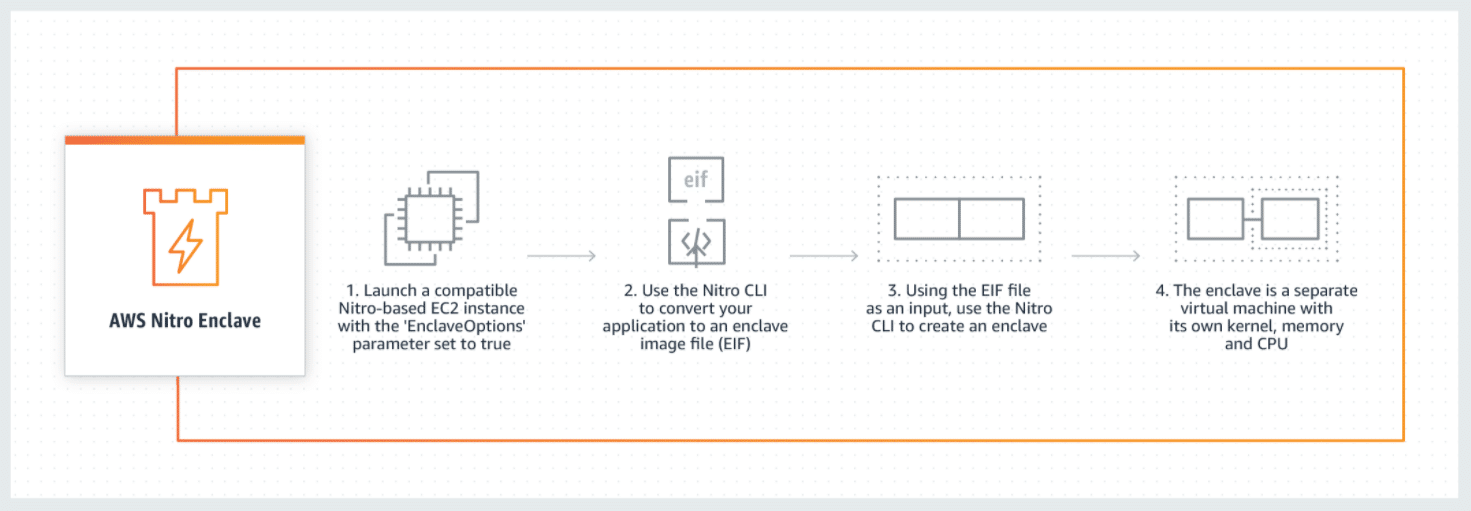
Selon Amazon, de nombreux clients de tous les secteurs ont demandé à protéger davantage leurs données hautement sensibles telles que les informations personnellement identifiables, les données financières, les dossiers de santé, la propriété intellectuelle, etc. sur le cloud AWS. Les options actuelles dont ils disposent consistent à protéger leurs données avec des contrôles d'accès et à utiliser le chiffrement lorsqu'elles sont au repos et en transit. Le problème avec cette méthode est que le cryptage ne couvre pas les données lorsqu'elles ne sont pas cryptées au point d'utilisation. Pour protéger les données non chiffrées pendant le traitement, les clients configurent souvent des clusters d'instances distincts pour les données sécurisées configurées avec une connectivité limitée, un accès utilisateur restreint et d'autres isolements stricts. Lorsque les clients AWS font cela, ils doivent se protéger contre les menaces internes et externes. Ils doivent faire face à des situations complexes impliquant plusieurs partenaires, fournisseurs, clients et employés qui ne se font pas mutuellement confiance.
AWS relève ce défi avec le lancement d'AWS Nitro Enclaves. AWS Nitro Enclaves aide les clients à réduire la surface d'attaque de leurs applications en fournissant un environnement fiable, hautement isolé et renforcé pour le traitement des données. Chaque enclave est une machine virtuelle créée à l'aide de la même technologie Nitro Hypervisor qui inclut l'isolation du processeur et de la mémoire pour les instances Amazon EC2, mais sans stockage persistant, sans accès administrateur ou opérateur et sans mise en réseau externe. Les applications exécutées dans une Enclave restent inaccessibles aux autres utilisateurs et systèmes, même aux utilisateurs au sein de l'organisation du client.
Nitro Enclaves utilise la même technologie Nitro Hypervisor qui crée l'isolation du CPU et de la mémoire entre les instances EC2 pour créer l'isolation entre une Enclave et une instance EC2.
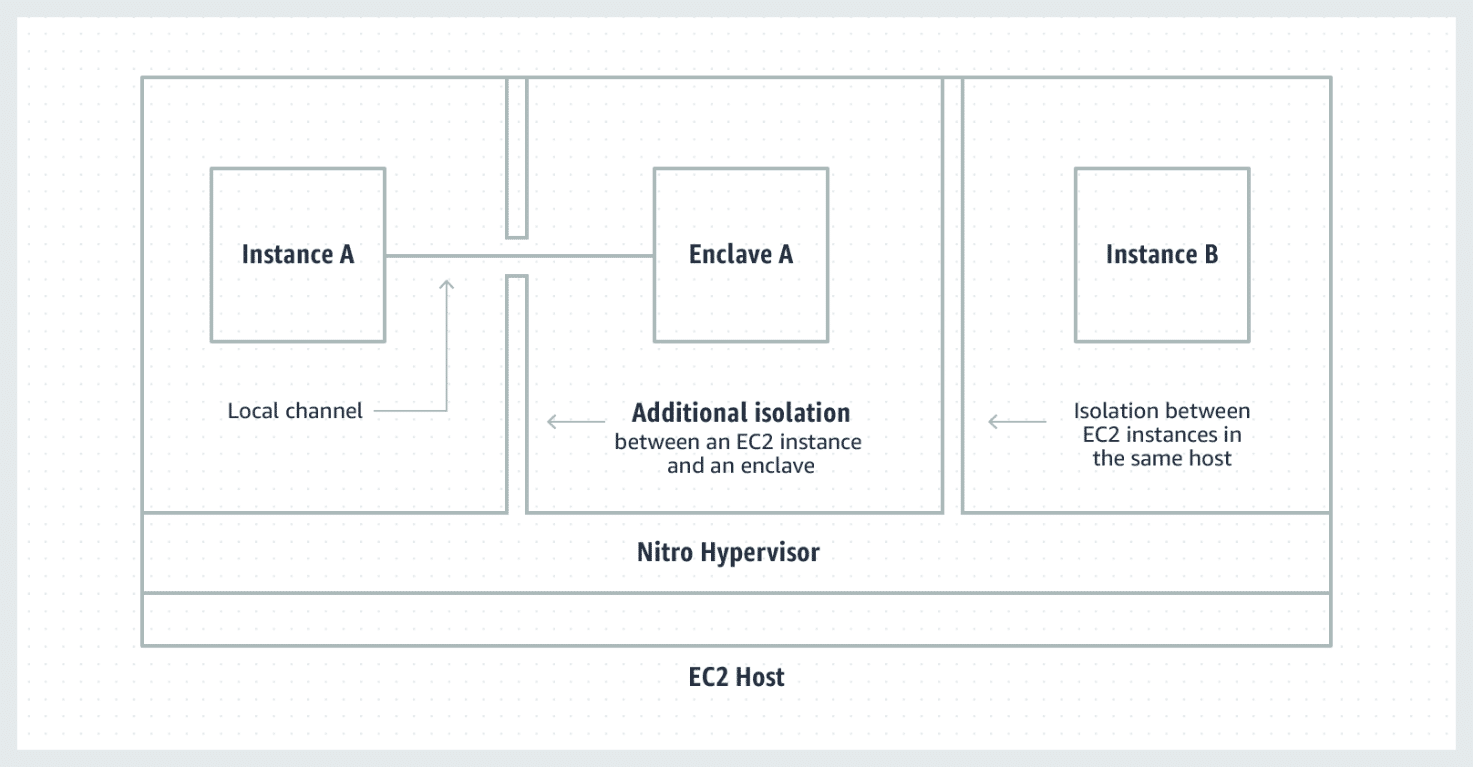
Les clients peuvent développer des applications Enclave à l'aide de l'ensemble de bibliothèques SDK AWS Nitro Enclaves open source. Le kit SDK AWS Nitro Enclaves s'intègre également à AWS Key Management Service (KMS), permettant aux clients de générer des clés de données et de les déchiffrer à l'intérieur de l'Enclave. Nitro Enclaves inclut également une attestation cryptographique pour les logiciels des clients afin de s'assurer que seul le code autorisé est en cours d'exécution et l'intégration avec AWS Key Management Service afin que seules leurs enclaves puissent accéder au matériel sensible.
AWS a également annoncé ACM pour Nitro Enclaves. Avec cette solution, les clients peuvent rapidement isoler les certificats SSL/TLS au sein d'une Enclave, les rendant utilisables par les serveurs Web sur l'instance tout en les protégeant de l'accès par d'autres utilisateurs ou applications dans l'environnement du client. Les certificats SSL/TLS sont utilisés pour sécuriser les communications réseau et établir l'identité des sites Web sur Internet ou des ressources sur des réseaux privés. ACM pour Nitro Enclaves garantit que les données sensibles associées à ces certificats ne quittent jamais l'Enclave, tout en gérant la révocation et le renouvellement des certificats afin de réduire le besoin de surveillance manuelle et de reconfigurations du serveur Web lorsqu'un certificat expire.
Il n'y a pas de frais supplémentaires pour l'utilisation d'AWS Nitro Enclaves autres que l'utilisation d'instances Amazon EC2 et de tout autre service AWS utilisé avec Nitro Enclaves.
Disponibilité
AWS Nitro Enclaves est disponible sur la plupart des types d'instances Amazon EC2 basées sur Intel et AMD construites sur le système AWS Nitro (la prise en charge des instances basées sur AWS Graviton2 sera disponible au cours du premier semestre 2021).
AWS Nitro Enclaves est désormais disponible dans les régions USA Est (Virginie du Nord), USA Est (Ohio), USA Ouest (Oregon), Europe (Francfort), Europe (Irlande), Europe (Londres), Europe (Paris), Europe ( Stockholm), Asie-Pacifique (Hong Kong), Asie-Pacifique (Mumbai), Asie-Pacifique (Singapour), Asie-Pacifique (Sydney), Asie-Pacifique (Tokyo) et Amérique du Sud (Sao Paulo), avec d'autres régions à venir.


 Amazon