

Broadcom a fait trois annonces concernant Kubernetes lors de KubeCon North America 2026 : son projet d’API VM a été accepté dans le CNCF Sandbox, l’entreprise copréside un nouveau groupe de travail sur la conformité des charges de travail au sein de la communauté Kubernetes, et plus de 20 solutions partenaires ont été validées pour fonctionner sur VMware vSphere Kubernetes Service (VKS), l’environnement d’exécution Kubernetes au sein de VMware Cloud Foundation.
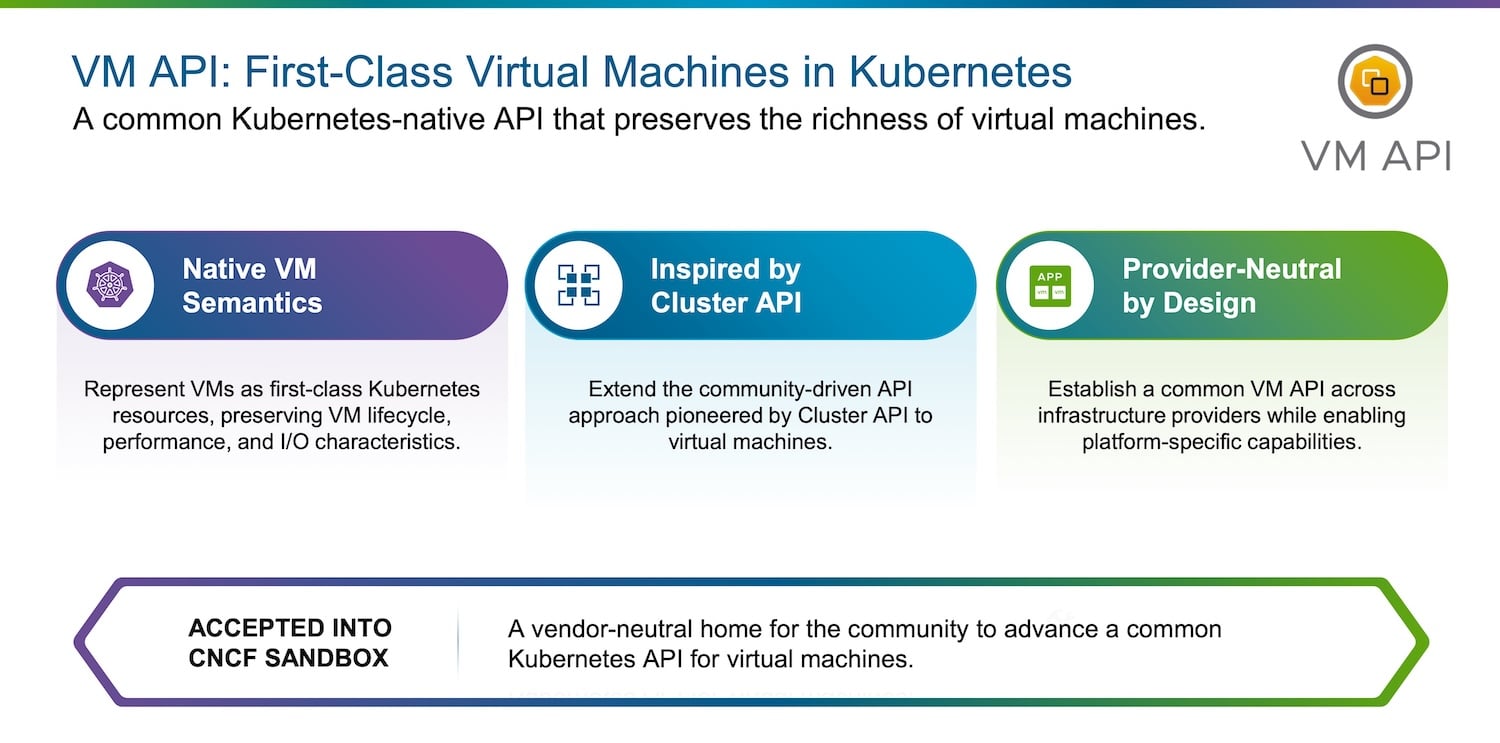
L'API VM entre dans le bac à sable de la CNCF
L'API VM permet de provisionner et de gérer des machines virtuelles via les API Kubernetes, et ce, chez différents fournisseurs d'infrastructure hétérogènes. Une VM devient ainsi une ressource Kubernetes à part entière, au même titre que les conteneurs, et repose sur le même modèle déclaratif. Issue de VM Operator de Broadcom, qui a introduit la gestion native des VM Kubernetes dans l'environnement vSphere de VMware Cloud Foundation, l'API VM s'inspire de Cluster API, le projet communautaire qui a simplifié le cycle de vie des clusters pour différents fournisseurs. Le passage de ce projet sous la tutelle de la CNCF vise à offrir aux autres fournisseurs d'infrastructure une API et un modèle d'exploitation communs, garantissant la cohérence des charges de travail grâce à la conformité.
L'argumentaire de Broadcom en faveur de ce projet s'appuie sur le rapport 2026 de la Linux Foundation sur les machines virtuelles, une enquête menée auprès de 492 professionnels. Ce rapport indique que les machines virtuelles représentent toujours 53 % des applications en production, et que la plupart des organisations prévoient que cette part se maintiendra. Par ailleurs, 34 % des organisations qui augmentent leur parc de machines virtuelles citent l'IA et les charges de travail agentielles comme une des raisons de cette augmentation. Broadcom soutient que les charges de travail d'IA avancées nécessitent l'isolation matérielle stricte des machines virtuelles, combinée à l'agilité des conteneurs, et présente l'API VM comme la solution permettant d'exécuter les deux sous un seul plan de contrôle Kubernetes.
Dilpreet Bindra, directeur principal de l'ingénierie au sein de la division VMware Cloud Foundation de Broadcom, a déclaré : « En contribuant au projet d'API VM de la CNCF, nous apportons cette fiabilité de niveau entreprise à la communauté Kubernetes. » Il a décrit l'objectif comme étant de faire des machines virtuelles des éléments à part entière, au même titre que les conteneurs. Broadcom affirme figurer parmi les cinq principaux contributeurs de longue date aux projets de la CNCF.
Groupe de travail sur la conformité de la charge de travail

Les programmes CNCF existants certifient qu'une plateforme expose les API Kubernetes standard, fonctionne correctement pour l'orchestration de conteneurs et peut exécuter des charges de travail d'IA et d'apprentissage automatique de manière portable. Aucun équivalent n'existe pour les charges de travail elles-mêmes ; un éditeur de logiciels indépendant (ISV) souhaitant commercialiser ses produits sur plusieurs distributions Kubernetes doit donc obtenir une certification pour chacune d'elles. Le nouveau groupe de travail, coprésidé par Broadcom, vise à établir une norme commune et vérifiable décrivant le comportement des charges de travail dans tout environnement Kubernetes conforme, permettant ainsi à un ISV de valider une seule fois et de déployer partout. Broadcom, sous l'égide de VMware, a contribué au développement de Sonobuoy, le moteur de diagnostic du programme de conformité Kubernetes certifié de la CNCF.
Ce groupe, récemment créé, n'a publié ni norme ni calendrier. Matthew Flug, responsable de la recherche sur les plateformes de modernisation et de déploiement d'applications intelligentes chez IDC, a déclaré que la priorité pour les organisations utilisant à la fois des machines virtuelles et des conteneurs est d'appliquer une gouvernance et des politiques cohérentes aux deux. Il a ajouté que la conformité aux normes ouvertes de la CNCF contribue également à atténuer les craintes de dépendance vis-à-vis d'un fournisseur, les organisations devant décider du mode d'exécution de chaque charge de travail.
Solutions partenaires validées VKS
VKS est l'environnement d'exécution Kubernetes certifié CNCF intégré à VMware Cloud Foundation . Il s'exécute directement sur l'hyperviseur, permettant ainsi aux machines virtuelles, aux conteneurs et aux charges de travail d'IA de partager les mêmes clusters et un seul plan de contrôle. Broadcom affirme que cela supprime la couche d'infrastructure distincte nécessaire à une distribution Kubernetes autonome. Broadcom regroupe les nouvelles certifications en six domaines, rejoignant un catalogue existant qui comprend des noms tels que Cribl, Palo Alto Networks, F5, NetApp, Veeam, NVIDIA et Redis.
- Observabilité : Cisco Splunk, Datadog, Dynatrace, Grafana Labs et New Relic.
- Gestion de la sécurité, de la conformité et des secrets : CrowdStrike Falcon Platform, HashiCorp Vault, Sysdig Secure, Tigera Lynx et Wiz.
- Réseautage, entrée et maillage de services : NetScaler ADC (Citrix), Solo.io (agentgateway, kagent et Solo Enterprise pour Istio) et Traefik Labs.
- Protection, sauvegarde et stockage des données : Commvault, Dell Technologies PowerProtect Data Manager, HPE Alletra et Scality RING.
- IA, apprentissage automatique et analyse de données : Apache Spark, le cloud H2O AI et SAS Viya, ont été mis en valeur.
- Distribution d'applications, bases de données et plateformes de développement : Akuity Argo CD Enterprise et Kargo, KubeDB par AppsCode, Coherent Spark et Siemens Mendix.
L'argument de Broadcom en faveur de cette liste est d'ordre opérationnel : les équipes de la plateforme choisissent parmi un catalogue pré-validé et conservent les outils qu'elles utilisent déjà lorsqu'elles passent de la mise en service initiale aux opérations de deuxième jour sur VKS, et le groupe de travail mentionné ci-dessus est destiné à élargir ce catalogue sans que chaque fournisseur ait à se recertifier pour chaque plateforme.
Varun Verma, vice-président principal de l'ingénierie chez New Relic, a déclaré : « Les entreprises qui exécutent des charges de travail critiques sur VKS ne peuvent se permettre aucune zone d'ombre. Grâce à la validation de New Relic sur VKS, les équipes bénéficient d'une visibilité unifiée sur le cluster, identifient plus rapidement les causes profondes des problèmes et établissent un lien direct entre les performances opérationnelles et l'impact sur l'activité. »
Broadcom a également cité Notruf Niederösterreich, qui gère un centre d'intervention d'urgence fonctionnant 24h/24 et 7j/7 avec une petite équipe informatique, parmi ses clients VKS. « VMware vSphere Kubernetes (VKS) Service nous permet de déployer des environnements encapsulés et d'effectuer une mise à l'échelle horizontale en quelques heures seulement après un incident majeur, sans être limités à un matériel spécifique », a déclaré Alexander Hopfgartner, directeur technique de Notruf Niederösterreich. « Cette flexibilité est essentielle lorsque des vies dépendent de la disponibilité continue de nos systèmes. »
Parallèlement, Broadcom a mentionné Velero 1.19 avec le déplacement de données au niveau bloc, l'interface de stockage d'objets conteneurs passant en version bêta avec un pilote vSphere COSI, et Agent Substrate, une initiative CNCF Sandbox pour l'exécution d'agents.


 Amazon