

Les baies IBM FlashSystem 5600, 7600 et 9600, basées sur le module IBM FlashCore de cinquième génération, détectent désormais l'exfiltration de données au sein du disque, en plus de la détection du chiffrement par ransomware déjà intégrée aux modules. IBM précise que le module analyse le schéma de lecture normal de chaque volume, signale les lectures anormales et confirme tout événement suspecté sur une période de 30 minutes, avec un taux de faux positifs validé inférieur à 1 %. Cette fonctionnalité sera disponible à partir d'octobre 2026 sur les configurations compatibles exécutant le firmware 9.1.2 ou une version ultérieure.
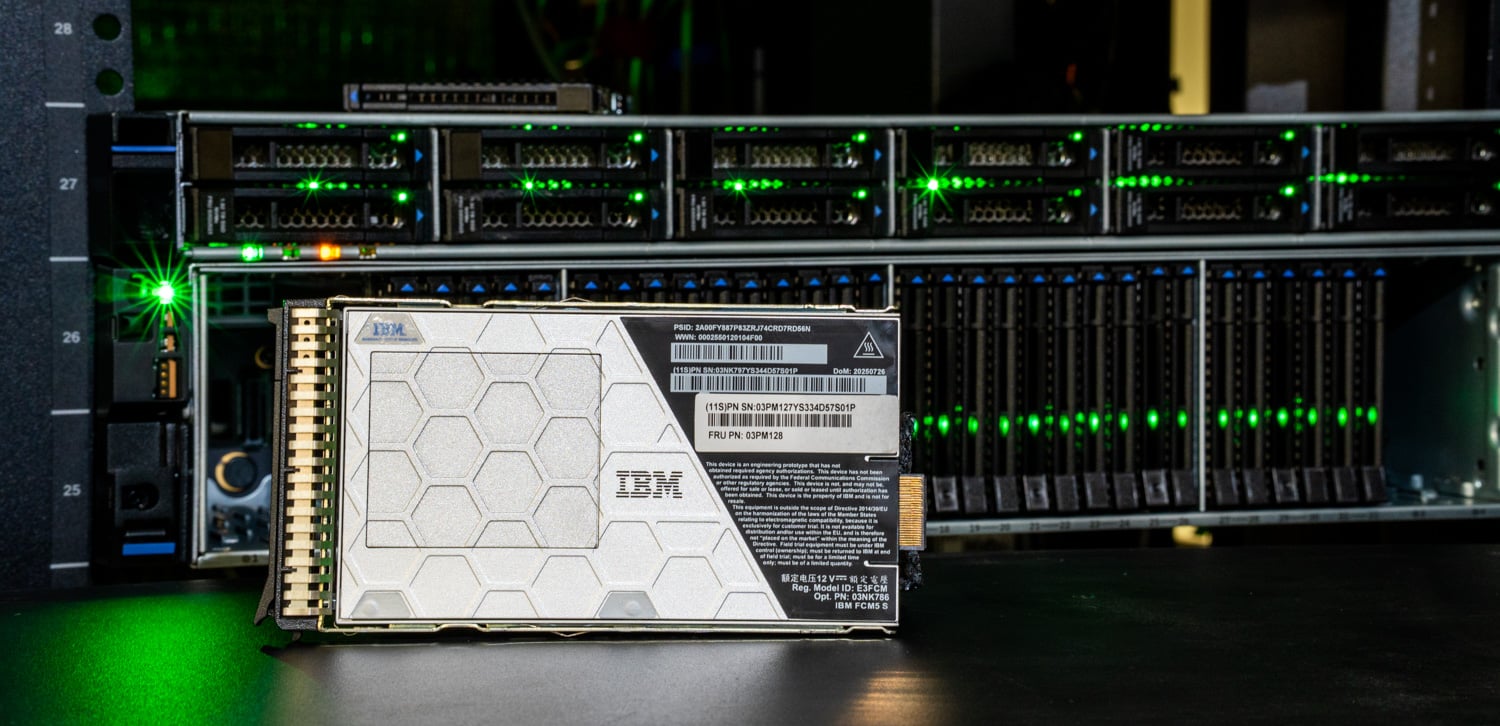
IBM soutient que la récupération de données ne répond pas à la bonne question lorsque les données ont déjà été transférées. La récupération permet de restaurer les volumes, mais elle ne peut pas indiquer à un opérateur les données lues avant le début du chiffrement ni l'étendue de la vulnérabilité. IBM cite l'étude M-Trends 2026 de Google Cloud, selon laquelle les attaquants passent généralement entre 11 et 14 jours au sein d'un réseau avant de déployer un ransomware, et son rapport « Cost of a Data Breach 2026 », qui estime à 247 jours en moyenne le temps nécessaire pour identifier une violation de données.
Télémétrie et détection des menaces du module FlashCore intégré
L'exfiltration est plus difficile à détecter que le chiffrement car elle est conçue pour ressembler à des lectures ordinaires. Le module FlashCore analyse chaque entrée/sortie du disque, établit une base de référence pour chaque volume et reconnaît les opérations de sauvegarde et d'analyse régulières afin qu'une lecture complète planifiée ne déclenche pas d'alerte. L'analyse étant exécutée dans le module, elle ne dépend pas des agents de point de terminaison ni des journaux hôtes qu'un attaquant pourrait contrôler, ne nécessite aucune modification des applications et, selon IBM, n'entraîne aucun impact mesurable sur les performances.
« L’avenir de la cyber-résilience ne se limite pas à la simple récupération après une attaque », a déclaré Sam Werner, directeur général d’IBM Storage. Il a défini l’objectif comme étant d’identifier les risques avant que des dommages ne surviennent, afin d’anticiper les vols de données potentiels et d’accélérer la réaction. Laurence Horrocks-Barlow, directeur technique chez OCF Limited, a décrit la détection au niveau du stockage comme une étape supplémentaire de la défense : « Plus tôt on détecte un problème, plus vite on peut agir. »
Cryptographie post-quantique FIPS et HBA Fibre Channel sécurisés
La seconde modification vise les attaques de type « récolte immédiate, déchiffrement ultérieur », où les données chiffrées volées aujourd'hui sont conservées jusqu'à ce que le matériel quantique puisse casser la clé. FlashSystem conserve l'AES-256 pour les données au repos, et le module FlashCore de cinquième génération intègre ML-KEM (conforme à la norme FIPS 203) et ML-DSA (conforme à la norme FIPS 204), deux algorithmes développés en collaboration avec les chercheurs d'IBM. ML-KEM fonctionne en mode hybride pour transmettre le code PIN de déverrouillage au module, et les signatures ML-DSA hybrides vérifient l'authenticité du firmware.
IBM affirme que les adaptateurs HBA sécurisés intégreront les protections post-quantiques au flux de données Fibre Channel et permettront un chiffrement au niveau de la session résistant aux attaques quantiques, sans incidence sur l'efficacité, les performances ni la détection des ransomwares exécutée dans les modules. IBM n'a pas encore communiqué de date de disponibilité pour ces adaptateurs HBA, et le chiffrement au niveau de la session est présenté comme une fonctionnalité future.
Gouvernance opérationnelle de FlashSystem.ai
FlashSystem.ai, introduit avec les modèles 5600, 7600 et 9600, bénéficie de nouvelles fonctionnalités de conseil dans cette mise à jour : recommandations contextuelles, contexte des tâches conservé d’une session de gestion à l’autre et suggestions d’actions optimales. Les administrateurs interagissent en langage naturel, visualisent le raisonnement sous-jacent aux recommandations et conservent leur pouvoir d’approbation grâce à une gouvernance basée sur des politiques. IBM estime la réduction des efforts pour le provisionnement de routine à près de 90 %, un chiffre issu d’évaluations en laboratoire du provisionnement multivolume avec Safeguarded Copy et des politiques de reprise après sinistre.
| Spécifications | Mise à jour d'octobre 2026 d'IBM FlashSystem |
|---|---|
| Détection d'exfiltration de données | |
| Systèmes applicables | IBM FlashSystem 5600, 7600, 9600 |
| Moteur de détection | Module IBM FlashCore de cinquième génération, analyse intégrée de chaque E/S |
| Méthode | Ligne de base de lecture par volume avec prise en compte des sauvegardes de routine et des analyses analytiques |
| Fenêtre de confirmation | 30 minutes |
| Taux de faux positifs | Moins de 1 % (télémétrie de terrain IBM, micrologiciel 9.1.2 ou version ultérieure) |
| Disponibilité | À compter d'octobre 2026 sur les configurations éligibles |
| Cryptographie | |
| Données au repos | AES-256 |
| Algorithmes post-quantiques | ML-KEM (FIPS 203), hybride, déverrouillage du transport par code PIN vers FCM5 ML-DSA (FIPS 204), signatures hybrides, authenticité du firmware |
| Extension de tissu | Adaptateurs HBA sécurisés pour le chemin de données Fibre Channel, chiffrement futur au niveau de la session |
| Direction | |
| FlashSystem.ai | Recommandations contextuelles Contexte de la tâche à travers les sessions actions suivantes suggérées Gouvernance basée sur les politiques |
| Réduction d'effort revendiquée | Jusqu'à 90 % pour l'approvisionnement de routine (évaluation en laboratoire IBM) |


 Amazon