

D'après le rapport Veeam 2022 sur les tendances en matière de ransomware, les cybercriminels parviennent à chiffrer en moyenne 47 % des données de production, les victimes ne pouvant récupérer que 69 % des données compromises. Ce rapport a été présenté aujourd'hui lors de VeeamON 2022 et Veeam l'a mis à disposition en téléchargement.
Selon le rapport, les entreprises sont en train de perdre la bataille lorsqu'il s'agit de se défendre contre les attaques de rançongiciels qui ont révélé que 72 % des entreprises avaient des attaques partielles ou complètes sur leurs référentiels de sauvegarde, ce qui a un impact considérable sur la capacité de récupérer des données sans payer la rançon. Le rapport a également révélé que 80 % des attaques réussies ciblaient des vulnérabilités connues, ce qui renforce l'importance des correctifs et de la mise à niveau des logiciels. Presque tous les attaquants ont tenté de détruire les référentiels de sauvegarde pour désactiver la capacité de récupération de la victime sans payer la rançon.
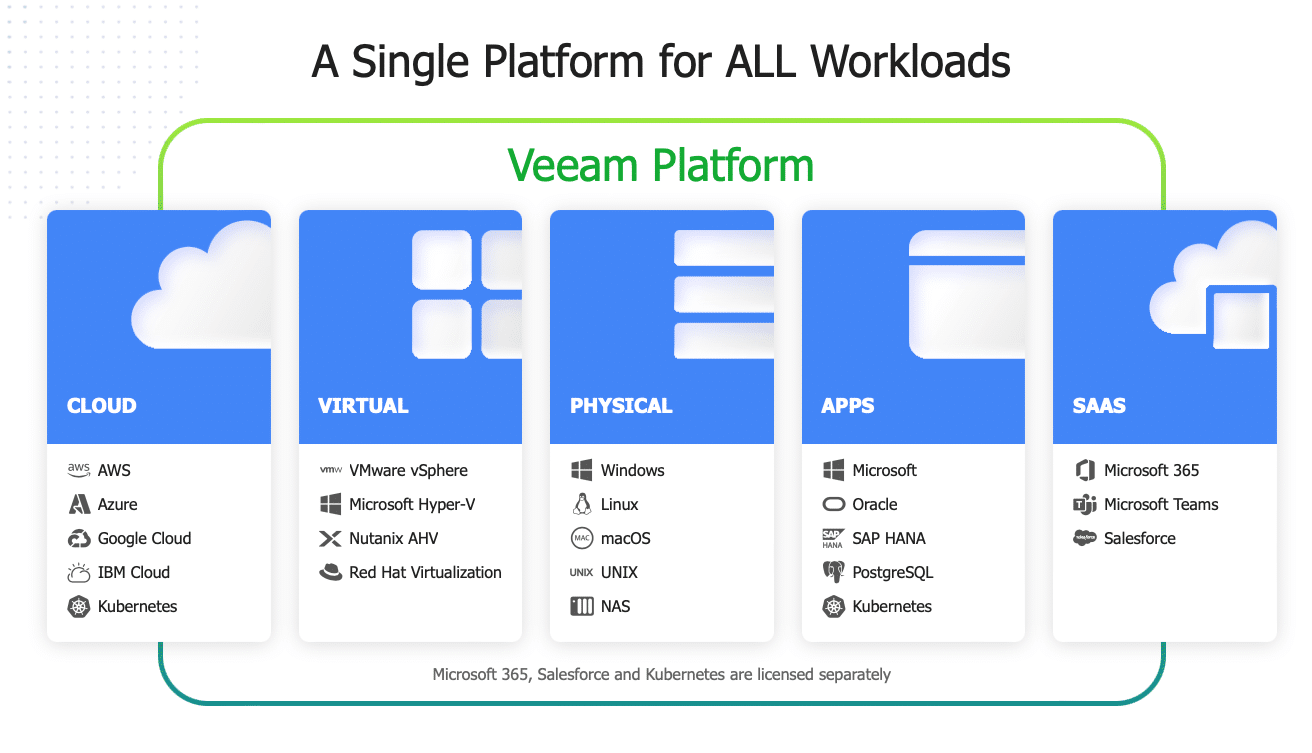
Le rapport Veeam 2022 sur les tendances en matière de ransomware présente les résultats d'une étude menée par un cabinet de recherche indépendant auprès de 1 000 responsables informatiques dont les organisations ont subi au moins une attaque de ransomware réussie au cours des 12 derniers mois. Ce rapport, parmi les plus complets du genre, est une première. Il analyse les principaux enseignements tirés de ces incidents, leur impact sur les environnements informatiques et les mesures prises pour mettre en œuvre des stratégies modernes de protection des données afin de garantir la continuité des activités. L'étude a interrogé quatre profils d'acteurs informatiques (RSSI, professionnels de la sécurité, administrateurs de sauvegarde et responsables des opérations informatiques) afin d'évaluer l'harmonisation des mesures de cybersécurité au sein des organisations.
« Les ransomwares ont démocratisé le vol de données et nécessitent une collaboration doublée de la part des organisations de tous les secteurs afin de maximiser leur capacité à remédier et à récupérer sans payer la rançon », a déclaré Danny Allan, CTO chez Veeam. « Payer des cybercriminels pour restaurer des données n'est pas une stratégie de protection des données. Il n'y a aucune garantie de récupération des données, les risques d'atteinte à la réputation et de perte de confiance des clients sont élevés, et surtout, cela alimente une prophétie auto-réalisatrice qui récompense l'activité criminelle.
Payer la rançon n'est pas une stratégie de récupération
Parmi les organisations interrogées, 76 % des cybervictimes ont payé la rançon pour mettre fin à une attaque et récupérer des données. Malheureusement, alors que 52 % ont payé la rançon et ont pu récupérer les données, 24 % ont payé la rançon mais n'ont toujours pas pu récupérer les données, ce qui donne une chance sur trois que le paiement de la rançon ne conduise toujours à aucune donnée. Notamment, 19 % des organisations n'ont pas payé la rançon car elles ont pu récupérer leurs données. C'est ce à quoi doivent aspirer les 81 % restants de cybervictimes : récupérer des données sans payer la rançon.
"L'une des caractéristiques d'une stratégie de protection moderne des données solide est un engagement envers une politique claire selon laquelle l'organisation ne paiera jamais la rançon, mais fera tout ce qui est en son pouvoir pour prévenir, corriger et récupérer des attaques", a ajouté Allan. "Malgré la menace omniprésente et inévitable des ransomwares, le récit selon lequel les entreprises sont impuissantes face à celui-ci n'est pas exact. Sensibiliser les employés et s'assurer qu'ils pratiquent une hygiène numérique irréprochable ; effectuez régulièrement des tests rigoureux de vos solutions et protocoles de protection des données et créez des plans de continuité d'activité détaillés qui préparent les principales parties prenantes aux pires scénarios.
La prévention exige de la diligence de la part du service informatique et des utilisateurs
La « surface d'attaque » des criminels est variée. Le plus souvent, les cyber-méchants accèdent d'abord aux environnements de production par le biais d'utilisateurs errants cliquant sur des liens malveillants, visitant des sites Web non sécurisés ou s'engageant dans des e-mails de phishing, exposant ainsi la nature évitable de nombreux incidents. Après avoir réussi à accéder à l'environnement, il y avait très peu de différence dans les taux d'infection entre les serveurs de centres de données, les plates-formes de bureaux distants et les serveurs hébergés dans le cloud.
Dans la plupart des cas, les intrus ont profité des vulnérabilités connues, y compris les systèmes d'exploitation et les hyperviseurs courants, les plates-formes NAS et les serveurs de base de données, ne ménageant aucun effort et exploitant tout logiciel non corrigé ou obsolète. Notamment, des taux d'infection significativement plus élevés ont été signalés par les professionnels de la sécurité et les administrateurs de sauvegarde par rapport aux opérations informatiques ou aux RSSI, ce qui implique que "ceux qui sont plus proches du problème voient encore plus de problèmes".
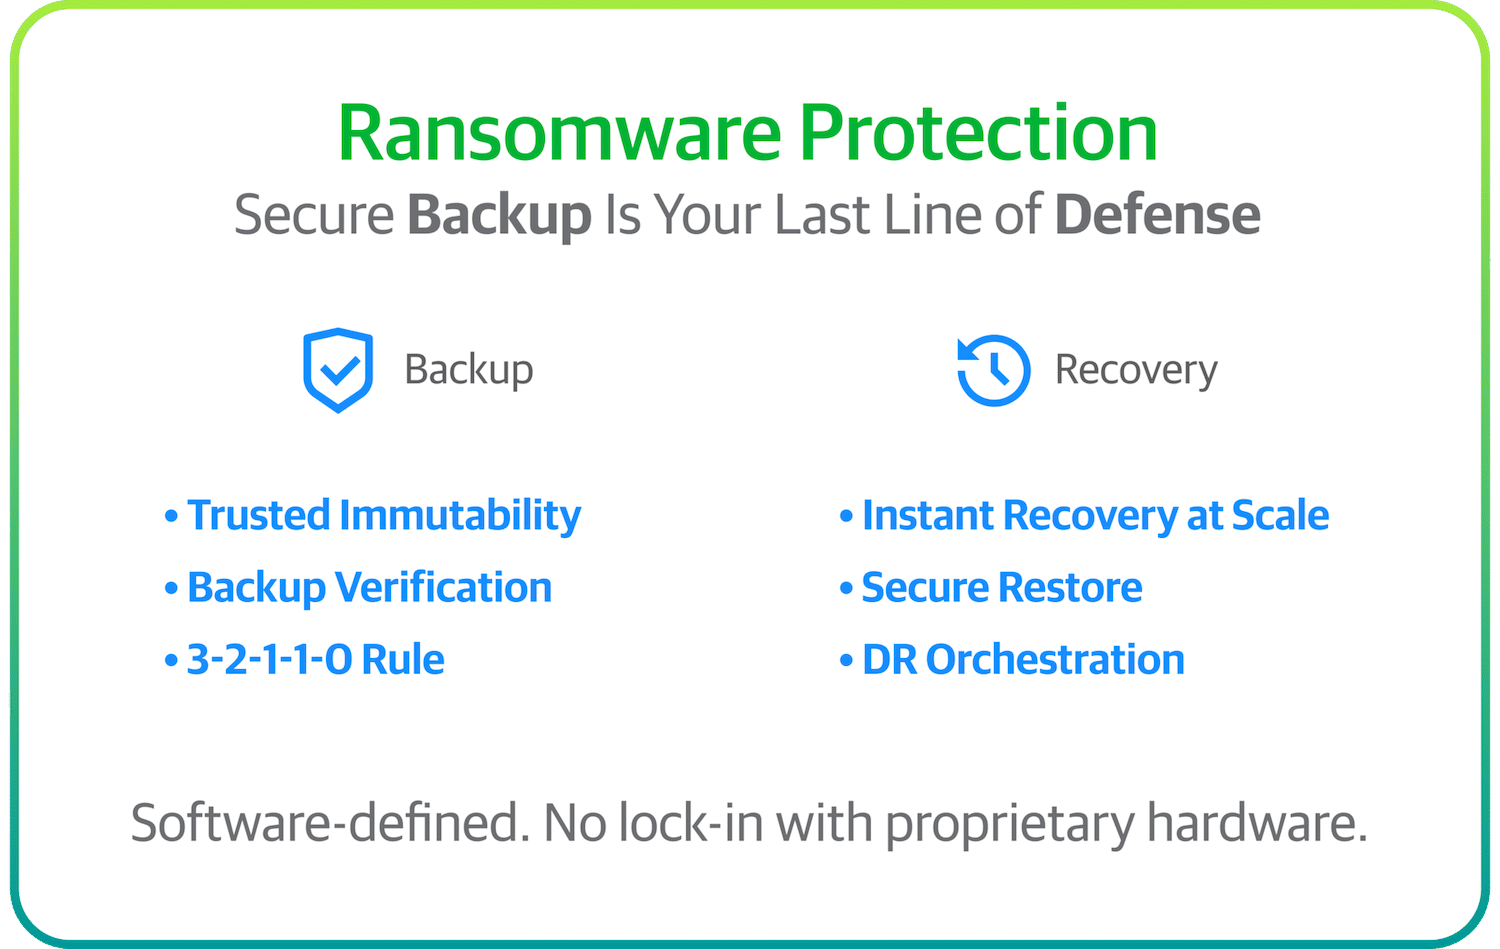
La remédiation commence par l'immuabilité
Les répondants à l'enquête ont confirmé que 94 % des attaquants ont tenté de détruire les référentiels de sauvegarde, et dans 72 % des cas, cette stratégie a au moins partiellement réussi. Cette suppression de la bouée de sauvetage d'une organisation est une stratégie d'attaque populaire car elle augmente la probabilité que les victimes n'aient d'autre choix que de payer la rançon. La seule façon de se protéger contre ce scénario est d'avoir au moins un niveau immuable ou isolé dans le cadre de la protection des données - ce que 95 % des personnes interrogées ont déclaré avoir désormais. De nombreuses organisations ont signalé avoir un certain niveau d'immuabilité ou d'espace d'air dans plus d'un niveau de leur stratégie de disque, de cloud et de bande.
Parmi les autres conclusions clés du rapport Veeam 2022 Ransomware Trends, citons :
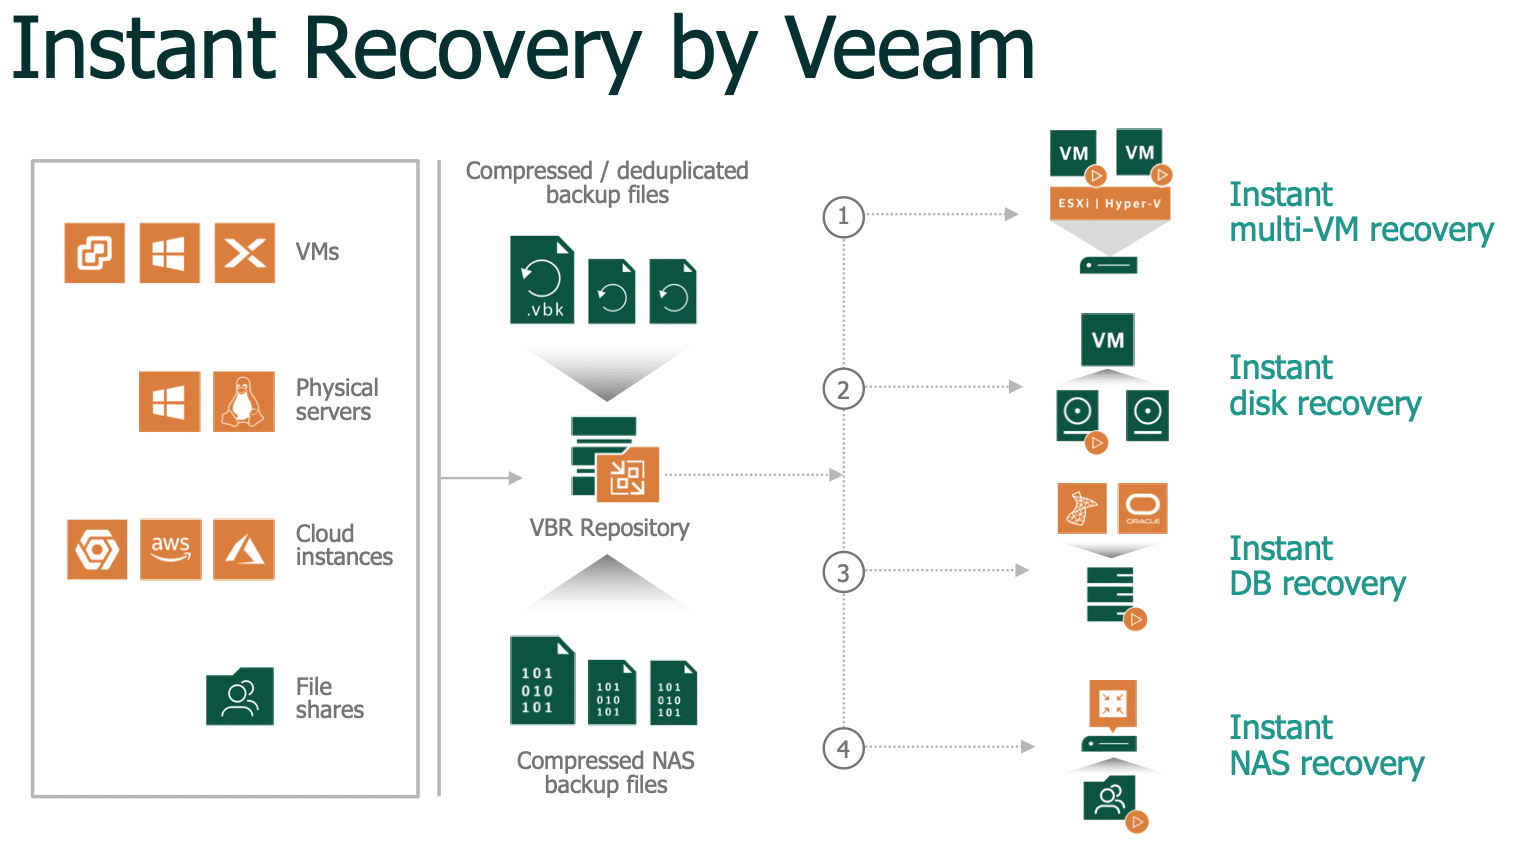
- L'orchestration compte: Pour garantir de manière proactive la capacité de restauration de leurs systèmes, une équipe informatique sur six (16 %) automatise la validation et la capacité de restauration de ses sauvegardes afin de s'assurer que ses serveurs peuvent être restaurés. Ensuite, lors de la remédiation d'une attaque de ransomware, 46 % des répondants utilisent un « bac à sable » isolé ou une zone de test/test pour s'assurer que leurs données restaurées sont propres avant de réintroduire les systèmes en production.
- L'alignement de l'organisation doit unifier: 81 % estiment que les stratégies de cybersécurité et de continuité des activités/reprise après sinistre de leur organisation sont alignées. Cependant, 52 % des répondants estiment que les interactions entre ces équipes doivent être améliorées.
- La diversification des référentiels est la clé: Presque toutes (95 %) les organisations disposent d'au moins un niveau de protection des données immuable ou isolé. Soixante-quatorze pour cent utilisent des référentiels cloud qui offrent l'immuabilité, 67 % utilisent des référentiels de disque sur site avec immuabilité ou verrouillage, et 22 % utilisent des bandes isolées. Immuables ou non, les organisations ont noté qu'en plus des référentiels sur disque, 45 % des données de production sont toujours stockées sur bande et 62 % vont dans un cloud à un moment donné de leur cycle de vie des données.
À propos du rapport
Veeam a chargé une société d'études de marché indépendante, Vanson Bourne, de mener une enquête auprès de 1,000 16 responsables informatiques impartiaux concernant l'impact des ransomwares sur leurs environnements, leurs stratégies informatiques et leurs initiatives de protection des données à l'avenir. Les répondants représentaient des organisations de toutes tailles de XNUMX pays de l'APJ, de l'EMEA et des Amériques.
Pour plus d'informations, consultez le site https://www.veeam.com.
Ressources de soutien:
• Rapport Veeam sur les tendances en matière de ransomware pour 2022


 Amazon