

Firma IBM ogłosiła wydanie IBM Storage DS8000 w wersji 10.2, będącej aktualizacją jej flagowej platformy pamięci masowej klasy korporacyjnej, dostosowanej do systemów IBM Z , IBM LinuxONE oraz środowisk o wysokiej wydajności i znaczeniu krytycznym. Wersja ta zaspokaja potrzeby dużych przedsiębiorstw, koncentrując się na zwiększonej gęstości dysków, dogłębnej telemetrii operacyjnej i zautomatyzowanej cyberodporności.
Moduł FlashCore piątej generacji (FCM5)
Wersja 10.2 wprowadza moduł IBM FlashCore Module (FCM5) piątej generacji , umieszczony w przeprojektowanej obudowie High-Performance Flash Enclosure (HPFE) Gen 3 E3. Architektura ta przenosi nośnik fizyczny do standardu Enterprise and Datacenter Standard Form Factor (EDSFF), zapewniając lepszy przepływ powietrza, niższe koszty cieplne oraz integrację z systemem Active Energy Management (AEM), umożliwiając monitorowanie zużycia energii i chłodzenia w czasie rzeczywistym.
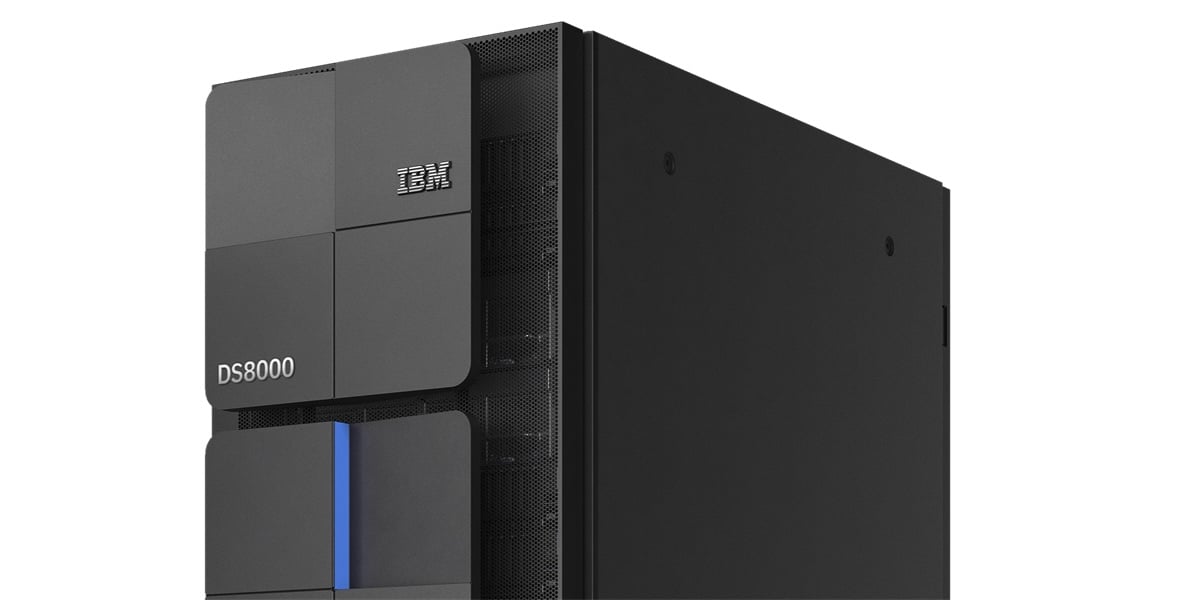
IBM twierdzi, że przepustowość i liczba operacji wejścia/wyjścia na sekundę (IOPS) w zapleczu pamięci masowej (back-end) są podwojone dzięki łączności NVMe przez PCIe Gen 4. To udoskonalenie interfejsu jest szczególnie korzystne w przypadku obciążeń transakcyjnych przedsiębiorstw, które wymagają dużej liczby odczytów i nie obsługują pamięci podręcznej, oraz w przypadku przetwarzania dużych zbiorów danych.
FCM4 kontra FCM5
Przejście z FCM4 na FCM5 oznacza znaczący postęp architektoniczny i gęstości w całej linii FlashCore.
| Atrybut | FCM4 | FCM5 |
|---|---|---|
| wprowadzony | 2024 | 2026 |
| Budowa | 2.5-calowy U.2 NVMe | EDSFF (standardowy współczynnik kształtu dla przedsiębiorstw i centrów danych) |
| Ogrodzenie | HPFE Gen 3 (wcześniejszy projekt) | HPFE Gen 3 E3 (przeprojektowany) |
| Interfejs | NVMe przez PCIe Gen 4 | NVMe przez PCIe Gen 4 |
| Maksymalna pojemność surowa | 38.4 TB | Aż do 76.8 TB |
| Maksymalna dostępna/efektywna pojemność | Do 115.2 TB (przy kompresji 3:1) | Do 134 TB pojemności na dysk |
| Technologia NAND | Pułapka ładunkowa QLC NAND | Pułapka ładunkowa QLC NAND (wysoka gęstość) |
| Projekt przepływu powietrza/termiczny | Standardowy profil termiczny U.2 | Ulepszony przepływ powietrza dzięki konstrukcji EDSFF |
| Obserwowalność mocy/ciepła | Nie jest to zdefiniowana cecha | Aktywne zarządzanie energią (AEM) z telemetrią danych o zużyciu energii i temperaturze w czasie rzeczywistym |
| Cyberodporność | Wprowadzono wykrywanie zagrożeń ransomware za pomocą sztucznej inteligencji w napędzie | Rozszerza wykrywanie zagrożeń AI w napędzie na dane CKD z alertami w czasie niemal rzeczywistym i zautomatyzowanym ograniczaniem CSM |
| Przepustowość zaplecza/IOPS | Linia bazowa dla poprzedniej generacji | Podwojone w stosunku do wartości bazowej, zgodnie z wersją 10.2 systemu DS8000 |
Widoczność operacyjna i integracja komputerów mainframe
Wersja 10.2 integruje natywną telemetrię IBM Storage Insights bezpośrednio ze środowiskami DS8000, konsolidując monitorowanie stanu i metryki wydajności w systemach pamięci masowej i strukturach SAN w ramach ujednoliconego interfejsu.
W przypadku wdrożeń na komputerach mainframe platforma wykorzystuje zaawansowane statystyki wydajności zHyperLink. Metryki te umożliwiają administratorom pamięci masowej szczegółowe monitorowanie programów kanałów o niskim opóźnieniu, co pozwala na utrzymanie ścisłych umów SLA dla podstawowych systemów transakcyjnych.
Zautomatyzowana odporność cybernetyczna i odzyskiwanie danych
Rozszerzając możliwości wykrywania zagrożeń z wersji 10.1, wersja 10.2 łączy wbudowaną sztuczną inteligencję sprzętową z automatycznymi procesami naprawczymi. Wbudowany moduł inteligencji monitoruje ciągłe strumienie wejścia/wyjścia pod kątem anomalii sygnatur i zachowań ransomware na wolumenach danych Count Key Data (CKD), wysyłając natychmiastowe alerty do zespołów operacyjnych i kanałów wsparcia.
Automatyczne powstrzymywanie jest realizowane poprzez natywną integrację z Copy Services Manager (CSM). W przypadku wykrycia anomalii, CSM uruchamia zautomatyzowane działania polityki, aby odizolować zagrożone środowiska i skrócić czas narażenia. Co więcej, CSM wprowadza automatyczną walidację infrastruktury typu 1, aby zweryfikować, czy środowiska systemowe restartują się prawidłowo z niezmiennych kopii chronionych. Organizacje wymagające dogłębnej walidacji strukturalnej mogą rozszerzyć te zabezpieczenia za pomocą usług IBM Z Cyber Vault i IBM Expert Labs Cyber Vault.


 Amazon