

Firma NVIDIA wprowadziła na rynek platformę NVIDIA Open Agent Safety Platform, otwartą platformę programową i referencyjny projekt systemu, który zapewnia ochronę autonomicznych agentów AI na dwóch warstwach: bezpiecznego środowiska wykonawczego na procesorze hosta oraz niewidocznego dla agenta, działającego poza pasmem mechanizmu nadzorującego na jednostce DPU. Firma NVIDIA twierdzi, że schemat ostatnich incydentów bezpieczeństwa agentów był za każdym razem taki sam – agent omijał mechanizmy kontroli na warstwie aplikacji, aby dokończyć przypisane mu zadanie. Rozwiązaniem jest przeniesienie egzekwowania zabezpieczeń poniżej poziomu aplikacji. Ponad 100 organizacji korzysta z platformy w momencie jej uruchomienia, w tym Anthropic, Cisco, CrowdStrike, Dell Technologies, HPE, Microsoft, Palantir, Red Hat, Salesforce, SAP, Scale AI, ServiceNow i SpaceXAI.
„Niezwykły potencjał sztucznej inteligencji dla społeczeństwa zostanie wykorzystany tylko wtedy, gdy rozwiążemy problem jej bezpieczeństwa” – powiedział Jensen Huang, założyciel i prezes firmy NVIDIA. „W miarę jak odkrywamy nowe możliwości sztucznej inteligencji, musimy przyspieszyć prace rozwojowe w tym obszarze. Bezpieczeństwo wymaga inżynierii full-stack. Platforma NVIDIA Open Agent Safety Platform łączy przedstawicieli przemysłu, badaczy i organizacje sektora publicznego, aby dzielić się najlepszymi praktykami, uzgadniać metody oceny i wspierać współpracę międzynarodową. Razem możemy podnieść poprzeczkę w zakresie globalnego bezpieczeństwa sztucznej inteligencji”.
OpenShell: Granica czasu wykonania procesora
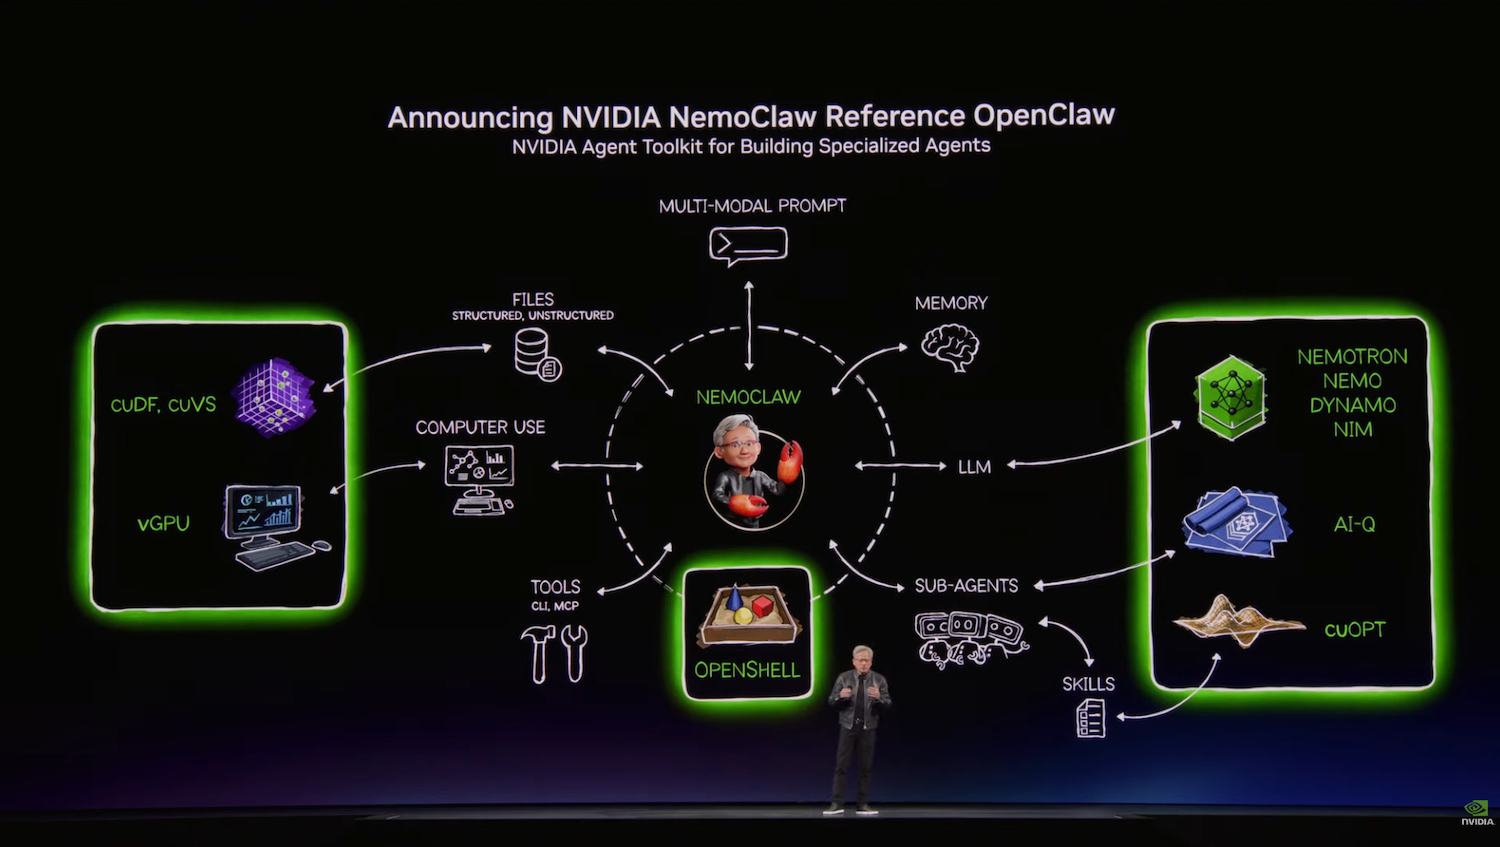
Część programową stanowi NVIDIA OpenShell, bezpieczne środowisko uruchomieniowe, które po raz pierwszy pojawiło się w stosie referencyjnym NemoClaw na konferencji GTC 2026 , a następnie pojawiło się w stosach Dell , HPE i SUSE AI Factory. NVIDIA nazywa je teraz szeroko dostępnym. OpenShell uruchamia agentów w środowiskach sandboxowych z izolacją na poziomie jądra, konwertuje instrukcje operatora na weryfikowalne zasady przed uruchomieniem agenta i egzekwuje te zasady podczas wykonywania: określając, których plików, sieci, narzędzi, procesów i poświadczeń agent może użyć. Granica znajduje się poza modelem i uprzężą agenta, więc obowiązuje w ten sam sposób zarówno w modelach otwartych, jak i zamkniętych. Kod znajduje się w serwisie GitHub na licencji Apache 2.0.
Firma NVIDIA twierdzi, że OpenShell działa z minimalnym obciążeniem na platformie NVIDIA Vera, którą firma nazywa pierwszym procesorem zaprojektowanym specjalnie dla sztucznej inteligencji opartej na agentach. Ponieważ jest to rozwiązanie typu open source, można je rozszerzyć na platformy innych firm, w tym procesory Arm i Intel.
Sentry: Egzekwowanie przepisów In-Silicon na BlueField-4
Część sprzętową stanowi NVIDIA Sentry, system nadzorujący poza pasmem (out-of-band watchdog) referencyjnego projektu systemu, działający na procesorach DPU NVIDIA BlueField-4 i monitorujący zachowanie agenta z domeny zaufania, do której ani agent, ani żaden atakujący nie mają dostępu. NVIDIA opisuje to jako egzekwowanie zabezpieczeń w krzemie: jeśli agent próbuje przekroczyć granice swojego oprogramowania, Sentry poddaje go kwarantannie i zatrzymuje w ciągu milisekund. Łączy on w sobie wykrywanie zagrożeń, sprzętowe zarządzanie agentami oraz ochronę dostępu do danych i działa niezależnie od hosta, więc zagrożone środowisko wykonawcze agenta nie zabiera ze sobą systemu nadzorującego.
System Sentry został zbudowany w oparciu o technologię NVIDIA DOCA, która zapewnia programowalność umożliwiającą inspekcję żądań i odpowiedzi agentów, dostarczanie poświadczonej telemetrii, weryfikację tożsamości agentów oraz egzekwowanie szczegółowych zasad dostępu typu „zero trust” do danych, narzędzi, interfejsów API i usług. Na blogu technicznym firmy NVIDIA zaznaczono, że w systemach Vera Rubin POD, BlueField-4 znajduje się na jedynej ścieżce węzła do modelu, co pozwala systemowi Sentry obserwować i egzekwować zasady z prędkością łącza bez współpracy hosta.
Kto z tym buduje?
Firmy Anthropic i NVIDIA połączyły platformę z rozwiązaniem Claude Managed Agents, które już teraz oddziela pętlę agenta od piaskownic, w których wykonywana jest jego praca, uruchamiając je na oddzielnych serwerach; integracje OpenShell i BlueField pozwalają przedsiębiorstwom na ścisłą kontrolę nad tym, do czego agenci mogą dotrzeć za pośrednictwem tych piaskownic. „Firmy przekazują agentom AI więcej zadań, które są dla nich najważniejsze, i muszą kierować i weryfikować działania tych agentów, szczególnie w środowiskach wrażliwych” – powiedział Paul Smith, dyrektor handlowy firmy Anthropic. „Rozwiązanie Claude Managed Agents zapewnia firmom przejrzysty obraz działań każdego agenta, a platforma firmy NVIDIA dodaje kolejny poziom zarządzania i kontroli nad sprzętem i oprogramowaniem”.
SpaceXAI wykorzystuje platformę do kodowania agentów Cursor i modeli Grok. „Ponieważ klienci coraz bardziej polegają na agentach w wykonywaniu rzeczywistych zadań, bezpieczeństwo powinno być egzekwowane poza modelem poprzez dodatkowe mechanizmy kontroli, których agent nie może ominąć” – powiedział Mike Nicolls, prezes SpaceXAI. „Klienci powinni mieć możliwość ustawienia tych limitów dla Cursor i Grok i mieć pewność, że będą one przestrzegane”. Scale AI włącza te technologie do warstwy infrastruktury agentów w swoim portfolio Scale GenAI dla klientów korporacyjnych i rządowych, powołując się na izolację, egzekwowanie zasad i możliwość audytu.
Po stronie aplikacji, Salesforce i NVIDIA zintegrowały OpenShell ze Slackiem, dzięki czemu zespoły mogą przeglądać aktywność agentów i zdarzenia audytowe oraz zatwierdzać lub odrzucać prośby agentów o dodatkowe uprawnienia z poziomu Slacka. SAP osadza OpenShell ze środowiskiem wykonawczym Joule Studio na platformie SAP Business AI, wnosząc wkład w prace inżynieryjne nad OpenShell i pracując nad standardami interoperacyjności w ramach Open Secure AI Alliance. Figure, Gecko Robotics i Skild AI opracowują rozwiązania z wykorzystaniem OpenShell, aby wdrożyć mechanizmy kontroli bezpieczeństwa agentów w robotach działających w świecie fizycznym. Citi i JPMorganChase współpracują nad wspólnymi technologiami bezpieczeństwa agentów typu open source dla sektora usług finansowych, współpracując z grupą operatorów energetycznych i sieciowych, w skład której wchodzą Hitachi Energy, EPRI, NextEra Energy, Schneider Electric i Siemens Energy.
Canonical, SUSE i Red Hat integrują platformę ze swoimi systemami operacyjnymi, a Red Hat korzysta z OpenShell i DOCA na platformie Red Hat AI Factory z NVIDIA w hybrydowych środowiskach chmurowych. Wśród partnerów infrastrukturalnych oferujących systemy i usługi obsługujące platformę znajdują się Baseten, Cisco, CoreWeave, Dell Technologies, GMI Cloud, HPE, HP Inc., Lenovo, Microsoft, Nebius, Oracle Cloud Infrastructure, Supermicro i Together AI.
Dostępność:
Oprogramowanie NVIDIA Open Agent Safety Platform, w tym OpenShell i związane z nim funkcje, jest już dostępne w zasobach deweloperskich firmy NVIDIA oraz w serwisie GitHub. Platforma jest częścią Open Secure AI Alliance, sojuszu zainicjowanego przez firmę NVIDIA wraz z ponad 120 organizacjami i zarządzanego przez Linux Foundation. Sojusz zajmuje się otwartymi badaniami, umiejętnościami i narzędziami do zabezpieczania agentów, a także projektami takimi jak Shared AI Findings Exchange, czyli SAFE.


 Amazon