

W miarę zbliżania się przewidywanego „Q-Day” – momentu, w którym komputery kwantowe będą mogły złamać powszechnie stosowane szyfrowanie kluczem publicznym – organizacje z sektora rządowego, finansowego, chmurowego i IT przedsiębiorstw ścigają się, aby wzmocnić swoją infrastrukturę. Choć szacunki są różne, NSA i NIST przewidują, że Q-Day może nadejść już w 2033 roku, zmuszając przedsiębiorstwa do ponownego przemyślenia podejścia do bezpieczeństwa kryptograficznego. Najpilniejszym zagrożeniem nie jest samo przyszłe deszyfrowanie, ale strategia „zbierz teraz, odszyfruj później” (HNDL), stosowana już przez cyberprzestępców i podmioty działające w imieniu państw. Dane wrażliwe skradzione dziś za pomocą szyfrowania RSA-2048 lub ECC mogłyby zostać odszyfrowane, gdy komputery kwantowe osiągną wystarczającą skalę, ujawniając wszystko, od transakcji finansowych po tajemnice rządowe.
W odpowiedzi rządy, dostawcy usług chmurowych i dostawcy sprzętu szybko przechodzą na szyfrowanie kwantowe, wdrażając nowe algorytmy zatwierdzone przez NIST i aktualizując swoją architekturę bezpieczeństwa. To przejście nie polega tylko na modernizacji szyfrowania – wymaga ono kryptograficznej elastyczności, zapewniającej urządzeniom pamięci masowej, serwerom i protokołom sieciowym możliwość płynnej wymiany algorytmów kryptograficznych w miarę pojawiania się nowych zagrożeń. Chociaż szyfrowanie symetryczne i metody haszowania, takie jak AES-256 i SHA-512, pozostają bardziej odporne, nawet one są podatne na ataki kwantowe, co przyspiesza potrzebę wprowadzania standardów kryptograficznych postkwantowych (PQC).
Dzięki przełomom w korekcji błędów i skalowaniu kubitów od IBM, Google, AWS i Microsoft, wyścig kwantowy rozwija się szybciej niż oczekiwano. Układ Willow firmy Google wykonał niedawno obliczenia, które najszybszemu superkomputerowi świata zajęłyby 10 septylionów lat, a dzięki opracowaniu przez IBM i AWS bezpiecznych kwantowo rozwiązań chmurowych, przejście na kryptografię postkwantową (PQC) przestało być teorią. Firmy, które nie dostosują się do nowych przepisów, ryzykują naruszenia przepisów, masowe wycieki danych i utratę reputacji – co sprawia, że bezpieczeństwo kwantowe jest najwyższym priorytetem dla każdego przedsiębiorstwa przechowującego wrażliwe dane długoterminowe.
Zdjęcie komputera kwantowego wygenerowane przez sztuczną inteligencję
Dlaczego bezpieczeństwo Quantum-Safe jest tak istotne?
W ostatnich miesiącach Amazon, Google, Microsoft i inni poczynili postępy w dziedzinie obliczeń kwantowych. Google ogłosiło , że jego nowy układ kwantowy Willow wprowadził ogromne ulepszenia w porównaniu z każdym innym komputerem kwantowym znanym publicznie . Mimo że układ Willow firmy Google ma tylko 105 kubitów, a układ Heron R2 firmy IBM ma 156, nadal są silnymi konkurentami. Co wyróżnia Willow, to niezwykle niski wskaźnik błędów w porównaniu z obecnymi ofertami. Wskaźnik błędów Heron R2 firmy IBM dla 2Q wynosi 0.371%, a wskaźnik błędów odczytu 1.475%, podczas gdy wskaźnik błędów Willow dla 2Q firmy Google wynosi 0.14% (+/- 0.05%) przy wskaźniku błędów odczytu 0.67% (+/- 0.51%). Chociaż istnieją większe komputery kwantowe, takie jak IBM Condor z 1,121 kubitami i system drugiej generacji Atom Computing z 1,225 kubitami, Heron i Willow są znacznie szybsze ze względu na niższy współczynnik błędów. Dla porównania, Heron R2 firmy IBM jest podobno około 3-5 razy szybszy niż układ Condor.
Szybkość Willow i Heron R2 świadczy o znaczącym postępie w technologii komputerów kwantowych, ponieważ mogą one działać znacznie szybciej niż inne układy o większej liczbie kubitów. Ponieważ komputery kwantowe już teraz charakteryzują się znacznie wyższą szybkością obliczeniową niż klasyczne technologie obliczeniowe, zwiększona prędkość nowych układów zmniejsza dystans do Q-Day szybciej niż oczekiwano. Układ Willow firmy Google wykonał obliczenia testowe w mniej niż 5 minut, co zajęłoby dzisiejszemu superkomputerowi ONRL Frontier 10 septylionów lat. Komputery kwantowe są rozwijane w ciszy aż do premiery, co rodzi pytania o kolejną wersję.
Obecnie mówi się, że „Q-Day” nastąpi w latach 2030. XXI wieku, kiedy komputery kwantowe będą w stanie złamać 2048-bitowe szyfrowanie z kluczem publicznym. Stwarza to znaczne ryzyko dla przechowywania danych, ponieważ komputery kwantowe osiągną punkt, w którym będą w stanie złamać to szyfrowanie w ciągu kilku tygodni lub dni. Dla porównania, klasyczne superkomputery mogłyby potrzebować bilionów lat, aby je złamać. Nie tylko fizyczna technologia komputerów kwantowych budzi poważne obawy, ale również oprogramowanie. Większość komputerów kwantowych zazwyczaj wykorzystuje algorytm Shora, ale algorytm Grovera może przyspieszyć obliczenia i ataki. Każde znaczące usprawnienie obliczeniowe może przybliżyć Q-Day jeszcze bardziej niż wcześniej oczekiwano.
Obecnie ataki o najwyższym ryzyku wykorzystują ataki typu „zbierz teraz i odszyfruj później”. Ataki te są powszechne, mimo że komputery kwantowe nie osiągnęły jeszcze etapu deszyfrowania obecnych algorytmów. Atakujący kradną dane zaszyfrowane algorytmami szyfrującymi, które nie są bezpieczne kwantowo, a następnie, gdy technologia stanie się dostępna, łamią je za pomocą komputerów kwantowych. Oznacza to, że jeśli przechowujesz dane, które nie są bezpieczne kwantowo, są one podatne na ataki. Głównym celem tych ataków są dane, które nadal będą cenne, gdy deszyfrowanie stanie się możliwe. Typowe cele to numery ubezpieczenia społecznego, imiona i nazwiska, daty urodzenia i adresy. Inne typy danych mogą obejmować numery kont bankowych, identyfikatory podatkowe i inne dane finansowe lub osobowe. Jednak informacje takie jak numery kart kredytowych i debetowych mają mniejsze szanse na zachowanie wartości, ponieważ numery te zmieniają się w czasie. Ponieważ obecne dane, nawet sprzed Q-Day, są podatne na ataki, należy podjąć odpowiednie środki, aby zapewnić bezpieczeństwo kwantowe środowiska.
Ile kubitów potrzeba, aby złamać szyfrowanie?
Nie ma jednej odpowiedzi na pytanie, ile kubitów potrzeba do złamania metod kryptograficznych. Liczba kubitów wymaganych do złamania metod kryptograficznych może się różnić w zależności od algorytmu docelowego i metody ataku. Jednak w przypadku niektórych z najpopularniejszych obecnie schematów szyfrowania badacze często odwołują się do szacunków opartych na algorytmie Shora, który został zaprojektowany do efektywnego rozkładu dużych liczb i obliczania logarytmów dyskretnych – operacji leżących u podstaw bezpieczeństwa wielu systemów kryptograficznych z kluczem publicznym.
Na przykład złamanie RSA-2048, popularnego standardu szyfrowania, wymagałoby kilku tysięcy kubitów logicznych. Dokładna liczba różni się w zależności od wydajności algorytmów kwantowych i zastosowanych metod korekcji błędów, ale szacunki zazwyczaj wahają się od około 2,000 do 10 000 kubitów logicznych. W przypadku metod szyfrowania symetrycznego, takich jak AES, pełny atak kwantowy metodą brute-force również wymagałby wielu kubitów logicznych, choć zazwyczaj mniej niż w przypadku RSA, ponieważ szyfrowanie symetryczne opiera się na innych zasadach.
Krótko mówiąc, liczba wymaganych kubitów nie jest wartością stałą, lecz raczej zakresem zależnym od algorytmu szyfrującego, algorytmu kwantowego użytego do jego złamania oraz specyfiki sprzętu kwantowego i zastosowanych technik korekcji błędów.
Kluczowi gracze w wyścigu komputerów kwantowych
Amazon AWS
Amazon Web Services (AWS) zaprezentował Ocelot, innowacyjny układ scalony do obliczeń kwantowych, zaprojektowany w celu pokonania jednej z najpoważniejszych barier w obliczeniach kwantowych: zaporowych kosztów korekcji błędów. Dzięki zastosowaniu nowatorskiego podejścia do eliminacji błędów od samego początku, architektura Ocelot stanowi przełom, który może przybliżyć praktyczne, odporne na błędy obliczenia kwantowe do rzeczywistości. Chociaż zapowiedź Ocelota nie dotyczy wyłącznie „bezpieczeństwa kwantowego”, istotne jest, aby obserwować postępy w dziedzinie obliczeń kwantowych.
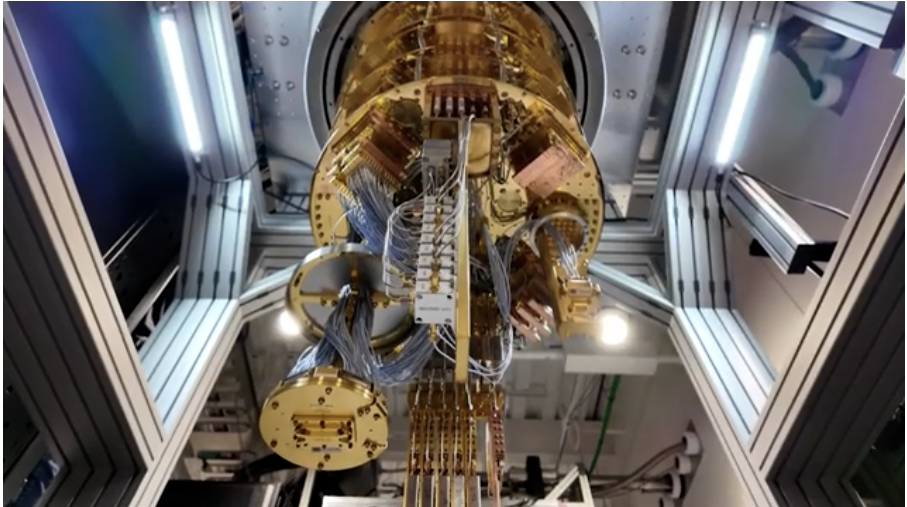
Komputery kwantowe są wrażliwe na otoczenie. Niewielkie zakłócenia – takie jak wibracje, wahania temperatury, a nawet promieniowanie kosmiczne – mogą zaburzyć pracę kubitów, powodując błędy obliczeniowe. Historycznie, kwantowa korekcja błędów polegała na kodowaniu informacji kwantowej w wielu kubitach, tworząc „logiczne” kubity, które wykrywają i naprawiają błędy. Jednak obecne metody korekcji błędów wymagają ogromnych zasobów, co sprawia, że obliczenia kwantowe na dużą skalę są kosztowne i złożone.
Nowe podejście do kwantowej korekcji błędów
Opracowany przez AWS Center for Quantum Computing w Caltech, Ocelot został zbudowany od podstaw, bazując na korekcji błędów. To podejście odchodzi od tradycyjnej metody modernizacji istniejących architektur w celu obsługi błędów. Zamiast tego Ocelot wykorzystuje „kocie qubity”, zainspirowane eksperymentem myślowym Schrödingera z kotem, które z natury tłumią niektóre błędy. Ta wbudowana odporność na błędy drastycznie zmniejsza zasoby potrzebne do korekcji błędów, potencjalnie obniżając koszty nawet o 90%.
Ocelot łączy te kubity typu cat z dodatkowymi komponentami kwantowej korekcji błędów na skalowalnym mikroprocesorze krzemowym, wykorzystując techniki produkcji stosowane w przemyśle mikroelektronicznym. Taka konstrukcja zapewnia możliwość produkcji chipa w większych ilościach przy niższych kosztach, rozwiązując kluczową przeszkodę na drodze komputerów kwantowych do powszechnego zastosowania.
Według Oskara Paintera, dyrektora ds. sprzętu kwantowego w AWS, to nowe podejście może przyspieszyć rozwój praktycznych komputerów kwantowych nawet o pięć lat. Ocelot otwiera drogę do zastosowania obliczeń kwantowych w rozwiązywaniu złożonych, rzeczywistych problemów poprzez obniżenie zapotrzebowania na zasoby i umożliwienie tworzenia bardziej kompaktowych i niezawodnych systemów kwantowych. Obejmują one m.in. rozwój odkryć leków, tworzenie nowych materiałów, optymalizację łańcuchów dostaw i udoskonalanie modeli prognozowania finansowego.
Prototypowy układ Ocelot składa się z dwóch zintegrowanych mikroprocesorów krzemowych połączonych w stos. Elementy układu kwantowego są wykonane z cienkich warstw nadprzewodzącego materiału, w tym tantalu, co poprawia jakość oscylatorów układu – kluczowych komponentów odpowiedzialnych za utrzymanie stabilnych stanów kwantowych. Każdy układ ma powierzchnię zaledwie 1 cm², a mimo to mieści 14 kluczowych komponentów: pięć kubitów danych (kubitów kat.), pięć obwodów buforowych do stabilizacji i cztery kubity detekcji błędów.
Wizja przyszłości
Chociaż Ocelot jest wciąż w fazie prototypu, AWS angażuje się w ciągłe badania i rozwój. Painter zauważa, że droga do odpornych na błędy obliczeń kwantowych będzie wymagała ciągłych innowacji i współpracy ze środowiskiem akademickim. Poprzez przeprojektowanie stosu kwantowego i integrację nowych odkryć z procesem inżynieryjnym, AWS dąży do zbudowania solidnych fundamentów dla kolejnej generacji technologii kwantowych.
AWS opublikował swoje odkrycia dotyczące Ocelota w recenzowanym artykule w czasopiśmie Nature oraz na stronie internetowej Amazon Science, zapewniając głębszy wgląd techniczny w architekturę i możliwości układu. Inwestycja AWS w fundamentalne badania kwantowe i skalowalne rozwiązania pomoże przekształcić potencjał komputerów kwantowych w rzeczywiste przełomy w miarę postępu badań.
Google Research (Willow)
W grudniu 2024 roku Google Research zaprezentowało Willow, przełomowe rozwiązanie w dziedzinie kwantowej korekcji błędów, które może znacząco przyspieszyć rozwój praktycznych obliczeń kwantowych. Chociaż Google nie ogłosiło wprost postępów w kryptografii postkwantowej, ulepszenia w zakresie tłumienia błędów i skalowalności Willow stanowią istotny krok w kierunku systemów kwantowych odpornych na błędy.
Jednym z długotrwałych wyzwań w dziedzinie komputerów kwantowych jest zarządzanie wskaźnikami błędów, które rosną wraz z dodawaniem kolejnych kubitów. Willow rozwiązuje ten problem, demonstrując wykładniczą redukcję błędów – wraz ze wzrostem liczby kubitów system staje się znacznie bardziej stabilny i niezawodny. Podczas testów Willow wykonał obliczenia porównawcze w mniej niż pięć minut – zadanie, które zajęłoby superkomputerowi Frontier w ORNL ponad 10 septylionów lat, czyli znacznie więcej niż wiek wszechświata.
Kluczowy przełom Google'a tkwi w jego skalowalnym podejściu do kwantowej korekcji błędów. Za każdym razem, gdy sieć zakodowanych kubitów była zwiększana z 3×3 do 5×5, a następnie do 7×7, współczynnik zakodowanych błędów spadał o połowę. Dowodzi to, że wraz z dodawaniem kolejnych kubitów system nie tylko się rozrasta, ale staje się wykładniczo bardziej niezawodny. To ważny kamień milowy w kwantowej korekcji błędów, wyzwaniu, nad którym badacze pracują od prawie trzech dekad.
Chociaż obecna konstrukcja Willowa oparta na 105 kubitach może wydawać się skromna w porównaniu z 1,121-kubitowym układem IBM Condor, jej zdecydowanie niższy współczynnik błędów i skalowalna architektura sprawiają, że może ona zmienić zasady gry w wyścigu zbrojeń w dziedzinie komputerów kwantowych.
IBM
Postępy IBM w dziedzinie obliczeń kwantowych i sztucznej inteligencji stawiają firmę w czołówce innowacji technologicznych. Od przewodzenia działaniom w dziedzinie kryptografii postkwantowej po wprowadzanie na rynek najnowocześniejszych modeli sztucznej inteligencji, IBM niezmiennie wykazuje zaangażowanie w kształtowanie przyszłości bezpiecznych i inteligentnych rozwiązań korporacyjnych.
IBM ugruntował swoją pozycję lidera w dziedzinie kryptografii postkwantowej, kluczowego obszaru badań w miarę rozwoju komputerów kwantowych. Znaczący wkład firmy w rozwój standardów kryptografii kwantowej obejmuje opracowanie kilku algorytmów, które zostały uznane za punkty odniesienia w tej dziedzinie. Warto odnotować, że dwa algorytmy IBM – ML-KEM (dawniej CRYSTALS-Kyber) i ML-DSA (dawniej CRYSTALS-Dilithium) – zostały oficjalnie przyjęte jako standardy kryptografii postkwantowej w sierpniu 2024 roku. Algorytmy te zostały opracowane we współpracy z czołowymi partnerami akademickimi i przemysłowymi, co stanowi kluczowy krok w kierunku opracowania metod szyfrowania odpornych na ataki kwantowe.
Ponadto IBM odegrało kluczową rolę w opracowaniu innego ważnego standardu, SLH-DSA (dawniej SPHINCS+), który został opracowany wspólnie z badaczem obecnie zatrudnionym w IBM. Algorytm FN-DSA (dawniej FALCON) również został wybrany do przyszłej standaryzacji, aby umocnić swoją pozycję lidera. Te osiągnięcia podkreślają ciągłe wysiłki IBM w zakresie definiowania i udoskonalania narzędzi kryptograficznych do zabezpieczania danych w świecie postkwantowym.
Poza rozwojem algorytmów, IBM rozpoczął integrację tych bezpiecznych technologii kwantowych ze swoimi platformami chmurowymi. Dostarczając praktyczne, skalowalne rozwiązania, które mogą być wdrażane w środowiskach korporacyjnych, IBM podkreśla swoje zaangażowanie w pomoc organizacjom w ochronie danych przed zagrożeniami kwantowymi. To kompleksowe podejście – tworzenie nowych algorytmów, ustanawianie standardów branżowych i wdrażanie w praktyce – pozycjonuje IBM jako zaufanego partnera dla przedsiębiorstw przygotowujących się na przyszłość postkwantową.
Granit 3.2
Oprócz działań w dziedzinie komputerów kwantowych, IBM rozwija również sztuczną inteligencję (AI), wprowadzając na rynek rodzinę modeli Granite 3.2. Modele AI obejmują zarówno mniejsze konfiguracje z 2 miliardami parametrów, jak i bardziej rozbudowane opcje z 8 miliardami parametrów, oferując wszechstronną ofertę dostosowaną do zróżnicowanych potrzeb przedsiębiorstw. Wśród nich znajduje się kilka wyspecjalizowanych modeli zaprojektowanych do obsługi różnych zadań:
- Modele języka wizji (VLM): Potrafi rozumieć i przetwarzać zadania łączące dane obrazowe i tekstowe, np. czytanie dokumentów.
- Instrukcje dla modeli z wykorzystaniem wnioskowania: Funkcja ta została zoptymalizowana pod kątem bardziej złożonych zadań związanych z realizacją instrukcji i rozumowaniem, co pozwala na uzyskanie lepszych wyników w testach porównawczych.
- Modele Guardian: Modele skoncentrowane na bezpieczeństwie, opracowane na podstawie poprzednich iteracji, są udoskonalane w celu zapewnienia bezpieczniejszej i bardziej odpowiedzialnej obsługi treści.
W ofercie IBM znajdują się również modele szeregów czasowych (dawniej TinyTimeMixers lub TTM) przeznaczone do analizy danych zmieniających się w czasie. Modele te umożliwiają prognozowanie długoterminowych trendów, co czyni je cennymi narzędziami do przewidywania zmian na rynkach finansowych, popytu w łańcuchu dostaw lub sezonowego planowania zapasów.
Podobnie jak w przypadku postępów w dziedzinie kwantowej, modele sztucznej inteligencji IBM korzystają z ciągłej oceny i udoskonalania. Seria Granite 3.2 wykazała się wysoką wydajnością, szczególnie w zadaniach wnioskowania, gdzie modele te mogą konkurować z najnowocześniejszymi modelami (SOTA). Pozostają jednak wątpliwości dotyczące przejrzystości procesu testowania. Obecne testy porównawcze podkreślają siłę modeli IBM, ale niektóre techniki, takie jak skalowanie wnioskowania, mogły dać Granite przewagę. Co ważne, techniki te nie są unikalne dla modeli IBM; konkurencja może prześcignąć Granite w podobnych testach.
Wyjaśnienie sposobu przeprowadzenia tych testów porównawczych i potwierdzenie, że bazowe techniki można zastosować w różnych modelach, pomogłoby w stworzeniu bardziej sprawiedliwego obrazu sytuacji konkurencyjnej. Ta transparentność gwarantuje, że przedsiębiorstwa w pełni rozumieją możliwości i ograniczenia modeli Granite, co pozwala im podejmować świadome decyzje przy wdrażaniu rozwiązań AI.
Integrując standardy kryptograficzne i rozwijając zaawansowane modele sztucznej inteligencji (AI), IBM oferuje kompleksowy zestaw technologii zaprojektowanych z myślą o potrzebach nowoczesnych przedsiębiorstw. Podejście IBM do kryptografii postkwantowej tworzy podwaliny pod bezpieczną przyszłość, a rodzina Granite 3.2 pokazuje potencjał sztucznej inteligencji w transformacji działalności biznesowej.
Microsoft
Microsoft niedawno ogłosił kwantowy układ Majorana 1. Został on zbudowany z przełomowego materiału zwanego topoprzewodnikiem i jest pierwszym na świecie układem kwantowym zasilanym rdzeniem topologicznym. Układ ten może osiągnąć nowy stan materii, co może skrócić czas rozwoju sensownych komputerów kwantowych z dekad do lat. To podejście topologiczne umożliwia tworzenie systemów kwantowych skalowalnych do miliona kubitów na jednym układzie. Ten postęp pozwala nam rozwiązywać problemy, których światowa moc obliczeniowa nie jest w stanie rozwiązać dzisiaj.
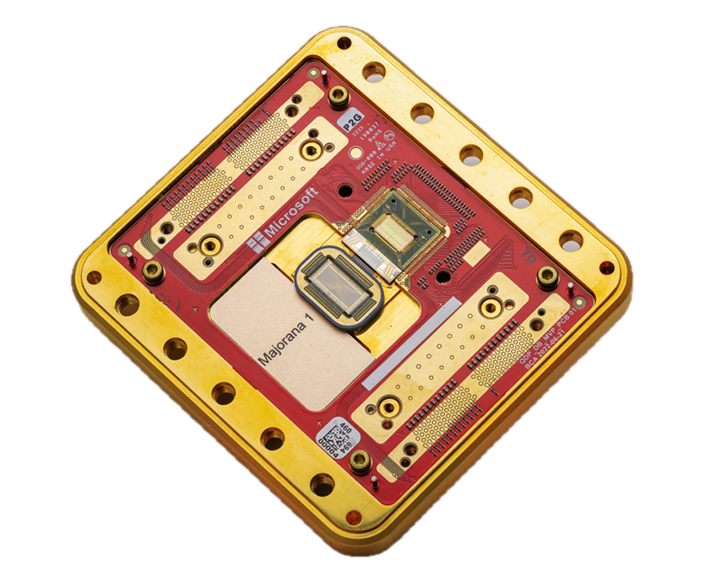
Chociaż Microsoft nie ogłosił jeszcze rozwiązania kryptograficznego postkwantowego, to jednak przestrzega standardów bezpieczeństwa. Firma jest gotowa zaoferować rozwiązanie hybrydowe, wykorzystujące obliczenia klasyczne i kwantowe.
Jakie są skutki braku przygotowania?
- Luki w zabezpieczeniach szyfrowania:Gdyby wielkie maszyny kwantowe stały się rzeczywistością, klasyczne metody szyfrowania, takie jak RSA i ECC, dałoby się złamać znacznie szybciej.
- Algorytmy postkwantoweAby stawić czoła temu zagrożeniu, kryptografowie i dostawcy technologii opracowują nowe algorytmy mające na celu ochronę przed atakami kwantowymi.
- Ochrona danych i zgodność:Branże przetwarzające wrażliwe dane (finanse, służba zdrowia, administracja publiczna) muszą być o krok przed zagrożeniami kwantowymi, aby spełniać normy regulacyjne i chronić dane klientów.
- Aktualizacje sprzętu i oprogramowaniaWdrożenie kryptografii postkwantowej wymaga uaktualnienia istniejącej infrastruktury, co ma wpływ na wszystko, od serwerów i urządzeń pamięci masowej po sprzęt sieciowy i narzędzia bezpieczeństwa oparte na oprogramowaniu.
- Strategia długoterminowa:Wczesne planowanie pomaga organizacjom uniknąć pochopnych migracji, gwarantując bezpieczeństwo danych nawet w przypadku szybszego rozwoju komputerów kwantowych.
Co oznacza bezpieczeństwo kwantowe?
Bezpieczeństwo kwantowe oznacza zapewnienie ochrony całej infrastruktury IT – serwerów, pamięci masowej, sieci i aplikacji – przed potencjalnymi atakami komputerów kwantowych. Wiąże się to z przejściem na zatwierdzone przez NIST algorytmy kryptograficzne postkwantowe (PQC), zaprojektowane w celu ochrony przed atakami komputerów kwantowych. W przeciwieństwie do tradycyjnego szyfrowania, które opiera się na faktoryzacji liczb całkowitych lub kryptografii krzywych eliptycznych (ECC), szyfrowanie bezpieczne kwantowo opiera się na sieciach strukturalnych, skrótach bezstanowych i sieciach NTRU, które są znacznie trudniejsze do złamania dla komputerów kwantowych.
Jednym z największych wyzwań w tej transformacji jest elastyczność kryptograficzna – możliwość zmiany algorytmów szyfrowania w miarę szybkiego wykrywania luk w zabezpieczeniach. Wiele obecnych metod kryptograficznych jest głęboko osadzonych w oprogramowaniu układowym, oprogramowaniu i sprzętowych układach bezpieczeństwa, co komplikuje tę transformację. Organizacje, które nie wdrożą elastyczności kryptograficznej, mogą mieć trudności z aktualizacją swojej polityki bezpieczeństwa w obliczu pojawiających się zagrożeń kwantowych.
Od 2016 r. NIST przewodzi 8-letniemu wysiłkowi na rzecz standaryzacji kryptografii postkwantowej, oceniając 69 potencjalnych algorytmów przed wyborem czterech finalistów:
- CRYSTALS-Kyber (FIPS 203) – Szyfrowanie kluczem publicznym i wymiana kluczy
- CRYSTALS-Dilithium (FIPS 204) – Podpisy cyfrowe
- SPHINCS+ (SLH-DSA, FIPS 205) – Podpisy cyfrowe oparte na haszu
- FALCON – Kolejny schemat podpisu cyfrowego (jeszcze nie w pełni rekomendowany przez NIST)
Algorytmy te stanowią podstawę zabezpieczeń odpornych na ataki kwantowe, a NIST pracuje również nad standardami tworzenia kopii zapasowych, które mają zapewnić możliwość adaptacji w miarę postępu w dziedzinie obliczeń kwantowych.
Przejście na zabezpieczenia kwantowe w organizacjach korzystających ze starszych systemów może wymagać kreatywnych rozwiązań middleware lub cykli wymiany sprzętu, aby zapewnić długoterminową zgodność. Jednak przedsiębiorstwa, które dziś priorytetowo traktują elastyczność kryptograficzną, będą lepiej przygotowane na płynną migrację, gdy kryptografia postkwantowa stanie się nowym standardem.
Podejście dostawcy do bezpieczeństwa kwantowego w magazynowaniu
Broadcom
Broadcom, firma tradycyjnie koncentrująca się na szybkiej łączności sieciowej i technologiach odciążających, aktywnie angażuje się w badania nad bezpieczeństwem komputerów postkwantowych. Chociaż nie nagłaśniano szeroko swoich badań nad technologiami kwantowymi, inicjatywy Broadcom dotyczące bezpiecznej łączności są znaczące. Dostosowując swoje produkty do nowych standardów kryptograficznych, Broadcom dąży do zapewnienia, że jego powszechnie używany sprzęt sieciowy – taki jak adaptery marki Emulex – pozostanie bezpieczny przed przyszłymi zagrożeniami. To dyskretne, metodyczne podejście odzwierciedla szersze zaangażowanie Broadcom w dostarczanie odpornej infrastruktury, która obsługuje zmieniające się wymagania środowisk korporacyjnych i centrów danych. Z czasem Broadcom może wykorzystać swoją pozycję w branży i zaufane portfolio sprzętowe, aby w większym stopniu integrować rozwiązania bezpieczne pod kątem kwantowym, pomagając swoim klientom w przejściu na standardy postkwantowe.
Niedawno omawialiśmy nowy adapter magistrali hosta (HBA) Emulex Secure Fibre Channel firmy Broadcom, który wykorzystuje standardy NIST dla kryptografii postkwantowej oraz Zero Trust. Te nowe adaptery HBA odciążają system hosta, aby zapewnić brak negatywnego wpływu na wydajność. Podczas naszych testów adaptery HBA Emulex działały zgodnie z opisem, ze spadkiem wydajności mniejszym niż 3%.
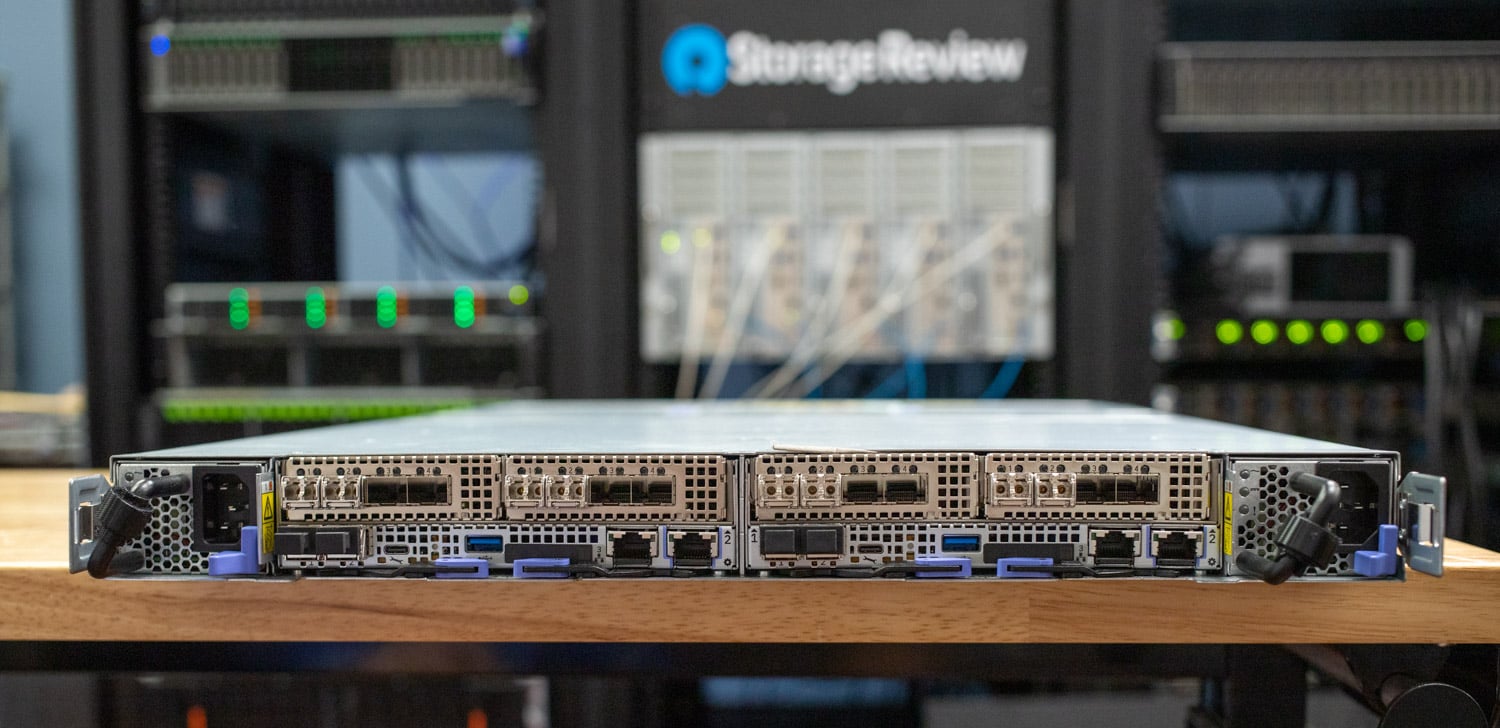
Karty HBA Emulex przetwarzają sprzętowo wszystkie zaszyfrowane dane w locie (EDIF). Karty HBA posiadają 8-rdzeniowe układy SoC, które zarządzają obciążeniem i kierują pakiety danych przez moduł odciążający szyfrowanie. Ponieważ szyfrowanie jest odciążone, procesor hosta nie jest zakłócany przez te operacje szyfrowania.
kotlina
Firma Dell konsekwentnie pracuje nad przygotowaniem do postkwantowej gotowości. Dzięki wbudowaniu sprzętowych funkcji szyfrowania w swoje serwery, macierze pamięci masowej i urządzenia do ochrony danych, Dell oferuje bezpieczną podstawę dla obciążeń korporacyjnych. Współpraca z partnerami branżowymi i przestrzeganie nowych standardów bezpieczeństwa kwantowego odzwierciedlają przemyślaną strategię, która ma pomóc klientom w przygotowaniu infrastruktury na przyszłość.
Chociaż inicjatywy Della związane z technologiami kwantowymi nie są tak widoczne publicznie, jak w przypadku niektórych konkurentów, nacisk firmy na odporność, niezawodność i płynną integrację z istniejącymi środowiskami IT świadczy o silnym zaangażowaniu w sprawy klientów. W miarę zbliżania się ery postkwantowej, połączenie partnerstw branżowych i solidnych rozwiązań infrastrukturalnych firmy Dell prawdopodobnie zapewni przedsiębiorstwom prostą drogę do zabezpieczenia danych i operacji.
Firma Dell zdaje sobie sprawę, że komputery kwantowe będą miały poważny wpływ na obecny stan bezpieczeństwa, czyniąc z nich potężne narzędzie dla atakujących. Kryptografia, fundament bezpieczeństwa danych i systemów, musi ewoluować. Firma Dell będzie wspierać przedsiębiorstwa w przejściu na zabezpieczenia kwantowe w następujący sposób:
- Zaangażuj się w ekosystem PQC: Zapewniamy bogate zasoby i specjalistyczną wiedzę, aby pomóc firmom wyprzedzać postępy w dziedzinie komputerów kwantowych i kryptografii postkwantowej (PQC). Nasza wiedza może pomóc firmom przewidywać przyszłe wyzwania i skutecznie sobie z nimi radzić.
- Oceń postawy bezpieczeństwa: Oceń dane i systemy w swoim środowisku, aby zidentyfikować potencjalne luki w zabezpieczeniach systemów kryptograficznych i przygotować się na przyszłe zagrożenia.
- Inwestuj w rozwiązania bezpieczne dla technologii kwantowych: Firma Dell dokłada wszelkich starań, aby dostarczać najnowocześniejsze rozwiązania w zakresie badania i wdrażania strategii PQC. Współpracuje z ekspertami branżowymi, aby zapewnić zgodność z nowymi standardami i technologiami.
- Stwórz plan przejścia: Opracuj i wdróż szczegółowe plany transformacji, integrując infrastrukturę odporną na ataki kwantowe z jasnymi harmonogramami i zobowiązaniami dotyczącymi zasobów. Konsumenci technologii muszą już teraz przygotować się na rok 2035, aby wdrożyć systemy odporne na ataki kwantowe.
- Wspieranie współpracy w branży: Aktywnie uczestnicz w forach branżowych, takich jak Quantum Economic Development Consortium (QED-C) oraz grupy robocze ds. kryptografii kwantowej i kryptografii postkwantowej, a także w innych partnerstwach, aby dzielić się spostrzeżeniami i najlepszymi praktykami, napędzając wspólny postęp w zakresie bezpieczeństwa kwantowego.
W miarę jak zbliżamy się do ery kwantowej, odporność przedsiębiorstw zależy od przewidywania i adaptacji do nadchodzących zmian technologicznych. Klienci firmy Dell dostosowują się do standaryzacji algorytmów kryptografii postkwantowej. Rządy nakazują stosowanie systemów odpornych na ataki kwantowe, a znaczące zmiany spodziewane są około 2030-2033 roku. Chociaż wdrożenie PQC może zająć kilka lat, organizacje powinny już dziś wdrożyć najlepsze praktyki bezpieczeństwa, aby ułatwić sobie przejście w przyszłości. Wdrażając PQC i przygotowując się wspólnie z Dell Technologies, przedsiębiorstwa mogą zabezpieczyć swoje operacje, stymulować innowacje i prosperować w świecie napędzanym przez technologie kwantowe. Strategiczna dalekowzroczność i stosowanie proaktywnych środków są niezbędne.
Kryptografia postkwantowa: strategiczny imperatyw odporności przedsiębiorstw
IBM
Dwa z nowo opublikowanych standardów NIST PQC zostały opracowane przez ekspertów kryptografii z IBM Research w Zurychu, a trzeci został współtworzony przez naukowca obecnie pracującego w IBM Research. IBM ugruntował swoją pozycję lidera w badaniach nad PQC, napędzany zaangażowaniem w przyszłość bezpieczeństwa kwantowego poprzez portfolio produktów i usług IBM Quantum Safe™. Na marginesie, IBM pracowało nad standardem szyfrowania w 1970 roku, który został przyjęty przez poprzednika NIST, US National Bureau of Standards.
Niedawno opublikowaliśmy recenzję IBM FlashSystem 5300 , w której omówiliśmy nacisk IBM na zapewnienie przyszłości swoich produktów pamięci masowej oraz wszystkie funkcje oferowane przez IBM. Przeczytaj naszą recenzję FlashSystem 5300.
Moduły FlashCore to podstawowe elementy wszystkich macierzy pamięci masowej NVMe FlashSystem. Obsługa modułu IBM FlashCore 4 (FCM4):
- Kryptografia kwantowa bezpieczna (QSC)
- Asymetryczne algorytmy kryptograficzne
- CRYSTALS-Podpisy dilitowe do uwierzytelniania i weryfikacji oprogramowania sprzętowego
- CRYSTALS-Kyber do bezpiecznego transportu kluczy odblokowujących PIN przesyłanych przez kontrolery IBM FLASHSYSTEMS do FCM
- Dane klientów zaszyfrowane w pamięci flash za pomocą *XTS-AES-256
- Dwa inne algorytmy rozważane przez NIST, FALCON i Sphincs+, nie są obecnie wykorzystywane w FlashSystem.
Zespoły IBM Quantum Safe i IBM Research zainicjowały szereg inicjatyw mających na celu zabezpieczenie platformy i sprzętu IBM do obliczeń kwantowych przed potencjalnymi cyberzagrożeniami typu „zbierz teraz, odszyfruj później”. Ponadto IBM nawiązuje partnerstwa ze społecznościami zajmującymi się technologiami kwantowymi i open source, aby chronić swoich klientów i zapewnić globalne bezpieczeństwo technologii kwantowych. Kluczowym elementem tych działań jest kompleksowy plan integracji protokołów bezpieczeństwa zapewniających bezpieczeństwo kwantowe w sprzęcie, oprogramowaniu i usługach IBM, począwszy od platformy IBM Quantum.
Platforma IBM Quantum, dostępna za pośrednictwem zestawu narzędzi programistycznych Qiskit, zapewnia dostęp w chmurze do komputerów kwantowych IBM o skali użytkowej. Przejście na zabezpieczenia kwantowe będzie przebiegać w kilku fazach, z których każda będzie rozszerzać kryptografię postkwantową o dodatkowe warstwy stosu sprzętowego i programowego. IBM wdrożył na platformie IBM Quantum bezpieczny kwantowo protokół Transport Layer Security (TLS). Ten środek bezpieczeństwa, oparty na siatce usług Istio w narzędziu IBM Quantum Safe Remediator™, zapewnia kwantowo bezpieczne szyfrowanie ze stacji roboczych klientów przez zaporę sieciową IBM Cloud do usług chmurowych. Chociaż IBM nadal obsługuje standardowe połączenia starszej generacji, badacze i deweloperzy wkrótce będą mogli przesyłać zadania obliczeniowe kwantowe wyłącznie za pośrednictwem protokołów kwantowo bezpiecznych.
Dzięki uprzejmości IBM, bloga Responsible Quantum Computing.
Zaangażowanie IBM w bezpieczeństwo kwantowe obejmuje również bogate portfolio narzędzi pod marką IBM Quantum Safe. Należą do nich IBM Quantum Safe Explorer™, IBM Quantum Safe Posture Management oraz IBM Quantum Safe Remediator. Każde z narzędzi pełni określoną rolę:
- Rozwiązanie IBM Quantum Safe Explorer pomaga programistom aplikacji i dyrektorom ds. informatyki skanować portfolio aplikacji w swojej organizacji, identyfikować luki w zabezpieczeniach kryptograficznych i generować kryptograficzne zestawienia materiałów (CBOM) ułatwiające wdrażanie rozwiązań zapewniających bezpieczeństwo kwantowe.
- Rozwiązanie IBM Quantum Safe Posture Management zapewnia kompleksowy inwentarz zasobów kryptograficznych organizacji, umożliwiając opracowanie dostosowanych polityk kryptograficznych, ocenę ryzyka i analizę kontekstową luk w zabezpieczeniach.
- Rozwiązanie IBM Quantum Safe Remediator chroni przesyłane dane, umożliwiając bezpieczną kwantowo komunikację TLS. Zawiera również pakiet testowy (Test Harness), który pozwala organizacjom mierzyć wpływ algorytmów postkwantowych na wydajność przed wprowadzeniem aktualizacji w całym systemie.
Podczas gdy IBM Quantum Safe Explorer i IBM Quantum Safe Remediator są już dostępne, IBM Quantum Safe Posture Management jest obecnie w fazie prywatnej wersji zapoznawczej. Wraz z rozwojem portfolio Quantum Safe, IBM koncentruje się na zapewnieniu pełnej widoczności i kontroli nad bezpieczeństwem kryptograficznym, umożliwiając przedsiębiorstwom płynne przejście na systemy kwantowo-bezpieczne.
Poza własnymi działaniami IBM, poczyniono znaczące postępy w społeczności open source. Uznając kluczową rolę oprogramowania open source (OSS) w globalnym przetwarzaniu danych, IBM opowiada się za budowaniem społeczności i zarządzaniem wokół narzędzi kryptografii postkwantowej. We współpracy z Linux Foundation i społecznością Open Quantum Safe, IBM pomogło w utworzeniu Post-Quantum Cryptography Alliance (PQCA) w 2023 roku. Sojusz ten wspiera współpracę w całej branży i rozwój kryptografii postkwantowej, przy wsparciu ze strony głównych graczy, takich jak AWS, NVIDIA i Uniwersytet w Waterloo.
Wkład IBM w ekosystem open source obejmuje:
- Open Quantum Safe: Projekt fundamentalny umożliwiający kryptografię postkwantową w systemie Linux i innych środowiskach.
- Pakiet kodu postkwantowego: implementacje programowe o wysokim poziomie bezpieczeństwa algorytmów PQC zgodnych ze standardami.
- Sonar Cryptography: Wtyczka SonarQube skanująca bazy kodów w poszukiwaniu zasobów kryptograficznych i generująca listy CBOM.
- Ulepszenia OpenSSL i cURL: dodanie obsługi algorytmów postkwantowych i funkcji umożliwiających obserwację.
- Wkład HAProxy i Istio: poprawa obserwowalności i konfiguracja krzywych bezpieczeństwa kwantowego w celu zapewnienia bezpiecznej komunikacji.
- Integracja z Pythonem: włączanie konfiguracji algorytmu bezpiecznego pod względem kwantowym dla protokołu TLS w ramach dostawcy OpenSSLv3 języka Python.
Przedstawione wypowiedzi ilustrują zaangażowanie firmy IBM w rozwój bezpieczeństwa oprogramowania kwantowego opartego na otwartym kodzie źródłowym, od pionierskiego zestawu narzędzi Qiskit po prowadzenie działań społecznościowych mających na celu zabezpieczenie oprogramowania typu open source w erze kwantowej.
W miarę jak komputery kwantowe stają się coraz bardziej praktyczne, potencjalne zagrożenie złamania szyfrowania kluczem publicznym staje się coraz bardziej palące. Choć może minąć wiele lat, zanim stanie się to rzeczywistością, ryzyko schematów „zbierz teraz, odszyfruj później” wymaga natychmiastowego działania. IBM jest liderem w opracowywaniu i udostępnianiu algorytmów szyfrowania postkwantowego w ramach konkursu NIST. IBM będzie nadal przewodzić Sojuszowi Kryptografii Postkwantowej, uwzględniać opinie NIST i kierować globalnym przejściem na metody bezpieczne dla technologii kwantowych.
Aby wspierać klientów korporacyjnych, IBM oferuje kompleksowy zestaw narzędzi i usług umożliwiających transformację w kierunku bezpieczeństwa kwantowego. Zasoby te pomagają organizacjom zastąpić zagrożoną kryptografię, zwiększyć elastyczność kryptograficzną i zachować przejrzystość w zakresie cyberbezpieczeństwa.
Firma IBM stworzyła przewodnik, który pomoże określić wymagania dotyczące wdrożenia kryptografii. Pobierz „Implementing Cryptography Build of Materials” , aby rozpocząć wdrażanie systemów i aplikacji postkwantowych.
NetApp
Firma NetApp ogłosiła rozwiązanie o nazwie Quantum-Ready Data-at-Rest Encryption firmy NetApp . Rozwiązanie to wykorzystuje szyfrowanie AES-256, aby egzekwować aktualne zalecenia NSA dotyczące ochrony przed atakami kwantowymi.
Wprowadzenie przez NetApp szyfrowania danych w stanie spoczynku (Data-at-Rest Encryption) Quantum-Ready podkreśla podejście firmy do bezpieczeństwa pamięci masowej. Wdrażając szyfrowanie AES-256 zgodnie z zaleceniami NSA, NetApp zapewnia klientom ochronę przed potencjalnymi zagrożeniami związanymi z komputerami kwantowymi. Poza implementacją techniczną, nacisk NetApp na elastyczność kryptograficzną – taką jak zdolność do adaptacji do nowych standardów szyfrowania – wyróżnia firmę. To podejście gwarantuje, że wraz z dojrzewaniem i standaryzacją algorytmów bezpieczeństwa kwantowego, rozwiązania pamięci masowej NetApp mogą ewoluować wraz z nimi. Łącząc tę elastyczność z ugruntowaną reputacją w zakresie zarządzania danymi i hybrydowych środowisk chmurowych, NetApp pozycjonuje się jako niezawodny partner dla organizacji przygotowujących się do świata postkwantowego.
NetApp oferuje zintegrowane, gotowe na kwantowe szyfrowanie rozwiązanie zgodne z pakietem algorytmów Commercial National Security Algorithm Suite, który rekomenduje AES-256 jako preferowany algorytm i długość klucza do czasu zdefiniowania algorytmów szyfrowania odpornych na kwantowe szyfrowanie ( więcej szczegółów na stronie NSA ). Ponadto, w ramach programu Commercial Solutions for Classified Program, NSA zaleca warstwowe podejście do szyfrowania, obejmujące warstwę programową i sprzętową.
NetApp Volume Encryption (NVE), kluczowa funkcja oprogramowania do zarządzania danymi NetApp ONTAP, zapewnia szyfrowanie AES-256 zgodne ze standardem FIPS 140-2 za pośrednictwem programowego modułu kryptograficznego. NetApp Storage Encryption (NSE) wykorzystuje dyski samoszyfrujące, aby zapewnić szyfrowanie AES-256 zgodne ze standardem FIPS 140-2 w systemach all-flash AFF i hybrydowych FAS. Te dwie różne technologie szyfrowania można łączyć.
wspólnie zapewniają natywne, warstwowe rozwiązanie szyfrowania, które zapewnia redundancję szyfrowania i dodatkowe bezpieczeństwo: jeśli jedna warstwa zostanie naruszona, druga warstwa nadal zabezpiecza dane.
Jeszcze wiele przed nami
Chociaż w tym artykule omówiono inicjatywy IBM, Dell, NetApp i Broadcom, które zapewniają bezpieczeństwo kwantowe, inni czołowi dostawcy pamięci masowej i infrastruktury również rozpoczęli przygotowania do ery postkwantowej. Firma HPE włączyła funkcje kryptograficzne zapewniające bezpieczeństwo kwantowe do produktów sieciowych Alletra Storage MP i Aruba, zgodnie ze standardami PQC NIST. Firma Pure Storage dostrzegła zagrożenie kwantowe i pracuje nad integracją zabezpieczeń postkwantowych ze swoją architekturą Evergreen, zapewniając bezproblemowe aktualizacje kryptograficzne.
Western Digital i Seagate badają strategie ochrony danych odporne na ataki kwantowe, aby zabezpieczyć długoterminowe dane archiwalne. Dostawcy pamięci masowej w chmurze, tacy jak AWS, Google Cloud i Microsoft Azure, rozpoczęli wdrażanie protokołu post-quantum TLS (PQTLS) dla szyfrowanych danych w ruchu, co sygnalizuje szerszy zwrot branży w kierunku rozwiązań sieciowych i pamięci masowej bezpiecznych dla ataków kwantowych. Wraz z rozwojem komputerów kwantowych przedsiębiorstwa powinny aktywnie monitorować plany rozwoju dostawców, aby zapewnić długoterminową odporność kryptograficzną swojej infrastruktury.
Przygotowanie się na przyszłość kwantową
Komputery kwantowe stanowią jedno z naszych najpoważniejszych wyzwań w zakresie cyberbezpieczeństwa, a czekanie na Q-Day nie wchodzi w grę. Gdy 2048-bitowe szyfrowanie asymetryczne zostanie złamane, organizacje, które nie przygotowały się na taką sytuację, odkryją swoje najbardziej wrażliwe dane – potencjalnie grożąc ogromnymi konsekwencjami finansowymi, prawnymi i wizerunkowymi. Chociaż naruszenie bezpieczeństwa spowodowane przez komputery kwantowe może nie oznaczać końca świata, może szybko doprowadzić do upadku firmy.
Dobra wiadomość? Bezpieczeństwo kwantowe nie jest kwestią jednej zmiany – to strategiczna transformacja. Organizacje wdrażające dziś zwinność kryptograficzną będą znacznie lepiej przygotowane do radzenia sobie z przyszłymi zagrożeniami, zapewniając, że oprogramowanie, pamięć masowa i infrastruktura będą mogły ewoluować wraz ze standardami postkwantowymi. Dostawcy usług chmurowych, dostawcy pamięci masowej i firmy ochroniarskie już integrują zatwierdzone przez NIST algorytmy PQC, ale firmy muszą aktywnie zabezpieczać swoje dane.
Jeśli Twoja organizacja jeszcze nie rozpoczęła oceny ryzyka kwantowego, to powinno być dla Ciebie sygnałem ostrzegawczym. Zapoznaj się z rekomendacjami PQC NIST , planami dostawców i strategiami migracji po kwantowej. Przejście na zabezpieczenia bezpieczne dla technologii kwantowych już się rozpoczęło, a ci, którzy zareagują teraz, będą najlepiej przygotowani na przyszłość.


 Amazon