

在 VMware Explore 大会上,博通推出了专为企业级 AI 部署设计的全面安全、身份和开源供应链解决方案。随着企业从静态模型查询转向自主代理架构,工作负载越来越多地使用新兴的通信协议,例如模型上下文协议 (MCP) 和代理到代理 (A2A) 网络。这些分布式框架在自主代理、工具、企业数据存储和大型语言模型 (LLM) 等层面上创建了新的攻击面。
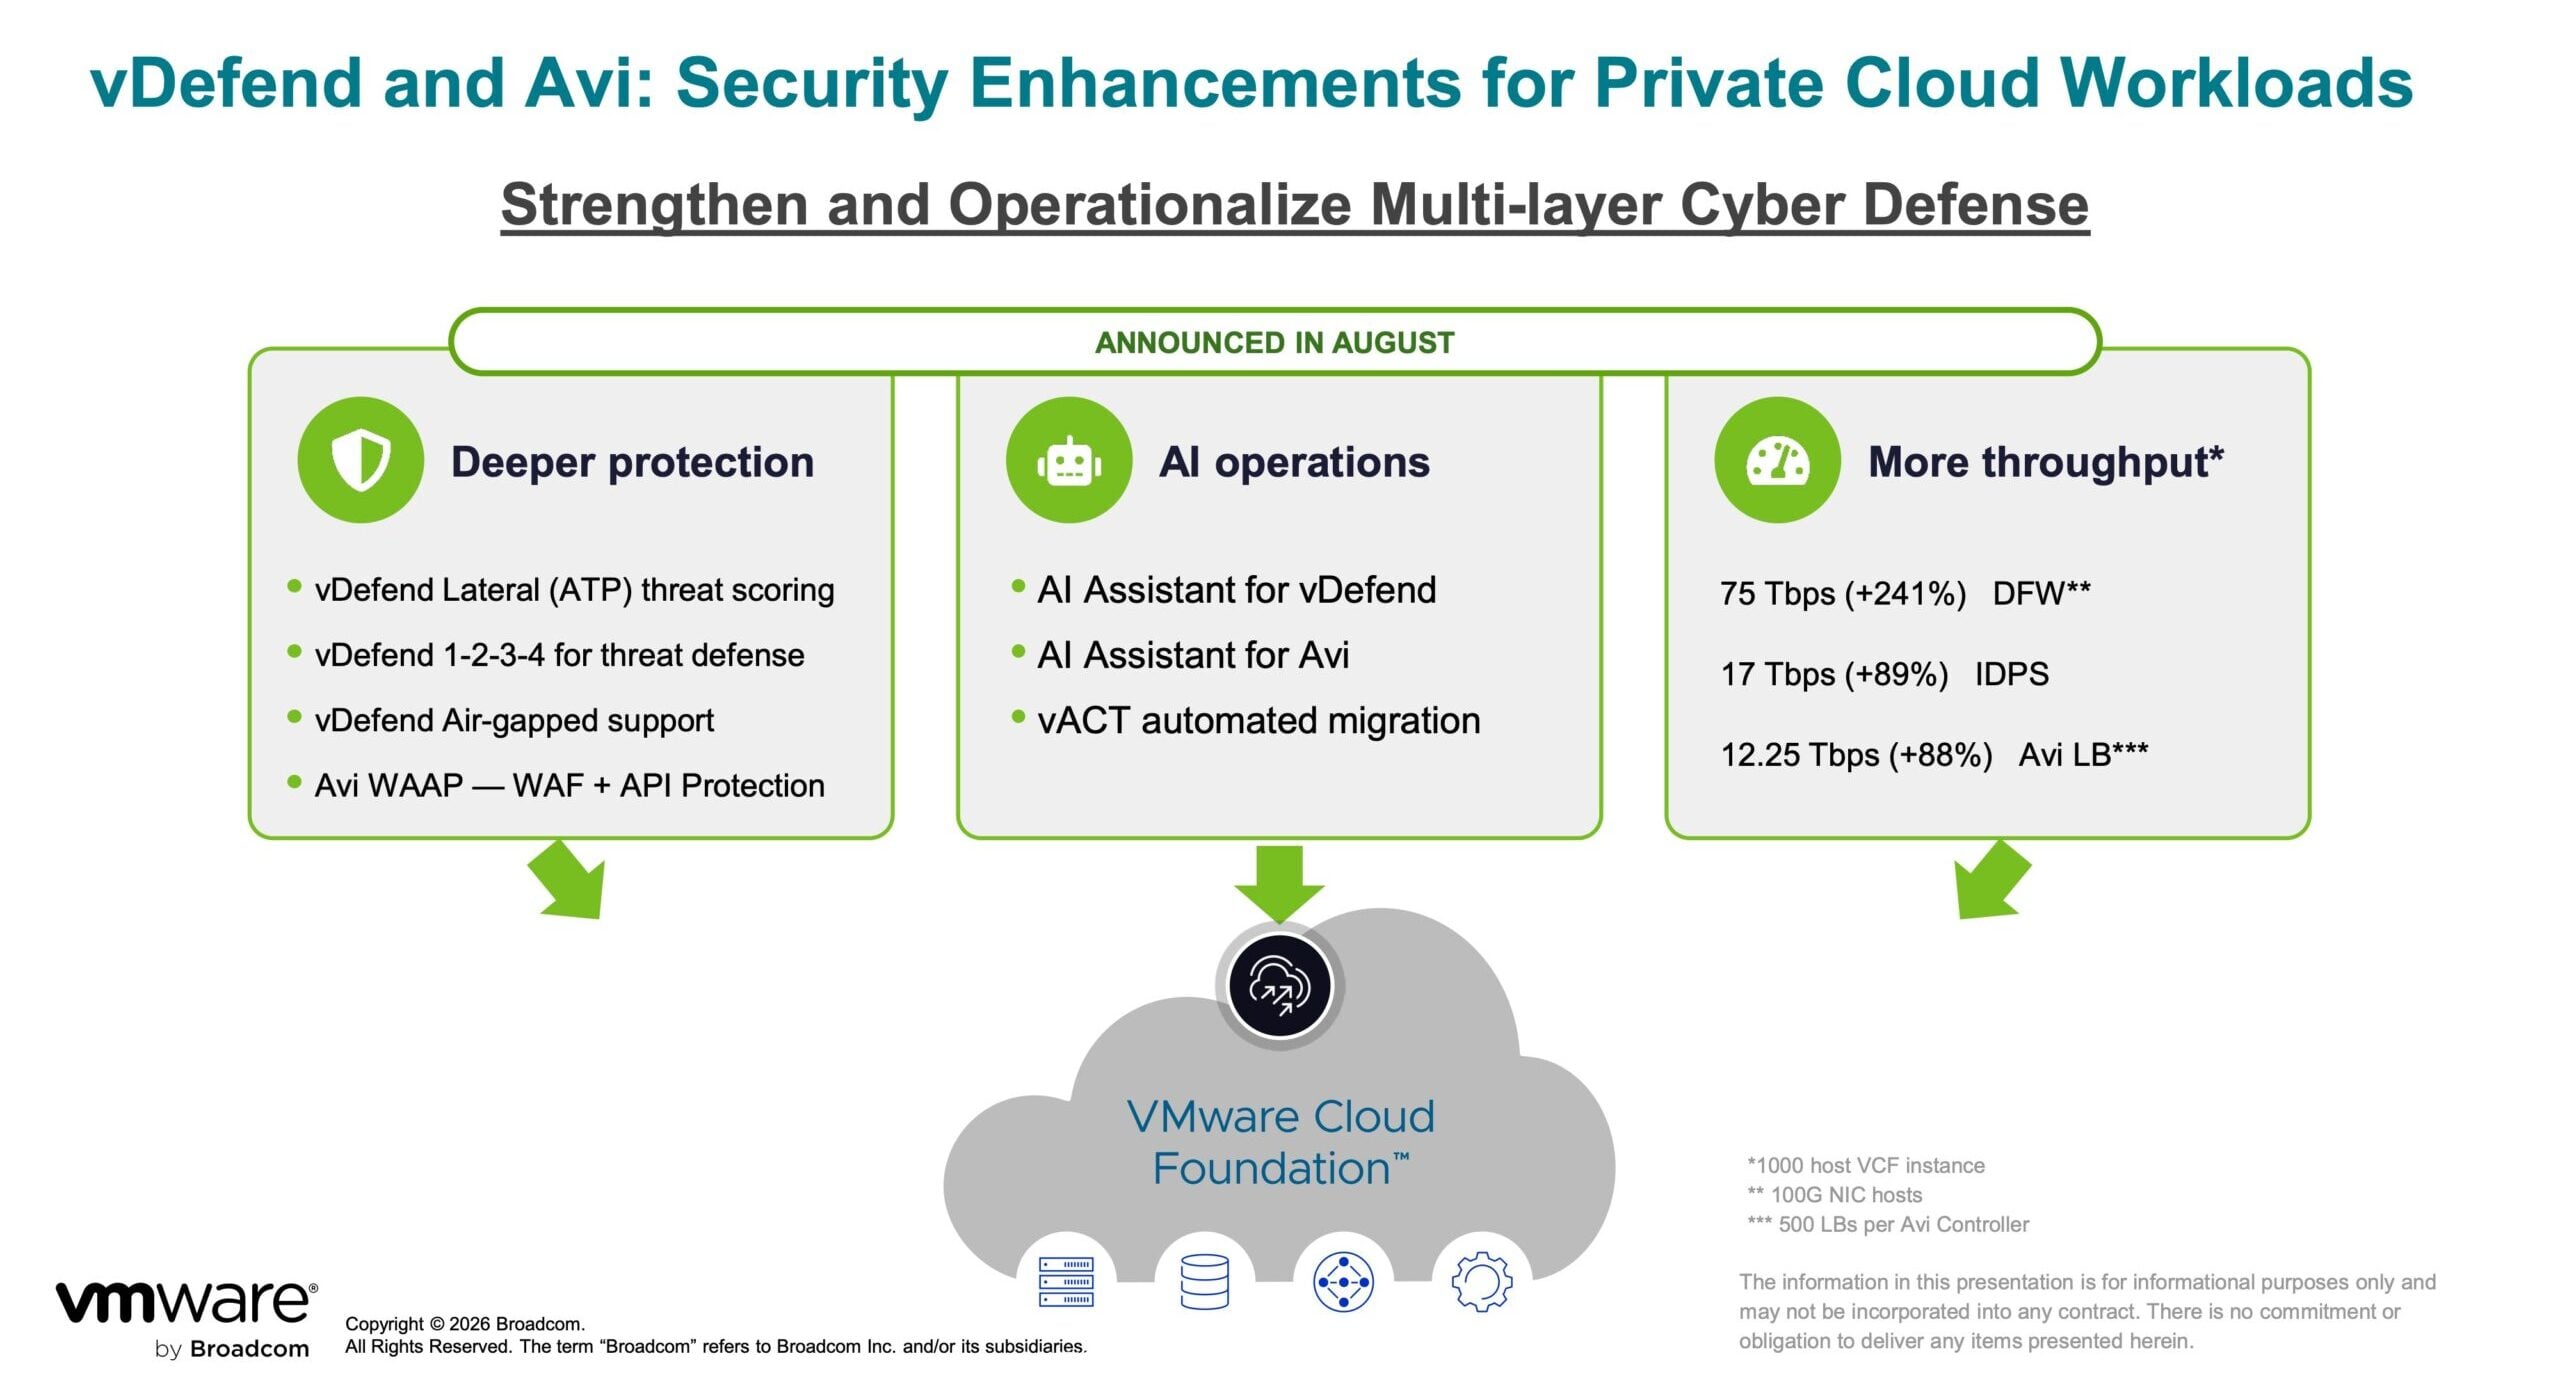
为了应对这些漏洞,博通正在其三大核心产品——Broadcom AgentMinder、VMware vDefend 和 VMware Avi Load Balancer——中部署集成防御架构。此外,该公司还宣布推出 TrueSource by Broadcom,这是一项商业计划,旨在提供经过加密验证和人工验证的开源运行时和数据服务,以降低软件供应链风险。
通过 VMware vDefend 实现 Agentic Zero Trust 和横向防御
在 VMware Cloud Foundation (VCF) 中,VMware vDefend 将虚拟机管理程序级别的零信任微隔离扩展到代理 AI 流量。随着自主工作流连接不同的基础架构层,vDefend 实施持续的网络流量检测,以自动发现和映射活动的代理组件,包括 MCP 服务器、后端 LLM 端点、运维工具和连接的数据存储。

这种持续的可见性能够自动检测私有云架构中的影子 AI 部署和未经授权的推理调用。为了防御软件漏洞的快速武器化,vDefend 集成了一个代理 AI 流水线,能够以机器速度自动生成入侵检测与防御系统 (IDPS) 签名。这些签名驱动集群内的分布式虚拟补丁,从而保护工作负载和主机环境,而无需立即重构应用程序或造成运营停机。
使用 VMware Avi 负载均衡器进行应用层保护
VMware Avi 负载均衡器作为与 Kubernetes 和 VMware vSphere Kubernetes Service (VKS) 集成的入口和流量管理平台,提供 AI 感知的 Web 应用防火墙 (WAF) 和 API 保护 (WAAP)。Avi 可扩展至弹性环境中的多 TB 级吞吐量,并会检查有效负载内容以防止代理和工具被滥用。

该平台监控代理和 MCP 工具之间的交易,阻止远程代码执行 (RCE)、命令注入和恶意文件上传等恶意执行途径。通过分析代理、模型和工具之间的基线通信模式,Avi 可以识别零日异常并实时隔离恶意会话。此外,负载均衡器还对出站流量应用数据丢失防护机制,防止敏感 API 令牌、加密凭证、个人身份信息 (PII) 和内部财务记录等未经授权的数据泄露。
通过 Broadcom AgentMinder 进行自主代理治理
博通公司发布了 AgentMinder,这是一个专用的控制平台,旨在管理自主 AI 代理从文本生成到主动业务流程执行的过渡过程。AgentMinder 将每个已部署的代理视为企业级身份,将其执行范围绑定到已声明的任务、明确允许的意图、经过验证的工具和授权的资源边界。

策略执行通过云原生运行时网关实现,该网关会在每次调用前评估执行上下文,验证代理身份、工具授权、声明的意图和目标数据源。为了满足企业合规性和安全标准,AgentMinder 与 OpenTelemetry 集成。该框架会记录每次代理交互的机器可读审计日志,从而建立可验证的监管链,呈现运行遥测数据,并支持在复杂的多代理工作流中自动检测异常。

TrueSource保障开源软件供应链安全
除了基础设施安全之外,博通还推出了 TrueSource by Broadcom,旨在解决企业开源供应链中的系统性风险。博通强调,尽管生成式人工智能能够加速漏洞发现和利用,但未经验证的自动补丁会导致运行不稳定。1Password 旗下 Off-by-1 Labs 的最新数据显示,在评估的 6,000 个人工智能生成的补丁中,只有 26% 的补丁成功修复了漏洞且未破坏应用程序功能。

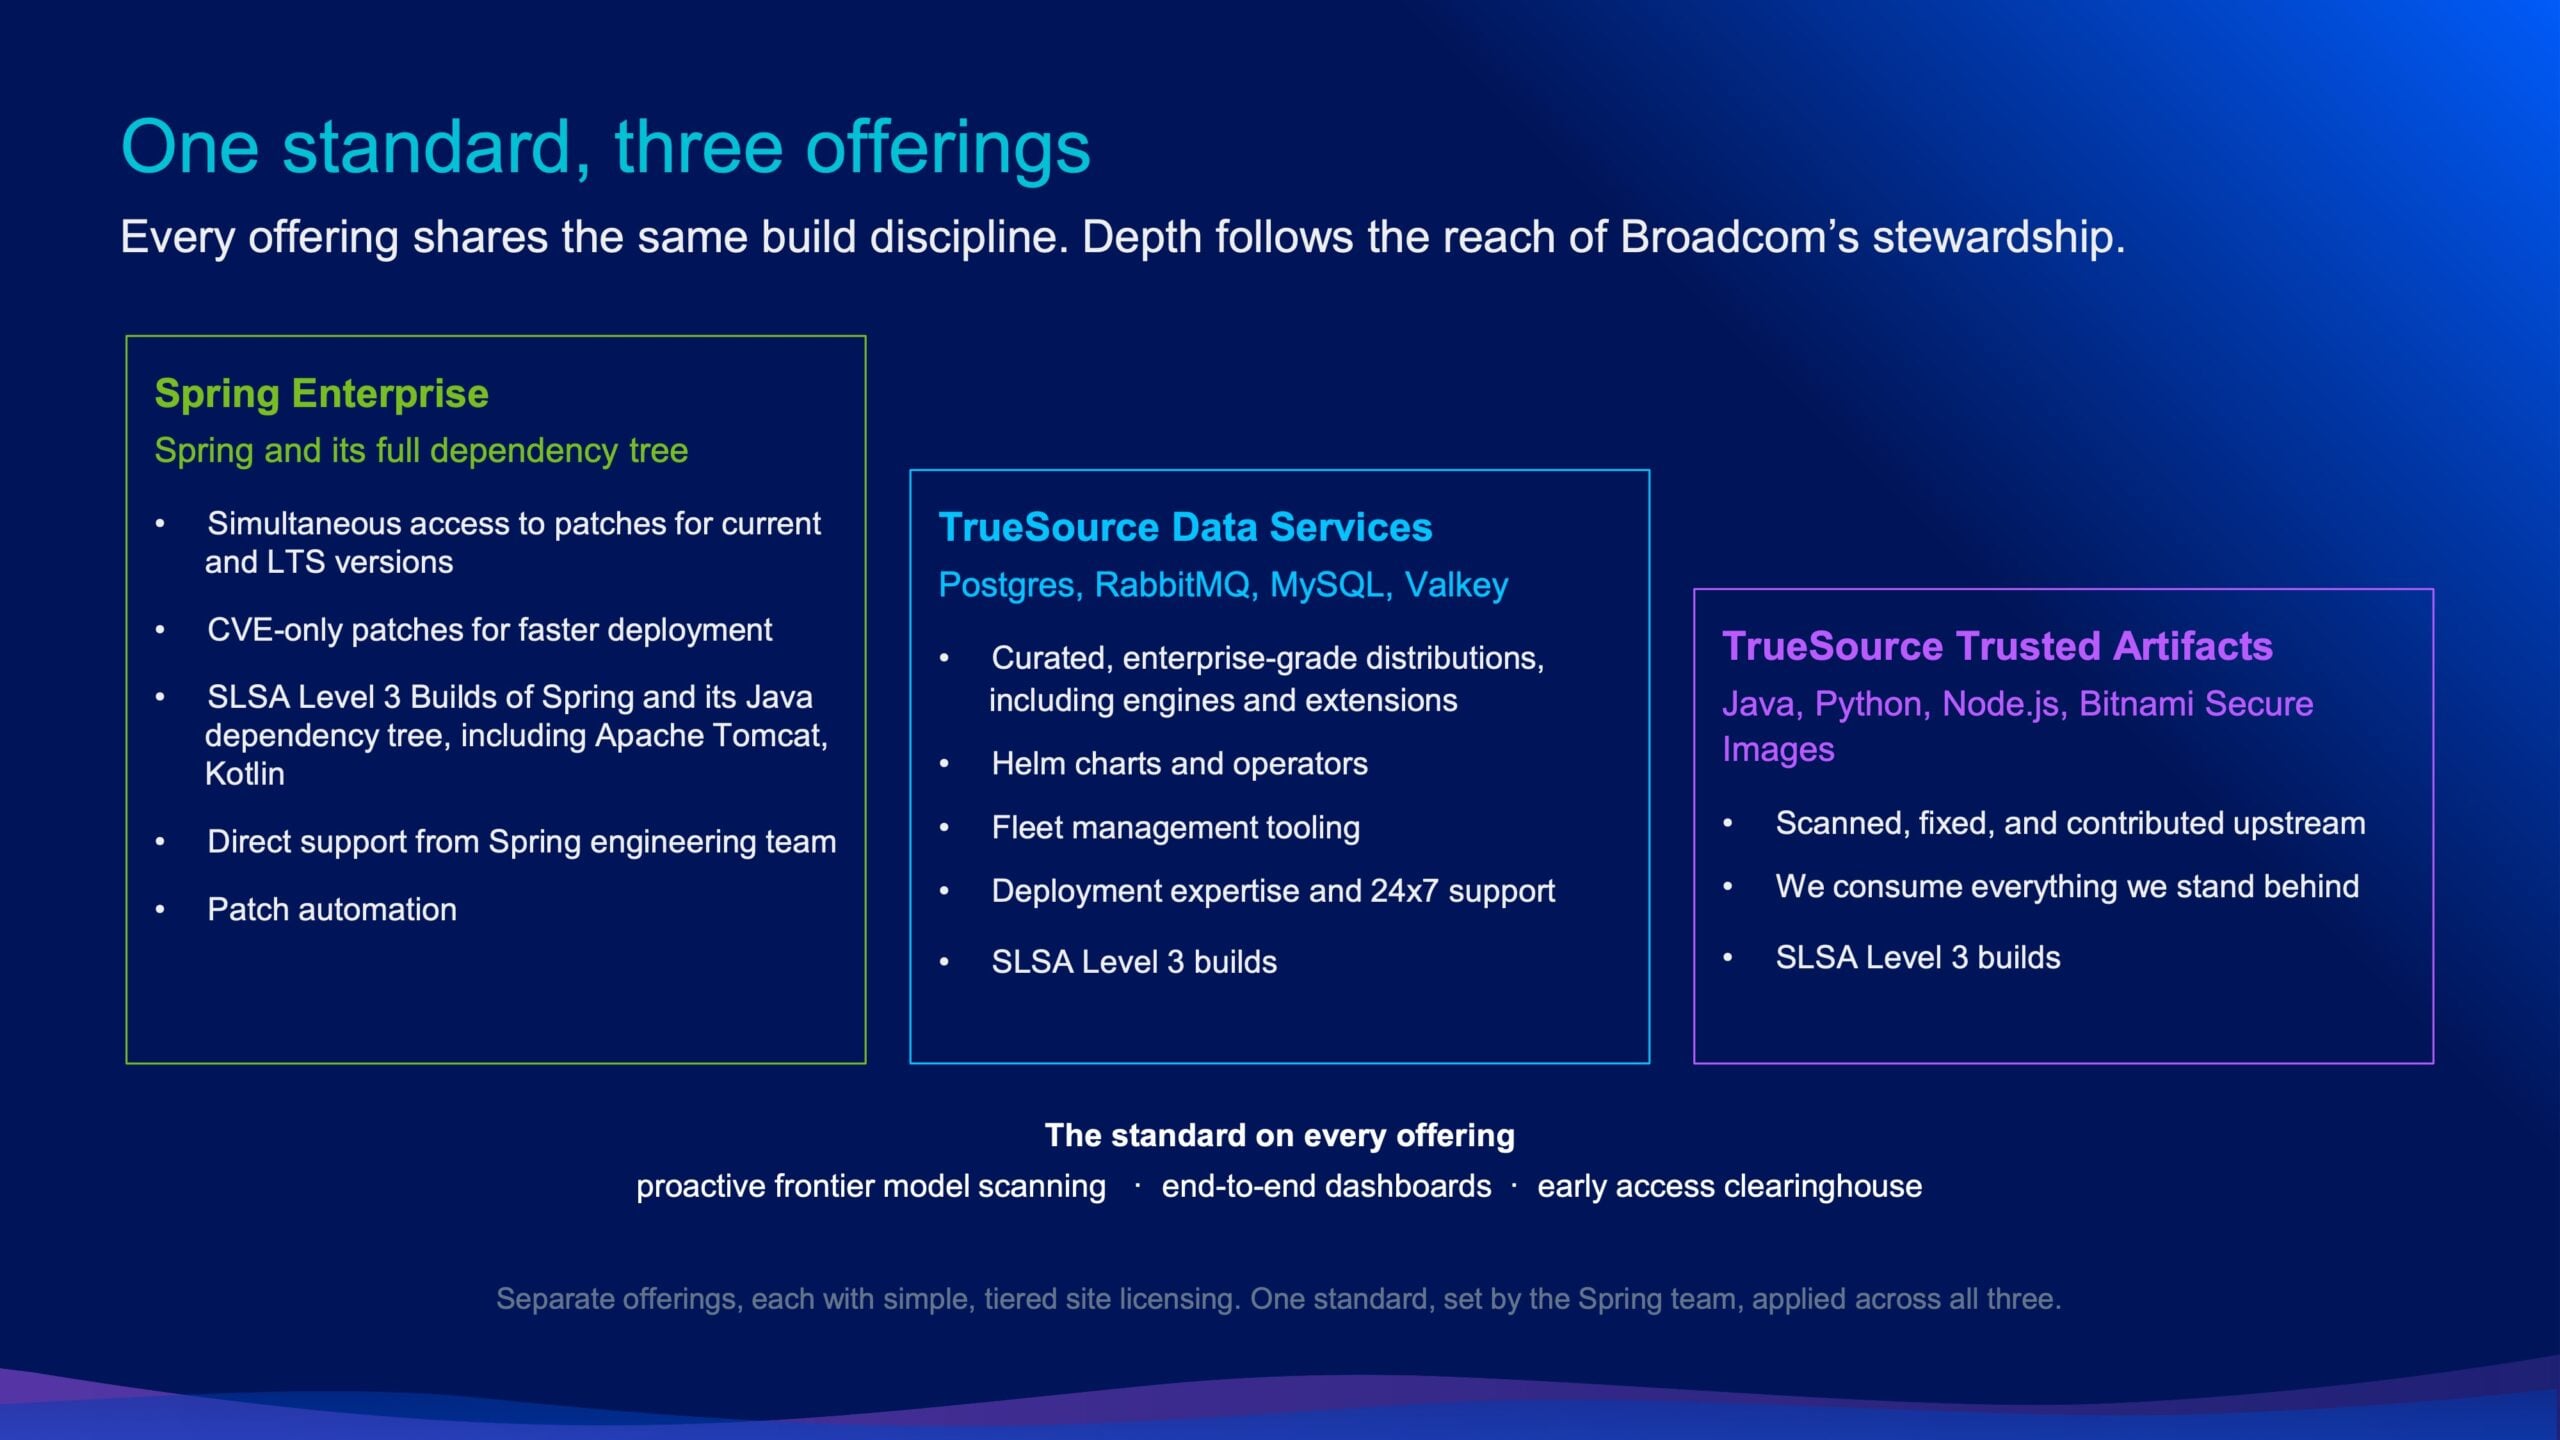
TrueSource建立了一种基于洁净室构建、上游维护者协作、自动化代码库扫描和人工代码审查的管理模型:
Spring Enterprise 由 Spring 框架的核心维护者提供商业支持和强化版本。博通工程师利用前沿 AI 模型扫描框架及其更广泛的依赖树,在过去几个月中,扫描操作消耗了超过 12 亿个模型令牌,同时坚持对每个修复程序进行强制性的人工审核。在 CVE 公开披露之前,安全补丁会同时发布到开源和活跃的企业版发布线。覆盖范围包括超过 5,000 个经过验证的 Java 库的完整依赖树,包括 Apache Tomcat 和 Kotlin,这些库已锁定并签名到特定的 Spring Boot 版本。仅包含修复程序的局部补丁允许安全团队部署关键的 CVE 修复程序,而无需进行大规模的框架升级。
TrueSource Trusted Artifacts 为 Java、Python 和 Node.js 生态系统中的库提供安全、洁净的 SLSA 构建级别 3 构建版本。其精选版本遵循 Broadcom 软件团队严格审核的参考架构,并与 Bitnami Secure Images 目录相辅相成,后者提供强化的容器运行时环境。
TrueSource 数据服务将此方法扩展到关键的有状态基础设施,提供经过验证的构建、Helm 图表、Kubernetes 操作员,以及对 PostgreSQL、RabbitMQ、MySQL 和 Valkey 的支持。
许可和可用性
博通公司宣布,Spring Enterprise、TrueSource Trusted Artifacts 和 TrueSource Data Services 现已推出,并采用分级企业站点许可模式。这些产品提供自动化拉取请求修复工具、爆炸半径影响分析仪表板以及针对生产环境中发现的零日漏洞的早期访问修复流程。


 Amazon