

在 VMware Explore 大会上,博通推出了 VMware Private AI Cloud,这是一种旨在让 AI 模型在企业数据附近运行的私有云架构。该平台并非将敏感数据迁移到外部模型提供商,而是将模型部署到企业私有基础设施的数据环境中。
VMware 私有 AI 云将 VMware Cloud Foundation (VCF)、VMware AI Factory、VMware Tanzu 平台、VMware vDefend 和 VMware Avi 负载均衡器整合到一个统一的环境中,用于运行推理工作负载、代理应用程序、容器化服务和传统虚拟机。这种方法为企业提供了一个通用的基础架构和运维模型,用于 AI 和通用工作负载,同时保留对数据位置、安全策略和资源消耗的控制权。
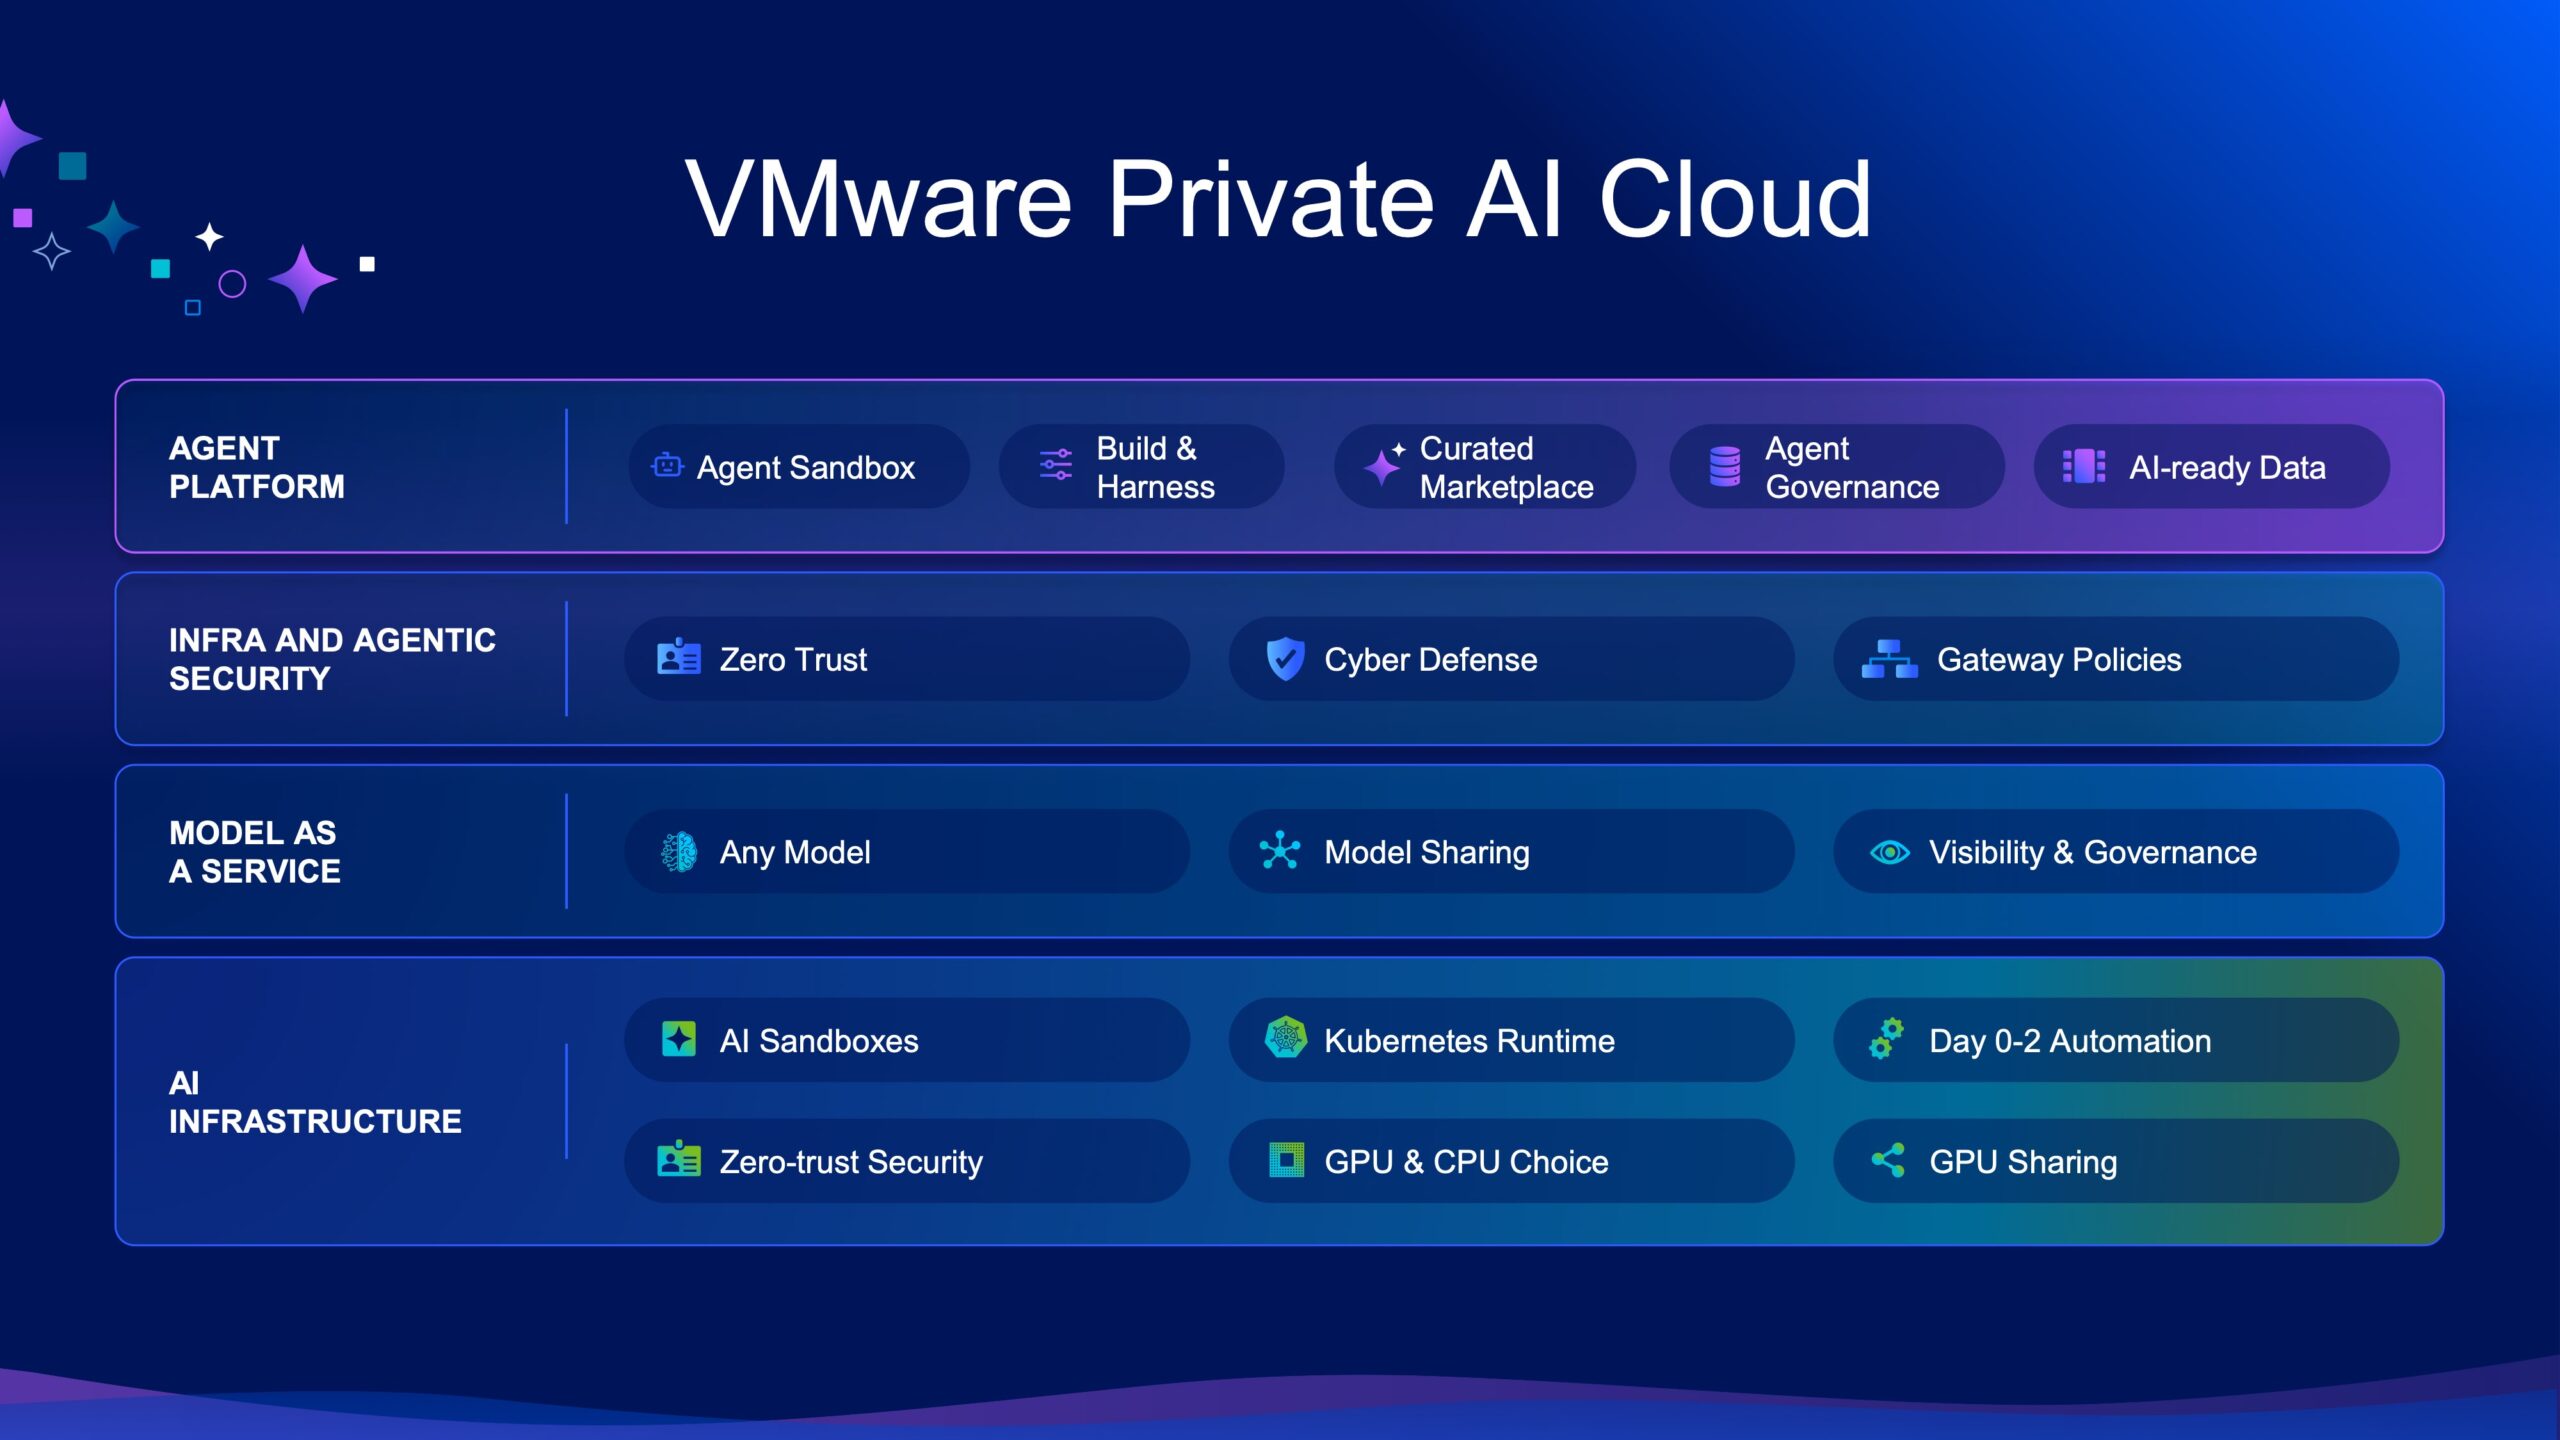
博通基础设施软件集团总裁拉姆·维拉加将该平台描述为私有云和私有人工智能基础设施的融合点。其目标是在不牺牲数据主权、合规性控制或可预测运营成本的前提下,支持生产推理和智能体应用。
VCF 瞄准 AI 基础设施和代币成本
VMware 私有 AI 云旨在解决企业 AI 部署中的三个主要成本领域:硬件资本支出、运维复杂性和令牌消耗。随着企业从小型 AI 试点项目转向需要更大模型、更高请求量和更多 GPU 容量的生产级推理工作负载,这些成本可能会增加。
VMware Cloud Foundation 9 引入了旨在提升资源利用率的基础架构功能。NVMe 内存分层技术可利用高速 NVMe 存储作为额外层来扩展可用内存容量,而集群范围的存储去重功能则可减少环境中的重复数据。这些功能旨在提高需要大量内存和存储资源的 AI 工作负载的基础架构效率。

VCF 还支持异构基础设施,包括来自多家供应商的 CPU、GPU 和其他加速器。该平台支持主要 OEM 和 ODM 厂商提供的服务器系统,使企业能够根据工作负载需求、可用性和成本选择硬件,而不是采用单一的硬件配置。
该平台还新增了用于控制 AI 资源消耗的管理功能。令牌监控功能可让您了解模型使用情况和推理活动,而多租户模型共享功能则允许多个用户或应用程序访问通用模型服务。增强的 GPU 和 vGPU 跟踪功能可提供更详细的加速器分配和利用率信息。AI 指标可观测性仪表板将这些测量结果集中到一个统一的运行视图中。
VMware AI Factory 实现生产流程自动化
博通公司还发布了 VMware AI Factory,这是 VMware 私有 AI 云的软件定义基础架构。VMware AI Factory 旨在简化 AI 就绪型基础架构的部署,并缩短从物理硬件到生产模型终端的迁移时间。
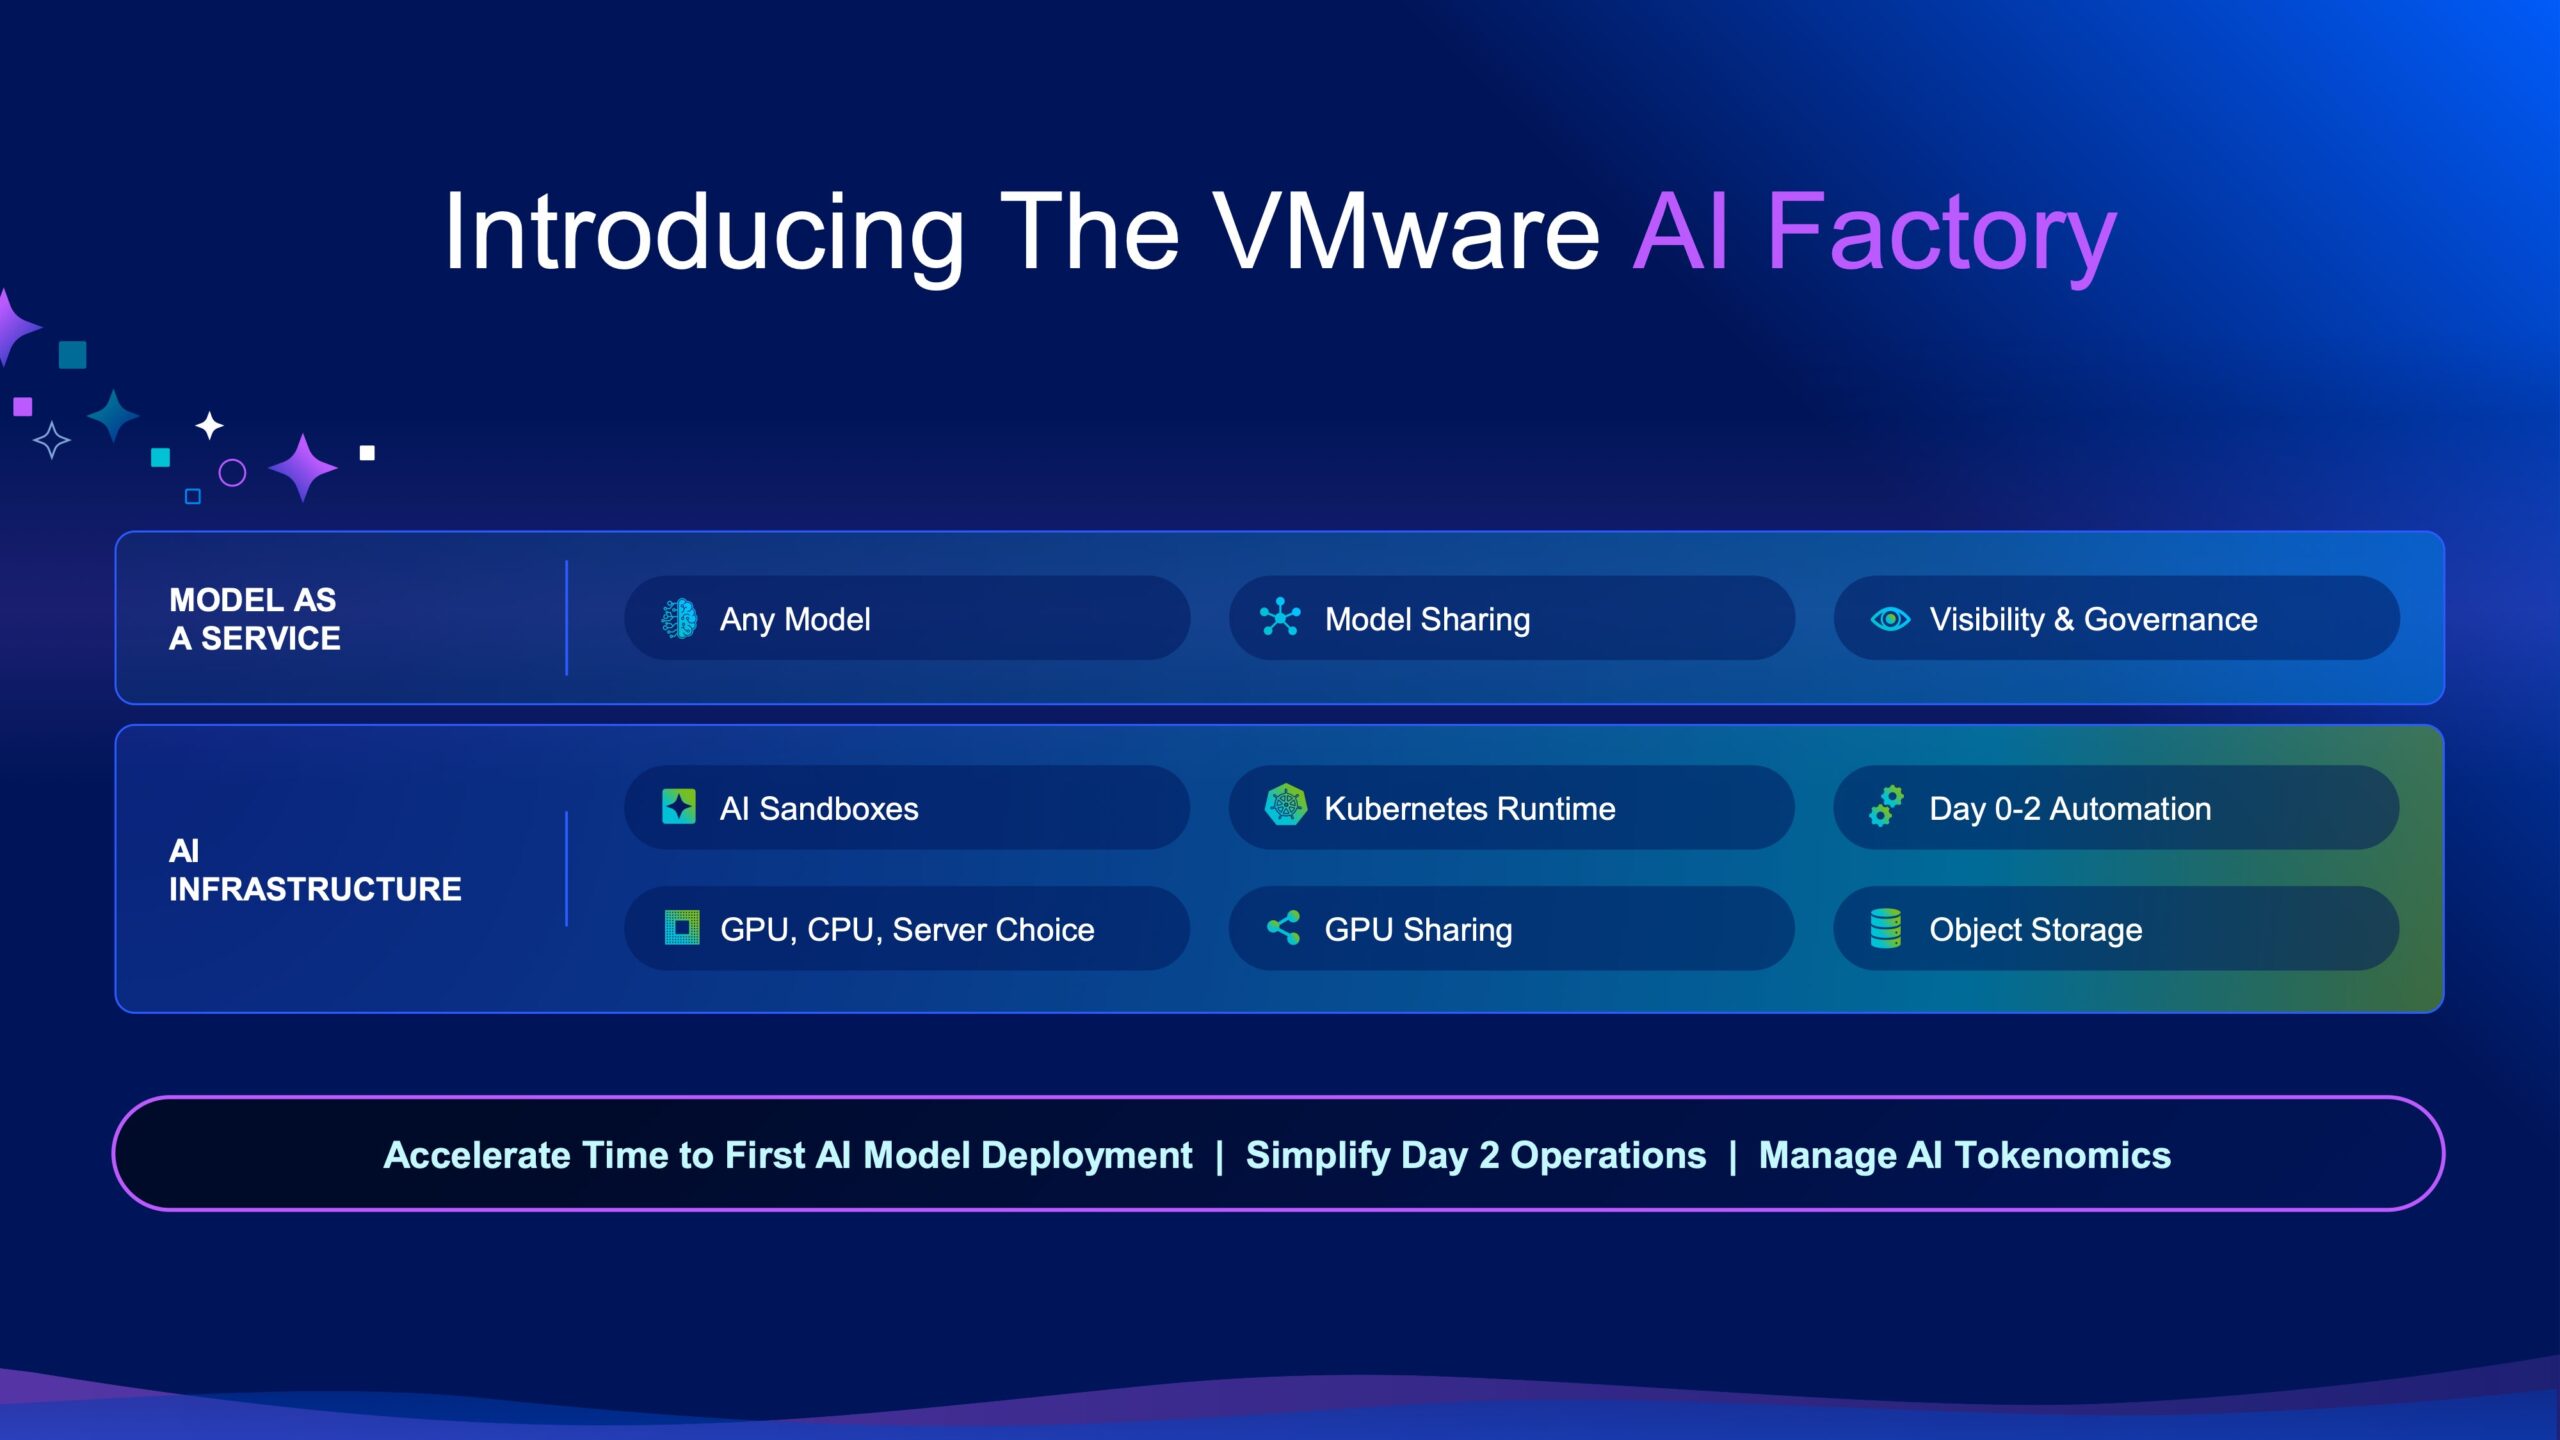
该平台旨在涵盖初始基础设施部署和后续的日常运维。这包括自动化基础设施配置、部署模型服务以及管理部署后 AI 工作负载的运维需求。博通还将 VMware AI Factory 定位为一种机制,用于随着模型使用量的增加,提高对代币经济和资源消耗的可见性。
VCF 模型运行时基于 vLLM,后者为受支持的模型提供了一个通用的服务层。博通公司表示,VCF 客户可以通过该平台运行超过 150 种开源和商业模型。这使得企业可以根据语言支持、上下文需求、多模态能力、推理性能和硬件兼容性来选择模型。
经过验证的模型支持私有模型服务
博通公司宣布,已对来自谷歌、英伟达、NEC、阿里云和Z.ai的模型进行了测试和验证,使其符合VMware Cloud Foundation的要求。该验证计划旨在为企业提供更清晰的路径,使其能够在本地部署选定的模型,并通过模型即服务(Model-as-a-Service)产品将其提供给内部用户。

VCF公布的已验证模型包括:
- NVIDIA Nemotron 3: Nemotron 3 系列包含基于混合 Mamba-Transformer 专家架构的开放式多模态模型。这些模型支持高达 1 万个令牌的上下文窗口,专为企业应用程序中长时间运行的智能体工作流而设计。
- Google DeepMind Gemma 4: Gemma 4 是一个开源、开放权重的多模态模型系列,专为本地执行而设计。它在 VCF 上的可用性使组织可以选择在其自身的基础设施中开发和部署自主代理。
- NEC cotomi: NEC 的 Cotomi 模型针对日语进行了优化,并使用精心挑选的数据集进行训练。博通公司表示,该模型可将词元处理效率提高 40%。
- 阿里云 Qwen 3.7-27B: 一种专有的多模态模型,具有 1 万个令牌的上下文窗口。它包含多模态推理功能,专为智能体工作负载而设计。
- Z.ai GLM 5.2: GLM 5.2 是一个开源的通用语言模型,专为本地编码和推理代理而设计。该模型旨在支持多步骤自主工作流程,同时将数据保留在企业环境之内。
模型验证工作旨在降低企业在私有基础设施上运行商业和开源模型时面临的部署不确定性。博通公司表示,模型提供商正与该公司合作,通过 VCF 的集成服务提供经过验证的模型。
博通发布的《2026年私有云展望》报告显示,56%的企业已经在私有云上运行或计划运行生产级AI推理。VCF能够支持这些部署,并与现有的虚拟机、Kubernetes工作负载和容器化服务无缝集成。
据博通公司称,使用 MLPerf Inference v5.1 标准进行的独立测试证实,VCF 的性能与裸机基础设施相当。该测试旨在证明,虚拟化和私有云管理可以支持生产环境中的推理,而无需单独的裸机 AI 堆栈。
面向人工智能工作负载的纵深防御安全
VMware 私有 AI 云采用与 NIST 网络安全框架 2.0 相一致的纵深防御安全模型。该平台结合了基础设施控制、网络分段、应用层保护、供应链安全和持续合规性功能。
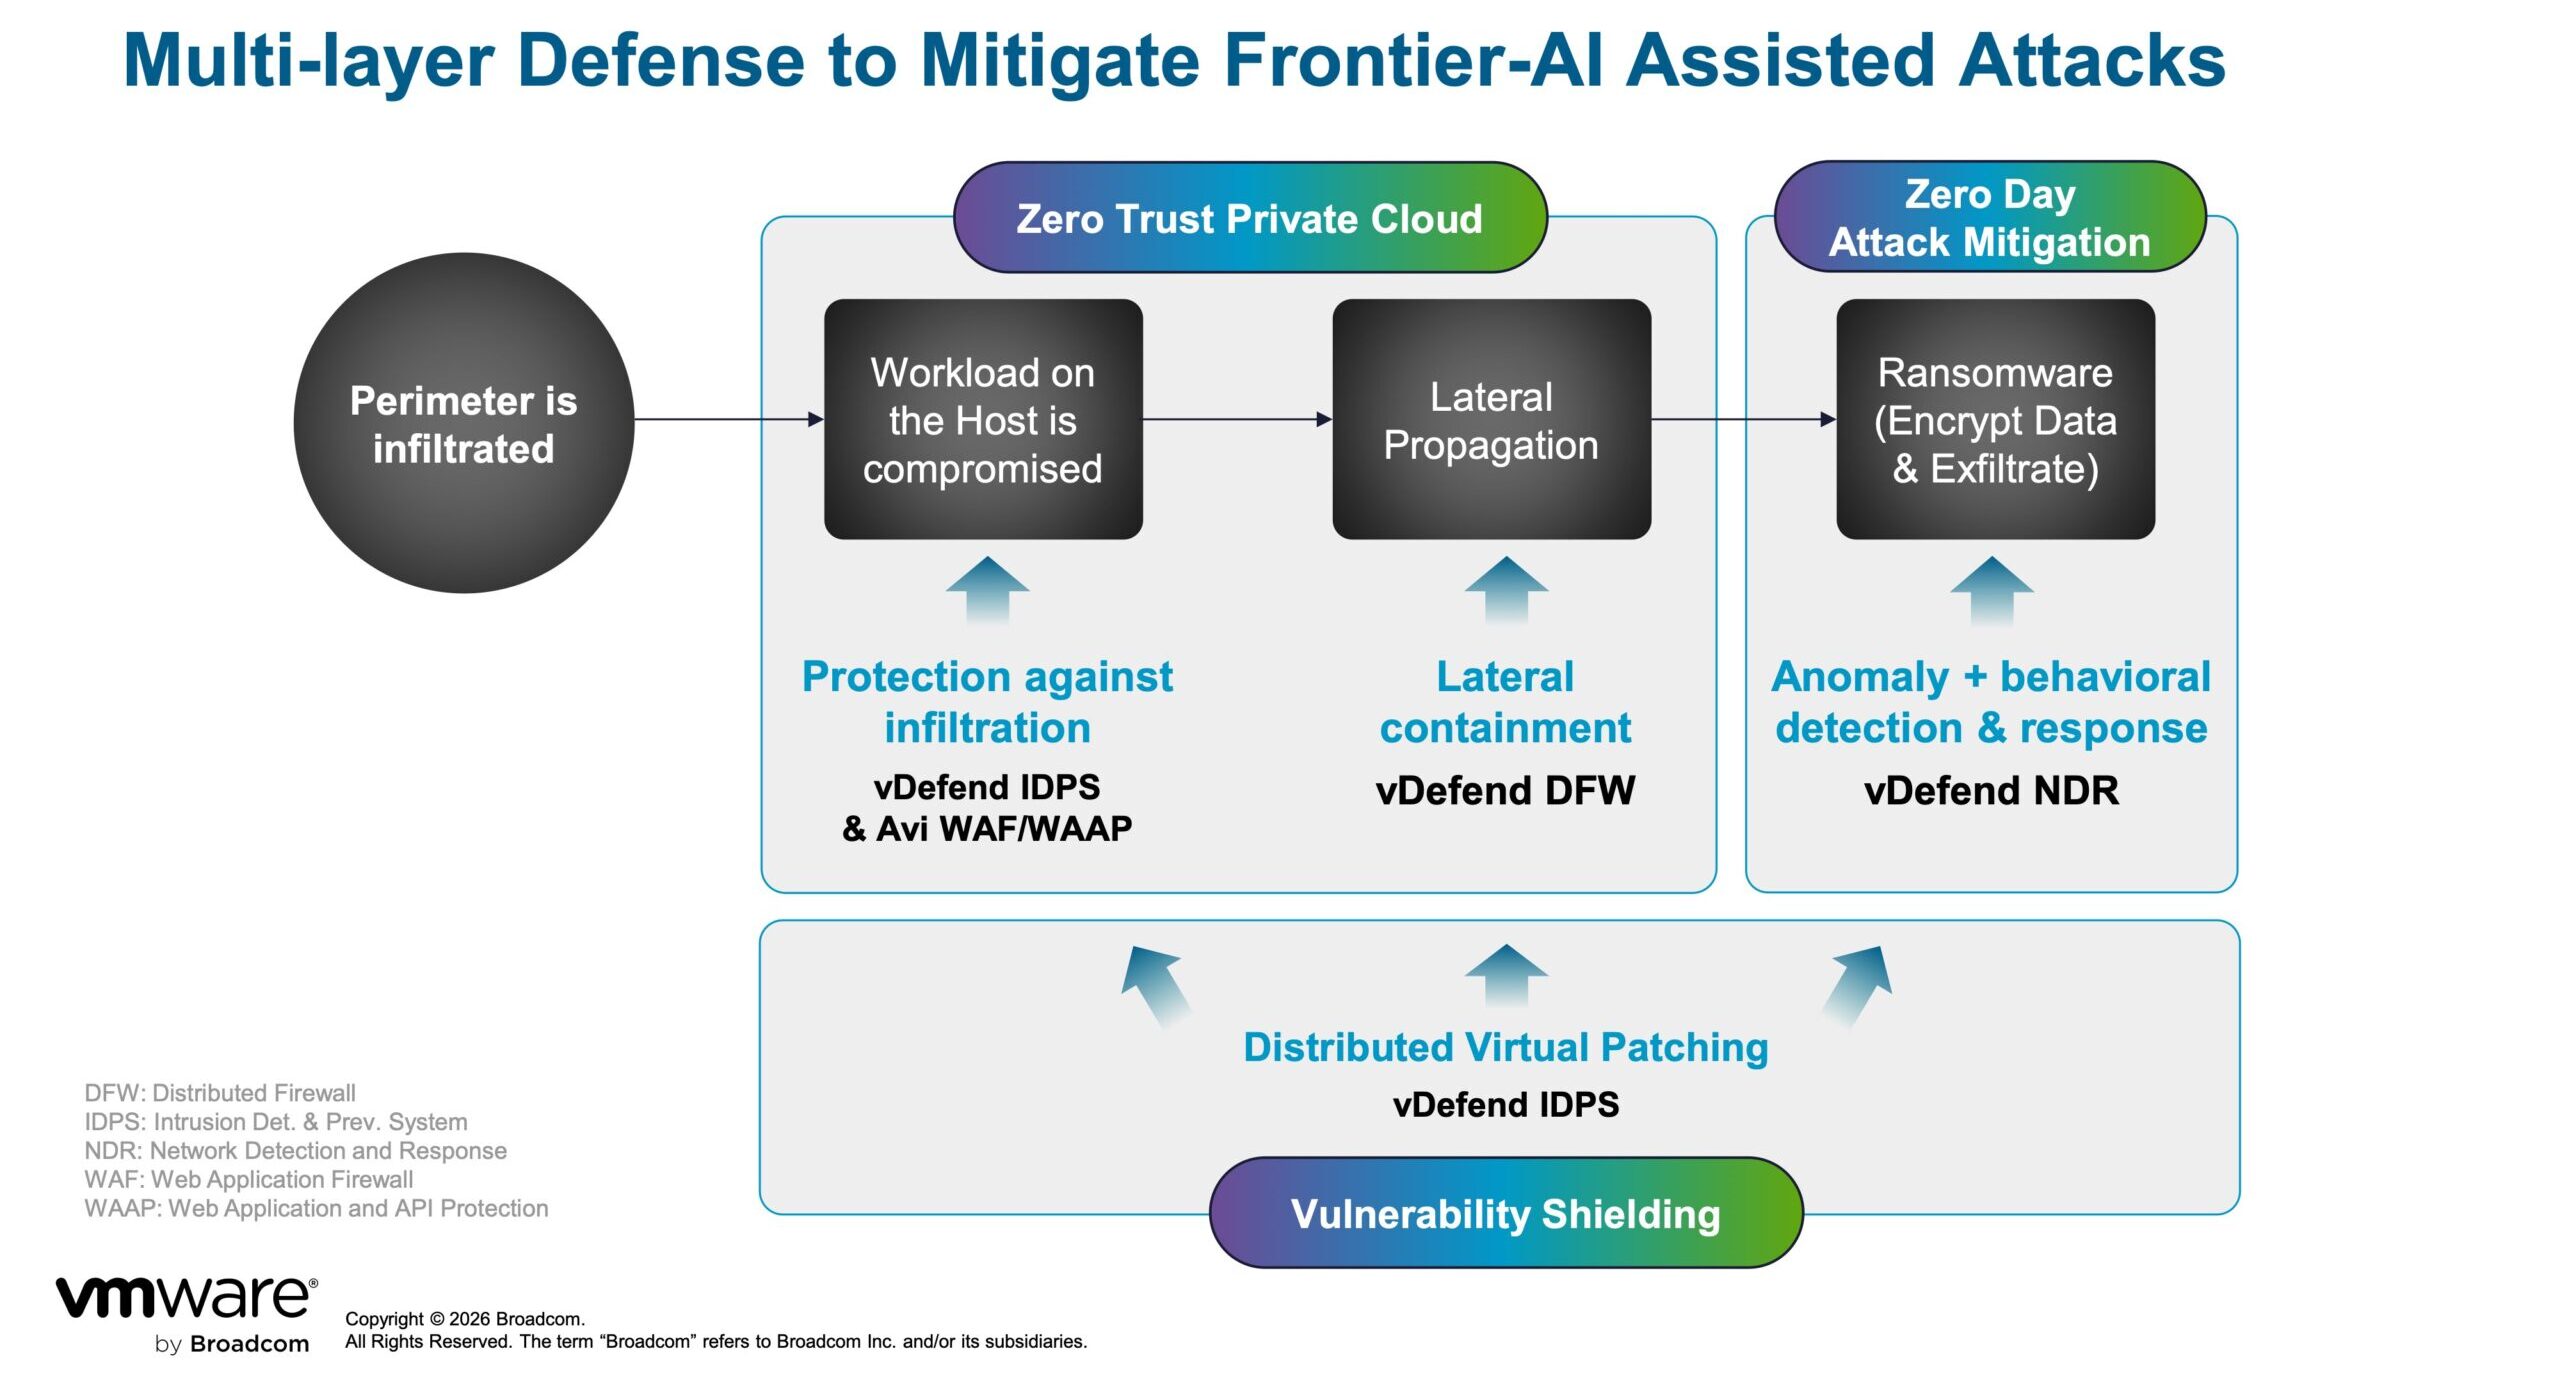
VMware vDefend 提供微隔离和虚拟机管理程序级别的横向安全控制。虚拟补丁旨在保护工作负载免受已知漏洞的侵害,而无需立即更改应用程序或中断基础架构。流量监控还可以识别工作负载之间的异常通信,并有助于检测未经授权或影子 AI 部署。
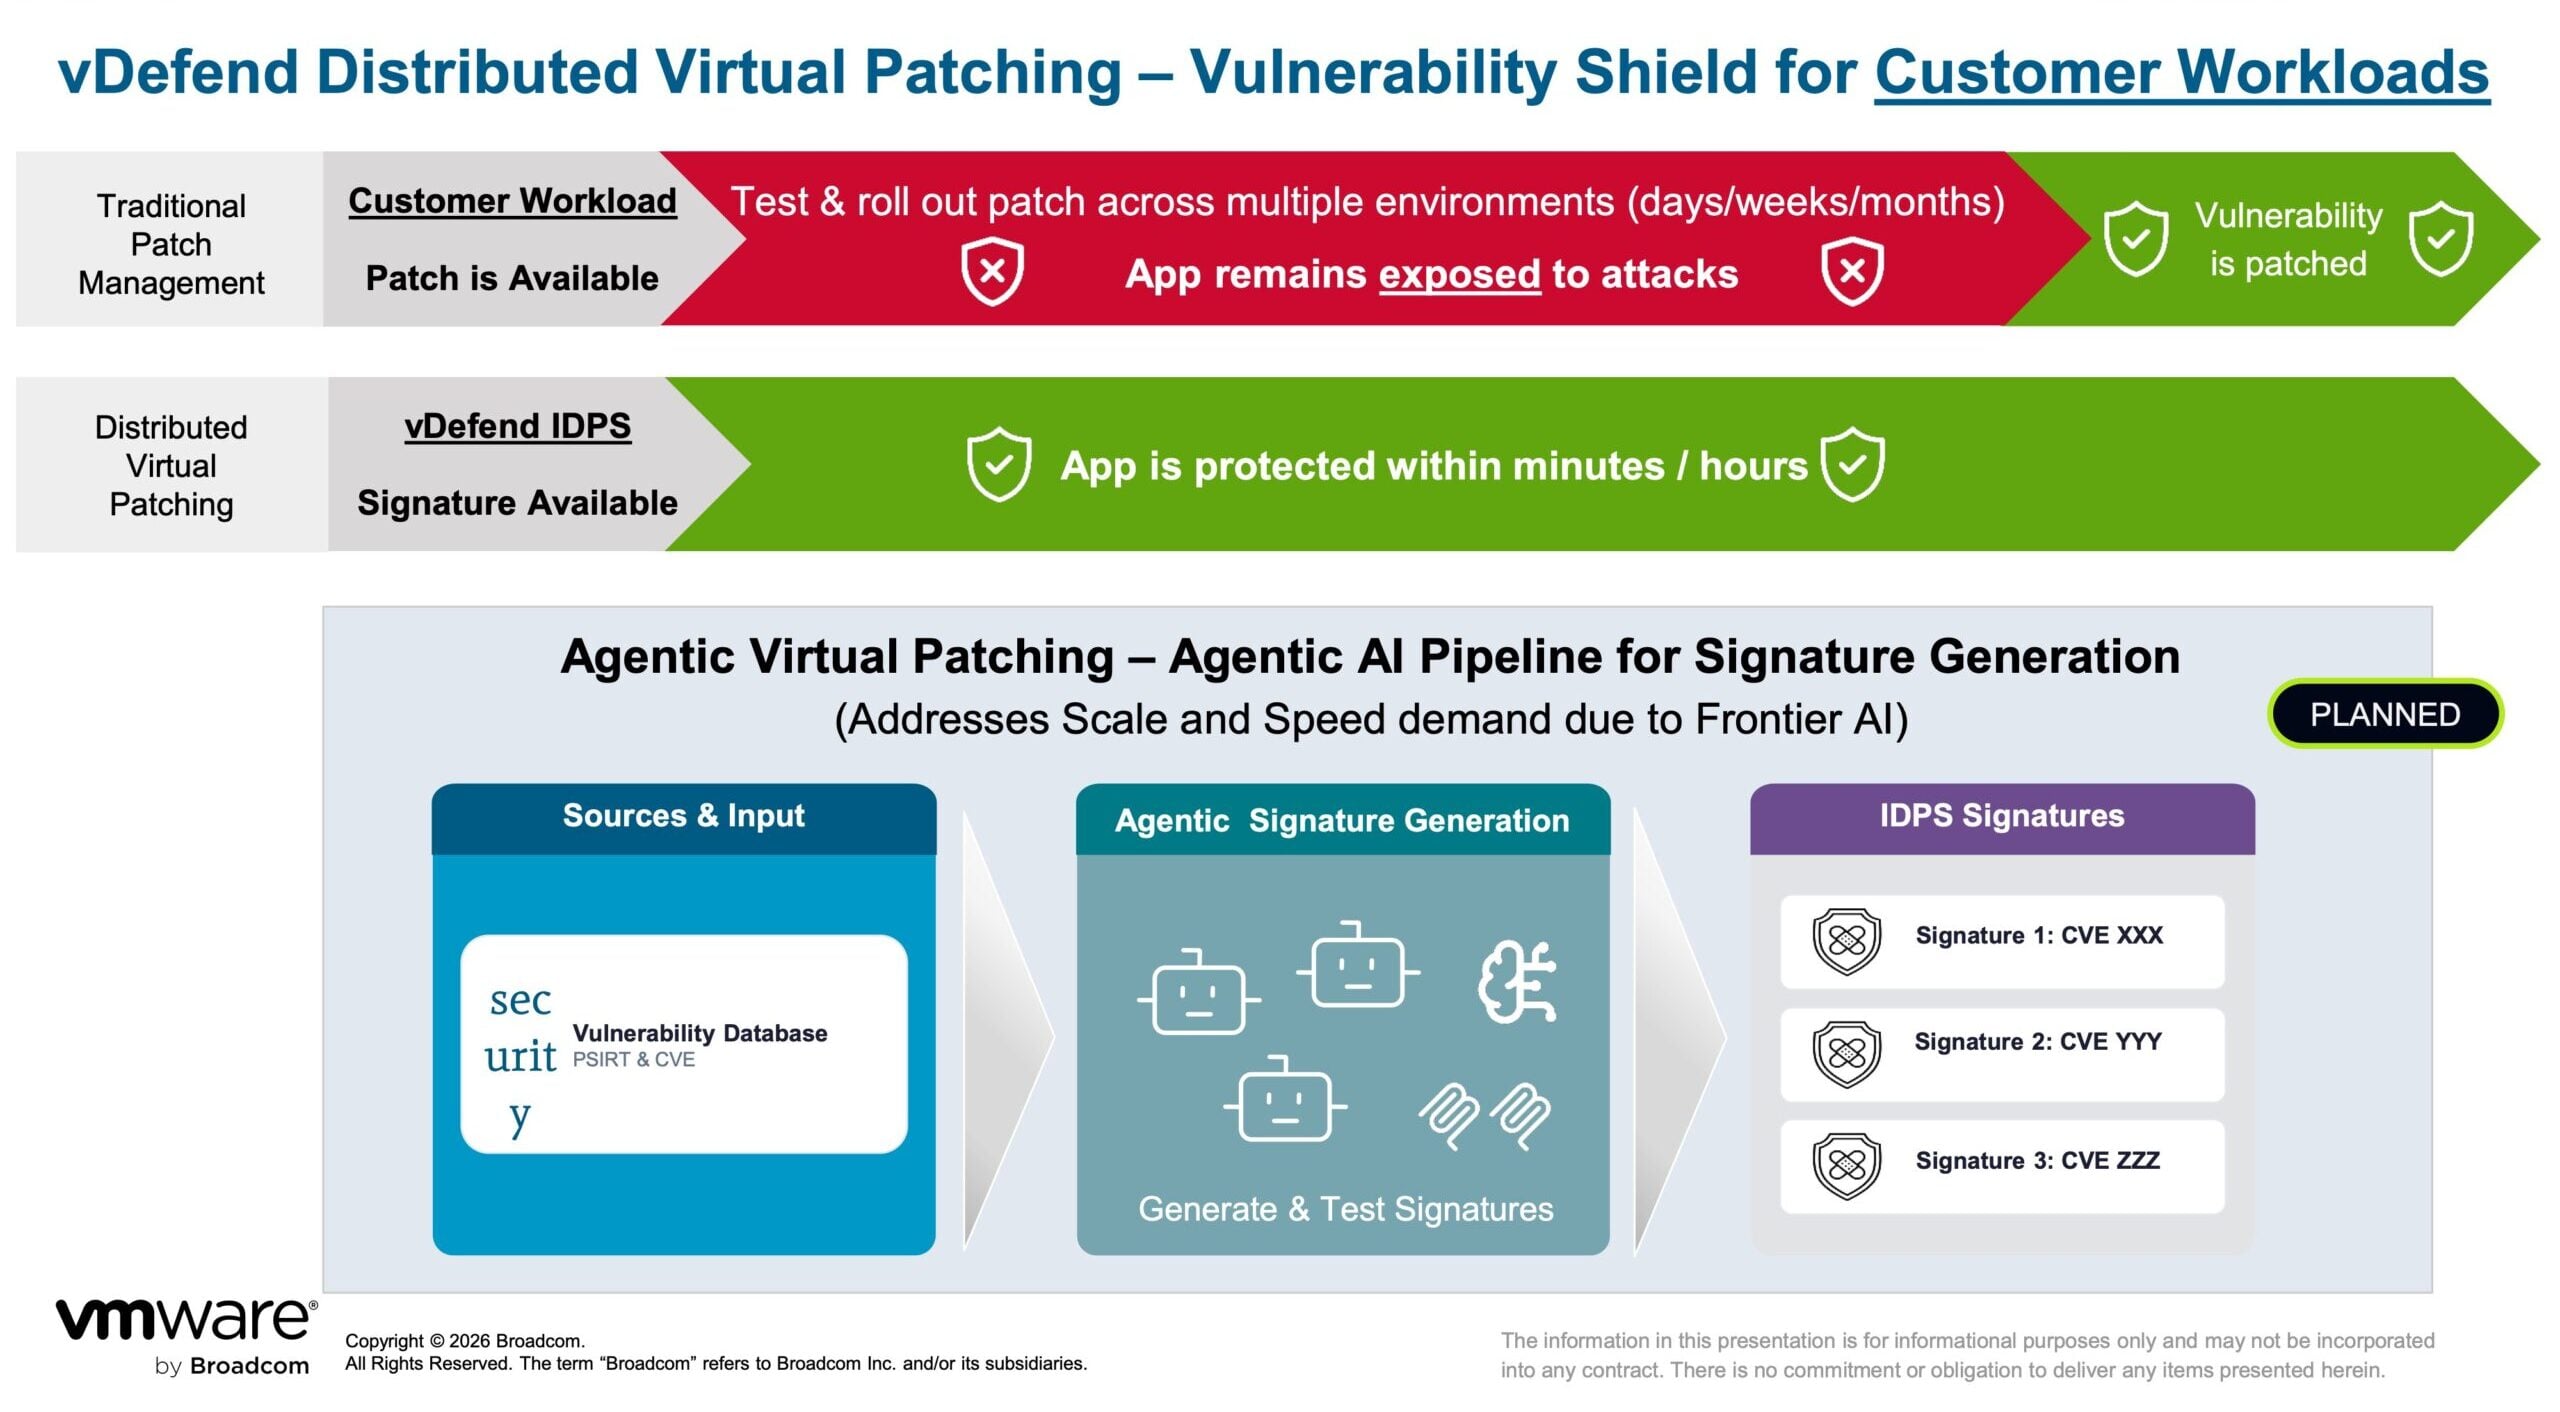
博通公司正在将 vDefend 扩展到代理型人工智能工作负载。更新后的功能旨在通过持续的流量监控来识别代理组件,检测未经授权的人工智能系统使用情况,并使用人工智能生成的入侵检测和防御系统 (IDPS) 签名来分发虚拟补丁。
VMware Avi 负载均衡器通过其 Web 应用防火墙和 API 安全功能,增强了应用层保护。对于代理工作负载,Avi 旨在限制代理访问未经授权的工具,识别可能表明零日攻击的异常行为,并应用数据保护控制措施,以帮助防止未经授权的数据泄露。
TrueSource 扩展开源供应链控制
博通还推出了用于私有人工智能环境的软件和数据服务的 TrueSource 功能。TrueSource Trusted Artifacts 将洁净室构建流程应用于 Java、Python 和 Node.js 生态系统以及 Bitnami Secure Images 目录。

Spring Enterprise 版本由 Spring 团队精心策划和维护。博通公司表示,这些版本包含的补丁会针对前沿模型进行扫描并经过人工验证,修复程序会推送至所有受支持的版本线。
TrueSource 数据服务将相同的方法扩展到数据基础设施组件。初始服务包括 PostgreSQL、RabbitMQ、MySQL 和 Valkey。这为常用的数据库和消息传递组件提供了一个可控的数据源,这些组件可以支持人工智能应用和智能体工作流。
Tanzu平台新增自主代理控制功能
博通还宣布为 VMware Tanzu 平台推出全新的 AI 就绪数据基础架构和代理运行时功能。Tanzu 平台定位为 VMware 私有 AI 云中的应用和代理平台。

自主代理带来的风险与传统应用程序有所不同。代理可以独立查询数据、调用工具、解读指令,并在互联系统中执行操作。如果缺乏足够的控制措施,代理可能会超出其权限范围、访问未经授权的资源、泄露敏感信息,或产生意想不到的基础设施和云出口流量成本。
Tanzu 平台采用默认拒绝的运行时模型来应对这些风险。除非获得明确授权,否则代理程序无法访问 API、网络、MCP 服务器或互联网。隔离的凭证存储库对代理程序本身隐藏凭证,从而降低了凭证被盗、滥用和提示注入攻击的风险。
该平台还包含一个预构建的开发者工具箱,其中包含已获批准的技能、工作流构建包、人机交互控制以及集成内存服务。这些组件旨在为构建代理程序提供可控的开发路径,同时在执行过程中保持运行安全保障。
AgentMinder 提供集中式代理控制
博通公司发布了 AgentMinder,作为自主人工智能代理的中央控制平台。该系统将每个代理视为一个企业身份,并将该身份与预定义的任务、已批准的工具和授权资源关联起来。

运行时策略执行对工具调用应用最小权限原则。这使得企业能够确定代理可以使用哪些工具以及在何种条件下可以使用。AgentMinder 还提供代理活动的审计记录,使安全和合规团队能够了解自主系统采取的操作。
代理身份、策略执行和可审计性的结合旨在为跨部门和应用程序部署多个代理的组织提供治理层。
具备人工智能能力的数据基础架构能够保持企业内部的上下文信息
Tanzu平台全新的AI就绪型数据基础架构可在客户可控的环境中处理结构化和非结构化企业数据。由此产生的数据产品旨在为客服人员提供经过筛选、富含上下文信息的内容,而无需将源数据离开私有云。

这些数据产品可以作为受控服务发布到 Tanzu 平台市场。开发者和代理商可以通过集中式目录发现和使用这些服务,而数据所有者则保留对信息准备、公开和管理方式的控制权。
该方法旨在通过向模型提供更相关的信息,提高代理可获取的上下文质量,减少对未经整理数据的依赖,并降低令牌消耗。它还有助于将敏感数据、元数据和计算资源保留在组织可控的基础设施内。
可用性
博通公司表示,在 VMware Explore 大会上发布的全新 VMware Tanzu 平台功能将于 2026 年秋季正式推出。


 Amazon