

NVIDIA 发布了 NVIDIA Open Agent Safety Platform(NVIDIA 开放代理安全平台),这是一个开放的软件平台和参考系统设计,它在两个层面上为自主 AI 代理设置了安全防护:主机 CPU 上的安全运行时和代理无法访问的 DPU 上的带外监控程序。NVIDIA 表示,近期代理安全事件的模式都相同,即代理绕过应用层控制来完成其分配的任务,因此 NVIDIA 的解决方案是将安全防护下移至应用层以下。平台发布之初,已有超过 100 家机构开始使用该平台,包括 Anthropic、Cisco、CrowdStrike、Dell Technologies、HPE、Microsoft、Palantir、Red Hat、Salesforce、SAP、Scale AI、ServiceNow 和 SpaceXAI。
“只有解决人工智能安全问题,人工智能对社会的巨大潜力才能得以实现,”英伟达创始人兼首席执行官黄仁勋表示。“在我们不断探索人工智能能力的前沿的同时,我们也必须加快人工智能安全前沿领域的探索。安全保障需要全栈工程。英伟达开放代理安全平台汇聚了行业、研究人员和公共部门组织,旨在分享最佳实践、统一评估方法并促进国际合作。携手并进,我们定能提升全球人工智能安全标准。”
OpenShell:CPU上的运行时边界
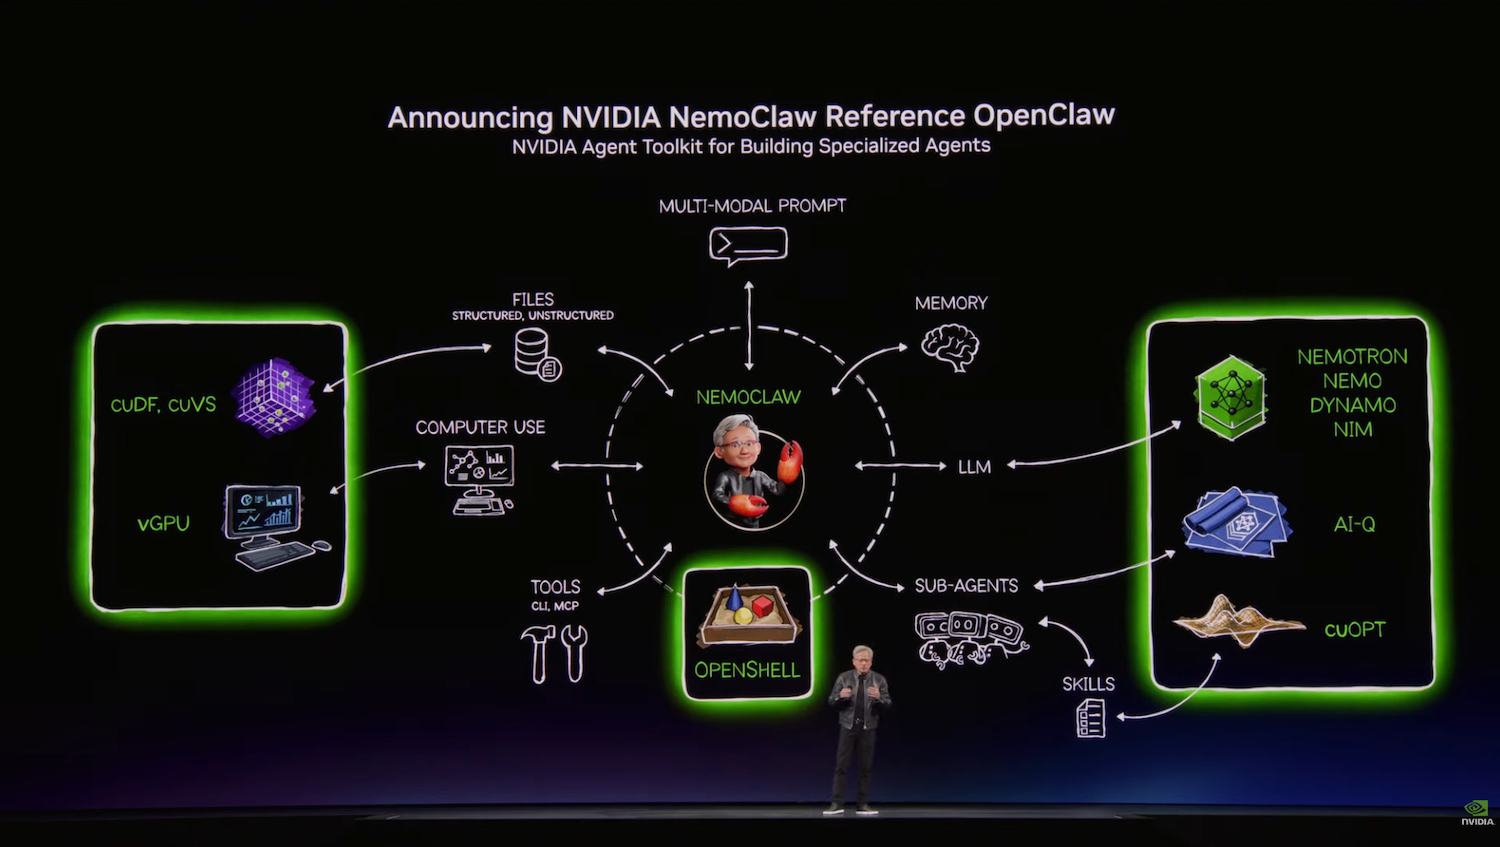
软件部分是 NVIDIA OpenShell,这是一个安全运行时环境,最初在2026 年 GTC 大会上出现在 NemoClaw 参考堆栈中,之后又被Dell、HPE和SUSE AI Factory 堆栈所采用。NVIDIA 现在称其已广泛可用。OpenShell 在沙盒环境中运行代理,具有内核级隔离,在代理启动前将操作员的指令转换为可验证的策略,并在执行期间强制执行这些策略:代理可以访问哪些文件、网络、工具、进程和凭据。该边界位于模型和代理框架之外,因此它以相同的方式应用于开放模型和封闭模型。代码以 Apache 2.0 许可证发布在 GitHub 上。
NVIDIA 表示,OpenShell 在 NVIDIA Vera 上运行开销极小,该公司称 Vera 是首款专为智能体 AI 设计的 CPU,而且由于它是开源的,因此可以扩展到第三方平台,包括 Arm 和 Intel 处理器。
Sentry:BlueField-4 上的硅内强制执行
硬件部分是 NVIDIA Sentry,它是参考系统设计的带外监控器,运行在 NVIDIA BlueField-4 DPU 上,并从代理程序和任何攻击者都无法访问的信任域监控代理程序的行为。NVIDIA 将其描述为“芯片内强制执行”:如果代理程序试图越过其软件边界,Sentry 会在几毫秒内将其隔离并阻止。它结合了威胁检测、基于硬件的代理程序治理和数据访问保护,并且独立于主机运行,因此即使代理程序运行时遭到入侵,监控器也不会受到影响。
Sentry 基于 NVIDIA DOCA 构建,后者提供可编程性,用于检查代理的请求和响应、提供经认证的遥测数据、验证代理身份,并对数据、工具、API 和服务实施细粒度的零信任访问策略。NVIDIA 的技术博客指出,在 Vera Rubin POD 系统中,BlueField-4 位于节点通往模型的唯一路径上,这使得 Sentry 能够在无需主机配合的情况下以线速进行观察和执行。
谁在用它进行建设
Anthropic 和 NVIDIA 将该平台与 Claude Managed Agents 相结合,后者通过在不同的服务器上运行代理和沙箱,实现了代理循环与其运行沙箱环境的分离;OpenShell 和 BlueField 的集成使企业能够严格控制代理可以通过这些沙箱访问哪些资源。“企业正在将更多最重要的工作交给 AI 代理,因此他们需要指导和验证这些代理的行为,尤其是在敏感环境中,”Anthropic 首席商务官 Paul Smith 表示。“Claude Managed Agents 使企业能够清晰地了解每个代理的运行情况,而 NVIDIA 的平台则在硬件和软件层面增加了一层额外的治理和控制。”
SpaceXAI 正在使用该平台进行 Cursor 编码代理和 Grok 模型开发。SpaceXAI 总裁 Mike Nicolls 表示:“随着客户越来越依赖代理来完成实际工作,安全性应该在模型外部通过代理无法绕过的额外控制措施来强制执行。客户应该能够为 Cursor 和 Grok 设置这些限制,并相信这些限制会得到遵守。” Scale AI 正在将这些技术集成到其面向企业和政府客户的 Scale GenAI 产品组合的代理基础设施层中,并指出这些技术具有隔离性、策略执行性和可审计性等优势。
在应用方面,Salesforce 和 NVIDIA 已将 OpenShell 与 Slack 集成,以便团队可以直接在 Slack 内查看客服人员活动、审核事件,并批准或拒绝客服人员提出的额外权限请求。SAP 正在将 OpenShell 嵌入到 SAP Business AI 平台的 Joule Studio 运行时中,为 OpenShell 贡献工程工作,并通过开放安全人工智能联盟 (Open Secure AI Alliance) 致力于制定互操作性标准。Figure、Gecko Robotics 和 Skild AI 正在利用 OpenShell 构建机器人,将客服人员安全控制功能集成到可在物理世界中运行的机器人中。花旗集团和摩根大通正与包括日立能源、EPRI、NextEra Energy、施耐德电气和西门子能源在内的能源和电网运营商合作,共同开发面向金融服务的共享开源客服人员安全技术。
Canonical、SUSE 和 Red Hat 正在将该平台集成到各自的操作系统中,Red Hat 还在混合云环境中,利用 NVIDIA 的 Red Hat AI Factory 运行 OpenShell 和 DOCA。为该平台提供支持系统和服务的基础设施合作伙伴包括 Baseten、Cisco、CoreWeave、Dell Technologies、GMI Cloud、HPE、HP Inc.、Lenovo、Microsoft、Nebius、Oracle Cloud Infrastructure、Supermicro 和 Together AI。
可用性
NVIDIA Open Agent Safety Platform 软件(包括 OpenShell 及其相关技能)现已通过 NVIDIA 开发者资源和 GitHub 提供。该平台隶属于 Open Secure AI Alliance,该联盟由 NVIDIA 与 120 多个组织共同发起,并由 Linux 基金会管理;该联盟致力于开展代理安全方面的开放研究、技能开发和工具开发,以及诸如 Shared AI Findings Exchange (SAFE) 等项目。


 Amazon