

Aujourd'hui, Amazon Web Services a annoncé qu'il améliore la prise en charge de S3 pour le chiffrement côté serveur en permettant aux clients de fournir leurs propres clés. Jusqu'à présent, les clients avaient la possibilité d'utiliser soit le chiffrement côté client pour les données avant qu'elles ne quittent l'environnement client, soit l'utilisation du chiffrement côté serveur, pour protéger les données au repos. L'annonce d'aujourd'hui permet aux clients d'utiliser des clés qu'ils conservent sans avoir à créer, maintenir et faire évoluer leur flotte de chiffrement côté client.
Amazon S3 continue de croître dans les cas d'utilisation. S3 stocke des billions d'objets et traite plus d'un million de requêtes par seconde pour eux. S3 compte un certain nombre d'utilisateurs notables, notamment Dropbox, reddit, Tumblr, Pinterest et Minecraft. À mesure que le nombre d'utilisateurs et de cas d'utilisation augmente, les clients continuent de demander davantage de moyens de protéger leurs données en mouvement et au repos.
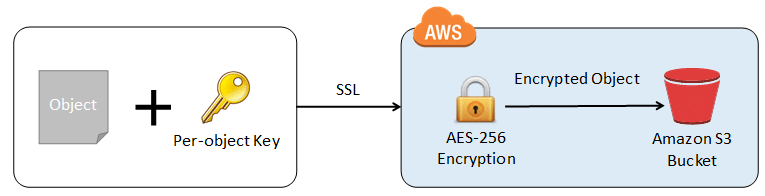
Cette nouvelle fonctionnalité permet aux clients d'utiliser et de gérer les clés qu'ils fournissent. La fonctionnalité est accessible via les API S3 et Amazon affirme qu'elle est facile à utiliser. Les utilisateurs fournissent leur clé de chiffrement dans le cadre de PUT et S3 s'occupe du reste. S3 prend la clé de l'utilisateur et applique le cryptage AES-256 aux données, calcule un hachage unidirectionnel (somme de contrôle) de la clé, puis supprime la clé de la mémoire. Lorsque l'objet est nécessaire, les utilisateurs fournissent la clé dans le cadre de GET et S3 décrypte et renvoie l'objet et supprime à nouveau la clé de la mémoire.
La gestion des clés appartient à l'utilisateur. Les utilisateurs doivent s'assurer qu'ils utilisent les bonnes clés avec les bons objets ; cela s'applique également à l'utilisation de la fonction de gestion des versions de S3. Les clés peuvent être stockées sur site ou les clients peuvent utiliser AWS Cloud HSM. Si l'on souhaite transférer l'objet au glacier, il faut d'abord fournir la clé et restaurer l'objet à S3. Les clients peuvent modifier la clé associée à un objet en utilisant l'opération COPY de S3.
Disponibilité et prix
La nouvelle fonctionnalité est disponible dès aujourd'hui sans frais supplémentaires pour les utilisateurs de S3.


 Amazon