

Face à la recrudescence des attaques par logiciels malveillants et rançongiciels, tous les acteurs du secteur sont sensibilisés à la nécessité de mettre en œuvre des mesures de sécurité à toute épreuve. VMware répond à cette demande avec NSX-T 3.2, qui intègre des améliorations non seulement en matière de sécurité, mais aussi de mise en réseau et de déploiement cloud. Nous avons détaillé l'ensemble des nouvelles fonctionnalités et améliorations dans un article précédent.
NSX-T 3.2 introduit de nouvelles fonctionnalités pour identifier et répondre aux attaques de logiciels malveillants et de rançongiciels sur le réseau, améliorer les capacités d'identification des utilisateurs et des applications L7 et, en même temps, simplifier le déploiement.
Sécurité VMware NSX 3.2 – Prévention avancée des menaces (ATP) distribuée
Les techniques de piratage des périphériques réseau sont devenues de plus en plus sophistiquées. Non satisfaits d'un seul processus d'attaque, ces attaquants utilisent souvent plusieurs techniques pour pénétrer le réseau, se déplaçant latéralement au sein du réseau et volant des données critiques. Les méthodes antérieures pour contrecarrer ces pirates étaient au mieux des solutions de micro-segmentation axées uniquement sur le contrôle d'accès réduisant la surface d'attaque mais certainement pas suffisantes pour fournir une protection contre les technologies utilisées aujourd'hui.
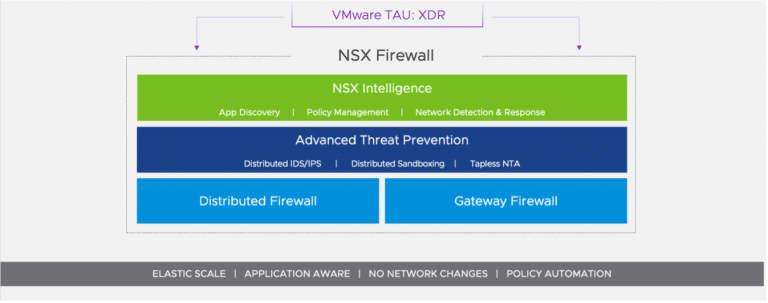
VMware NSX-T 3.2 introduit plusieurs nouvelles fonctionnalités axées sur la détection et la prévention des attaques à l'intérieur du réseau. À un moment donné, ce type de sécurité nécessiterait une prise de réseau physique, pour chaque segment de réseau. Ces robinets matériels perturberaient le réseau et, si une panne se produisait, cela signifierait une lourde charge pour remplacer le robinet. Pas efficace du tout.
Prévention distribuée des logiciels malveillants NSX-T
La technologie dynamique des logiciels malveillants Lastline, acquise par VMware en 2020, est intégrée à NSX Distributed Firewall pour fournir une solution Distributed Malware Prevention. Avec Lastline intégré au noyau de l'hyperviseur, le pare-feu intégré identifie à la fois les logiciels malveillants « malveillants connus » et les logiciels malveillants « zero-day ». Il s'agit d'une grande amélioration par rapport aux méthodes précédentes de défense contre les nouvelles versions de logiciels malveillants.
IDPS comportemental distribué
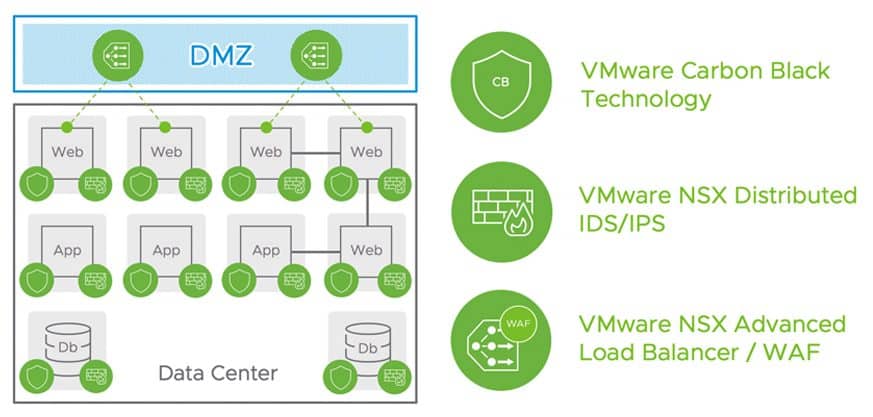
Alors que le système de détection et de prévention des intrusions (IDPS) offrait principalement une détection des intrusions basée sur la signature, NSX 3.2 introduit également des capacités de détection des intrusions « comportementales ». Cette fonctionnalité alerte les administrateurs lorsqu'une charge de travail détecte des anomalies comportementales, telles que le tunneling DNS ou le balisage, par exemple, qui pourraient être préoccupantes.
Analyse du trafic réseau (NTA)
L'analyse du trafic réseau distribué (NTA) est introduite dans NSX-T 3.2. La NTA permet d'établir une base de référence pour le comportement global du réseau et d'identifier les anomalies au niveau du réseau agrégé. Les anomalies à l'échelle du réseau, telles que les déplacements latéraux, le trafic RDP suspect et les interactions malveillantes avec le serveur Active Directory, peuvent alerter les équipes de sécurité des attaques en cours et les aider à prendre rapidement des mesures correctives.
Détection et réponse du réseau (NDR)
Aussi utile que soit le ML/AI pour créer de nouvelles techniques de détection et de prévention de la sécurité, les pirates utilisent cette technologie pour contourner les outils de sécurité existants. Cela conduit à une surcharge d'alerte et à la fatigue qui en résulte. Regardons cela un peu plus en profondeur puisque AI/ML semble être partout.
IA contre ML
L'intelligence artificielle essaie de reproduire un comportement intelligent et humain. Ceci peut être réalisé en utilisant l'apprentissage automatique. Un système d'IA qui n'inclut pas l'apprentissage automatique est considéré comme un système expert puisque les compétences sont basées sur une série de règles capturées.
L'apprentissage automatique est une forme spécifique d'intelligence artificielle. Les systèmes d'apprentissage automatique analysent de vastes ensembles de données, les catégorisent et établissent des règles définissant l'appartenance des données à chaque catégorie. L'apprentissage automatique peut être utilisé pour analyser les données relatives au comportement des réseaux et les classer comme normales ou anormales selon un ensemble de règles prédéfinies.
L'apprentissage automatique se divise en deux catégories : supervisé et non supervisé . L'apprentissage automatique supervisé consiste à associer des variables d'entrée à des variables de sortie afin de réaliser des prédictions précises sur les données analysées. Appliqué à la détection de menaces, il peut, par exemple, utiliser des comportements suspects et une catégorisation « malveillante » pour élaborer un classificateur de menaces, puis appliquer ce classificateur à l'analyse de nouveaux échantillons.
En apprentissage automatique non supervisé , le système regroupe les données en fonction de leurs caractéristiques. Il en résulte l'identification de groupes présentant des éléments similaires, permettant ainsi à un analyste de traiter un grand nombre d'échantillons similaires à partir d'une seule décision.
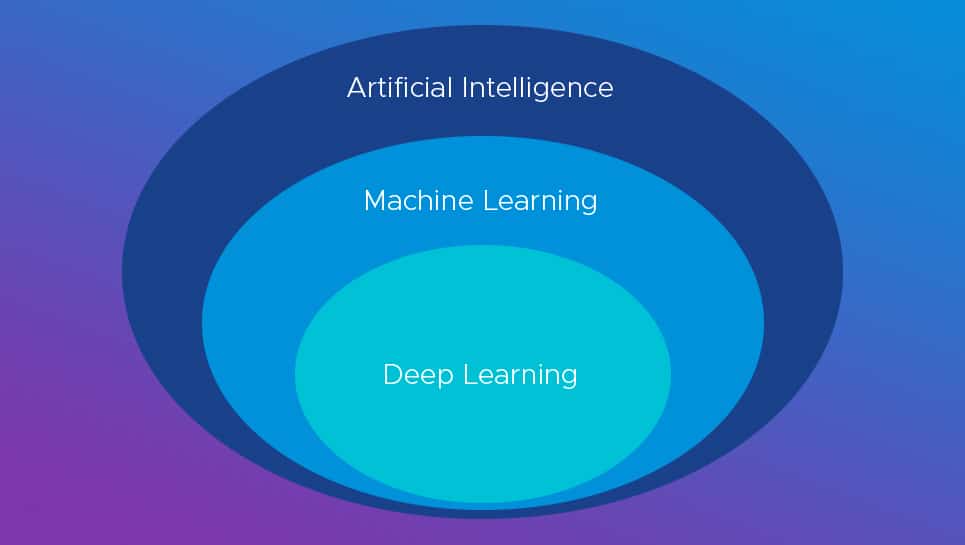
Il y a ensuite l'apprentissage profond : un type spécifique d'apprentissage automatique qui utilise des réseaux neuronaux plutôt que des analyses statistiques pour analyser les données. L'apprentissage profond excelle particulièrement dans la classification de grands volumes de données. Cependant, il présente l'inconvénient de ne pas pouvoir expliquer précisément pourquoi un élément appartient à un groupe particulier, par exemple pourquoi un fichier exécutable est dangereux.
Tout comme les fournisseurs tentent de créer des systèmes sécurisés à l'aide d'outils d'IA/ML, les pirates du monde entier le font aussi. Ils utilisent les données qu'ils collectent à ce jour et créent des comportements malveillants. C'est ce qu'on appelle l'apprentissage contradictoire, et les développeurs doivent définir ces types d'attaques et créer des blocs pour les empêcher d'empiéter sur le système.
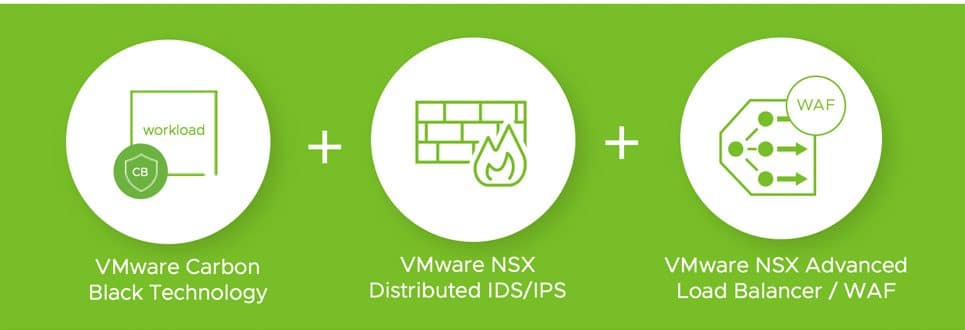
S'appuyant sur des techniques d'IA/ML avancées, la solution NSX-T 3.2 de détection et de réponse réseau consolide les indicateurs de compromission (IOC) de sécurité provenant de différents systèmes de détection (IDS, NTA, détection de logiciels malveillants, etc.) afin de fournir une vue d'ensemble des attaques en cours. La visualisation MITRE ATT&CK permet aux clients d'identifier l'étape précise de la chaîne d'attaque, tandis que la vue chronologique facilite la compréhension du déroulement des événements ayant conduit à l'attaque du réseau.
Principales améliorations du pare-feu
Tout en fournissant des fonctionnalités de prévention avancée contre les menaces dans NSX-T 3.2, fournir des améliorations significatives pour les fonctionnalités de pare-feu de base est un domaine d'innovation tout aussi critique.
Avant NSX-T 3.2, les charges de travail étaient connectées à la fois aux ports de commutateur N-VDS basés sur la superposition et aux ports de commutateur basés sur VLAN, les clients devaient déplacer les ports de commutateur VLAN de VDS vers N-VDS avant qu'un pare-feu distribué puisse être appliqué. Avec NSX-T 3.2, les DVPG VLAN natifs sont pris en charge tels quels, sans avoir à passer au N-VDS. En effet, la sécurité distribuée peut être réalisée de manière totalement transparente sans avoir à modifier les constructions de réseau.
Avec NSX-T 3.2, les règles de pare-feu distribué peuvent être créées et modifiées de manière native dans vCenter. Pour les clients VMware de petite à moyenne taille, cette fonctionnalité élimine le besoin de tirer parti d'une interface NSX Manager distincte.
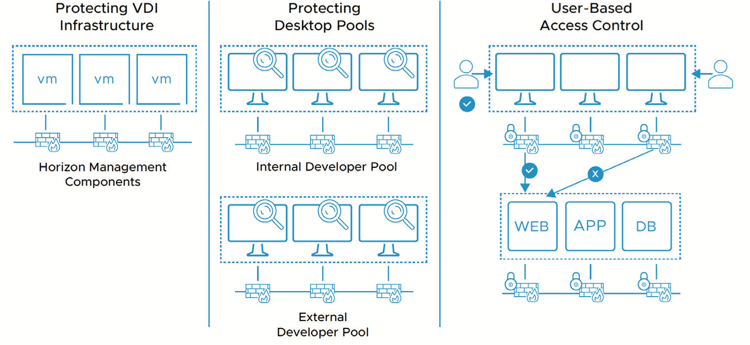
Dans les versions précédentes, NSX prenait en charge le contrôle d'accès basé sur l'identité des utilisateurs. Cette nouvelle version introduit la possibilité de se connecter directement à Microsoft Active Directory et de prendre en charge le mappage des identités des utilisateurs. Pour les clients n'utilisant pas l'authentification Active Directory, NSX propose VMware vRealize Log Insight comme alternative pour le mappage des identités des utilisateurs. Cette amélioration est disponible pour NSX Distributed Firewall et NSX Gateway Firewall.
Identification améliorée des applications L7 pour les pare-feu distribués et de passerelle
L'ensemble de signatures est désormais étendu à environ 750 applications. Contrairement aux fournisseurs de pare-feu de périmètre, NSX se concentre sur les applications internes hébergées par les entreprises plutôt que sur l'identification des applications Internet. Cette amélioration de fonctionnalité s'applique à la fois au pare-feu distribué NSX et aux pare-feu de passerelle.
Intelligence NSX
NSX Intelligence offre une visibilité complète sur le trafic applicatif au sein du réseau. Les administrateurs créent des politiques de micro-segmentation pour réduire la surface d'attaque. Le pipeline de traitement déduplique, agrège et met en corrélation le trafic Est-Ouest afin de fournir une visibilité approfondie.
Avec la croissance de l'infrastructure des applications, la plate-forme d'analyse de la sécurité doit évoluer avec elle. Cette nouvelle version a fait passer le service d'une appliance autonome à une architecture de micro-service conteneurisée alimentée par Kubernetes. Cette modification architecturale assure la pérennité du lac de données NSX Intelligence et finira par étendre la solution aux clusters Kubernetes à n nœuds. Cette mise à jour fait de NSX Intelligence une solution idéale pour les grandes entreprises, en particulier avec la fonction d'évolutivité horizontale.
Pare-feu de passerelle NSX
Alors que NSX Distributed Firewall se concentre sur les contrôles est-ouest au sein du réseau, NSX Gateway Firewall est utilisé pour sécuriser le trafic entrant et sortant vers et depuis une zone.
Le pare-feu NSX Gateway, dans sa version 3.2, bénéficie d'une mise à jour majeure intégrant des fonctionnalités avancées de détection des menaces. Il est désormais capable d'identifier les logiciels malveillants connus et les menaces zero-day entrant ou sortant du réseau. Cette nouvelle fonctionnalité repose sur l'intégration du pare-feu Gateway avec la technologie de sandbox réseau dynamique de Lastline, reconnue pour son expertise.
Les utilisateurs internes et les applications qui accèdent à des sites Web malveillants représentent un énorme risque de sécurité qui doit être traité. De plus, les entreprises doivent limiter l'accès à Internet pour se conformer aux politiques d'utilisation d'Internet de l'entreprise.
NSX Gateway Firewall dans 3.2 peut également restreindre l'accès aux sites Internet, empêchant les utilisateurs internes d'accéder à des sites malveillants en fonction de la catégorie à laquelle appartient l'URL ou de la « réputation » de l'URL. L'URL vers la catégorie et le mappage de réputation sont constamment mis à jour par VMware, de sorte que même après de nombreux changements dans les sites Internet, l'intention du client est automatiquement appliquée.
Résumé
La version 3.2 de NSX-T apporte des améliorations significatives à la sécurité NSX-T existante. Les mises à jour de NSX Gateway Firewall traitent la menace continue des pirates externes, mais répondent également à la nécessité de contrôler l'accès interne aux sites Web externes. L'une des mises à jour les plus intéressantes de cette version concerne l'IA/ML et la manière dont elle est utilisée pour analyser le trafic et exécuter des fonctions intelligentes IDPS, NTA, NDR. Cela fournit aux administrateurs les outils nécessaires pour prévenir la menace de piratage omniprésente.


 Amazon