

VMware NSX-T 3.2 a été publié, ajoutant des innovations en matière de sécurité multi-cloud, de mise en réseau évolutive pour les conteneurs, les machines virtuelles et les charges de travail physiques. Sa version intègre une analyse du trafic réseau (NTA) sans taping, des améliorations du pare-feu de passerelle et une détection et une réponse réseau intégrées. NSX-T 3.2 regorge d'améliorations et de fonctionnalités et est l'une des plus grandes versions de NSX.
Mise à jour du 28/12/21 : Nous avons publié un article détaillé sur les mises à jour de sécurité avancées de NSX 3.2.
Points forts de VMware NSX-T 3.2
Voici les faits saillants de la version - plus de détails sur la sécurité, la mise en réseau et les opérations à suivre dans des articles séparés.
Sécurité multi-cloud renforcée
VMware NSX-T 3.2 fournit des défenses réseau multi-cloud pour sécuriser le trafic des applications dans et entre les clouds. NSX-T 3.2 porte cela à un autre niveau en facilitant l'activation de l'accès aux applications Zero Trust dans des environnements multi-cloud.
Analyse du trafic réseau sans taping (NTA)
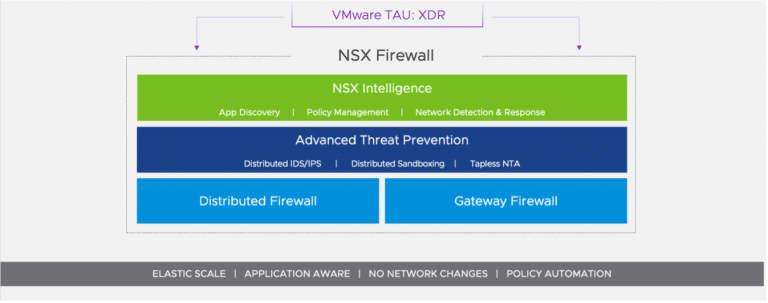
Les solutions d'analyse du trafic réseau (NTA) et de sandboxing sont directement intégrées au pare-feu distribué NSX (DFW). La distribution de NTA en tant que service au sein de l'hyperviseur élimine les épingles à cheveux du trafic. Lorsqu'elles sont associées à des capacités IDS/IPS distribuées, les équipes de sécurité peuvent virtualiser l'ensemble de la pile de sécurité et éliminer les angles morts tout en permettant aux politiques et aux contrôles de sécurité de suivre les flux de travail tout au long de leur cycle de vie, quelle que soit l'infrastructure sous-jacente.
Pare-feu de passerelle
Le pare-feu de passerelle amélioré sert de passerelle logicielle avec des contrôles L2-L7. Le filtrage d'URL et la prévention avancée des menaces avec analyse des logiciels malveillants et sandboxing sont inclus et étendent les contrôles de sécurité centralisés aux charges de travail physiques, au périmètre du centre de données et à la périphérie du cloud public.
NDR intégré avec NSX Intelligence
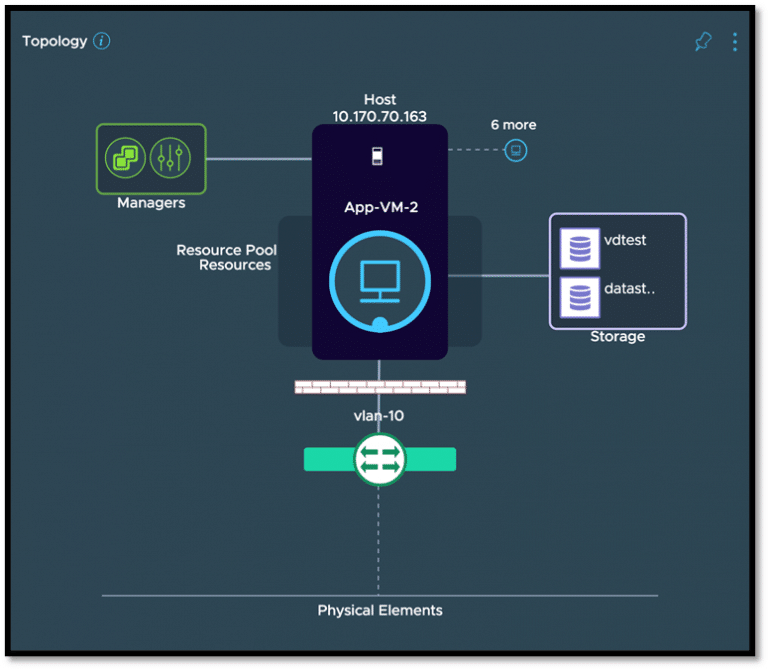
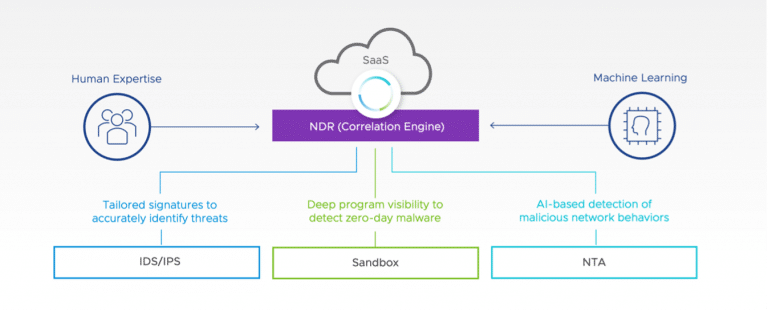
La solution NSX Network Detection and Response (NDR) a été intégrée à NSX Intelligence. Cette fonctionnalité permet à NDR de corréler les signaux provenant d'IDS/IPS, de NTA et du bac à sable pour identifier les véritables intrusions. NSX Intelligence offre désormais des performances d'évolutivité horizontale et des améliorations des recommandations de règles de pare-feu.
Sécurité distribuée indépendante des commutateurs
Le pare-feu distribué NSX prend désormais en charge les charges de travail déployées sur des groupes de ports distribués sur des commutateurs VDS, ce qui permet aux clients de déployer le pare-feu NSX sans modifier le vSphere Distributed Switch.
Améliorations de la mise en réseau et des politiques
Qu'il soit public ou privé, la mise à l'échelle et la gestion d'un environnement cloud nécessitent une configuration et une gestion simplifiées du réseau, une visibilité et un contrôle, ainsi que la capacité d'ajouter rapidement de nouvelles fonctionnalités à un environnement existant. VMware NSX-T 3.2 apporte des améliorations permettant aux administrateurs réseau d'ajouter facilement des politiques pour les conteneurs.
Avec NSX-T 3.2, les administrateurs réseau peuvent directement définir les politiques de mise en réseau et de sécurité d'Antrea pour les conteneurs à partir de l'interface utilisateur de NSX-T Manager. Antrea est une solution de mise en réseau Kubernetes spécialement conçue pour les clouds publics et privés qui s'appuie sur Open vSwitch, la technologie open source optimisée pour la commutation multicouche distribuée. Antrea fonctionnera partout où Kubernetes s'exécute, que ce soit sur site, dans le cloud public ou en périphérie.
Fédération NSX
NSX Federation aide à fournir un modèle d'exploitation de type cloud public, permettant à un opérateur de gérer un réseau multisite en tant qu'entité unique tout en synchronisant la configuration et l'état opérationnel sur plusieurs sites. Avec VMware NSX-T 3.2, NSX Federation prend en charge la réplication de balises de machine virtuelle entre les gestionnaires locaux, de sorte que les machines virtuelles répliquées et redémarrées lors d'un événement de reprise après sinistre (DR) conservent les politiques de sécurité nécessaires. NSX-T 3.2 implémente également une surveillance améliorée de l'intégrité des canaux de communication entre les responsables mondiaux et locaux.
Provisionnement et opérations réseau simplifiés
La nouvelle version simplifie le déploiement dans les environnements vSphere, permettant aux administrateurs de déployer des cas d'utilisation de mise en réseau et de sécurité NSX-T directement à partir de clients vSphere.
Provisionnement simplifié pour NSX Advanced Load Balancer
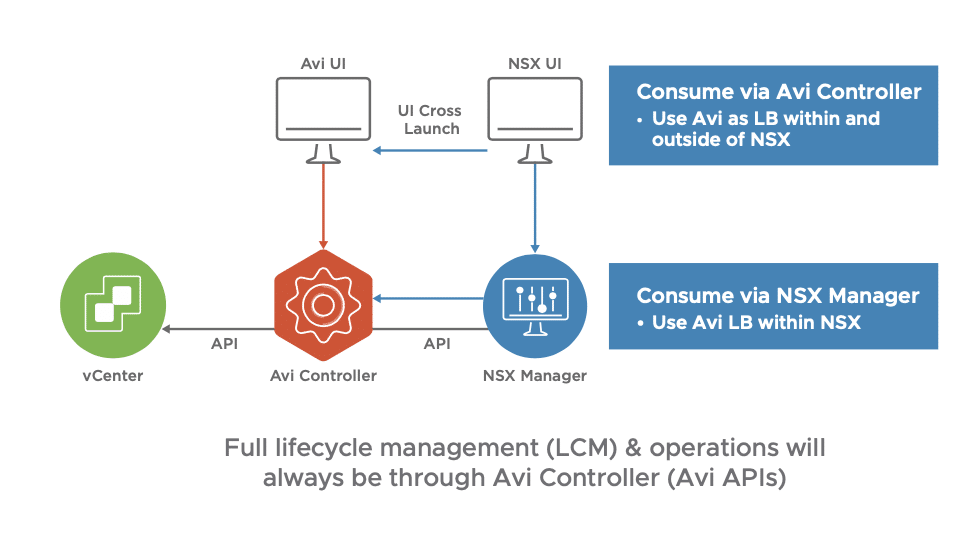
L'installation de NSX Advanced Load Balancer (ALB) est encore simplifiée grâce à une intégration plus étroite avec NSX Manager. Vous pouvez utiliser l'interface utilisateur de NSX Manager pour installer et configurer des contrôleurs ALB et effectuer un lancement croisé de l'interface utilisateur VMware NSX ALB pour des fonctionnalités avancées.
Prise en charge de vRealize Network Insight pour la fédération et le pare-feu NSX-T
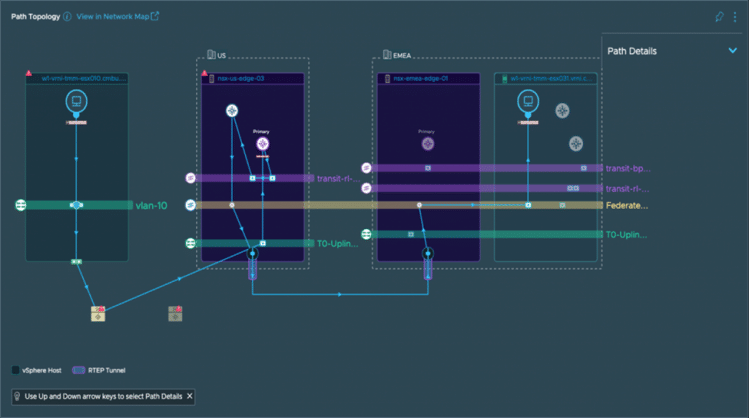
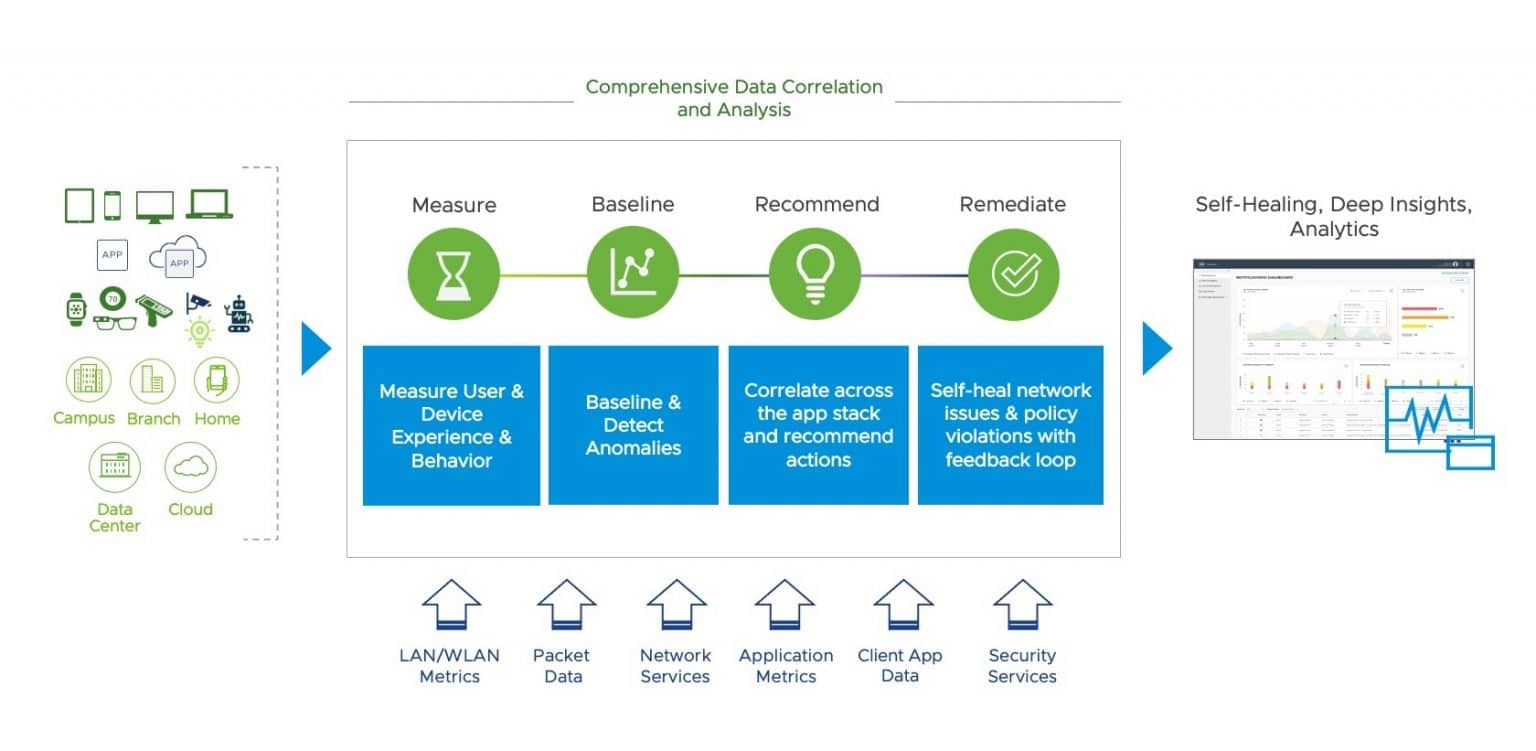
L'intégration étroite de vRealize Network Insight 6.4 et de NSX-T Federation offre une visibilité complète du réseau sur plusieurs centres de données NSX-T au niveau des sites mondiaux, régionaux et locaux. Les nouvelles fonctionnalités incluent l'optimisation des performances des applications et des flux de trafic avec des vues simplifiées pour les chemins de VM à VM inter-sites et les chemins de VM à VM intra-site dans une topologie de fédération.
Améliorations de la surveillance et du dépannage du réseau
Les opérateurs de réseau trouveront plus facile de surveiller les indicateurs de performance clés, d'effectuer des analyses avant et après et d'accéder au contexte historique avec la nouvelle fonctionnalité sensible au temps Edge et L3. L'analyse du trafic en direct fournit également un dépannage et un diagnostic unifiés dans les centres de données combinant Traceflow et captures de paquets.
Résumé
La version VMware NSX-T 3.2 regorge d'améliorations et de fonctionnalités élargissant l'étendue et la profondeur des cas d'utilisation de NSX-T à travers la sécurité multi-cloud, la mise en réseau évolutive pour les conteneurs, les machines virtuelles, les charges de travail bare metal et les opérations simplifiées. La version sera généralement disponible sous peu, ainsi que des notes de version détaillées couvrant toutes les fonctionnalités et capacités fournies.
Mise à jour du 28/12/21 : Nous avons publié un article détaillé sur les mises à jour de sécurité avancées de NSX 3.2.


 Amazon