

Lors de notre analyse approfondie de Dell PowerStore Gen 3 en début d'année, l'accent était mis sur le matériel, et il y en avait beaucoup. Dell a entièrement repensé la plateforme : 40 baies NVMe E3.S dans un format 3U sans emplacements dédiés au cache, un fond de panier RDMA 200 GbE entre les contrôleurs, indépendant des générations de processeurs, de la mémoire persistante définie par logiciel (SDM) en remplacement des disques NVRAM, une connectivité PCIe Gen 5 de bout en bout et des modules d'E/S OCP 3.0 remplaçant les cartes SLIC propriétaires. Chacun de ces choix a été fait pour garantir une durée de vie de dix ans avec de multiples mises à niveau des contrôleurs, ce qui a permis de concrétiser l'extension du cycle de vie de la plateforme.
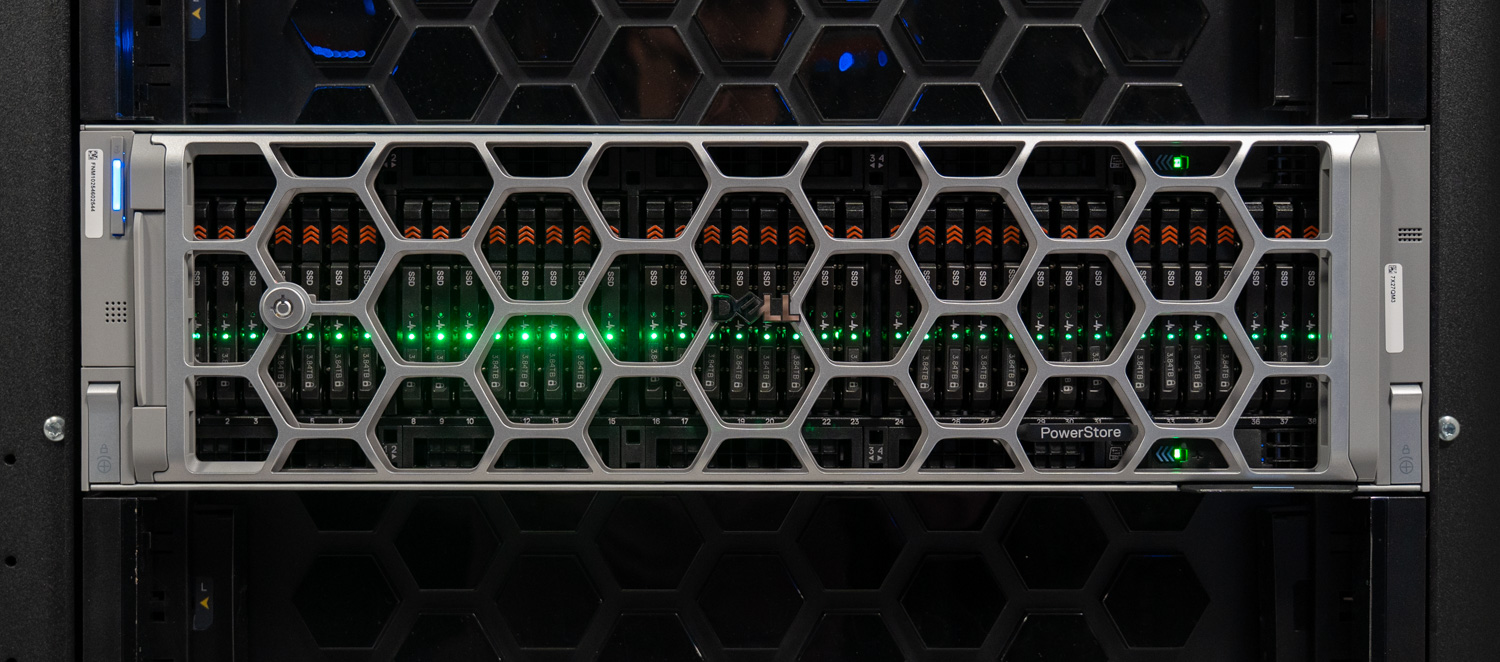
Le matériel de troisième génération est entièrement équipé. L'autre moitié de l'histoire est PowerStoreOS 5.0.
Au moment du lancement du matériel, PowerStoreOS 5.0 était encore confidentiel. Désormais disponible pour tous, il est installé sur les nouveaux systèmes de 3e génération et téléchargeable pour les utilisateurs existants. Nous avons donc examiné les nouveautés et les améliorations apportées. En résumé : les fonctionnalités les plus intéressantes de cette version sont opérationnelles. PowerStoreOS 5.0 ne se concentre pas sur une seule nouveauté phare, mais vise plutôt à assurer l’homogénéité du parc de systèmes PowerStore de différentes générations, à optimiser l’utilisation du nouveau matériel et à renforcer les performances et la sécurité.
Un seul système d'exploitation, pour chaque génération
L'aspect le plus important de PowerStoreOS 5.0 réside dans sa compatibilité. Cette version n'est pas exclusive à la génération 3 ; la même version 5.0 installée sur un nouveau PowerStore 1500 peut être téléchargée sur les appliances de génération 1 et 2. Certaines fonctionnalités sont naturellement limitées par le matériel (les cartes FC avec chiffrement des données en transit en sont un bon exemple), mais l'environnement d'exploitation lui-même est compatible avec l'ensemble du parc installé.
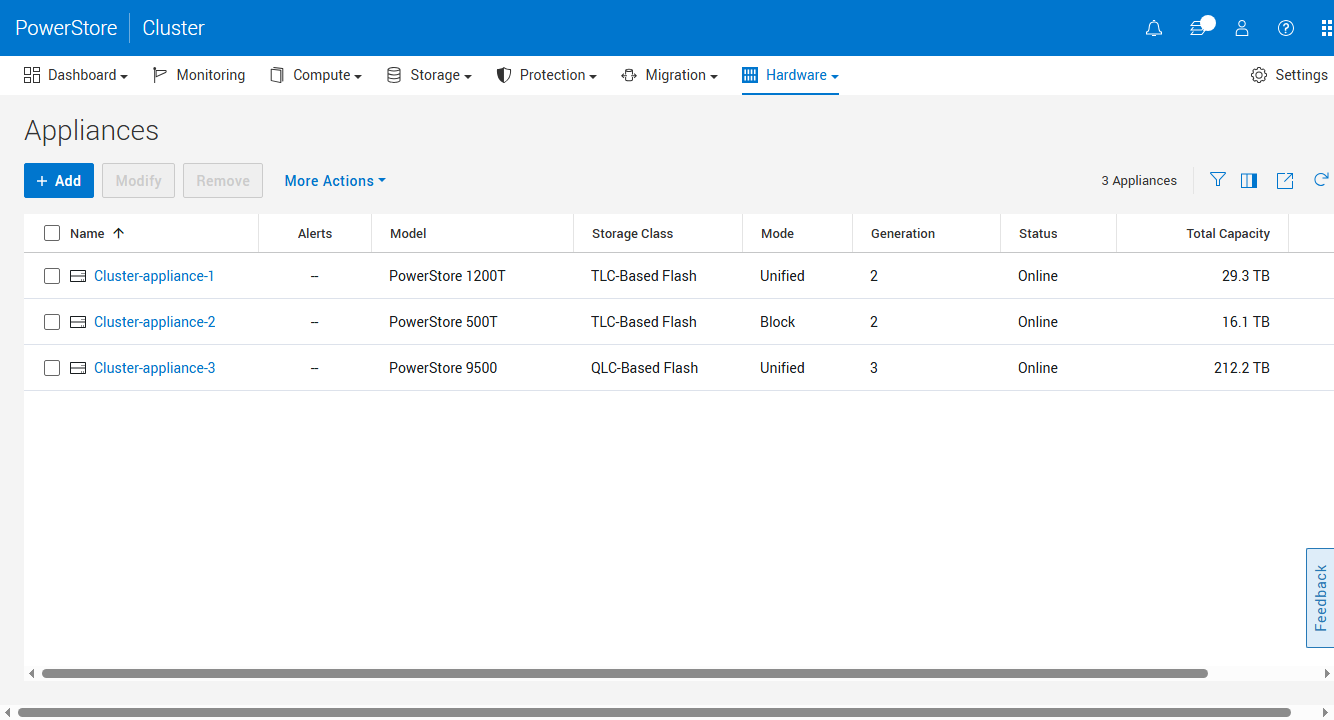
Un seul cluster, deux générations, les deux types de supports : un Gen 2 1200T et un 500T aux côtés d'un Gen 3 9500 fonctionnant en QLC.
C'est important grâce au clustering : les appliances de génération 1, 2 et 3 peuvent coexister au sein d'un même cluster PowerStore, la mobilité des charges de travail entre elles restant fluide. L'environnement de démonstration présenté par Dell illustre parfaitement ce point : un 1200T, initialement un 1000T de génération 1 mis à niveau, est clusterisé avec une appliance de génération 3, le tout géré par une seule instance de PowerStore Manager. PowerStore Manager affiche désormais la génération de chaque appliance dans la vue du cluster, ainsi que sa classe de stockage, permettant ainsi de visualiser rapidement un parc hétérogène. À noter : le clustering est unidirectionnel pour le nouveau matériel. Les appliances de génération 3 peuvent rejoindre un cluster de génération 2, mais l'inverse n'est pas possible. Une fois une appliance de génération 3 ajoutée, il est impossible d'en ajouter d'autres de génération 2, une règle clairement indiquée par l'assistant de configuration initiale.
Pour les clients utilisant du matériel PowerStore plus ancien, voici la procédure de migration : ajoutez l’appliance Gen 3 au cluster existant, migrez les volumes nativement dans PowerStore Manager avec une bascule automatique une fois les données migrées, puis mettez hors service ou réutilisez l’ancienne appliance une fois vide. La migration par blocs fonctionne ainsi actuellement ; la migration de fichiers entre appliances d’un cluster est prévue pour la prochaine version. En attendant, Dell oriente les clients utilisant la réplication de fichiers vers la migration native depuis Unity ou VNX, ou vers des migrations basées sur l’hôte, telles que Storage vMotion, pour les environnements virtualisés. Nous avons suivi une importation NFS Unity en direct lors de notre session, et le processus sera familier à quiconque a mis hors service une baie de stockage milieu de gamme de l’ère EMC : découverte de la source, appariement des systèmes de fichiers, copie en arrière-plan, puis une courte fenêtre de bascule pendant que le PowerStore adopte le comportement de l’ancien système. Avec des dizaines de milliers de systèmes Unity encore en service, selon les estimations de Dell, cette procédure d’importation restera très sollicitée.
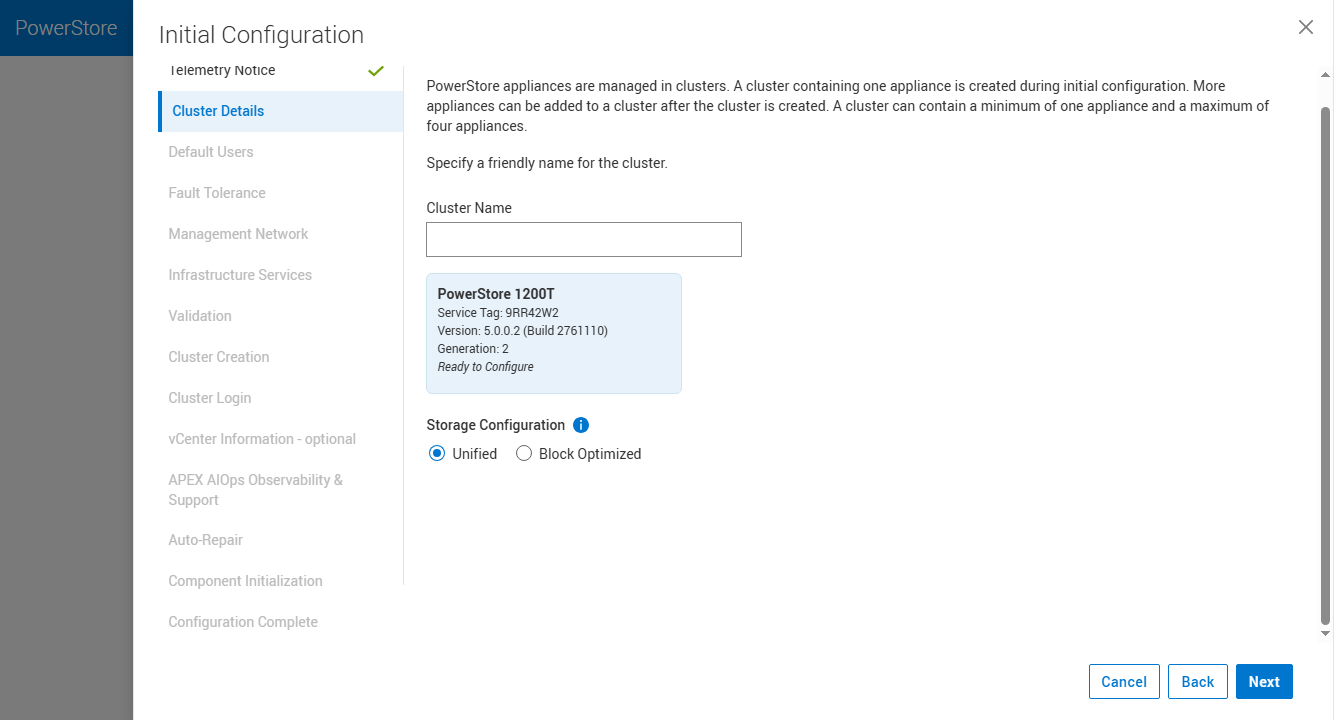
La configuration initiale de la Gen 2 pose toujours la question : Unifiée ou optimisée par blocs.
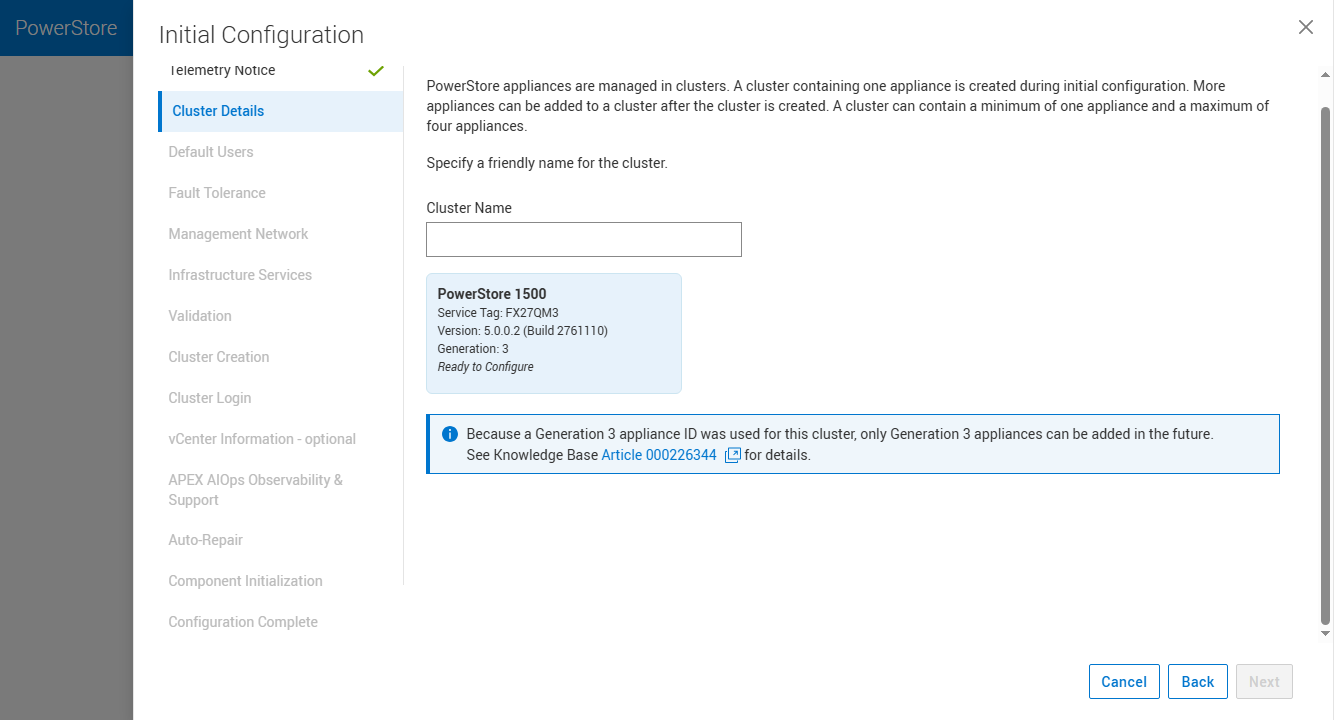
Sur la Gen 3, le choix disparaît : unification par défaut, avec des ressources allouées dynamiquement.
Sur les systèmes de génération 1 et 2, le déploiement commence par un choix : mode unifié ou optimisé pour les blocs. Choisir le mode unifié alloue statiquement une portion de processeur et de mémoire au conteneur NAS, que le fichier soit utilisé ou non. Autrement dit, les charges de travail liées aux blocs paient pour une capacité de fichiers qui peut rester inactive. Sur le système de génération 3, ce choix disparaît. Chaque appliance est déployée en mode unifié, et l’allocation dynamique des cœurs répartit les ressources entre les services de fichiers et de blocs à la demande. Les fichiers obtiennent les ressources dont ils ont réellement besoin, et non celles qu’un assistant pourrait estimer, tandis que les blocs récupèrent le reste. La réplication Metro est également compatible avec les deux générations : inverser le rôle préféré d’une paire de volumes Metro actifs-actifs entre une appliance de génération 3 et une appliance de génération 2 se fait en un seul clic, et la commutation est effectuée en moins d’une seconde.
TLC ou QLC : le stockage adapté à la charge de travail
Tous les modèles de 3e génération (1500, 5500 et 9500) acceptent les disques E3.S TLC ou QLC, sans distinction de gamme ni de performances, selon Dell. Les suffixes T et Q, utilisés auparavant pour segmenter la gamme, disparaissent avec la 3e génération : le modèle définit la plateforme et le type de disque dépend de vos besoins.
Le logiciel qui rend cela possible est le traitement autonome du chemin de données dans OS 5.0, qui applique une intelligence par E/S au placement et au désassemblage afin que la mémoire QLC haute capacité puisse offrir des performances optimales. En interne, les écritures sont effectuées dans la DRAM, répliquées entre les nœuds via l'interconnexion RDMA plutôt que par le biais du processeur comme pour les générations précédentes, et confirmées à l'hôte sans intervention sur les disques. Lors du désassemblage, le système agrège les données réduites en écritures pleine bande vers le système de stockage, ce qui limite l'amplification d'écriture, une propriété essentielle pour la durabilité de la mémoire QLC. Dell attribue à ce chemin de données repensé des vitesses de lecture jusqu'à deux fois plus rapides, en cohérence avec le matériel sous-jacent.
Les capacités disponibles sont de 3.84 To, 7.68 To et 15.36 To en TLC, ainsi que 30.72 To en QLC. En occupant les 40 baies avec des disques QLC, Dell annonce une capacité effective de 5.8 Po en 3U, un chiffre qui tient compte de la réduction maximale de 6:1. Dell a également simplifié l'accès à la technologie QLC : un système 1500 de 3e génération est proposé avec sept disques QLC de 30.72 To, contre onze minimum pour la génération précédente. Depuis l'arrivée du PowerStore 5200Q, qui a démocratisé la technologie QLC, nous avons suivi l'évolution de la stratégie de Dell en matière de QLC. Avec la 3e génération, le choix entre QLC et TLC se résume désormais à un coût par gigaoctet et à la densité, et non plus à un niveau de performance.
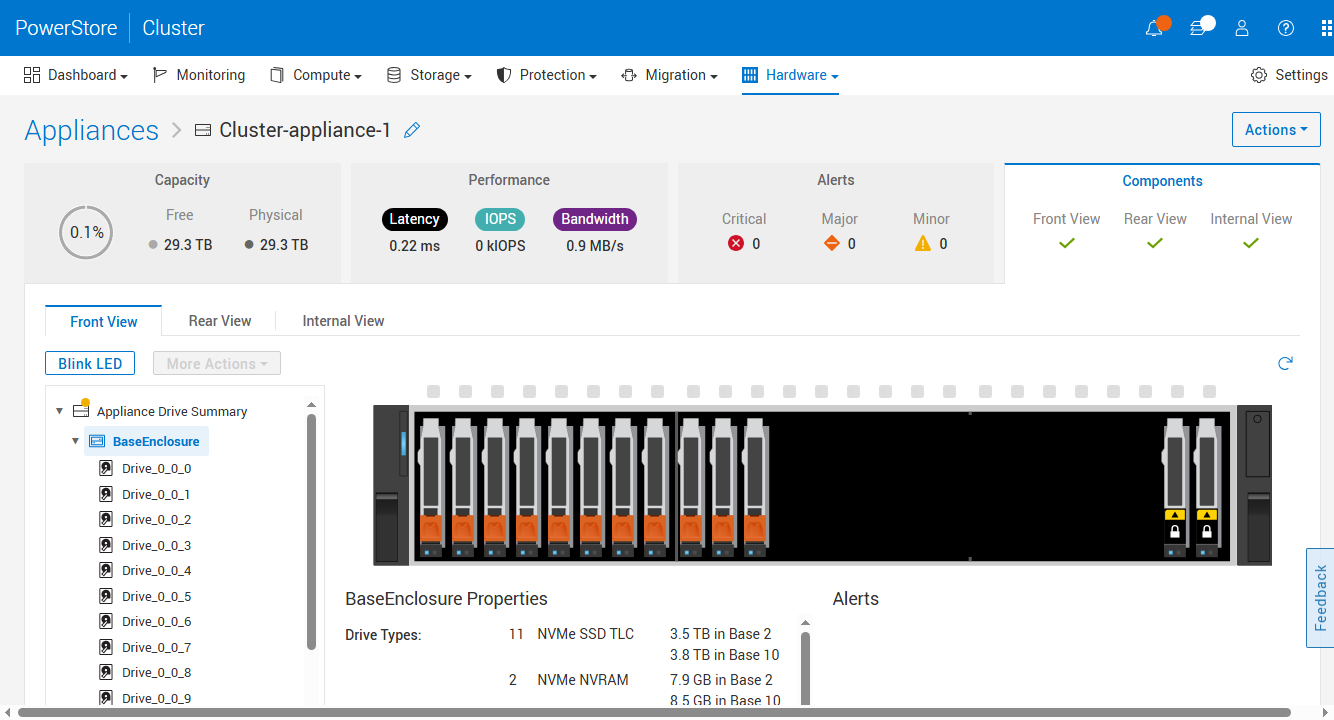
Sur la Gen 2, les baies avant sont réservées aux disques de cache NVRAM.
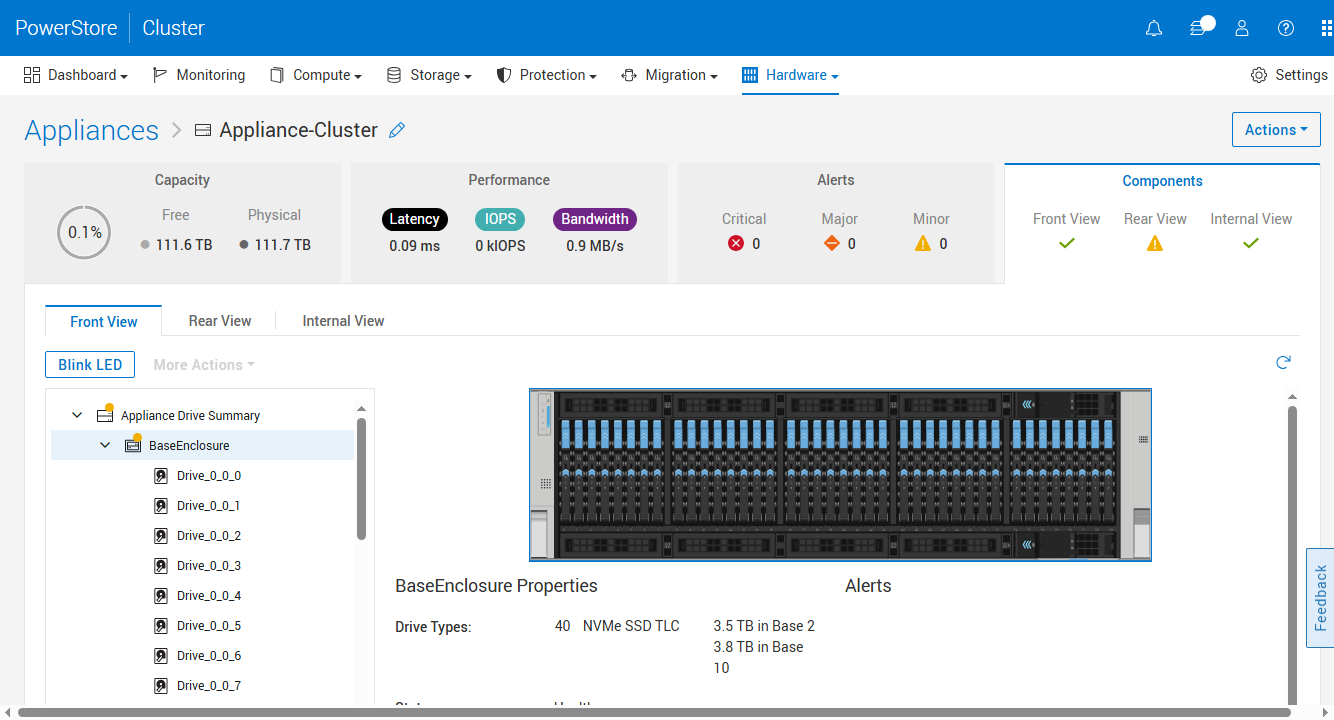
Sur la Gen 3, les 40 baies contiennent des données ; la persistance du cache a été déplacée vers la mémoire persistante définie par logiciel.
Efficacité et garantie 6:1
La troisième génération (Gen 3) a modifié la géométrie du disque : la taille des pages est passée de 4 Ko sur les générations précédentes à 8 Ko. Cela divise par deux la quantité de métadonnées que le système doit gérer par téraoctet, ce qui libère de la capacité et de la marge de traitement pour les charges de travail des utilisateurs. Cependant, prise isolément, cette modification constituerait un recul pour la déduplication, car deux blocs de 4 Ko qui étaient auparavant dédupliqués indépendamment pourraient désormais être répartis sur différentes pages de 8 Ko. La solution proposée par OS 5.0 est la déduplication non alignée. Au lieu de se limiter à la correspondance des pages aux limites de 8 Ko, le système peut identifier les blocs de 8 Ko dupliqués qui chevauchent les limites de pages et les réduire malgré tout. Cela nécessite une puissance de traitement accrue, un type de tâche pour lequel le matériel de la Gen 3 dispose de cycles et de puces de déchargement plus récentes. Des déchargements de compression améliorés complètent le processus de réduction des données. Ce changement de géométrie est transparent pour les hôtes et les applications ; aucune reconfiguration n'est nécessaire côté initiateur.
C'est ce processus qui sous-tend le taux de réduction des données (DR) annoncé. Dell a augmenté sa garantie de réduction des données de 5:1 à 6:1 avec cette plateforme, et une condition accompagne ce taux : la garantie 6:1 s'applique aux baies de 3e génération initialement installées avec l'OS 5.0, sur les données réductibles. Les ingénieurs de Dell ont été très clairs avec nous sur le fonctionnement : si un client éligible n'atteint pas un taux de 6:1 sur ses données réductibles, Dell compense en fournissant des disques supplémentaires. L'entreprise attribue ces résultats à la combinaison de plusieurs facteurs : les nouvelles générations de déchargement QAT, des processeurs plus rapides, les cartes RDMA qui déchargent les processeurs des communications inter-nœuds, un striping de données optimisé et des années de télémétrie du parc de baies grâce à Dell AIOps (anciennement CloudIQ), qui ont permis d'identifier les points faibles des algorithmes de réduction et d'optimiser les économies potentielles.
Dell a fourni deux captures d'écran du tableau de bord de capacité d'un cluster faiblement chargé (1.4 % de la capacité physique utilisée) afin d'illustrer l'affichage de ces données dans PowerStore Manager. Le panneau « Économies de données » affiche un taux de récupération des données (DRR) global pour l'ensemble des données écrites, ainsi qu'un DRR réductible distinct qui exclut les données que la baie a classées comme non réductibles. La portion non réductible est indiquée en Go. Dans la première capture, 2.5 To de données logiques occupent 359 Go d'espace physique, soit un DRR global de 7.2:1 et un DRR de 11.7:1 pour la portion réductible.
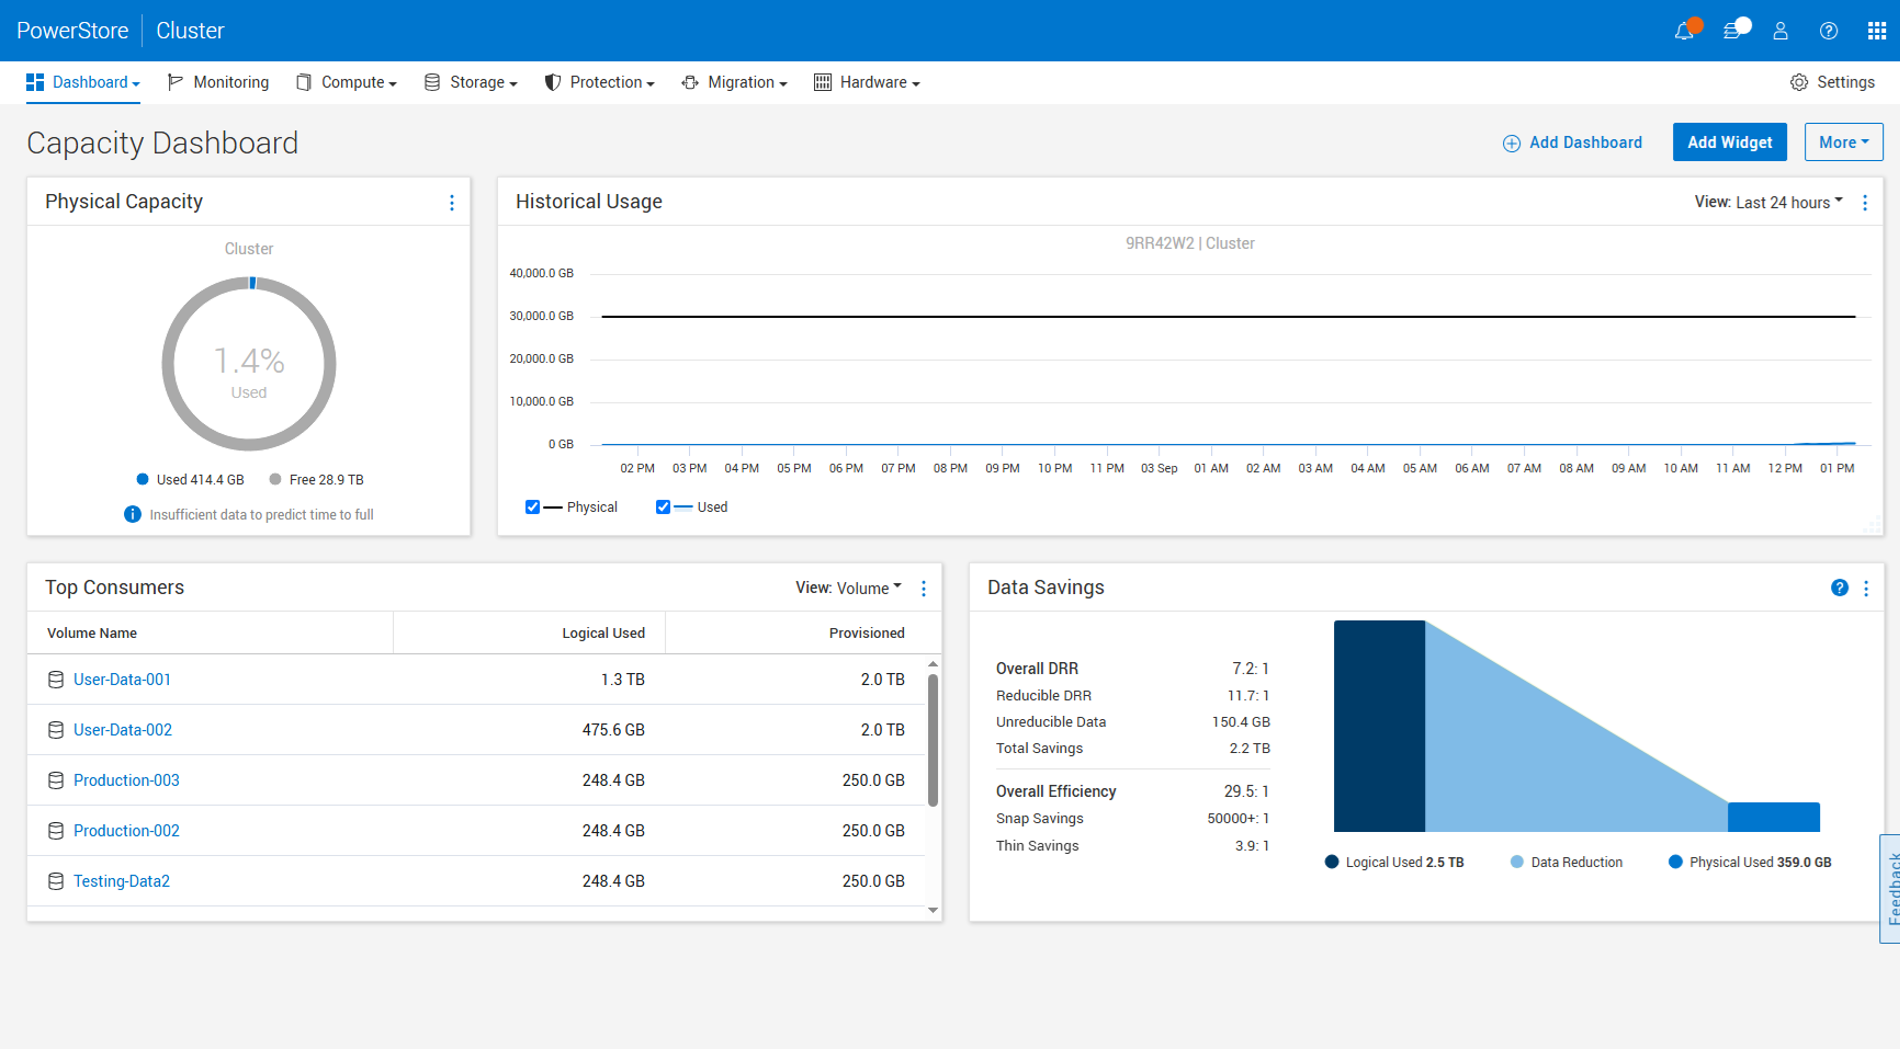
Tableau de bord de capacité Dell PowerStore : DRR global de 7.2:1 et DRR réductible de 11.7:1 sur 2.5 To de données logiques (capture fournie par Dell).
La seconde capture, avec davantage de données écrites sur les mêmes volumes, affiche 2.7 To logiques sur 376.4 Go physiques, soit un ratio global de 7.4:1 et un ratio de réduction de 12.3:1. Le tableau de bord intègre également les gains réalisés grâce aux snapshots et au provisionnement fin dans un indicateur d'efficacité global (29.5:1 et 28.2:1 ici). Ce dernier chiffre est à exclure de toute discussion sur un ratio de 6:1, car la garantie se limite à la réduction des données réductibles. Ces captures proviennent d'un jeu de données Dell ; elles servent donc à illustrer le fonctionnement du rapport. La réduction obtenue pour une charge de travail de production donnée est une question distincte.
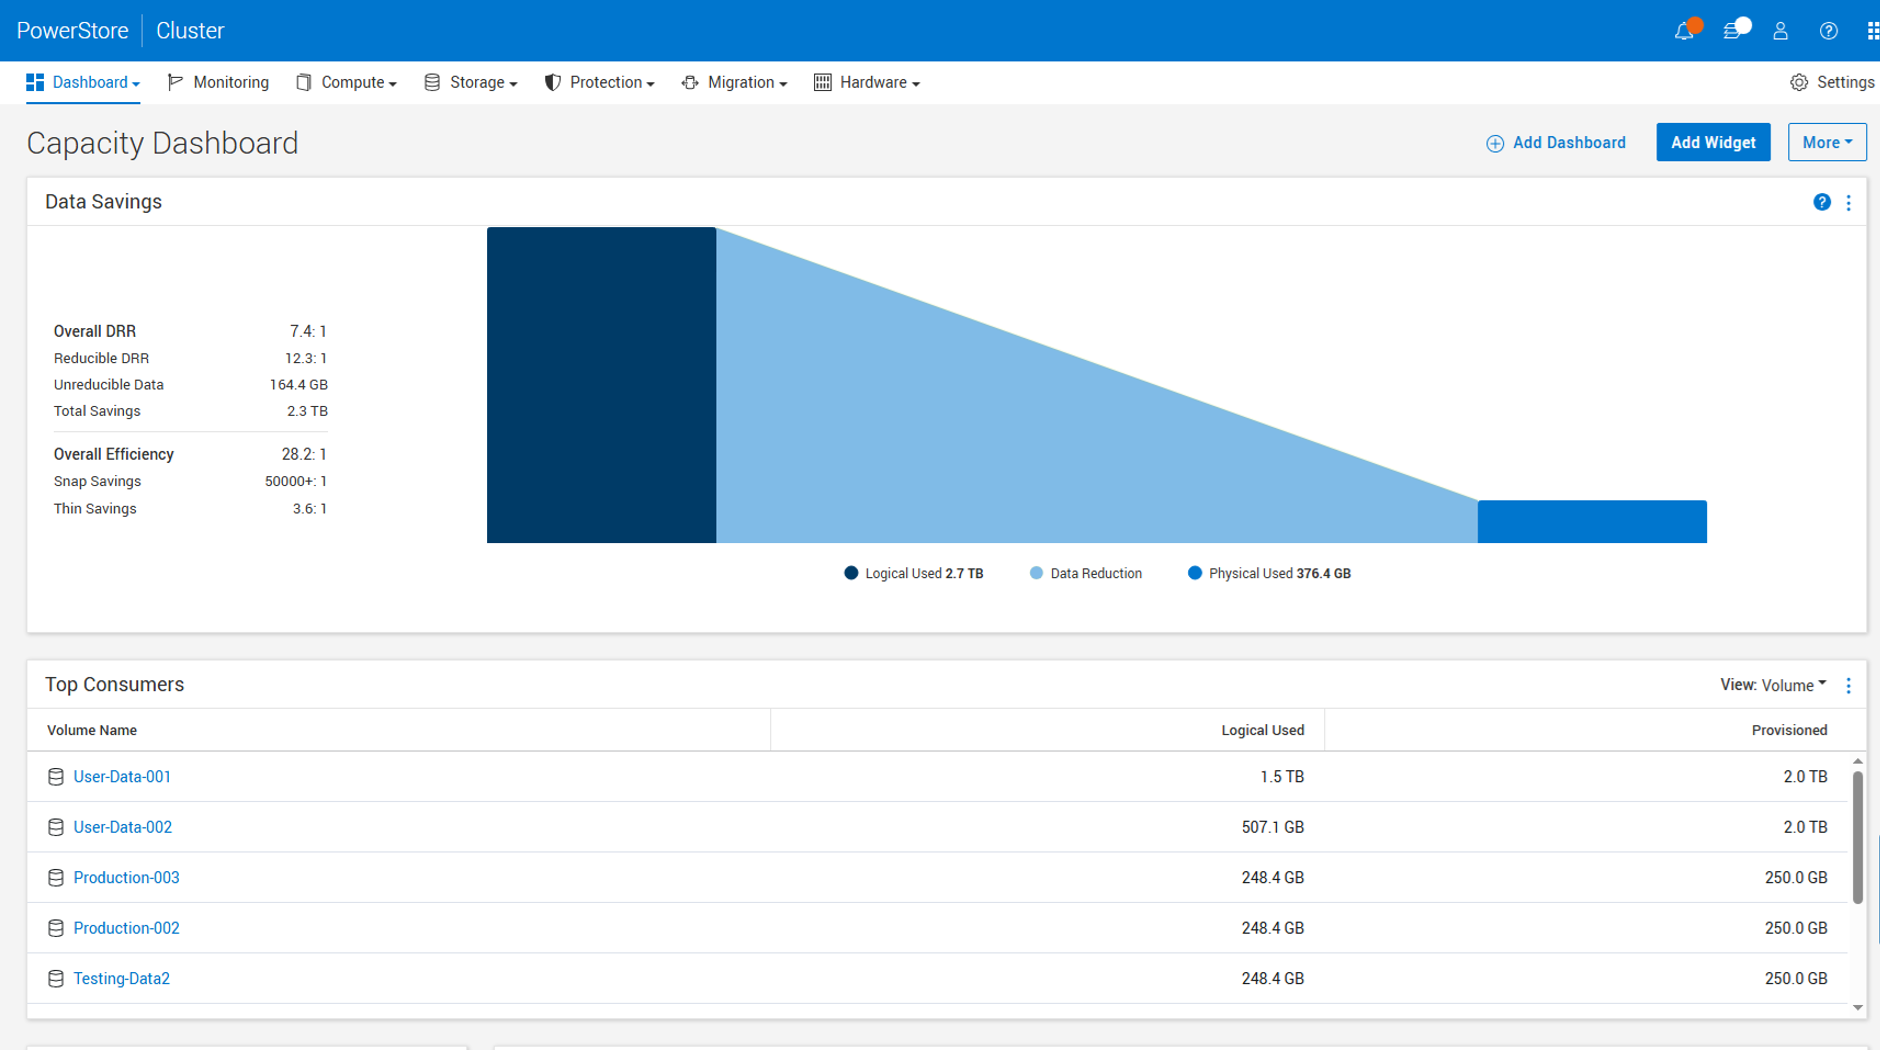
Le panneau « Économies de données » affiche un ratio global de réduction des pertes de données (DRR) de 7.4:1, avec les économies réalisées grâce aux instantanés et aux données légères, pour un chiffre d'efficacité global de 28.2:1 (capture fournie par Dell).
NAS, Nutanix et l'histoire du stockage externe
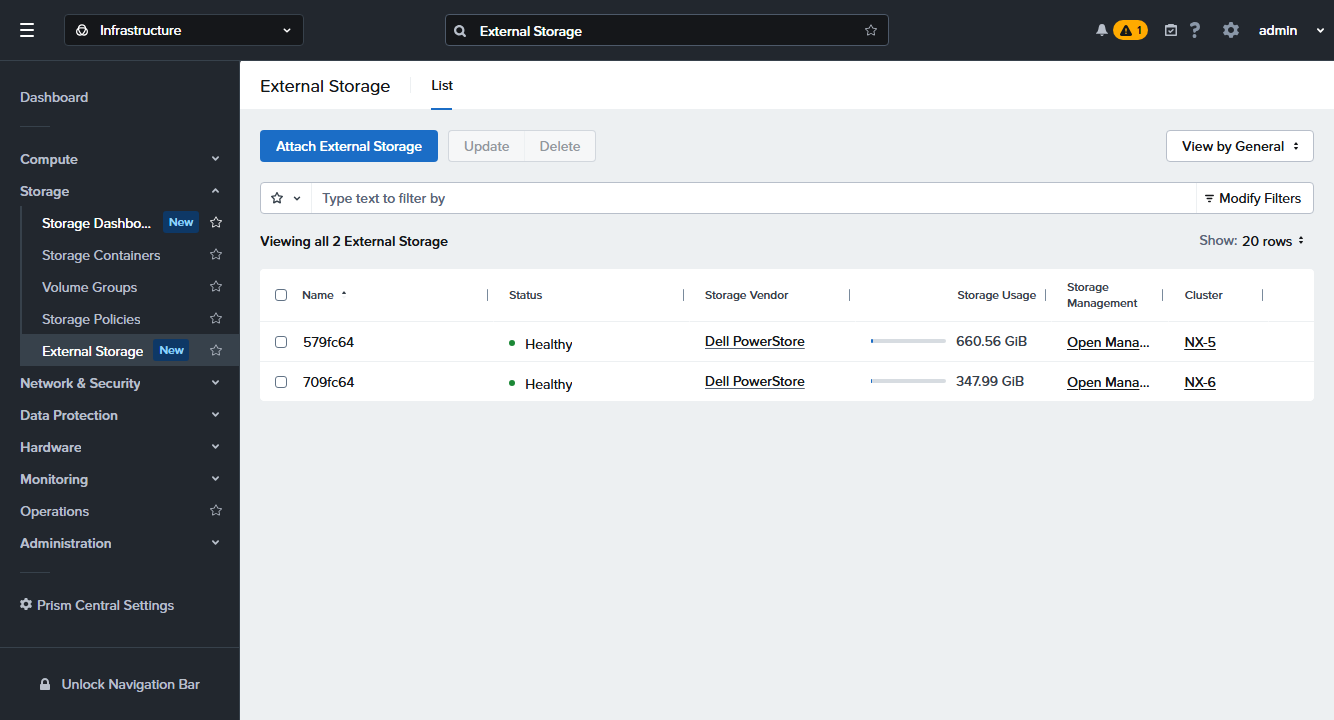
Prism Central utilise PowerStore comme stockage externe pour les clusters AHV.
Suite au partenariat ayant permis l'intégration de PowerStore à Nutanix NCI 7.6 en tant que stockage flash externe pour AHV , la version 5.0 du système d'exploitation renforce l'intégration de PowerStore Manager. Nutanix construit son stockage à partir de nombreux volumes, à l'instar de VMware qui décompose les machines virtuelles en fichiers ; quelques centaines de machines virtuelles sur AHV peuvent ainsi représenter jusqu'à 4 000 volumes sur la baie. Avant la version 5.0, ces volumes apparaissaient dans la vue générale des volumes, masquant toutes les autres informations. Désormais, lorsqu'un cluster Nutanix est connecté, PowerStore Manager ajoute un onglet « Volumes gérés en externe » (et un onglet « Hôtes gérés en externe » correspondant) qui isole les objets Nutanix dans une vue dédiée, chacun étant associé à un type d'application Nutanix. Les administrateurs de stockage retrouvent ainsi leur liste de volumes, et cet onglet est tout simplement absent des systèmes sur lesquels Nutanix n'est pas connecté.
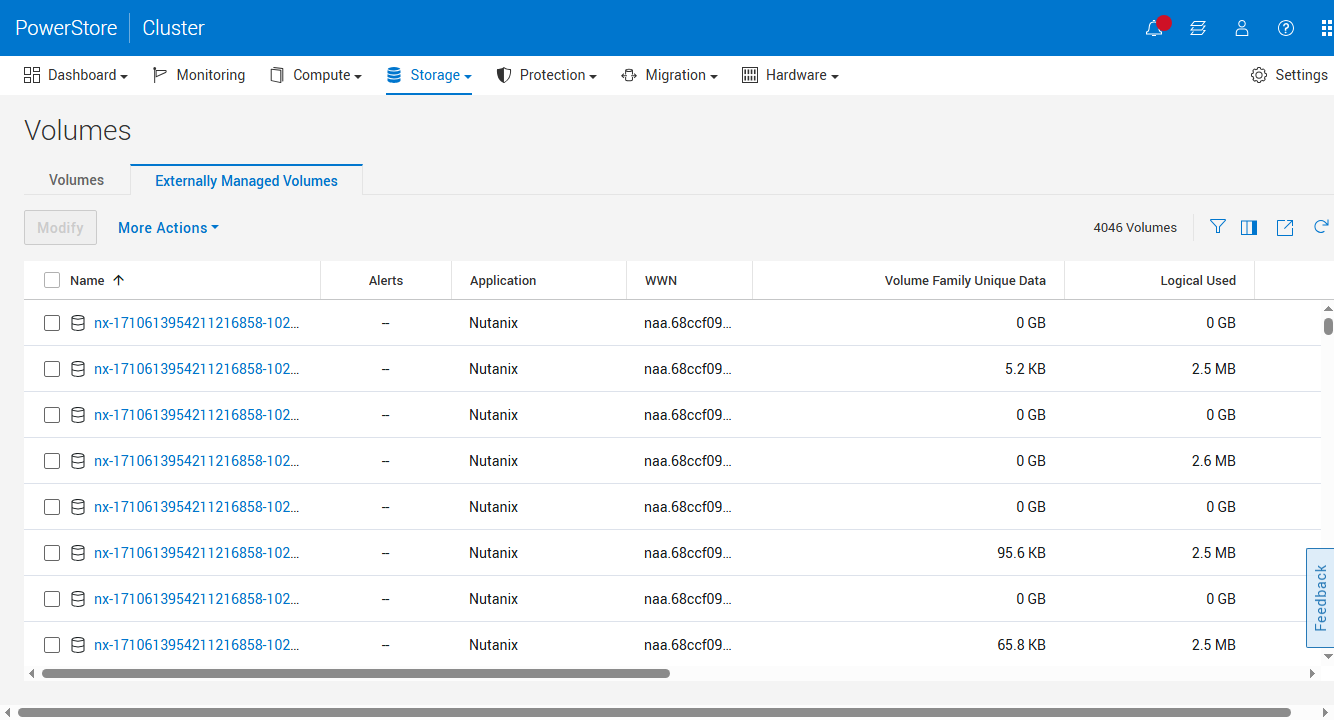
L'onglet « Volumes gérés en externe » permet de masquer des milliers de volumes créés par Nutanix hors de la vue principale.
L'intégration de PowerStore s'effectue depuis Prism Central : sélectionnez Dell PowerStore comme fournisseur de stockage externe, configurez-le pour qu'il pointe vers PowerStore Manager, et l'intégration gère la création et le mappage des volumes côté Nutanix. Pour les entreprises qui diversifient leur stratégie d'hyperviseur, la baie sous-jacente reste inchangée, tandis que la plateforme d'hyperviseur reste personnalisable.
Les améliorations de mobilité apportées à PowerStoreOS 5.0 concernent également OpenShift. PowerStoreOS 5.0 intègre le déchargement XCOPY avec le kit de migration pour la virtualisation de Red Hat. Ainsi, lors des migrations de machines virtuelles, la copie est effectuée directement sur la baie de stockage au lieu de transiter par l'hôte via iSCSI ou Fibre Channel, y compris pour les machines virtuelles multi-disques. Pour les clients migrant leurs machines virtuelles vers KubeVirt, cette intégration est parfaitement cohérente avec la présentation de la plateforme d'automatisation plus loin dans cet article : le trafic de migration n'est jamais pris en charge par l'hôte.
Un regard plus attentif sur la performance
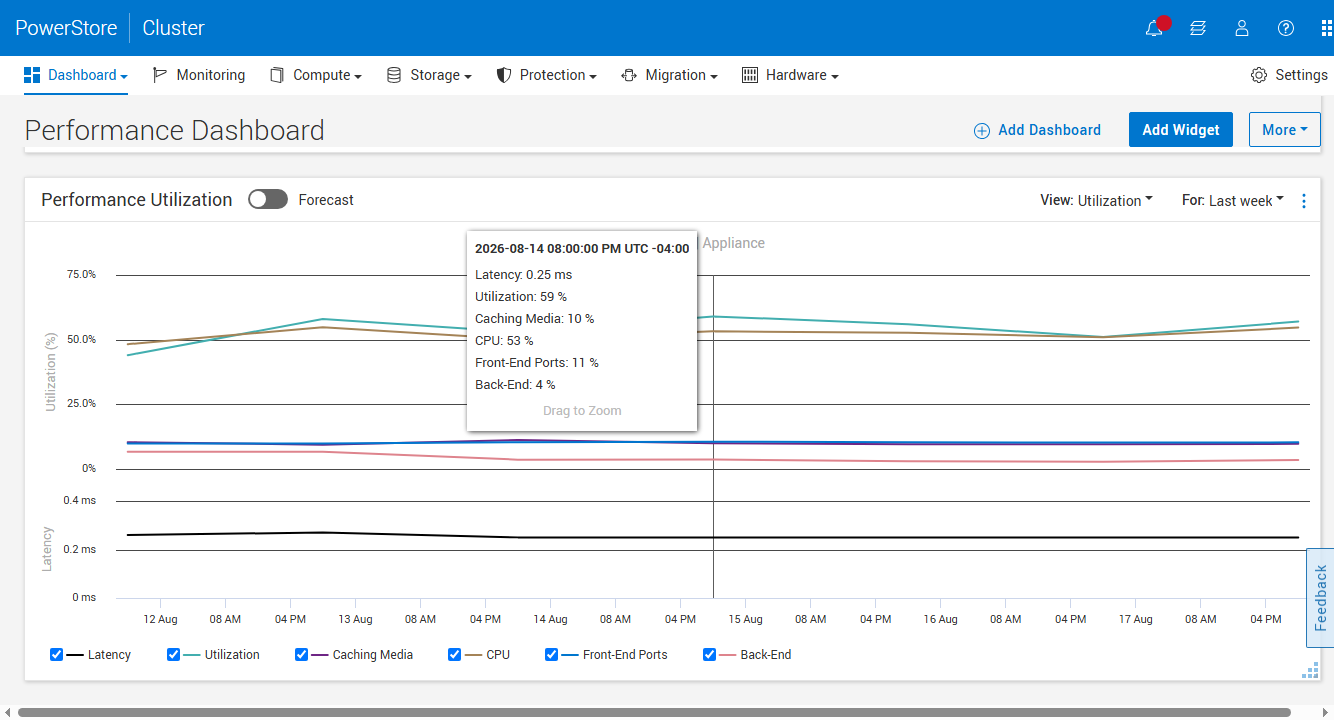
Utilisation décomposée : CPU, supports de cache, ports frontaux et back-end en un coup d’œil.
La version 5.0 du système d'exploitation propose de nouveaux widgets pour le tableau de bord des performances, facilitant la visualisation de la marge de manœuvre du système. L'outil d'analyse des performances décompose la charge du système en ses composantes, rendant ainsi le taux d'utilisation parfaitement clair : survolez un point du graphique pour afficher la part allouée au processeur, aux supports de cache, aux ports frontaux et aux disques de stockage, ainsi que la latence. Ce widget affiche également les IOPS soutenues. Après environ deux semaines de données historiques, une option de prévision permet d'afficher les projections d'utilisation et de latence avec des intervalles de confiance, jusqu'à trois mois dans nos captures d'écran.
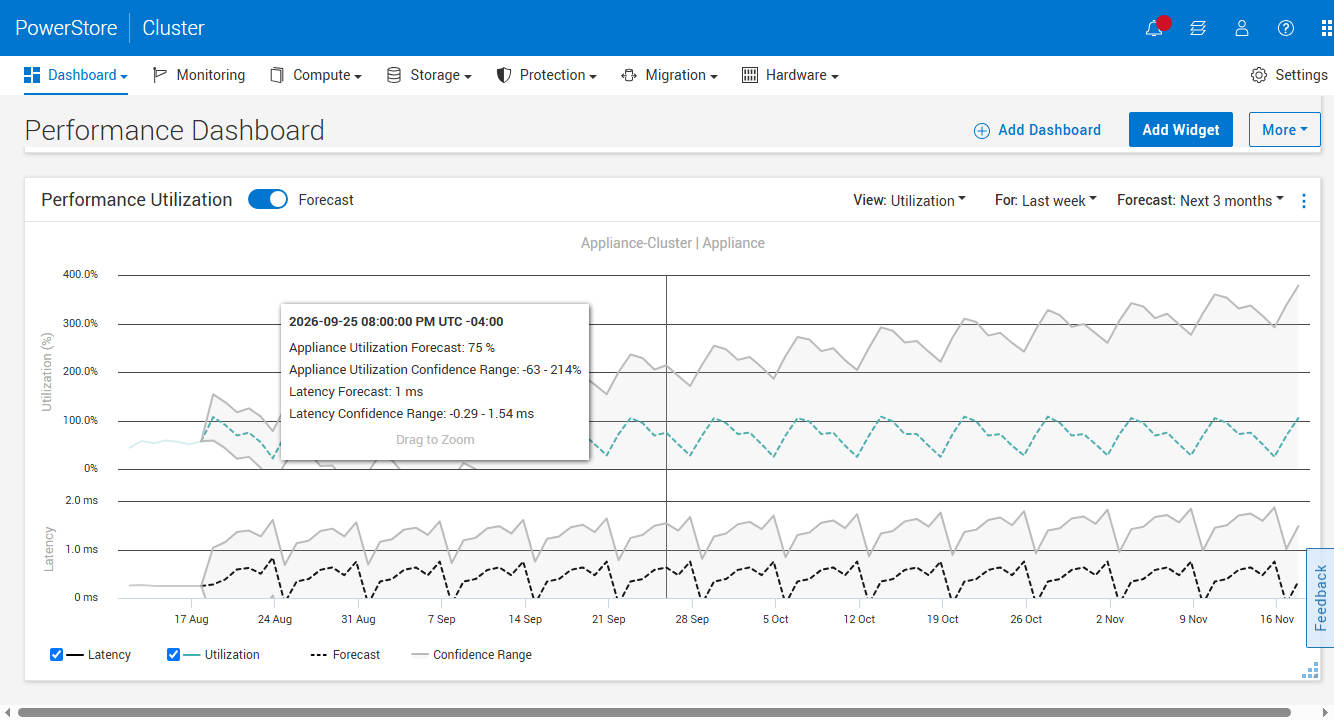
Les prévisions projettent l'utilisation et la latence sur trois mois, avec des intervalles de confiance.
La détection d'anomalies a été intégrée au niveau des appliances dans PowerStoreOS 4.2. La version 5.0 y ajoute son intégration au tableau de bord, avec un widget dédié affichant six indicateurs (bande passante, IOPS totales, de lecture et d'écriture, latence et taille moyenne des E/S), la comparaison directe entre appliances et l'exportation des résultats. Le fonctionnement reste inchangé : après avoir établi une base de référence d'environ 72 heures d'historique, la baie analyse le comportement de chaque charge de travail et définit une plage de valeurs attendues en fonction de l'indicateur en temps réel, signalant les variations au lieu d'attendre le déclenchement d'un seuil statique. Les captures d'écran sont éloquentes : la bande passante fluctue dans une enveloppe grise représentant la saisonnalité historique, l'infobulle indiquant la valeur observée, la plage attendue et un verdict d'anomalie explicite.
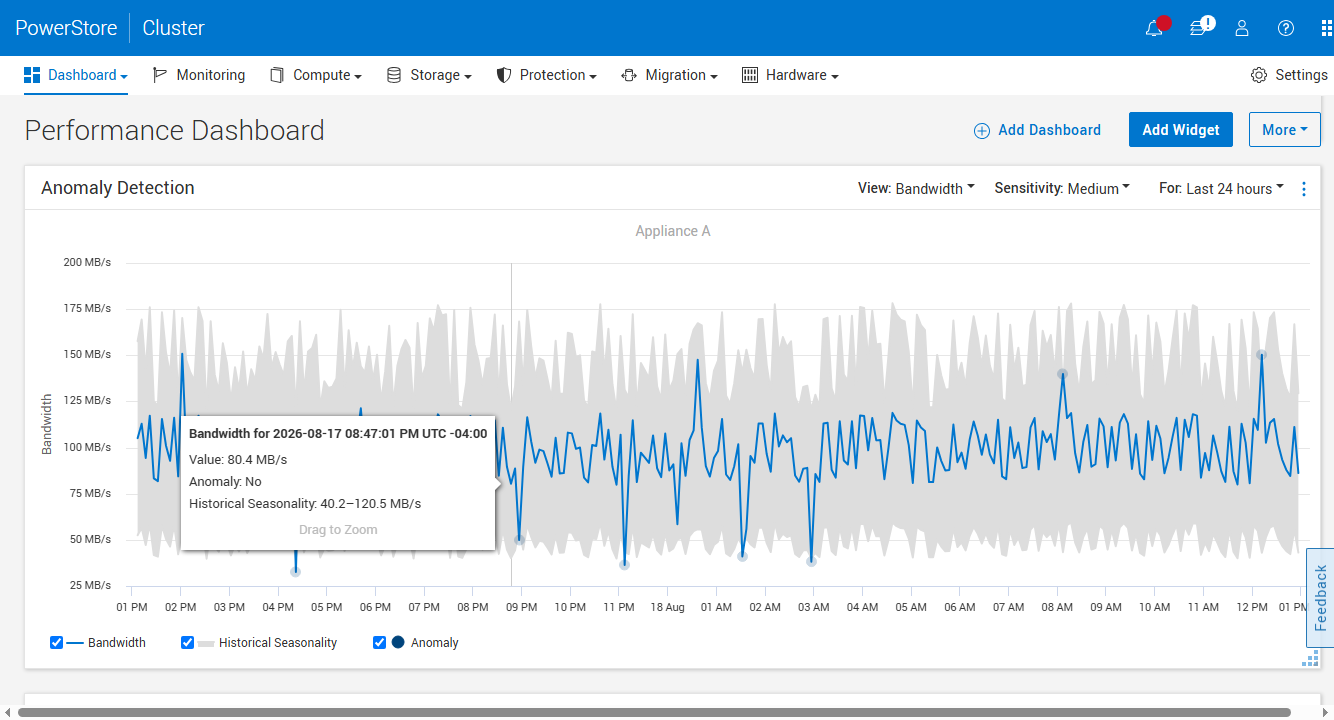
La détection d'anomalies met en évidence la saisonnalité attendue de la mesure en temps réel et signale les écarts.
La marge de manœuvre s'accroît également dans le tableau des limites. La version 5.0 augmente la limite de clones par famille de volumes de 256 à 1 000 (modèles de 2e génération supérieurs à 500 et tous les modèles de 3e génération, automatiquement lors de la mise à niveau), double le nombre de mappages volume-hôte NVMe à 32 000 sur les modèles haut de gamme 9XXX, porte le nombre d'interfaces serveur NAS à 1 000 et le nombre de systèmes de fichiers à 14 000 sur les systèmes de 2e et 3e génération les plus importants, et ajoute des notifications de limite de fichiers à 80, 90 et 99 % afin d'éviter toute surprise liée à l'atteinte de la limite.
La même télémétrie au niveau des E/S sous-jacente à ces vues constitue la base que Dell a mise en place pour la détection en ligne des ransomwares sur la baie elle-même, une fonctionnalité que l'entreprise annonce comme étant bientôt disponible.
Cyber-résilience : MPA, Dell Cyber Detect et clés
Le travail de sécurité dans la version 5.0 se divise en trois axes : le renforcement des compétences humaines, l’analyse des données et la gestion des clés.
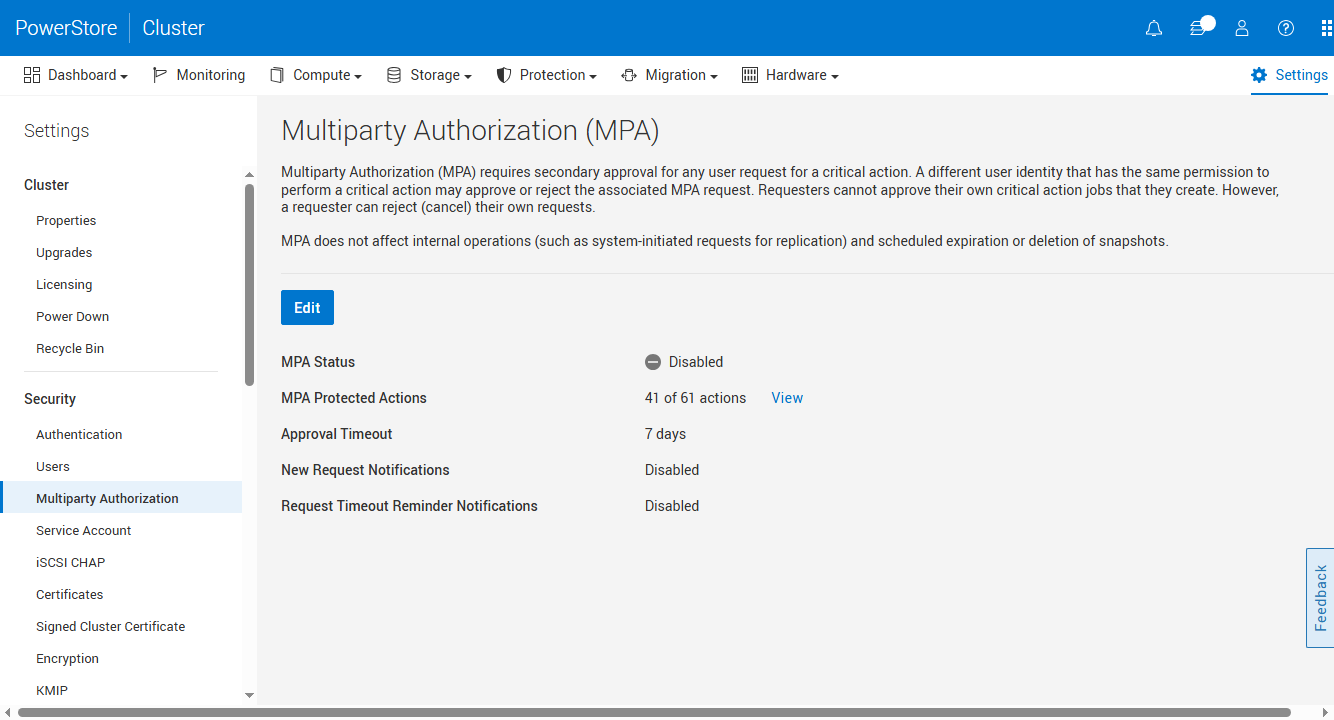
MPA dans PowerStoreOS 5.0 : les actions protégées sont désormais choisies et non plus imposées.
L'autorisation multipartite, introduite dans une version précédente, fonctionnait comme une option tout ou rien : activée, elle nécessitait l'approbation d'un second administrateur pour toute action destructive sur le cluster. La version 5.0 du système d'exploitation offre une gestion plus fine. Les administrateurs peuvent désormais choisir parmi 61 actions protégées, réparties dans les catégories calcul, stockage, protection, système, matériel et paramètres (41 actions étant protégées par défaut), et personnaliser cette liste selon leurs besoins. Un environnement peut exiger une approbation pour chaque suppression de snapshot, tout en autorisant les modifications des politiques de protection ; un autre peut souhaiter une double vérification pour les suppressions d'utilisateurs, mais pas pour les modifications des partages SMB.
Les délais d'approbation sont désormais configurables de trois à sept jours au lieu d'être fixes à sept. Les notifications et rappels par e-mail évitent que les demandes ne restent bloquées dans la file d'attente, et la configuration s'applique à l'ensemble du cluster, automatiquement lors de l'ajout d'un nouvel appareil. Le flux d'approbation lui-même est protégé par MPA : toute modification de la liste des actions protégées génère une demande qui doit être approuvée par un second administrateur, et l'historique des modifications enregistre l'auteur de la demande et l'auteur de l'approbation. L'ensemble des données est accessible via REST, permettant ainsi à un fournisseur de services disposant de plusieurs dizaines de baies de déployer une configuration MPA standardisée pour l'ensemble de son parc.
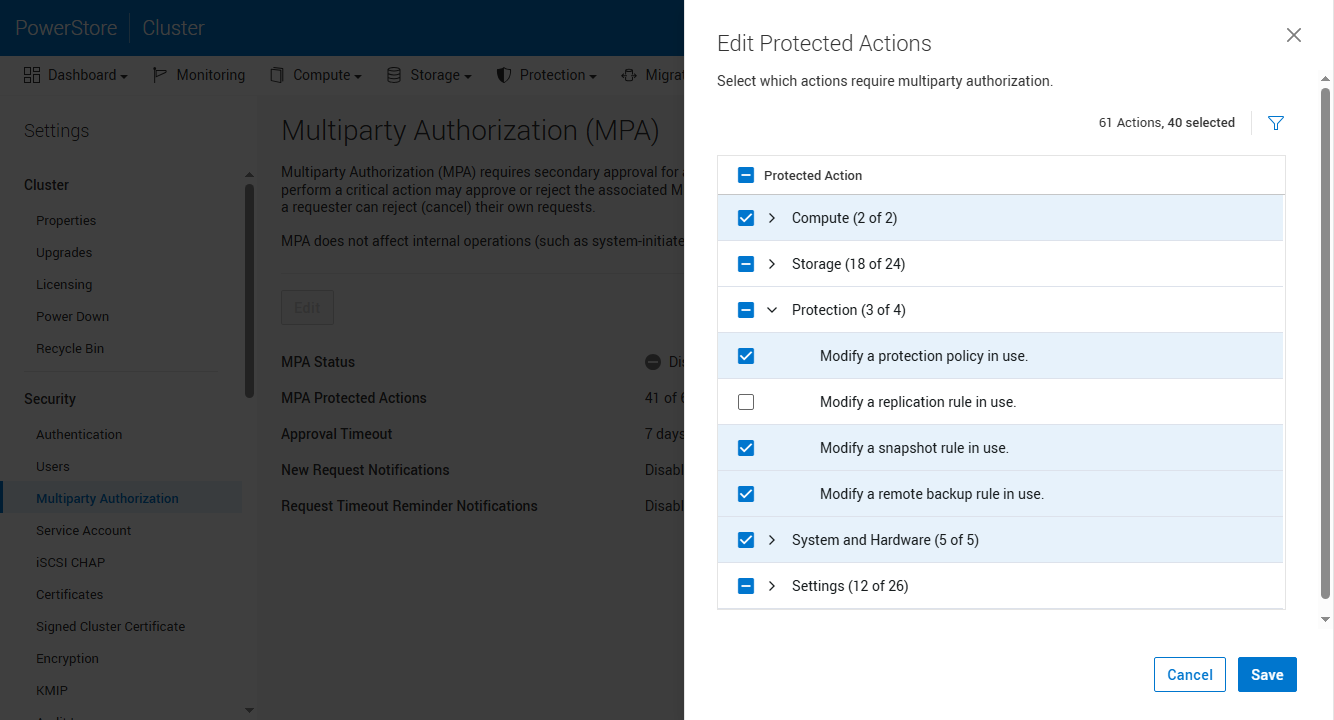
Granularité par catégorie pour le calcul, le stockage, la protection, le système et les paramètres.
Dell Cyber Detect est la technologie CyberSense d'Index Engines, intégrée à PowerStore.
Dell Cyber Detect intègre les analyses CyberSense d'Index Engines, une solution intégrée fonctionnant en parallèle de la baie de stockage plutôt que dans le système d'exploitation 5.0. Il s'agit du même moteur d'analyse de contenu complet que celui utilisé par PowerProtect. Connecté à PowerStore, il analyse les snapshots à la recherche d'empreintes statistiques de corruption et d'événements de chiffrement. Les politiques sont configurées via un assistant qui se connecte à la baie, sélectionne les hôtes de production et planifie les analyses via iSCSI ou FC. Les administrateurs obtiennent ainsi un catalogue de snapshots vérifiés et sains, permettant une restauration après une attaque à partir d'une copie saine. Ce système est associé aux snapshots sécurisés de PowerStore, qui ne peuvent être supprimés avant l'expiration de leur période de conservation, même par un administrateur. Par conséquent, les copies saines identifiées par Cyber Detect sont également celles qu'un attaquant ne peut pas supprimer. Grâce à l'association de Cyber Detect pour l'analyse des données, de la surveillance des ransomwares par AIOps pour la télémétrie et de MPA pour le plan de contrôle, la protection contre les ransomwares couvre désormais le contenu, le comportement et l'étendue de l'attaque.
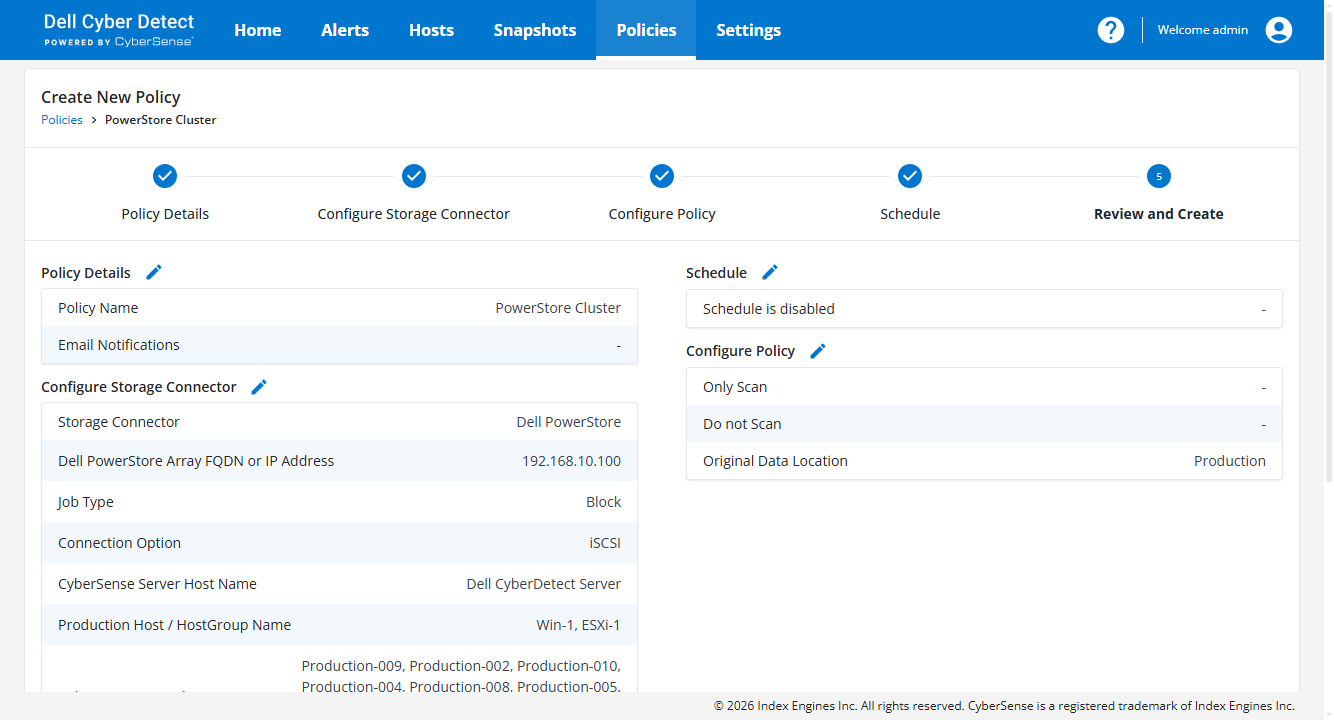
Une politique d'analyse Cyber Detect est examinée avant sa création : baie, hôtes, connexion et planification.
La troisième fonctionnalité répondait à une demande directe des clients, notamment des organismes proches du gouvernement : la rotation des clés de chiffrement des données au repos (D@RE) est désormais contrôlable par l’utilisateur. Alors que la gestion des clés était auparavant entièrement interne, la version 5.0 permet à un administrateur de générer un nouveau jeu de clés à la demande, selon son propre calendrier de conformité, et de télécharger le magasin de clés. Dell a décrit cela comme la première phase, la rotation planifiée étant prévue dans sa feuille de route. Le matériel de troisième génération ajoute deux couches supplémentaires : un firmware signé avec une cryptographie post-quantique, protégeant ainsi la plateforme contre les stratégies de « récolte immédiate, déchiffrement ultérieur », et un SDPM conforme à la norme FIPS 140-3, garantissant que les données mises en cache en attente de déchiffrement sont protégées selon la même norme que les données sur les disques.
Recommandations IA : de l’analyse à l’action
Depuis juillet, Dell AIOps (anciennement CloudIQ) et la plateforme d'automatisation Dell travaillent ensemble pour connecter les recommandations basées sur l'IA à l'optimisation automatisée, grâce à une intégration actuellement disponible de manière limitée.
Cette combinaison offre aux opérateurs un accès plus direct à l'action, grâce à la supervision humaine et à la technologie du jumeau numérique qui renforcent la confiance dans les propositions du système. Les utilisateurs passent d'une recommandation à une action automatisée au sein d'une interface unique, repensée par Dell comme une interface utilisateur générative : privilégiant le chat et minimaliste par défaut, elle permet aux utilisateurs de créer les tableaux, graphiques et vues dont ils ont besoin et de les épingler dans des espaces de travail personnalisés et permanents.
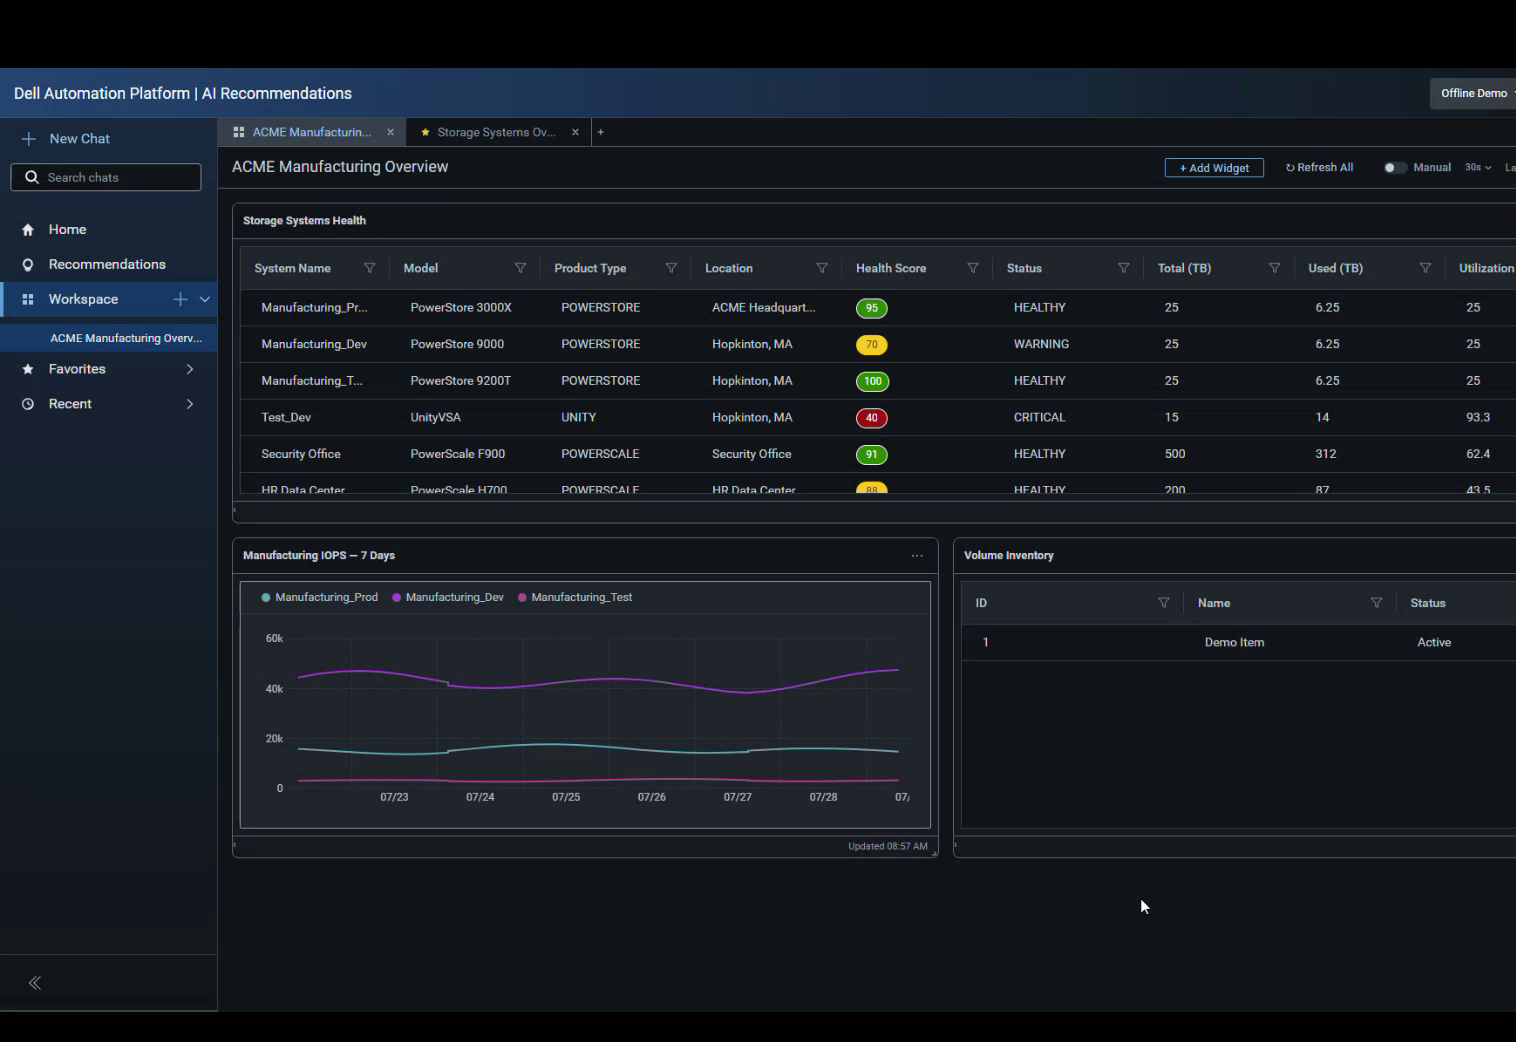
L'interface utilisateur générative dans son mode sombre de lancement : un espace de travail épinglé avec des widgets d'état de la flotte, d'IOPS et d'inventaire construits à partir du chat.
Au lancement, trois cas d'utilisation concrets sont proposés, dont deux spécifiques à PowerStore. L'optimisation continue de la capacité identifie le stockage récupérable, les volumes sans mappage hôte ni activité d'E/S récente, et guide l'administrateur de la recommandation à la récupération effective sans ouvrir PowerStore Manager. Les mises à jour système pour PowerStore permettent à un administrateur de définir une tolérance au niveau du code, des dates d'installation cibles, des tailles de lots et des contrôles d'intégrité pré-mise à niveau répétés, puis d'exécuter le plan de mise à jour depuis la même interface. En cas d'échec, un ticket de support est généré. Le troisième cas d'utilisation permet de faire évoluer les clusters Dell Private Cloud en identifiant les clusters VMware surdimensionnés et en consolidant les nœuds devenus inutiles, tout en conservant ceux nécessaires au cluster.
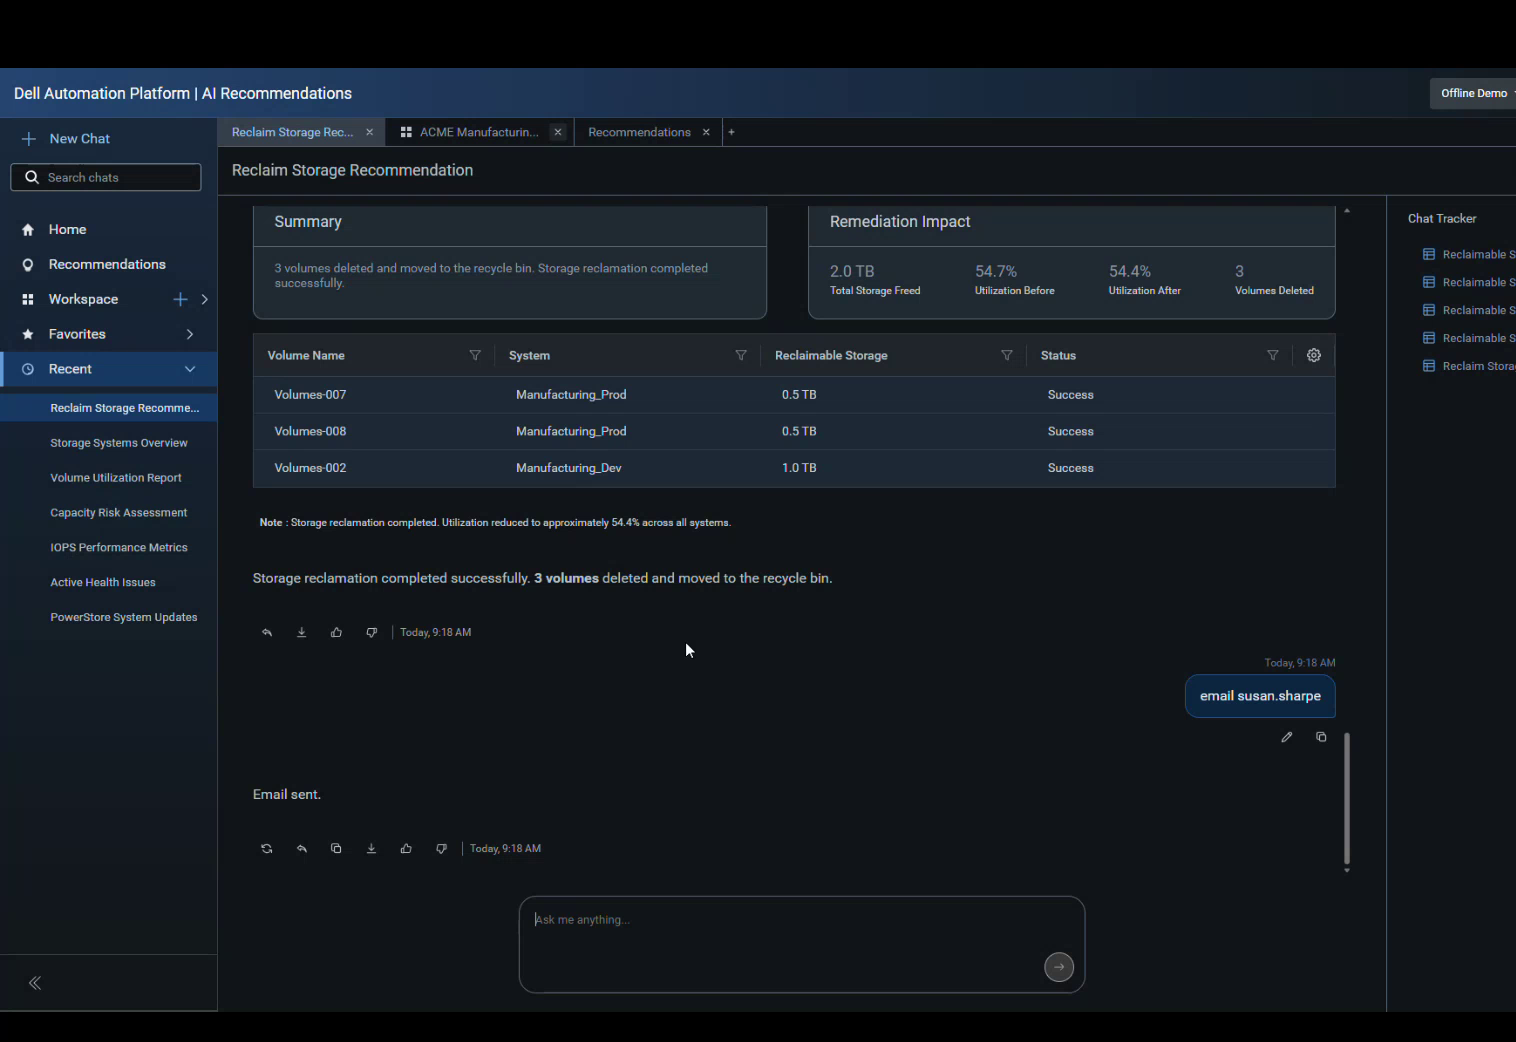
Optimisation continue de la capacité en action : 2.0 To libérés sur trois volumes, avec l'utilisation avant et après.
Deux choix de conception se distinguent. Premièrement, chaque action est soumise à une intervention humaine : le système présente son plan et son raisonnement, répond en langage clair à la question « Comment avez-vous formulé cette recommandation ? » et attend une approbation explicite. Un jumeau numérique de l’environnement client, disponible peu après le lancement initial, vérifiera les impacts en aval avant l’exécution des modifications. L’intégration du système de gestion des changements ServiceNow est en cours de développement, ce qui permettra de conditionner les approbations à un ticket. Deuxièmement, la licence reste inchangée : AI Recommendations est inclus dans AIOps, qui est fourni avec un contrat Dell ProSupport ou supérieur. La plupart des entreprises clientes disposant d’un PowerStore bénéficient donc de cette fonctionnalité.
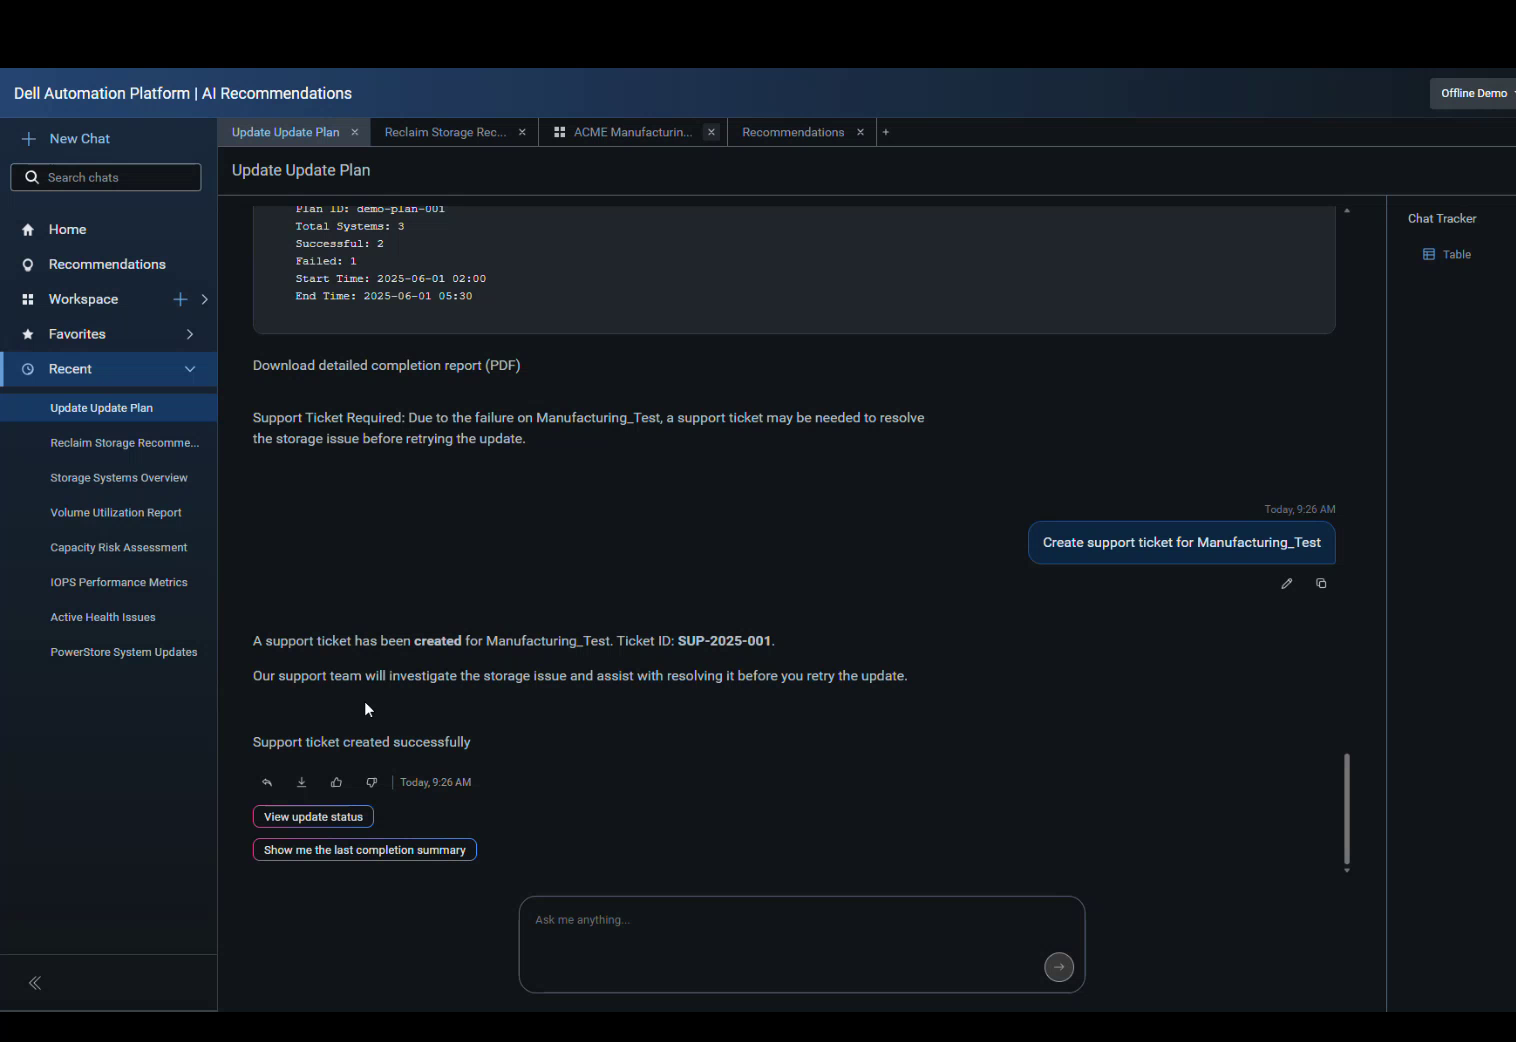
Intervention humaine de bout en bout : un plan de mise à jour avec une seule défaillance et le ticket d’assistance créé à partir de la même conversation.
Cloud privé, plateforme d'automatisation et MCP
Sous la couche de recommandations IA se trouve l'infrastructure qui déploie et exécute le cloud privé. Grâce à l'orchestrateur Dell Automation Platform, un administrateur sélectionne un modèle, charge une configuration JSON (ou renseigne les paramètres manuellement) et observe un graphique d'exécution parcourir le déploiement complet de l'environnement. Cela inclut la validation du matériel PowerStore, la préparation des ressources de calcul et du réseau, ainsi que l'installation de l'hyperviseur. Les étapes de stockage sont directement intégrées au flux de travail, de la connexion des volumes PowerStore aux adaptateurs VMkernel via iSCSI à l'installation des pilotes CSI lorsque Kubernetes est utilisé. Le menu des hyperviseurs couvre VMware, Red Hat, Nutanix et Microsoft Azure Local, et les extensions Dell Private Cloud s'installent dans la console dédiée de chaque plateforme : vSphere Client, console web OpenShift, Prism ou le portail Azure. Ainsi, la gestion du cycle de vie des machines virtuelles et des conteneurs s'effectue au quotidien avec les outils déjà utilisés par les équipes. Dell peut boucler la boucle en déployant une machine virtuelle Windows sur KubeVirt sur OpenShift via cette même extension, centralisant ainsi les opérations sur les conteneurs et les machines virtuelles.
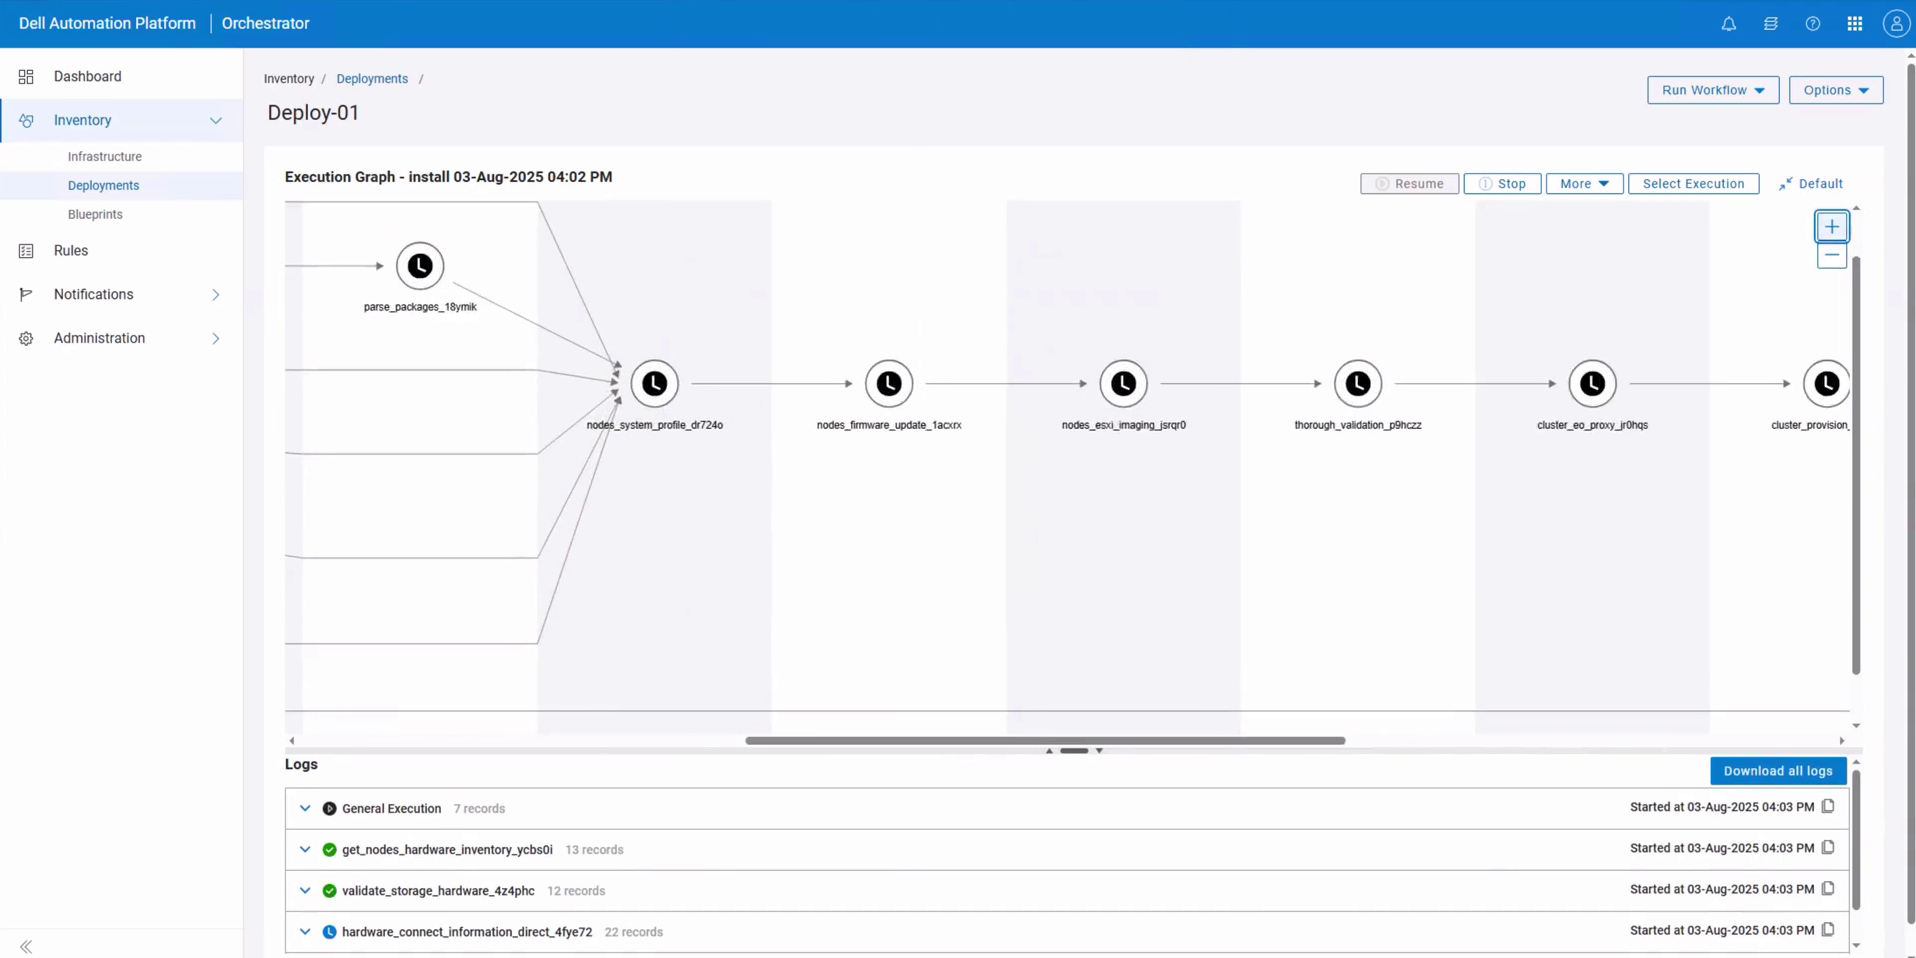
Le graphe d'exécution de l'orchestrateur parcourt étape par étape un déploiement VMware basé sur PowerStore, avec des journaux pour chaque étape.
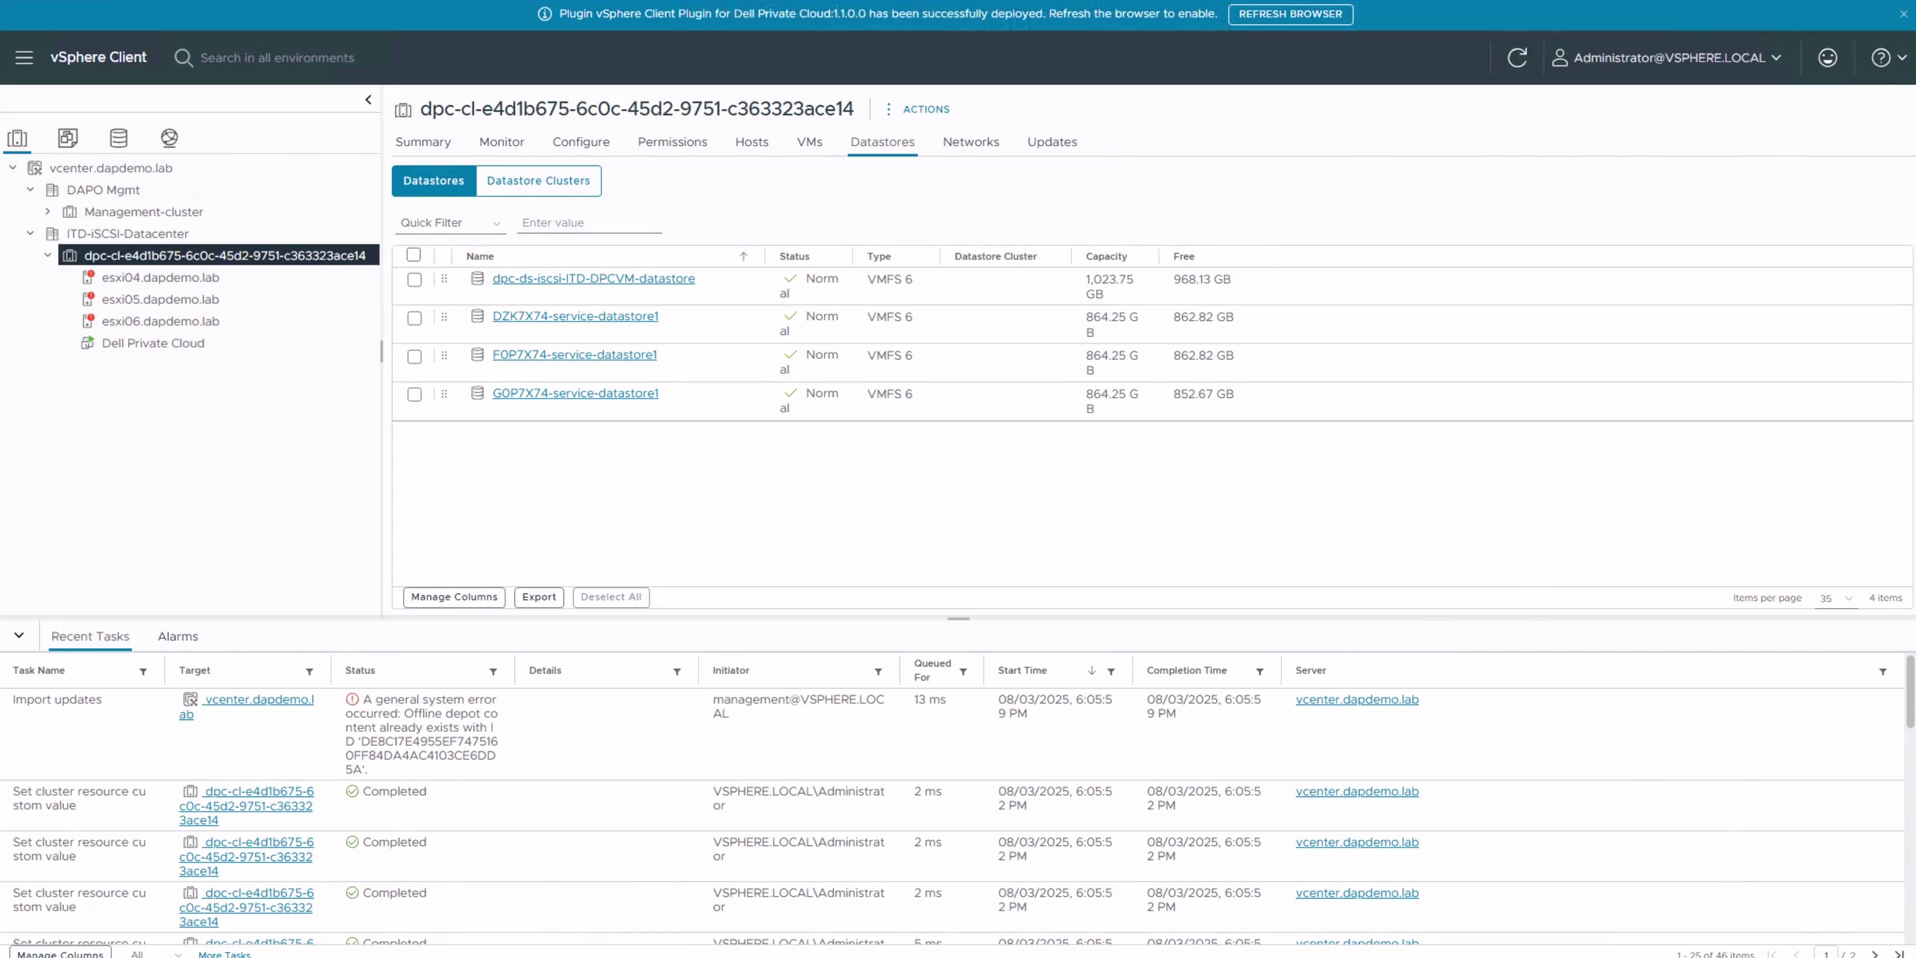
Le plugin Dell Private Cloud est intégré à vSphere Client, avec la banque de données iSCSI PowerStore prête pour le cluster.
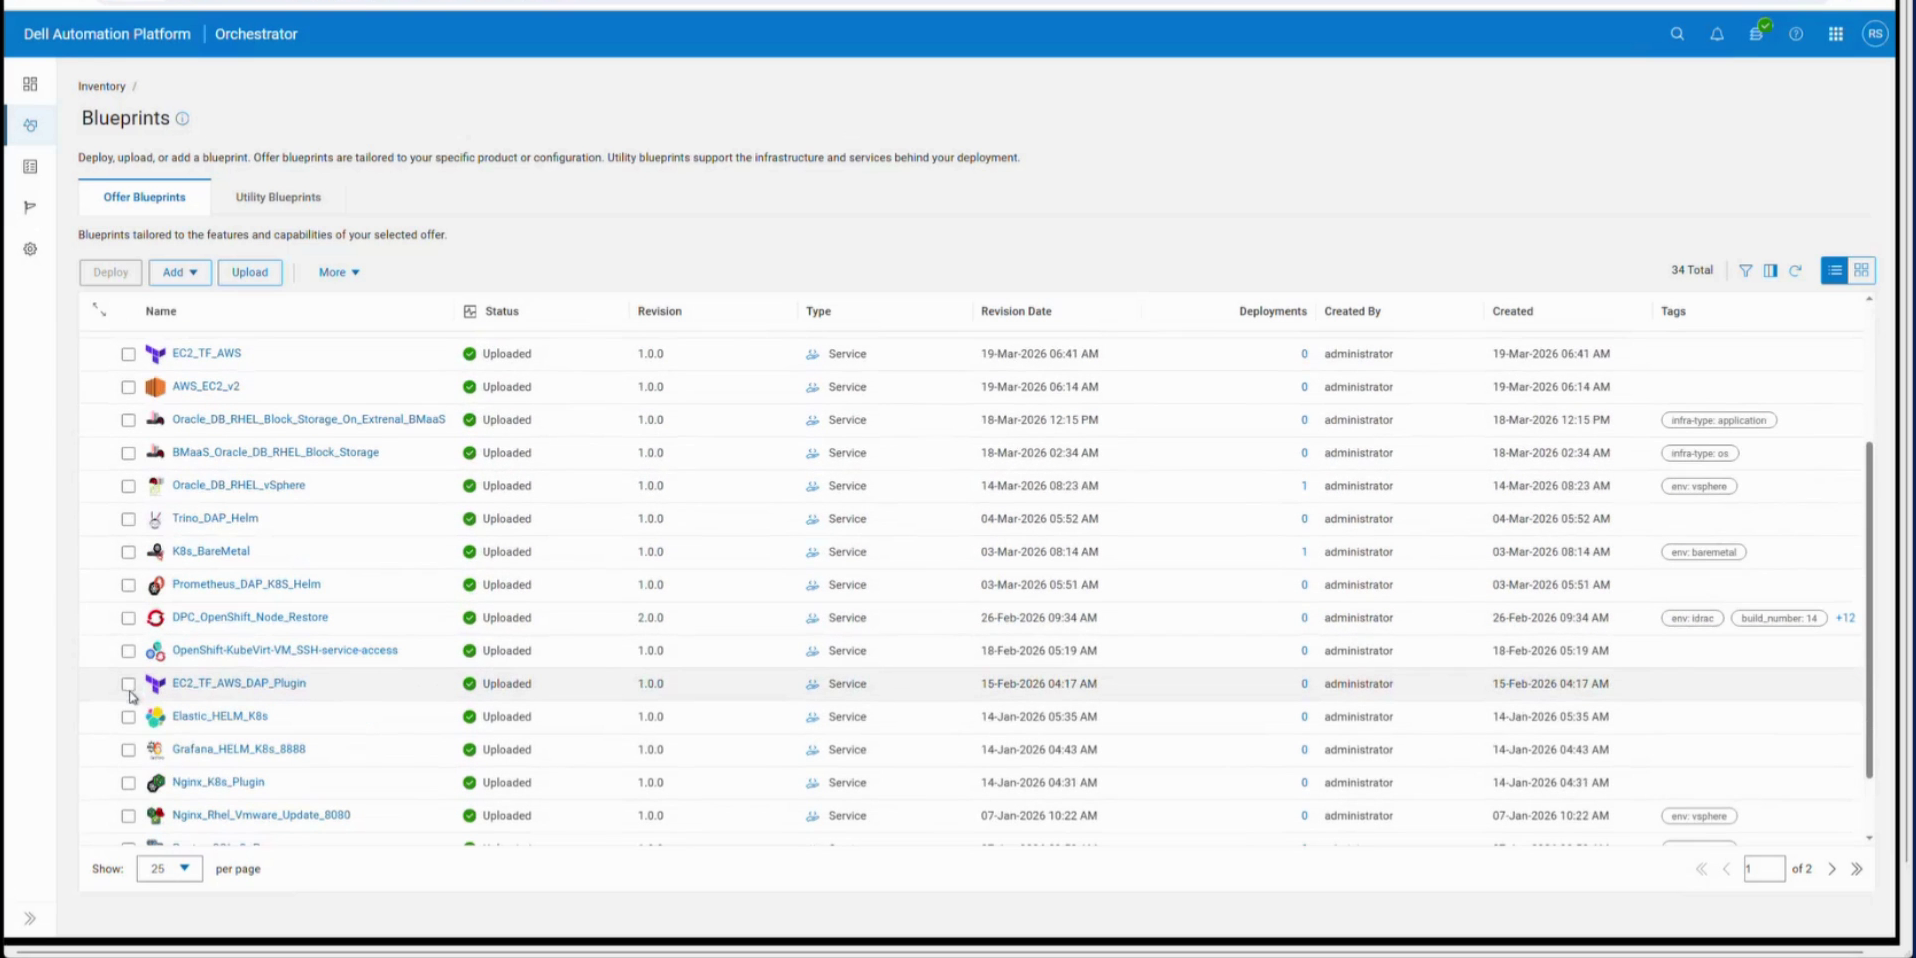
Le catalogue de modèles couvre les machines virtuelles, Kubernetes, le cloud public, les systèmes d'exploitation et les bases de données ; Automation Studio ajoute une orchestration personnalisée assistée par l'IA.
Le catalogue de modèles est particulièrement intéressant pour les responsables de charges de travail. Outre les modèles d'infrastructure, Dell Automation Studio permet aux clients de créer des orchestrations personnalisées. Dell présente un modèle de base de données en tant que service (DBaaS) : un modèle PostgreSQL déployé sur un datastore PowerStore hébergé sur vCenter, l'application étant installée via Ansible. La journalisation est unifiée pour les étapes VMware et Red Hat du processus, et les journaux d'initialisation du cloud et des machines virtuelles sont regroupés dans une vue unique pendant que vSphere effectue la mise en service. Côté vSphere, l'exécution se fait via un plugin de plateforme basé sur le SDK VMware. Une fois les actions Ansible terminées, la base de données est opérationnelle. L'argument principal pour les clients PowerStore est que le datastore n'est plus une destination à provisionner, mais une ressource que la plateforme compose automatiquement.
L'objectif de tout cela est l'automatisation. Le discours de lancement de Dell est clair : la plateforme d'automatisation « associe des agents d'IA à une interface conversationnelle pour transformer la façon dont les entreprises déploient, surveillent et gèrent leur infrastructure », et ses fonctionnalités d'IA automatisée sont prévues pour la fin de l'année. Dell a confirmé travailler sur des serveurs MCP pour répondre à la demande des clients souhaitant utiliser leurs propres agents, avec un serveur MCP dédié au stockage Dell en premier lieu. Le site Dell Technologies Developer décrit déjà les nouveautés à venir : plus de 100 outils MCP pour PowerStore, PowerScale, PowerProtect, PowerFlex, PowerMax et ObjectScale, avec une disponibilité générale prévue pour la fin de l'année. Les outils et les paramètres sont dérivés de la spécification OpenAPI versionnée de chaque plateforme, ce qui empêche un modèle d'inventer des appels inexistants. La plateforme peut s'exécuter en tant que processus local, serveur HTTP ou sidecar Kubernetes ; chaque modification est consignée dans un journal d'audit structuré et les opérations de suppression en masse nécessitent une double confirmation. MCP est rapidement devenu l'interface standard permettant aux agents d'IA d'accéder aux systèmes d'entreprise de manière structurée et autorisée. Un serveur MCP pour la plateforme d'automatisation permettrait aux agents du client d'utiliser les mêmes modèles, recommandations et données de télémétrie que les agents natifs de la plateforme. Nous prévoyons que l'intégration du MCP à la plateforme se précisera parallèlement au déploiement des agents, et nous vous en informerons le moment venu.
Et ensuite : le rythme se poursuit
PowerStoreOS 5.0 est disponible, mais Dell adapte rapidement son rythme de publication pour répondre aux besoins des clients, et l'équipe travaille déjà activement sur la version 5.1, prévue pour cet automne. Dell dévoilera la liste complète des fonctionnalités de la version 5.1 à l'approche de sa sortie, mais une fonctionnalité est déjà confirmée : le chiffrement en transit.
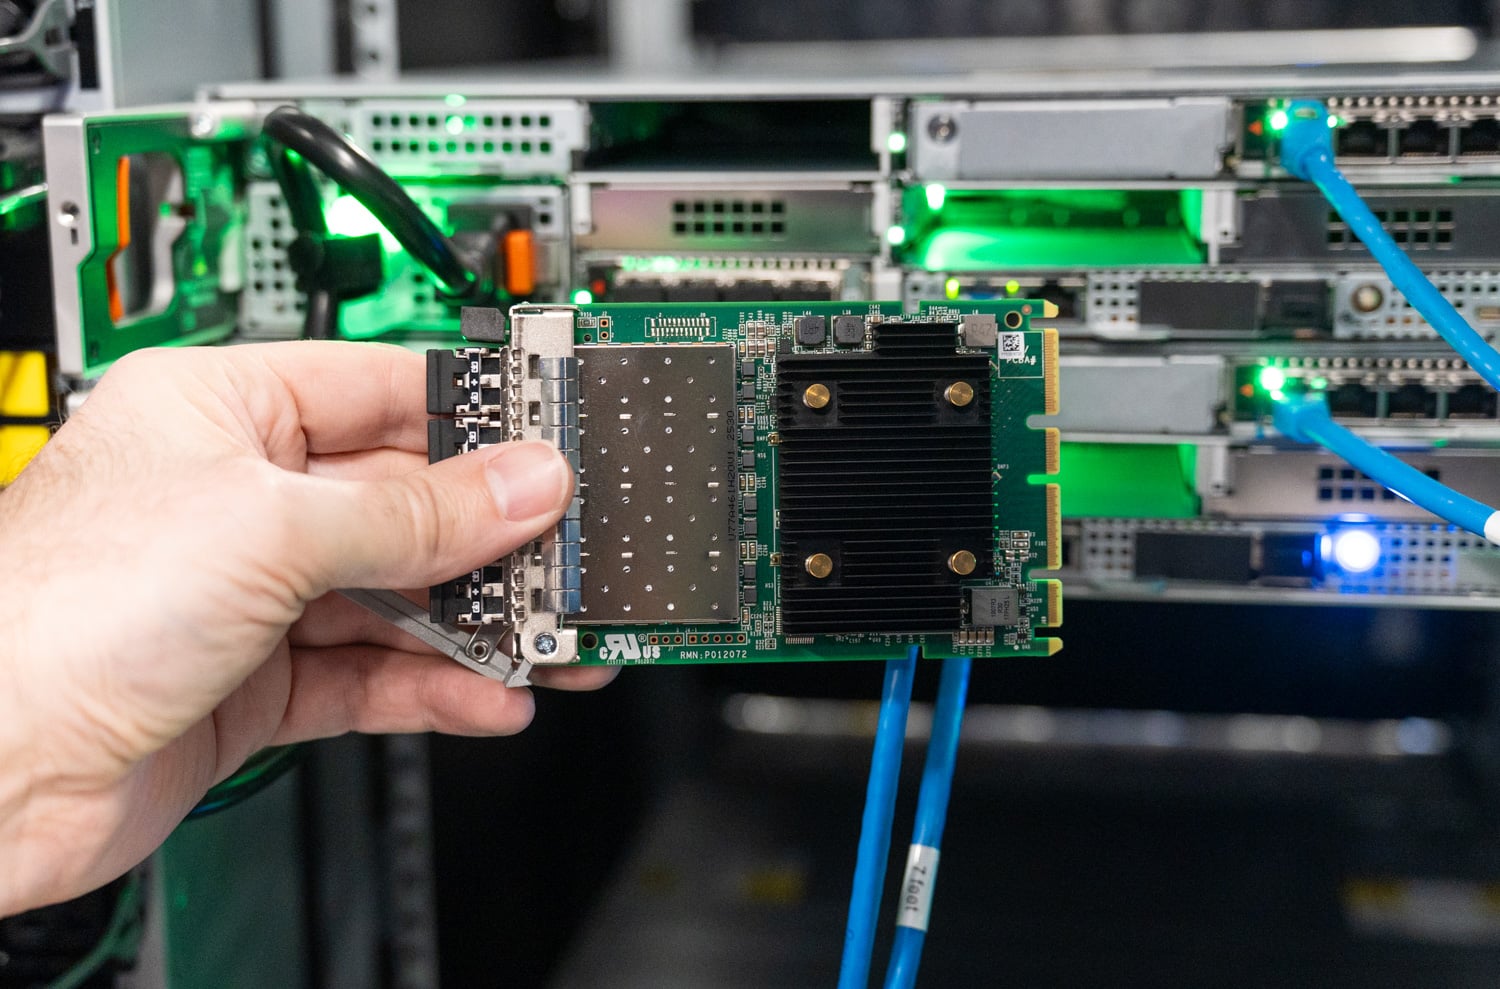
La carte Fibre Channel OCP à quatre ports compatible EDIF de notre unité de laboratoire Gen 3 ; le matériel est expédié aujourd’hui et le cryptage arrive par logiciel.
Chaque PowerStore Gen 3 peut être configurée dès aujourd'hui avec des cartes Fibre Channel compatibles EDIF dans ses emplacements OCP. Le chiffrement est implémenté via une mise à jour logicielle non intrusive, ce qui explique son importance dans la version 5.1. EDIF (Encrypted Data-in-Flight) chiffre le trafic Fibre Channel sur le réseau entre l'hôte et la baie, ou entre deux baies de réplication, comblant ainsi une lacune que les pare-feu n'ont jamais atteinte : le trafic SAN interne circulant en clair. Le déchiffrement étant effectué par la baie à la réception, la déduplication et la compression traitent toujours des données réductibles, assurant ainsi la protection du réseau sans compromettre les gains d'efficacité que cette version a permis d'améliorer. En revanche, un chiffrement au niveau de l'hôte ou de l'application rendrait chaque bloc arrivant à la baie unique et inexploitable ; EDIF protège le transport sans ce coût.
L'autre moitié de l'histoire se situe au niveau du serveur. Nous avons abordé en détail les adaptateurs HBA sécurisés Emulex , leur chiffrement matériel déporté et basé sur les sessions intégré à l'adaptateur, conforme à la norme émergente FC-SP-3 et conçu pour une approche zéro confiance sur le trafic interne. Nous avons également constaté l'évolution de cette approche vers un chiffrement autonome à l'échelle du SAN. Avec la mise à jour 5.1 côté baie, le Fibre Channel chiffré de bout en bout devient une configuration courante sur PowerStore.
L'article que nous avons publié lors du lancement du matériel se terminait en évoquant l'impatience de voir comment la 3e génération et PowerStoreOS 5.0 allaient s'intégrer. Après avoir testé la version finale, force est de constater que le logiciel est à la hauteur des ambitions du châssis sur lequel il s'exécute. Un seul système d'exploitation pour trois générations de matériel, la technologie QLC étant désormais largement répandue, une efficacité nettement supérieure garantie et une couche d'exploitation qui apprend à optimiser ses processus, étendant ainsi considérablement les possibilités des administrateurs de stockage.
Il reste un chiffre important à souligner. En juillet, les données de télémétrie opérationnelle de Dell ont franchi le cap du milliard d'heures cumulées d'exécution de PowerStore sur l'ensemble du parc de machines concernées, soit six années d'expérience en production, ce qui représente plus de 1 114,000 années-machines. Cet apprentissage à grande échelle a permis d'affiner les outils de réduction des données, les modèles d'anomalies et le moteur de recommandations décrits précédemment, et constitue le principal atout de la version 5.0. Le prochain milliard d'heures de la plateforme reposera sur un logiciel bien plus performant, associé à une plateforme matérielle tout aussi puissante.
Page produit PowerStore
Ce rapport est parrainé par Dell Technologies. Tous les points de vue et opinions exprimés dans ce rapport sont basés sur notre vision impartiale du ou des produits à l'étude.



 Amazon