

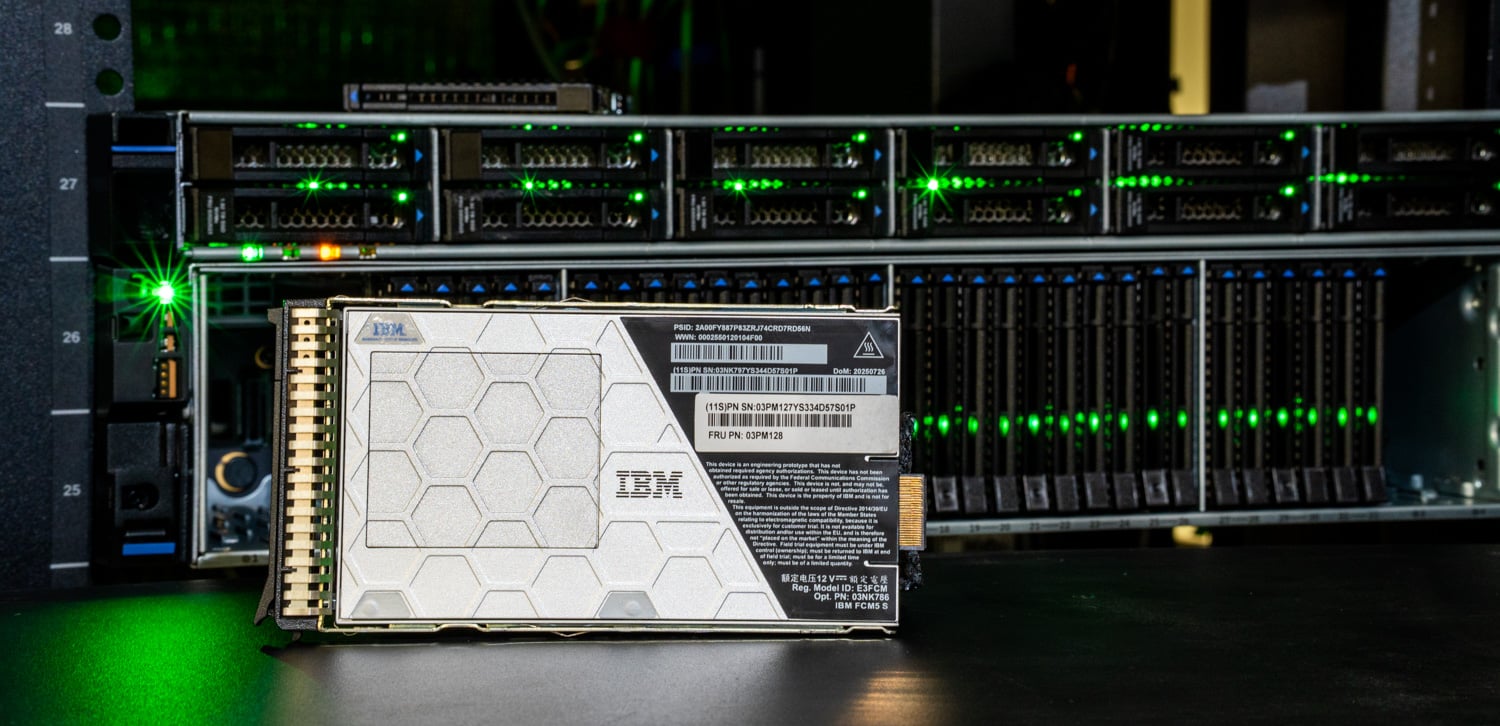
Macierze IBM FlashSystem 5600, 7600 i 9600 zbudowane na module IBM FlashCore piątej generacji wykrywają teraz eksfiltrację danych z dysku, oprócz wykrywania szyfrowania ransomware, które moduły już uruchamiają. Według IBM, moduł uczy się normalnego wzorca odczytu każdego woluminu, oznacza odczyty, które go odbiegają i potwierdza podejrzenie zdarzenia w 30-minutowym oknie ufności, ze zweryfikowanym wskaźnikiem fałszywie dodatnich wyników poniżej 1%. Funkcja ta będzie dostępna od października 2026 roku w kwalifikujących się konfiguracjach z oprogramowaniem układowym w wersji 9.1.2 lub nowszym.
IBM argumentuje, że odzyskiwanie danych odpowiada na niewłaściwe pytanie, gdy dane już opuściły sieć. Odzyskiwanie przywraca woluminy, ale nie jest w stanie powiedzieć operatorowi, co zostało odczytane przed rozpoczęciem szyfrowania ani jak duży jest poziom zagrożenia. IBM powołuje się na raport Google Cloud M-Trends 2026, w którym atakujący zazwyczaj spędzają od 11 do 14 dni w sieci przed wdrożeniem oprogramowania ransomware, a także na raport Cost of a Data Breach 2026, w którym średnio 247 dni zajmuje zidentyfikowanie naruszenia.
Moduł Inline FlashCore Telemetria i wykrywanie zagrożeń
Eksfiltracja jest trudniejsza do wykrycia niż szyfrowanie, ponieważ ma przypominać zwykłe odczyty. Moduł FlashCore analizuje każdy sygnał wejścia/wyjścia na dysku, tworzy linię bazową dla każdego woluminu i rozpoznaje rutynowe przebiegi kopii zapasowych oraz skany analityczne, dzięki czemu zaplanowany pełny odczyt nie generuje alertu. Ponieważ analiza jest uruchamiana w module, nie jest zależna od agentów punktów końcowych ani logów hosta, które atakujący mógłby kontrolować, nie wymaga zmian w aplikacjach i, jak twierdzi IBM, nie powoduje mierzalnego wpływu na wydajność.
„Przyszłość cyberodporności to nie tylko odzyskiwanie danych po ataku” – powiedział Sam Werner, dyrektor generalny IBM Storage. Określił cel jako identyfikację ryzyka przed wystąpieniem szkód, z wcześniejszym wglądem w potencjalną kradzież danych i szybszą reakcją. Laurence Horrocks-Barlow, dyrektor techniczny w OCF Limited, opisał wykrywanie na poziomie pamięci masowej jako kolejny etap obrony: „Im szybciej dowiesz się, że coś jest nie tak, tym szybciej będziesz mógł działać”.
Kryptografia postkwantowa FIPS i bezpieczne karty HBA Fibre Channel
Druga zmiana dotyczy ataków typu „zbierz teraz, odszyfruj później”, w których zaszyfrowane dane skradzione dzisiaj są przechowywane do czasu złamania klucza przez sprzęt kwantowy. FlashSystem przechowuje AES-256 dla danych w spoczynku, a moduł FlashCore piątej generacji dodaje ML-KEM w standardzie FIPS 203 i ML-DSA w standardzie FIPS 204 – dwa algorytmy opracowane we współpracy z badaczami IBM. ML-KEM działa w trybie hybrydowym, przesyłając kod PIN odblokowujący do modułu, a hybrydowe podpisy ML-DSA weryfikują autentyczność oprogramowania sprzętowego.
IBM twierdzi, że bezpieczne karty HBA przeniosą zabezpieczenia postkwantowe do ścieżki danych Fibre Channel i umożliwią kwantowo bezpieczne szyfrowanie na poziomie sesji w strukturze, bez wpływu na wydajność, efektywność ani mechanizm wykrywania oprogramowania ransomware w modułach. IBM nie podał daty wprowadzenia karty HBA, a szyfrowanie na poziomie sesji jest opisywane jako funkcja przyszłościowa.
Zarządzanie operacyjne FlashSystem.ai
Rozwiązanie FlashSystem.ai, wprowadzone wraz z premierą systemów 5600, 7600 i 9600, w tej aktualizacji wzbogaca się o funkcje doradcze: rekomendacje kontekstowe, kontekst zadań, który jest obecny w sesjach zarządzania, oraz sugestie najlepszych działań. Administratorzy pracują w języku naturalnym, widzą uzasadnienie rekomendacji i zachowują uprawnienia do zatwierdzania dzięki zarządzaniu opartemu na regułach. IBM szacuje, że redukcja nakładu pracy w rutynowym provisionowaniu sięga 90%. Wynika to z laboratoryjnych ocen provisionowania wielowoluminowego z wykorzystaniem funkcji Safeguarded Copy i zasad odtwarzania po awarii.
| Specyfikacja | Aktualizacja IBM FlashSystem z października 2026 r. |
|---|---|
| Wykrywanie eksfiltracji danych | |
| obowiązujące Systems | IBM FlashSystem 5600, 7600, 9600 |
| Silnik wykrywania | Moduł IBM FlashCore piątej generacji, analiza każdego wejścia/wyjścia w czasie rzeczywistym |
| Metoda wykonania | Bazowa wartość odczytu dla każdego tomu z uwzględnieniem rutynowych kopii zapasowych i skanów analitycznych |
| Okno potwierdzenia | 30 minut |
| Współczynnik wyników fałszywie dodatnich | Poniżej 1% (telemetria terenowa IBM, oprogramowanie sprzętowe w wersji 9.1.2 lub nowszej) |
| Dostępność: | Od października 2026 r. w kwalifikujących się konfiguracjach |
| Kryptografię | |
| Dane w spoczynku | AES-256 |
| Algorytmy postkwantowe | ML-KEM (FIPS 203), hybrydowy, odblokuj transport PIN do FCM5 ML-DSA (FIPS 204), podpisy hybrydowe, autentyczność oprogramowania sprzętowego |
| Przedłużenie tkaniny | Bezpieczne karty HBA dla ścieżki danych Fibre Channel, przyszłe szyfrowanie na poziomie sesji |
| Zarząd | |
| FlashSystem.ai | Zalecenia kontekstowe Kontekst zadania w różnych sesjach Sugerowane najlepsze działania Zarządzanie oparte na polityce |
| Deklarowana redukcja wysiłku | Do 90% w przypadku rutynowego zaopatrzenia (ocena laboratoryjna IBM) |


 Amazon