

W ciągu ostatnich kilku miesięcy cyberprzestępcy wykorzystujący ransomware do zarabiania pieniędzy skupili się na urządzeniach NAS. Najnowszym przykładem był atak QNAP na Qlocker. Chociaż TerraMaster niedawno ujawnił lukę w zabezpieczeniach , a Synology był atakowany kilka lat temu , najprawdopodobniej, gdy pierwsze ataki zakończą się sukcesem, atakujący będą kontynuować swoją działalność. Na szczęście użytkownicy mogą podjąć kroki, aby złagodzić te ataki i zapewnić sobie bezpieczniejszy NAS.
Po co atakować urządzenia NAS?
Pytanie brzmi zatem, dlaczego urządzenia NAS są ostatnio atakowane? Otóż te urządzenia, szczególnie Synology i QNAP, charakteryzują się prostotą. Osoba z niewielkim lub zerowym doświadczeniem IT może skonfigurować serwer NAS i zacząć go używać praktycznie bez żadnego szkolenia. Chociaż jest to wygodne dla użytkowników domowych i małych firm bez zasobów IT, pozostawia również wiele luk w zabezpieczeniach. Ostatecznie jest to kwestia kompromisu. Łatwa konfiguracja wiąże się z potencjalnymi problemami z bezpieczeństwem. Ponadto platformy NAS to obecnie w zasadzie samodzielnie hostowane chmury, a pozostawanie w kontakcie 24/7 naraża je na ataki (jeśli nie masz dostępu do internetu, nie możesz zostać zdalnie zhakowany).
Zróbmy kopię zapasową na minutę
Jednym z najważniejszych kroków, jakie mogą podjąć użytkownicy, jest tworzenie kopii zapasowych swoich danych. Większość serwerów NAS oferuje jakąś formę tworzenia kopii zapasowych poza siedzibą firmy. Pełne kopie zapasowe mogą być zasobożerne, ale można je wykonać przy niskim poziomie dostępu do systemu. Przechowywanie kopii zapasowych w chmurze zazwyczaj nie jest tak kosztowne, jak odzyskiwanie danych, ale lepiej zapłacić za odzyskanie danych w chmurze publicznej niż płacić okup. Zarówno Synology, jak i QNAP oferują migawki , a do tworzenia kopii zapasowych NAS można wykorzystać rozwiązanie takie jak Veeam . Przywracanie danych z odizolowanej od sieci zewnętrznej kopii zapasowej to najłatwiejszy sposób na rozwiązanie problemów z ransomware, ale nie rozwiązuje to problemu wektora ataku, który stoi za atakiem.
Zabezpieczenie NAS Krok 1: Wyłącz dostęp do konsoli
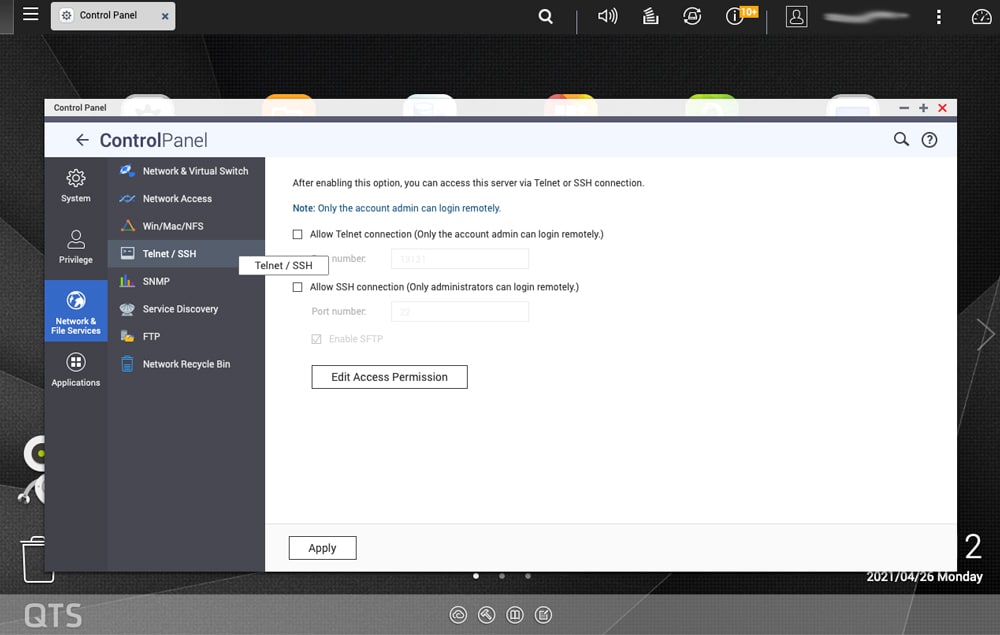
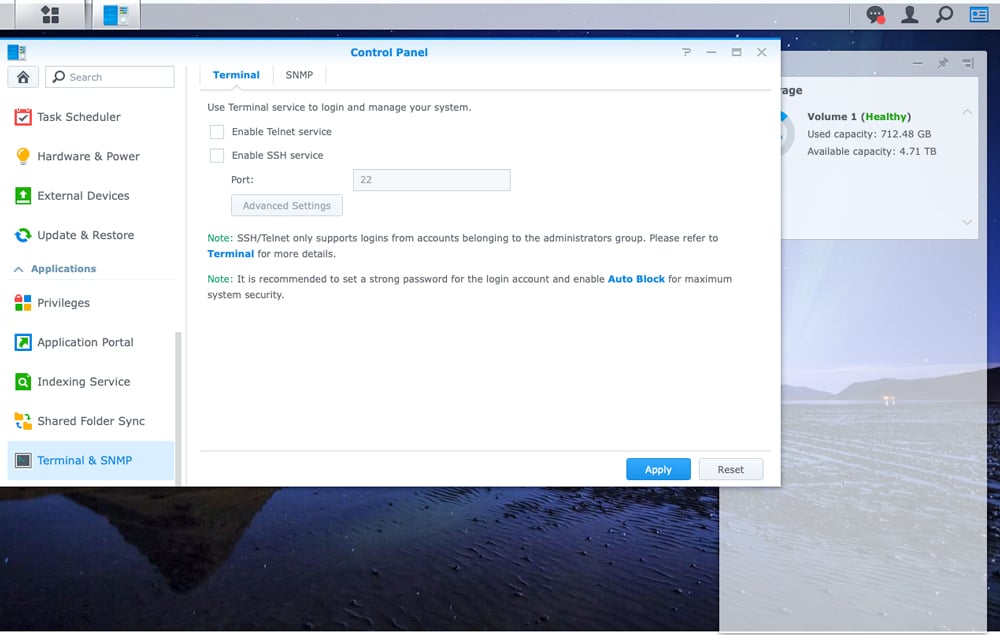
Jak wspomnieliśmy, większość współczesnych serwerów NAS to maleńkie chmury. Jest to korzystne dla łatwości użytkowania, ale niekorzystne dla bezpieczeństwa. Pierwszym krokiem, jaki musimy podjąć, jest ich zapięcie na guziki, aby przejść na bezpieczniejszy serwer NAS. Robimy to, wyłączając Telnet i SSH, co uniemożliwia dostęp do konsoli.
W przypadku QNAP-a należy przejść do Panelu sterowania > Zabezpieczenia > Ochrona dostępu IP. Zaawansowani użytkownicy uwielbiają dostęp do konsoli, to duże drzwi, które nie muszą być otwierane, gdy nie są używane.
W przypadku Synology przejdź do Panelu sterowania > Terminal i SNMP > Terminal. Tutaj możesz wyłączyć SSH i telnet.
Bezpieczny serwer NAS Krok 2: Włącz automatyczne blokowanie
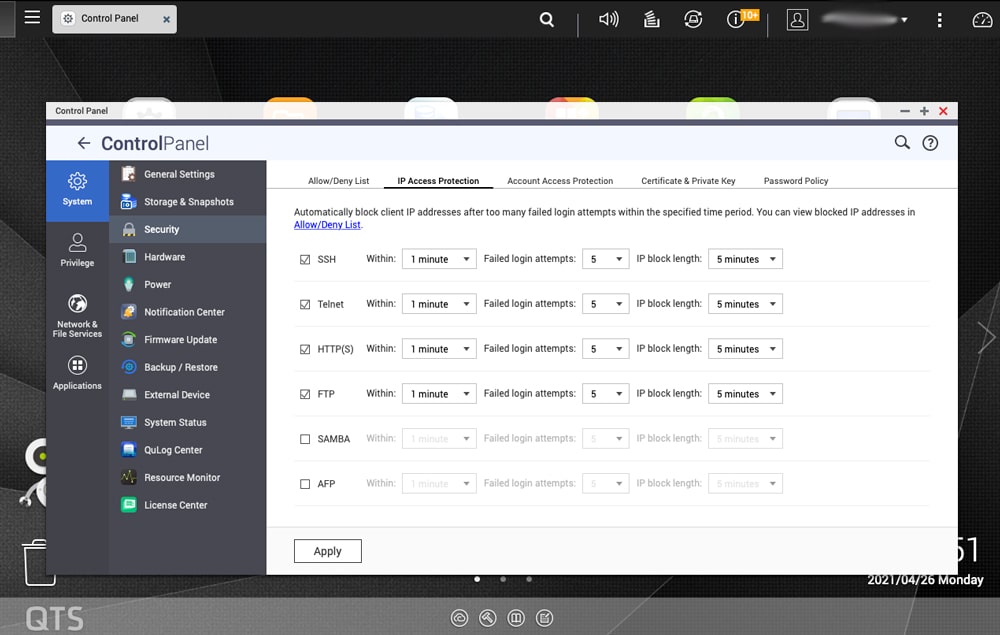
Ludzie byliby zaskoczeni, dowiadując się, jak często urządzenia NAS padają ofiarą „hakowania” przez osoby, które po prostu odgadują nazwę użytkownika i hasło. Większość prób dostępu do nich to obecnie farmy botów, które bezustannie odgadują hasła w atakach siłowych. Prostym sposobem, aby temu zapobiec i zbliżyć się o krok do bezpiecznego NAS-a, jest włączenie automatycznego blokowania.
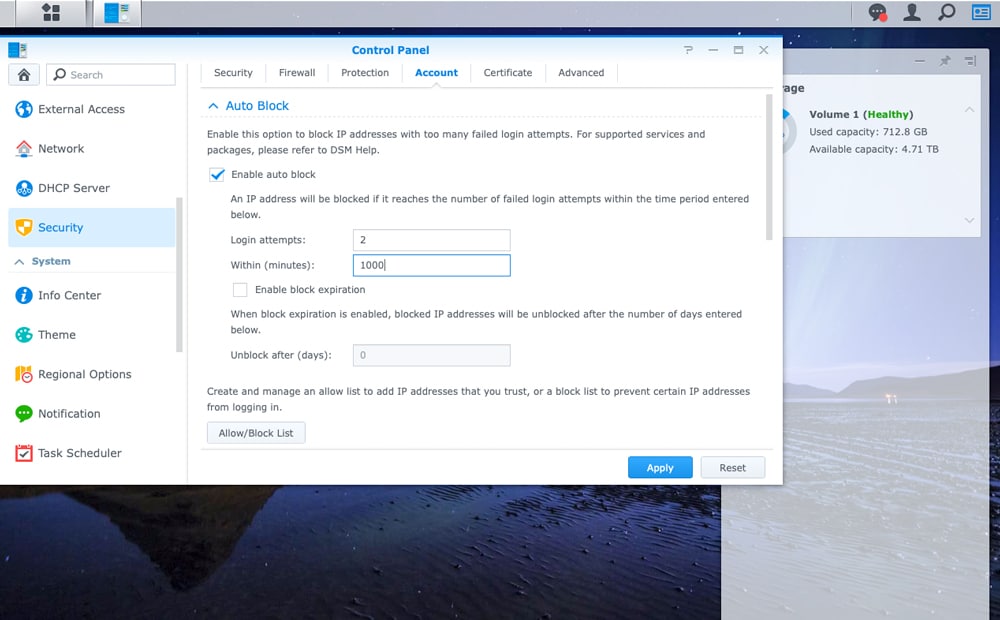
Automatyczne blokowanie blokuje adres IP ze zbyt dużą liczbą nieudanych prób logowania. Użytkownicy mogą ustawić liczbę dozwolonych prób (pamiętaj, że możesz samodzielnie wprowadzić nieprawidłową nazwę użytkownika i/lub hasło). Jednym ze sposobów, w jaki lubimy wdrażać Synology w praktyce, jest to, że dwie nieudane próby logowania w ciągu 5000 minut kończą się banem na zawsze. Jedynym rozwiązaniem jest zalogowanie się lokalnie do serwera NAS i usunięcie tego adresu IP z czarnej listy.
W przypadku Synology wystarczy przejść do Panelu sterowania > Bezpieczeństwo > Konto. Opcja Automatyczne blokowanie powinna znajdować się na samej górze. Włącz ją, a następnie wpisz liczbę prób, które chcesz dopuścić w określonym przedziale czasowym, aby uruchomić blokadę.
W przypadku QNAP należy przejść do Panelu sterowania > Bezpieczeństwo > Ochrona dostępu IP i tam skonfigurować próby dostępu.
Bezpieczny serwer NAS Krok 3: Wyłącz opcję Usuń nieużywane aplikacje
Około dekady temu pojawiła się kampania marketingowa, która przekonywała nas, że istnieje aplikacja na wszystko (a raczej ktoś coś powiedział, a potem dodał: „na to jest aplikacja”). Teraz jest i mamy mnóstwo aplikacji zaśmiecających nasze telefony, tablety, a teraz także nasze urządzenia NAS.
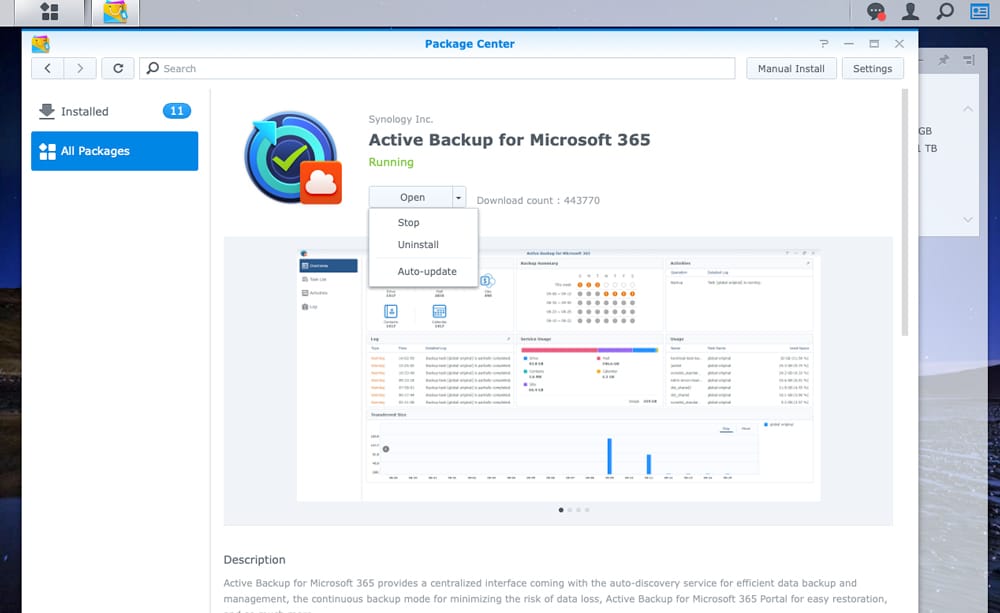
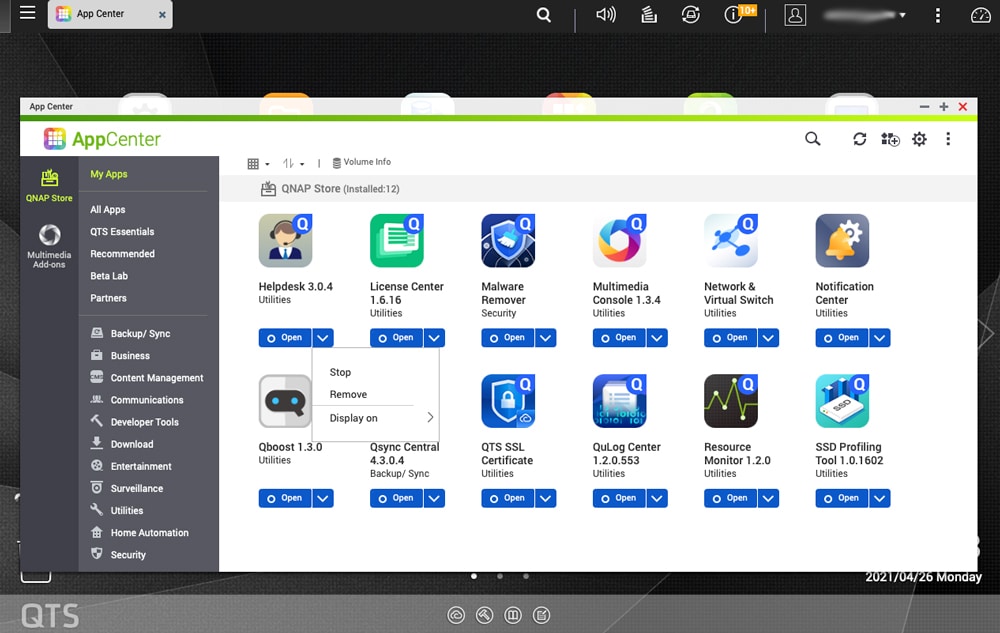
Wiele z tych rzeczy jest darmowych i fajnych, i gdybyśmy mieli tylko dodatkowe 30 minut dziennie, coś byśmy z nimi zrobili. Ale nie mamy. Nieużywane aplikacje (niektóre o wątpliwej jakości i weryfikacji) na Twoim NAS-ie powinny zostać usunięte lub wyłączone, aby zapobiec zagrożeniom bezpieczeństwa.
W przypadku aplikacji Synology wystarczy przejść do Centrum pakietów, kliknąć aplikację, a obok przycisku Otwórz pojawi się lista rozwijana, w której możesz wybrać opcję Zatrzymaj lub Odinstaluj.
W przypadku QNAP przejdź do App Center i otwórz menu rozwijane obok aplikacji, którą chcesz zatrzymać lub usunąć.
Bonus: Nie używaj nazwy użytkownika „Admin”
Wydaje się to proste, ale niewiele osób robi to w domu, a nawet w centrum danych. Podczas konfiguracji serwera NAS tworzone jest domyślne konto, zazwyczaj z nazwą użytkownika „Admin”. Większość osób po prostu zmienia hasło. To miłe uczucie, myśleć, że jestem administratorem . Ale to po prostu odciąża hakerów i jest najłatwiejszym sposobem na stworzenie bezpiecznego serwera NAS.
Jednym z rozwiązań jest utworzenie nowego użytkownika z użyciem swoich danych logowania, a następnie usunięcie lub wyłączenie pierwotnego konta administratora. Czasami można też zmienić nazwę konta administratora na inną. Tak czy inaczej, usunięcie nazwy użytkownika z równania sprawia, że hakerzy muszą się znacznie bardziej napracować, aby odgadnąć zarówno nazwę użytkownika, jak i hasło.
Myśli końcowe
Ataki ransomware na systemy NAS są coraz częstsze, ale możesz podjąć kroki, aby się zabezpieczyć, wdrażając bezpieczniejszy serwer NAS. Powyższe nie gwarantuje ochrony przed atakiem ransomware, ale z pewnością bardzo pomoże.


 Amazon