

Kiedy na początku tego roku szczegółowo analizowaliśmy Dell PowerStore Gen 3 , głównym tematem był sprzęt, i to w dużej mierze. Dell przebudował platformę od podstaw: 40 zatok E3.S NVMe w obudowie 3U bez slotów wypalonych na pamięć podręczną, magistrala RDMA 200 GbE między kontrolerami, oddzielona od generacji procesorów, pamięć trwała definiowana programowo (SPI) zamiast dysków NVRAM, kompleksowe rozwiązanie PCIe Gen 5 oraz moduły wejścia/wyjścia OCP 3.0 zastępujące zastrzeżone nośniki SLIC. Każdy z tych wyborów został podjęty z myślą o dziesięcioletnim okresie eksploatacji z licznymi aktualizacjami kontrolerów na miejscu, co urzeczywistniło historię platformy w zakresie rozszerzenia cyklu życia.
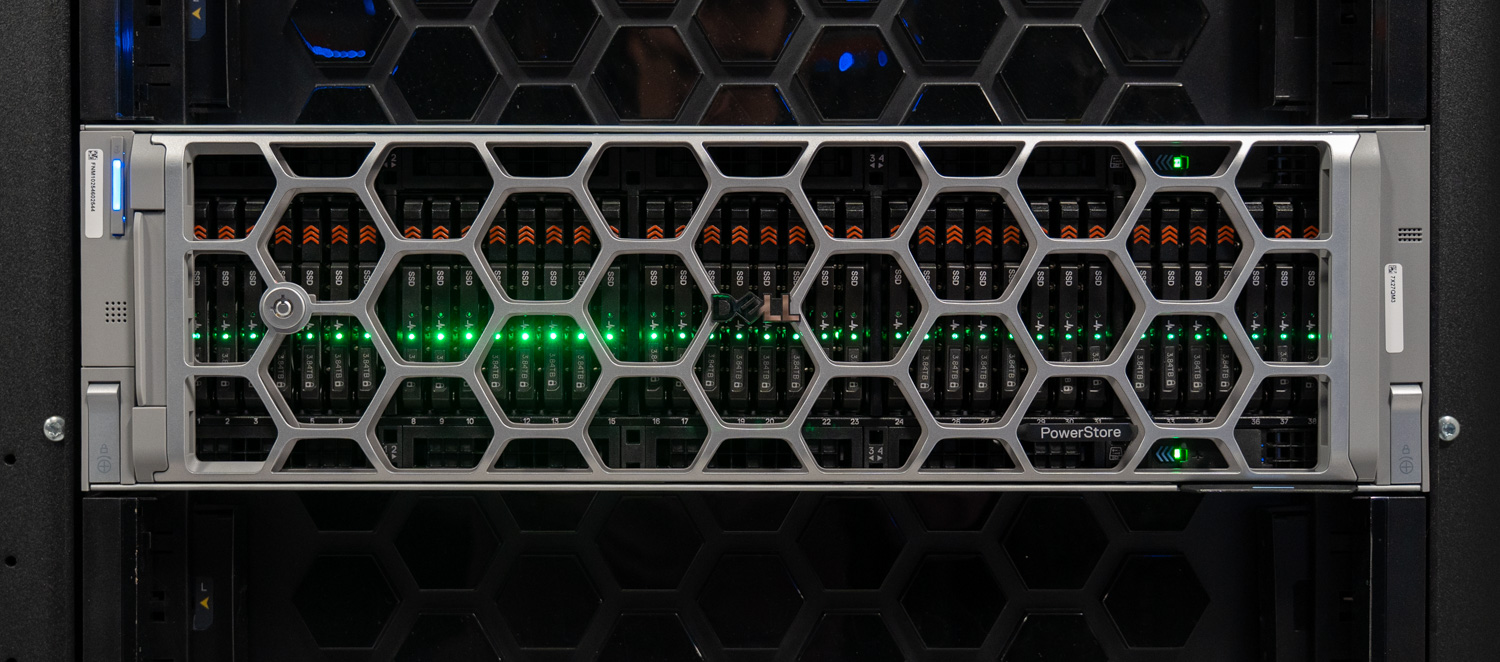
W pełni wyposażony sprzęt Gen 3. Drugą połowę historii stanowi PowerStoreOS 5.0.
W momencie premiery sprzętowej, PowerStoreOS 5.0 był wciąż w fazie koncepcyjnej. Jest już powszechnie dostępny, działa na nowych partiach systemów Gen 3 i jest dostępny do pobrania dla istniejącej bazy instalacyjnej. Przyjrzeliśmy się więc nowościom i dalszym ulepszeniom. W skrócie: interesujące zmiany w tej wersji są już gotowe. System operacyjny 5.0 to nie tylko pojedyncza główna funkcja, ale przede wszystkim zapewnienie, że różne generacje PowerStore będą zachowywać się jak jeden system, zwiększając wydajność nowego sprzętu i zwracając większą uwagę na wydajność i bezpieczeństwo.
Jeden system operacyjny dla każdej generacji
Najważniejszym aspektem PowerStoreOS 5.0 jest miejsce jego działania. Nie jest to system wyłącznie dla Gen 3; tę samą wersję 5.0, która jest dostarczana z nowym PowerStore 1500, można pobrać na urządzenia Gen 1 i Gen 2. Niektóre funkcje są naturalnie ograniczone sprzętowo (najlepszym przykładem są karty FC z szyfrowanymi danymi w locie), ale samo środowisko operacyjne obejmuje całą bazę instalacyjną.
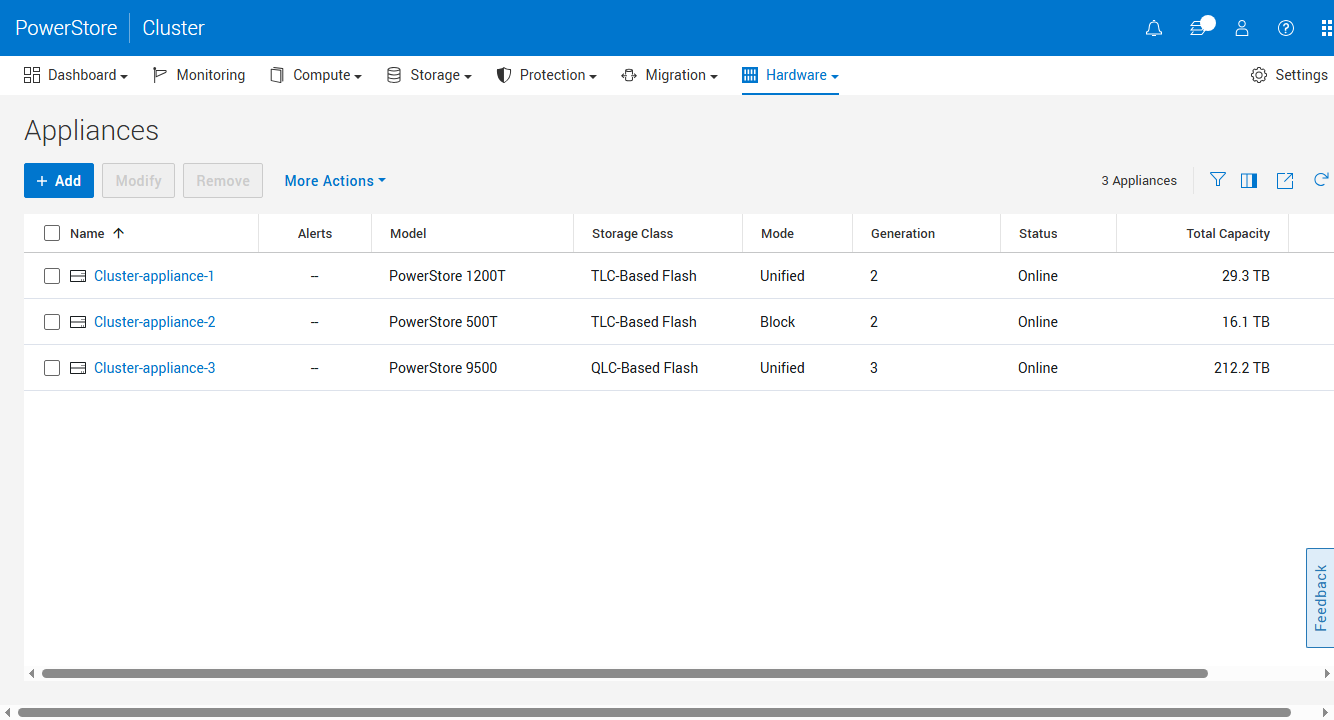
Jeden klaster, dwie generacje, oba typy nośników: Gen 2 1200T i 500T oraz Gen 3 9500 z systemem QLC.
Ma to znaczenie ze względu na klastrowanie; urządzenia Gen 1, Gen 2 i Gen 3 mogą współistnieć w jednym klastrze PowerStore, zapewniając bezproblemową mobilność obciążeń między nimi. Środowisko demonstracyjne, które pokazała nam firma Dell, jasno to pokazuje: model 1200T, który początkowo był modelem Gen 1 1000T i został zmodernizowany na miejscu, połączony w klaster z urządzeniem Gen 3, a wszystko to zarządzane z jednej instancji PowerStore Manager. PowerStore Manager wyświetla teraz generację każdego urządzenia w widoku klastra wraz z jego klasą pamięci masowej, dzięki czemu mieszany stan zasobów jest łatwy do zauważenia na pierwszy rzut oka. Jedna uwaga dotycząca planowania: klastrowanie jest jednokierunkowe dla nowego sprzętu. Urządzenia Gen 3 mogą dołączyć do klastra Gen 2, ale nie odwrotnie. Po dodaniu urządzenia Gen 3 nie można dodawać kolejnych urządzeń Gen 2, zgodnie z zasadą określoną przez kreator konfiguracji początkowej.
Dla klientów korzystających ze starszego sprzętu PowerStore, jest to ścieżka migracji. Dodaj urządzenie Gen 3 do istniejącego klastra, przenieś woluminy natywnie w PowerStore Manager z automatycznym przełączaniem po migracji danych i wycofaj lub zmień przeznaczenie starego urządzenia, gdy będzie puste. Migracja blokowa działa w ten sposób już dziś; migracja plików między urządzeniami w klastrze jest planowana w kolejnej wersji. W międzyczasie Dell zaleca klientom korzystającym z plików replikację, natywną migrację plików z Unity lub VNX, a także migracje oparte na hoście, takie jak Storage vMotion, w przypadku systemów zwirtualizowanych. Podczas naszej sesji monitorowaliśmy import NFS z Unity na żywo, a przebieg procesu będzie znajomy dla każdego, kto wycofał z użytku macierz klasy średniej z czasów EMC: znajdź źródło, sparuj systemy plików, skopiuj w tle, a następnie wykonaj krótkie przejście, podczas którego PowerStore przejmie osobowość starego systemu. Ponieważ, według szacunków Della, w użyciu są nadal dziesiątki tysięcy systemów Unity, ta ścieżka importu będzie nadal obciążona.
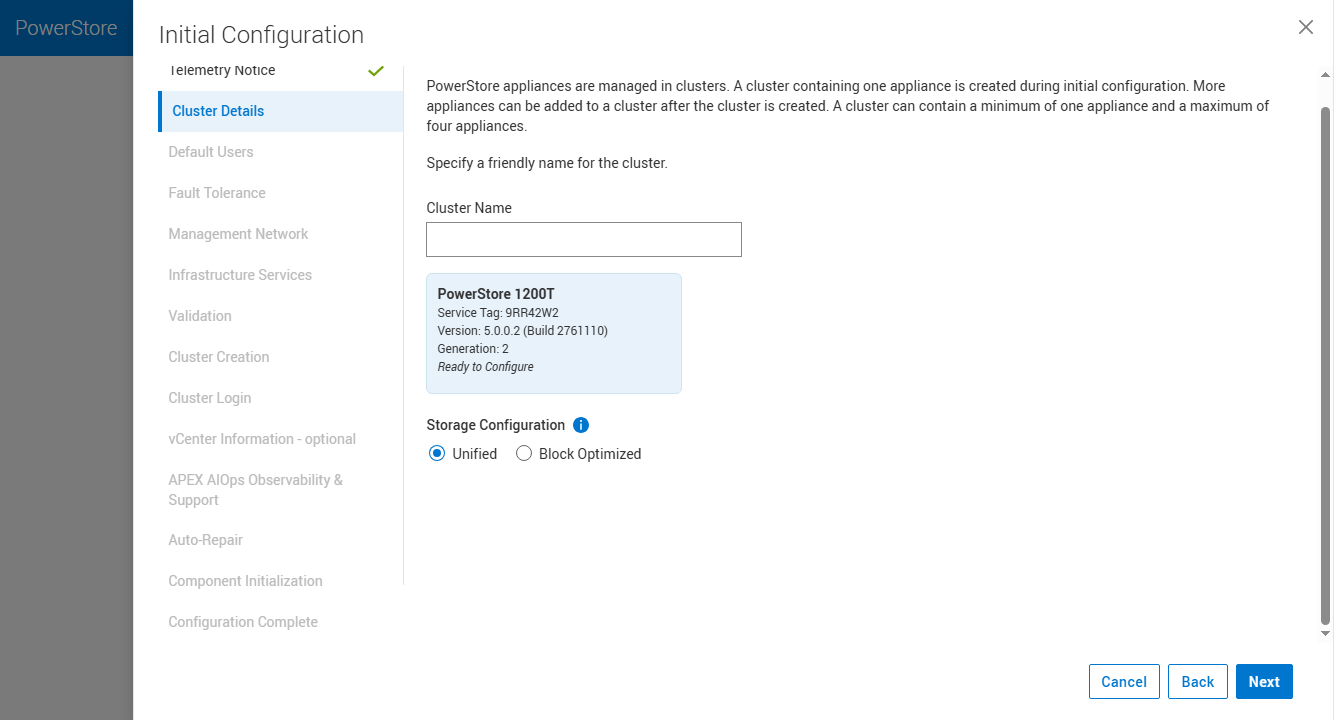
Początkowa konfiguracja Gen 2 nadal stawia pytanie: ujednolicona czy zoptymalizowana blokowo.
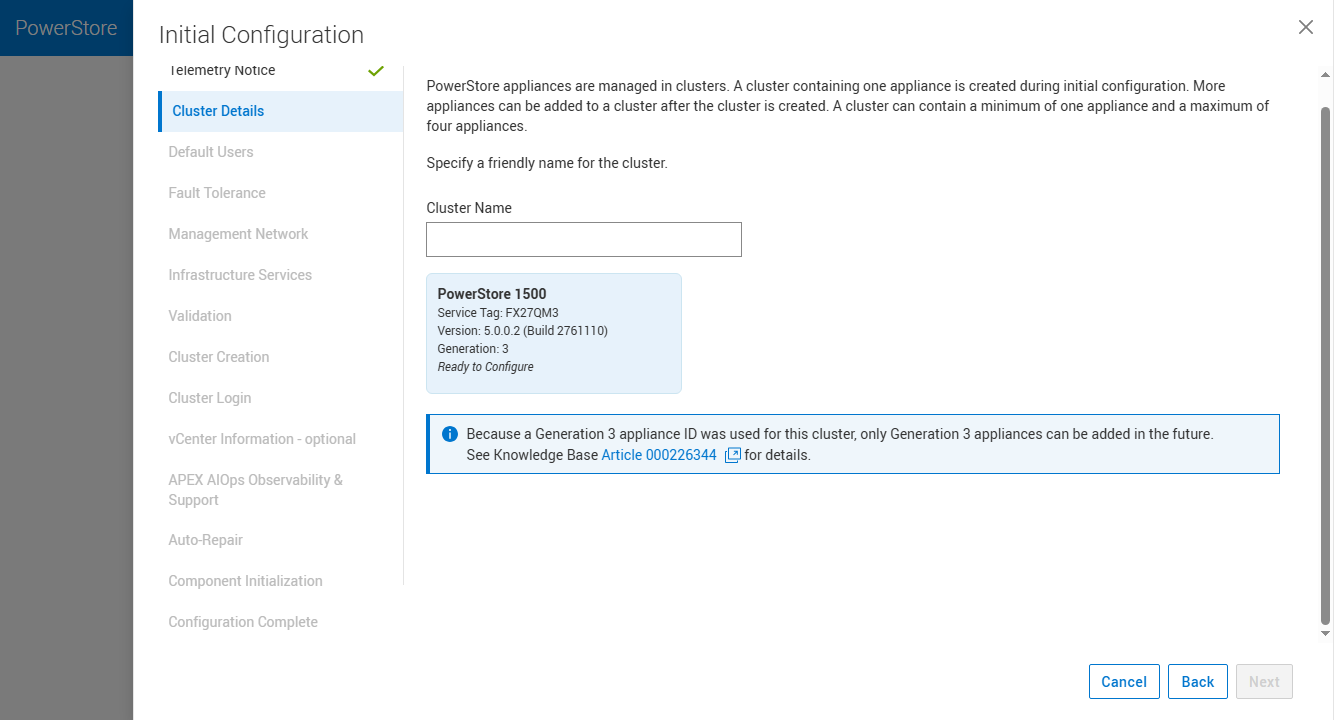
W Gen 3 wybór nie istnieje: domyślnie jest ujednolicone, a zasoby są przydzielane dynamicznie.
W Gen 1 i Gen 2 wdrożenie rozpoczyna się od wyboru: zunifikowanego lub zoptymalizowanego pod kątem bloków. Wybór zunifikowanego statycznie wydziela wycinek procesora i pamięci dla kontenera NAS, niezależnie od tego, czy plik jest kiedykolwiek używany, czy nie. Oznacza to, że obciążenia blokowe pokrywają koszty rezerwy na pliki, które mogą pozostawać bezczynne. W Gen 3 ten wybór nie istnieje. Każde urządzenie wdraża zunifikowane, a dynamiczna alokacja rdzenia udostępnia zasoby między usługami blokowymi i plikowymi na żądanie. Plik otrzymuje potrzebne zasoby, a nie zasoby, które kreator odgadł, a blok odzyskuje wszystkie pozostałe. Replikacja Metro obejmuje również generacje; zamiana preferowanej roli w parze woluminów Metro aktywny-aktywny między urządzeniem Gen 3 a Gen 2 wymaga jednego kliknięcia, a przełączenie odbywa się w niecałą sekundę.
TLC czy QLC: odpowiednia pamięć masowa do danego obciążenia
Każdy model Gen 3, 1500, 5500 i 9500, obsługuje dyski TLC lub QLC E3.S bez podziału na modele i, jak twierdzi Dell, bez kompromisów w wydajności między typami nośników. Sufiksy T i Q, które służyły do podziału oferty, zniknęły wraz z Gen 3; model definiuje platformę, a typ dysku jest taki, jakiego potrzebujesz w danym przypadku.
Oprogramowaniem, które to umożliwia, jest autonomiczna ścieżka danych w systemie operacyjnym OS 5.0, która wykorzystuje inteligencję per-I/O do rozmieszczania i destagingu, dzięki czemu wysokowydajne pamięci QLC mają wystarczającą przestrzeń do realizacji zadań. W ukryciu, zapisy trafiają do pamięci DRAM, są dublowane między węzłami za pośrednictwem połączenia RDMA, a nie przez ścieżkę pośredniczoną przez procesor, jak w starszych generacjach, i są potwierdzane z powrotem do hosta bez dotykania dysków. Podczas destagingu system agreguje zredukowane dane w pełne zapisy pasmowe do zaplecza, co obniża amplifikację zapisu, co jest cechą kluczową dla trwałości pamięci QLC. Firma Dell przypisuje przeprojektowanej ścieżce danych nawet dwukrotnie szybszy odczyt, zgodny z parametrami sprzętowymi.
Pojemności wynoszą 3.84 TB, 7.68 TB i 15.36 TB w TLC oraz 30.72 TB w QLC; po wypełnieniu wszystkich 40 wnęk dyskami QLC, Dell podaje, że wartość ta wynosi 5.8 PB efektywnej pojemności w obudowie 3U, co zakłada całkowitą redukcję w stosunku 6:1. Dell obniżył również barierę wejścia na rynek dysków QLC: Gen 3 1500 zaczyna się od siedmiu dysków QLC o pojemności 30.72 TB, podczas gdy konfiguracje QLC poprzedniej generacji wymagały co najmniej jedenastu. Obserwowaliśmy ewolucję podejścia Della do dysków QLC od czasu, gdy PowerStore 5200Q wprowadził dyski QLC do głównych obciążeń roboczych; wraz z Gen 3 decyzja o wyborze dysków QLC kontra TLC ostatecznie sprowadza się do ceny za gigabajt i gęstości, a nie do poziomu wydajności.
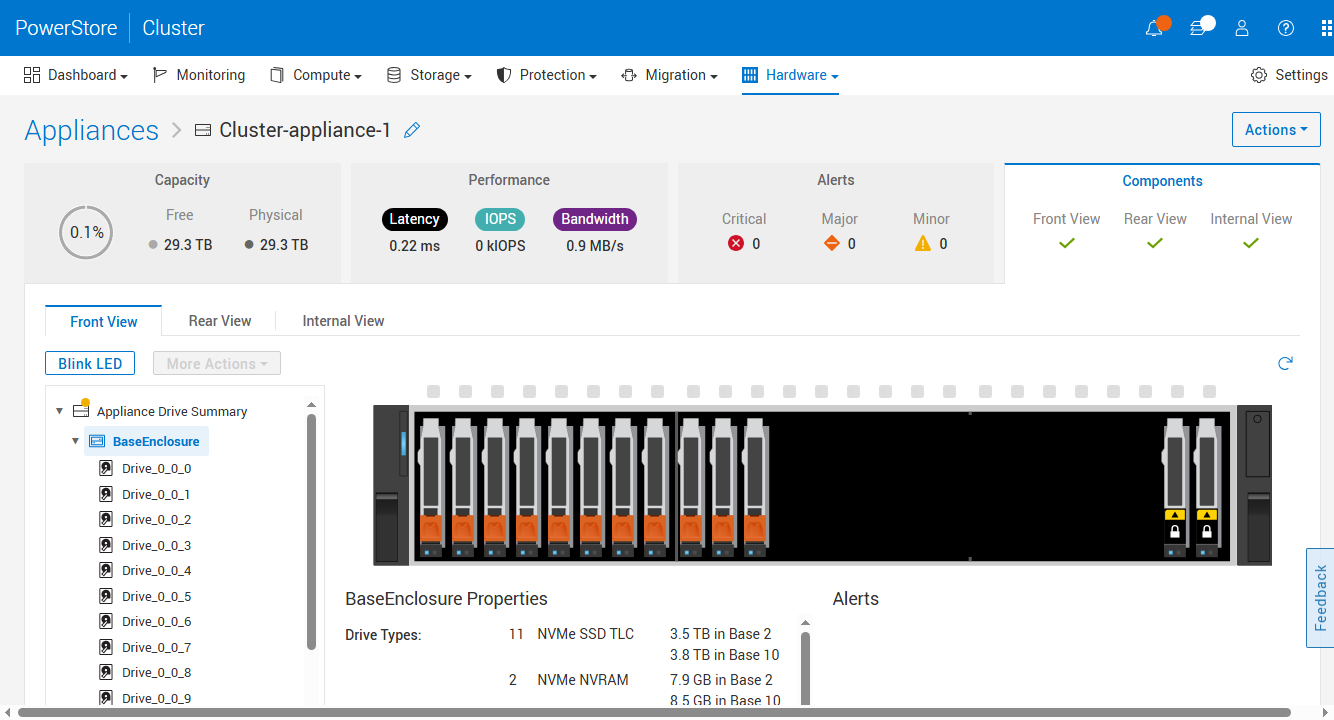
W Gen 2 przednie zatoki służą do przechowywania dysków pamięci podręcznej NVRAM.
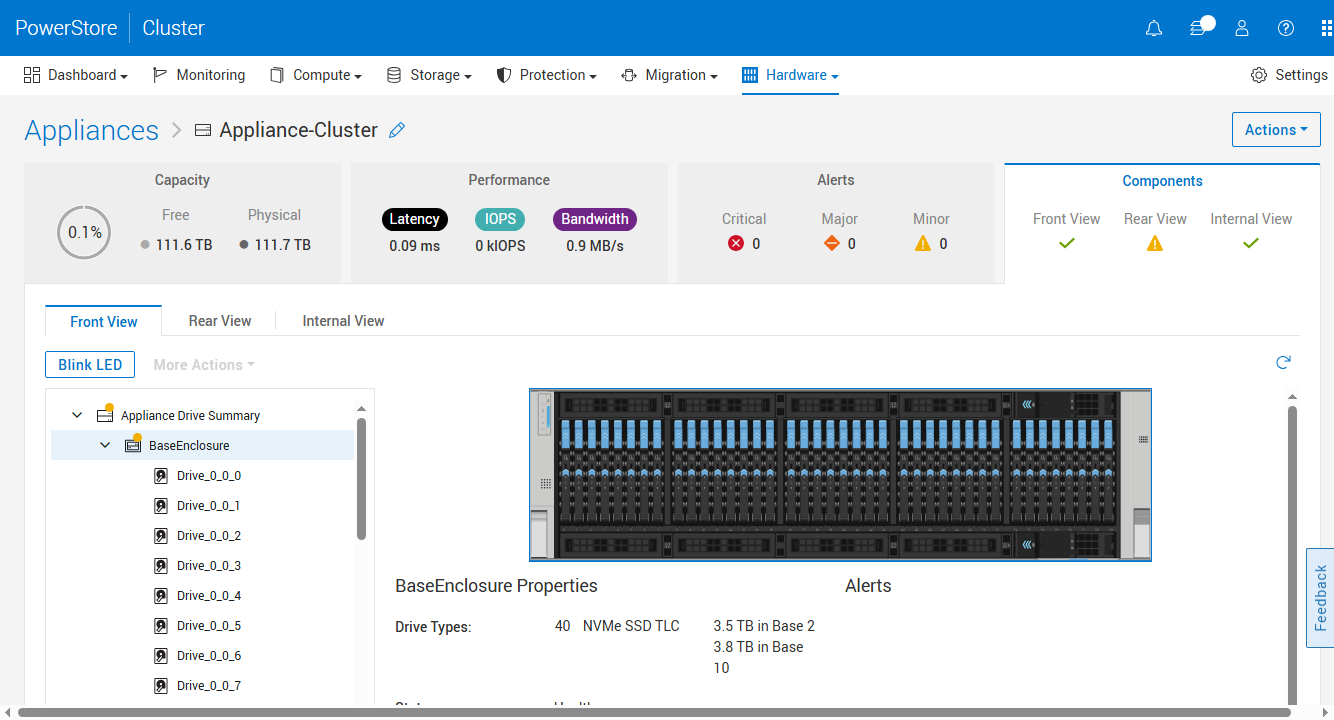
W Gen 3 dane są przechowywane we wszystkich 40 zatokach; trwałość pamięci podręcznej została przeniesiona do pamięci trwałej definiowanej programowo.
Wydajność i gwarancja 6:1
W Gen 3 zmieniono geometrię dysku: rozmiar strony został przesunięty z 4K we wcześniejszych generacjach do 8K. Zmniejsza to o połowę liczbę metadanych, które system musi śledzić na terabajt, co pozwala na zwiększenie pojemności i rezerwy mocy obliczeniowej dla obciążeń użytkowników. Jednak samo w sobie stanowiłoby krok wstecz w zakresie deduplikacji, ponieważ dwa bloki 4K, które wcześniej deduplikowały się niezależnie, mogłyby teraz zostać podzielone na różne strony 8K. Rozwiązaniem w systemie OS 5.0 jest deduplikacja niesymetryczna. Zamiast dopasowywać strony tylko do granic 8K, system może znaleźć zduplikowane bloki 8K, które przekraczają granice stron i mimo to je zredukować. Wymaga to większego przetwarzania, a to właśnie ten rodzaj pracy sprzęt Gen 3 ma cykle i nowsze układy odciążające. Ulepszone odciążanie kompresji uzupełnia proces redukcji danych. Zmiana geometrii jest niewidoczna dla hostów i aplikacji; nic po stronie inicjatora nie wymaga rekonfiguracji.
To właśnie ten potok danych stoi za nagłówkiem DR. Dzięki tej platformie Dell podniósł gwarancję redukcji danych z 5:1 do 6:1, a kwalifikator jest powiązany z tą liczbą: gwarancja 6:1 dotyczy macierzy Gen 3, początkowo zainstalowanych z systemem operacyjnym OS 5.0, na danych redukowanych. Inżynierowie Della byli z nami bezpośredni w kwestii mechanizmów: jeśli klient kwalifikujący się do programu nie widzi 6:1 na danych redukowanych, Dell to rekompensuje, dodając dodatkowe dyski. Firma przypisuje to połączeniu nowszych generacji odciążenia QAT, szybszych procesorów, kart RDMA, które odciążają procesory w transporcie międzywęzłowym, udoskonalonego stripingu danych oraz wieloletnich danych telemetrycznych floty od Dell AIOps (dawniej CloudIQ), które pokazały, gdzie algorytmy redukcji pozostawiają oszczędności.
Firma Dell dostarczyła dwa zrzuty z pulpitu nawigacyjnego z lekko obciążonego klastra (1.4% wykorzystanej pojemności fizycznej), aby pokazać, jak te liczby pojawiają się w programie PowerStore Manager. Panel „Oszczędności danych” raportuje ogólny wskaźnik DRR dla wszystkich zapisanych danych oraz oddzielny, redukowalny wskaźnik DRR, który wyklucza dane sklasyfikowane przez macierz jako nieredukowalne, przy czym ta nieredukowalna część jest oznaczona w GB. W pierwszym zrzucie 2.5 TB danych logicznych trafia na 359 GB przestrzeni fizycznej, co daje ogólny wskaźnik DRR 7.2:1 i 11.7:1 dla części redukowalnej.
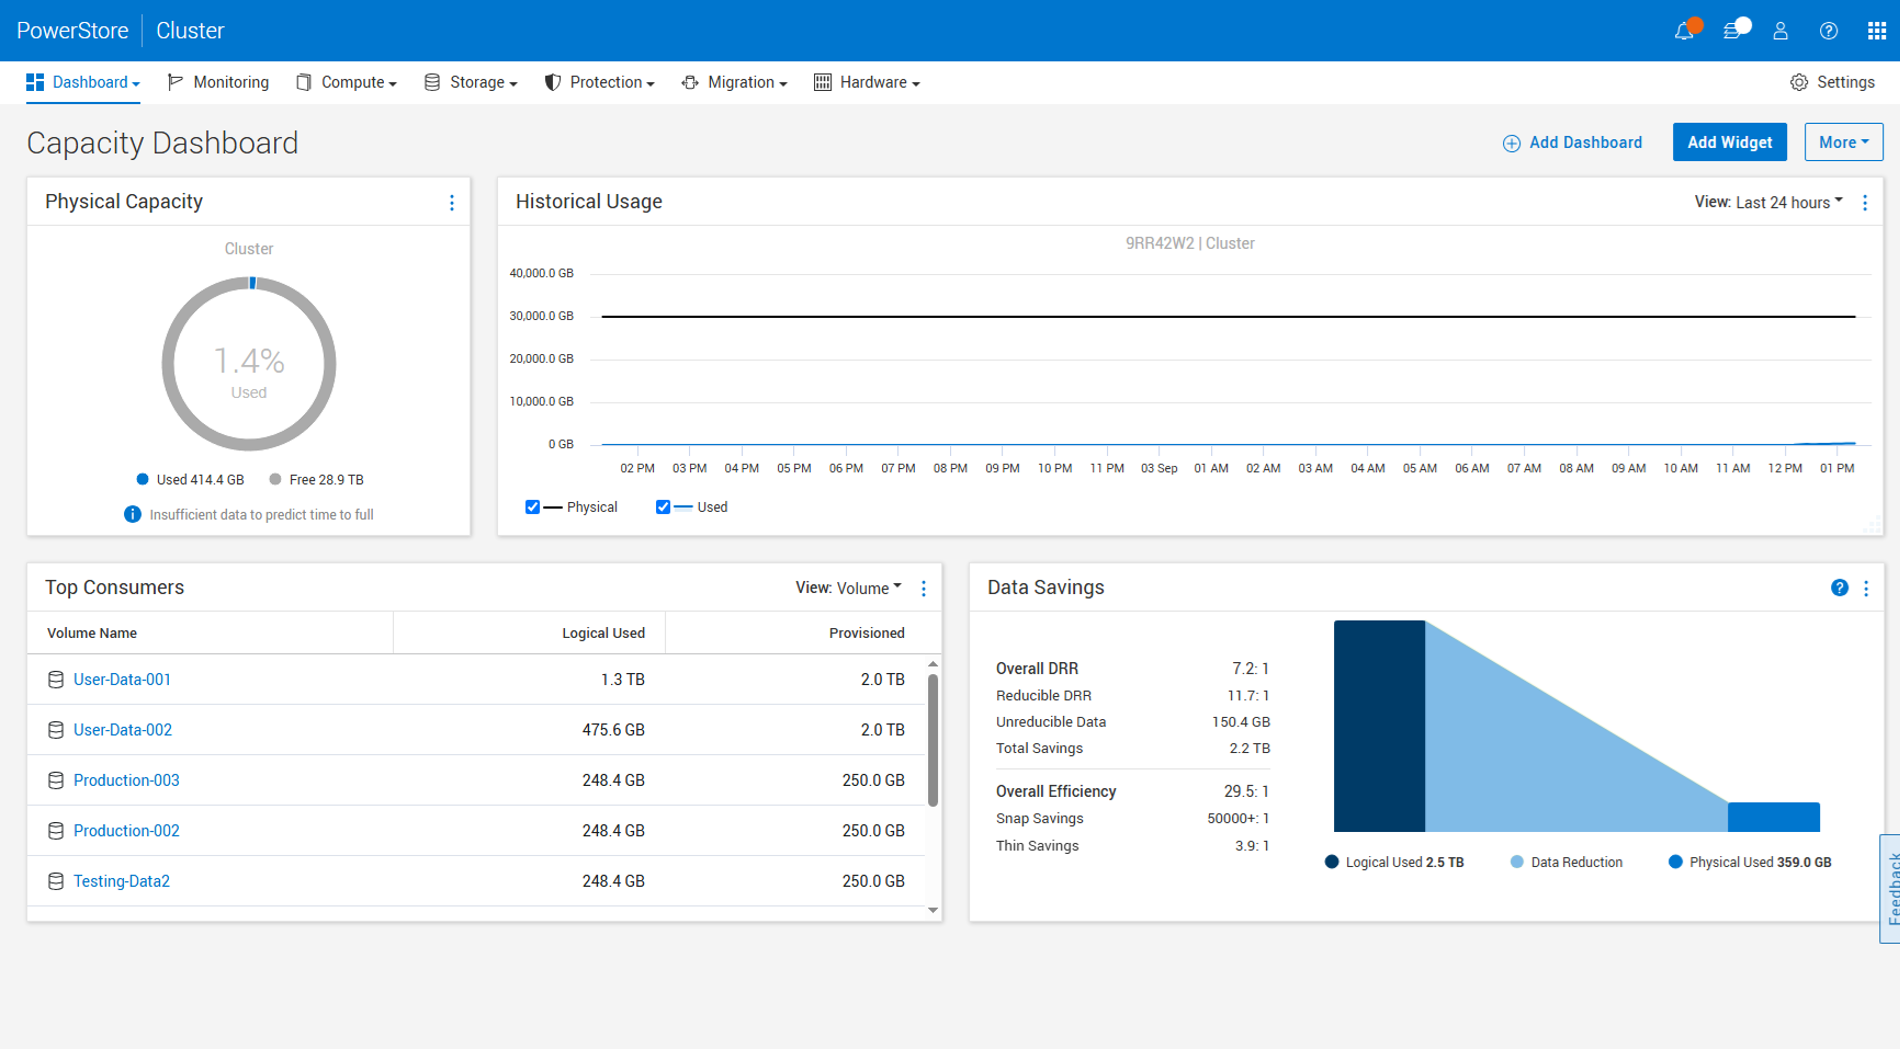
Panel pojemności Dell PowerStore: ogólny wskaźnik DRR 7.2:1 i redukcyjny wskaźnik DRR 11.7:1 przy 2.5 TB danych logicznych (dane dostarczone przez firmę Dell).
Drugi zrzut, z większą ilością danych zapisanych na tych samych woluminach, pokazuje 2.7 TB przestrzeni logicznej w 376.4 GB przestrzeni fizycznej, co daje stosunek 7.4:1 w ujęciu ogólnym i 12.3:1 z możliwością redukcji. Panel uwzględnia również oszczędności z migawek i cienkiego provisionowania w ogólnym stosunku wydajności (w tym przypadku odpowiednio 29.5:1 i 28.2:1), który należy pominąć w przypadku porównania 6:1, ponieważ gwarancja ogranicza się do redukcji danych w przypadku danych z możliwością redukcji. Są to zrzuty danych firmy Dell z zestawu danych firmy Dell, więc należy je traktować jako demonstrację raportowania. To, do czego redukuje się dane obciążenie produkcyjne, to osobna kwestia.
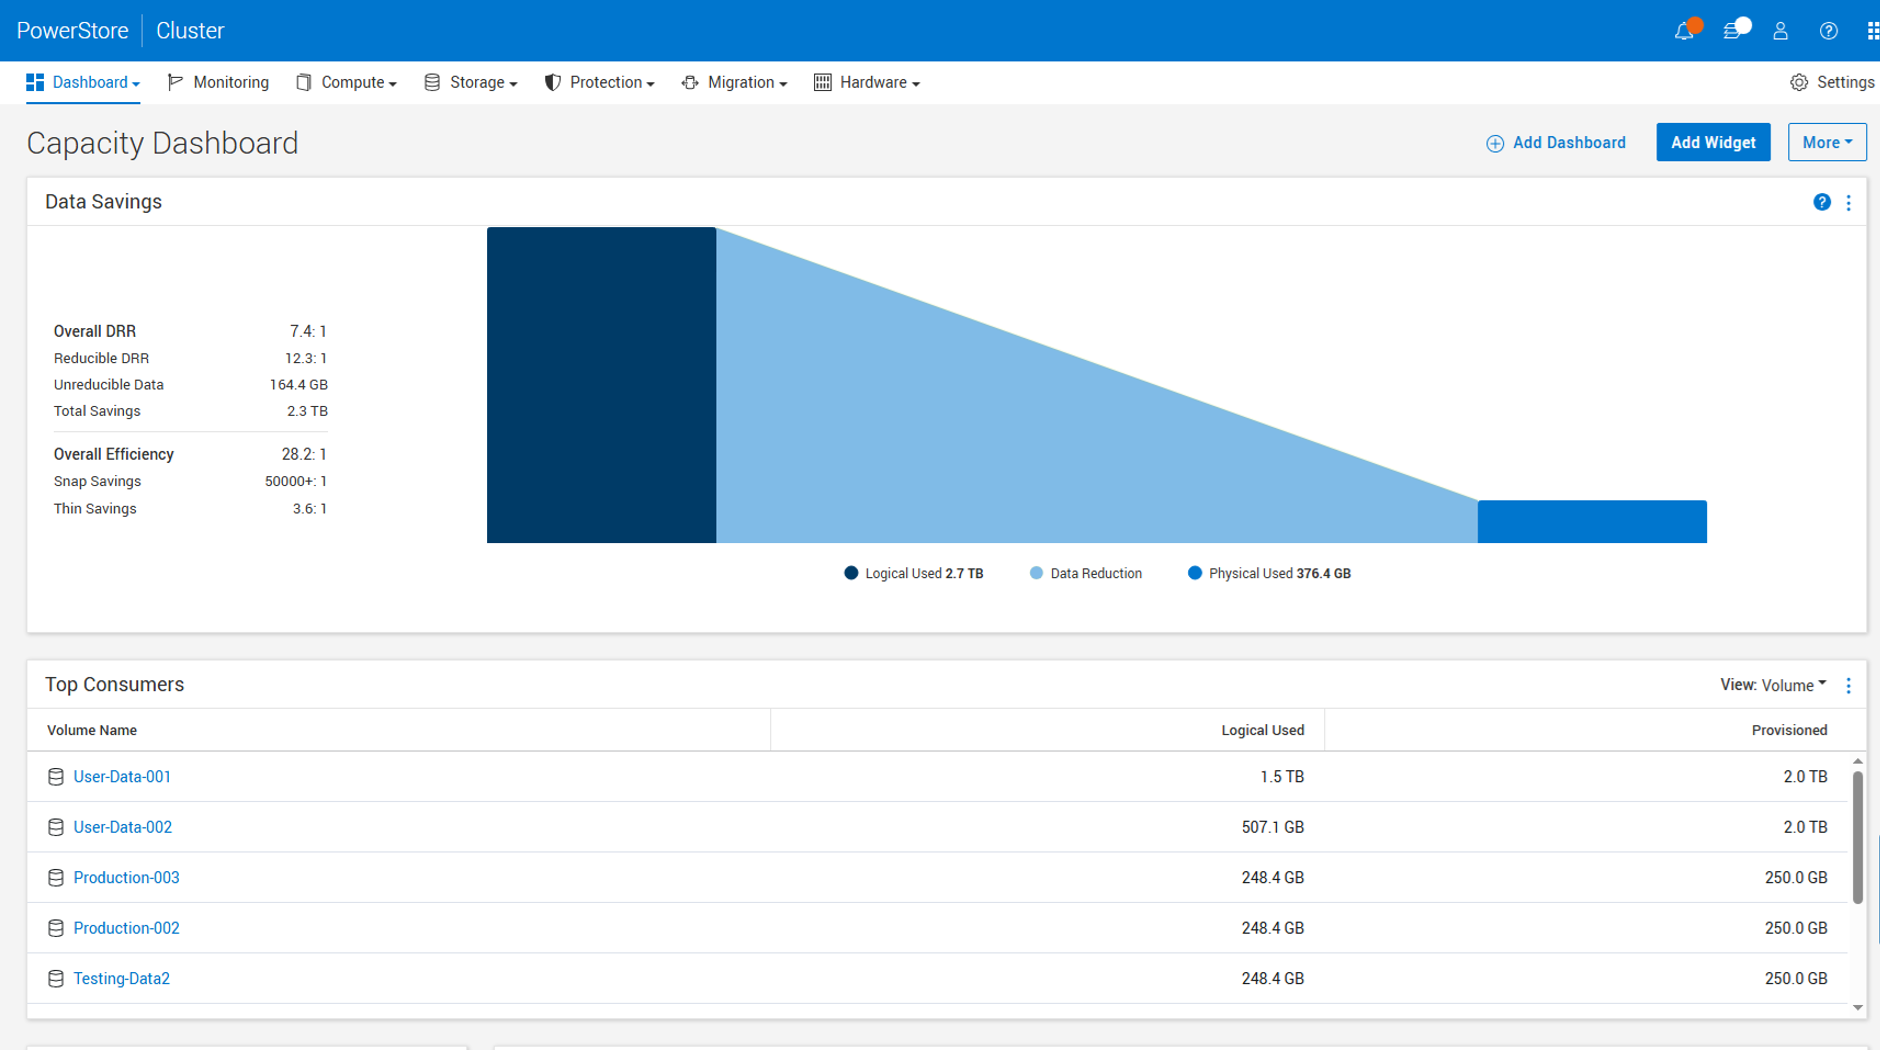
Panel oszczędności danych przy ogólnym wskaźniku DRR wynoszącym 7.4:1, z migawkami i oszczędnościami cienkimi zsumowanymi w celu uzyskania ogólnej wydajności wynoszącej 28.2:1 (dane dostarczone przez firmę Dell).
NAS, Nutanix i historia pamięci zewnętrznej
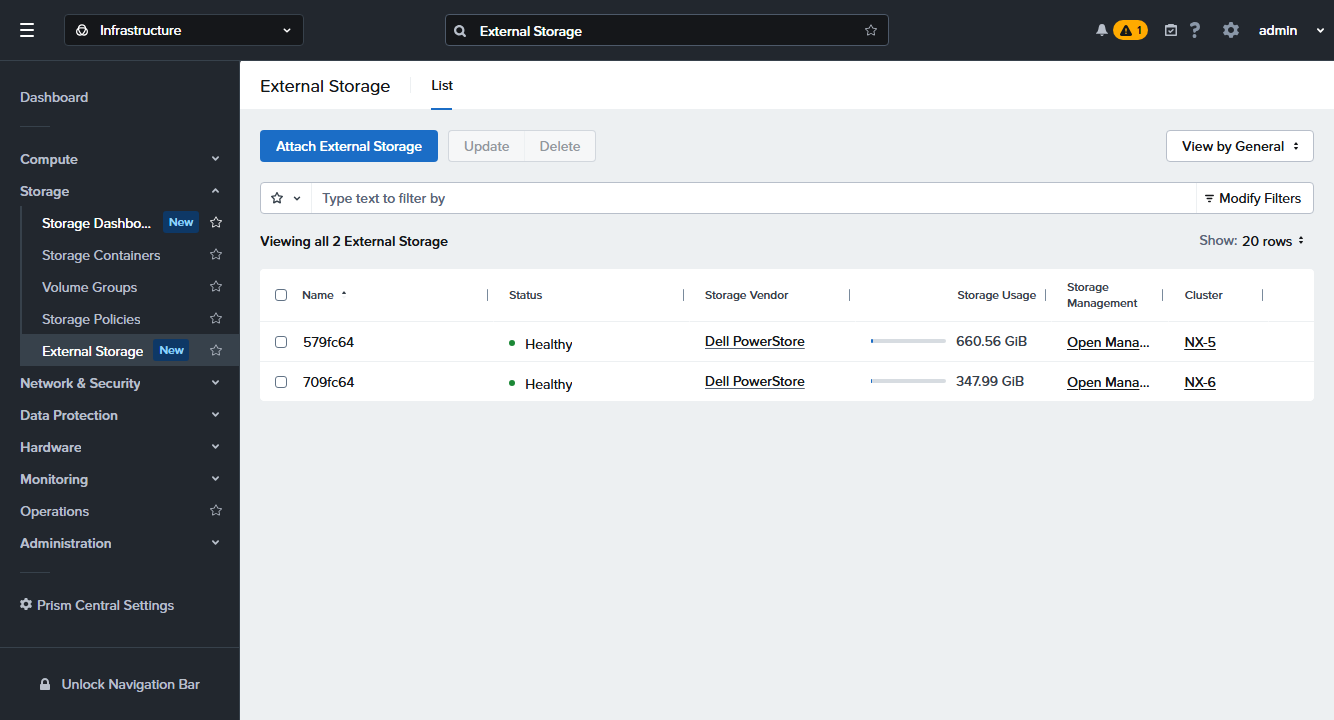
Prism Central podłącza PowerStore jako zewnętrzną pamięć masową dla klastrów AHV.
Po partnerstwie, które wprowadziło PowerStore do Nutanix NCI 7.6 jako zewnętrzną pamięć masową all-flash dla AHV , OS 5.0 umożliwia większą integrację PowerStore Manager. Nutanix buduje swoją pamięć masową z wielu woluminów, w ten sam sposób, w jaki VMware rozkłada maszyny wirtualne na pliki; kilkaset maszyn wirtualnych na AHV może przełożyć się na 4,000 woluminów w macierzy. Przed wersją 5.0 woluminy te pojawiały się w ogólnym widoku woluminów, zakrywając wszystko inne. Teraz, gdy klaster Nutanix jest podłączany, PowerStore Manager dodaje kartę Zewnętrznie Zarządzane Woluminy (i odpowiadającą jej kartę Zewnętrznie Zarządzane Hosty), która poddaje kwarantannie obiekty Nutanix w ich własnym widoku, każdy oznaczony typem aplikacji Nutanix. Administratorzy pamięci masowej otrzymują z powrotem listę woluminów, a karta po prostu nie istnieje w systemach bez podłączonego Nutanix.
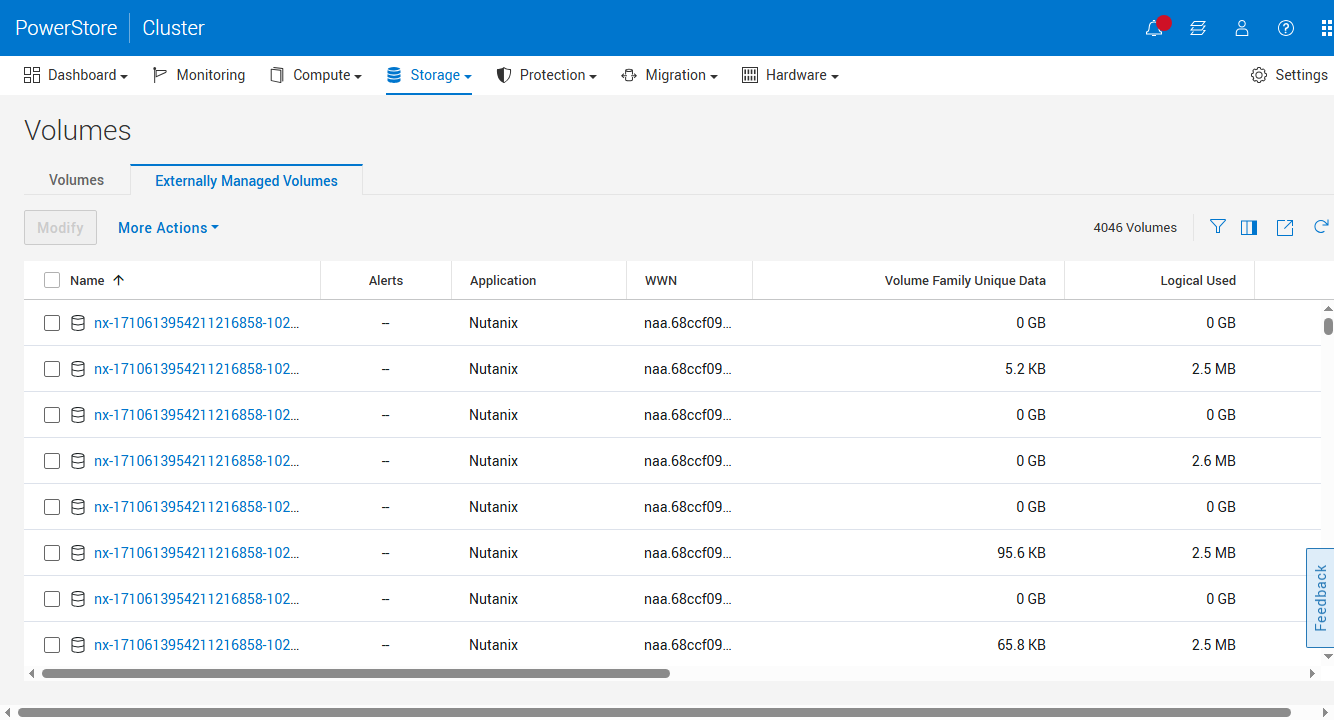
Karta Woluminy zarządzane zewnętrznie ukrywa tysiące woluminów utworzonych w Nutanix poza widokiem głównym.
Podłączenie PowerStore odbywa się z poziomu Prism Central: wybierz Dell PowerStore jako zewnętrznego dostawcę pamięci masowej, wskaż PowerStore Manager, a integracja zajmie się tworzeniem i mapowaniem woluminów po stronie Nutanix. W przypadku firm, które zabezpieczają swoją strategię hypervisora, macierz bazowa pozostaje taka sama, a platforma na niej pozostaje do negocjacji.
Mobilność w wersji 5.0 obejmuje również OpenShift. PowerStoreOS 5.0 integruje odciążenie XCOPY z zestawem narzędzi Red Hat Migration Toolkit for Virtualization, dzięki czemu migracje maszyn wirtualnych przenoszą zadanie kopiowania na macierz zamiast routingu danych przez hosta przez iSCSI lub Fibre Channel, w tym maszyny wirtualne wielodyskowe. Dla klientów przenoszących maszyny wirtualne do KubeVirt, naturalnie wiąże się to z opisem platformy automatyzacji w dalszej części tego artykułu: ruch migracyjny nigdy nie jest obsługiwany przez hosta.
Bardziej uważne spojrzenie na wydajność
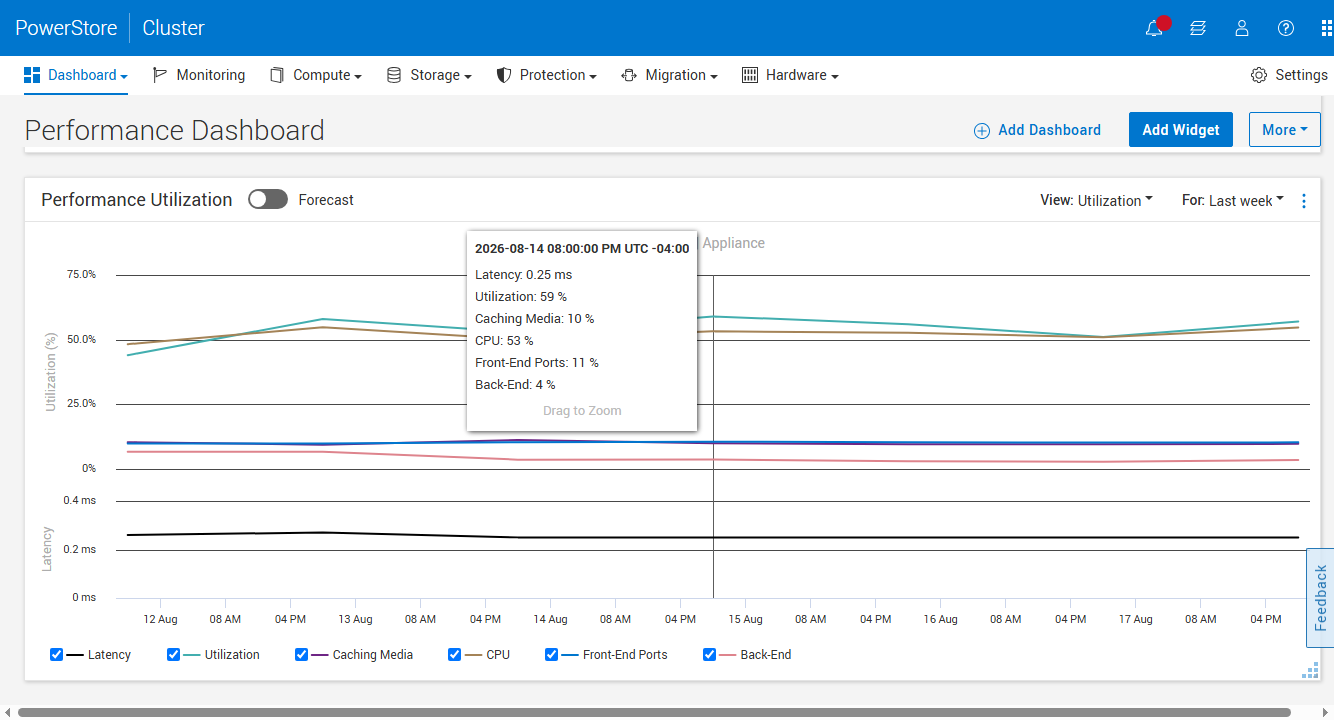
Wykorzystanie rozłożone: procesor, nośniki pamięci podręcznej, porty front-end i back-end w skrócie.
System operacyjny OS 5.0 wprowadza zestaw nowych widżetów pulpitu nawigacyjnego wydajności, które ułatwiają wizualizację zapasu mocy obliczeniowej macierzy. Funkcja „Wykorzystanie wydajności” rozkłada obciążenie urządzenia na jego elementy składowe, dzięki czemu wartość wykorzystania nie jest już tajemnicą: najedź kursorem na punkt na wykresie, aby zobaczyć, ile w danym momencie zużywa procesor, nośniki pamięci podręcznej, porty front-end i dyski back-end, a także opóźnienie. Widget zawiera również widok „Utrzymane IOPS”, a po zebraniu przez system około dwóch tygodni historii, przełącznik „Prognoza” prognozuje wykorzystanie i opóźnienie w przyszłości z przedziałami ufności, na naszych zrzutach ekranu, na trzy miesiące przed końcem.
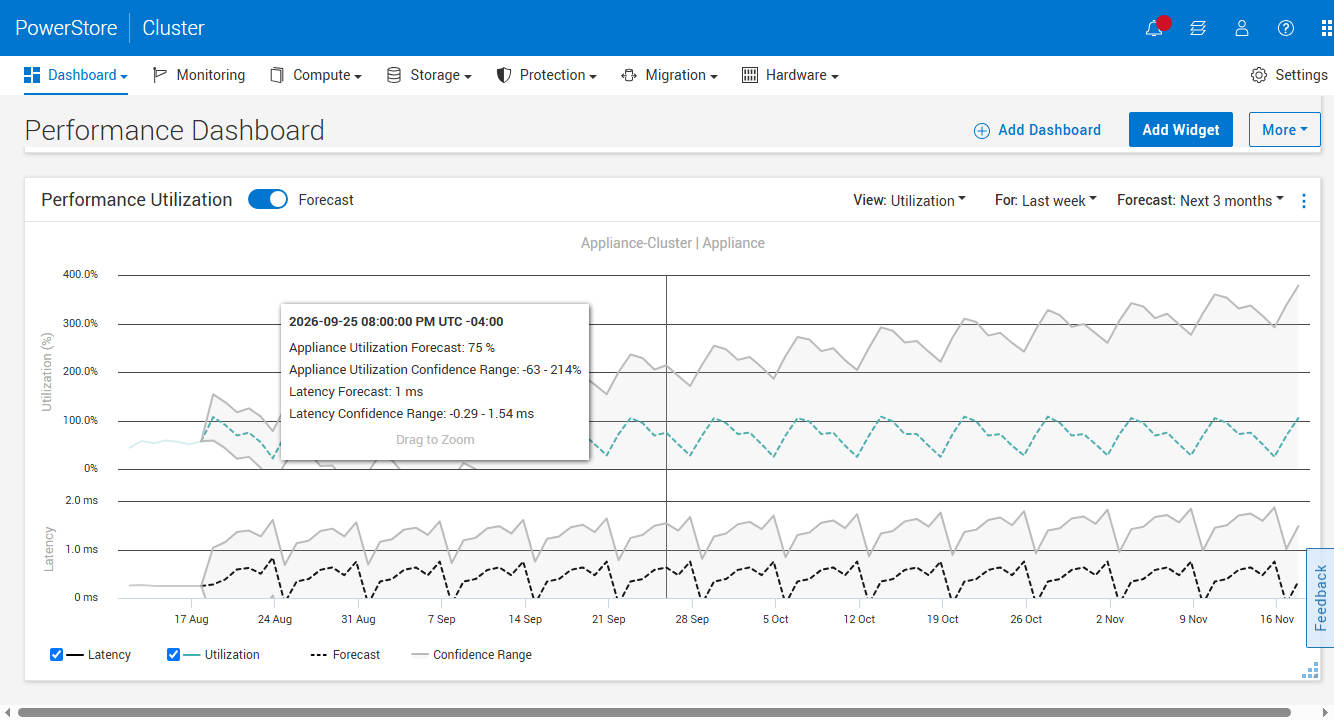
Prognoza przewiduje wykorzystanie i opóźnienia na okres trzech miesięcy, wraz z przedziałami ufności.
Samo wykrywanie anomalii pojawiło się na poziomie urządzenia w PowerStoreOS 4.2. Wersja 5.0 wprowadza promocję na pulpicie nawigacyjnym, z dedykowanym widżetem obejmującym sześć metryk (przepustowość, całkowitą, operacje wejścia/wyjścia na sekundę (IOPS) odczytu i zapisu, opóźnienie i średni rozmiar operacji wejścia/wyjścia), możliwością bezpośredniego porównania między urządzeniami oraz eksportowania wyników. Mechanizm działania pozostał niezmieniony: po utworzeniu bazy danych z około 72 godzin historii, macierz uczy się zachowań każdego obciążenia i wyznacza oczekiwany zakres na podstawie bieżącej metryki, sygnalizując odchylenia zamiast czekać na przekroczenie statycznego progu. Zrzuty ekranu obrazują sytuację: wahania przepustowości w szarej kopercie historyczno-sezonowej, z podpowiedzią informującą o zaobserwowanej wartości, oczekiwanym zakresie i wyraźnym werdykcie anomalii.
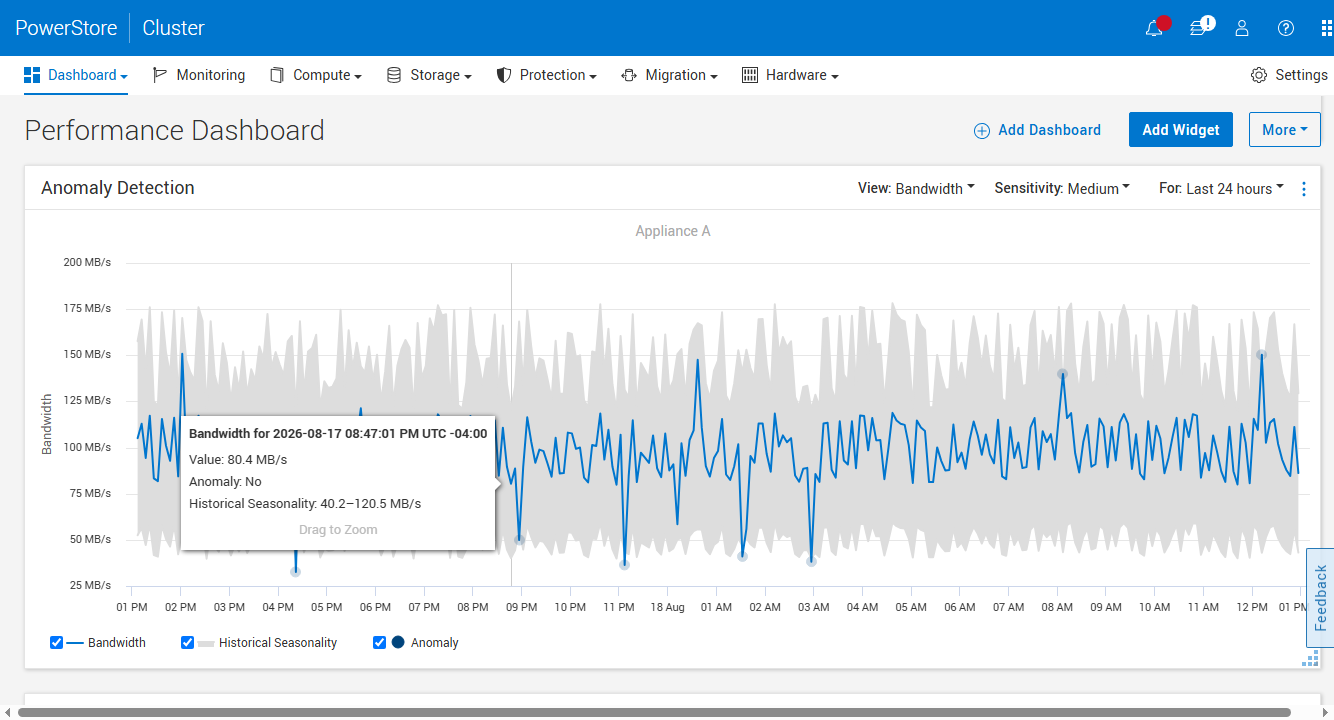
Wykrywanie anomalii obrazuje oczekiwaną sezonowość na podstawie bieżących danych i sygnalizuje odchylenia.
Zwiększa się również zapas mocy w tabeli limitów. Wersja 5.0 podnosi limit klonów na rodzinę woluminów z 256 do 1,000 (modele Gen 2 powyżej 500 i wszystkie Gen 3 automatycznie po uaktualnieniu), podwaja mapowania woluminów na hosty NVMe do 32 000 w zaawansowanych modelach 9XXX, zwiększa interfejsy serwerów NAS do 1,000, a systemy plików do 14 000 w większych systemach Gen 2 i Gen 3 oraz dodaje powiadomienia o limitach plików przy 80, 90 i 99 procentach, dzięki czemu limit nigdy nie jest niespodzianką.
Telemetria na poziomie wejścia/wyjścia, na której opierają się te widoki, to podstawa, którą firma Dell przygotowała do wykrywania oprogramowania ransomware w samej macierzy, a która według firmy pojawi się wkrótce.
Odporność cybernetyczna: MPA, Dell Cyber Detect i Keys
Prace nad bezpieczeństwem w wersji 5.0 dzielą się na trzy etapy: wzmacnianie zabezpieczeń ludzi, skanowanie danych i zarządzanie kluczami.
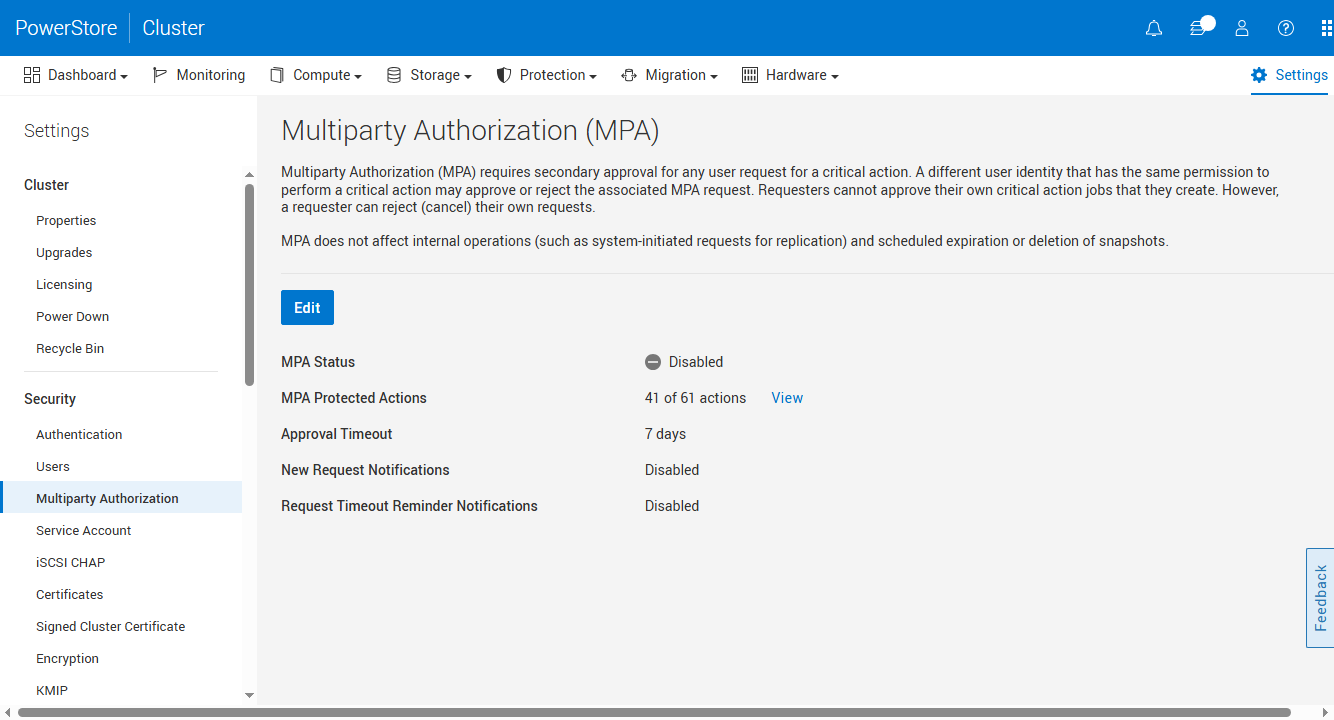
MPA w PowerStoreOS 5.0: chronione akcje są teraz wybierane, a nie narzucane.
Autoryzacja wielostronna została wprowadzona we wcześniejszej wersji jako przełącznik typu „wszystko albo nic”: po jej włączeniu każda destrukcyjna akcja w klastrze wymaga zatwierdzenia przez drugiego administratora. System operacyjny 5.0 zapewnia większą szczegółowość. Administratorzy mogą teraz wybierać z katalogu 61 chronionych akcji obejmujących kategorie obliczeniowe, pamięci masowej, ochrony, systemu, sprzętu i ustawień, z czego 41 jest domyślnie chronionych, i dostosowywać listę do własnych potrzeb. Jedna firma może wymagać zatwierdzenia dla każdego usunięcia migawki, ale dopuszczać edycję zasad ochrony; inna może chcieć, aby druga osoba kontrolowała usuwanie użytkowników, ale nie zmiany w udziałach SMB.
Limity czasu zatwierdzania można teraz konfigurować od trzech do siedmiu dni, zamiast stałego limitu siedmiu; powiadomienia e-mail i przypomnienia zapobiegają przepadaniu żądań w kolejce, a cała konfiguracja obowiązuje w całym klastrze, automatycznie po dołączeniu nowego urządzenia. Nawet sam proces zatwierdzania jest chroniony przez MPA: modyfikacja listy chronionych działań generuje żądanie, które musi zatwierdzić drugi administrator, a ścieżka audytu rejestruje, kto zażądał i zatwierdził żądanie. Wszystko jest dostępne za pośrednictwem REST, więc dostawca usług z dziesiątkami macierzy może stworzyć skrypt konfiguracji MPA dla całej floty.
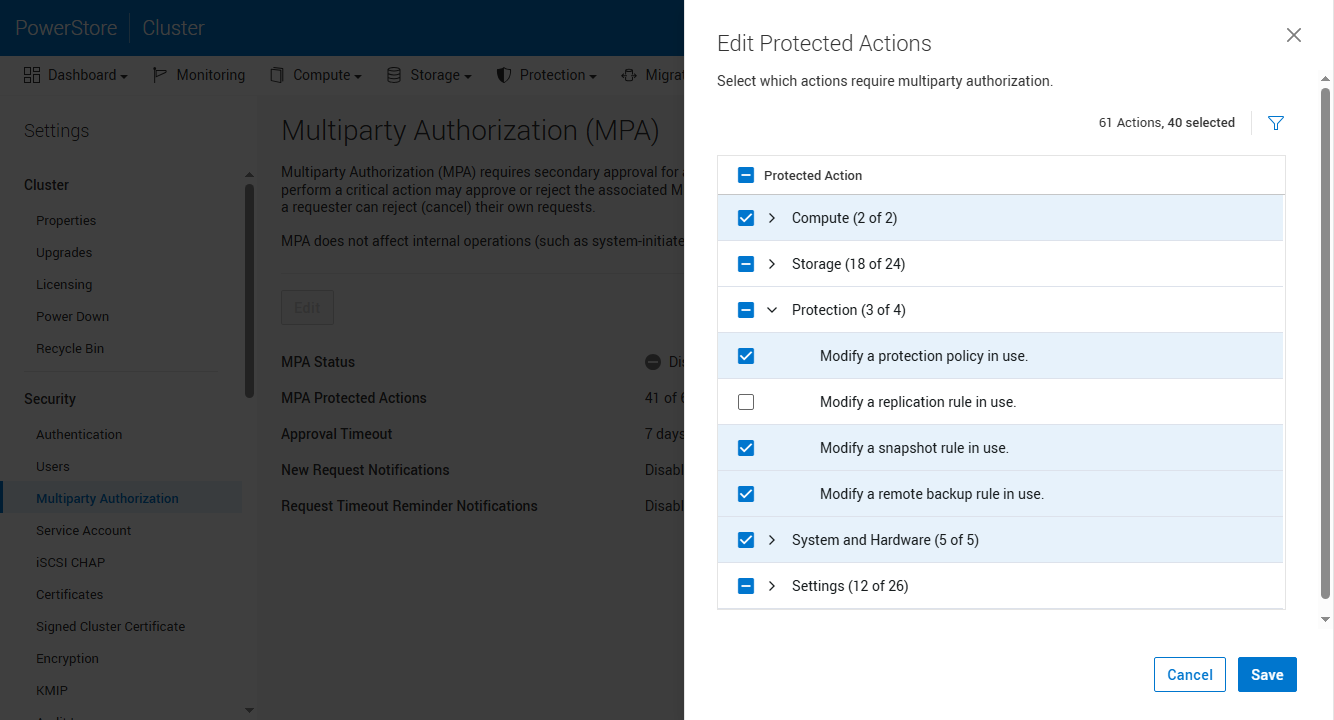
Szczegółowe dane dotyczące obliczeń, pamięci masowej, ochrony, systemu i ustawień dla poszczególnych kategorii.
Dell Cyber Detect to technologia CyberSense firmy Index Engines zintegrowana z PowerStore.
Dell Cyber Detect to zintegrowana przez firmę technologia analityczna CyberSense firmy Index Engines, która działa równolegle z macierzą, a nie w kodzie systemu operacyjnego OS 5.0. Jest to ten sam silnik analizy pełnej zawartości, który branża zna z PowerProtect. Skierowany do PowerStore, skanuje migawki w poszukiwaniu statystycznych odcisków palców zdarzeń związanych z uszkodzeniami i szyfrowaniem, z regułami konfigurowanymi za pomocą kreatora, który łączy się z macierzą, wybiera hosty produkcyjne i planuje skanowanie przez iSCSI lub FC. Administratorzy otrzymują katalog zweryfikowanych, czystych migawek, więc odzyskiwanie po ataku rozpoczyna się od znanej, dobrej kopii. To w połączeniu z bezpiecznymi migawkami PowerStore, których nie można usunąć przed upływem okresu przechowywania, nawet przez administratora, więc czyste kopie identyfikowane przez Cyber Detect są również kopiami, których atakujący nie może usunąć. Dzięki Cyber Detect na danych, monitorowaniu ransomware AIOps na telemetrii i MPA na płaszczyźnie sterowania, historia ransomware obejmuje teraz treść, zachowanie i promień rażenia.
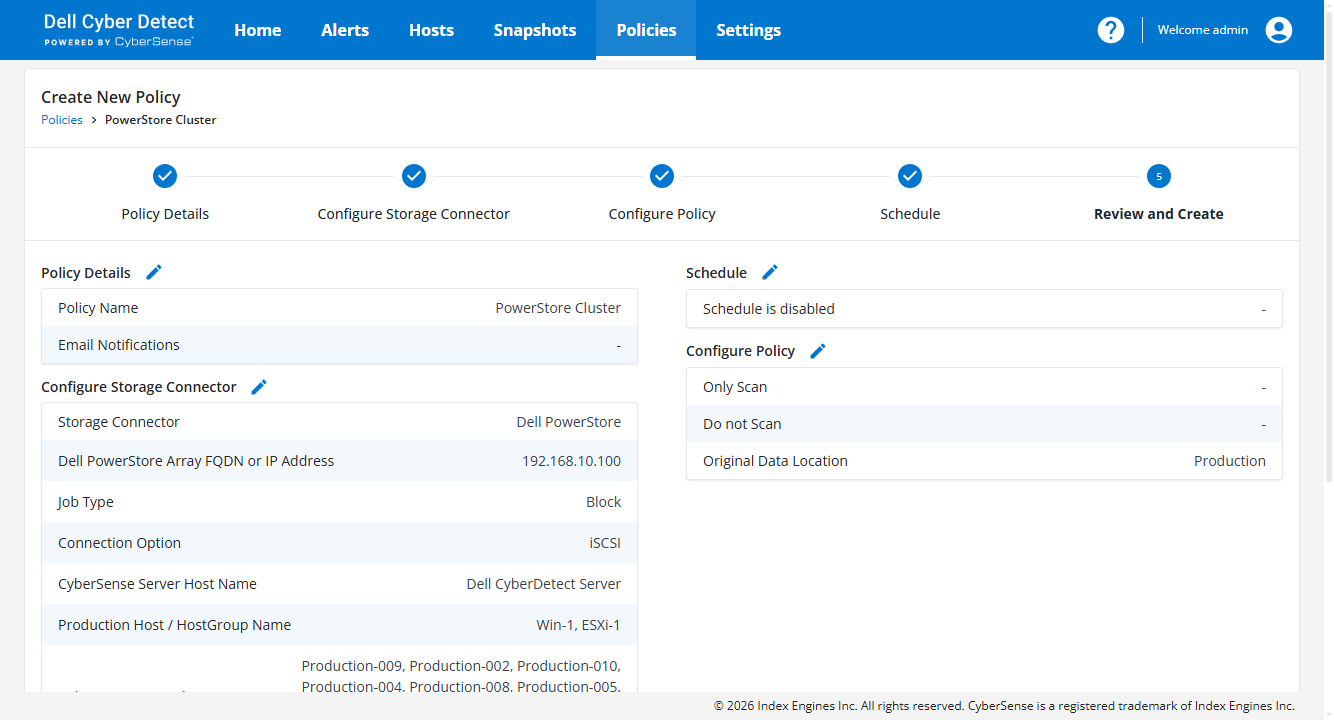
Przed utworzeniem zasad skanowania Cyber Detect sprawdzana jest tablica, hosty, połączenie i harmonogram.
Trzecia ścieżka była bezpośrednim żądaniem klientów, szczególnie firm z sektora rządowego: rotacja kluczy szyfrujących dla danych w spoczynku (D@RE) jest teraz kontrolowana przez użytkownika. Podczas gdy zarządzanie kluczami wcześniej odbywało się całkowicie w ukryciu, wersja 5.0 pozwala administratorowi na generowanie nowego zestawu kluczy na żądanie, zgodnie z własnym zegarem zgodności, i pobieranie magazynu kluczy. Dell określił to jako pierwszą fazę, z zaplanowaną rotacją w planie działania. Sprzęt Gen 3 dodaje dwie dodatkowe warstwy: oprogramowanie układowe podpisane kryptografią postkwantową, pozycjonujące platformę w kontekście strategii „zbierz teraz, odszyfruj później”, oraz SDPM zgodny ze standardem FIPS 140-3, dzięki czemu dane w pamięci podręcznej oczekujące na usunięcie są chronione zgodnie z tym samym standardem, co dane na dyskach.
Rekomendacje AI: od wglądu do działania
Od lipca Dell AIOps (dawniej CloudIQ) i platforma automatyzacji Dell współpracują ze sobą, aby połączyć rekomendacje oparte na sztucznej inteligencji z automatyczną optymalizacją za pośrednictwem integracji, której dostępność jest obecnie ograniczona.
To połączenie zapewnia operatorom bardziej bezpośrednią ścieżkę od wglądu do działania, z nadzorem człowieka i technologią cyfrowego bliźniaka, które budują zaufanie do tego, co system proponuje. Użytkownicy przechodzą od rekomendacji do zautomatyzowanego działania w ramach jednego interfejsu, który firma Dell przeprojektowała jako generatywny: domyślnie oparty na czacie i minimalistyczny, z użytkownikami generującymi potrzebne tabele, wykresy i widoki, a następnie przypinającymi je do trwałych, spersonalizowanych obszarów roboczych.
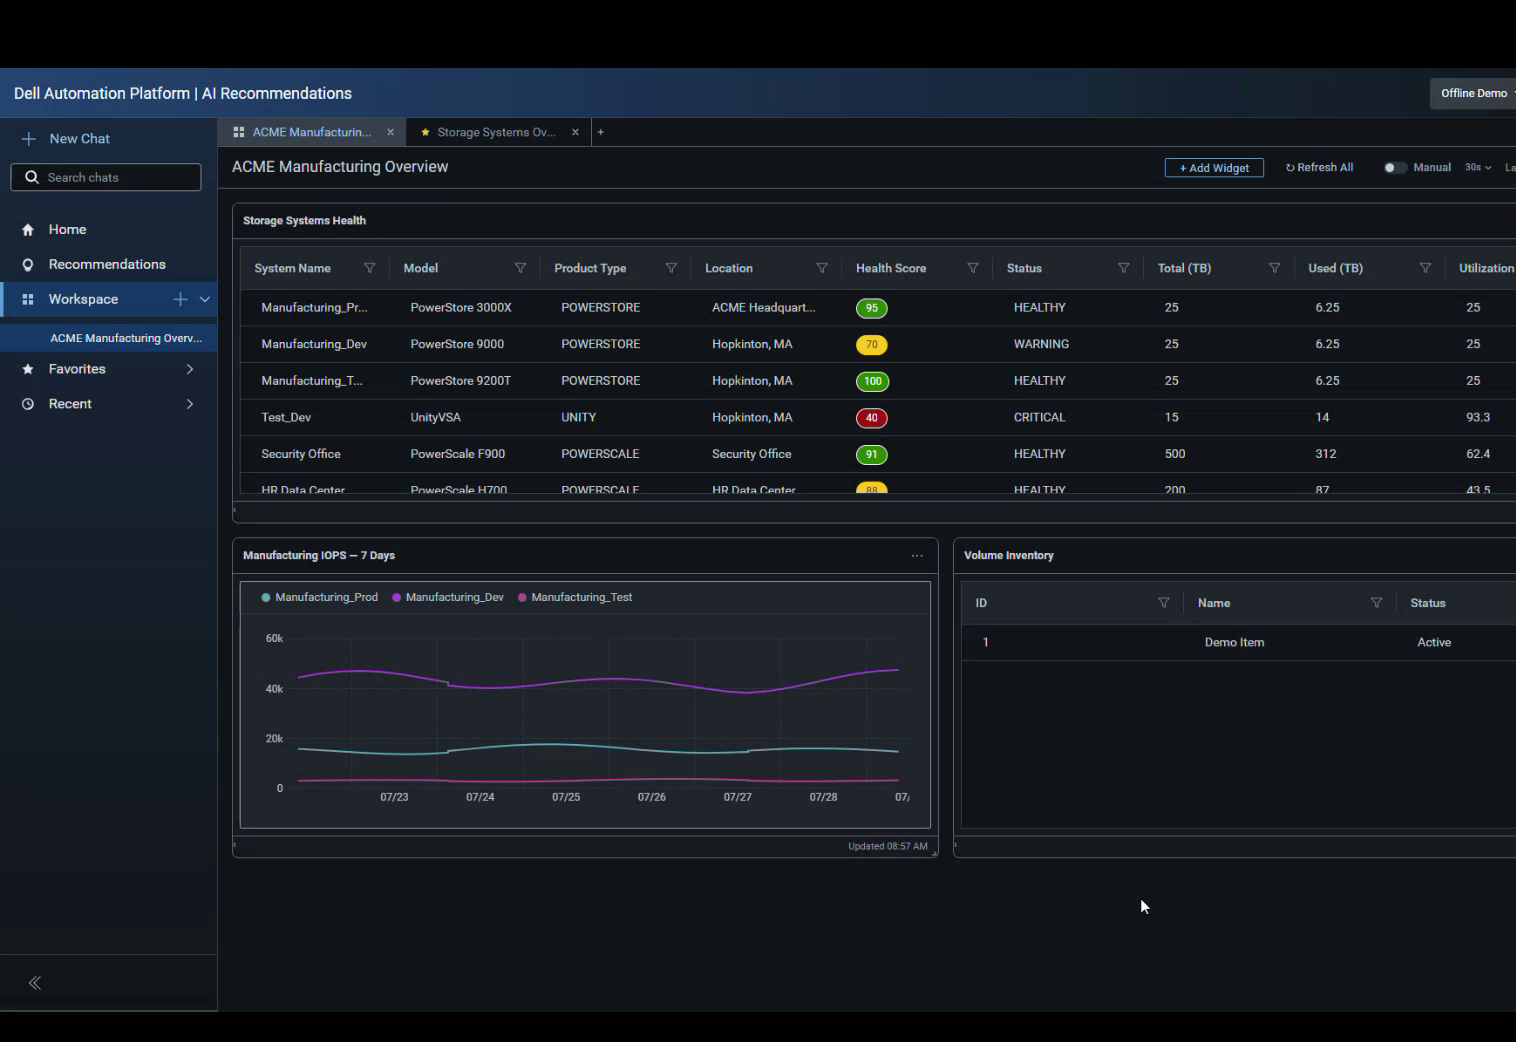
Generowany interfejs użytkownika w ciemnym trybie startowym: przypięty obszar roboczy z widżetami dotyczącymi stanu floty, operacji wejścia/wyjścia na sekundę i zapasów utworzonymi na podstawie czatu.
W momencie uruchomienia dostępne są trzy praktyczne przypadki użycia, z których dwa są specyficzne dla PowerStore. Ciągła optymalizacja pojemności uwzględnia odzyskiwalną pamięć masową, woluminy bez mapowań hostów lub bez niedawnych operacji wejścia/wyjścia, i prowadzi administratora od rekomendacji do faktycznego odzyskiwania bez konieczności otwierania PowerStore Manager. Aktualizacje systemowe dla PowerStore pozwalają administratorowi ustawić tolerancję na poziomie kodu, docelowe daty instalacji, rozmiary partii i powtarzane kontrole stanu przed aktualizacją, a następnie wykonać plan aktualizacji na podstawie tej samej rozmowy, a nieudana aktualizacja generuje zgłoszenie do pomocy technicznej. Trzeci przypadek użycia skaluje klastry Dell Private Cloud poprzez identyfikację nadmiernie alokowanych klastrów opartych na VMware i konsolidację węzłów, których obciążenia już nie potrzebują, przy jednoczesnym zachowaniu węzłów, których klaster nadal potrzebuje.
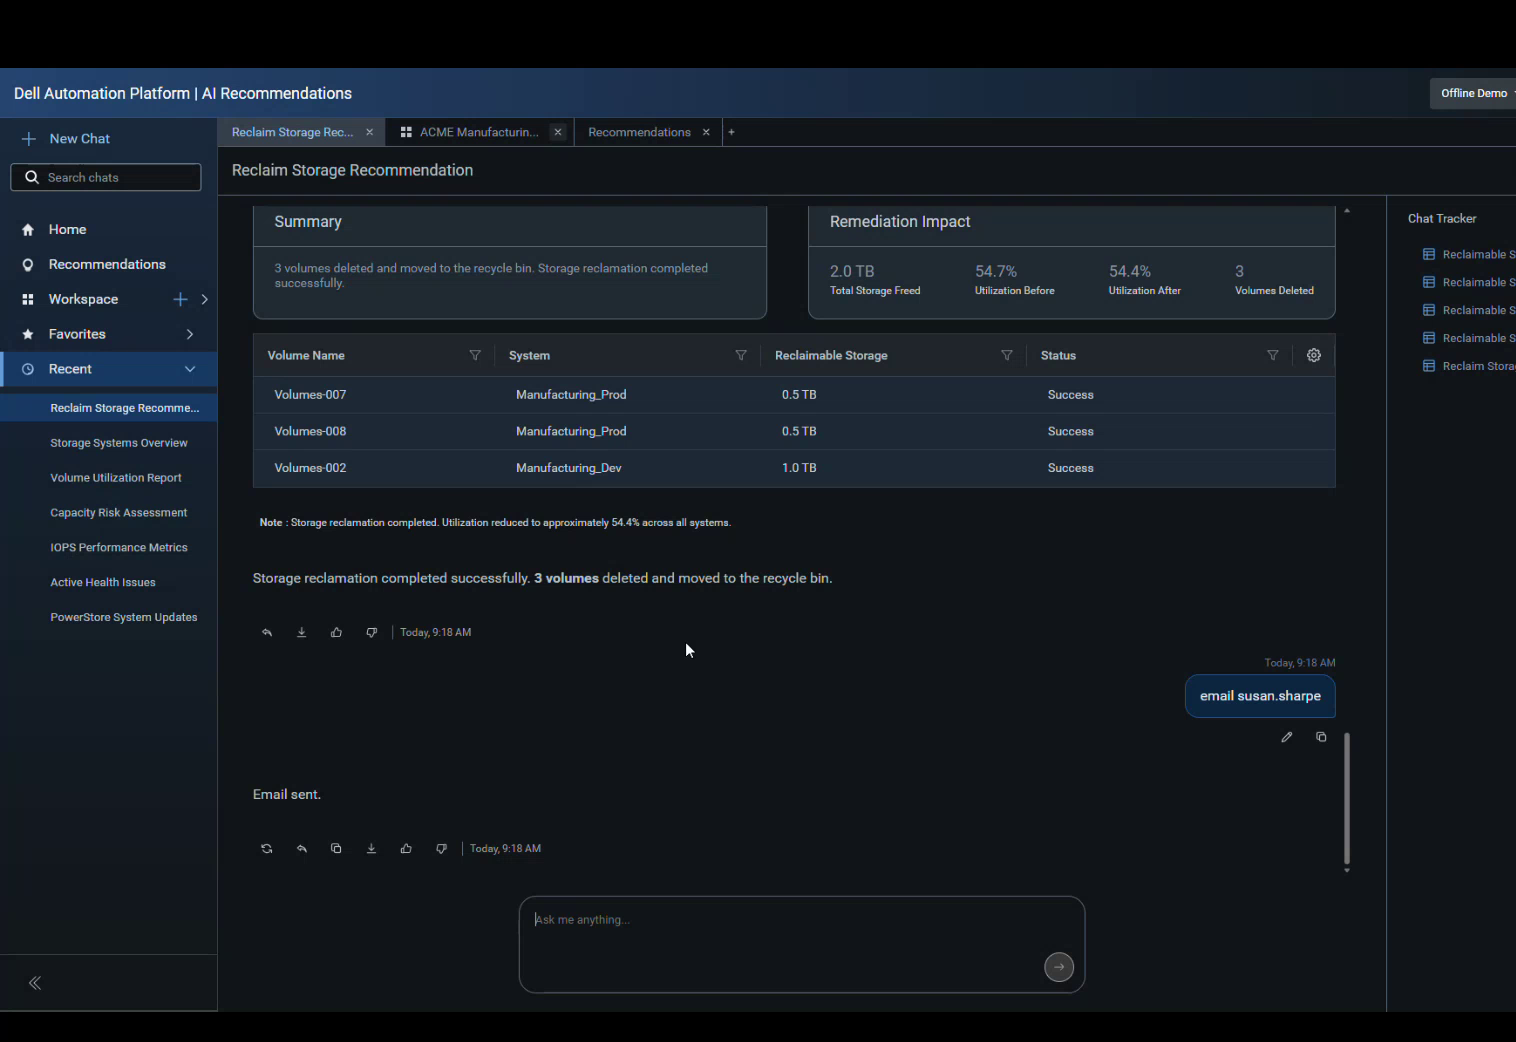
Ciągła optymalizacja pojemności w działaniu: zwolniono 2.0 TB na trzech woluminach, wraz z informacją o wykorzystaniu przed i po.
Na szczególną uwagę zasługują dwie decyzje projektowe. Po pierwsze, każda czynność jest realizowana przez człowieka, a system przedstawia swój plan i uzasadnienie, odpowiadając prostym językiem na pytanie „Skąd wziąłeś tę rekomendację?” i czekając na wyraźną akceptację. Cyfrowy bliźniak środowiska klienta, dostępny wkrótce po pierwszym uruchomieniu, zweryfikuje wpływ zmian na dalsze procesy przed ich wprowadzeniem. Integracja z kontrolą zmian w ServiceNow jest w fazie rozwoju, więc zatwierdzenia można uzyskać na podstawie zgłoszenia. Po drugie, licencjonowanie pozostaje bez zmian: Rekomendacje AI są dostępne w ramach AIOps, które jest dostępne w ramach umowy Dell ProSupport lub wyższej, więc dla większości sklepów PowerStore ta funkcja jest dostępna.
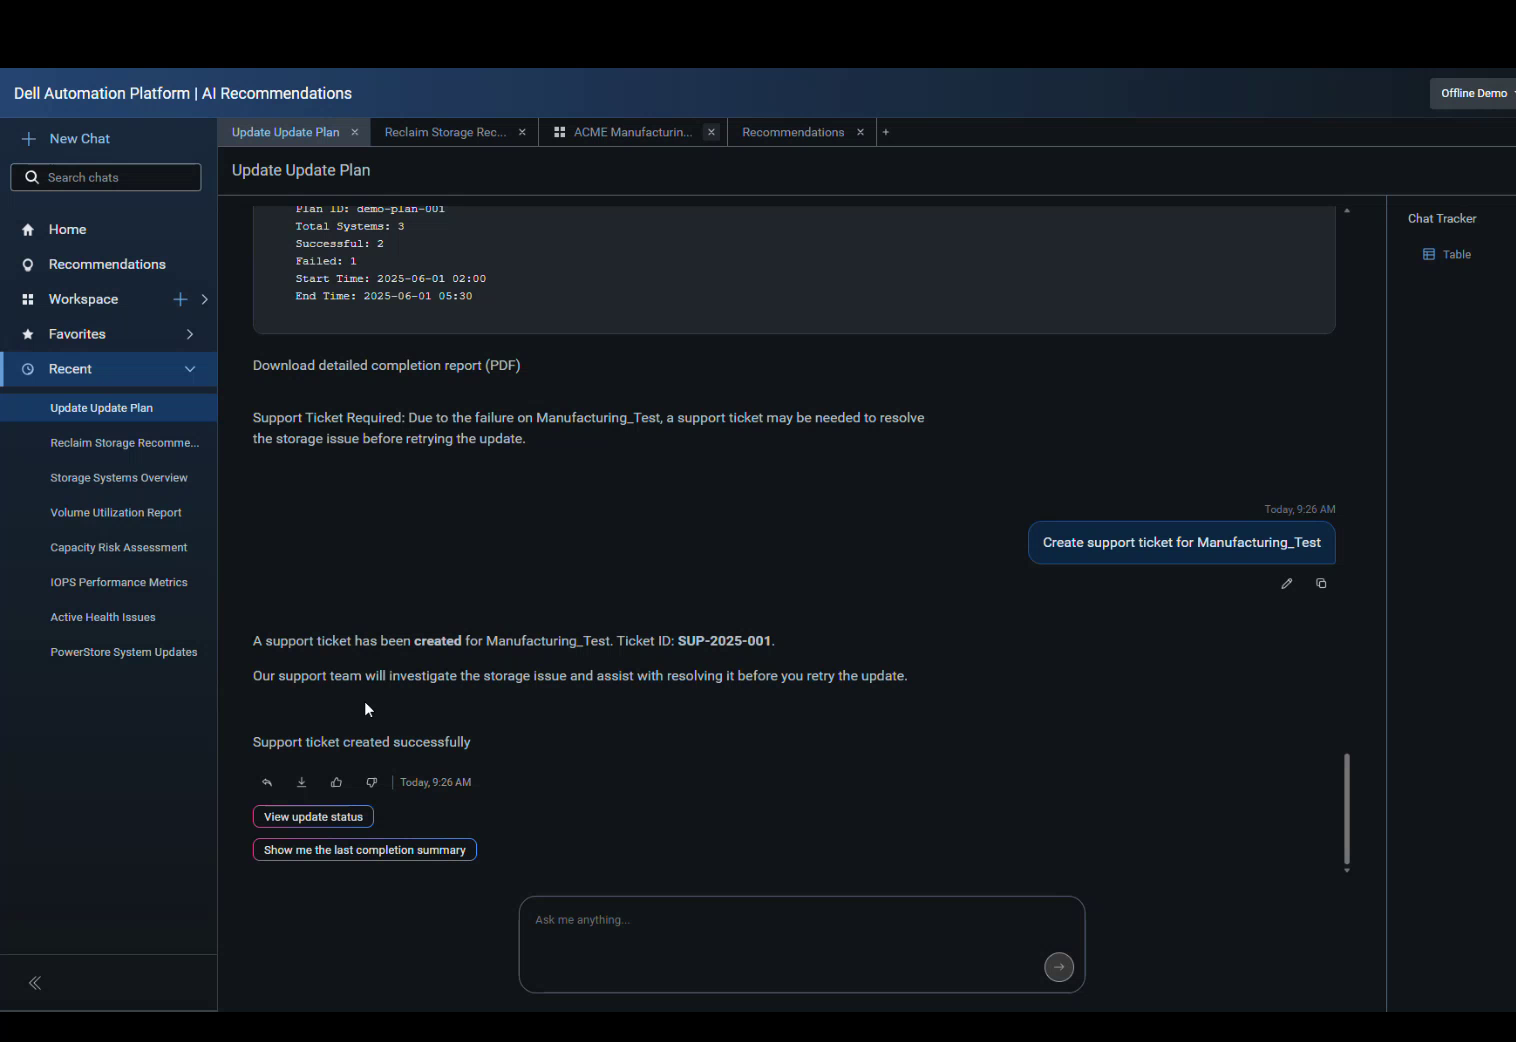
Człowiek w pętli, od początku do końca: plan aktualizacji z jedną awarią i zgłoszeniem pomocy technicznej zgłoszonym w tej samej rozmowie.
Prywatna chmura, platforma automatyzacji i MCP
Poniżej warstwy rekomendacji AI znajduje się mechanizm, który wdraża i obsługuje chmurę prywatną. Dzięki koordynatorowi platformy Dell Automation Platform administrator wybiera projekt, przesyła konfigurację JSON (lub ręcznie wprowadza parametry) i obserwuje graf wykonania, który przedstawia pełne wdrożenie środowiska. Obejmuje to walidację sprzętu PowerStore, przygotowanie zasobów obliczeniowych i sieciowych oraz instalację hiperwizora, a kroki dotyczące pamięci masowej są bezpośrednio włączone do przepływu pracy – od podłączania woluminów PowerStore do adapterów VMkernel przez iSCSI po instalację sterowników CSI, gdy w użyciu jest Kubernetes. Menu hiperwizora obejmuje VMware, Red Hat, Nutanix i Microsoft Azure Local, a rozszerzenia Dell Private Cloud instalują się w konsoli każdej platformy, vSphere Client, OpenShift Web Console, Prism lub Azure Portal. Dzięki temu zarządzanie maszynami wirtualnymi i kontenerami w cyklu życia drugiego dnia odbywa się za pomocą narzędzi, z których zespoły już korzystają. Firma Dell może zamknąć pętlę, wdrażając maszynę wirtualną z systemem Windows w rozwiązaniu KubeVirt na platformie OpenShift za pośrednictwem tego samego rozszerzenia, konsolidując operacje kontenerów i maszyn wirtualnych w jednym miejscu.
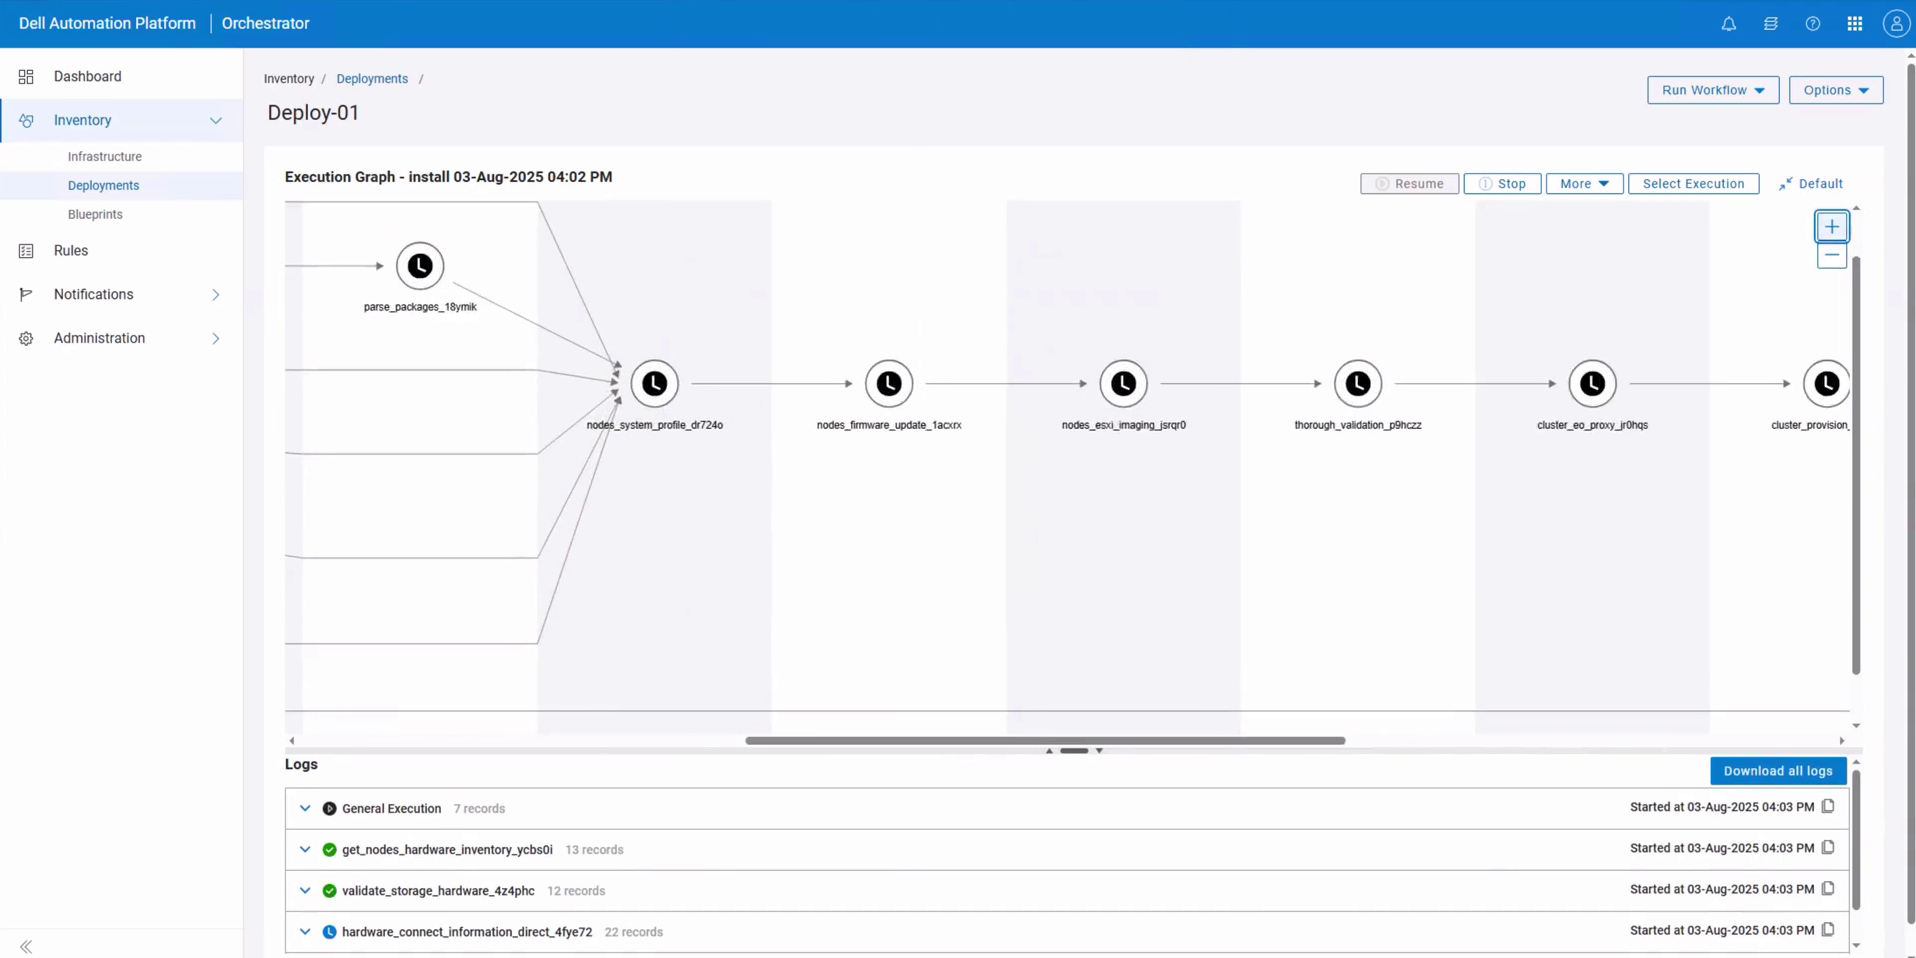
Wykres wykonania koordynatora krok po kroku przeprowadza wdrożenie VMware obsługiwane przez PowerStore, wraz z dziennikami poszczególnych kroków.
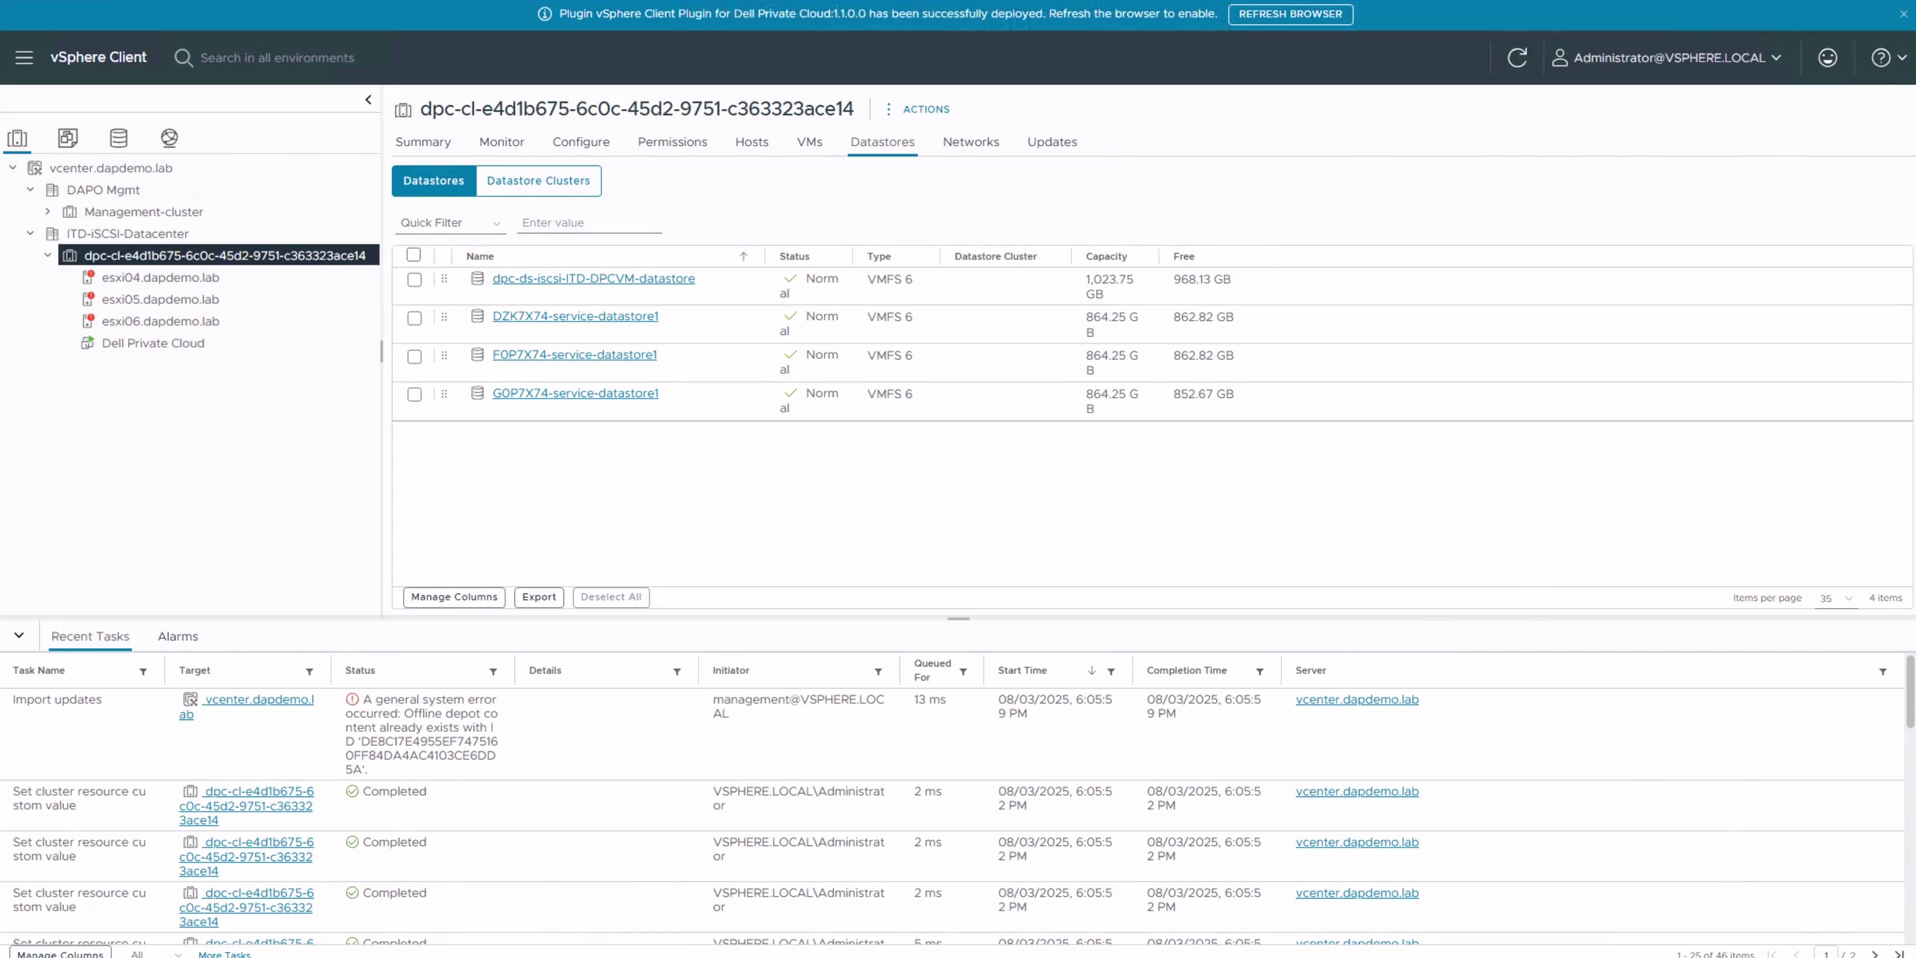
Wtyczka Dell Private Cloud trafia do vSphere Client z magazynem danych PowerStore iSCSI gotowym do obsługi klastra.
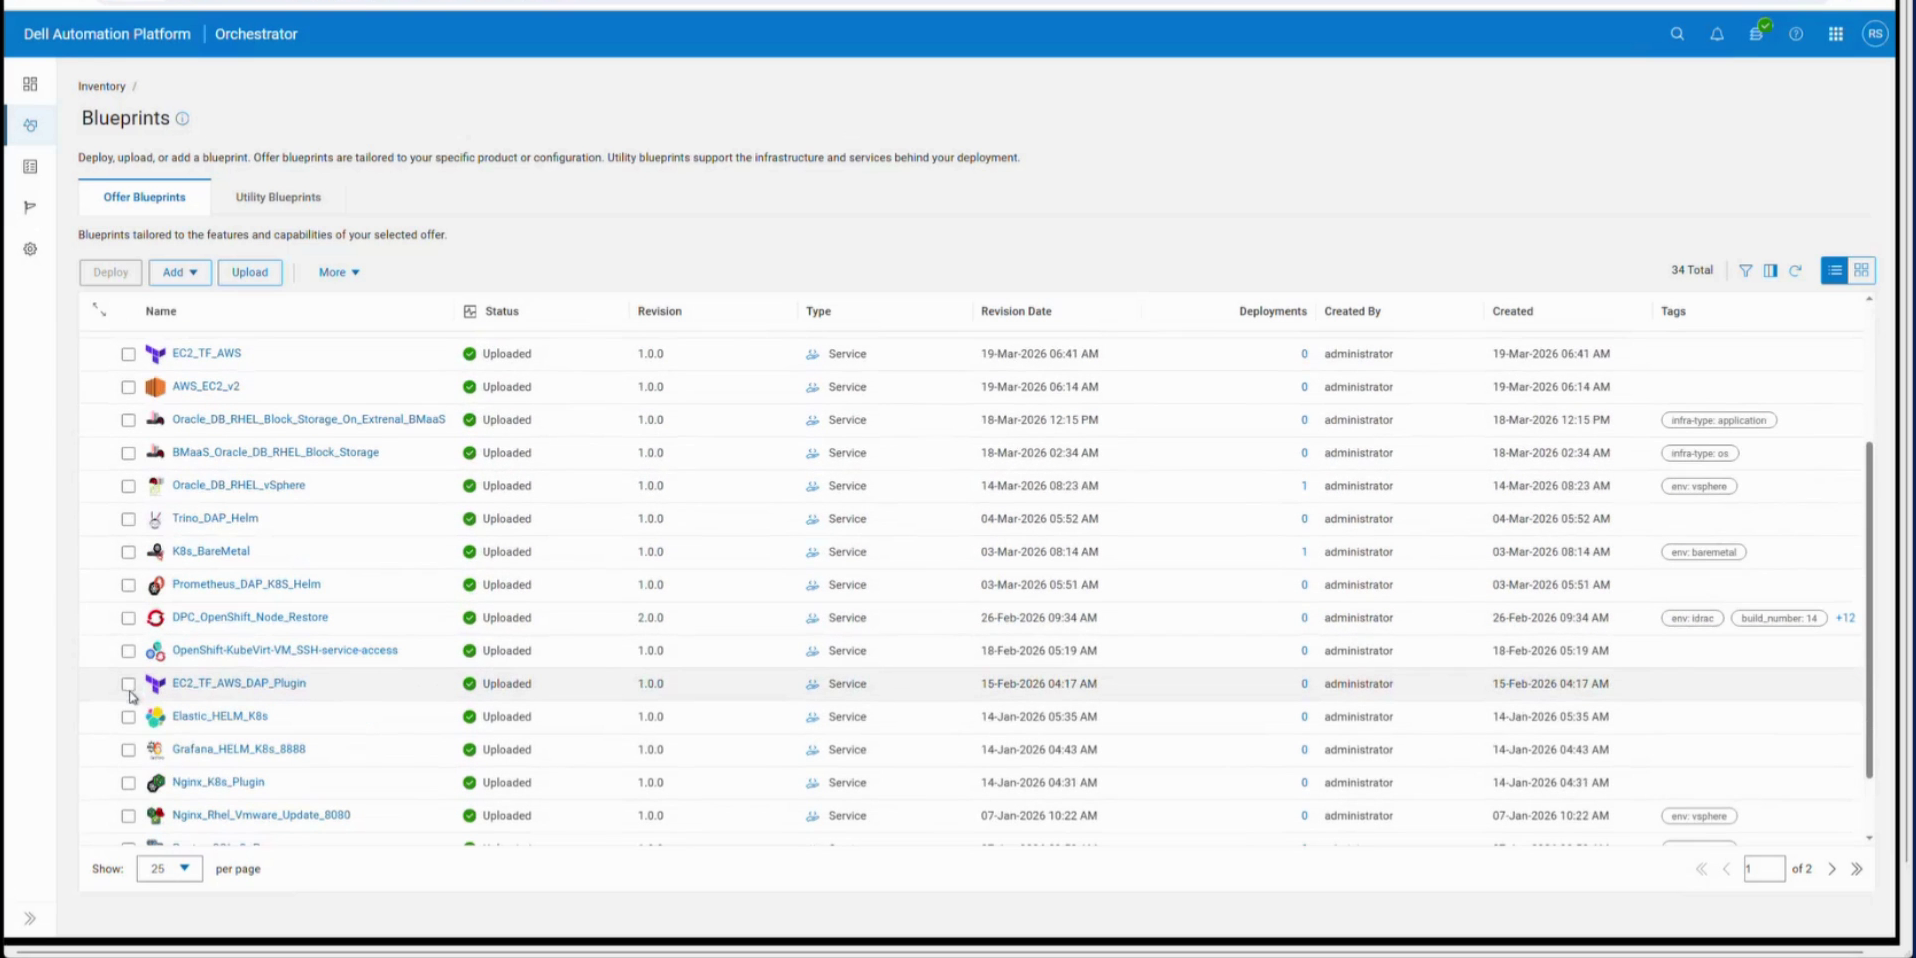
Katalog projektów obejmuje maszyny wirtualne, Kubernetes, chmurę publiczną, system operacyjny i bazy danych; Automation Studio dodaje do niego niestandardową orkiestrację wspomaganą przez sztuczną inteligencję.
Katalog projektów to interesująca część dla właścicieli obciążeń. Oprócz projektów infrastruktury, Dell Automation Studio umożliwia klientom tworzenie niestandardowych rozwiązań orkiestracji. Prezentacją Dell jest wzorzec bazy danych jako usługi: projekt PostgreSQL wdrożony w magazynie danych opartym na PowerStore, na platformie vCenter, z aplikacją zainstalowaną za pomocą Ansible. Rejestrowanie jest ujednolicone we wszystkich etapach zadania dla VMware i Red Hat, a logi inicjalizacji chmury i maszyn wirtualnych są przesyłane strumieniowo do jednego widoku raportów, podczas gdy vSphere przeprowadza standup. Strona vSphere działa poprzez wtyczkę platformy zbudowaną na VMware SDK, a po zakończeniu działań Ansible baza danych jest gotowa do działania. Klienci PowerStore powinni mieć na uwadze, że macierz przestaje być miejscem docelowym, do którego się dostarcza, a staje się zasobem automatycznie tworzonym przez platformę.
Dokąd to wszystko zmierza, to agentyzacja. Język premiery firmy Dell jest jasny: platforma automatyzacji „łączy agentów AI z interfejsem konwersacyjnym, aby zmienić sposób, w jaki firmy wdrażają, monitorują i zarządzają infrastrukturą”, a możliwości platformy w zakresie agentowej AI są planowane na późniejszy okres w tym roku. Firma Dell potwierdziła, że pracuje nad serwerami MCP w odpowiedzi na zapotrzebowanie klientów na wprowadzenie własnych agentów, a serwer MCP dla pamięci masowej Dell będzie dostępny w pierwszej kolejności. Strona Dell Technologies Developer już opisuje nadchodzące wydarzenia: ponad 100 narzędzi MCP dla PowerStore, PowerScale, PowerProtect, PowerFlex, PowerMax i ObjectScale, których ogólna dostępność planowana jest na koniec roku. Narzędzia i parametry pochodzą ze specyfikacji OpenAPI każdej platformy, więc model nie może tworzyć wywołań, które nie istnieją. Może działać jako proces lokalny, serwer HTTP lub sidecar Kubernetes, każda mutacja otrzymuje ustrukturyzowany dziennik audytu, a zbiorcze operacje destrukcyjne wymagają podwójnego potwierdzenia. MCP szybko stał się standardowym interfejsem zapewniającym agentom AI ustrukturyzowany, oparty na uprawnieniach dostęp do systemów korporacyjnych. Serwer MCP dla platformy automatyzacji umożliwiłby agentom klienta korzystanie z tych samych schematów, rekomendacji i danych telemetrycznych, z których korzystają agenci natywni platformy. Oczekujemy, że historia MCP dla platformy będzie się umacniać wraz z wdrażaniem agentów i o tym poinformujemy, gdy to nastąpi.
Co dalej: rytm trwa
PowerStoreOS 5.0 jest już dostępny, ale Dell szybko wprowadza kolejne wersje, aby sprostać potrzebom klientów. Zespół jest już w fazie testów wersji 5.1, która ma się ukazać jesienią. Dell wstrzymuje się z pełnym omówieniem funkcji wersji 5.1 do czasu bliższej premiery, ale jeden wątek jest już gotowy: szyfrowanie w trakcie realizacji.
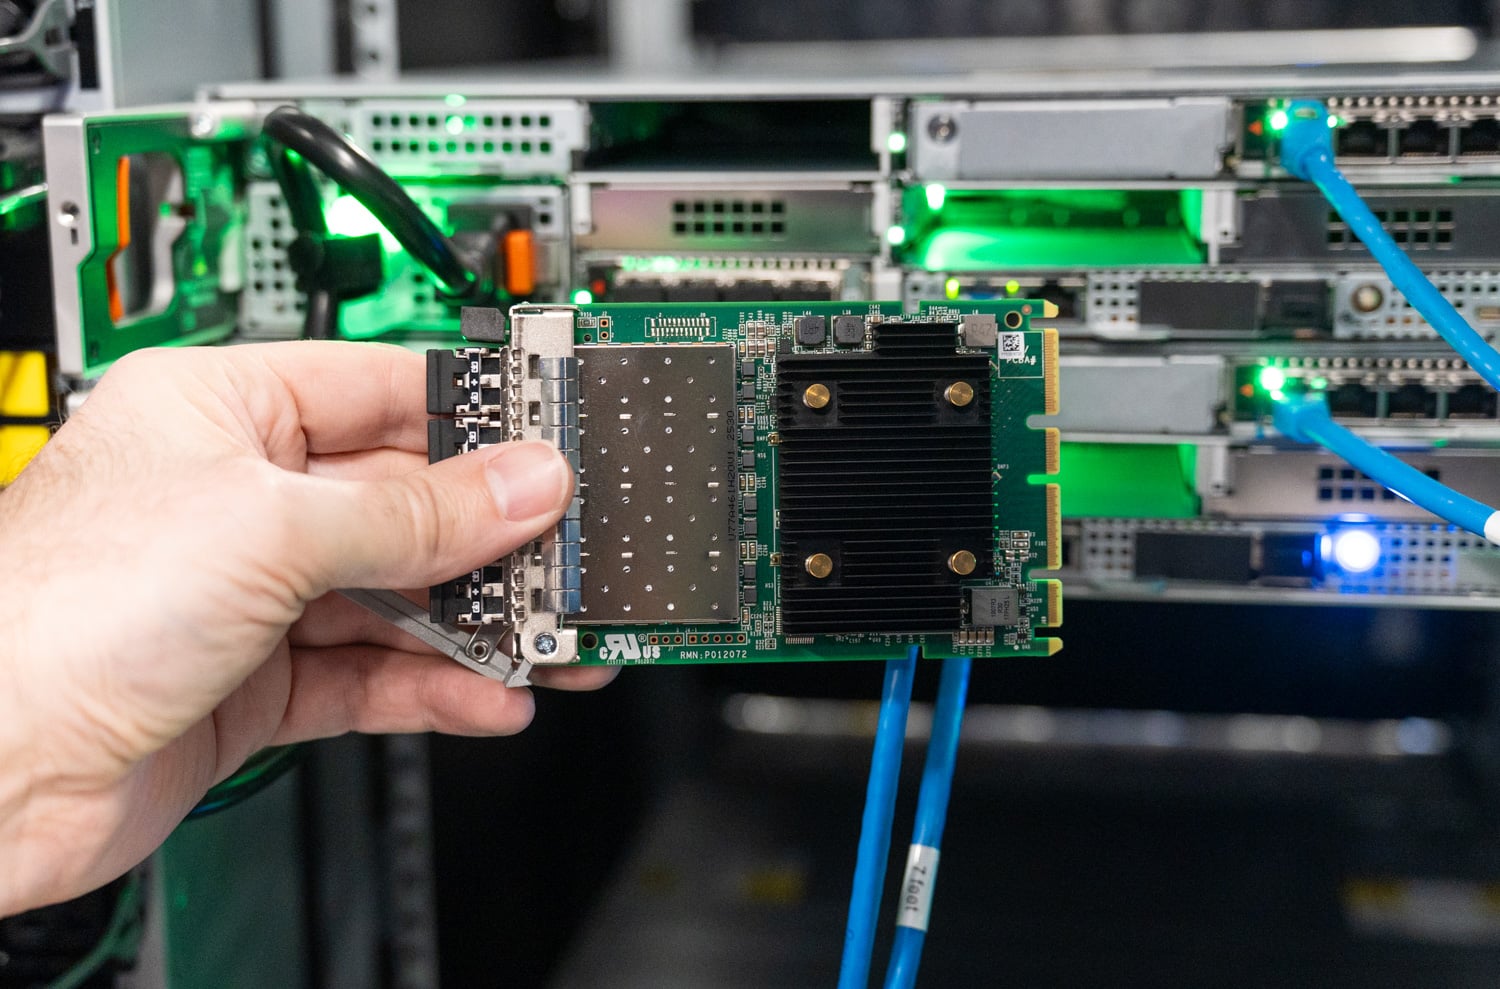
Karta sieciowa Fibre Channel OCP z czterema portami i obsługą EDIF pochodząca z naszego laboratorium Gen 3; sprzęt został wysłany dzisiaj, a szyfrowanie jest dostępne w formie oprogramowania.
Każdy PowerStore Gen 3 można dziś skonfigurować z kartami Fibre Channel obsługującymi EDIF w gniazdach OCP; samo szyfrowanie jest realizowane poprzez niezakłócającą pracę aktualizację oprogramowania, dlatego jest to główny temat rozmów 5.1. EDIF (Encrypted Data-in-Flight) szyfruje ruch Fibre Channel w sieci między hostem a macierzą lub między dwiema replikującymi się macierzami, wypełniając lukę, której zapory sieciowe nigdy nie dotknęły: wewnętrzny ruch SAN przesyłany w postaci zwykłego tekstu. Ponieważ macierz deszyfruje po odebraniu, deduplikacja i kompresja nadal widzą dane o ograniczonej objętości, więc sieć jest chroniona bez utraty wzrostu wydajności, nad którym tak ciężko pracowano w tej wersji. Szyfrowanie na poziomie hosta lub aplikacji sprawia, że każdy blok docierający do macierzy jest unikatowym szumem; EDIF chroni transmisję bez ponoszenia tego podatku.
Druga połowa historii rozgrywa się na serwerze. Omówiliśmy szczegółowo karty HBA Emulex Secure , sprzętowe odciążenie, szyfrowanie oparte na sesjach w samym adapterze, zgodne z rozwijającym się standardem FC-SP-3 i opracowane z myślą o podejściu zero-trust w ruchu wewnętrznym. Obserwowaliśmy, jak to podejście dojrzewa do autonomicznego szyfrowania w całej sieci SAN. Gdy 5.1 rozświetla stronę macierzy, kompleksowo szyfrowany Fibre Channel staje się standardową konfiguracją w PowerStore.
Artykuł, który napisaliśmy podczas premiery sprzętu, zakończył się z niecierpliwością oczekiwaniem na to, jak Gen 3 i PowerStoreOS 5.0 połączą się ze sobą. Teraz, gdy poświęciliśmy czas na wersję GA, odpowiedź brzmi: oprogramowanie spełnia ambicje obudowy, na której działa. Jeden system operacyjny dla trzech generacji sprzętu, QLC jako główny nurt, mierzalnie lepsza wydajność z gwarancją, a warstwa operacyjna uczy się zamykać własne pętle, rozszerzając możliwości administratorów pamięci masowej w krótkim czasie.
Warto jeszcze wspomnieć o jednej liczbie. W lipcu telemetria operacyjna Della przekroczyła 1 miliard godzin skumulowanego czasu pracy PowerStore w całej flocie objętej raportowaniem, co stanowi sześć lat doświadczenia produkcyjnego, co daje ponad 114 000 lat maszynowych. Uczenie się floty na taką skalę umożliwiło wyszkolenie dostrajania redukcji danych, modeli anomalii i silnika rekomendacji opisanego powyżej, i to właśnie ono stanowi o większości tego, co platforma 5.0 robi dobrze. Kolejny miliard godzin platformy zaczyna się od znacznie inteligentniejszego oprogramowania z równie wydajną platformą sprzętową.
Strona produktu PowerStore
Niniejszy raport jest sponsorowany przez firmę Dell Technologies. Wszystkie poglądy i opinie wyrażone w niniejszym raporcie opierają się na naszej obiektywnej ocenie omawianego produktu/produktów.



 Amazon